

课程
AI 智能体入门
1 小时 30 分钟
146.4K
实践并学习路径你的进步。
使用 Google 继续欢迎回来!我们快要收官了:Slack 在响,Jira 有工单,测试全绿,我们的 CI 会拦下任何草率的 PR。第四部分就是最后的冲刺,我们要把 fp-ts playground 打造成一个理论上可以面向公众的东西。
您可以在这里访问 Devin 系列的所有教程:
本次第四篇教程的计划如下:
我们还会回顾与 Devin 的结对编程,看看它的亮点与短板,以及在仓库面向世界之前,人类需要在哪里收尾。准备好最后一段路了吗?
简而言之,我让 Devin 去掉匿名 UUID 流程,给我一整套真实的认证栈:
apps/web 中使用 NextAuth v6 凭证提供商User 表,并将 Progress.sessionId 改为 userId(非空)结果概览如下:
猜猜我又在 Devin 的小思考框里看到了什么。
已成功将本地开发从 PostgreSQL 迁移到 SQLite 🥳
这正是我明确要求它不要做的。Prisma schema 被重写成 SQLite,连接串和类型也改了(从 TIMESTAMP 变成 DATETIME)。我在会话中途抓住了它:
git checkout main apps/api/prisma/schema.prisma(还原 Postgres schema)。dev.db 文件。npm run prisma:migrate --workspace=apps/api 重新应用 Postgres 迁移。损失:0.8 ACU,约十分钟。
我很欣赏 Devin 在 PR 中附带的说明。这次它让我们:
# 1  Install new deps
npm install --workspaces

# 2  Run the Postgres migration
npm run prisma:migrate --workspace=apps/api

# 3  Restart everything
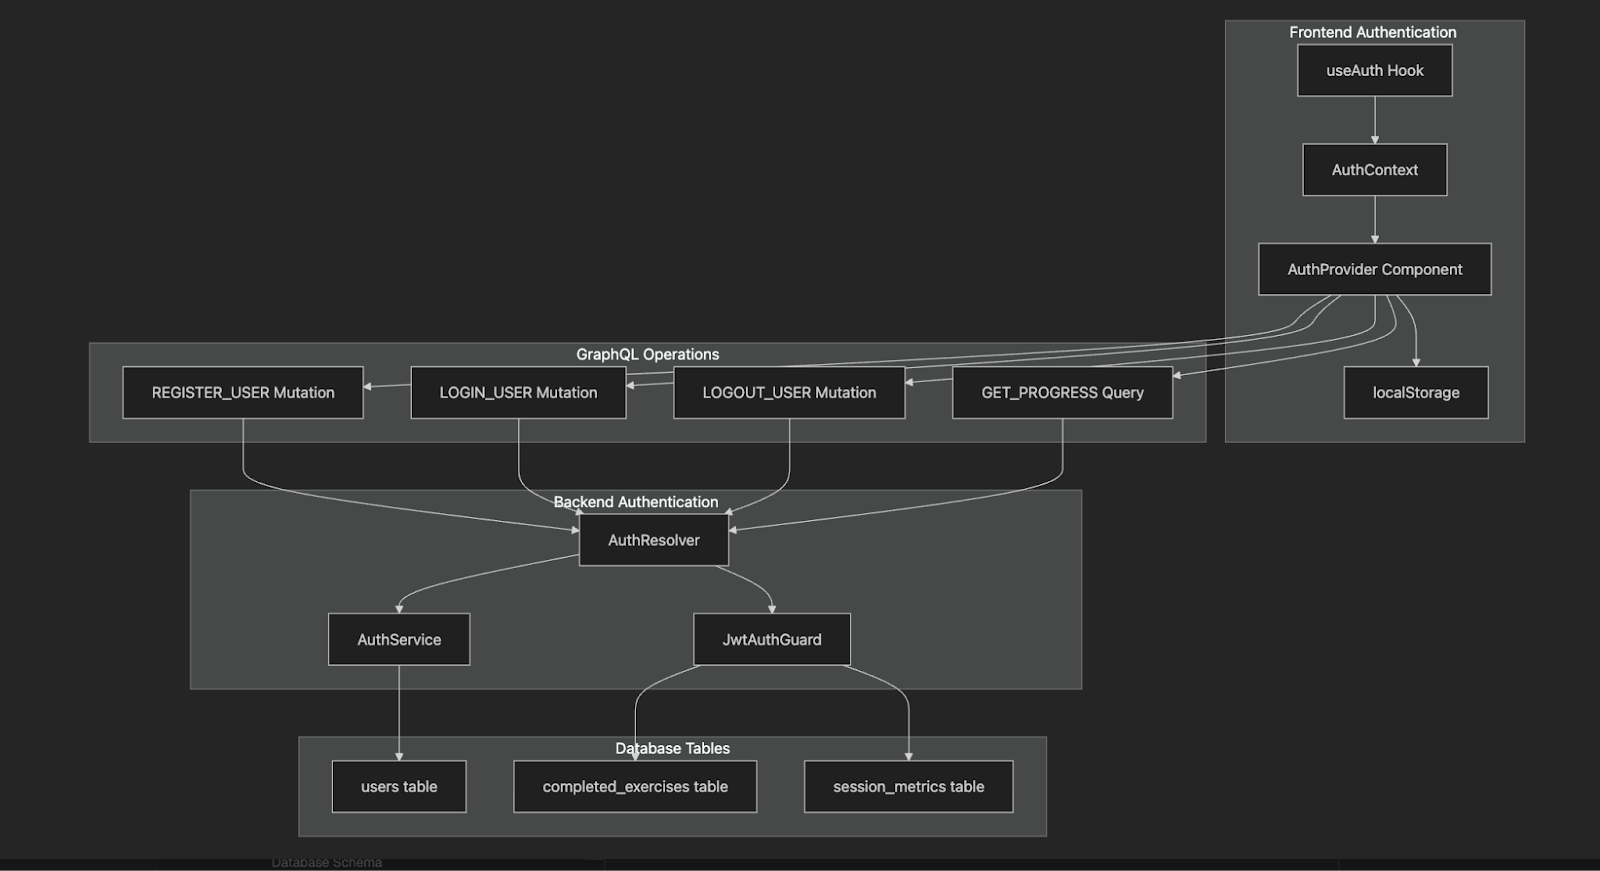
npm run dev:api & npm run dev:web在 wiki 中,我找到了这张有用的认证系统新图:
随着真实用户就位、数据库稳稳回到 Postgres 上,我们终于可以追踪真实的学习者进度、向 Vercel 发布预览构建,并用 Sentry 捕获运行时错误了。
有了安全的登录,下一步显然就是让大家能点到点得到的东西。我们决定目前只部署 Next.js 前端。API 和 Postgres 将继续留在我的本地机器,直到我们选定符合预算的托管方案。
暂时还无法通过原生集成把 Devin 连到我的个人 Vercel 账户。所以我在 Vercel 控制台手动完成:
fp-ts-exercises 仓库,构建命令保持为 npm run build --workspace apps/web,然后点 Deploy。VERCEL_PROJECT_ID 和 VERCEL_TOKEN 复制到 GitHub Secrets。按照我的提示,Devin 在现有工作流底部添加了一个作业,并加了一小步 shell,用 curl 把生成的 URL 发到 Slack:
- name: Deploy to Vercel
  if: ${{ success() && github.event_name == 'pull_request' }}
  run: npx vercel deploy --prod --token ${{ secrets.VERCEL_TOKEN }}
  env:
    VERCEL_ORG_ID: ${{ secrets.VERCEL_ORG_ID }}
VERCEL_PROJECT_ID: ${{ secrets.VERCEL_PROJECT_ID }}推送一个分支 → CI 通过 → Slack 提醒:
✅ Preview ready: https://fp-ts-exercises-git-my-branch.vercel.app打开链接即可看到我们的 playground、完整认证流程和学习者仪表盘。暂时无需在 Vercel 那边调整环境,因为前端通过 http://localhost:4000 访问我的本地 API。
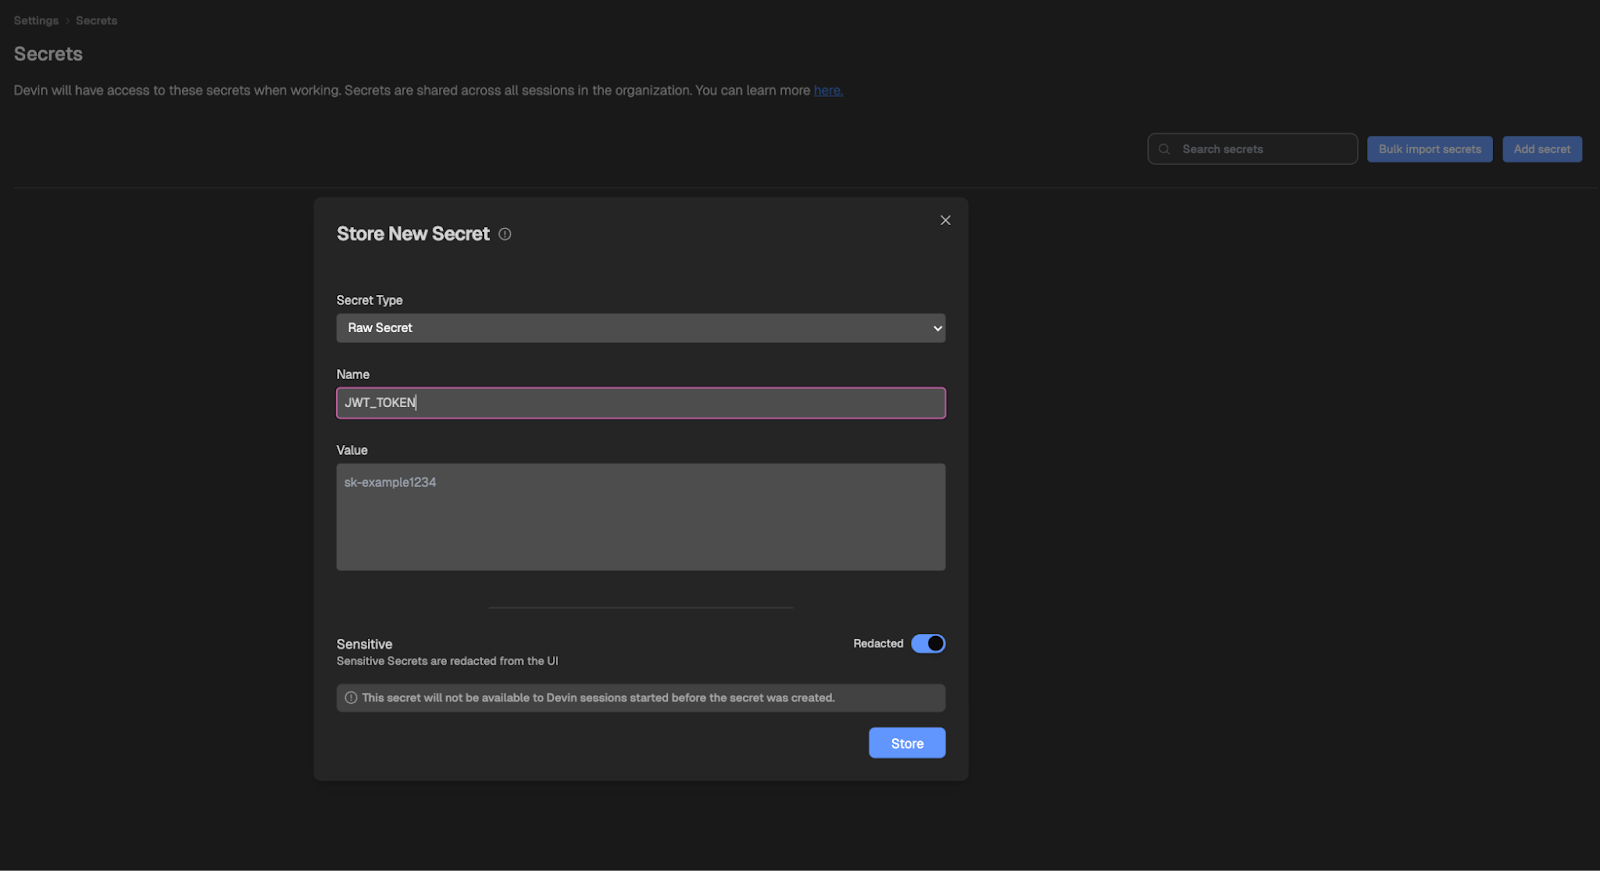
在集成 Sentry 之前,我先看了看 Devin 的 secrets 系统,决定要不要用。Devin 提供了内置的“Secrets”保险库,您可以把 API key、DB URL 或 OAuth token 给代理使用,而不用把它们提交进 Git,也不会在聊天中暴露。可以把它看作 GitHub Actions Secrets 或 Vercel 环境变量的轻量等价物,但作用域限定在 Devin 自己的云工作区。
添加 secret 的步骤如下:
SENTRY_DSN_WEB)及其值。$.SENTRY_DSN_WEB 使用。
任务:更新 API 的 Sentry 初始化;将 DSN 设为 $SECRET.SENTRY_DSN_API
Devin 在写 main.ts 时会替换该值。在 shell 选项卡中,您会看到真实的 DSN,但在聊天日志里会被遮蔽。
优点:
缺点:
.env。在 Devin 外运行的测试需要手动设置。当Devin 本身需要使用密钥时(如推送到 Vercel、访问私有 registry、或在构建时接好 Sentry),我觉得用 Devin 的保险库更省事。对于也会在本地开发 shell 或 CI runner 中运行的内容,我会继续使用 .env / GitHub Actions Secrets。
我使用的提示词是:把 Sentry 加到两个应用中,让每个异常都出现在我的仪表盘。使用 .env 中的环境变量。不改变其他行为。
结果概览如下:
我采取的步骤如下:
.env。http://localhost:4000/graphql,验证是否生效。几秒钟内 Sentry 中就出现了 issue。我跳过 Devin 的 secrets 功能,原因如下:
.env 文件。四篇教程之前,这个仓库还是一堆落灰的 fp-ts 练习——现在它已经拥有:
我们总共花了≈ 70 ACU(Core 方案约 $157),以及大约两天的动手审查时间。
我认为 Devin 非常擅长的方面:
我认为 Devin 仍需改进的方面:
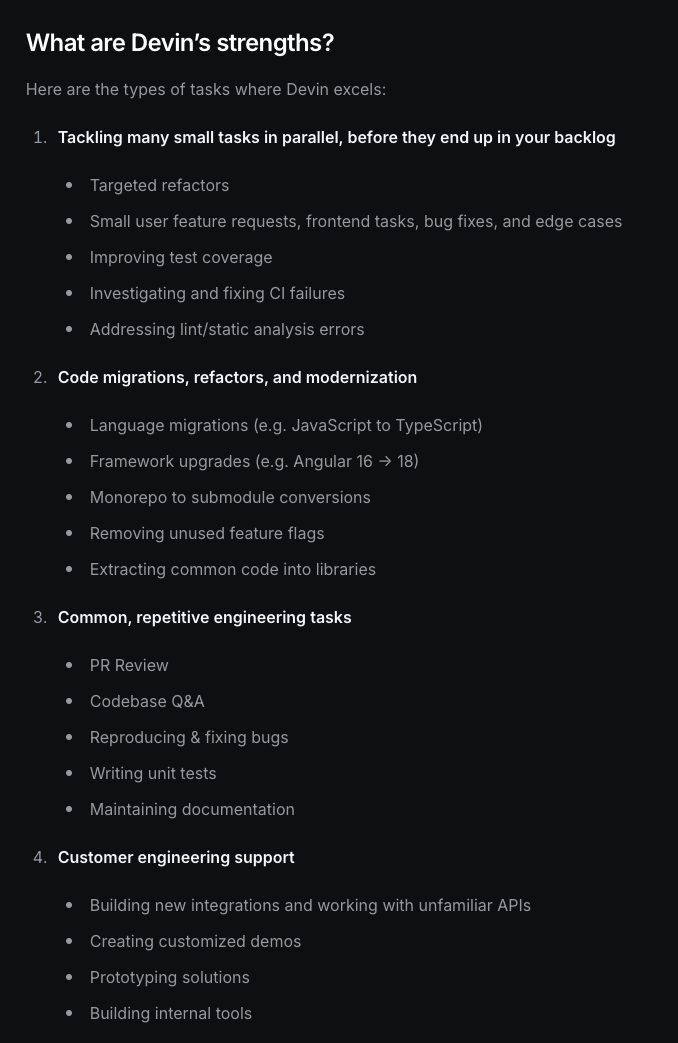
Devin 的文档从未承诺它是“产品构建器”。文档里描述了更窄的甜蜜区,事后看来,我本该待在那个范围内。官方“Devin 的优势是什么?”页面列出了四个主打用例:
文档把跨越 UI、API 和数据流的功能开发称作“实验性”。它们被描述为大型、开放式的任务,代理“可能需要大量的人为审查与迭代”。这与我们看到的情况完全一致:比如 Sandpack 硬编码测试,或仪表盘看着不错却无法实际计算数据。
所以,经验法则是:
把 Devin 用在那些资深开发者也能用脚本自动化的事情上;而需要产品直觉的任务,请亲自掌舵。
我们的四部分教程到此结束:
接下来我们可以做几件事:
如果您也走同样的路,请记住:可以把浇筑地基的活交给代理,但房子还是要您来设计。编码愉快!
用以下课程构建 AI 代理:
课程
课程
实践并学习路径你的进步。
使用 Google 继续