Courses
Claude Code 101
3時間
26.4K
コーディングエージェントが一般化して以来、毎回のセッション冒頭で、スタックや規約、好み、レビュー基準を何度説明し直しましたか?
問題は、新しい会話が毎回ゼロから始まることです。Claude Code のようなツールはコードの書き方は知っていますが、チームがどうやってコードを書くかは知りません。時短のはずが、毎回同じプロジェクト文脈を貼り付け、モデルの逸脱を修正し、指示を最適化し、汎用的な提案をレビューし続ける手作業になってしまいます。
Everything Claude Code(ECC)は、その改善を目指すオープンソースのフレームワークです。名前に反して Anthropic 非公式です。これは Claude Code の上に載るエージェントシステム兼ワークフロー層(モデルでも IDE でもない)で、汎用のコーディングエージェントを、すでにチーム標準を理解している専門的なエンジニアリング基盤に変えます。
本記事では、ECC の概要、構成要素のつながり、インストール方法、そして誰に向いているのかを解説します。
そもそも Claude Code とは? 日々の開発ワークフローでの使い方は、Claude Code 101 コースで学べます。
ECC は、エンジニアリング作業向けの事前構築された運用レイヤーで Claude Code を包むオープンソースリポジトリです。
プロジェクトは affaan-m/ECC on GitHub で見つかります。MIT ライセンスで、Affaan Mustafa によってメンテナンスされ、実プロダクトで 10 ヶ月以上にわたる日次の Claude Code 利用から構築されています。名前に反して Anthropic 非公式です。
このリポジトリは 4 つの要素をひとつのインストールにまとめています:
重要なのは、エンジンはあくまで Claude Code であること。コードを読み、ツールを動かします。
ECC の役割はその周辺すべてです。どのサブエージェントが担当するか、どの手順に従うか、スタックが採る慣習は何か、そして昨日のセッションから何を引き継ぐかを、Claude Code に伝えます。
実際には、プロジェクトごとに Claude Code を一から設定する必要がなくなるということです。ECC を一度インストールし、スタック用のルールパックをコピーすれば、そこから先の進め方をすでに理解した専門基盤が手に入ります。
発端は 1 本の X スレッドでした。
2026 年初頭、Mustafa 氏が The Shorthand Guide to Everything Claude Code を投稿。数日で 10K 超のブックマークがつきました。その後リポジトリをオープンソース化し、ECC はいまや 200K スター、34+ フォークを超えています。
その理由は次のとおりです。
X のスレッドから始まり、そこから雪だるま式に広がっていきました。
ECC はレイヤードなシステムです。
利用者とコードベースの間に 5 つの要素があります。実行環境は Claude Code。これをスキル、エージェント、MCP、メモリ層が包みます。各要素は 1 つの役割に特化し、セッション中に互いに仕事を受け渡します。
Claude Code は基盤となるモデルインターフェースです。
Anthropic 公式の CLI で、Claude をコーディングエージェントとして実行します。ファイルを読み、差分を書き、シェルコマンドを実行し、ツールを呼び、会話を保持します。ECC はこれを置き換えません。ECC が追加するものはすべて、セッション開始時に Claude Code に読み込まれ、既存のプラグイン・フック・コマンドシステム上で動きます。
スキルは Markdown ファイルとして保存された再利用可能なワークフロー指示です。
各スキルは小さなフォルダで、SKILL.md に特定のタスクの扱い方を記述します。説明、手順、期待される出力、制約を定義します。ECC には約 260 のスキルがあり、言語パターン、テストワークフロー、フレームワークの慣習、ML エンジニアリング、運用タスクをカバーします。
覚えておくべきなのは、スキルを手動実行しないこと。Claude Code が作業内容に応じて選びますし、プロンプトで参照することもできます。
エージェントは、Claude Code が委譲する特化サブエージェントです。
各エージェントは Markdown で定義され、名称、説明、許可ツールのリスト、挙動範囲を定めるシステムプロンプトを持ちます。code-reviewer はファイルを読み所見を報告するだけ。planner はコードに触る前に実装設計図を書きます。イメージできるでしょう。
この分割の狙いはコンテキストの分離です。各サブエージェントは自分のタスクのためのクリーンなコンテキストウィンドウを得るため、メインセッションが膨れ上がりません。メインが調整し、サブが実行します。
MCP(Model Context Protocol)は、Claude Code が外部ツールやデータソースと対話するための手段です。
ECC は MCP サーバー経由で GitHub、Supabase、Vercel、Railway などに接続するための設定を備えています。各サーバーは、セッション中に Claude Code が呼び出せるツールを公開します。ECC はその動く設定とセキュリティルールを同梱している、という位置付けです。
デフォルトで ECC が有効にするコネクタは 1 つ(chrome-devtools)のみ。その他はオプトインで、ツール名の衝突を避け、攻撃面を小さく保ちます。
メモリ層は ECC をセッション間でステートフルにします。
各会話の Stop イベントでフックが動作し、セッション要約を ~/.claude/sessions/ に書き込みます。次のセッションでは SessionStart フックで関連文脈を読み込みます。モデルが利用者のパターンから「学習」したスキルは Continuous Learning v2 に抽出され、本能(instinct)として信頼度付きで保存され、後で再利用できます。
セッションエイリアス、学習済みスキル、メトリクスは単一のエージェントデータルート(デフォルト ~/.claude。Claude Code と Cursor の両方で ECC を使う場合はハーネスごとに設定可能)に格納されます。
典型的なセッションは次のように進みます。
モデル自体は引き続き Claude Code。ECC は各ステップで使うスキル・エージェント・ツールをオーケストレーションします。
スキルは、ECC が Claude Code に「何をすべきか」を伝える主要手段です。
スキルは SKILL.md を含むフォルダです。Markdown に説明、手順、制約、期待される出力、適用文脈を定義します。モデルが実行時に読むプレーンテキストです。
これは意図的な設計です。ECC は何かを「再学習」させるのではなく、Claude がその場で読み取り従う指示を読み込むだけです。
スキルはリポジトリルートの skills/ に置かれます。インストール後は ~/.claude/skills/ にコピーされ、Claude Code はその直下の子として読み込みます。
各スキルフォルダの基本構成は共通です:
SKILL.md - ワークフロー定義metadata.yaml (タグ付け・発見用)スキルは 2 つの方法でエージェントの挙動に影響します。第一に、セッション開始時に読み込まれ参照可能になること。第二に、要求内容に基づいて関連スキルが選ばれることです。「まず失敗するテストを書いて」と言えば TDD スキルが有効に。「SQL インジェクション観点でレビューして」と言えばセキュリティレビューのスキルが有効に。
ECC には約 260 のスキルがあります。レンジを示す例をいくつか:
frontend-patterns:React と Next.js の慣習。コンポーネント構造、フックの使い方、サーバー/クライアントコンポーネントの判断、状態管理パターン。
django-patterns、django-tdd、django-security、django-verification:Django スタックを 4 つのスキルに分割。アーキテクチャ、テストサイクル、OWASP 風の監査、出荷前の検証ループ。
architect(architect エージェントと対):システム設計レビュー。レビューで何をカバーし、どんな成果物を出し、どのトレードオフを浮かび上がらせるかを定義。
tdd-workflow:レッド・グリーン・リファクタのサイクル。失敗するテストを書く→通す最小コード→リファクタ→カバレッジ検証。順序を強制します。
security-review:OWASP Top 10 の監査チェックリスト、ハードコードされた認証情報の検出、入力バリデーションの見直し、依存関係の脆弱性チェック。何をスキャンし、何をフラグするかを定義します。
エージェントは、独自のコンテキストウィンドウを持つ特化ペルソナです。
各エージェントは agents/ フォルダ内の Markdown ファイルで、名称、説明、許可ツールリスト、システムプロンプトを持ちます。システムプロンプトが役割を定め、許可リストが可能な操作(ファイル読み取り、bash 実行、MCP 呼び出し、コード書き込み)を制御します。Claude Code が自動でタスクを割り当てます。
ECC には 66 のエージェントがあり、いくつかのカテゴリに分かれます。
計画エージェント はコードが書かれる前に動きます。
planner は機能要求を実装設計図に分解:変更ファイル、定義すべきインターフェース、書くべきテスト、考慮すべきエッジケース。architect はより上位:システム設計、データモデルの決定、サービス境界。これらはコードを読んで計画を書くのみです。
コーディングエージェント は実装作業を担います。
tdd-guide はテスト先行を強制。go-build-resolver、pytorch-build-resolver、kotlin-build-resolver のような言語別リゾルバは各エコシステムのビルドエラーを修正。refactor-cleaner は未使用コードを削除します。
アーキテクチャエージェント は構造面の判断をレビューします。
architect は設計全般、database-reviewer はクエリパターンとスキーマ選定、mle-reviewer は本番 ML パイプライン(データ契約、評価カバレッジ、サービング、モニタリング)を監査します。
QA エージェント は成果物の検証を行います。
code-reviewer は信頼度しきい値付きで差分を品質・セキュリティ監査。security-reviewer は OWASP 風に走査。e2e-runner は Playwright の E2E テストを担当。言語別レビュア(typescript-reviewer、python-reviewer、go-reviewer、rust-reviewer ほか)が言語特有のチェックを担います。
この細分化の理由はコンテキストの分離にあります。
code-reviewer が走るとき、差分とレビュー用スキルだけを読み込んだ新しいコンテキストウィンドウを得ます。企画メモや会話履歴は見えません。レビューに集中します。その集中が、1 つの汎用エージェントに同一コンテキストで企画・実装・テスト・レビューまで求める(多くの場当たり的な Claude Code セットアップが陥る形)より良い出力を生みます。
ECC は Claude Code のようにセッション間ですべてを忘れません。
ECC のメモリは、適切なタイミングでファイルを書き出し・読み込むフック群です。ディスク上のプレーンな Markdown と JSON に過ぎません。
永続化されるのは 3 つ:
~/.claude/sessions/ に保存。内容は「作業内容・決定事項・未解決事項」。次回の SessionStart で読み込まれ、前回の続きから把握できます。/instinct-status で学習状況を確認。/evolve で関連本能をクラスター化し新たなスキルに昇華。~/.claude/metrics/ と ~/.claude/session-data/ に保存。デバッグや、同梱のダッシュボード GUI で有用。大したことではないと思うかもしれませんが、重要な理由がいくつかあります:
読み込む文脈は環境変数で調整可能です。ECC_SESSION_START_MAX_CHARS は開始時に読み込む要約の上限(デフォルト 8,000 文字)。ECC_SESSION_START_CONTEXT=off は低コンテキスト構成向けに無効化。ECC_SESSION_RETENTION_DAYS はプルーニングまでの保持日数を制御します。
同一マシンで Claude Code と Cursor の両方で ECC を使う場合は、ECC_AGENT_DATA_HOME を設定してメモリを分離してください。さもないと互いのセッションファイルを上書きします。
MCP は、ファイルやシェルコマンド以外の呼び出しに使われます。
Model Context Protocol は、言語モデルを外部ツールへ接続する Anthropic の標準です。MCP サーバーは別プロセスで動き、「この Notion ページを読む」「GitHub で PR を開く」といった型付き操作を公開。Claude Code はそれらを関数呼び出しのように叩きます。
ECC は mcp-configs/mcp-servers.json に GitHub、Supabase、Vercel、Railway、Linear など一般的なサービス向けの MCP 設定を同梱。各エントリはサーバー起動コマンド、必要な環境変数、ECC が適用するセキュリティルールを含みます。
ECC はこれらを自動有効化しない点は知っておくべきです。
2026 年 6 月の MCP コネクタポリシーにより、デフォルト有効は 1 件(chrome-devtools)に減りました。他はすべてオプトインです。プロジェクトの .mcp.json にコピーするか、Claude Code の /mcp コマンドで有効化します。理由は実務面(一部ゲートウェイが長い MCP ツール名で壊れる)とセキュリティ面(各 MCP サーバーは潜在的攻撃面)にあります。
実際の使い勝手は次のとおりです:
.mcp.json に追加しトークンを供給すれば、課題の参照、PR の作成、CI ステータス確認がコピペなしで可能に。すでに同梱 MCP の自前運用がある場合は、ECC_DISABLED_MCPS にカンマ区切りで指定してください。ECC はインストール・同期時にそれらをスキップし、同名サーバーの競合を回避します。
セキュリティこそが ECC を他と分ける要素です。
AgentShield は ECC に付属するスタンドアロンのセキュリティ監査ツールです。Claude Code の設定をスキャンし、脆弱性、ミスコンフィグ、エラー、インジェクションリスクを検出します。別の npm パッケージ(ecc-agentshield)として動作しますが、/security-scan スキルを介して ECC と連携し、Claude Code セッション内から実行できます。
スキャンは次の 5 カテゴリをカバーします:
次のコマンドで実行できます。インストールは不要です:
npx ecc-agentshield scan出力は評点(A〜F)と所見リスト(重大度順)。クリティカル所見は終了コード 2 を返します。
知っておきたいフラグ:
-fix 安全な問題に自動修正を適用(露出した秘密の削除、広すぎる権限の絞り込みなど)-opus 3 つの Claude Opus 4.X エージェントによるレッドチーム/ブルーチーム/監査のパイプラインで実行。攻撃者がエクスプロイト連鎖を模索、防御側が防御を評価、監査役が優先度付きリスクレポートに統合。-stream 解析をライブ配信。遅い構成で有用。Opus パイプラインのアプローチが、AgentShield を汎用リンタから一線を画す点です。敵対的エージェントが、単体では問題ない構成要素の連鎖による悪用方法を探る——実際のエージェント攻撃の多くがここから生まれます。
リポジトリによれば、AgentShield は 102 の静的解析ルールと 1,282 の内部テスト(カバレッジ 98%)を報告しています。数値は最新リリースでの検証が望ましいものの、少なくとも 50 行スクリプトではないことは明らかです。
出力形式はターミナル(カラー評点)、JSON(CI 用)、Markdown、HTML。GitHub Action と、PR で AgentShield を実行する独立の ECC Tools GitHub App も用意されています。
本番で Claude Code を使う多くのチームにとって、たとえ他の機能を使わなくても AgentShield は ECC を導入する十分な理由になります。
ECC には 2 通りのインストール方法があります。
最もありがちな失敗は、プラグイン経由のインストールに手動インストールを重ねること。どちらも同じファイルを同じ場所にコピーするため重複します。まずは必ず片方だけにしてください。
インストール前に、Claude Code が v2.1.0 以上で入っていることを確認してください:
claude --version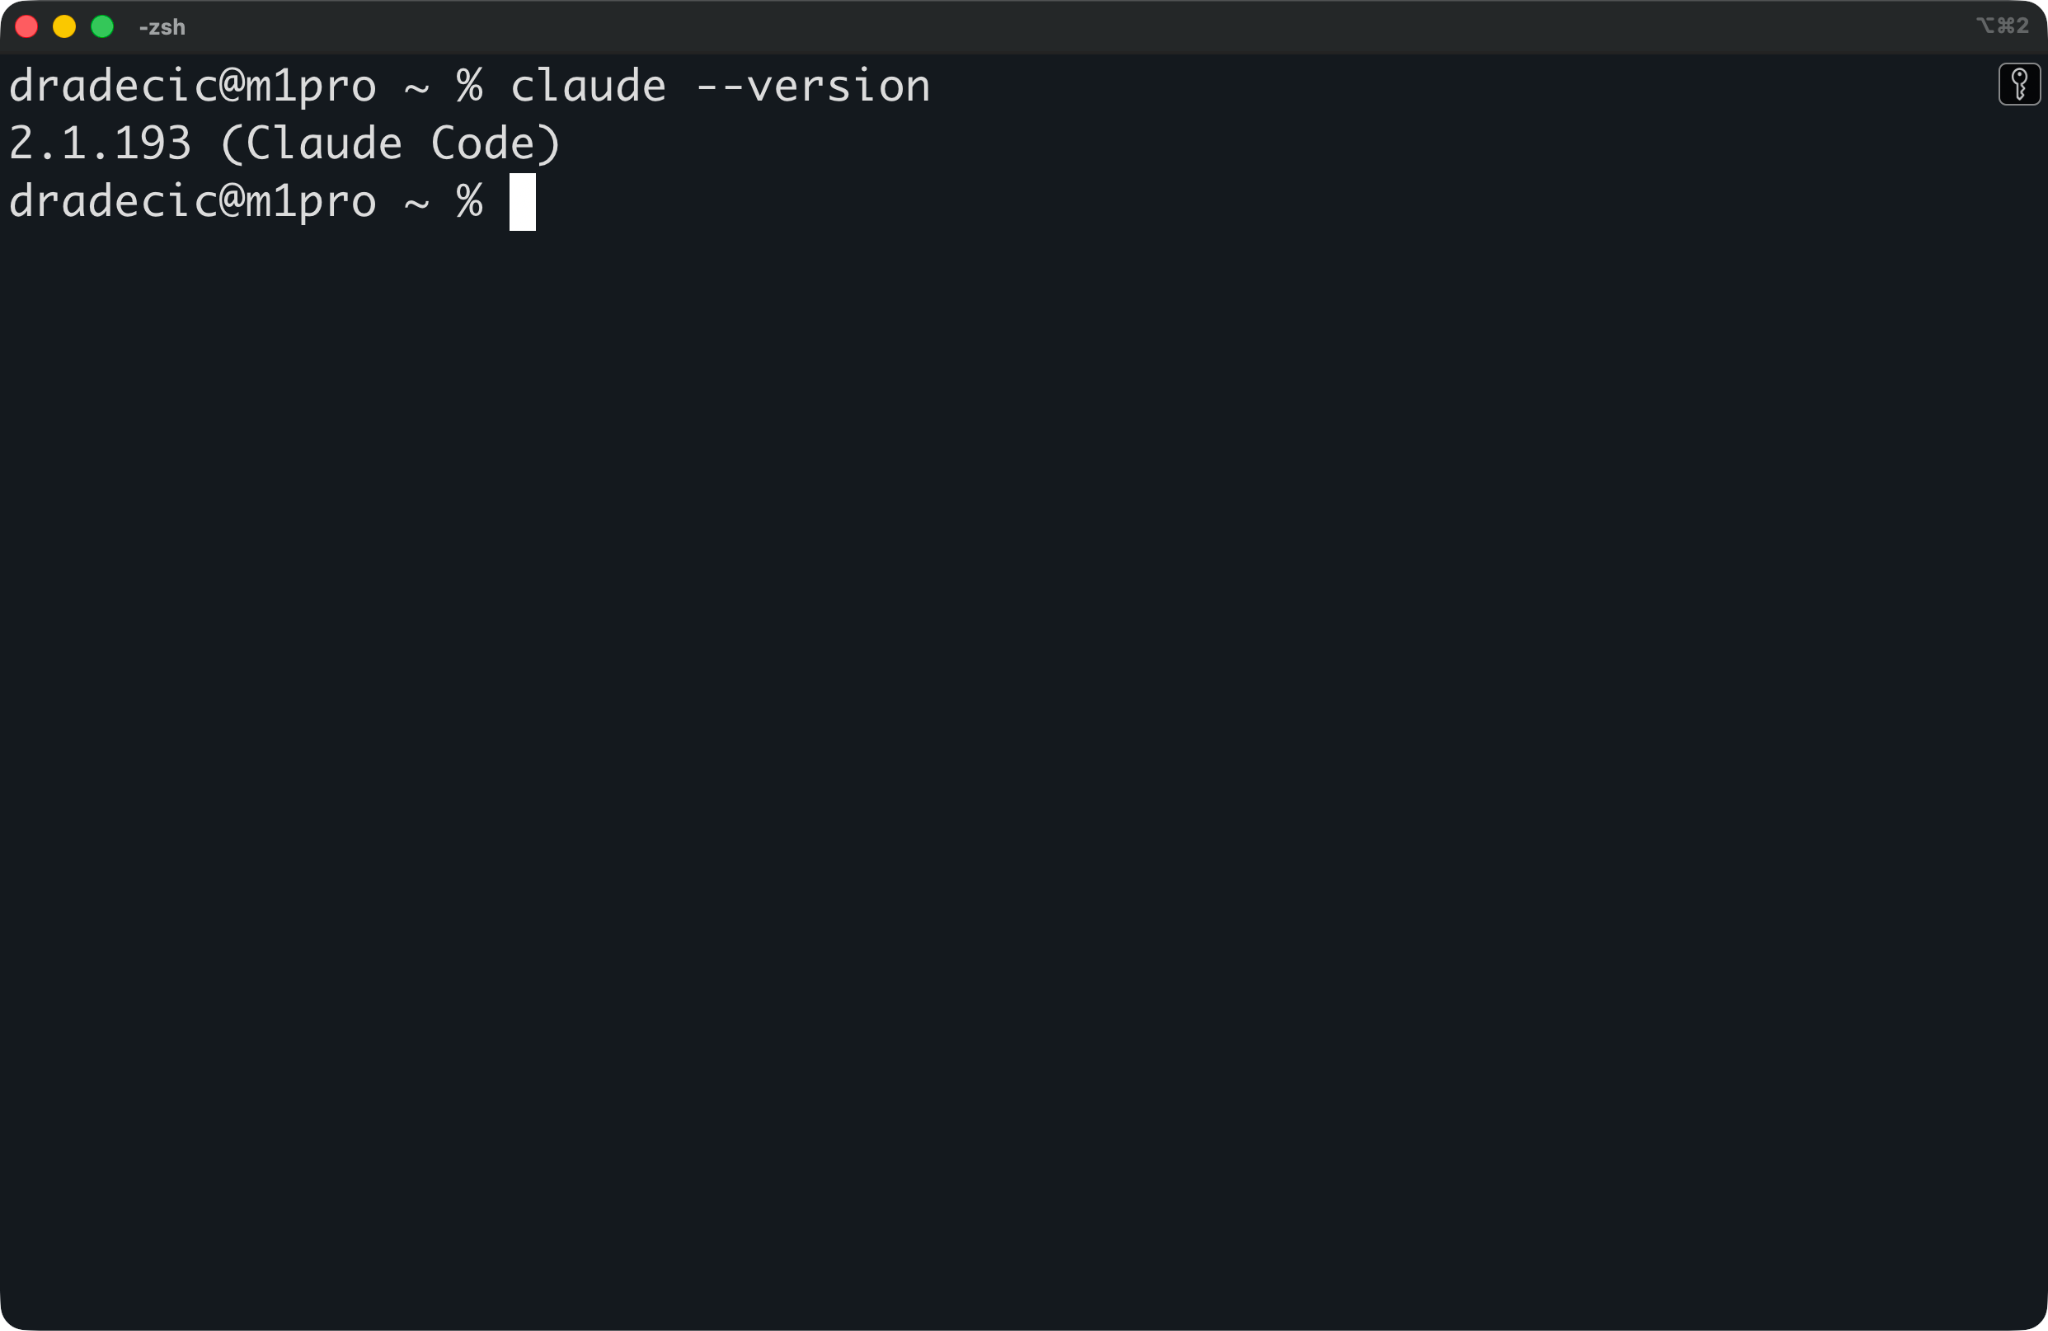
Claude のバージョン
ほとんどのユーザーに推奨される方法です。
Claude Code 内で次を実行:
/plugin marketplace add https://github.com/affaan-m/ECC
/plugin install ecc@ecc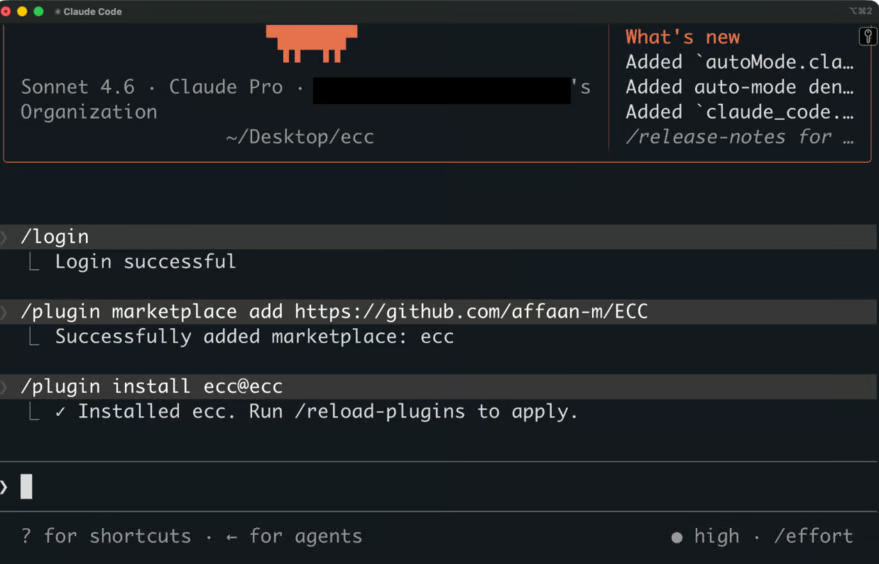
プラグインのインストール
最初のコマンドは ECC リポジトリをマーケットプレイスとして登録します。次でプラグインをインストールします。
注意点として、プラグインシステムはルールを配布しません。ルールとは常時従うガイドライン(コーディングスタイル、Git ワークフロー、テスト標準、言語別パターン)で、Claude Code のプラグイン仕様はそれを含みません。プラグイン後に手動でコピーします。
git clone https://github.com/affaan-m/ECC.git
cd ECC
mkdir -p ~/.claude/rules/ecc
cp -r rules/common ~/.claude/rules/ecc/
cp -r rules/python ~/.claude/rules/ecc/
rules/common と、実際に使う言語パックを 1 つコピーしてください。上の例では Python ルールをコピーしています。すべてをコピーしないでください。ルールが多いほど毎回のセッションで読み込まれる文脈が増え、プロジェクトに関係ないものが大半になります。
細かく制御したい場合、またはプラグイン経由が環境で動かない場合に使用します。
git clone https://github.com/affaan-m/ECC.git
cd ECC
npm install
./install.sh --profile full
Windows の場合:
.\install.ps1 --profile full
# or
npx ecc-install --profile full
これでエージェント、スキル、コマンド、フック、ルールが ~/.claude/ にコピーされます。プラグイン層は関与しません。Claude Code はセッション開始時にディスク上のファイルとして読み込みます。
知っておくと良いプロファイルオプション:
-profile minimal:ルール、エージェント、コマンド、コアスキルのみ(フックなし)。
-profile core:デフォルトの実用セット。フック込み。
-profile full:リポジトリ内のすべて。
特定コンポーネントのみ --modules または --with でインストールすることもできます:
./install.sh --target claude --modules hooks-runtime
npx ecc install --profile minimal --target claude --with capability:machine-learning
どの構成が合うか迷う場合は、同梱のアドバイザに尋ねてください:
npx ecc consult "security reviews" --target claude該当コンポーネントと正確なインストールコマンドを返します。
インストール内容を確認:
/plugin list ecc@ecc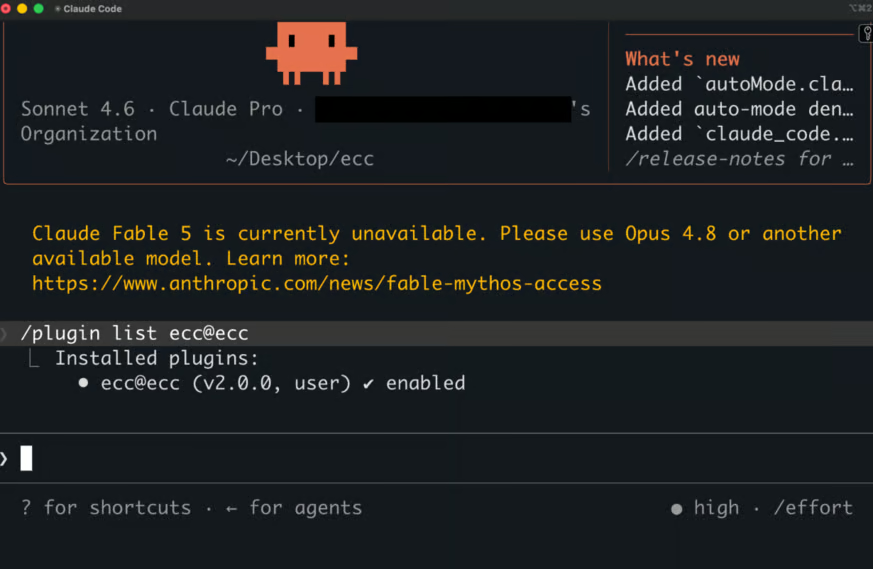
プラグインインストールの検証
プラグインから利用可能なエージェント・コマンド・スキルが表示されます。手動インストールの場合はライフサイクルラッパーを使用:
node scripts/ecc.js list-installed
node scripts/ecc.js doctor
doctor は不足ファイル、壊れたフック、バージョン不整合をチェック。問題があれば次を実行:
node scripts/ecc.js repairClaude Code が新しいプラグインを認識しているか確認するには、セッションを開いてスラッシュコマンドを試します:
/ecc:plan "Add user authentication"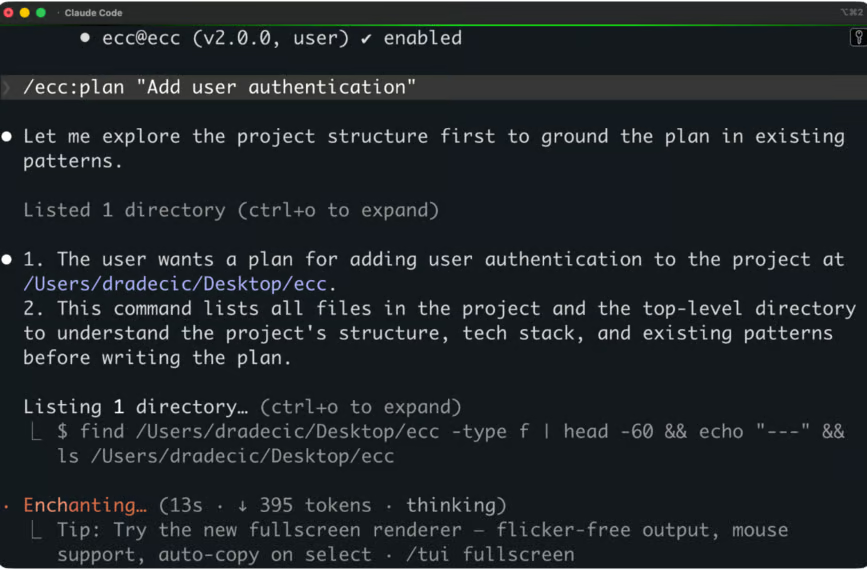
ECC の計画出力
プラグインインストールでは、名前空間付きの /ecc: 接頭辞が必須。手動インストールでは短縮形(/plan)が使えます。
重複や不具合があるようなら、上書き再インストールは避けてください。まず node scripts/uninstall.js --dry-run で削除対象を確認し、node scripts/uninstall.js でクリーンアップ。ECC は自身がインストールしたファイルのみ削除し、無関係な設定は変更しません。
ECC では、ほとんどの操作がコマンドではなくスキル経由で走ります。
理由は、commands/ は後方互換のために維持されている一方で、新規のワークフロー開発は skills/ に集約されているからです。
日常で役立つパターンをいくつか挙げます。
通常、スキル名で呼び出す必要はありません。やりたいことを説明すれば、Claude Code が適切なスキルを選びます。「まず失敗するテストを書いて」と言えば tdd-workflow が有効に。レスポンスには読み込まれたスキル名が表示されます。
明示したい場合は、プロンプトでスキルを参照します:「新しいエンドポイントの追加に django-tdd スキルを使って」。あるいはラップするコマンドを実行:
/code-review
/security-scan

/ecc:plan "Add OAuth login"
プラグインインストールでは /ecc: 接頭辞が必須。手動インストールは短縮形(/plan、/code-review)を使用します。
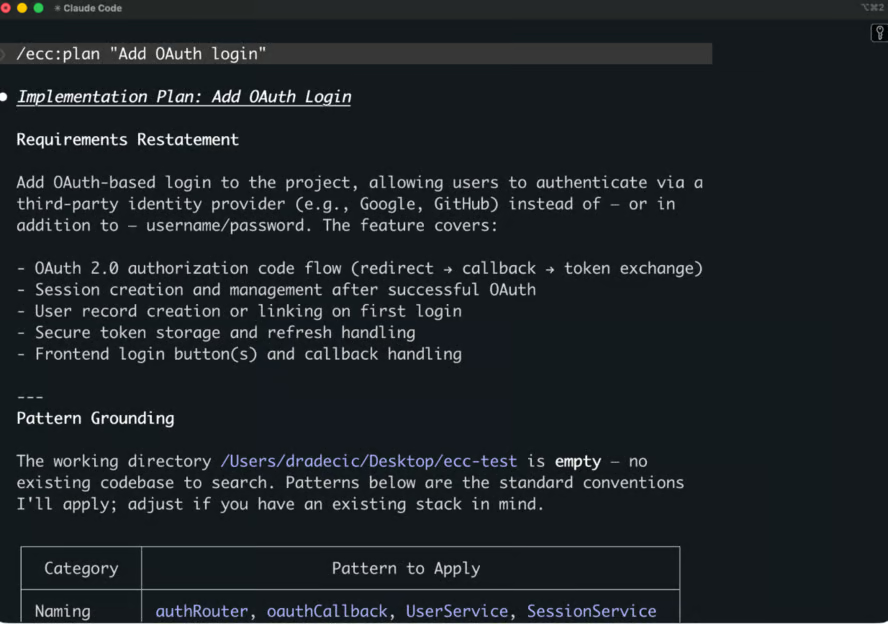
ECC の計画フェーズ出力
多くのエージェントやスキルは、ファイル・ディレクトリ・差分・PR といった特定スコープで動きます。プロンプトでファイルを言及、実行前にエディタで開く、もしくはパスを指示してスコープします:
/code-review src/auth/
/python-review services/billing/payment.py
エージェントはスコープを拾い、必要なファイルだけを読み込み、自身のコンテキストウィンドウで動作します。
スキルは、テスト実行・ビルド・リンティング・CLI 呼び出しなど実行が必要な処理に対し、シェルアウトできます。TDD スキルは pytest や go test を実行。ビルド修正エージェントは実際のビルドを走らせ、実エラーを確認。セキュリティスキャンは npx ecc-agentshield scan を実行して出力を解析します。
どのコマンドをいつ走らせるかはスキルが定義。フックも、ツールイベントでシェルコマンドを実行可能です(編集のたびに型チェックを走らせる、保存前に console.log を警告する、など)。
インストール直後、ECC がデフォルトで有効にする MCP サーバーは 1 つ(chrome-devtools)のみ。追加するには、mcp-configs/mcp-servers.json からプロジェクトの .mcp.json にコピーし、Claude Code の /mcp コマンドで有効化します。/mcp インターフェースは有効化・無効化・再認証を扱います。
ECC 同梱 MCP の自前運用がある場合は、次を設定:
export ECC_DISABLED_MCPS="github,supabase"ECC のインストーラと同期フローはそれらをスキップし、同名ツールの競合を避けます。
スキルは一つずつ走らせるものではありません。典型的な機能開発の流れ:
/ecc:plan "Add OAuth login with Google"
# planner エージェントが設計図を作成

# 実装に合わせて tdd-workflow スキルが有効化
# テストが失敗 → コード実装 → テスト成功

/code-review
# code-reviewer エージェントが差分を監査

/security-scan
# AgentShield が新しいコードと設定をチェック
各ステップは新しいコンテキストウィンドウで別のエージェントを使います。メインセッションが調整し、最後にセッション要約が連鎖を記録、次回に引き継がれます。
ECC は唯一の Claude Code 向け設定層ではありません。類似の役割を別のトレードオフで果たすものがいくつかあります。
まずカテゴリーを明確に。ECC は Claude Code の上に載る他の設定フレームワークと競合します。並行して動かすハーネス(Cursor、Codex、OpenCode、Zed)や、独立のエージェントプラットフォーム(OpenHands、LangGraph、CrewAI)とはカテゴリが異なります。
よく挙がる競合は 3 つです。
BMAD-Method は、役割別エージェント(アナリスト、PM、アーキテクト、スクラムマスター、開発者、QA)を備えたアジャイル SDLC フレームワーク。npx bmad-method install で Claude Code、Cursor、Windsurf を横断して動きます。曖昧なアイデアを、コード着手前に PRD、アーキテクチャ文書、分割ストーリーへ落とし込む上流工程に強み。実行面のツールは ECC より軽量。セキュリティスキャナや MCP カタログはありません。言語別パターンも少なめです。
SuperClaude は軽量な Markdown ベースの設定フレームワーク。約 30 のスラッシュコマンド、20 のエージェント、いくつかの挙動モード。pip install SuperClaude で導入。設計として ECC よりシンプルで、セキュリティスキャンやオーケストレーションランタイムはありません。一方で、Claude Code が提供する以上のメモリ層もありません。動く CLAUDE.md と実戦プロンプト集が欲しいなら有力です。
claude-flow / Ruflo(2026 年初に Claude Flow から改称)はマルチエージェント群のオーケストレータ。SPARC 手法(仕様、擬似コード、アーキテクチャ、改良、完了)を用い、60〜100 以上の特化エージェントを女王主導で並列稼働します。AgentDB による永続メモリがあり、Claude、GPT、Gemini、Ollama を横断。インフラは ECC より重厚で、単一セッションの生産性より並列エージェント作業が主眼です。
導入前に選択肢を広く見たいなら、awesome-claude-code は Claude Code のリソース(エージェント、スキル、プラグイン、MCP サーバー、設定)の厳選ディレクトリ。コミュニティ発見の主戦場です。
まとめると、アジャイル型の上流設計なら BMAD、軽量設定層なら SuperClaude、並列マルチエージェントが必要なら Ruflo、セキュリティツールと永続メモリ込みの完全なエンジニアリング基盤なら ECC が適しています。
ECC は万人向けではありません。週に数回、小さなタスクで Claude Code を使う程度なら、フレームワークは労多くして益少なしに感じられるでしょう。100 行程度の CLAUDE.md で大半は足ります。
それ以上の規模・頻度になってから、ECC の効果が出ます。
バニラの Claude Code より適する場面:
ECC を勧めないケース:
CLAUDE.md が洗練され、ワークフローが安定しているなら、ECC への切替には移行工数が発生。気に入った部分だけ拝借し、残りは据え置きで構いません。判断がつかない場合は、まずリポジトリを読み、興味のあるエージェントやスキルを 2〜3 個コピーし、フルインストールは見送るのが無難です。
ここで ECC の強みと弱みをいくつか紹介します。意思決定前に知っておく価値があります。
CLAUDE.md で ECC の 80% をカバー可能。残りの 20% は価値があるものの、活用してこそです。いま入手できる中で最も完成度の高い Claude Code 構成層ですが、「最も完成度が高い」ことと「誰にでも必要」は別物です。
日々 Claude Code を使うなら、ECC は一見の価値があります。そうでなくても、実運用に耐えるエージェントワークフローの作り方を学ぶ実例として、リポジトリを読む価値はあります。
いずれにせよ、ECC はソフトウェア開発が単発のチャットから、プログラム可能なエージェントパイプラインへ移行していることの明確な兆候です。この分野のフレームワークはまだ新しく、ECC は有力な試みのひとつ。最後の到達点ではなく、そのこと自体に意味があります。
生成 AI とエージェント型コーディングが初めてなら、Generative AI Concepts コースに登録してください。今後に向けた強固な基礎を築けます。
DataCamp で学ぶ
Courses
Courses
Courses