当下,开发者被寄予构建可扩展、安全且高可用应用的厚望。作为全球领先的云计算平台,Amazon Web Services(AWS)让开发者无需管理物理服务器或复杂基础设施,也能达成这些目标。
本文将说明开发者为何应使用 AWS,并提供一份顶级 AWS 服务清单,帮助提升生产力、简化开发流程、激发创新。
如果您仍在学习 AWS,欢迎查阅我们的指南:2025 年从零开始学习 AWS。
什么是 Amazon Web Services?
Amazon Web Services(AWS)是亚马逊提供的、全球采用最广泛的云计算平台。正如我们在AWS 概念课程中所探讨的,它以丰富的服务著称,如计算能力、存储、数据库、机器学习与安全等。
AWS 采用按需付费模式,让企业无需传统 IT 成本即可使用企业级基础设施。凭借全球数据中心网络,开发者可在任意地点部署应用。
开发者为何应充分利用 AWS
开发者有多重理由考虑从 AWS 开始他们的旅程。
其中一大优势是可扩展性与应对增长需求的能力。比如,若您只是搭建一个访客寥寥的个人作品集网站——主要是您自己和少数潜在雇主访问——那么可扩展性并非首要问题。
但如果您要上线一家线上服装店,则可能吸引更多顾客。在这种情况下,仅依赖一台服务器可能在流量高峰时导致崩溃。借助 AWS,您可以自动扩展基础设施以适应需求波动,只需几次点击就能保障流畅的用户体验。
除了可扩展性,安全性同样至关重要。在网络威胁普遍的时代,保护用户数据必不可少。AWS 提供强大的安全功能,帮助您的应用抵御恶意攻击。
此外,AWS 在性能与可靠性方面表现出色,可确保您的应用高效运行、将停机时间降至最低。它还简化了部署自动化,减少手工操作,让开发者将更多精力投入创新而非繁琐的运维。
通过利用 AWS,开发者可以获得一套强大、灵活且安全的云平台,支持各类规模的项目。进一步说,AWS 认证(如CLF-C02 Cloud Practitioner)还能提升您在各行业的就业前景。
面向开发者的顶级 AWS 服务
既然我们已了解 AWS 对开发者的价值,下面来细看其中一些最关键的服务,以及它们如何提升开发工作流。
Amazon EC2
Amazon EC2(弹性计算云)是 AWS 的核心服务,提供云端可扩展计算能力。它让您按需租用称为EC2 实例的虚拟服务器,免去高昂的物理基础设施投入。借助 EC2,您可通过 Auto Scaling 组扩展应用、用弹性负载均衡优化资源分配,并按特定工作负载定制实例。
优势
使用该 AWS 服务的理由有很多。其一是具备出色的可扩展性与灵活性,能根据需求轻松向上或向下扩展资源。同时具备成本效益——用多少付多少,并可按需选择不同的实例类型。
EC2 实例类型
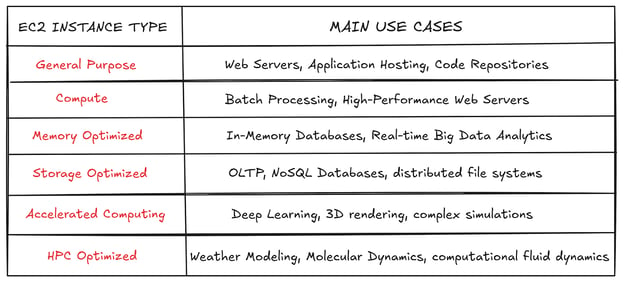
Amazon EC2 提供多种针对不同计算需求优化的实例类型:
- 通用型:在计算、内存与网络之间实现平衡,适用于网页服务器、应用托管、代码仓库等多样化工作负载。
- 计算优化型:适合 CPU 密集任务,包括批处理、高性能 Web 服务器、媒体转码与机器学习推理。
- 内存优化型:为需在内存中处理大型数据集的应用设计,如内存数据库、高性能缓存、实时大数据分析。
- 存储优化型:最适合需要高速本地存储访问的工作负载,包括高频事务处理(OLTP)、NoSQL 数据库与分布式文件系统。
- 加速计算型:由 GPU 提供动力,适用于深度学习、3D 渲染与复杂仿真等高性能计算任务。
- HPC 优化型:为高性能计算(HPC)工作负载量身定制,包括天气建模、分子动力学与计算流体力学。
通过选择合适的 EC2 实例类型,企业可针对特定应用优化性能、成本与效率。
AWS Lambda
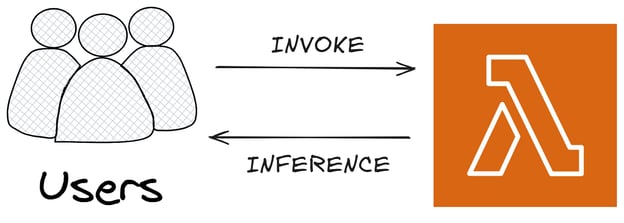
AWS Lambda 是一项无服务器计算服务,让您在无需预置或管理服务器的情况下运行代码。
优势
使用 AWS Lambda能在多方面积极影响开发者的工作。首先,无需管理服务器,且可根据传入请求自动扩展,对短时执行尤具成本效益。借助 AWS Lambda,您专注于编写代码,AWS 负责底层基础设施、扩展与可用性。
常见用例
AWS Lambda 适用于广泛的实时、事件驱动型应用,包括:
- 以极低延迟处理日志、物联网数据与实时分析。
- 高效处理 Web 与移动应用的 API 请求。
- 自动化机器学习模型推理、数据转换与预测。
- 对 S3 文件上传或数据库更新等 AWS 服务变更作出响应。
Amazon S3
Amazon 简单存储服务(S3)是一项高度可扩展、安全且持久的对象存储服务,是众多应用、网站与 AWS 服务的基石。它让用户可在任意地点存储与检索任意数量的数据,是云端架构不可或缺的组成部分。
Amazon S3 以存储桶(bucket)来组织数据,作为顶层存储容器。存储桶中的对象(文件)可在精细化权限控制下安全访问与管理。每个 S3 存储桶都需使用全局唯一名称,并在特定 AWS 区域中创建。
优势
Amazon S3 的优势包括:首先,它高度可扩展且具备高持久性,确保数据安全且可访问。此外,它可轻松与其他 AWS 服务集成,并支持加密、访问控制与合规标准以保护数据。与前述 AWS 服务一样,它具有成本效益,并根据访问模式与预算提供多种存储类型。
Amazon S3 存储类型
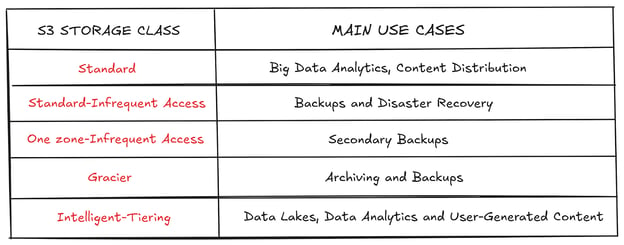
Amazon S3 提供多种面向成本、性能与访问模式优化的存储类型:
- S3 Standard(通用型):适合高频访问数据,具备低延迟与高吞吐。理想用于大数据分析、内容分发与移动应用。
- S3 Standard-Infrequent Access(S3 Standard-IA):面向较少访问但仍需快速取回的数据。适合备份与灾难恢复。
- S3 One Zone-Infrequent Access:与 S3 Standard-IA 类似,但数据存放于单一可用区(AZ)。适合二级备份或可重建数据。
- S3 Glacier:面向长期归档的低成本存储。适用于归档与备份。
- S3 Intelligent-Tiering:根据使用情况在不同存储类型间自动分层迁移。适合数据湖、数据分析与用户生成内容。
AWS IAM
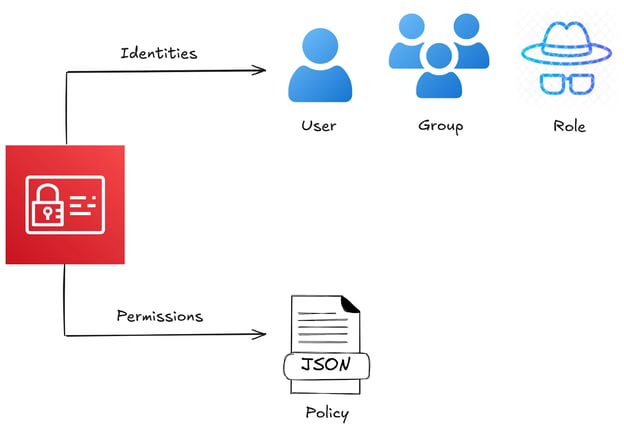
AWS 身份与访问管理(IAM)是一项全球性 AWS 服务,使组织能够安全地管理对 AWS 资源的访问。管理员可以创建用户、用户组与角色,并分配权限以控制在 AWS 账户内谁可访问哪些资源。该安全服务践行最小权限原则,确保用户与应用仅拥有完成任务所需的必要权限。
优势
首先,AWS IAM 允许为用户、用户组与角色定义精细化权限。此外,它可通过内置安全工具跟踪访问活动并分析权限;尤其是通过要求多重身份验证来增强安全性。
关键组件
- 根账户:创建 AWS 时生成的高权限账户。最佳实践是不在日常操作中使用它。
- 用户:组织内与 AWS 交互的人员。用户可隶属多个用户组,或独立存在。
- 用户组:共享相同权限的用户集合。用户组不能包含其他用户组。
- 角色:分配给 AWS 服务或外部身份的临时凭证,遵循最小权限访问原则。
- 策略:基于 JSON 的权限文档,定义允许或拒绝的操作。
AWS CodePipeline
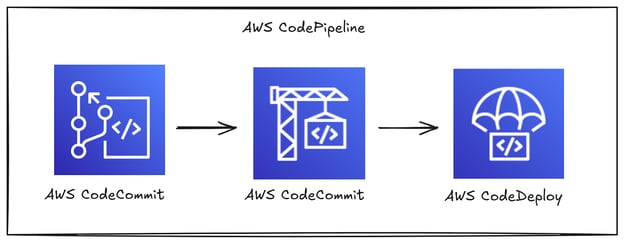
AWS CodePipeline 是一项全托管的持续集成与持续交付(CI/CD)服务,可自动化应用的构建、测试与部署流程。它让开发者构建自动化流水线,加速软件交付,确保快速更新并提升部署可靠性。
借助 CodePipeline,用户可定义一系列步骤,将代码从源代码管理推送到生产环境,并与 CodeCommit、CodeBuild、CodeDeploy、Elastic Beanstalk 等 AWS 服务及第三方工具集成。
优势
CodePipeline 的适用场景包括:
- 自动化软件部署:通过定义结构化流水线,将代码变更推送到生产环境。
- 确保快速且可靠的更新:借助自动化工作流实现。
- 跟踪流水线执行并对失败触发响应。
- 限制对部署流水线的访问:通过 IAM 角色与策略实现。
- 扩展流水线:集成第三方工具与自定义脚本。
AWS 服务对比表
下表汇总了本文提到的面向开发者的 AWS 服务,便于您快速比较与对照:
|
AWS 服务
|
描述
|
关键优势
|
常见用例
|
|
Amazon EC2
|
云端可扩展虚拟服务器,提供多种实例类型。
|
可扩展、具成本效益,面向不同工作负载的多种实例类型。
|
网站托管、应用托管、批处理、HPC、AI/ML 工作负载。
|
|
AWS Lambda
|
无服务器计算服务,可在无需管理服务器的情况下运行代码。
|
无需服务器管理、自动扩展、短时执行具有成本效益。
|
实时事件处理、API 后端、数据转换、自动化。
|
|
Amazon S3
|
高度可扩展且具持久性的对象存储服务。
|
高度可扩展与持久、可与其他 AWS 服务集成、提供多种存储类型。
|
备份存储、内容分发、数据湖、长期归档。
|
|
AWS IAM
|
通过角色、用户与策略安全管理对 AWS 资源的访问。
|
精细化访问控制、多重身份验证、安全监控。
|
用户认证、访问控制、安全策略执行。
|
|
AWS CodePipeline
|
托管的 CI/CD 服务,用于自动化软件部署。
|
自动化部署、确保快速更新、可与第三方工具集成。
|
自动化构建/测试/部署流水线、优化软件交付。
|
结语
本文介绍了数个能显著影响开发者工作流的关键 AWS 服务。在深入具体 AWS 功能前,务必思考您为何使用该平台,以及它如何惠及您的业务或项目。明确其价值,有助于充分发挥其强大能力。
若您有兴趣入门 AWS,DataCamp 提供一门涵盖基础AWS 概念的课程。若您希望进一步深化,AWS Cloud Practitioner 学习路径可为您提供良好准备,无论您是要掌握 AWS 基础,还是备考 AWS 认证云从业者考试。


当下,开发者被寄予构建可扩展、安全且高可用应用的厚望。作为全球领先的云计算平台,Amazon Web Services(AWS)让开发者无需管理物理服务器或复杂基础设施,也能达成这些目标。
本文将说明开发者为何应使用 AWS,并提供一份顶级 AWS 服务清单,帮助提升生产力、简化开发流程、激发创新。
如果您仍在学习 AWS,欢迎查阅我们的指南:2025 年从零开始学习 AWS。
什么是 Amazon Web Services?
Amazon Web Services(AWS)是亚马逊提供的、全球采用最广泛的云计算平台。正如我们在AWS 概念课程中所探讨的,它以丰富的服务著称,如计算能力、存储、数据库、机器学习与安全等。
AWS 采用按需付费模式,让企业无需传统 IT 成本即可使用企业级基础设施。凭借全球数据中心网络,开发者可在任意地点部署应用。
开发者为何应充分利用 AWS
开发者有多重理由考虑从 AWS 开始他们的旅程。
其中一大优势是可扩展性与应对增长需求的能力。比如,若您只是搭建一个访客寥寥的个人作品集网站——主要是您自己和少数潜在雇主访问——那么可扩展性并非首要问题。
但如果您要上线一家线上服装店,则可能吸引更多顾客。在这种情况下,仅依赖一台服务器可能在流量高峰时导致崩溃。借助 AWS,您可以自动扩展基础设施以适应需求波动,只需几次点击就能保障流畅的用户体验。
除了可扩展性,安全性同样至关重要。在网络威胁普遍的时代,保护用户数据必不可少。AWS 提供强大的安全功能,帮助您的应用抵御恶意攻击。
此外,AWS 在性能与可靠性方面表现出色,可确保您的应用高效运行、将停机时间降至最低。它还简化了部署自动化,减少手工操作,让开发者将更多精力投入创新而非繁琐的运维。
通过利用 AWS,开发者可以获得一套强大、灵活且安全的云平台,支持各类规模的项目。进一步说,AWS 认证(如CLF-C02 Cloud Practitioner)还能提升您在各行业的就业前景。
面向开发者的顶级 AWS 服务
既然我们已了解 AWS 对开发者的价值,下面来细看其中一些最关键的服务,以及它们如何提升开发工作流。
Amazon EC2
Amazon EC2(弹性计算云)是 AWS 的核心服务,提供云端可扩展计算能力。它让您按需租用称为EC2 实例的虚拟服务器,免去高昂的物理基础设施投入。借助 EC2,您可通过 Auto Scaling 组扩展应用、用弹性负载均衡优化资源分配,并按特定工作负载定制实例。
优势
使用该 AWS 服务的理由有很多。其一是具备出色的可扩展性与灵活性,能根据需求轻松向上或向下扩展资源。同时具备成本效益——用多少付多少,并可按需选择不同的实例类型。
EC2 实例类型
Amazon EC2 提供多种针对不同计算需求优化的实例类型:
通过选择合适的 EC2 实例类型,企业可针对特定应用优化性能、成本与效率。
AWS Lambda
AWS Lambda 是一项无服务器计算服务,让您在无需预置或管理服务器的情况下运行代码。
优势
使用 AWS Lambda能在多方面积极影响开发者的工作。首先,无需管理服务器,且可根据传入请求自动扩展,对短时执行尤具成本效益。借助 AWS Lambda,您专注于编写代码,AWS 负责底层基础设施、扩展与可用性。
常见用例
AWS Lambda 适用于广泛的实时、事件驱动型应用,包括:
Amazon S3
Amazon 简单存储服务(S3)是一项高度可扩展、安全且持久的对象存储服务,是众多应用、网站与 AWS 服务的基石。它让用户可在任意地点存储与检索任意数量的数据,是云端架构不可或缺的组成部分。
Amazon S3 以存储桶(bucket)来组织数据,作为顶层存储容器。存储桶中的对象(文件)可在精细化权限控制下安全访问与管理。每个 S3 存储桶都需使用全局唯一名称,并在特定 AWS 区域中创建。
优势
Amazon S3 的优势包括:首先,它高度可扩展且具备高持久性,确保数据安全且可访问。此外,它可轻松与其他 AWS 服务集成,并支持加密、访问控制与合规标准以保护数据。与前述 AWS 服务一样,它具有成本效益,并根据访问模式与预算提供多种存储类型。
Amazon S3 存储类型
Amazon S3 提供多种面向成本、性能与访问模式优化的存储类型:
AWS IAM
AWS 身份与访问管理(IAM)是一项全球性 AWS 服务,使组织能够安全地管理对 AWS 资源的访问。管理员可以创建用户、用户组与角色,并分配权限以控制在 AWS 账户内谁可访问哪些资源。该安全服务践行最小权限原则,确保用户与应用仅拥有完成任务所需的必要权限。
优势
首先,AWS IAM 允许为用户、用户组与角色定义精细化权限。此外,它可通过内置安全工具跟踪访问活动并分析权限;尤其是通过要求多重身份验证来增强安全性。
关键组件
AWS CodePipeline
AWS CodePipeline 是一项全托管的持续集成与持续交付(CI/CD)服务,可自动化应用的构建、测试与部署流程。它让开发者构建自动化流水线,加速软件交付,确保快速更新并提升部署可靠性。
借助 CodePipeline,用户可定义一系列步骤,将代码从源代码管理推送到生产环境,并与 CodeCommit、CodeBuild、CodeDeploy、Elastic Beanstalk 等 AWS 服务及第三方工具集成。
优势
CodePipeline 的适用场景包括:
AWS 服务对比表
下表汇总了本文提到的面向开发者的 AWS 服务,便于您快速比较与对照:
AWS 服务
描述
关键优势
常见用例
Amazon EC2
云端可扩展虚拟服务器,提供多种实例类型。
可扩展、具成本效益,面向不同工作负载的多种实例类型。
网站托管、应用托管、批处理、HPC、AI/ML 工作负载。
AWS Lambda
无服务器计算服务,可在无需管理服务器的情况下运行代码。
无需服务器管理、自动扩展、短时执行具有成本效益。
实时事件处理、API 后端、数据转换、自动化。
Amazon S3
高度可扩展且具持久性的对象存储服务。
高度可扩展与持久、可与其他 AWS 服务集成、提供多种存储类型。
备份存储、内容分发、数据湖、长期归档。
AWS IAM
通过角色、用户与策略安全管理对 AWS 资源的访问。
精细化访问控制、多重身份验证、安全监控。
用户认证、访问控制、安全策略执行。
AWS CodePipeline
托管的 CI/CD 服务,用于自动化软件部署。
自动化部署、确保快速更新、可与第三方工具集成。
自动化构建/测试/部署流水线、优化软件交付。
结语
本文介绍了数个能显著影响开发者工作流的关键 AWS 服务。在深入具体 AWS 功能前,务必思考您为何使用该平台,以及它如何惠及您的业务或项目。明确其价值,有助于充分发挥其强大能力。
若您有兴趣入门 AWS,DataCamp 提供一门涵盖基础AWS 概念的课程。若您希望进一步深化,AWS Cloud Practitioner 学习路径可为您提供良好准备,无论您是要掌握 AWS 基础,还是备考 AWS 认证云从业者考试。