कंटेनर इकोसिस्टम में अक्सर भ्रम तब पैदा होता है जब डेवलपर्स Docker (एक संपूर्ण प्लेटफ़ॉर्म) की तुलना containerd से करते हैं, जो वास्तव में एक केंद्रित रनटाइम कॉम्पोनेंट है। यह तुलना किसी पूरी कार की उसके इंजन से तुलना करने जैसी है: दोनों अनिवार्य हैं, लेकिन वे अलग-अलग एब्स्ट्रैक्शन स्तरों पर अलग उद्देश्यों की पूर्ति करते हैं.
इस गाइड में, मैं इन दोनों तकनीकों के बीच संबंध स्पष्ट करूंगा—उनकी आर्किटेक्चर, Kubernetes इंटीग्रेशन, और वे विशेष परिदृश्य जहाँ हर टूल उत्कृष्ट प्रदर्शन करता है। चाहे आप लोकली कंटेनर बना रहे हों या प्रोडक्शन Kubernetes क्लस्टर्स प्रबंधित कर रहे हों, यह समझना कि Docker और containerd में से किसका उपयोग कब करें, आपके इन्फ्रास्ट्रक्चर निर्णयों पर महत्वपूर्ण प्रभाव डाल सकता है।
इस लेख के अंत तक, आपके पास यह स्पष्ट समझ होगी कि Docker और containerd एक-दूसरे के पूरक कैसे हैं, और अपनी विशिष्ट आवश्यकताओं के लिए—चाहे वह तेज़ लोकल डेवलपमेंट हो या बड़े पैमाने पर प्रोडक्शन डिप्लॉयमेंट—सही टूल कैसे चुनें।
यदि आप कंटेनराइज़ेशन में नए हैं, तो मैं अत्यधिक सुझाव दूंगा कि आप हमारा Containerization and Virtualization Concepts कोर्स लें।
Docker क्या है?
Docker ने कंटेनराइज़ेशन को रोज़मर्रा के डेवलपर्स के लिए सुलभ और व्यावहारिक बनाकर सॉफ़्टवेयर विकास परिदृश्य में क्रांति ला दी। एक संपूर्ण प्लेटफ़ॉर्म के रूप में, Docker कंटेनराइज़्ड एप्लिकेशन बनाने, शिप करने और चलाने के लिए आवश्यक सभी चीज़ें प्रदान करता है।
शुरुआती लोगों के लिए, यह Practical Guide to Containers Docker और कंटेनर पर एक बेहतरीन प्राइमर प्रदान करता है।
एक व्यापक कंटेनर प्लेटफ़ॉर्म
Docker एक ऑल-इन-वन कंटेनर प्लेटफ़ॉर्म के रूप में काम करता है, जो एकीकृत टूलिंग स्टैक प्रदान करता है जो कंटेनर लाइफ़साइकल के अधिकांश हिस्सों को कवर करता है। मूल रूप से, Docker एप्लिकेशनों को उनकी सभी निर्भरताओं के साथ पोर्टेबल, स्वयं-निहित इमेज में पैकेज करता है, जो किसी भी वातावरण—डेवलपर के लैपटॉप से लेकर प्रोडक्शन सर्वर्स तक—समान रूप से चल सकती हैं।
यह व्यापक दृष्टिकोण Docker को लोकल डेवलपमेंट और डेवलपर अनुभव के लिए इंडस्ट्री स्टैंडर्ड बनाता है। कुछ प्रमुख लाभ:
- विस्तृत इकोसिस्टम: Docker Hub पर लाखों प्री-बिल्ट इमेज उपलब्ध हैं—डाटाबेस से लेकर वेब सर्वर तक—जिससे जटिल इंस्टॉलेशन प्रक्रियाओं की आवश्यकता नहीं पड़ती
- सार्वभौमिक पोर्टेबिलिटी: macOS पर बना कंटेनर, यदि Docker इंस्टॉल है, तो Linux या Windows पर भी समान रूप से चलता है
- डेवलपर केंद्रित: इन्फ्रास्ट्रक्चर के फर्क को एब्स्ट्रैक्ट करता है ताकि डेवलपर्स डिप्लॉयमेंट की जटिलताओं के बजाय अपनी एप्लिकेशन पर ध्यान दे सकें
- तेज़ ऑनबोर्डिंग: नए टीम सदस्य घंटों की बजाय मिनटों में डेवलपमेंट एनवायरनमेंट खड़ा कर सकते हैं
मुख्य कॉम्पोनेंट्स और वर्कफ़्लो
Docker की आर्किटेक्चर कई आपस में जुड़े कॉम्पोनेंट्स से मिलकर बनी है जो निर्बाध रूप से साथ काम करते हैं.
Docker CLI वह यूज़र-फेसिंग इंटरफ़ेस है जहाँ डेवलपर्स कमांड देते हैं। जब आप docker run जैसी कमांड चलाते हैं, तो CLI Docker डेमन (dockerd) से संचार करता है, जो कंटेनर, इमेज, नेटवर्क और वॉल्यूम को मैनेज करने वाली कोर सर्विस है।
Windows और macOS उपयोगकर्ताओं के लिए, Docker Desktop एक ग्राफिकल इंटरफ़ेस के साथ अतिरिक्त सुविधा प्रदान करता है, जो कमांड-लाइन टूल्स में कम सहज लोगों के लिए भी कंटेनर प्रबंधन को सुलभ बनाता है। यह एकीकृत वातावरण लोकल डेवलपमेंट के लिए आवश्यक हर चीज़ शामिल करता है—Kubernetes सपोर्ट से लेकर वॉल्यूम मैनेजमेंट तक।
टिपिकल वर्कफ़्लो एक स्पष्ट पैटर्न का पालन करता है:
- डेवलपर्स Dockerfiles का उपयोग करके इमेज बनाते हैं
- वे इन्हें Docker Hub जैसी रजिस्ट्रियों में पुश करते हैं
- आखिरकार, इन इमेज को किसी भी Docker-इनेबल्ड होस्ट पर कंटेनर के रूप में चलाया जाता है
कई डेवलपर्स यह नहीं जानते कि Docker सीधे कंटेनर को निष्पादित नहीं करता। इसके बजाय, dockerd वास्तविक कंटेनर निष्पादन containerd को सौंप देता है, जो बैकग्राउंड में एक अलग प्रोसेस के रूप में चलता है।
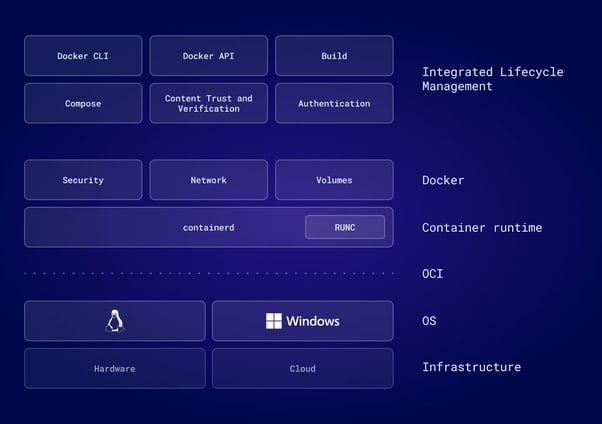
यह मॉड्यूलर डिज़ाइन, जहाँ Docker लो-लेवल ऑपरेशन के लिए containerd का उपयोग करता है, प्रत्येक कॉम्पोनेंट को उसकी सर्वोत्तम क्षमता पर केंद्रित रहने देता है: Docker डेवलपर-फ्रेंडली इंटरफ़ेस और इकोसिस्टम प्रदान करता है, जबकि containerd कंटेनर निष्पादन के बारीक विवरण संभालता है।
चाहे आप Docker के साथ अभी शुरुआत कर रहे हों या अगला कदम बढ़ाना चाहते हों, सभी स्तरों के लिए हमारे 10 Docker Project Ideas देखें।
Containerd क्या है?
Docker के व्यापक प्लेटफ़ॉर्म दृष्टिकोण को समझने के बाद, अब containerd पर नज़र डालते हैं—वह विशेष रनटाइम जो Docker के भीतर और व्यापक इकोसिस्टम में कंटेनर निष्पादन को शक्ति देता है।
इंडस्ट्री-स्टैंडर्ड कंटेनर रनटाइम
Containerd एक हल्का, इंडस्ट्री-स्टैंडर्ड कोर कंटेनर रनटाइम है जो Cloud Native Computing Foundation (CNCF) से ग्रैजुएट हो चुका है, जो इसकी परिपक्वता, विश्वसनीयता और व्यापक अपनाने को दर्शाता है। मूल रूप से Docker का हिस्सा रहा containerd, 2017 में अलग किया गया और व्यापक इकोसिस्टम अपनाने के लिए CNCF को दान कर दिया गया।
Docker के व्यापक फीचर सेट के विपरीत, containerd का दायरा जानबूझकर सीमित है: यह स्टार्ट, स्टॉप, पॉज़ और डिलीट जैसी कोर कंटेनर लाइफ़साइकल ऑपरेशंस को मैनेज करता है, और इमेज ट्रांसफ़र व स्टोरेज को संभालता है। यह केंद्रित दृष्टिकोण containerd को असाधारण रूप से स्थिर और कुशल बनाता है—जो प्रोडक्शन वातावरण के लिए अनिवार्य गुण हैं।
containerd को "प्लंबिंग" के रूप में सोचें: ऐसा इन्फ्रास्ट्रक्चर जो बड़े सिस्टम्स में एम्बेड होने के लिए डिज़ाइन किया गया है, न कि सीधे इंसानों द्वारा उपयोग के लिए। Kubernetes, AWS Fargate और Google Kubernetes Engine जैसे प्रमुख प्लेटफ़ॉर्म कंटेनर निष्पादित करने के लिए containerd पर निर्भर करते हैं, भले ही उपयोगकर्ता इन प्लेटफ़ॉर्म्स के अपने इंटरफ़ेस के माध्यम से इंटरैक्ट करते हों।
आर्किटेक्चर और डिज़ाइन
यह समझने के लिए कि प्रोडक्शन सिस्टम्स में containerd इतनी व्यापक रूप से क्यों अपनाया गया है, हमें इसके आर्किटेक्चरल सिद्धांतों का अध्ययन करना होगा।
containerd की आर्किटेक्चर मॉड्यूलर डिज़ाइन सिद्धांतों का उत्कृष्ट उदाहरण है। Open Container Initiative (OCI) मानकों पर आधारित होने से containerd पूरे कंटेनर इकोसिस्टम में संगतता सुनिश्चित करता है। इसका अर्थ है कि कोई भी OCI-कम्प्लायंट इमेज containerd के साथ काम करेगी, भले ही उसे किस टूल ने बनाया हो।
आर्किटेक्चर कुछ मुख्य लेयर्स से मिलकर बना है:
- gRPC API लेयर: क्लाइंट-सर्वर मॉडल प्रदान करती है जहाँ कई क्लाइंट (Docker, Kubernetes, कस्टम टूल्स) एक ही containerd इंस्टेंस से संचार करते हैं
- containerd डेमन: चल रहे कंटेनरों की स्टेट बनाए रखता है, स्नैपशॉटर्स के जरिए इमेज स्टोरेज मैनेज करता है, और प्लगइन्स के माध्यम से नेटवर्किंग को कोऑर्डिनेट करता है
- runc रनटाइम: एक हल्का, OCI-कम्प्लायंट रनटाइम जो सीधे Linux कर्नेल फीचर्स से इंटरफ़ेस करता है—नेमस्पेसेस बनाता है, cgroups सेट करता है, और कंटेनर प्रोसेस लॉन्च करता है
- मॉड्यूलर प्लगइन्स: विशेष स्टोरेज के लिए कस्टम स्नैपशॉटर्स, वैकल्पिक रनटाइम्स (gVisor, Kata Containers), और नेटवर्क प्लगइन्स बिना containerd में बदलाव किए इंटीग्रेट किए जा सकते हैं
जब containerd को कोई कंटेनर शुरू करना होता है, तो वह runc को स्पॉन करता है, जो आइसोलेटेड नेमस्पेसेस बनाने, रिसोर्स लिमिट्स के लिए cgroups सेट करने, और कंटेनर प्रोसेस लॉन्च करने का वास्तविक काम करता है.
जिम्मेदारियों का यह विभाजन containerd को अत्यधिक एक्स्टेंसिबल बनाता है। संगठन बिना कोर containerd कोड को छुए लगभग हर पहलू को कस्टमाइज़ कर सकते हैं।
Containerd बनाम Docker: मुख्य अंतर
यह समझने के बाद कि हर टूल क्या करता है, आइए व्यवहार में—आर्किटेक्चर से लेकर इंटीग्रेशन पैटर्न तक—यह देखें कि वे कैसे अलग हैं।
कंटेनर रनटाइम बनाम प्लेटफ़ॉर्म
मूलभूत अंतर दायरे और उद्देश्य में है.
Docker एक केंद्रीकृत डेमन आर्किटेक्चर का उपयोग करता है, जिसमें dockerd कई पहलुओं का समन्वय करता है, जैसे:
- इमेज बिल्ड्स
- कंटेनर निष्पादन
- नेटवर्किंग
- वॉल्यूम मैनेजमेंट
यह ऑल-इन-वन डिज़ाइन डेवलपर अनुभव को सरल बनाता है, लेकिन कई एब्स्ट्रैक्शन लेयर्स के कारण ओवरहेड भी जोड़ता है।
इसके विपरीत, containerd का फोकस केवल कंटेनर निष्पादन पर है। इसमें इमेज बनाने की क्षमताएँ, ऑर्केस्ट्रेशन फीचर्स या ग्राफिकल इंटरफ़ेस शामिल नहीं हैं। नेटवर्किंग के लिए, Docker अपने डेमन में Libnetwork शामिल करता है, जबकि containerd बाहरी Container Network Interface (CNI) प्लगइन्स पर निर्भर करता है, जिन्हें आवश्यकताओं के अनुसार बदला जा सकता है।
इस आर्किटेक्चरल अंतर का प्रदर्शन पर असर पड़ता है। हाई-चरन वातावरणों में—जहाँ कंटेनर बार-बार शुरू और बंद होते हैं, जैसे ऑटोस्केलिंग Kubernetes क्लस्टर्स—containerd का सुव्यवस्थित डिज़ाइन तेज़ स्टार्टअप समय और कम संसाधन खपत दे सकता है। कम ओवरहेड का मतलब है कि containerd कम मेमोरी और CPU का उपयोग करता है, जो स्केल पर महत्वपूर्ण हो जाता है।
Kubernetes इंटीग्रेशन
Kubernetes की बात करें तो, कंटेनर रनटाइम्स और ऑर्केस्ट्रेशन प्लेटफ़ॉर्म्स के बीच संबंध में काफी बदलाव आया है—खासकर Kubernetes का containerd से कनेक्शन कैसे होता है।
Kubernetes और कंटेनर रनटाइम्स के बीच संबंध में एक बड़ा बदलाव Kubernetes 1.24 (2022) के साथ आया। इस संस्करण ने "Dockershim"—वह कम्पैटिबिलिटी लेयर जो Kubernetes को Docker को रनटाइम के रूप में उपयोग करने देता था—हटा दिया।
Dockershim हमेशा एक अस्थायी पुल के रूप में अभिप्रेत था। जब Kubernetes ने रनटाइम्स के साथ संचार को मानकीकृत करने के लिए Container Runtime Interface (CRI) पेश किया, तो Docker इसे सीधे लागू नहीं कर सका क्योंकि Docker, CRI के डिज़ाइन से पहले का था। Dockershim Kubernetes और Docker के बीच अनुवाद करता था, जिससे अंततः अनावश्यक ट्रांसलेशन लेयर जुड़ जाती थी।
आधुनिक Kubernetes संस्करण CRI के जरिए सीधे containerd से संचार करते हैं, जिससे Docker ट्रांसलेशन लेयर पूरी तरह समाप्त हो जाती है। इस सरलीकरण के ठोस लाभ हैं:
- कम लेटेंसी: सीधे संचार से कंटेनर ऑपरेशंस में ट्रांसलेशन ओवरहेड समाप्त होता है
- बेहतर स्थिरता: कम घटक, कम संभावित विफलता बिंदु
- उत्तम प्रदर्शन: सुव्यवस्थित रनटाइम स्टैक बड़े डिप्लॉयमेंट्स में विशेष लाभ देता है
- सरल डीबगिंग: डायरेक्ट CRI इंटीग्रेशन से ट्रबलशूटिंग अधिक सीधे-सादे हो जाती है
Kubernetes उपयोगकर्ताओं के लिए, यह परिवर्तन बड़े पैमाने पर पारदर्शी है। Docker इमेज, OCI मानकों का पालन करने के कारण, पूरी तरह संगत रहती हैं। व्यावहारिक प्रभाव यह है कि प्रोडक्शन Kubernetes क्लस्टर्स अब सीधे containerd का उपयोग करके अधिक कुशलता से चलते हैं, जबकि डेवलपर्स लोकल बिल्ड व टेस्ट के लिए Docker का उपयोग जारी रख सकते हैं।
यदि आप पहली जगह में Kubernetes के उपयोग के पक्ष-विपक्ष के बारे में अनिश्चित हैं, तो Docker Compose बनाम Kubernetes पर यह तुलना लेख देखें।
इमेज बिल्डिंग और मैनेजमेंट
जहाँ ऑर्केस्ट्रेशन के लिए रनटाइम इंटीग्रेशन महत्वपूर्ण है, वहीं डेवलपर वर्कफ़्लो काफी हद तक इस पर निर्भर करता है कि हर टूल इमेज निर्माण और स्टोरेज को कैसे संभालता है। इमेज बिल्डिंग Docker और containerd के बीच एक महत्वपूर्ण क्षमता-अंतर दर्शाती है.
Docker, Dockerfiles और BuildKit के माध्यम से एकीकृत बिल्ड सिस्टम प्रदान करता है, जिससे डेवलपर्स कैशिंग, पैरेललाइज़ेशन और बिल्ड सीक्रेट्स व SSH एजेंट फ़ॉरवर्डिंग जैसी उन्नत विशेषताओं के साथ जटिल मल्टी-स्टेज बिल्ड बना सकते हैं।
डिज़ाइन के मुताबिक, containerd में कोई नैटिव इमेज बिल्ड वर्कफ़्लो शामिल नहीं है। containerd के साथ इमेज बनाने के लिए, डेवलपर्स को बाहरी टूल्स का उपयोग करना पड़ता है। विकल्पों में BuildKit को एक अलग डेमन के रूप में चलाना और कमांड-लाइन बिल्ड के लिए buildctl का उपयोग करना, या nerdctl अपनाना शामिल है—जो BuildKit को इंटीग्रेट करने वाला Docker-कम्पैटिबल CLI है।
स्टोरेज मैकेनिज़्म भी दर्शन में भिन्न हैं। Docker का वॉल्यूम मैनेजमेंट डेवलपर्स के लिए नैचुरल-सा एब्स्ट्रैक्शन देता है, जहाँ नेम्ड वॉल्यूम्स कंटेनर लाइफ़साइकल से स्वतंत्र रूप से डेटा सुरक्षित रखते हैं। containerd एक अधिक लो-लेवल स्नैपशॉटर सिस्टम का उपयोग करता है, जहाँ अलग-अलग स्नैपशॉट ड्राइवर्स, अधोस्तरीय स्टोरेज आवश्यकताओं के आधार पर लेयर्ड फ़ाइलसिस्टम्स को अलग तरह से संभालने के लिए प्लग किए जा सकते हैं।
यह अंतर टूल्स के लक्षित उपयोगकर्ताओं को दर्शाता है:
- Docker बिल्ट-इन सुविधाओं के साथ डेवलपर उत्पादकता के लिए ऑप्टिमाइज़ करता है
- containerd ऐसे लचीले प्रिमिटिव्स देता है जिन्हें प्लेटफ़ॉर्म बिल्डर्स अपनी विशिष्ट आवश्यकताओं के अनुसार असेंबल कर सकते हैं
CLI, डेवलपर अनुभव, और nerdctl
आर्किटेक्चर और फीचर्स से परे, रोज़मर्रा के डेवलपर अनुभव को सबसे सीधे तौर पर हर टूल का कमांड-लाइन इंटरफ़ेस आकार देता है। कमांड-लाइन अनुभव अलग-अलग डिज़ाइन फिलॉसफ़ीज़ को सबसे स्पष्ट रूप से दिखाता है.
Docker का CLI अपनी यूज़र-फ्रेंडली प्रकृति के लिए जाना जाता है। docker run, docker build, और docker logs जैसी कमांड सहज, अच्छी तरह दस्तावेजीकृत और मनुष्यों के लिए डिज़ाइन की गई हैं। CLI मददगार डिफ़ॉल्ट्स, स्पष्ट एरर संदेश और अधिकांश उपयोग के मामलों को कवर करने वाले व्यापक विकल्प प्रदान करता है।
containerd के साथ ctr आता है—एक न्यूनतम CLI, जो केवल लो-लेवल containerd फ़ंक्शनैलिटी की डिबगिंग और टेस्टिंग के लिए बनाया गया है। ctr टूल को जानबूझकर डेवलपर-अनुकूल नहीं बनाया गया है। इसमें पोर्ट-मैपिंग शॉर्टहैंड, ऑटोमैटिक रीस्टार्ट पॉलिसीज़ और क्रेडेंशियल हेल्पर्स इंटीग्रेशन जैसे सामान्य फीचर्स का अभाव है। यह containerd डेवलपर्स के लिए है, एप्लिकेशन डेवलपर्स के लिए नहीं।
nerdctl से गैप पाटना
इसी उपयोगिता अंतर के कारण nerdctl बना—containerd के लिए एक Docker-कम्पैटिबल CLI। nerdctl का उपयोग करना Docker जैसा ही लगता है: वही कमांड सिंटैक्स, वही फ्लैग्स, वही वर्कफ़्लो—परंतु अंडरलाइंग रनटाइम के रूप में containerd के साथ। यह nerdctl को उन टीमों के लिए बेहतरीन ब्रिज बनाता है जो डेवलपमेंट एनवायरनमेंट में Docker से containerd की ओर संक्रमण कर रही हैं।
व्यवहार में, डेवलपर्स शायद ही कभी सीधे containerd के साथ इंटरैक्ट करते हैं। जब ज़रूरत पड़ती भी है, तो nerdctl वह परिचित इंटरफ़ेस देता है जिसकी वे अपेक्षा करते हैं, जबकि प्लेटफ़ॉर्म ऑपरेटर्स और एडमिनिस्ट्रेटर्स Kubernetes जैसे ऑर्केस्ट्रेशन सिस्टम्स के माध्यम से प्रोग्रामेटिक रूप से containerd के APIs का उपयोग करते हैं।
अंतर को व्यवहार में दिखाने के लिए, यहाँ सामान्य कंटेनर ऑपरेशंस तीनों CLI टूल्स में कैसे दिखते हैं:
|
कार्य
|
Docker
|
nerdctl
|
ctr
|
|
कंटेनर चलाएँ
|
docker run -d -p 8080:80 nginx
|
nerdctl run -d -p 8080:80 nginx
|
ctr run --net-host -d docker.io/library/nginx:latest nginx_id
|
|
कंटेनर सूची
|
docker ps
|
nerdctl ps
|
ctr tasks list
|
|
इमेज बनाना
|
docker build -t myapp .
|
nerdctl build -t myapp .
|
समर्थित नहीं
|
|
लॉग देखें
|
docker logs <container>
|
nerdctl logs <container>
|
समर्थित नहीं
|
|
कंटेनर निरीक्षण
|
docker inspect <container>
|
nerdctl inspect <container>
|
ctr containers info <container>
|
|
इमेज पुल करें
|
docker pull nginx
|
nerdctl pull nginx
|
ctr images pull docker.io/library/nginx:latest
|
|
Compose सपोर्ट
|
docker compose up
|
nerdctl compose up
|
समर्थित नहीं
|
नोट: ctr में पोर्ट मैपिंग (-p) का अभाव है और सेवाएँ एक्सपोज़ करने के लिए होस्ट नेटवर्किंग (--net-host) की आवश्यकता होती है। यह इमेज को स्वतः पुल भी नहीं करता।
मुख्य अंतर का अवलोकन
विशिष्ट उपयोग मामलों के लिए अनुशंसाओं पर जाने से पहले, अब तक कवर किए गए अंतरों को संक्षेप में दोहराते हैं। निम्न तालिका Docker और containerd के प्रमुख फ़ंक्शनल अंतर का सार प्रस्तुत करती है, उनके अलग-अलग सामर्थ्य और लक्षित उपयोगकर्ताओं को उजागर करती है:
|
फ़ीचर
|
Docker
|
Containerd
|
|
इमेज बिल्डिंग
|
इंटीग्रेटेड (Dockerfiles, BuildKit)
|
बाहरी टूल्स आवश्यक (buildctl, nerdctl)
|
|
ऑर्केस्ट्रेशन
|
Docker Swarm / Kubernetes
|
कोई नहीं (Kubernetes द्वारा उपयोग)
|
|
स्टोरेज मैनेजमेंट
|
वॉल्यूम मैनेजमेंट
|
स्नैपशॉटर सिस्टम
|
|
ग्राफिकल इंटरफ़ेस
|
Docker Desktop
|
कोई नहीं
|
|
कंटेनर लाइफ़साइकल
|
पूर्ण प्रबंधन (containerd के माध्यम से)
|
कोर फ़ोकस (CRI-कम्पैटिबल)
|
|
प्राथमिक उपयोगकर्ता
|
एप्लिकेशन डेवलपर्स
|
क्लस्टर ऑपरेटर्स, प्लेटफ़ॉर्म बिल्डर्स
|
Docker क्यों चुनें?
अब जब हमने तकनीकी अंतर कवर कर लिए हैं, तो उन व्यावहारिक परिदृश्यों का अन्वेषण करें जहाँ हर टूल उत्कृष्ट है। प्रोडक्शन वातावरण में containerd के उभार के बावजूद, कुछ परिदृश्यों में जहाँ डेवलपर अनुभव और व्यापक टूलिंग मायने रखते हैं, Docker अब भी बेहतर विकल्प बना रहता है।
लोकल डेवलपमेंट और प्रोटोटाइपिंग के लिए
कोड लिखने और टेस्ट करने के लिए जब आपको एक "ऑल-इन-वन" समाधान चाहिए, तो Docker उत्कृष्ट है। एकीकृत टूलचेन का मतलब है कि डेवलपर्स बिना कई कॉम्पोनेंट्स असेंबल किए या जटिल नेटवर्किंग कॉन्फ़िगर किए, मिनटों में कंटेनर चलाने तक पहुँच सकते हैं।
Docker इकोसिस्टम अत्यधिक उत्पादकता लाभ प्रदान करता है:
- Docker Hub: डाटाबेस, मैसेज क्यूज़ और वेब सर्वर्स के लिए लाखों रेडी-टू-यूज़ इमेज
- Docker Compose: एक ही YAML फ़ाइल में मल्टी-कंटेनर एप्लिकेशन परिभाषित करें और एक कमांड में पूरा डेवलपमेंट एनवायरनमेंट स्पिन-अप करें
- Docker Desktop GUI: विज़ुअल कंटेनर मैनेजमेंट, वॉल्यूम ब्राउज़िंग, रिसोर्स लिमिट समायोजन, और इंटीग्रेटेड Kubernetes सपोर्ट
- कम एंट्री बाधा: ग्राफिकल टूल्स और सहज कमांड्स कंटेनर्स को तकनीक में नए डेवलपर्स के लिए भी सुलभ बनाते हैं
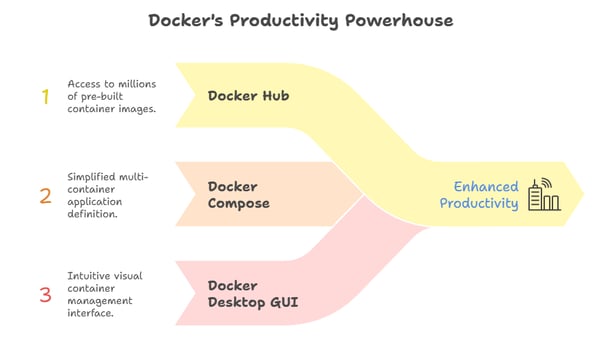
Docker Desktop का उपयोग करने वाली टीमों के लिए, GUI अतिरिक्त सुविधाएँ देता है जो ऑनबोर्डिंग और रोज़मर्रा के वर्कफ़्लोज़ को उल्लेखनीय रूप से तेज़ करता है।
कम्प्लेक्स बिल्ड पाइपलाइन्स के लिए
डेवलपमेंट से आगे, Docker की बिल्ड क्षमताएँ इसे परिष्कृत कंटिन्यूस इंटीग्रेशन और डिप्लॉयमेंट वर्कफ़्लोज़ के लिए स्वाभाविक विकल्प बनाती हैं।
Docker का इंटीग्रेटेड BuildKit आधुनिक CI/CD पाइपलाइन्स के लिए आवश्यक उन्नत सुविधाएँ देता है। मल्टी-स्टेज बिल्ड्स इमेज साइज़ को न्यूनतम रखते हैं और Dockerfiles को पठनीय बनाए रखते हैं। BuildKit की कैशिंग मैकेनिज़्म बिल्ड्स के बीच लेयर्स का समझदारी से पुन: उपयोग करते हैं, जिससे CI वातावरण में बिल्ड समय नाटकीय रूप से घटता है।
अधिकांश ऑटोमेशन प्लेटफ़ॉर्म—जैसे GitHub Actions, GitLab CI, Jenkins, आदि—में परिपक्व, परखा हुआ Docker इंटीग्रेशन है। ये इंटीग्रेशन ऑथेंटिकेशन, कैशिंग और इमेज पब्लिकेशन को बिना किसी रुकावट के संभालते हैं.
हालाँकि अन्य टूल्स भी समान परिणाम प्राप्त कर सकते हैं, Docker की सर्वव्यापकता का मतलब है कि समाधान और ट्रबलशूटिंग सहायता आसानी से उपलब्ध होती है—जो एक और बड़ा प्लस है।
Containerd क्यों चुनें?
प्रोडक्शन परिदृश्यों में जहाँ एकीकृत टूलिंग की सुविधा से अधिक मिनिमलिज़्म, प्रदर्शन और स्थिरता मायने रखते हैं, containerd चमकता है।
प्रोडक्शन Kubernetes क्लस्टर्स के लिए
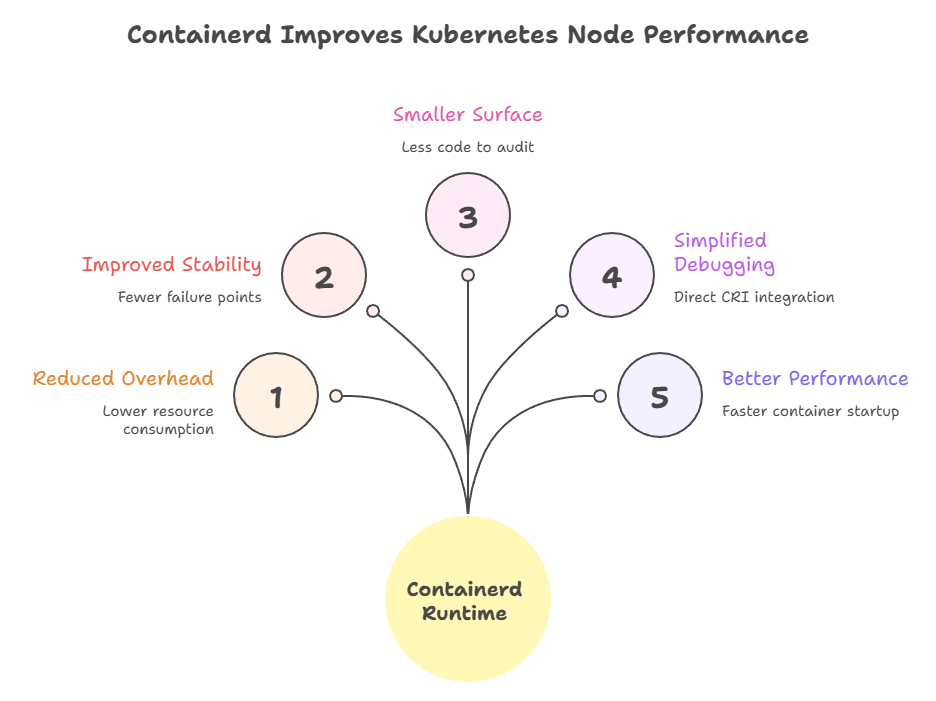
Kubernetes नोड्स के लिए रनटाइम के रूप में containerd का उपयोग करने से मापने योग्य लाभ मिलते हैं:
- कम ओवरहेड: Docker के डेमन को हटाने का मतलब प्रति नोड कम संसाधन खपत और बड़े पैमाने पर ठोस बचत
- बेहतर स्थिरता: कम घटक, इन्फ्रास्ट्रक्चर में कम संभावित विफलता बिंदु
- छोटा अटैक सरफेस: ऑडिट के लिए कम कोड और संभावित सुरक्षा कमजोरियाँ भी कम
- सरल डीबगिंग: डायरेक्ट CRI इंटीग्रेशन dockershim ट्रांसलेशन लेयर को हटाकर ट्रबलशूटिंग सरल बनाता है
- बेहतर प्रदर्शन: सुव्यवस्थित रनटाइम स्टैक कंटेनर स्टार्टअप समय और रेस्पॉन्सिवनेस सुधारता है
CNCF में containerd की ग्रैजुएशन स्थिति इसकी परिपक्वता और विश्वसनीयता का संकेत है। AWS, Google Cloud और Azure सहित प्रमुख क्लाउड प्रदाताओं ने अपने मैनेज्ड Kubernetes ऑफ़रिंग्स के लिए containerd को मानक बनाया है, जो महत्वपूर्ण इन्फ्रास्ट्रक्चर के लिए इसकी प्रोडक्शन-रेडिनेस पर भरोसा दिखाता है।
विशेषीकृत, न्यूनतम वातावरणों के लिए
हालाँकि Kubernetes सबसे सामान्य प्रोडक्शन उपयोग मामला है, containerd की हल्की प्रकृति उन डिप्लॉयमेंट परिदृश्यों के द्वार खोलती है जहाँ Docker अव्यावहारिक होगा।
एज कंप्यूटिंग और IoT डिवाइसेज़ अक्सर कड़े संसाधन प्रतिबंधों के तहत काम करते हैं। containerd का हल्का डिज़ाइन ऐसे वातावरणों में व्यावहारिक बनाता है जहाँ Docker का पूरा स्टैक बाधक होता। एम्बेडेड हार्डवेयर पर चलते समय मेमोरी का हर मेगाबाइट और CPU का हर साइकल मायने रखता है।
एडवांस्ड सुरक्षा परिदृश्यों को containerd की मॉड्यूलर रनटाइम आर्किटेक्चर से लाभ होता है। संगठन उन वर्कलोड्स के लिए सैंडबॉक्स्ड रनटाइम्स इंटीग्रेट कर सकते हैं जिन्हें अतिरिक्त सुरक्षा सीमाओं की आवश्यकता होती है। उदाहरण:
- gVisor: मजबूत कर्नेल आइसोलेशन प्रदान करता है
- Kata Containers: कंटेनर्स को हल्के VMs में चलाता है
ये इंटीग्रेशन containerd में बिना व्यापक संशोधनों के प्लग हो जाते हैं।
Docker से Containerd में माइग्रेशन
यह समझना महत्वपूर्ण है कि किस टूल का उपयोग कब करें, लेकिन उनके बीच ट्रांज़िशन करना जानना भी उतना ही ज़रूरी है। मौजूदा वातावरणों में Docker से containerd पर जाना सतर्क योजना की मांग करता है, पर प्रक्रिया अच्छी तरह दस्तावेजीकृत और सीधी है।
Kubernetes नोड्स माइग्रेट करना
Docker से containerd में Kubernetes नोड्स माइग्रेट करने के ऑपरेशनल स्टेप्स एक मानक पैटर्न का पालन करते हैं:
-
नोड को कॉर्डन करें: नए पॉड्स को शेड्यूल होने से रोकें (kubectl cordon <node-name>)
-
मौजूदा पॉड्स ड्रेन करें: वर्कलोड्स को अन्य नोड्स पर माइग्रेट करें (kubectl drain <node-name>)
-
Kubelet कॉन्फ़िग अपडेट करें: containerd के CRI सॉकेट /run/containerd/containerd.sock की ओर इंगित करें
-
CNI प्लगइन्स सत्यापित करें: सुनिश्चित करें कि containerd में आवश्यक नेटवर्किंग प्लगइन्स इंस्टॉल हैं
-
Kubelet रीस्टार्ट करें: नए रनटाइम के साथ रजिस्टर करें और क्लस्टर में पुन: शामिल हों
पहले नॉन-प्रोडक्शन नोड्स पर माइग्रेशन टेस्ट करना, क्लस्टर-स्तरीय बदलावों से पहले वातावरण-विशिष्ट समस्याएँ पहचानने में मदद करता है। सामान्य गलतियों से बचने के लिए, निम्न सर्वोत्तम प्रथाओं का पालन करें:
- लॉग पाथ बदलाव: Docker और containerd अलग डिफ़ॉल्ट लॉग लोकेशन्स का उपयोग करते हैं, इसलिए अपने लॉगिंग इन्फ्रास्ट्रक्चर को तदनुसार अपडेट करें
- गुम CNI प्लगइन्स इंस्टॉल करें: नेटवर्किंग के लिए containerd को CNI प्लगइन बाइनरीज़ चाहिए; ये हमेशा डिफ़ॉल्ट रूप से इंस्टॉल नहीं होते
- इमेज पुलिंग अंतरों पर ध्यान दें: ऑथेंटिकेशन और रजिस्ट्री कॉन्फ़िगरेशन में समायोजन की आवश्यकता हो सकती है
- स्टोरेज ड्राइवर मिसमैच से सावधान: सुनिश्चित करें कि आपके पर्सिस्टेंट वॉल्यूम्स containerd के स्नैपशॉटर के साथ संगत हैं
CLI अंतरों को नेविगेट करना
इन्फ्रास्ट्रक्चर माइग्रेट होने के बाद, डेवलपर्स को अपने रोज़मर्रा के वर्कफ़्लोज़ नए रनटाइम के साथ काम करने के लिए अनुकूलित करने होंगे।
Docker कमांड्स के अभ्यस्त डेवलपर्स के लिए, nerdctl लगभग समान अनुभव देता है। nerdctl run, nerdctl build, और nerdctl compose up जैसी कमांड्स अपने Docker समकक्षों की तरह ही काम करती हैं, जिससे ट्रांज़िशन निर्बाध हो जाता है।
डीबगिंग के लिए, यह समझना आवश्यक है कि Docker डीबगिंग वर्कफ़्लोज़ को containerd में कैसे मैप करें। जहाँ आप कंटेनर की जाँच के लिए docker inspect का उपयोग करते हैं, वहीं ctr containers info समान जानकारी प्रदान करता है, भले ही अलग फॉर्मेट में। इसी तरह, ctr tasks list चल रहे कंटेनरों को दिखाता है।
अधिकांश डेवलपर्स पाते हैं कि रोज़मर्रा के कार्यों के लिए nerdctl सीखने से ctr के सिंटैक्स की ज़रूरत समाप्त हो जाती है। लो-लेवल ctr रनटाइम-विशिष्ट मुद्दों की ट्रबलशूटिंग या सीधे containerd के APIs के साथ काम करते समय उपयोगी रहता है।
निष्कर्ष
Docker और containerd के बीच संबंध सॉफ़्टवेयर इन्फ्रास्ट्रक्चर में सफल मॉड्यूलर डिज़ाइन का बेहतरीन उदाहरण है। कोड लिखने वाले मनुष्यों के लिए Docker अब भी सर्वश्रेष्ठ टूल है, क्योंकि यह एकीकृत अनुभव, व्यापक इकोसिस्टम और डेवलपर-फ्रेंडली इंटरफ़ेस प्रदान करता है, जो कंटेनराइज़्ड एप्लिकेशन बनाना उत्पादक (और आनंददायक) बनाता है।
उधर containerd, मशीनों द्वारा कोड निष्पादित करने के रनटाइम के रूप में उत्कृष्ट है, और प्रोडक्शन ऑर्केस्ट्रेशन प्लेटफ़ॉर्म्स के लिए आवश्यक स्थिरता, प्रदर्शन और मिनिमलिज़्म प्रदान करता है। यह तथ्य कि Docker Engine अंदरूनी तौर पर containerd का उपयोग करता है, दर्शाता है कि दोनों टूल्स एक-दूसरे के पूरक हैं, प्रतिस्पर्धी नहीं।
अधिकांश संगठनों के लिए मेरा सुझाव व्यावहारिक है: डेवलपर लैपटॉप पर Docker का उपयोग जारी रखें जहाँ इसकी टूलिंग डेवलपमेंट वर्कफ़्लोज़ को तेज़ करती है, लेकिन प्रोडक्शन Kubernetes क्लस्टर्स को सीधे containerd पर माइग्रेट करने पर विचार करें, ताकि कम ओवरहेड और सरल रनटाइम स्टैक के ऑपरेशनल लाभ मिल सकें।
चाहे आप Docker का व्यापक प्लेटफ़ॉर्म चुनें या containerd का केंद्रित रनटाइम, दोनों आधुनिक कंटेनर इकोसिस्टम के आवश्यक घटक हैं—एप्लिकेशन लाइफ़साइकल के अलग-अलग चरणों के लिए ऑप्टिमाइज़्ड।
सीखते रहना चाहते हैं? हमारे Containerization and Virtualization with Docker and Kubernetes स्किल ट्रैक में नामांकन ज़रूर करें।


कंटेनर इकोसिस्टम में अक्सर भ्रम तब पैदा होता है जब डेवलपर्स Docker (एक संपूर्ण प्लेटफ़ॉर्म) की तुलना containerd से करते हैं, जो वास्तव में एक केंद्रित रनटाइम कॉम्पोनेंट है। यह तुलना किसी पूरी कार की उसके इंजन से तुलना करने जैसी है: दोनों अनिवार्य हैं, लेकिन वे अलग-अलग एब्स्ट्रैक्शन स्तरों पर अलग उद्देश्यों की पूर्ति करते हैं.
इस गाइड में, मैं इन दोनों तकनीकों के बीच संबंध स्पष्ट करूंगा—उनकी आर्किटेक्चर, Kubernetes इंटीग्रेशन, और वे विशेष परिदृश्य जहाँ हर टूल उत्कृष्ट प्रदर्शन करता है। चाहे आप लोकली कंटेनर बना रहे हों या प्रोडक्शन Kubernetes क्लस्टर्स प्रबंधित कर रहे हों, यह समझना कि Docker और containerd में से किसका उपयोग कब करें, आपके इन्फ्रास्ट्रक्चर निर्णयों पर महत्वपूर्ण प्रभाव डाल सकता है।
इस लेख के अंत तक, आपके पास यह स्पष्ट समझ होगी कि Docker और containerd एक-दूसरे के पूरक कैसे हैं, और अपनी विशिष्ट आवश्यकताओं के लिए—चाहे वह तेज़ लोकल डेवलपमेंट हो या बड़े पैमाने पर प्रोडक्शन डिप्लॉयमेंट—सही टूल कैसे चुनें।
यदि आप कंटेनराइज़ेशन में नए हैं, तो मैं अत्यधिक सुझाव दूंगा कि आप हमारा Containerization and Virtualization Concepts कोर्स लें।
Docker क्या है?
Docker ने कंटेनराइज़ेशन को रोज़मर्रा के डेवलपर्स के लिए सुलभ और व्यावहारिक बनाकर सॉफ़्टवेयर विकास परिदृश्य में क्रांति ला दी। एक संपूर्ण प्लेटफ़ॉर्म के रूप में, Docker कंटेनराइज़्ड एप्लिकेशन बनाने, शिप करने और चलाने के लिए आवश्यक सभी चीज़ें प्रदान करता है।
शुरुआती लोगों के लिए, यह Practical Guide to Containers Docker और कंटेनर पर एक बेहतरीन प्राइमर प्रदान करता है।
एक व्यापक कंटेनर प्लेटफ़ॉर्म
Docker एक ऑल-इन-वन कंटेनर प्लेटफ़ॉर्म के रूप में काम करता है, जो एकीकृत टूलिंग स्टैक प्रदान करता है जो कंटेनर लाइफ़साइकल के अधिकांश हिस्सों को कवर करता है। मूल रूप से, Docker एप्लिकेशनों को उनकी सभी निर्भरताओं के साथ पोर्टेबल, स्वयं-निहित इमेज में पैकेज करता है, जो किसी भी वातावरण—डेवलपर के लैपटॉप से लेकर प्रोडक्शन सर्वर्स तक—समान रूप से चल सकती हैं।
यह व्यापक दृष्टिकोण Docker को लोकल डेवलपमेंट और डेवलपर अनुभव के लिए इंडस्ट्री स्टैंडर्ड बनाता है। कुछ प्रमुख लाभ:
मुख्य कॉम्पोनेंट्स और वर्कफ़्लो
Docker की आर्किटेक्चर कई आपस में जुड़े कॉम्पोनेंट्स से मिलकर बनी है जो निर्बाध रूप से साथ काम करते हैं.
Docker CLI वह यूज़र-फेसिंग इंटरफ़ेस है जहाँ डेवलपर्स कमांड देते हैं। जब आप
docker runजैसी कमांड चलाते हैं, तो CLI Docker डेमन (dockerd) से संचार करता है, जो कंटेनर, इमेज, नेटवर्क और वॉल्यूम को मैनेज करने वाली कोर सर्विस है।Windows और macOS उपयोगकर्ताओं के लिए, Docker Desktop एक ग्राफिकल इंटरफ़ेस के साथ अतिरिक्त सुविधा प्रदान करता है, जो कमांड-लाइन टूल्स में कम सहज लोगों के लिए भी कंटेनर प्रबंधन को सुलभ बनाता है। यह एकीकृत वातावरण लोकल डेवलपमेंट के लिए आवश्यक हर चीज़ शामिल करता है—Kubernetes सपोर्ट से लेकर वॉल्यूम मैनेजमेंट तक।
टिपिकल वर्कफ़्लो एक स्पष्ट पैटर्न का पालन करता है:
कई डेवलपर्स यह नहीं जानते कि Docker सीधे कंटेनर को निष्पादित नहीं करता। इसके बजाय,
dockerdवास्तविक कंटेनर निष्पादन containerd को सौंप देता है, जो बैकग्राउंड में एक अलग प्रोसेस के रूप में चलता है।यह मॉड्यूलर डिज़ाइन, जहाँ Docker लो-लेवल ऑपरेशन के लिए containerd का उपयोग करता है, प्रत्येक कॉम्पोनेंट को उसकी सर्वोत्तम क्षमता पर केंद्रित रहने देता है: Docker डेवलपर-फ्रेंडली इंटरफ़ेस और इकोसिस्टम प्रदान करता है, जबकि containerd कंटेनर निष्पादन के बारीक विवरण संभालता है।
चाहे आप Docker के साथ अभी शुरुआत कर रहे हों या अगला कदम बढ़ाना चाहते हों, सभी स्तरों के लिए हमारे 10 Docker Project Ideas देखें।
Containerd क्या है?
Docker के व्यापक प्लेटफ़ॉर्म दृष्टिकोण को समझने के बाद, अब containerd पर नज़र डालते हैं—वह विशेष रनटाइम जो Docker के भीतर और व्यापक इकोसिस्टम में कंटेनर निष्पादन को शक्ति देता है।
इंडस्ट्री-स्टैंडर्ड कंटेनर रनटाइम
Containerd एक हल्का, इंडस्ट्री-स्टैंडर्ड कोर कंटेनर रनटाइम है जो Cloud Native Computing Foundation (CNCF) से ग्रैजुएट हो चुका है, जो इसकी परिपक्वता, विश्वसनीयता और व्यापक अपनाने को दर्शाता है। मूल रूप से Docker का हिस्सा रहा containerd, 2017 में अलग किया गया और व्यापक इकोसिस्टम अपनाने के लिए CNCF को दान कर दिया गया।
Docker के व्यापक फीचर सेट के विपरीत, containerd का दायरा जानबूझकर सीमित है: यह स्टार्ट, स्टॉप, पॉज़ और डिलीट जैसी कोर कंटेनर लाइफ़साइकल ऑपरेशंस को मैनेज करता है, और इमेज ट्रांसफ़र व स्टोरेज को संभालता है। यह केंद्रित दृष्टिकोण containerd को असाधारण रूप से स्थिर और कुशल बनाता है—जो प्रोडक्शन वातावरण के लिए अनिवार्य गुण हैं।
containerd को "प्लंबिंग" के रूप में सोचें: ऐसा इन्फ्रास्ट्रक्चर जो बड़े सिस्टम्स में एम्बेड होने के लिए डिज़ाइन किया गया है, न कि सीधे इंसानों द्वारा उपयोग के लिए। Kubernetes, AWS Fargate और Google Kubernetes Engine जैसे प्रमुख प्लेटफ़ॉर्म कंटेनर निष्पादित करने के लिए containerd पर निर्भर करते हैं, भले ही उपयोगकर्ता इन प्लेटफ़ॉर्म्स के अपने इंटरफ़ेस के माध्यम से इंटरैक्ट करते हों।
आर्किटेक्चर और डिज़ाइन
यह समझने के लिए कि प्रोडक्शन सिस्टम्स में containerd इतनी व्यापक रूप से क्यों अपनाया गया है, हमें इसके आर्किटेक्चरल सिद्धांतों का अध्ययन करना होगा।
containerd की आर्किटेक्चर मॉड्यूलर डिज़ाइन सिद्धांतों का उत्कृष्ट उदाहरण है। Open Container Initiative (OCI) मानकों पर आधारित होने से containerd पूरे कंटेनर इकोसिस्टम में संगतता सुनिश्चित करता है। इसका अर्थ है कि कोई भी OCI-कम्प्लायंट इमेज containerd के साथ काम करेगी, भले ही उसे किस टूल ने बनाया हो।
आर्किटेक्चर कुछ मुख्य लेयर्स से मिलकर बना है:
जब containerd को कोई कंटेनर शुरू करना होता है, तो वह runc को स्पॉन करता है, जो आइसोलेटेड नेमस्पेसेस बनाने, रिसोर्स लिमिट्स के लिए cgroups सेट करने, और कंटेनर प्रोसेस लॉन्च करने का वास्तविक काम करता है.
जिम्मेदारियों का यह विभाजन containerd को अत्यधिक एक्स्टेंसिबल बनाता है। संगठन बिना कोर containerd कोड को छुए लगभग हर पहलू को कस्टमाइज़ कर सकते हैं।
Containerd बनाम Docker: मुख्य अंतर
यह समझने के बाद कि हर टूल क्या करता है, आइए व्यवहार में—आर्किटेक्चर से लेकर इंटीग्रेशन पैटर्न तक—यह देखें कि वे कैसे अलग हैं।
कंटेनर रनटाइम बनाम प्लेटफ़ॉर्म
मूलभूत अंतर दायरे और उद्देश्य में है.
Docker एक केंद्रीकृत डेमन आर्किटेक्चर का उपयोग करता है, जिसमें
dockerdकई पहलुओं का समन्वय करता है, जैसे:यह ऑल-इन-वन डिज़ाइन डेवलपर अनुभव को सरल बनाता है, लेकिन कई एब्स्ट्रैक्शन लेयर्स के कारण ओवरहेड भी जोड़ता है।
इसके विपरीत, containerd का फोकस केवल कंटेनर निष्पादन पर है। इसमें इमेज बनाने की क्षमताएँ, ऑर्केस्ट्रेशन फीचर्स या ग्राफिकल इंटरफ़ेस शामिल नहीं हैं। नेटवर्किंग के लिए, Docker अपने डेमन में
Libnetworkशामिल करता है, जबकि containerd बाहरी Container Network Interface (CNI) प्लगइन्स पर निर्भर करता है, जिन्हें आवश्यकताओं के अनुसार बदला जा सकता है।इस आर्किटेक्चरल अंतर का प्रदर्शन पर असर पड़ता है। हाई-चरन वातावरणों में—जहाँ कंटेनर बार-बार शुरू और बंद होते हैं, जैसे ऑटोस्केलिंग Kubernetes क्लस्टर्स—containerd का सुव्यवस्थित डिज़ाइन तेज़ स्टार्टअप समय और कम संसाधन खपत दे सकता है। कम ओवरहेड का मतलब है कि containerd कम मेमोरी और CPU का उपयोग करता है, जो स्केल पर महत्वपूर्ण हो जाता है।
Kubernetes इंटीग्रेशन
Kubernetes की बात करें तो, कंटेनर रनटाइम्स और ऑर्केस्ट्रेशन प्लेटफ़ॉर्म्स के बीच संबंध में काफी बदलाव आया है—खासकर Kubernetes का containerd से कनेक्शन कैसे होता है।
Kubernetes और कंटेनर रनटाइम्स के बीच संबंध में एक बड़ा बदलाव Kubernetes 1.24 (2022) के साथ आया। इस संस्करण ने "Dockershim"—वह कम्पैटिबिलिटी लेयर जो Kubernetes को Docker को रनटाइम के रूप में उपयोग करने देता था—हटा दिया।
Dockershim हमेशा एक अस्थायी पुल के रूप में अभिप्रेत था। जब Kubernetes ने रनटाइम्स के साथ संचार को मानकीकृत करने के लिए Container Runtime Interface (CRI) पेश किया, तो Docker इसे सीधे लागू नहीं कर सका क्योंकि Docker, CRI के डिज़ाइन से पहले का था। Dockershim Kubernetes और Docker के बीच अनुवाद करता था, जिससे अंततः अनावश्यक ट्रांसलेशन लेयर जुड़ जाती थी।
आधुनिक Kubernetes संस्करण CRI के जरिए सीधे containerd से संचार करते हैं, जिससे Docker ट्रांसलेशन लेयर पूरी तरह समाप्त हो जाती है। इस सरलीकरण के ठोस लाभ हैं:
Kubernetes उपयोगकर्ताओं के लिए, यह परिवर्तन बड़े पैमाने पर पारदर्शी है। Docker इमेज, OCI मानकों का पालन करने के कारण, पूरी तरह संगत रहती हैं। व्यावहारिक प्रभाव यह है कि प्रोडक्शन Kubernetes क्लस्टर्स अब सीधे containerd का उपयोग करके अधिक कुशलता से चलते हैं, जबकि डेवलपर्स लोकल बिल्ड व टेस्ट के लिए Docker का उपयोग जारी रख सकते हैं।
यदि आप पहली जगह में Kubernetes के उपयोग के पक्ष-विपक्ष के बारे में अनिश्चित हैं, तो Docker Compose बनाम Kubernetes पर यह तुलना लेख देखें।
इमेज बिल्डिंग और मैनेजमेंट
जहाँ ऑर्केस्ट्रेशन के लिए रनटाइम इंटीग्रेशन महत्वपूर्ण है, वहीं डेवलपर वर्कफ़्लो काफी हद तक इस पर निर्भर करता है कि हर टूल इमेज निर्माण और स्टोरेज को कैसे संभालता है। इमेज बिल्डिंग Docker और containerd के बीच एक महत्वपूर्ण क्षमता-अंतर दर्शाती है.
Docker, Dockerfiles और BuildKit के माध्यम से एकीकृत बिल्ड सिस्टम प्रदान करता है, जिससे डेवलपर्स कैशिंग, पैरेललाइज़ेशन और बिल्ड सीक्रेट्स व SSH एजेंट फ़ॉरवर्डिंग जैसी उन्नत विशेषताओं के साथ जटिल मल्टी-स्टेज बिल्ड बना सकते हैं।
डिज़ाइन के मुताबिक, containerd में कोई नैटिव इमेज बिल्ड वर्कफ़्लो शामिल नहीं है। containerd के साथ इमेज बनाने के लिए, डेवलपर्स को बाहरी टूल्स का उपयोग करना पड़ता है। विकल्पों में BuildKit को एक अलग डेमन के रूप में चलाना और कमांड-लाइन बिल्ड के लिए
buildctlका उपयोग करना, याnerdctlअपनाना शामिल है—जो BuildKit को इंटीग्रेट करने वाला Docker-कम्पैटिबल CLI है।स्टोरेज मैकेनिज़्म भी दर्शन में भिन्न हैं। Docker का वॉल्यूम मैनेजमेंट डेवलपर्स के लिए नैचुरल-सा एब्स्ट्रैक्शन देता है, जहाँ नेम्ड वॉल्यूम्स कंटेनर लाइफ़साइकल से स्वतंत्र रूप से डेटा सुरक्षित रखते हैं। containerd एक अधिक लो-लेवल स्नैपशॉटर सिस्टम का उपयोग करता है, जहाँ अलग-अलग स्नैपशॉट ड्राइवर्स, अधोस्तरीय स्टोरेज आवश्यकताओं के आधार पर लेयर्ड फ़ाइलसिस्टम्स को अलग तरह से संभालने के लिए प्लग किए जा सकते हैं।
यह अंतर टूल्स के लक्षित उपयोगकर्ताओं को दर्शाता है:
CLI, डेवलपर अनुभव, और nerdctl
आर्किटेक्चर और फीचर्स से परे, रोज़मर्रा के डेवलपर अनुभव को सबसे सीधे तौर पर हर टूल का कमांड-लाइन इंटरफ़ेस आकार देता है। कमांड-लाइन अनुभव अलग-अलग डिज़ाइन फिलॉसफ़ीज़ को सबसे स्पष्ट रूप से दिखाता है.
Docker का CLI अपनी यूज़र-फ्रेंडली प्रकृति के लिए जाना जाता है।
docker run,docker build, औरdocker logsजैसी कमांड सहज, अच्छी तरह दस्तावेजीकृत और मनुष्यों के लिए डिज़ाइन की गई हैं। CLI मददगार डिफ़ॉल्ट्स, स्पष्ट एरर संदेश और अधिकांश उपयोग के मामलों को कवर करने वाले व्यापक विकल्प प्रदान करता है।containerd के साथ
ctrआता है—एक न्यूनतम CLI, जो केवल लो-लेवल containerd फ़ंक्शनैलिटी की डिबगिंग और टेस्टिंग के लिए बनाया गया है।ctrटूल को जानबूझकर डेवलपर-अनुकूल नहीं बनाया गया है। इसमें पोर्ट-मैपिंग शॉर्टहैंड, ऑटोमैटिक रीस्टार्ट पॉलिसीज़ और क्रेडेंशियल हेल्पर्स इंटीग्रेशन जैसे सामान्य फीचर्स का अभाव है। यह containerd डेवलपर्स के लिए है, एप्लिकेशन डेवलपर्स के लिए नहीं।nerdctl से गैप पाटना
इसी उपयोगिता अंतर के कारण
nerdctlबना—containerd के लिए एक Docker-कम्पैटिबल CLI।nerdctlका उपयोग करना Docker जैसा ही लगता है: वही कमांड सिंटैक्स, वही फ्लैग्स, वही वर्कफ़्लो—परंतु अंडरलाइंग रनटाइम के रूप में containerd के साथ। यहnerdctlको उन टीमों के लिए बेहतरीन ब्रिज बनाता है जो डेवलपमेंट एनवायरनमेंट में Docker से containerd की ओर संक्रमण कर रही हैं।व्यवहार में, डेवलपर्स शायद ही कभी सीधे containerd के साथ इंटरैक्ट करते हैं। जब ज़रूरत पड़ती भी है, तो
nerdctlवह परिचित इंटरफ़ेस देता है जिसकी वे अपेक्षा करते हैं, जबकि प्लेटफ़ॉर्म ऑपरेटर्स और एडमिनिस्ट्रेटर्स Kubernetes जैसे ऑर्केस्ट्रेशन सिस्टम्स के माध्यम से प्रोग्रामेटिक रूप से containerd के APIs का उपयोग करते हैं।अंतर को व्यवहार में दिखाने के लिए, यहाँ सामान्य कंटेनर ऑपरेशंस तीनों CLI टूल्स में कैसे दिखते हैं:
कार्य
Docker
nerdctl
ctr
कंटेनर चलाएँ
docker run -d -p 8080:80 nginxnerdctl run -d -p 8080:80 nginxctr run --net-host -d docker.io/library/nginx:latest nginx_idकंटेनर सूची
docker psnerdctl psctr tasks listइमेज बनाना
docker build -t myapp .nerdctl build -t myapp .समर्थित नहीं
लॉग देखें
docker logs <container>nerdctl logs <container>समर्थित नहीं
कंटेनर निरीक्षण
docker inspect <container>nerdctl inspect <container>ctr containers info <container>इमेज पुल करें
docker pull nginxnerdctl pull nginxctr images pull docker.io/library/nginx:latestCompose सपोर्ट
docker compose upnerdctl compose upसमर्थित नहीं
नोट: ctr में पोर्ट मैपिंग (
-p) का अभाव है और सेवाएँ एक्सपोज़ करने के लिए होस्ट नेटवर्किंग (--net-host) की आवश्यकता होती है। यह इमेज को स्वतः पुल भी नहीं करता।मुख्य अंतर का अवलोकन
विशिष्ट उपयोग मामलों के लिए अनुशंसाओं पर जाने से पहले, अब तक कवर किए गए अंतरों को संक्षेप में दोहराते हैं। निम्न तालिका Docker और containerd के प्रमुख फ़ंक्शनल अंतर का सार प्रस्तुत करती है, उनके अलग-अलग सामर्थ्य और लक्षित उपयोगकर्ताओं को उजागर करती है:
फ़ीचर
Docker
Containerd
इमेज बिल्डिंग
इंटीग्रेटेड (Dockerfiles, BuildKit)
बाहरी टूल्स आवश्यक (buildctl, nerdctl)
ऑर्केस्ट्रेशन
Docker Swarm / Kubernetes
कोई नहीं (Kubernetes द्वारा उपयोग)
स्टोरेज मैनेजमेंट
वॉल्यूम मैनेजमेंट
स्नैपशॉटर सिस्टम
ग्राफिकल इंटरफ़ेस
Docker Desktop
कोई नहीं
कंटेनर लाइफ़साइकल
पूर्ण प्रबंधन (containerd के माध्यम से)
कोर फ़ोकस (CRI-कम्पैटिबल)
प्राथमिक उपयोगकर्ता
एप्लिकेशन डेवलपर्स
क्लस्टर ऑपरेटर्स, प्लेटफ़ॉर्म बिल्डर्स
Docker क्यों चुनें?
अब जब हमने तकनीकी अंतर कवर कर लिए हैं, तो उन व्यावहारिक परिदृश्यों का अन्वेषण करें जहाँ हर टूल उत्कृष्ट है। प्रोडक्शन वातावरण में containerd के उभार के बावजूद, कुछ परिदृश्यों में जहाँ डेवलपर अनुभव और व्यापक टूलिंग मायने रखते हैं, Docker अब भी बेहतर विकल्प बना रहता है।
लोकल डेवलपमेंट और प्रोटोटाइपिंग के लिए
कोड लिखने और टेस्ट करने के लिए जब आपको एक "ऑल-इन-वन" समाधान चाहिए, तो Docker उत्कृष्ट है। एकीकृत टूलचेन का मतलब है कि डेवलपर्स बिना कई कॉम्पोनेंट्स असेंबल किए या जटिल नेटवर्किंग कॉन्फ़िगर किए, मिनटों में कंटेनर चलाने तक पहुँच सकते हैं।
Docker इकोसिस्टम अत्यधिक उत्पादकता लाभ प्रदान करता है:
Docker Desktop का उपयोग करने वाली टीमों के लिए, GUI अतिरिक्त सुविधाएँ देता है जो ऑनबोर्डिंग और रोज़मर्रा के वर्कफ़्लोज़ को उल्लेखनीय रूप से तेज़ करता है।
कम्प्लेक्स बिल्ड पाइपलाइन्स के लिए
डेवलपमेंट से आगे, Docker की बिल्ड क्षमताएँ इसे परिष्कृत कंटिन्यूस इंटीग्रेशन और डिप्लॉयमेंट वर्कफ़्लोज़ के लिए स्वाभाविक विकल्प बनाती हैं।
Docker का इंटीग्रेटेड BuildKit आधुनिक CI/CD पाइपलाइन्स के लिए आवश्यक उन्नत सुविधाएँ देता है। मल्टी-स्टेज बिल्ड्स इमेज साइज़ को न्यूनतम रखते हैं और Dockerfiles को पठनीय बनाए रखते हैं। BuildKit की कैशिंग मैकेनिज़्म बिल्ड्स के बीच लेयर्स का समझदारी से पुन: उपयोग करते हैं, जिससे CI वातावरण में बिल्ड समय नाटकीय रूप से घटता है।
अधिकांश ऑटोमेशन प्लेटफ़ॉर्म—जैसे GitHub Actions, GitLab CI, Jenkins, आदि—में परिपक्व, परखा हुआ Docker इंटीग्रेशन है। ये इंटीग्रेशन ऑथेंटिकेशन, कैशिंग और इमेज पब्लिकेशन को बिना किसी रुकावट के संभालते हैं.
हालाँकि अन्य टूल्स भी समान परिणाम प्राप्त कर सकते हैं, Docker की सर्वव्यापकता का मतलब है कि समाधान और ट्रबलशूटिंग सहायता आसानी से उपलब्ध होती है—जो एक और बड़ा प्लस है।
Containerd क्यों चुनें?
प्रोडक्शन परिदृश्यों में जहाँ एकीकृत टूलिंग की सुविधा से अधिक मिनिमलिज़्म, प्रदर्शन और स्थिरता मायने रखते हैं, containerd चमकता है।
प्रोडक्शन Kubernetes क्लस्टर्स के लिए
Kubernetes नोड्स के लिए रनटाइम के रूप में containerd का उपयोग करने से मापने योग्य लाभ मिलते हैं:
CNCF में containerd की ग्रैजुएशन स्थिति इसकी परिपक्वता और विश्वसनीयता का संकेत है। AWS, Google Cloud और Azure सहित प्रमुख क्लाउड प्रदाताओं ने अपने मैनेज्ड Kubernetes ऑफ़रिंग्स के लिए containerd को मानक बनाया है, जो महत्वपूर्ण इन्फ्रास्ट्रक्चर के लिए इसकी प्रोडक्शन-रेडिनेस पर भरोसा दिखाता है।
विशेषीकृत, न्यूनतम वातावरणों के लिए
हालाँकि Kubernetes सबसे सामान्य प्रोडक्शन उपयोग मामला है, containerd की हल्की प्रकृति उन डिप्लॉयमेंट परिदृश्यों के द्वार खोलती है जहाँ Docker अव्यावहारिक होगा।
एज कंप्यूटिंग और IoT डिवाइसेज़ अक्सर कड़े संसाधन प्रतिबंधों के तहत काम करते हैं। containerd का हल्का डिज़ाइन ऐसे वातावरणों में व्यावहारिक बनाता है जहाँ Docker का पूरा स्टैक बाधक होता। एम्बेडेड हार्डवेयर पर चलते समय मेमोरी का हर मेगाबाइट और CPU का हर साइकल मायने रखता है।
एडवांस्ड सुरक्षा परिदृश्यों को containerd की मॉड्यूलर रनटाइम आर्किटेक्चर से लाभ होता है। संगठन उन वर्कलोड्स के लिए सैंडबॉक्स्ड रनटाइम्स इंटीग्रेट कर सकते हैं जिन्हें अतिरिक्त सुरक्षा सीमाओं की आवश्यकता होती है। उदाहरण:
ये इंटीग्रेशन containerd में बिना व्यापक संशोधनों के प्लग हो जाते हैं।
Docker से Containerd में माइग्रेशन
यह समझना महत्वपूर्ण है कि किस टूल का उपयोग कब करें, लेकिन उनके बीच ट्रांज़िशन करना जानना भी उतना ही ज़रूरी है। मौजूदा वातावरणों में Docker से containerd पर जाना सतर्क योजना की मांग करता है, पर प्रक्रिया अच्छी तरह दस्तावेजीकृत और सीधी है।
Kubernetes नोड्स माइग्रेट करना
Docker से containerd में Kubernetes नोड्स माइग्रेट करने के ऑपरेशनल स्टेप्स एक मानक पैटर्न का पालन करते हैं:
नोड को कॉर्डन करें: नए पॉड्स को शेड्यूल होने से रोकें (
kubectl cordon <node-name>)मौजूदा पॉड्स ड्रेन करें: वर्कलोड्स को अन्य नोड्स पर माइग्रेट करें (
kubectl drain <node-name>)Kubelet कॉन्फ़िग अपडेट करें: containerd के CRI सॉकेट
/run/containerd/containerd.sockकी ओर इंगित करेंCNI प्लगइन्स सत्यापित करें: सुनिश्चित करें कि containerd में आवश्यक नेटवर्किंग प्लगइन्स इंस्टॉल हैं
Kubelet रीस्टार्ट करें: नए रनटाइम के साथ रजिस्टर करें और क्लस्टर में पुन: शामिल हों
पहले नॉन-प्रोडक्शन नोड्स पर माइग्रेशन टेस्ट करना, क्लस्टर-स्तरीय बदलावों से पहले वातावरण-विशिष्ट समस्याएँ पहचानने में मदद करता है। सामान्य गलतियों से बचने के लिए, निम्न सर्वोत्तम प्रथाओं का पालन करें:
CLI अंतरों को नेविगेट करना
इन्फ्रास्ट्रक्चर माइग्रेट होने के बाद, डेवलपर्स को अपने रोज़मर्रा के वर्कफ़्लोज़ नए रनटाइम के साथ काम करने के लिए अनुकूलित करने होंगे।
Docker कमांड्स के अभ्यस्त डेवलपर्स के लिए, nerdctl लगभग समान अनुभव देता है।
nerdctl run,nerdctl build, औरnerdctl compose upजैसी कमांड्स अपने Docker समकक्षों की तरह ही काम करती हैं, जिससे ट्रांज़िशन निर्बाध हो जाता है।डीबगिंग के लिए, यह समझना आवश्यक है कि Docker डीबगिंग वर्कफ़्लोज़ को containerd में कैसे मैप करें। जहाँ आप कंटेनर की जाँच के लिए
docker inspectका उपयोग करते हैं, वहींctr containers infoसमान जानकारी प्रदान करता है, भले ही अलग फॉर्मेट में। इसी तरह,ctr tasks listचल रहे कंटेनरों को दिखाता है।अधिकांश डेवलपर्स पाते हैं कि रोज़मर्रा के कार्यों के लिए
nerdctlसीखने सेctrके सिंटैक्स की ज़रूरत समाप्त हो जाती है। लो-लेवलctrरनटाइम-विशिष्ट मुद्दों की ट्रबलशूटिंग या सीधे containerd के APIs के साथ काम करते समय उपयोगी रहता है।निष्कर्ष
Docker और containerd के बीच संबंध सॉफ़्टवेयर इन्फ्रास्ट्रक्चर में सफल मॉड्यूलर डिज़ाइन का बेहतरीन उदाहरण है। कोड लिखने वाले मनुष्यों के लिए Docker अब भी सर्वश्रेष्ठ टूल है, क्योंकि यह एकीकृत अनुभव, व्यापक इकोसिस्टम और डेवलपर-फ्रेंडली इंटरफ़ेस प्रदान करता है, जो कंटेनराइज़्ड एप्लिकेशन बनाना उत्पादक (और आनंददायक) बनाता है।
उधर containerd, मशीनों द्वारा कोड निष्पादित करने के रनटाइम के रूप में उत्कृष्ट है, और प्रोडक्शन ऑर्केस्ट्रेशन प्लेटफ़ॉर्म्स के लिए आवश्यक स्थिरता, प्रदर्शन और मिनिमलिज़्म प्रदान करता है। यह तथ्य कि Docker Engine अंदरूनी तौर पर containerd का उपयोग करता है, दर्शाता है कि दोनों टूल्स एक-दूसरे के पूरक हैं, प्रतिस्पर्धी नहीं।
अधिकांश संगठनों के लिए मेरा सुझाव व्यावहारिक है: डेवलपर लैपटॉप पर Docker का उपयोग जारी रखें जहाँ इसकी टूलिंग डेवलपमेंट वर्कफ़्लोज़ को तेज़ करती है, लेकिन प्रोडक्शन Kubernetes क्लस्टर्स को सीधे containerd पर माइग्रेट करने पर विचार करें, ताकि कम ओवरहेड और सरल रनटाइम स्टैक के ऑपरेशनल लाभ मिल सकें।
चाहे आप Docker का व्यापक प्लेटफ़ॉर्म चुनें या containerd का केंद्रित रनटाइम, दोनों आधुनिक कंटेनर इकोसिस्टम के आवश्यक घटक हैं—एप्लिकेशन लाइफ़साइकल के अलग-अलग चरणों के लिए ऑप्टिमाइज़्ड।
सीखते रहना चाहते हैं? हमारे Containerization and Virtualization with Docker and Kubernetes स्किल ट्रैक में नामांकन ज़रूर करें।