
कोर्स
Kubernetes परिचय
3 घंटा
19.9K
Kubernetes आधुनिक क्लाउड परिवेशों में कंटेनराइज़्ड एप्लिकेशन के प्रबंधन के लिए डिफ़ॉल्ट तकनीक बन गया है। जैसे-जैसे संगठन माइक्रोसर्विसेज़ और क्लाउड-नेटिव आर्किटेक्चर की ओर बढ़ रहे हैं, Kubernetes उन्हें परिनियोजन को स्वचालित करने, एप्लिकेशन स्केल करने और उच्च उपलब्धता सुनिश्चित करने के लिए आवश्यक सब कुछ प्रदान करता है।
Kubernetes एक ओपन-सोर्स कंटेनर ऑर्केस्ट्रेटर है जो बड़े पैमाने पर कंटेनरों के प्रबंधन की जटिल प्रक्रिया को सरल बनाता है। यह इंफ्रास्ट्रक्चर संबंधी चिंताओं को एब्स्ट्रैक्ट करता है, जिससे डेवलपर्स को अंतर्निहित सर्वरों की चिंता करने के बजाय एप्लिकेशन बनाने पर ध्यान केंद्रित करने में मदद मिलती है।
Kubernetes आर्किटेक्चर को समझना उन सभी के लिए आवश्यक है जो स्केलेबल, रेज़िलिएंट, और प्रोडक्शन-ग्रेड एप्लिकेशन परिनियोजित और प्रबंधित करना चाहते हैं।
आज, मैं Kubernetes आर्किटेक्चर के बारे में कुछ गहरी समझ साझा करना चाहता/चाहती हूँ, विशेषकर उनके लिए जो बुनियादी Kubernetes अवधारणाओं से पहले से परिचित मध्यम-स्तर के शिक्षार्थी हैं।
Kubernetes एक शक्तिशाली वितरित प्रणाली है जिसे बड़े पैमाने पर कंटेनराइज़्ड एप्लिकेशन का ऑर्केस्ट्रेशन और प्रबंधन करने के लिए डिज़ाइन किया गया है। यह संगठनों को कई भौतिक या वर्चुअल मशीनों, जिन्हें नोड्स कहा जाता है, पर वर्कलोड परिनियोजित करने में सक्षम बनाता है, जिससे एप्लिकेशन उपलब्ध, स्केलेबल और विफलताओं के प्रति रेज़िलिएंट बने रहें।
Kubernetes की मुख्य ताकतों में से एक है गतिशील वर्कलोड्स को कुशलतापूर्वक संभालने की क्षमता। कंटेनरों को स्वतः नोड्स में वितरित करके, Kubernetes यह सुनिश्चित करता है कि एप्लिकेशन क्षैतिज रूप से स्केल कर सकें और उपलब्ध संसाधनों के आधार पर वर्कलोड संतुलित हों। यदि कोई नोड ओवरलोड हो जाता है, तो Kubernetes वर्कलोड्स को स्वस्थ पड़ोसी नोड्स पर पुनः शेड्यूल करता है, जिससे डाउनटाइम कम होता है और प्रदर्शन बना रहता है।
यदि आप अभी भी इस तकनीक के प्रारंभिक स्तर पर हैं, तो शुरुआत करने के लिए यह Introduction to Kubernetes कोर्स देखें।
Google ने मूल रूप से Kubernetes को अपने आंतरिक कंटेनर प्रबंधन सिस्टम Borg के ओपन-सोर्स उत्तराधिकारी के रूप में विकसित किया। 2014 में जारी होने के बाद, Kubernetes कंटेनर ऑर्केस्ट्रेशन का उद्योग मानक बन गया, जिसे टूल्स और क्लाउड प्रदाताओं के विशाल इकोसिस्टम का समर्थन मिला। आज, इसे Cloud Native Computing Foundation (CNCF) द्वारा मेंटेन किया जाता है और क्लाउड-नेटिव एप्लिकेशन के प्रबंधन के लिए उद्योगों में व्यापक रूप से अपनाया गया है।
निम्नलिखित आरेख Kubernetes के आर्किटेक्चर का विज़ुअल प्रतिनिधित्व करता है:
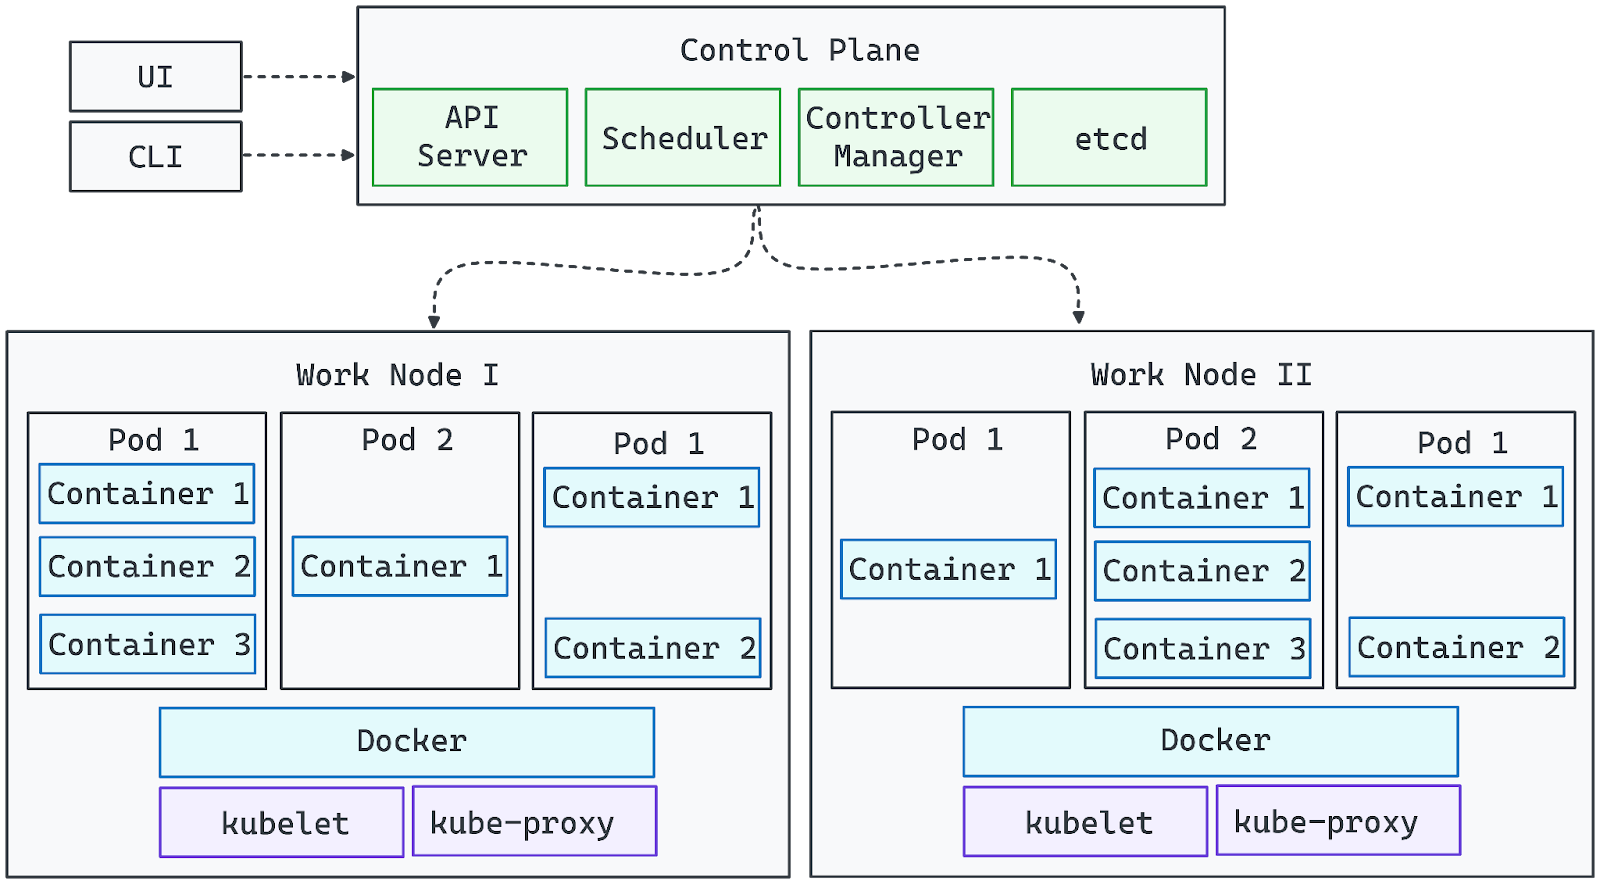
लेखक द्वारा निर्मित चित्र। Kubernetes आर्किटेक्चर।
इस बुनियाद के साथ, अब हम Kubernetes के क्लस्टर आर्किटेक्चर में प्रत्येक कंपोनेंट की विस्तृत भूमिकाओं का अन्वेषण कर सकते हैं।
Kubernetes दो मुख्य लेयर से मिलकर बना है: कंट्रोल प्लेन और नोड कंपोनेंट्स। आइए बारी-बारी से समझते हैं:
Kubernetes कंट्रोल प्लेन केंद्रीय प्रबंधन लेयर है जो क्लस्टर की इच्छित स्थिति बनाए रखने, वर्कलोड शेड्यूल करने और ऑटोमेशन संभालने के लिए जिम्मेदार है। यह लगातार क्लस्टर की स्थिति की निगरानी कर आवश्यक समायोजन करके सुनिश्चित करता है कि एप्लिकेशन अपेक्षित रूप से चलें।
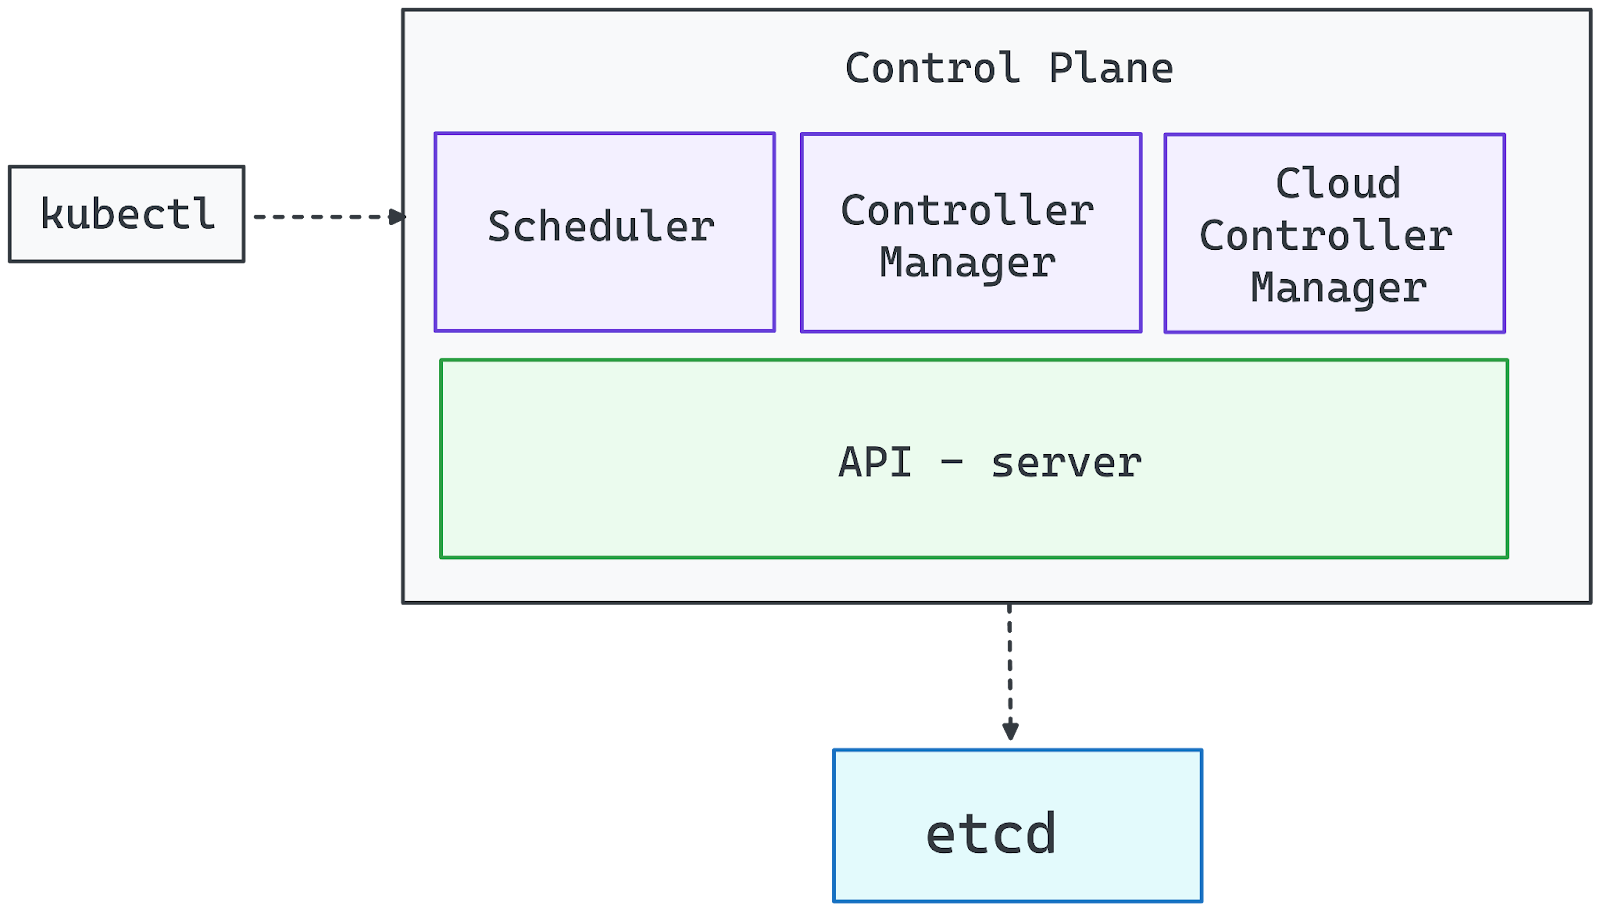
लेखक द्वारा निर्मित चित्र। कंट्रोल प्लेन कंपोनेंट्स।
API सर्वर Kubernetes क्लस्टर का गेटवे है। यह CLI (kubectl), UI डैशबोर्ड, या ऑटोमेशन टूल्स से आने वाले सभी प्रबंधन अनुरोधों को प्रोसेस करता है। चालू API सर्वर के बिना, क्लस्टर भले ही कार्यात्मक रहे, लेकिन व्यवस्थापकों का परिनियोजन और कॉन्फ़िगरेशन पर प्रत्यक्ष नियंत्रण समाप्त हो जाता है।
Kubernetes कंट्रोलर पैटर्न पर काम करता है, जहाँ कंट्रोलर सिस्टम की स्थिति की निगरानी करते हैं और सुधारात्मक कार्रवाइयाँ लेते हैं। कंट्रोलर मैनेजर इन कंट्रोलरों की देखरेख करता है और निम्नलिखित महत्वपूर्ण कार्य सुनिश्चित करता है:
शेड्यूलर पॉड्स को वर्कर नोड्स पर असाइन करता है, निम्न कारकों को ध्यान में रखते हुए:
यह प्रत्येक नए पॉड के लिए सर्वोत्तम नोड चुनने हेतु फ़िल्टरिंग और स्कोरिंग प्रक्रिया का पालन करता है, जिससे संसाधनों का संतुलित उपयोग सुनिश्चित होता है।
etcd Kubernetes का एकमात्र स्रोत-सत्य के रूप में काम करता है और सभी क्लस्टर डेटा संग्रहीत करता है, जिनमें शामिल हैं:
क्योंकि etcd से समझौता होने पर पूरे क्लस्टर पर पूर्ण नियंत्रण मिल जाता है, इसलिए इसे सुरक्षित रखा जाना चाहिए और प्रदर्शन व विश्वसनीयता बनाए रखने के लिए पर्याप्त हार्डवेयर संसाधन दिए जाने चाहिए।
क्लाउड-आधारित Kubernetes परिनियोजन के लिए, क्लाउड कंट्रोलर मैनेजर क्लस्टर को क्लाउड प्रदाता सेवाओं के साथ एकीकृत करता है और निम्न कार्य संभालता है:
वर्कर नोड्स Kubernetes क्लस्टर की कम्प्यूटिंग रीढ़ हैं, जो एप्लिकेशन वर्कलोड्स चलाने के लिए जिम्मेदार हैं। प्रत्येक नोड स्वतंत्र रूप से कार्य करता है, जबकि सुचारू ऑर्केस्ट्रेशन सुनिश्चित करने के लिए कंट्रोल प्लेन के साथ निरंतर संचार बनाए रखता है।
Kubernetes संसाधन उपलब्धता और वर्कलोड माँग के आधार पर पॉड्स को वर्कर नोड्स पर डायनेमिक रूप से शेड्यूल करता है। नोड्स भौतिक या वर्चुअल मशीनें हो सकते हैं, और प्रोडक्शन-रेडी क्लस्टर आमतौर पर क्षैतिज स्केलिंग और उच्च उपलब्धता सक्षम करने के लिए कई नोड्स से मिलकर बनता है। प्रत्येक वर्कर नोड में निम्न आवश्यक कंपोनेंट्स शामिल होते हैं:
Kubelet प्राथमिक नोड-स्तरीय एजेंट है जो कंटेनरों के निष्पादन का प्रबंधन करता है। यह:
Kubelet के बिना, नोड क्लस्टर से अलग हो जाएगा, और शेड्यूल किए गए वर्कलोड्स का सही ढंग से प्रबंधन नहीं हो पाएगा।
Kube-Proxy अलग-अलग नोड्स पर चल रही सेवाओं के बीच नेटवर्क संचार का प्रबंधन करने के लिए जिम्मेदार है। यह:
यदि Kube-Proxy विफल हो जाता है, तो प्रभावित नोड पर पॉड्स तक पहुँचना संभव नहीं रहेगा, जिससे क्लस्टर के भीतर नेटवर्क ट्रैफ़िक बाधित हो सकता है।
कंटेनर रनटाइम वह सॉफ़्टवेयर है जो पॉड्स के भीतर कंटेनराइज़्ड एप्लिकेशन निष्पादित करता है। Kubernetes कई रनटाइम विकल्पों का समर्थन करता है, जिनमें शामिल हैं:
रनटाइम ऑपरेटिंग सिस्टम के साथ इंटरेक्ट करता है ताकि cgroups और namespaces जैसी तकनीकों का उपयोग करके वर्कलोड्स को आइसोलेट किया जा सके, जिससे संसाधनों का कुशल उपयोग सुनिश्चित हो।
Kubelet, Kube-Proxy और कंटेनर रनटाइम को मिलाकर, वर्कर नोड्स एक स्केलेबल और रेज़िलिएंट एग्जीक्यूशन लेयर बनाते हैं जो Kubernetes एप्लिकेशनों को शक्ति प्रदान करती है।
Kubernetes को अत्यधिक एक्स्टेंसिबल बनाया गया है, जिससे आप ऐड-ऑन के माध्यम से इसकी कार्यक्षमता को अनुकूलित और बढ़ा सकते हैं। जहाँ कंट्रोल प्लेन और वर्कर नोड्स कोर इंफ्रास्ट्रक्चर बनाते हैं, वहीं ऐड-ऑन नेटवर्किंग, स्टोरेज, मॉनिटरिंग और ऑटोमेशन क्षमताएँ प्रदान करते हैं जो Kubernetes को अधिक शक्तिशाली और प्रोडक्शन-रेडी बनाती हैं।
Kubernetes नेटवर्किंग प्लगइन-आधारित दृष्टिकोण का पालन करती है, जिसमें पॉड्स के बीच निर्बाध संचार सक्षम करने के लिए Container Network Interface (CNI)-संगत प्लगइन की आवश्यकता होती है। कुछ व्यापक रूप से प्रयुक्त नेटवर्किंग समाधान हैं:
अधिकांश मैनेज्ड Kubernetes डिस्ट्रीब्यूशंस में नेटवर्किंग समाधान प्री-कॉन्फ़िगर आता है, लेकिन स्व-प्रबंधित क्लस्टरों में CNI प्लगइन का मैन्युअल इंस्टॉलेशन आवश्यक होता है।
Kubernetes स्टोरेज क्लासेस के माध्यम से डायनेमिक स्टोरेज प्रोविज़निंग प्रदान करता है, जिससे वर्कलोड्स विभिन्न स्टोरेज बैकएंड्स के साथ इंटरैक्ट कर सकें:
चूँकि Kubernetes में बिल्ट-इन कंटेनर रजिस्ट्री शामिल नहीं है, इसलिए कंटेनर इमेज स्टोर और डिस्ट्रीब्यूट करने के लिए आपको किसी बाहरी रजिस्ट्री (जैसे Docker Hub, Harbor, या Amazon ECR) का उपयोग करना होगा।
Kubernetes वर्कलोड्स का प्रबंधन करने के लिए प्रभावी मॉनिटरिंग और लॉगिंग आवश्यक है। लोकप्रिय समाधान शामिल हैं:
ये टूल क्लस्टर स्वास्थ्य को ट्रैक करने, समस्याओं का निदान करने और प्रदर्शन को अनुकूलित करने में मदद करते हैं।
इंग्रेस कंट्रोलर्स क्लस्टर के अंदर एप्लिकेशनों तक बाहरी पहुँच का प्रबंधन करते हैं, HTTP/HTTPS ट्रैफ़िक और लोड बैलेंसिंग को संभालते हैं। लोकप्रिय विकल्पों में शामिल हैं:
Kubernetes उपयोगकर्ताओं को Custom Resource Definitions (CRDs) के माध्यम से अपनी API का विस्तार करने की अनुमति देता है, जिससे कस्टम ऑब्जेक्ट्स और ऑटोमेशन वर्कफ़्लो बनाए जा सकते हैं।
ऑपरेटर्स और कंट्रोलर जटिल कार्यों को स्वचालित कर सकते हैं, जैसे:
CRDs का लाभ उठाकर, Kubernetes को पूरी तरह कस्टमाइज़ेबल प्लेटफॉर्म में बदला जा सकता है, जो विशिष्ट व्यावसायिक आवश्यकताओं के अनुरूप ढलता है।
Kubernetes एप्लिकेशनों को प्रभावी ढंग से परिभाषित और प्रबंधित करने में सहायता के लिए कई एब्स्ट्रैक्शन लेयर प्रस्तुत करता है। ये एब्स्ट्रैक्शन वितरित परिवेशों में परिनियोजन, स्केलिंग और प्रबंधन को सरल बनाते हैं।
एक Kubernetes क्लस्टर दो मुख्य प्रकार के नोड्स से बना होता है:
मिलकर, मास्टर और वर्कर नोड्स एक सेल्फ-हीलिंग, स्केलेबल इंफ्रास्ट्रक्चर बनाते हैं जहाँ एप्लिकेशन निर्बाध रूप से चल सकते हैं। यदि आप कंटेनराइज़ेशन और वर्चुअलाइज़ेशन को और समझना चाहते हैं, तो इस विशेषज्ञ-नेतृत्व वाले Containerization and Virtualization ट्रैक का अनुसरण करें।
Kubernetes के केंद्र में पॉड है, जो सिस्टम की सबसे छोटी परिनियोज्य इकाई है। एक पॉड एक या अधिक कंटेनरों को संलग्न करता है जो स्टोरेज, नेटवर्किंग और कॉन्फ़िगरेशन सेटिंग्स साझा करते हैं।
पॉड्स अस्थायी होते हैं, यानी आवश्यकता पड़ने पर उन्हें पुनः शेड्यूल या पुनः आरंभ किया जा सकता है। Kubernetes Deployments, StatefulSets और DaemonSets के माध्यम से पॉड्स का प्रबंधन करता है, स्केलेबिलिटी और उपलब्धता सुनिश्चित करता है।
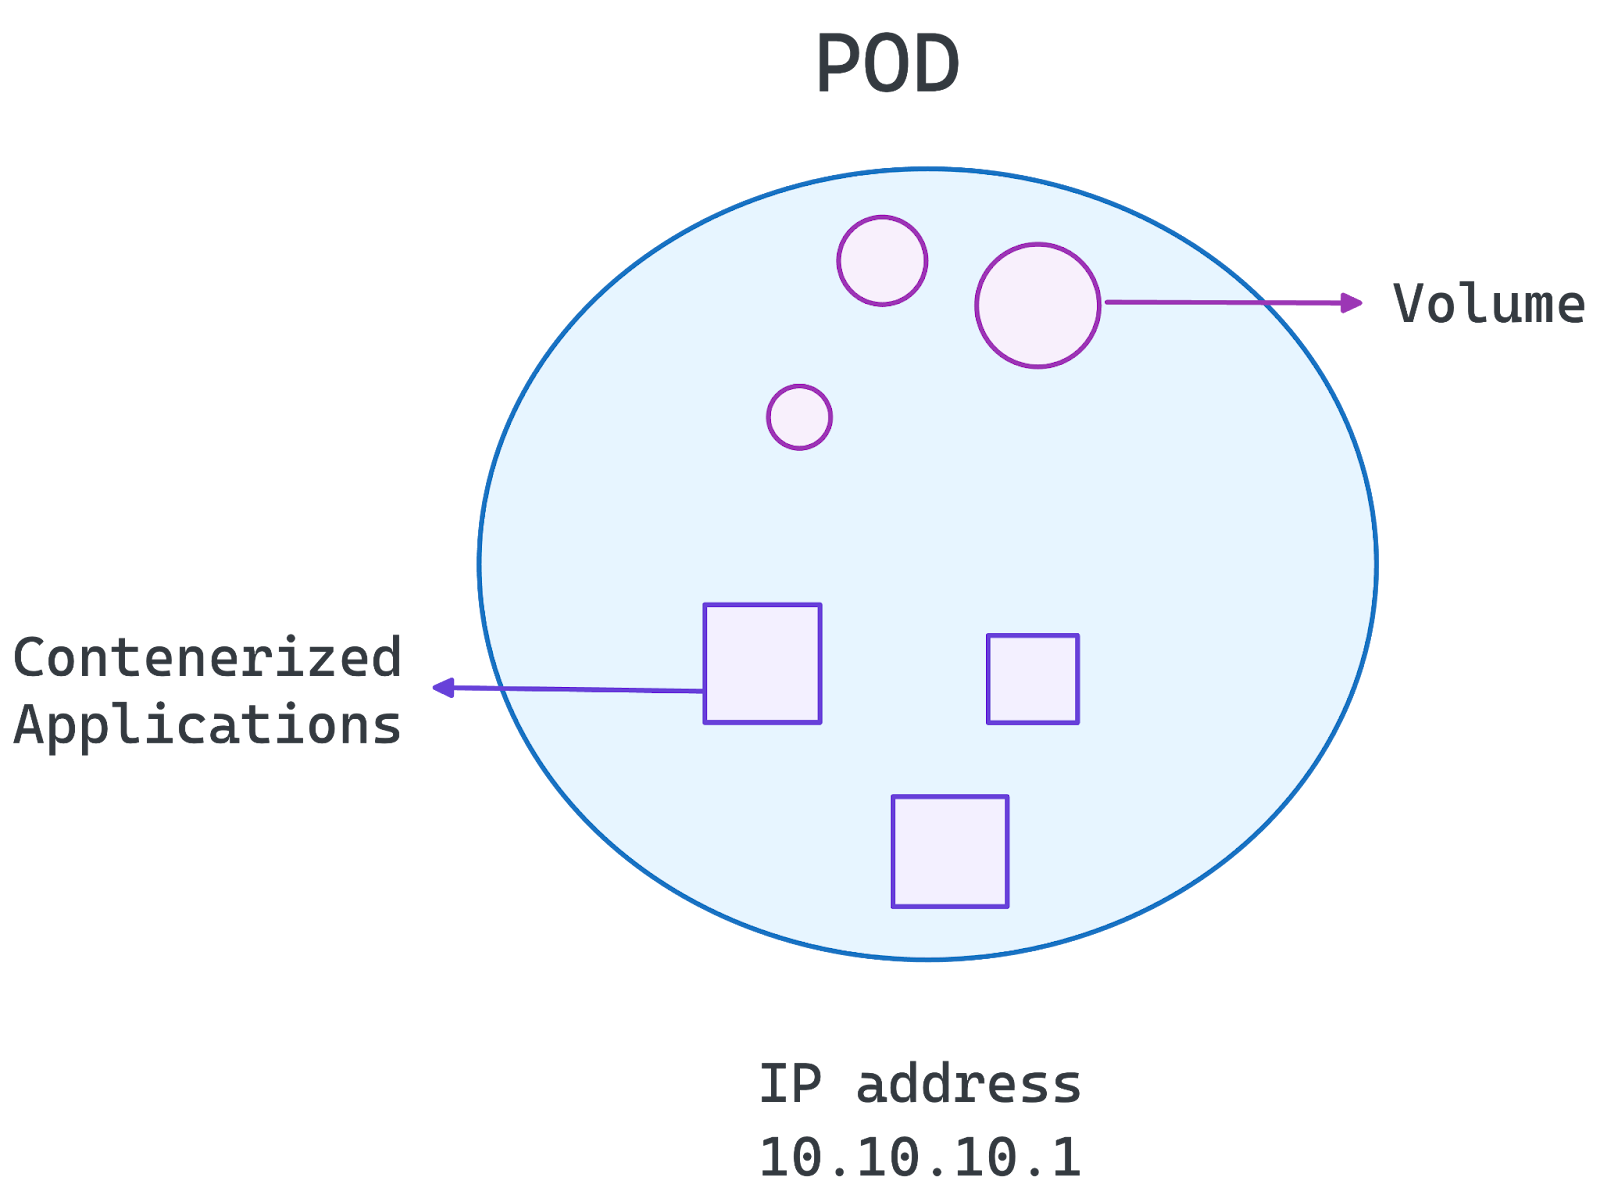
लेखक द्वारा निर्मित चित्र। पॉड का आर्किटेक्चर।
नेमस्पेस Kubernetes क्लस्टर के भीतर तार्किक विभाजन की अनुमति देते हैं। ये मदद करते हैं:
वर्कलोड्स को नेमस्पेस में व्यवस्थित करके, Kubernetes एक ही क्लस्टर के भीतर बेहतर सुरक्षा, संसाधन प्रबंधन और स्केलेबिलिटी सक्षम करता है।
इस बुनियाद के साथ, अब हम अगले खंड में देखेंगे कि Kubernetes आर्किटेक्चर माइक्रोसर्विसेज़ परिनियोजन का समर्थन कैसे करता है।
Kubernetes माइक्रोसर्विसेज़ के लिए आदर्श है, जो वितरित एप्लिकेशनों के लिए स्केलेबिलिटी, रेज़िलिएंस और ऑटोमेशन प्रदान करता है। यह सक्षम बनाता है:
पेशेवरों की एक आम चिंता होती है कि माइक्रोसर्विसेज़ के लिए Kubernetes या Docker Compose में से किसका उपयोग करें। यदि आपके साथ भी ऐसा है, तो बेहतर समझ के लिए मैं यह मार्गदर्शक सुझाता/सुझाती हूँ Docker Compose बनाम Kubernetes।
नीचे, हमने पालन करने योग्य कुछ सर्वोत्तम अभ्यासों पर प्रकाश डाला है:
इन अभ्यासों का पालन करके, Kubernetes माइक्रोसर्विसेज़ परिनियोजन को सुव्यवस्थित करता है, लचीलापन और उच्च उपलब्धता सुनिश्चित करता है।
Kubernetes को उद्योगों में व्यापक रूप से अपनाया गया है क्योंकि यह एप्लिकेशन स्केल कर सकता है, उच्च उपलब्धता सुनिश्चित कर सकता है और मल्टी-क्लाउड परिवेशों का समर्थन कर सकता है। इसका आर्किटेक्चर निर्बाध वर्कलोड प्रबंधन सक्षम करता है, जिससे यह आधुनिक क्लाउड-नेटिव एप्लिकेशनों के लिए पसंदीदा विकल्प बन जाता है।
Kubernetes क्षैतिज स्केलिंग सक्षम करता है, जिससे एप्लिकेशन बदलते वर्कलोड्स को कुशलतापूर्वक संभाल सकते हैं:
यह Kubernetes को उन एप्लिकेशनों के लिए आदर्श बनाता है जिनमें ट्रैफ़िक में उतार-चढ़ाव होता है, जैसे ई-कॉमर्स प्लेटफ़ॉर्म, स्ट्रीमिंग सेवाएँ और SaaS एप्लिकेशन।
Kubernetes सतत संचालन सुनिश्चित करता है, द्वारा:
ये विशेषताएँ Kubernetes को उन मिशन-क्रिटिकल एप्लिकेशनों के लिए उपयुक्त बनाती हैं जिन्हें लगभग-शून्य डाउनटाइम की आवश्यकता होती है।
Kubernetes इंफ्रास्ट्रक्चर की जटिलता को एब्स्ट्रैक्ट करता है, जिससे ऑन-प्रिमाइसेस, हाइब्रिड और मल्टी-क्लाउड परिवेशों में वर्कलोड्स परिनियोजित करना आसान हो जाता है:
Kubernetes ने कंटेनर ऑर्केस्ट्रेशन में क्रांति ला दी है और आधुनिक क्लाउड परिवेशों में एप्लिकेशन परिनियोजन, प्रबंधन और स्केलिंग का उद्योग मानक बन गया है। इसका आर्किटेक्चर स्वचालित स्केलिंग, उच्च उपलब्धता और क्रॉस-क्लाउड अनुकूलता सक्षम करता है, जिससे यह माइक्रोसर्विसेज़ और क्लाउड-नेटिव रणनीतियाँ अपनाने वाले संगठनों के लिए एक शक्तिशाली टूल बनता है।
Kubernetes आर्किटेक्चर को समझकर, डेवलपर्स और आईटी टीमें यह कर सकती हैं:
कंट्रोल प्लेन प्रबंधन से लेकर वर्कर नोड निष्पादन और कस्टमाइज़ेबल ऐड-ऑन तक, Kubernetes वह लचीलापन प्रदान करता है जिसकी आवश्यकता मिशन-क्रिटिकल एप्लिकेशनों को बड़े पैमाने पर चलाने के लिए होती है। जैसे-जैसे क्लाउड इकोसिस्टम विकसित हो रहा है, Kubernetes अग्रिम पंक्ति में बना हुआ है—व्यवसायों को आत्मविश्वास के साथ नवाचार करने में सक्षम बनाते हुए।
Kubernetes आधुनिक एप्लिकेशनों के प्रबंधन के लिए एक शक्तिशाली टूल है, लेकिन इसे महारत से अपनाने के लिए हाथों-हाथ अनुभव आवश्यक है। अपने सीखने को आगे बढ़ाएँ:
शीर्ष DataCamp कोर्स
कोर्स
लर्निंग पाथ
कोर्स