Orkestrasi cloud telah menjadi bagian penting dari infrastruktur TI modern, mendorong kelincahan, konsistensi, dan efisiensi di seluruh lingkungan digital yang dinamis.
Seiring sistem cloud menjadi semakin terdistribusi dan saling terhubung, saya melihat orkestrasi beralih dari “nice-to-have” menjadi komponen krusial bagi operasi yang skalabel dan aman.
Dalam pengalaman saya bekerja dengan tim di lingkungan hybrid dan multi-cloud, orkestrasi mengurangi kesalahan manual, mempercepat deployment, dan memberi struktur pada proses pengelolaan infrastruktur yang sebaliknya bisa kacau.
Kemampuan mengoordinasikan alat, layanan, dan alur kerja terbukti esensial untuk menghadirkan hasil yang andal dalam skala besar.
> Untuk tinjauan lebih mendalam tentang platform cloud dan perbedaannya, simak Understanding Cloud Computing.
Apa Itu Orkestrasi Cloud? Dasar-Dasar dan Pentingnya
Pada intinya, orkestrasi cloud mengacu pada pengelolaan terkoordinasi dan otomatisasi sumber daya serta layanan cloud.
Ini mencakup tugas seperti provisioning infrastruktur, deployment aplikasi, konfigurasi lingkungan, penegakan kebijakan keamanan, dan pengelolaan peristiwa siklus hidup, semuanya dilakukan dalam alur kerja terpadu dan otomatis.
Sementara automasi cloud menangani tugas-tugas individual yang berulang (seperti menyalakan mesin virtual atau memasang perangkat lunak pada server), orkestrasi menggabungkan langkah-langkah ini menjadi alur kerja ujung-ke-ujung yang digerakkan kebijakan dan mencakup banyak layanan, lingkungan, atau bahkan penyedia cloud.
Dalam praktiknya, orkestrasi cloud menjadi esensial di lingkungan DevOps dan cloud-native, di mana iterasi cepat, pengiriman berkelanjutan, dan infrastructure as code (IaC) sudah menjadi standar.
Ini berperan penting dalam:
- Mempercepat pipeline deployment melalui proses yang berulang dan otomatis
- Meningkatkan konsistensi operasional di berbagai lingkungan
- Mengurangi kesalahan manusia dengan mengganti tugas manual dengan logika berbasis kode
- Meningkatkan kepatuhan dan tata kelola melalui otomatisasi kebijakan
- Mengoptimalkan pemanfaatan sumber daya dengan mengotomatiskan peristiwa scale-up/scale-down
Seiring organisasi memperluas jejak cloud-nya, mengorkestrasi di ekosistem multi-cloud dan hybrid cloud juga menghadirkan tantangan unik.
Ini mencakup perbedaan API, penawaran layanan, model manajemen identitas dan akses, serta struktur harga.
Alat orkestrasi cloud mengabstraksi sebagian kompleksitas ini, dengan menawarkan control plane terpadu atau kerangka deklaratif yang bekerja lintas penyedia seperti AWS, Azure, Google Cloud, dan lainnya.
> Untuk membangun pemahaman dasar tentang prinsip DevOps, simak kursus DevOps Concepts.
Jenis Alat dan Teknologi Orkestrasi Cloud
Ekosistem orkestrasi cloud beragam, dengan alat yang sering kali masuk ke kategori berbeda tergantung fungsi utamanya.
Kategori-kategori ini mewakili area kunci di mana alat dan teknologi orkestrasi cloud dapat dikelompokkan secara longgar.
Memahami kategori ini dapat membantu Anda mengidentifikasi kombinasi alat yang tepat untuk memenuhi tujuan operasional Anda.
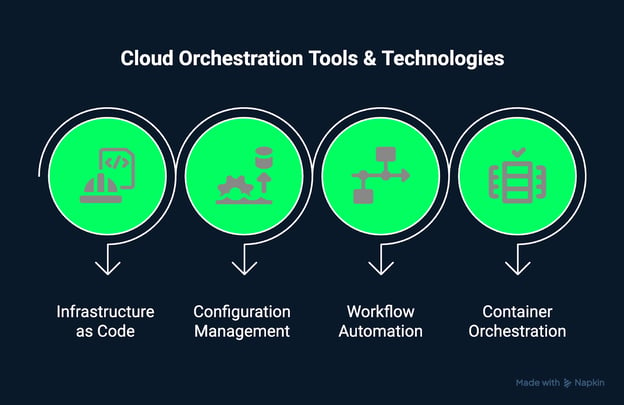
Gambar yang menunjukkan jenis alat dan teknologi orkestrasi cloud. Dibuat menggunakan Napkin AI.
Alat Infrastructure as Code (IaC)
Alat IaC memungkinkan engineer mendefinisikan, menerapkan, dan mengelola infrastruktur melalui file konfigurasi yang mudah dibaca manusia, sering kali dikendalikan versinya di repositori sumber.
Metode ini memastikan deployment infrastruktur yang konsisten, berulang, dan dapat diaudit.
Tim dapat memprovision seluruh lingkungan dengan IaC, menggunakan templat deklaratif, mengintegrasikan perubahan infrastruktur ke dalam pipeline CI/CD, dan mengurangi perbedaan antara lingkungan pengembangan, staging, dan produksi.
Alat manajemen konfigurasi
Alat-alat ini berfokus untuk memastikan keadaan server dan layanan tetap konsisten dengan konfigurasi yang ditetapkan.
Setelah infrastruktur diprovision, alat manajemen konfigurasi memasang paket, memperbarui perangkat lunak, menegakkan kebijakan keamanan, dan mengelola pengaturan sistem.
Alat otomasi alur kerja
Alat otomasi alur kerja mengelola proses multi-langkah yang mencakup infrastruktur, aplikasi, dan logika bisnis.
Alat-alat ini mencakup antarmuka grafis atau model state machine yang membantu tim memvisualisasikan dan mengotomatisasi logika keputusan, penanganan kesalahan, retry, dan pemrosesan paralel.
Dalam orkestrasi cloud, alat otomasi alur kerja sangat penting untuk:
- Menjalankan proses ETL
- Mengelola pipeline data
- Mengorkestrasi deployment aplikasi multi-cloud
- Mengotomatiskan proses bisnis yang kompleks
Dengan meningkatnya aplikasi terkontainerisasi, platform orkestrasi kontainer hadir untuk menangani deployment, penskalaan, jaringan, dan pengelolaan siklus hidup klaster kontainer.
Platform ini mengotomatiskan infrastruktur di bawah microservices, memungkinkan portabilitas, ketersediaan tinggi, dan penskalaan dinamis.
Alat orkestrasi kontainer sangat cocok untuk aplikasi modern, cloud-native yang mengikuti prinsip desain aplikasi 12 faktor, dan terintegrasi erat dengan pipeline CI/CD, service mesh, serta alat observabilitas.
Alat Orkestrasi Cloud Teratas pada 2026
Saat organisasi menavigasi ekosistem cloud yang semakin kompleks, memilih alat orkestrasi yang tepat sangat penting untuk menjaga kinerja, skalabilitas, dan kontrol.
Catatan: Bagian berikut meninjau kembali setiap kategori orkestrasi yang diperkenalkan sebelumnya, memberikan tinjauan lebih mendalam tentang alat teratas, fitur kunci, dan kasus penggunaan ideal untuk 2026.
Alat orkestrasi infrastruktur
Alat-alat ini berfokus pada pendefinisian, deployment, dan pengelolaan infrastruktur cloud melalui kode atau templat.
Alat ini menyediakan fondasi bagi lingkungan yang berulang, skalabel, dan digerakkan kebijakan.
Terraform tetap menjadi standar emas untuk Infrastructure as Code (IaC), dikenal karena pendekatan yang tidak bergantung pada penyedia dan komunitas open-source yang besar.
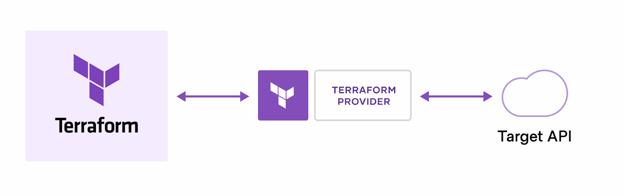
Gambar yang menampilkan cara Terraform membuat dan mengelola sumber daya. Sumber: Terraform Intro
Beberapa fitur kunci meliputi:
- Mendukung deployment multi-cloud menggunakan HCL (HashiCorp Configuration Language) yang deklaratif.
- Mengelola state infrastruktur dan memungkinkan alur kerja kolaboratif melalui Terraform Cloud.
- Menawarkan pendekatan modular untuk provisioning infrastruktur menggunakan modul yang dapat digunakan kembali.
Beberapa kasus penggunaan meliputi:
- Ideal untuk tim yang mengelola infrastruktur di AWS, Azure, GCP, dan lingkungan on-prem yang memerlukan kontrol versi serta deployment modular dan otomatis.
> Untuk praktik langsung dengan layanan cloud menggunakan AWS, coba kursus AWS Cloud Technology and Services.
CloudFormation adalah alat IaC native dari Amazon yang terintegrasi erat dengan layanan AWS untuk provisioning berbasis templat yang konsisten.
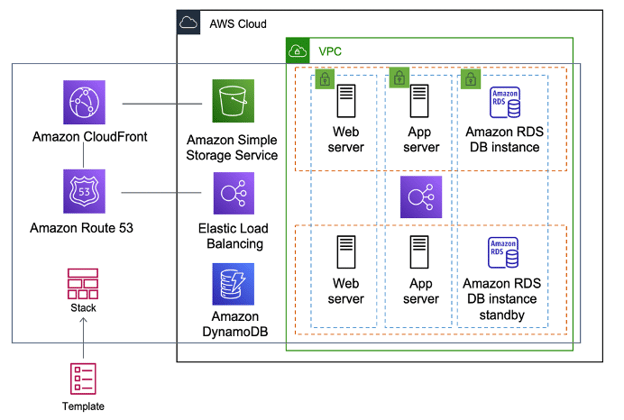
Gambar yang menampilkan pembuatan seluruh lingkungan (stack) di CloudFormation dari satu templat. Sumber: AWS Docs
Beberapa fitur kunci meliputi:
- Mendukung templat YAML dan JSON.
- Memungkinkan stack set untuk menerapkan infrastruktur di banyak akun dan wilayah AWS.
- Bekerja mulus dengan AWS Management Console, CLI, dan SDK.
Beberapa kasus penggunaan meliputi:
- Paling cocok untuk organisasi yang berfokus pada AWS dan memerlukan integrasi penuh dengan layanan AWS serta fitur tata kelola seperti deteksi drift.
> Jika Anda ingin mempersiapkan sertifikasi AWS, gunakan jalur pembelajaran AWS Cloud Practitioner (CLF-C02).
Azure Automation
Azure Automation adalah layanan cloud andal untuk otomasi proses dan manajemen konfigurasi di lingkungan Microsoft Azure.
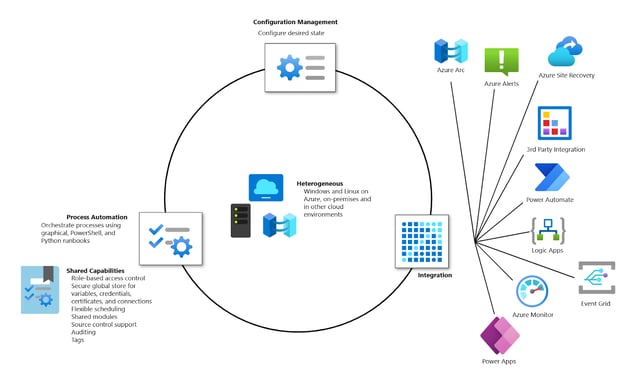
Gambar yang mendemonstrasikan Microsoft Azure Automation. Sumber: Microsoft Azure
Beberapa fitur kunci meliputi:
- Mengotomatiskan pembaruan VM, pengumpulan inventaris, dan penegakan kebijakan.
- Mendukung runbook yang ditulis dalam PowerShell atau Python.
- Terintegrasi dengan Azure Monitor, Log Analytics, dan Hybrid Runbook Workers.
Beberapa kasus penggunaan meliputi:
- Ideal untuk perusahaan yang sangat berinvestasi di ekosistem Microsoft dan membutuhkan manajemen pembaruan serta konfigurasi yang andal.
> Jika Anda butuh referensi cepat untuk bekerja dengan alat cloud Microsoft, lihat Azure CLI Cheat Sheet.
Google Cloud Workflows
Google Cloud Workflows adalah mesin orkestrasi serverless terkelola penuh untuk mengurutkan panggilan Google Cloud dan API eksternal.
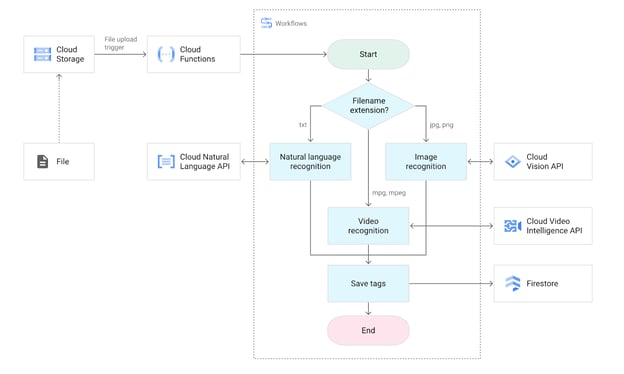
Gambar yang mendemonstrasikan Google Cloud Workflows. Sumber: Google Cloud Docs
Beberapa fitur kunci meliputi:
- Definisi alur kerja berbasis YAML yang deklaratif.
- Integrasi native dengan Cloud Functions, Cloud Run, dan REST API.
- Menangani retry, penanganan kesalahan, dan logika kondisional.
Beberapa kasus penggunaan meliputi:
- Dirancang untuk pengembang yang mengotomatisasi microservices GCP atau arsitektur berbasis peristiwa dengan overhead infrastruktur minimal.
Red Hat Ansible
Red Hat Ansible adalah platform manajemen konfigurasi dan otomasi terkemuka yang disukai karena kesederhanaan dan fleksibilitasnya.
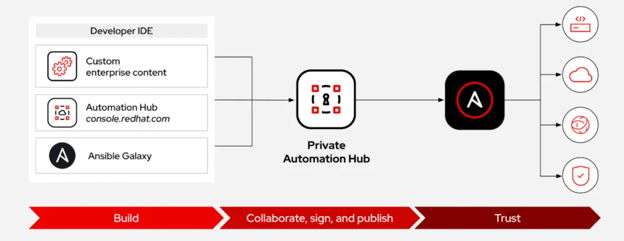
Gambar yang mendemonstrasikan Red Hat Ansible. Sumber: RedHat Blog
Beberapa fitur kunci meliputi:
- Menggunakan arsitektur tanpa agen melalui SSH.
- Playbook berbasis YAML untuk otomasi yang mudah dibaca manusia.
- Kemampuan diperluas melalui Ansible Automation Platform, termasuk GUI, RBAC, dan analitik.
Beberapa kasus penggunaan meliputi:
- Sangat cocok untuk tim yang mencari otomasi sederhana dan skalabel di sistem Linux dan Windows pada lingkungan cloud maupun on-premise.
Puppet
Puppet adalah alat manajemen konfigurasi berbasis model dengan fokus kuat pada kebutuhan enterprise.
Beberapa fitur kunci meliputi:
- Arsitektur berbasis agen dengan abstraksi sumber daya dan penegakan state.
- Pelaporan kepatuhan tingkat lanjut dan klasifikasi node.
- Akses ke katalog besar modul yang dapat digunakan kembali melalui Puppet Forge.
Beberapa kasus penggunaan meliputi:
- Cocok untuk organisasi yang membutuhkan kontrol terperinci dan kepatuhan di lingkungan yang sangat teregulasi atau sarat sistem legacy.
Chef
Chef menekankan infrastruktur berbasis kode dengan pipeline pengujian dan deployment yang kuat.
Beberapa fitur kunci meliputi:
- Ditulis dalam Ruby DSL dan mendukung kode deklaratif atau prosedural.
- Terintegrasi dengan Chef InSpec untuk kepatuhan dan Chef Automate untuk visibilitas pipeline.
- Mengadopsi pengembangan infrastruktur berbasis pengujian.
Beberapa kasus penggunaan meliputi:
- Disukai oleh tim yang berfokus pada DevOps, pengujian berkelanjutan, dan kepatuhan infrastruktur sebagai kode.
SaltStack (Salt)
SaltStack adalah platform konfigurasi dan orkestrasi yang fleksibel, dikenal karena kecepatan dan skalabilitasnya.
Beberapa fitur kunci meliputi:
- Mendukung otomasi berbasis peristiwa dan eksekusi jarak jauh dalam skala besar.
- Menawarkan opsi berbasis agen dan tanpa agen (Salt SSH).
- Sangat dapat diperluas melalui modul kustom dan beacon.
Beberapa kasus penggunaan meliputi:
Cocok untuk infrastruktur besar yang memerlukan reaktivitas real-time, seperti penskalaan dinamis atau remediasi keamanan.
Platform ini mengelola aplikasi terkontainerisasi dalam skala besar, menawarkan alat untuk deployment, load balancing, penskalaan, dan penemuan layanan.
Kubernetes
Kubernetes adalah platform open-source dominan untuk orkestrasi kontainer.
Beberapa fitur kunci meliputi:
- Menawarkan auto-scaling, self-healing, dan rolling update.
- Didukung oleh ekosistem kaya termasuk Helm, Istio, dan Prometheus.
- Dapat diperluas melalui controller dan operator kustom.
Beberapa kasus penggunaan meliputi:
- Wajib dimiliki bagi tim yang membangun microservices cloud-native atau mengelola lingkungan multi-penyewa.
> Untuk mulai dengan orkestrasi kontainer, jelajahi kursus Introduction to Kubernetes.
OpenShift (oleh Red Hat)
OpenShift adalah platform Kubernetes enterprise dengan alat tambahan, keamanan, dan layanan pengembang.
Beberapa fitur kunci meliputi:
- CI/CD terintegrasi, portal pengembang, dan penguatan keamanan.
- Dukungan untuk Operator, OpenShift Service Mesh, dan KNative.
- Multi-tenancy yang kuat, RBAC, dan alat kepatuhan.
Beberapa kasus penggunaan meliputi:
- Ideal untuk industri teregulasi, tim DevSecOps, atau organisasi yang mencari Kubernetes beropini dengan dukungan enterprise.
Rancher
Rancher adalah platform manajemen Kubernetes yang menyederhanakan operasi multi-klaster.
Beberapa fitur kunci meliputi:
- RBAC terpusat, penegakan kebijakan, dan pemantauan.
- Provisioning klaster Kubernetes yang mudah di cloud atau on-prem.
- Terintegrasi dengan Helm, Prometheus, dan alat benchmarking CIS.
Beberapa kasus penggunaan meliputi:
- Terbaik bagi tim yang mengelola klaster Kubernetes multi-cloud atau mencari operasi yang disederhanakan, aman, dan berbasis GUI.
Docker Swarm
Docker Swarm adalah solusi orkestrasi kontainer yang lebih sederhana dan tersemat dalam Docker.
Beberapa fitur kunci meliputi:
- Integrasi native dengan Docker CLI.
- Clustering ringan dan penemuan layanan.
- Kurva pembelajaran minimal dibanding Kubernetes.
Beberapa kasus penggunaan meliputi:
- Berguna untuk tim kecil atau proyek yang tidak memerlukan kompleksitas penuh Kubernetes.
> Untuk pengalaman langsung dengan kontainer, lihat jalur Containerization and Virtualization with Docker and Kubernetes.
HashiCorp Nomad
HashiCorp Nomad adalah orkestrator fleksibel yang mengelola kontainer, VM, dan biner mandiri.
Beberapa fitur kunci meliputi:
- Deployment sederhana melalui satu biner.
- Integrasi erat dengan Consul (penemuan layanan) dan Vault (manajemen rahasia).
- Mendukung beban kerja multi-wilayah, multi-cloud, dan hybrid.
Beberapa kasus penggunaan meliputi:
- Ideal untuk organisasi yang mencari alternatif ringan untuk Kubernetes atau menjalankan beban kerja campuran.
Apache Mesos
Apache Mesos adalah pengelola sumber daya dan orkestrator untuk aplikasi terkontainerisasi maupun tradisional.
Beberapa fitur kunci meliputi:
- Mengabstraksi CPU, memori, dan penyimpanan di seluruh pusat data.
- Mendukung kerangka kerja seperti Marathon, Chronos, dan Aurora.
- DC/OS (Mesosphere) menyediakan fitur tingkat enterprise.
Beberapa kasus penggunaan meliputi:
- Cocok untuk beban kerja intensif data atau legacy yang memerlukan pembagian sumber daya yang sangat terperinci.
Alat orkestrasi alur kerja
Alat-alat ini mengotomatiskan dan memvisualisasikan alur kerja kompleks yang melibatkan API, layanan cloud, dan logika kustom di berbagai lingkungan.
AWS Step Functions
Ini adalah layanan orkestrasi serverless untuk mengoordinasikan komponen AWS menggunakan state machine.
Beberapa fitur kunci meliputi:
- Editor visual dan penanganan kesalahan yang tangguh.
- Mendukung alur kerja sinkron dan asinkron.
- Terintegrasi secara native dengan Lambda, ECS, DynamoDB, dan lainnya.
Beberapa kasus penggunaan meliputi:
- Terbaik untuk arsitektur berbasis peristiwa, pipeline ETL, atau koordinasi microservices di AWS.
> Jika Anda ingin mempelajari lebih lanjut tentang serverless dan otomasi berbasis cloud, lihat kursus Introduction to AWS.
Google Cloud Composer
Google Cloud Composer adalah layanan terkelola yang berbasis Apache Airflow, digunakan untuk alur kerja data dan aplikasi yang kompleks.
Beberapa fitur kunci meliputi:
- Mendefinisikan alur kerja sebagai DAG Python.
- Terintegrasi dengan BigQuery, Cloud Storage, dan Pub/Sub.
- Autoscaling dan pemantauan bawaan.
Beberapa kasus penggunaan meliputi:
- Umumnya digunakan dalam rekayasa data, pipeline pembelajaran mesin, dan tugas GCP multi-langkah.
Spinnaker
- Spinnaker adalah platform continuous delivery open-source yang dirancang untuk deployment cepat dan aman di berbagai penyedia cloud.
Beberapa fitur kunci meliputi:
- Mendukung deployment canary dan blue/green.
- Terintegrasi dengan Kubernetes, AWS, GCP, dan Azure.
- Kebijakan deployment dan alur persetujuan bawaan.
Beberapa kasus penggunaan meliputi:
- Sangat baik untuk tim DevOps yang menerapkan CD multi-cloud dengan pipeline pengiriman yang kompleks.
CloudBolt
CloudBolt adalah platform orkestrasi hybrid cloud yang berfokus pada tata kelola dan provisioning swalayang.
Beberapa fitur kunci meliputi:
- Manajemen biaya dan pelacakan penggunaan.
- Menegakkan kebijakan di cloud privat dan publik.
- Mendukung VMware, AWS, Azure, dan lainnya.
Beberapa kasus penggunaan meliputi:
- Sangat baik untuk tim operasi TI yang mengelola lingkungan hybrid dengan penekanan pada ROI dan kepatuhan.
Morpheus
Morpheus adalah platform terpadu untuk provisioning, pengelolaan, dan otomasi infrastruktur di cloud dan on-prem.
Beberapa fitur kunci meliputi:
- Provisioning berbasis blueprint.
- Otomasi, pemantauan, dan visibilitas biaya bawaan.
- Dukungan multi-tenancy dan RBAC yang kuat.
Beberapa kasus penggunaan meliputi:
- Ideal untuk perusahaan atau MSP yang memerlukan tata kelola multi-cloud dan orkestrasi terpusat.
Kriteria Pemilihan Alat Orkestrasi Cloud
Memilih alat orkestrasi cloud yang tepat adalah keputusan krusial yang memengaruhi seberapa efisien organisasi Anda dapat melakukan skala, mengelola kompleksitas, dan merespons tuntutan bisnis.
Solusi ideal bergantung tidak hanya pada kapabilitas teknis tetapi juga pada seberapa baik alat tersebut selaras dengan infrastruktur, budaya, dan tujuan jangka panjang organisasi Anda.
Pertimbangkan kriteria pemilihan kunci untuk lebih memahami alat mana yang paling sesuai dengan kebutuhan Anda.
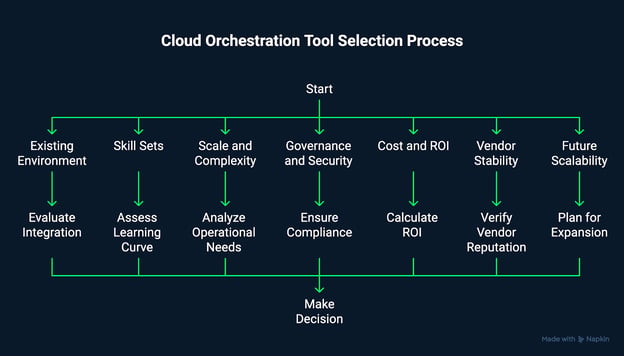
Gambar yang menunjukkan proses pemilihan alat orkestrasi cloud. Dibuat menggunakan Napkin AI.
01: Lingkungan yang ada dan kebutuhan integrasi
Sebelum mengadopsi platform orkestrasi apa pun, penting untuk mengevaluasi seberapa baik ia cocok dengan tumpukan teknologi Anda saat ini.
Sebagian besar organisasi beroperasi dalam ekosistem multi-alat yang mencakup:
- Penyedia cloud (AWS, Azure, GCP, cloud privat)
- Pipeline CI/CD (Jenkins, GitHub Actions, GitLab CI/CD, dll.)
- Alat pemantauan dan observabilitas (Datadog, Prometheus, New Relic)
- Alat keamanan dan sistem manajemen akses
Alat orkestrasi harus menawarkan integrasi native atau berbasis API dengan layanan-layanan ini.
Misalnya, Terraform mendukung berbagai penyedia cloud, sementara AWS CloudFormation terintegrasi erat dalam ekosistem AWS.
Alat dengan interoperabilitas buruk dapat menambah kompleksitas dan memerlukan skrip kustom yang ekstensif untuk menutup celah.
Saran: audit arsitektur Anda saat ini dan buat daftar alat yang perlu diintegrasikan.
Kemudian cocokkan daftar ini dengan kapabilitas integrasi alat orkestrasi kandidat.
02: Keahlian tim dan kurva pembelajaran
Keberhasilan adopsi bergantung pada familiaritas tim Anda dengan alat tersebut.
Beberapa platform menawarkan kurva pembelajaran yang ramah dan dukungan komunitas yang kuat, sehingga lebih mudah diakses:
- Ansible dikenal sederhana, dengan playbook berbasis YAML dan desain tanpa agen.
- Terraform menggunakan bahasa deklaratif (HCL) dan memiliki pustaka modul serta sumber belajar yang luas.
- Alat yang lebih kompleks seperti Kubernetes, OpenShift, atau Apache Airflow sering memerlukan keahlian lebih dalam, termasuk administrasi sistem, kontainerisasi, dan scripting.
Investasi pelatihan dan waktu peningkatan kemampuan harus diperhitungkan dalam strategi implementasi secara keseluruhan.
Sertifikasi dari vendor atau sumber daya komunitas dapat membantu proses onboarding dan adopsi.
03: Skala dan kompleksitas operasi
Ukuran dan kecanggihan infrastruktur Anda sangat memengaruhi pilihan alat yang tepat.
- Tim kecil atau mereka dengan lingkungan yang relatif sederhana mungkin memilih alat ringan seperti Docker Swarm atau SaltStack untuk deployment yang lugas.
- Organisasi menengah hingga besar sering menangani deployment lintas cloud, microservices, dan pipeline kompleks. Skenario ini diuntungkan oleh alat dengan skalabilitas dan ketahanan tinggi, seperti Kubernetes, Spinnaker, atau Morpheus.
Pertimbangan tambahan mencakup kemampuan mengelola lingkungan multi-penyewa, mengotomatiskan tugas berfrekuensi tinggi, dan mengorkestrasi di lingkungan hybrid atau edge.
04: Kebutuhan tata kelola, kepatuhan, dan keamanan
Di industri teregulasi atau perusahaan besar, tata kelola dan keamanan adalah hal yang tidak bisa ditawar.
- Alat harus mendukung role-based access control (RBAC), jejak audit, penegakan kebijakan, dan manajemen rahasia.
- Platform seperti OpenShift dan HashiCorp Vault (saat digunakan dengan Terraform atau Nomad) unggul di area ini, menawarkan kerangka keamanan bawaan dan alat kepatuhan.
- Untuk alur kerja yang sarat kepatuhan, integrasi dengan alat pengujian seperti Chef InSpec atau AWS Config mungkin diperlukan.
Saran: petakan kebutuhan keamanan Anda (misalnya, GDPR, HIPAA, SOC 2) terhadap apa yang dapat ditegakkan alat orkestrasi secara native atau melalui integrasi.
05: Struktur biaya dan pertimbangan ROI
Biaya sering menjadi faktor penentu, terutama di organisasi berskala besar atau dengan anggaran ketat.
- Alat open-source (seperti Ansible, Terraform, dan Kubernetes) umumnya menawarkan hambatan masuk yang rendah tetapi dapat menimbulkan biaya tersembunyi terkait dukungan, pelatihan, dan pemeliharaan.
- Platform enterprise (seperti Morpheus atau CloudBolt) menawarkan fitur yang ditingkatkan, SLA, dan dukungan teknis, namun biasanya dengan harga berbasis langganan.
- Pertimbangkan model lisensi (per-node, per-user, berbasis konsumsi) dan biaya pemanfaatan sumber daya cloud, yang dapat dipengaruhi oleh efisiensi orkestrasi.
Pastikan juga mengevaluasi ROI jangka panjang (yaitu penghematan waktu dan biaya yang dapat diberikan alat melalui otomasi, pengurangan downtime, dan operasi yang lebih ramping).
> Untuk mengelola biaya dan tata kelola di AWS dengan lebih efektif, coba kursus AWS Security and Cost Management.
06: Stabilitas vendor dan dukungan komunitas
Keawetan dan keandalan alat sangat terkait dengan kekuatan komunitasnya dan stabilitas finansial vendornya.
- Komunitas open-source yang tangguh (seperti pada Kubernetes atau Terraform) memastikan pembaruan yang sering, pengetahuan bersama, dan basis plugin/modul yang luas.
- Untuk alat enterprise, evaluasi peta jalan vendor, irama rilis, dan penawaran dukungan pelanggan.
- Platform yang didukung organisasi besar (misalnya dukungan Google untuk Cloud Composer atau dukungan Red Hat untuk Ansible dan OpenShift) cenderung menawarkan keberlanjutan jangka panjang.
Tanda bahaya yang perlu diwaspadai adalah alat dengan siklus pembaruan lambat, aktivitas komunitas menurun, atau ketidakstabilan vendor, karena ini bisa menjadi usang atau tidak aman seiring waktu.
07: Skalabilitas dan ekstensibilitas di masa depan
Solusi orkestrasi cloud yang Anda pilih tidak hanya harus menyelesaikan masalah saat ini, tetapi juga mampu diskalakan seiring pertumbuhan bisnis Anda.
- Carilah dukungan untuk arsitektur modular, sistem plugin, dan ekstensibilitas API.
- Seiring bisnis bergerak menuju otomasi berbasis AI, edge computing, dan fungsi serverless, alat orkestrasi perlu mendukung paradigma yang muncul ini.
- Alat seperti Spinnaker dan Nomad sangat dapat diperluas dan mendukung infrastruktur dinamis, sedangkan platform seperti Rancher menyederhanakan manajemen Kubernetes dalam skala besar seiring pertumbuhan lingkungan.
Anda juga sebaiknya menilai kompatibilitas alat dengan GitOps, otomasi berbasis peristiwa, dan paradigma infrastruktur deklaratif.
Kesimpulan
Orkestrasi cloud bukan solusi satu untuk semua.
Alat yang tepat harus selaras dengan lanskap teknis infrastruktur Anda dan tujuan strategis yang lebih luas dari organisasi Anda.
Memilih platform terbaru atau paling kaya fitur memang menggoda, tetapi keberhasilan bergantung pada keseimbangan antara kompleksitas, kegunaan, dan keberlanjutan jangka panjang.
Untuk membuat pilihan yang tepat, nilai alur kerja dan kebutuhan infrastruktur Anda saat ini, prioritaskan integrasi, keamanan, dan kegunaan, uji alat di lingkungan sandbox, serta libatkan pemangku kepentingan lintas tim untuk memastikan solusi mengatasi beragam kebutuhan.
> Jika Anda sedang mempersiapkan wawancara atau ingin memperdalam pengetahuan cloud Anda, simak jalur pembelajaran AWS Cloud Practitioner (CLF-C02).







Orkestrasi cloud telah menjadi bagian penting dari infrastruktur TI modern, mendorong kelincahan, konsistensi, dan efisiensi di seluruh lingkungan digital yang dinamis.
Seiring sistem cloud menjadi semakin terdistribusi dan saling terhubung, saya melihat orkestrasi beralih dari “nice-to-have” menjadi komponen krusial bagi operasi yang skalabel dan aman.
Dalam pengalaman saya bekerja dengan tim di lingkungan hybrid dan multi-cloud, orkestrasi mengurangi kesalahan manual, mempercepat deployment, dan memberi struktur pada proses pengelolaan infrastruktur yang sebaliknya bisa kacau.
Kemampuan mengoordinasikan alat, layanan, dan alur kerja terbukti esensial untuk menghadirkan hasil yang andal dalam skala besar.
> Untuk tinjauan lebih mendalam tentang platform cloud dan perbedaannya, simak Understanding Cloud Computing.
Apa Itu Orkestrasi Cloud? Dasar-Dasar dan Pentingnya
Pada intinya, orkestrasi cloud mengacu pada pengelolaan terkoordinasi dan otomatisasi sumber daya serta layanan cloud.
Ini mencakup tugas seperti provisioning infrastruktur, deployment aplikasi, konfigurasi lingkungan, penegakan kebijakan keamanan, dan pengelolaan peristiwa siklus hidup, semuanya dilakukan dalam alur kerja terpadu dan otomatis.
Sementara automasi cloud menangani tugas-tugas individual yang berulang (seperti menyalakan mesin virtual atau memasang perangkat lunak pada server), orkestrasi menggabungkan langkah-langkah ini menjadi alur kerja ujung-ke-ujung yang digerakkan kebijakan dan mencakup banyak layanan, lingkungan, atau bahkan penyedia cloud.
Dalam praktiknya, orkestrasi cloud menjadi esensial di lingkungan DevOps dan cloud-native, di mana iterasi cepat, pengiriman berkelanjutan, dan infrastructure as code (IaC) sudah menjadi standar.
Ini berperan penting dalam:
Seiring organisasi memperluas jejak cloud-nya, mengorkestrasi di ekosistem multi-cloud dan hybrid cloud juga menghadirkan tantangan unik.
Ini mencakup perbedaan API, penawaran layanan, model manajemen identitas dan akses, serta struktur harga.
Alat orkestrasi cloud mengabstraksi sebagian kompleksitas ini, dengan menawarkan control plane terpadu atau kerangka deklaratif yang bekerja lintas penyedia seperti AWS, Azure, Google Cloud, dan lainnya.
> Untuk membangun pemahaman dasar tentang prinsip DevOps, simak kursus DevOps Concepts.
Jenis Alat dan Teknologi Orkestrasi Cloud
Ekosistem orkestrasi cloud beragam, dengan alat yang sering kali masuk ke kategori berbeda tergantung fungsi utamanya.
Kategori-kategori ini mewakili area kunci di mana alat dan teknologi orkestrasi cloud dapat dikelompokkan secara longgar.
Memahami kategori ini dapat membantu Anda mengidentifikasi kombinasi alat yang tepat untuk memenuhi tujuan operasional Anda.
Gambar yang menunjukkan jenis alat dan teknologi orkestrasi cloud. Dibuat menggunakan Napkin AI.
Alat Infrastructure as Code (IaC)
Alat IaC memungkinkan engineer mendefinisikan, menerapkan, dan mengelola infrastruktur melalui file konfigurasi yang mudah dibaca manusia, sering kali dikendalikan versinya di repositori sumber.
Metode ini memastikan deployment infrastruktur yang konsisten, berulang, dan dapat diaudit.
Tim dapat memprovision seluruh lingkungan dengan IaC, menggunakan templat deklaratif, mengintegrasikan perubahan infrastruktur ke dalam pipeline CI/CD, dan mengurangi perbedaan antara lingkungan pengembangan, staging, dan produksi.
Alat manajemen konfigurasi
Alat-alat ini berfokus untuk memastikan keadaan server dan layanan tetap konsisten dengan konfigurasi yang ditetapkan.
Setelah infrastruktur diprovision, alat manajemen konfigurasi memasang paket, memperbarui perangkat lunak, menegakkan kebijakan keamanan, dan mengelola pengaturan sistem.
Alat otomasi alur kerja
Alat otomasi alur kerja mengelola proses multi-langkah yang mencakup infrastruktur, aplikasi, dan logika bisnis.
Alat-alat ini mencakup antarmuka grafis atau model state machine yang membantu tim memvisualisasikan dan mengotomatisasi logika keputusan, penanganan kesalahan, retry, dan pemrosesan paralel.
Dalam orkestrasi cloud, alat otomasi alur kerja sangat penting untuk:
Platform orkestrasi kontainer
Dengan meningkatnya aplikasi terkontainerisasi, platform orkestrasi kontainer hadir untuk menangani deployment, penskalaan, jaringan, dan pengelolaan siklus hidup klaster kontainer.
Platform ini mengotomatiskan infrastruktur di bawah microservices, memungkinkan portabilitas, ketersediaan tinggi, dan penskalaan dinamis.
Alat orkestrasi kontainer sangat cocok untuk aplikasi modern, cloud-native yang mengikuti prinsip desain aplikasi 12 faktor, dan terintegrasi erat dengan pipeline CI/CD, service mesh, serta alat observabilitas.
Alat Orkestrasi Cloud Teratas pada 2026
Saat organisasi menavigasi ekosistem cloud yang semakin kompleks, memilih alat orkestrasi yang tepat sangat penting untuk menjaga kinerja, skalabilitas, dan kontrol.
Catatan: Bagian berikut meninjau kembali setiap kategori orkestrasi yang diperkenalkan sebelumnya, memberikan tinjauan lebih mendalam tentang alat teratas, fitur kunci, dan kasus penggunaan ideal untuk 2026.
Alat orkestrasi infrastruktur
Alat-alat ini berfokus pada pendefinisian, deployment, dan pengelolaan infrastruktur cloud melalui kode atau templat.
Alat ini menyediakan fondasi bagi lingkungan yang berulang, skalabel, dan digerakkan kebijakan.
Terraform dan Terraform Cloud (oleh HashiCorp)
Terraform tetap menjadi standar emas untuk Infrastructure as Code (IaC), dikenal karena pendekatan yang tidak bergantung pada penyedia dan komunitas open-source yang besar.
Gambar yang menampilkan cara Terraform membuat dan mengelola sumber daya. Sumber: Terraform Intro
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
> Untuk praktik langsung dengan layanan cloud menggunakan AWS, coba kursus AWS Cloud Technology and Services.
AWS CloudFormation
CloudFormation adalah alat IaC native dari Amazon yang terintegrasi erat dengan layanan AWS untuk provisioning berbasis templat yang konsisten.
Gambar yang menampilkan pembuatan seluruh lingkungan (stack) di CloudFormation dari satu templat. Sumber: AWS Docs
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
> Jika Anda ingin mempersiapkan sertifikasi AWS, gunakan jalur pembelajaran AWS Cloud Practitioner (CLF-C02).
Azure Automation
Azure Automation adalah layanan cloud andal untuk otomasi proses dan manajemen konfigurasi di lingkungan Microsoft Azure.
Gambar yang mendemonstrasikan Microsoft Azure Automation. Sumber: Microsoft Azure
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
> Jika Anda butuh referensi cepat untuk bekerja dengan alat cloud Microsoft, lihat Azure CLI Cheat Sheet.
Google Cloud Workflows
Google Cloud Workflows adalah mesin orkestrasi serverless terkelola penuh untuk mengurutkan panggilan Google Cloud dan API eksternal.
Gambar yang mendemonstrasikan Google Cloud Workflows. Sumber: Google Cloud Docs
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
Red Hat Ansible
Red Hat Ansible adalah platform manajemen konfigurasi dan otomasi terkemuka yang disukai karena kesederhanaan dan fleksibilitasnya.
Gambar yang mendemonstrasikan Red Hat Ansible. Sumber: RedHat Blog
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
Puppet
Puppet adalah alat manajemen konfigurasi berbasis model dengan fokus kuat pada kebutuhan enterprise.
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
Chef
Chef menekankan infrastruktur berbasis kode dengan pipeline pengujian dan deployment yang kuat.
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
SaltStack (Salt)
SaltStack adalah platform konfigurasi dan orkestrasi yang fleksibel, dikenal karena kecepatan dan skalabilitasnya.
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
Cocok untuk infrastruktur besar yang memerlukan reaktivitas real-time, seperti penskalaan dinamis atau remediasi keamanan.
Platform orkestrasi kontainer
Platform ini mengelola aplikasi terkontainerisasi dalam skala besar, menawarkan alat untuk deployment, load balancing, penskalaan, dan penemuan layanan.
Kubernetes
Kubernetes adalah platform open-source dominan untuk orkestrasi kontainer.
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
> Untuk mulai dengan orkestrasi kontainer, jelajahi kursus Introduction to Kubernetes.
OpenShift (oleh Red Hat)
OpenShift adalah platform Kubernetes enterprise dengan alat tambahan, keamanan, dan layanan pengembang.
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
Rancher
Rancher adalah platform manajemen Kubernetes yang menyederhanakan operasi multi-klaster.
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
Docker Swarm
Docker Swarm adalah solusi orkestrasi kontainer yang lebih sederhana dan tersemat dalam Docker.
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
> Untuk pengalaman langsung dengan kontainer, lihat jalur Containerization and Virtualization with Docker and Kubernetes.
HashiCorp Nomad
HashiCorp Nomad adalah orkestrator fleksibel yang mengelola kontainer, VM, dan biner mandiri.
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
Apache Mesos
Apache Mesos adalah pengelola sumber daya dan orkestrator untuk aplikasi terkontainerisasi maupun tradisional.
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
Alat orkestrasi alur kerja
Alat-alat ini mengotomatiskan dan memvisualisasikan alur kerja kompleks yang melibatkan API, layanan cloud, dan logika kustom di berbagai lingkungan.
AWS Step Functions
Ini adalah layanan orkestrasi serverless untuk mengoordinasikan komponen AWS menggunakan state machine.
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
> Jika Anda ingin mempelajari lebih lanjut tentang serverless dan otomasi berbasis cloud, lihat kursus Introduction to AWS.
Google Cloud Composer
Google Cloud Composer adalah layanan terkelola yang berbasis Apache Airflow, digunakan untuk alur kerja data dan aplikasi yang kompleks.
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
Spinnaker
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
CloudBolt
CloudBolt adalah platform orkestrasi hybrid cloud yang berfokus pada tata kelola dan provisioning swalayang.
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
Morpheus
Morpheus adalah platform terpadu untuk provisioning, pengelolaan, dan otomasi infrastruktur di cloud dan on-prem.
Beberapa fitur kunci meliputi:
Beberapa kasus penggunaan meliputi:
Kriteria Pemilihan Alat Orkestrasi Cloud
Memilih alat orkestrasi cloud yang tepat adalah keputusan krusial yang memengaruhi seberapa efisien organisasi Anda dapat melakukan skala, mengelola kompleksitas, dan merespons tuntutan bisnis.
Solusi ideal bergantung tidak hanya pada kapabilitas teknis tetapi juga pada seberapa baik alat tersebut selaras dengan infrastruktur, budaya, dan tujuan jangka panjang organisasi Anda.
Pertimbangkan kriteria pemilihan kunci untuk lebih memahami alat mana yang paling sesuai dengan kebutuhan Anda.
Gambar yang menunjukkan proses pemilihan alat orkestrasi cloud. Dibuat menggunakan Napkin AI.
01: Lingkungan yang ada dan kebutuhan integrasi
Sebelum mengadopsi platform orkestrasi apa pun, penting untuk mengevaluasi seberapa baik ia cocok dengan tumpukan teknologi Anda saat ini.
Sebagian besar organisasi beroperasi dalam ekosistem multi-alat yang mencakup:
Alat orkestrasi harus menawarkan integrasi native atau berbasis API dengan layanan-layanan ini.
Misalnya, Terraform mendukung berbagai penyedia cloud, sementara AWS CloudFormation terintegrasi erat dalam ekosistem AWS.
Alat dengan interoperabilitas buruk dapat menambah kompleksitas dan memerlukan skrip kustom yang ekstensif untuk menutup celah.
Saran: audit arsitektur Anda saat ini dan buat daftar alat yang perlu diintegrasikan.
Kemudian cocokkan daftar ini dengan kapabilitas integrasi alat orkestrasi kandidat.
02: Keahlian tim dan kurva pembelajaran
Keberhasilan adopsi bergantung pada familiaritas tim Anda dengan alat tersebut.
Beberapa platform menawarkan kurva pembelajaran yang ramah dan dukungan komunitas yang kuat, sehingga lebih mudah diakses:
Investasi pelatihan dan waktu peningkatan kemampuan harus diperhitungkan dalam strategi implementasi secara keseluruhan.
Sertifikasi dari vendor atau sumber daya komunitas dapat membantu proses onboarding dan adopsi.
03: Skala dan kompleksitas operasi
Ukuran dan kecanggihan infrastruktur Anda sangat memengaruhi pilihan alat yang tepat.
Pertimbangan tambahan mencakup kemampuan mengelola lingkungan multi-penyewa, mengotomatiskan tugas berfrekuensi tinggi, dan mengorkestrasi di lingkungan hybrid atau edge.
04: Kebutuhan tata kelola, kepatuhan, dan keamanan
Di industri teregulasi atau perusahaan besar, tata kelola dan keamanan adalah hal yang tidak bisa ditawar.
Saran: petakan kebutuhan keamanan Anda (misalnya, GDPR, HIPAA, SOC 2) terhadap apa yang dapat ditegakkan alat orkestrasi secara native atau melalui integrasi.
05: Struktur biaya dan pertimbangan ROI
Biaya sering menjadi faktor penentu, terutama di organisasi berskala besar atau dengan anggaran ketat.
Pastikan juga mengevaluasi ROI jangka panjang (yaitu penghematan waktu dan biaya yang dapat diberikan alat melalui otomasi, pengurangan downtime, dan operasi yang lebih ramping).
> Untuk mengelola biaya dan tata kelola di AWS dengan lebih efektif, coba kursus AWS Security and Cost Management.
06: Stabilitas vendor dan dukungan komunitas
Keawetan dan keandalan alat sangat terkait dengan kekuatan komunitasnya dan stabilitas finansial vendornya.
Tanda bahaya yang perlu diwaspadai adalah alat dengan siklus pembaruan lambat, aktivitas komunitas menurun, atau ketidakstabilan vendor, karena ini bisa menjadi usang atau tidak aman seiring waktu.
07: Skalabilitas dan ekstensibilitas di masa depan
Solusi orkestrasi cloud yang Anda pilih tidak hanya harus menyelesaikan masalah saat ini, tetapi juga mampu diskalakan seiring pertumbuhan bisnis Anda.
Anda juga sebaiknya menilai kompatibilitas alat dengan GitOps, otomasi berbasis peristiwa, dan paradigma infrastruktur deklaratif.
Kesimpulan
Orkestrasi cloud bukan solusi satu untuk semua.
Alat yang tepat harus selaras dengan lanskap teknis infrastruktur Anda dan tujuan strategis yang lebih luas dari organisasi Anda.
Memilih platform terbaru atau paling kaya fitur memang menggoda, tetapi keberhasilan bergantung pada keseimbangan antara kompleksitas, kegunaan, dan keberlanjutan jangka panjang.
Untuk membuat pilihan yang tepat, nilai alur kerja dan kebutuhan infrastruktur Anda saat ini, prioritaskan integrasi, keamanan, dan kegunaan, uji alat di lingkungan sandbox, serta libatkan pemangku kepentingan lintas tim untuk memastikan solusi mengatasi beragam kebutuhan.
> Jika Anda sedang mempersiapkan wawancara atau ingin memperdalam pengetahuan cloud Anda, simak jalur pembelajaran AWS Cloud Practitioner (CLF-C02).