L’orchestrazione cloud è diventata una parte importante dell’infrastruttura IT moderna, favorendo agilità, coerenza ed efficienza in ambienti digitali dinamici.
Con la crescita dei sistemi cloud, sempre più distribuiti e interconnessi, ho visto l’orchestrazione passare da un “nice-to-have” a un componente fondamentale per operazioni scalabili e sicure.
Nella mia esperienza con team che lavorano in ambienti ibridi e multi-cloud, l’orchestrazione riduce gli errori manuali, accelera i deployment e porta struttura a quello che altrimenti potrebbe essere un processo caotico di gestione dell’infrastruttura.
La capacità di coordinare strumenti, servizi e workflow si è rivelata essenziale per garantire risultati affidabili su larga scala.
> Per una panoramica più approfondita delle piattaforme cloud e delle loro differenze, da’ un’occhiata a Understanding Cloud Computing.
Cos’è l’orchestrazione cloud? Fondamenti e importanza
Alla base, la cloud orchestration indica la gestione coordinata e l’automazione delle risorse e dei servizi cloud.
Questo include attività come il provisioning dell’infrastruttura, il deployment delle applicazioni, la configurazione degli ambienti, l’applicazione delle policy di sicurezza e la gestione degli eventi di lifecycle, il tutto eseguito in un workflow unificato e automatizzato.
Mentre l’automazione cloud gestisce singole attività ripetitive (come avviare una macchina virtuale o installare software su un server), l’orchestrazione combina questi passaggi in workflow end-to-end, guidati da policy, che abbracciano più servizi, ambienti o persino provider cloud.
Nella pratica, l’orchestrazione cloud diventa essenziale negli ambienti DevOps e cloud-native, dove iterazione rapida, continuous delivery e Infrastructure as Code (IaC) sono lo standard.
Svolge un ruolo chiave nel:
- Accelerare le pipeline di deployment tramite processi ripetibili e automatizzati
- Migliorare la coerenza operativa tra gli ambienti
- Ridurre l’errore umano sostituendo le attività manuali con logica guidata dal codice
- Rafforzare compliance e governance tramite l’automazione delle policy
- Ottimizzare l’utilizzo delle risorse automatizzando gli eventi di scale-up/scale-down
Con l’espansione dell’impronta cloud, l’orchestrazione tra ecosistemi multi-cloud e ibridi introduce anche sfide specifiche.
Tra queste: differenze nelle API, nei servizi offerti, nei modelli di identity e access management e nelle strutture di pricing.
Gli strumenti di orchestrazione cloud astraggono parte di questa complessità, offrendo control plane unificati o framework dichiarativi che funzionano con provider come AWS, Azure, Google Cloud e altri.
> Per costruire una base di principi DevOps, da’ un’occhiata al corso DevOps Concepts.
Tipi di strumenti e tecnologie per l’orchestrazione cloud
L’ecosistema dell’orchestrazione cloud è variegato e gli strumenti rientrano spesso in diverse categorie in base alla loro funzione principale.
Queste categorie rappresentano le aree chiave in cui si possono raggruppare, in modo approssimativo, gli strumenti e le tecnologie di orchestrazione cloud.
Comprenderle può aiutarti a identificare il mix giusto di strumenti per raggiungere i tuoi obiettivi operativi.
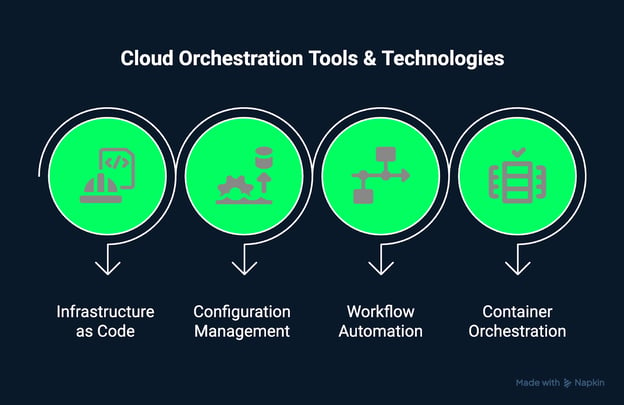
Immagine che mostra i tipi di strumenti e tecnologie di orchestrazione cloud. Creata con Napkin AI.
Strumenti di Infrastructure as Code (IaC)
Gli strumenti IaC permettono agli ingegneri di definire, distribuire e gestire l’infrastruttura tramite file di configurazione leggibili dalle persone, spesso versionati in repository di codice sorgente.
Questo approccio garantisce che i deployment di infrastruttura siano coerenti, ripetibili e verificabili.
I team possono effettuare il provisioning di interi ambienti con l’IaC, usando template dichiarativi, integrare le modificahe all’infrastruttura nelle pipeline CI/CD e ridurre le discrepanze tra ambienti di sviluppo, staging e produzione.
Strumenti di configuration management
Questi strumenti si concentrano sull’assicurare che lo stato di server e servizi resti coerente con le configurazioni definite.
Una volta eseguito il provisioning dell’infrastruttura, gli strumenti di configuration management installano pacchetti, aggiornano il software, applicano policy di sicurezza e gestiscono le impostazioni di sistema.
Strumenti di workflow automation
Gli strumenti di automazione dei workflow gestiscono processi multi-step che abbracciano infrastruttura, applicazioni e logiche di business.
Questi strumenti includono interfacce grafiche o modelli a macchina a stati che aiutano i team a visualizzare e automatizzare logiche decisionali, gestione degli errori, retry ed elaborazione in parallelo.
Nell’orchestrazione cloud, gli strumenti di workflow automation sono essenziali per:
- Eseguire processi ETL
- Gestire pipeline di dati
- Orchestrare deployment di applicazioni multi-cloud
- Automatizzare processi di business complessi
Con l’ascesa delle applicazioni containerizzate, sono emerse piattaforme di orchestrazione dei container per gestire deployment, scaling, networking e ciclo di vita dei cluster di container.
Queste piattaforme automatizzano l’infrastruttura alla base dei microservizi, abilitando portabilità, alta disponibilità e scaling dinamico.
Gli strumenti di orchestrazione dei container sono particolarmente adatti alle applicazioni moderne cloud-native che seguono i principi del design 12-factor, e si integrano strettamente con pipeline CI/CD, service mesh e strumenti di osservabilità.
I migliori strumenti di orchestrazione cloud nel 2026
Man mano che le organizzazioni navigano ecosistemi cloud sempre più complessi, scegliere gli strumenti di orchestrazione giusti è cruciale per mantenere prestazioni, scalabilità e controllo.
Nota: Le sezioni seguenti riprendono ciascuna categoria di orchestrazione introdotta in precedenza, offrendo uno sguardo più approfondito sui principali strumenti, le loro funzionalità chiave e i casi d’uso ideali per il 2026.
Strumenti di orchestrazione dell’infrastruttura
Questi strumenti si concentrano sulla definizione, distribuzione e gestione dell’infrastruttura cloud tramite codice o template.
Forniscono le basi per ambienti ripetibili, scalabili e guidati da policy.
Terraform resta lo standard di riferimento per l’Infrastructure as Code (IaC), noto per l’approccio indipendente dal provider e l’ampia community open-source.
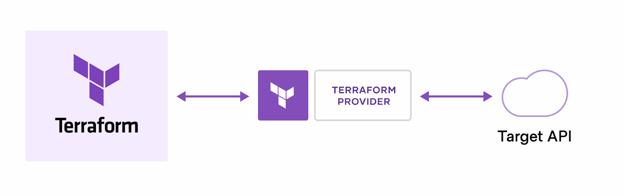
Immagine che mostra come Terraform crea e gestisce le risorse. Sorce: Terraform Intro
Alcune funzionalità chiave includono:
- Supporto a deployment multi-cloud tramite linguaggio dichiarativo HCL (HashiCorp Configuration Language).
- Gestione dello stato dell’infrastruttura e abilitazione di workflow collaborativi tramite Terraform Cloud.
- Approccio modulare al provisioning tramite moduli riutilizzabili.
Alcuni casi d’uso includono:
- Ideale per team che gestiscono infrastrutture su AWS, Azure, GCP e on-prem e che necessitano di controllo di versione e deployment modulari e automatizzati.
> Per fare pratica con i servizi cloud usando AWS, prova il corso AWS Cloud Technology and Services.
CloudFormation è lo strumento IaC nativo di Amazon, strettamente integrato con i servizi AWS per un provisioning coerente basato su template.
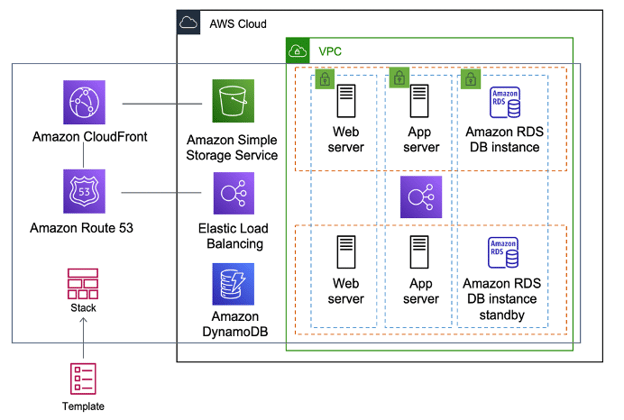
Immagine che mostra la creazione di un intero ambiente (stack) su CloudFormation da un singolo template. Source: AWS Docs
Alcune funzionalità chiave includono:
- Supporto per template YAML e JSON.
- Abilitazione degli stack set per distribuire infrastruttura su più account e region AWS.
- Integrazione fluida con AWS Management Console, CLI e SDK.
Alcuni casi d’uso includono:
- È particolarmente adatto a organizzazioni centrate su AWS che richiedono piena integrazione con i servizi AWS e funzionalità di governance come il drift detection.
> Se vuoi prepararti alla certificazione AWS, usa il percorso di apprendimento AWS Cloud Practitioner (CLF-C02).
Azure Automation
Azure Automation è un servizio cloud completo per l’automazione dei processi e il configuration management negli ambienti Microsoft Azure.
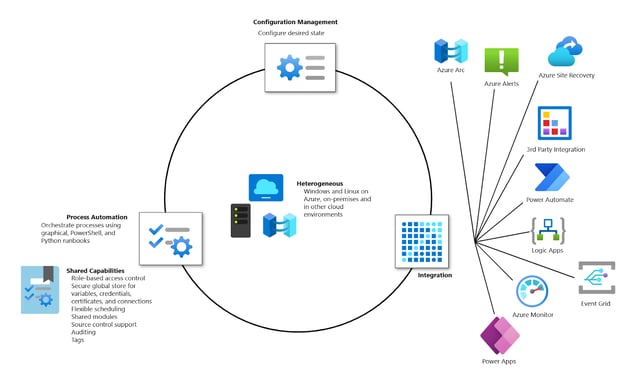
Immagine che illustra Microsoft Azure Automation. Source: Microsoft Azure
Alcune funzionalità chiave includono:
- Automazione degli aggiornamenti delle VM, raccolta inventario e applicazione delle policy.
- Supporto a runbook scritti in PowerShell o Python.
- Integrazione con Azure Monitor, Log Analytics e Hybrid Runbook Workers.
Alcuni casi d’uso includono:
- Ideale per aziende fortemente investite nell’ecosistema Microsoft che necessitano di gestione affidabile di aggiornamenti e configurazioni.
> Se ti serve un riferimento rapido per lavorare con gli strumenti cloud Microsoft, da’ un’occhiata all’ Azure CLI Cheat Sheet.
Google Cloud Workflows
Google Cloud Workflows è un motore di orchestrazione completamente gestito e serverless per mettere in sequenza chiamate a Google Cloud e API esterne.
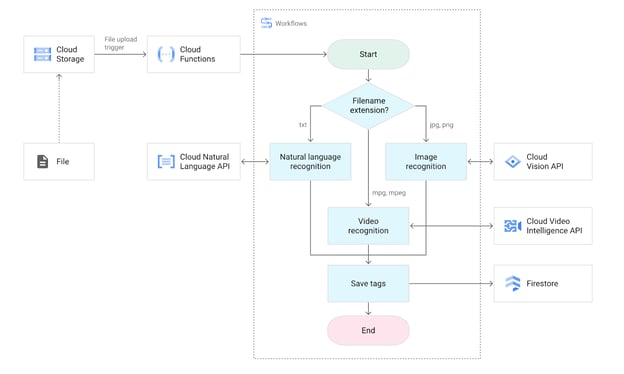
Immagine che illustra Google Cloud Workflows. Source: Google Cloud Docs
Alcune funzionalità chiave includono:
- Definizioni di workflow dichiarative basate su YAML.
- Integrazione nativa con Cloud Functions, Cloud Run e API REST.
- Gestione di retry, gestione degli errori e logica condizionale.
Alcuni casi d’uso includono:
- Progettato per sviluppatori che automatizzano microservizi GCP o architetture event-driven con un overhead infrastrutturale minimo.
Red Hat Ansible
Red Hat Ansible è una piattaforma leader per configuration management e automazione, apprezzata per semplicità e flessibilità.
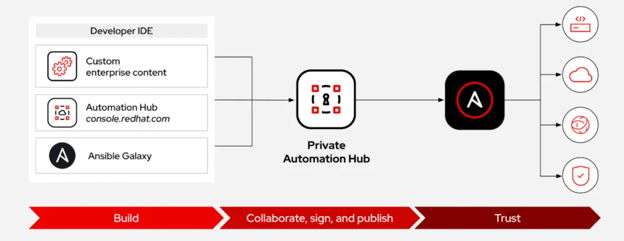
Immagine che illustra Red Hat Ansible. Fonte: RedHat Blog
Alcune funzionalità chiave includono:
- Architettura senza agent tramite SSH.
- Playbook in YAML per un’automazione leggibile.
- Capacità estese tramite Ansible Automation Platform, inclusi GUI, RBAC e analytics.
Alcuni casi d’uso includono:
- Ottimo per team che cercano automazione semplice e scalabile su sistemi Linux e Windows, sia in cloud che on-premise.
Puppet
Puppet è uno strumento di configuration management model-driven con una forte attenzione all’ambito enterprise.
Alcune funzionalità chiave includono:
- Architettura con agent, astrazione delle risorse e applicazione dello stato desiderato.
- Report avanzati di compliance e classificazione dei nodi.
- Accesso a un ampio catalogo di moduli riutilizzabili tramite Puppet Forge.
Alcuni casi d’uso includono:
- Adatto a organizzazioni che richiedono controllo granulare e compliance in ambienti altamente regolamentati o con forte presenza legacy.
Chef
Chef enfatizza l’infrastruttura guidata dal codice con pipeline di testing e deployment robuste.
Alcune funzionalità chiave includono:
- Scritto in Ruby DSL e supporta codice dichiarativo o procedurale.
- Integrazione con Chef InSpec per la compliance e Chef Automate per la visibilità delle pipeline.
- Abbraccia lo sviluppo dell’infrastruttura guidato dai test.
Alcuni casi d’uso includono:
- Preferito dai team focalizzati su DevOps, test continui e compliance dell’infrastruttura come codice.
SaltStack (Salt)
SaltStack è una piattaforma flessibile di configuration e orchestrazione, nota per velocità e scalabilità.
Alcune funzionalità chiave includono:
- Supporto all’automazione event-driven e all’esecuzione remota su larga scala.
- Offre opzioni sia con agent che senza agent (Salt SSH).
- Altamente estensibile tramite moduli e beacon personalizzati.
Alcuni casi d’uso includono:
Adatto a infrastrutture di grandi dimensioni che richiedono reattività in tempo reale, come scaling dinamico o remediation di sicurezza.
Queste piattaforme gestiscono applicazioni containerizzate su larga scala, offrendo strumenti per deployment, load balancing, scaling e service discovery.
Kubernetes
Kubernetes è la piattaforma open-source dominante per l’orchestrazione dei container.
Alcune funzionalità chiave includono:
- Auto-scaling, self-healing e rolling update.
- Supportato da un ricco ecosistema che include Helm, Istio e Prometheus.
- Estensibile tramite controller e operator personalizzati.
Alcuni casi d’uso includono:
- È imprescindibile per team che costruiscono microservizi cloud-native o gestiscono ambienti multi-tenant.
> Per iniziare con l’orchestrazione dei container, esplora il corso Introduction to Kubernetes.
OpenShift (di Red Hat)
OpenShift è una piattaforma Kubernetes enterprise con strumenti aggiuntivi, sicurezza e servizi per sviluppatori.
Alcune funzionalità chiave includono:
- CI/CD integrata, portali per sviluppatori e hardening della sicurezza.
- Supporto per Operator, OpenShift Service Mesh e KNative.
- Solida multi-tenancy, RBAC e strumenti di compliance.
Alcuni casi d’uso includono:
- Ideale per settori regolamentati, team DevSecOps o organizzazioni che cercano un Kubernetes “opinionated” con supporto enterprise.
Rancher
Rancher è una piattaforma di gestione Kubernetes che semplifica le operazioni multi-cluster.
Alcune funzionalità chiave includono:
- RBAC centralizzato, applicazione di policy e monitoraggio.
- Provisioning semplice di cluster Kubernetes in cloud o on-prem.
- Integrazione con Helm, Prometheus e strumenti di benchmarking CIS.
Alcuni casi d’uso includono:
- Ideale per team che gestiscono cluster Kubernetes multi-cloud o cercano operazioni semplificate, sicure e guidate da interfaccia grafica.
Docker Swarm
Docker Swarm è una soluzione di orchestrazione dei container più semplice, integrata in Docker.
Alcune funzionalità chiave includono:
- Integrazione nativa con la CLI di Docker.
- Clustering leggero e service discovery.
- Curva di apprendimento minima rispetto a Kubernetes.
Alcuni casi d’uso includono:
- Utile per team piccoli o progetti che non richiedono tutta la complessità di Kubernetes.
> Per un’esperienza pratica con i container, dai un’occhiata al percorso Containerization and Virtualization with Docker and Kubernetes.
HashiCorp Nomad
HashiCorp Nomad è un orchestrator flessibile che gestisce container, VM e binari standalone.
Alcune funzionalità chiave includono:
- Deployment semplice tramite un singolo binario.
- Integrazione stretta con Consul (service discovery) e Vault (gestione dei segreti).
- Supporto a workload multi-regione, multi-cloud e ibridi.
Alcuni casi d’uso includono:
- Ideale per organizzazioni che cercano un’alternativa leggera a Kubernetes o che eseguono workload misti.
Apache Mesos
Apache Mesos è un resource manager e orchestrator per applicazioni sia containerizzate sia tradizionali.
Alcune funzionalità chiave includono:
- Astrazione di CPU, memoria e storage tra data center.
- Supporto a framework come Marathon, Chronos e Aurora.
- DC/OS (Mesosphere) fornisce funzionalità di livello enterprise.
Alcuni casi d’uso includono:
- Adatto a workload data-intensive o legacy che richiedono condivisione granulare delle risorse.
Strumenti di orchestrazione dei workflow
Questi strumenti automatizzano e visualizzano workflow complessi che coinvolgono API, servizi cloud e logiche personalizzate tra ambienti.
AWS Step Functions
Servizio serverless di orchestrazione per coordinare componenti AWS usando state machine.
Alcune funzionalità chiave includono:
- Editor visuale e gestione robusta degli errori.
- Supporto a workflow sincroni e asincroni.
- Integrazione nativa con Lambda, ECS, DynamoDB e altro.
Alcuni casi d’uso includono:
- Ideale per architetture event-driven, pipeline ETL o il coordinamento di microservizi su AWS.
> Se vuoi saperne di più su serverless e automazione basata su cloud, da’ un’occhiata al corso Introduction to AWS.
Google Cloud Composer
Google Cloud Composer è un servizio gestito basato su Apache Airflow, utilizzato per workflow complessi di dati e applicazioni.
Alcune funzionalità chiave includono:
- Definisci i workflow come DAG in Python.
- Integrazione con BigQuery, Cloud Storage e Pub/Sub.
- Autoscaling e monitoraggio integrato.
Alcuni casi d’uso includono:
- Comunemente utilizzato nell’ingegneria dei dati, nelle pipeline di machine learning e in attività GCP multi-step.
Spinnaker
- Spinnaker è una piattaforma open-source di continuous delivery progettata per deployment rapidi e sicuri su più provider cloud.
Alcune funzionalità chiave includono:
- Supporto a deployment canary e blue/green.
- Integrazione con Kubernetes, AWS, GCP e Azure.
- Policy di deployment e flussi di approvazione integrati.
Alcuni casi d’uso includono:
- Eccellente per team DevOps che praticano CD multi-cloud con pipeline di delivery complesse.
CloudBolt
CloudBolt è una piattaforma di orchestrazione per ambienti ibridi focalizzata su governance e provisioning self-service.
Alcune funzionalità chiave includono:
- Gestione dei costi e tracciamento dell’utilizzo.
- Applicazione di policy su cloud privati e pubblici.
- Supporto per VMware, AWS, Azure e altro.
Alcuni casi d’uso includono:
- Ottimo per team IT operations che gestiscono ambienti ibridi con enfasi su ROI e compliance.
Morpheus
Morpheus è una piattaforma unificata per il provisioning, la gestione e l’automazione dell’infrastruttura tra cloud e on-prem.
Alcune funzionalità chiave includono:
- Provisioning basato su blueprint.
- Automazione, monitoraggio e visibilità dei costi integrati.
- Robusto supporto a multi-tenancy e RBAC.
Alcuni casi d’uso includono:
- Ideale per enterprise o MSP che richiedono governance multi-cloud e orchestrazione centralizzata.
Criteri di selezione per gli strumenti di orchestrazione cloud
Scegliere lo strumento di orchestrazione cloud giusto è una decisione critica che influisce su quanto efficacemente la tua organizzazione può scalare, gestire la complessità e rispondere alle richieste di business.
La soluzione ideale dipende non solo dalle capacità tecniche, ma anche da quanto bene lo strumento si allinea all’infrastruttura, alla cultura e agli obiettivi di lungo periodo della tua organizzazione.
Considera i criteri chiave di selezione per capire meglio quali strumenti si adattano alle tue esigenze.
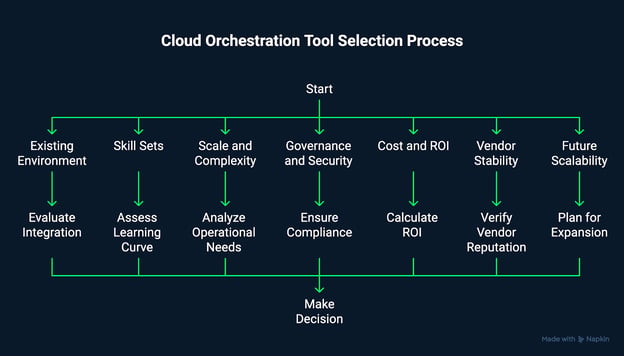
Immagine che mostra il processo di selezione degli strumenti di orchestrazione cloud. Creata con Napkin AI.
01: Ambiente esistente e requisiti di integrazione
Prima di adottare qualsiasi piattaforma di orchestrazione, è importante valutare quanto bene si inserisca nello stack tecnologico esistente.
La maggior parte delle organizzazioni opera in un ecosistema multi-strumento che include:
- Provider cloud (AWS, Azure, GCP, cloud privato)
- Pipeline CI/CD (Jenkins, GitHub Actions, GitLab CI/CD, ecc.)
- Strumenti di monitoraggio e osservabilità (Datadog, Prometheus, New Relic)
- Strumenti di sicurezza e sistemi di gestione degli accessi
Uno strumento di orchestrazione dovrebbe offrire integrazioni native o basate su API con questi servizi.
Per esempio, Terraform supporta un’ampia gamma di provider cloud, mentre AWS CloudFormation è strettamente integrato nell’ecosistema AWS.
Strumenti con scarsa interoperabilità possono introdurre complessità e richiedere estese script personalizzate per colmare le lacune.
Un consiglio è auditare l’architettura attuale e stilare l’elenco degli strumenti con cui serve integrazione.
Poi confronta questo elenco con le capacità di integrazione degli strumenti di orchestrazione candidati.
02: Competenze del team e curva di apprendimento
Il successo dell’adozione dipende dalla familiarità del tuo team con gli strumenti.
Alcune piattaforme offrono curve di apprendimento morbide e un forte supporto della community, rendendole più accessibili:
- Ansible è noto per la sua semplicità, con playbook YAML e design senza agent.
- Terraform utilizza un linguaggio dichiarativo (HCL) e dispone di una vasta libreria di moduli e risorse didattiche.
- Strumenti più complessi come Kubernetes, OpenShift o Apache Airflow spesso richiedono competenze più profonde, tra cui amministrazione di sistema, containerizzazione e scripting.
L’investimento in formazione e il tempo di ramp-up vanno considerati nella strategia complessiva di implementazione.
Certificazioni del vendor o risorse della community possono aiutare onboarding e adozione.
03: Scala e complessità delle operazioni
La dimensione e la sofisticazione della tua infrastruttura influenzano fortemente la scelta dello strumento appropriato.
- Team piccoli o con ambienti relativamente semplici potrebbero optare per strumenti leggeri come Docker Swarm o SaltStack per deployment lineari.
- Organizzazioni di medie e grandi dimensioni spesso gestiscono deployment cross-cloud, microservizi e pipeline complesse. Questi scenari beneficiano di strumenti altamente scalabili e resilienti, come Kubernetes, Spinnaker o Morpheus.
Considerazioni aggiuntive includono la capacità di gestire ambienti multi-tenant, automatizzare attività ad alta frequenza e orchestrare ambienti ibridi o edge.
04: Requisiti di governance, compliance e sicurezza
Nei settori regolamentati o nelle grandi imprese, governance e sicurezza non sono negoziabili.
- Gli strumenti devono supportare RBAC, audit trail, applicazione delle policy e gestione dei segreti.
- Piattaforme come OpenShift e HashiCorp Vault (se usato con Terraform o Nomad) eccellono in queste aree, offrendo framework di sicurezza integrati e strumenti di compliance.
- Per workflow con forte componente di compliance, potrebbe essere necessaria l’integrazione con strumenti di testing come Chef InSpec o AWS Config.
Un suggerimento è mappare i requisiti di sicurezza (ad esempio GDPR, HIPAA, SOC 2) rispetto a ciò che lo strumento di orchestrazione può far rispettare nativamente o tramite integrazioni.
05: Struttura dei costi e considerazioni sul ROI
Il costo è spesso il fattore decisivo, soprattutto nelle organizzazioni che operano su larga scala o con budget rigidi.
- Gli strumenti open-source (come Ansible, Terraform e Kubernetes) offrono in genere una barriera d’ingresso bassa ma possono comportare costi nascosti legati a supporto, formazione e manutenzione.
- Le piattaforme enterprise (come Morpheus o CloudBolt) offrono funzionalità avanzate, SLA e supporto tecnico, ma di solito con pricing in abbonamento.
- Considera sia i modelli di licensing (per nodo, per utente, a consumo) sia i costi di utilizzo delle risorse cloud, che possono essere influenzati dall’efficienza dell’orchestrazione.
Assicurati anche di valutare il ROI a lungo termine (ossia il risparmio di tempo e costi che lo strumento può offrire tramite automazione, riduzione dei downtime e operazioni semplificate).
> Per gestire costi e governance in AWS in modo più efficace, prova il corso AWS Security and Cost Management.
La longevità e l’affidabilità di uno strumento sono strettamente legate alla forza della sua community e alla stabilità finanziaria del vendor.
- Una community open-source solida (come per Kubernetes o Terraform) garantisce aggiornamenti frequenti, conoscenza condivisa e un’ampia base di plugin/moduli.
- Per gli strumenti enterprise, valuta la roadmap del vendor, la cadenza dei rilasci e le offerte di supporto al cliente.
- Piattaforme supportate da grandi organizzazioni (ad esempio il supporto di Google per Cloud Composer o di Red Hat per Ansible e OpenShift) tendono a offrire maggiore solidità nel lungo periodo.
Un campanello d’allarme: strumenti con cicli di aggiornamento lenti, attività della community in calo o instabilità del vendor possono diventare obsoleti o insicuri nel tempo.
07: Scalabilità futura ed estensibilità
La soluzione di orchestrazione cloud che scegli non dovrebbe solo risolvere i problemi di oggi, ma anche scalare con il tuo business.
- Cerca supporto per architetture modulari, sistemi di plugin ed estendibilità via API.
- Man mano che le aziende si muovono verso l’automazione guidata dall’AI, l’edge computing e le funzioni serverless, gli strumenti di orchestrazione devono supportare questi paradigmi emergenti.
- Strumenti come Spinnaker e Nomad sono particolarmente estensibili e supportano infrastrutture dinamiche, mentre piattaforme come Rancher semplificano la gestione di Kubernetes su larga scala man mano che gli ambienti crescono.
Dovresti anche valutare la compatibilità dello strumento con GitOps, l’automazione event-driven e i paradigmi di infrastruttura dichiarativa.
Conclusione
L’orchestrazione cloud non è una soluzione unica per tutti.
Lo strumento giusto deve allinearsi sia al panorama tecnico della tua infrastruttura sia agli obiettivi strategici più ampi della tua organizzazione.
È facile lasciarsi tentare dalla piattaforma più recente o più ricca di funzionalità, ma il successo dipende dall’equilibrio tra complessità, usabilità e sostenibilità a lungo termine.
Per fare una scelta informata, valuta i tuoi workflow e le esigenze infrastrutturali attuali, dai priorità a integrazione, sicurezza e usabilità, testa gli strumenti in un ambiente sandbox e coinvolgi gli stakeholder dei vari team per assicurarti che la soluzione soddisfi requisiti diversi.
> Se ti stai preparando per un colloquio o vuoi approfondire le tue conoscenze sul cloud, da’ un’occhiata al percorso di apprendimento AWS Cloud Practitioner (CLF-C02).







L’orchestrazione cloud è diventata una parte importante dell’infrastruttura IT moderna, favorendo agilità, coerenza ed efficienza in ambienti digitali dinamici.
Con la crescita dei sistemi cloud, sempre più distribuiti e interconnessi, ho visto l’orchestrazione passare da un “nice-to-have” a un componente fondamentale per operazioni scalabili e sicure.
Nella mia esperienza con team che lavorano in ambienti ibridi e multi-cloud, l’orchestrazione riduce gli errori manuali, accelera i deployment e porta struttura a quello che altrimenti potrebbe essere un processo caotico di gestione dell’infrastruttura.
La capacità di coordinare strumenti, servizi e workflow si è rivelata essenziale per garantire risultati affidabili su larga scala.
> Per una panoramica più approfondita delle piattaforme cloud e delle loro differenze, da’ un’occhiata a Understanding Cloud Computing.
Cos’è l’orchestrazione cloud? Fondamenti e importanza
Alla base, la cloud orchestration indica la gestione coordinata e l’automazione delle risorse e dei servizi cloud.
Questo include attività come il provisioning dell’infrastruttura, il deployment delle applicazioni, la configurazione degli ambienti, l’applicazione delle policy di sicurezza e la gestione degli eventi di lifecycle, il tutto eseguito in un workflow unificato e automatizzato.
Mentre l’automazione cloud gestisce singole attività ripetitive (come avviare una macchina virtuale o installare software su un server), l’orchestrazione combina questi passaggi in workflow end-to-end, guidati da policy, che abbracciano più servizi, ambienti o persino provider cloud.
Nella pratica, l’orchestrazione cloud diventa essenziale negli ambienti DevOps e cloud-native, dove iterazione rapida, continuous delivery e Infrastructure as Code (IaC) sono lo standard.
Svolge un ruolo chiave nel:
Con l’espansione dell’impronta cloud, l’orchestrazione tra ecosistemi multi-cloud e ibridi introduce anche sfide specifiche.
Tra queste: differenze nelle API, nei servizi offerti, nei modelli di identity e access management e nelle strutture di pricing.
Gli strumenti di orchestrazione cloud astraggono parte di questa complessità, offrendo control plane unificati o framework dichiarativi che funzionano con provider come AWS, Azure, Google Cloud e altri.
> Per costruire una base di principi DevOps, da’ un’occhiata al corso DevOps Concepts.
Tipi di strumenti e tecnologie per l’orchestrazione cloud
L’ecosistema dell’orchestrazione cloud è variegato e gli strumenti rientrano spesso in diverse categorie in base alla loro funzione principale.
Queste categorie rappresentano le aree chiave in cui si possono raggruppare, in modo approssimativo, gli strumenti e le tecnologie di orchestrazione cloud.
Comprenderle può aiutarti a identificare il mix giusto di strumenti per raggiungere i tuoi obiettivi operativi.
Immagine che mostra i tipi di strumenti e tecnologie di orchestrazione cloud. Creata con Napkin AI.
Strumenti di Infrastructure as Code (IaC)
Gli strumenti IaC permettono agli ingegneri di definire, distribuire e gestire l’infrastruttura tramite file di configurazione leggibili dalle persone, spesso versionati in repository di codice sorgente.
Questo approccio garantisce che i deployment di infrastruttura siano coerenti, ripetibili e verificabili.
I team possono effettuare il provisioning di interi ambienti con l’IaC, usando template dichiarativi, integrare le modificahe all’infrastruttura nelle pipeline CI/CD e ridurre le discrepanze tra ambienti di sviluppo, staging e produzione.
Strumenti di configuration management
Questi strumenti si concentrano sull’assicurare che lo stato di server e servizi resti coerente con le configurazioni definite.
Una volta eseguito il provisioning dell’infrastruttura, gli strumenti di configuration management installano pacchetti, aggiornano il software, applicano policy di sicurezza e gestiscono le impostazioni di sistema.
Strumenti di workflow automation
Gli strumenti di automazione dei workflow gestiscono processi multi-step che abbracciano infrastruttura, applicazioni e logiche di business.
Questi strumenti includono interfacce grafiche o modelli a macchina a stati che aiutano i team a visualizzare e automatizzare logiche decisionali, gestione degli errori, retry ed elaborazione in parallelo.
Nell’orchestrazione cloud, gli strumenti di workflow automation sono essenziali per:
Piattaforme di orchestrazione dei container
Con l’ascesa delle applicazioni containerizzate, sono emerse piattaforme di orchestrazione dei container per gestire deployment, scaling, networking e ciclo di vita dei cluster di container.
Queste piattaforme automatizzano l’infrastruttura alla base dei microservizi, abilitando portabilità, alta disponibilità e scaling dinamico.
Gli strumenti di orchestrazione dei container sono particolarmente adatti alle applicazioni moderne cloud-native che seguono i principi del design 12-factor, e si integrano strettamente con pipeline CI/CD, service mesh e strumenti di osservabilità.
I migliori strumenti di orchestrazione cloud nel 2026
Man mano che le organizzazioni navigano ecosistemi cloud sempre più complessi, scegliere gli strumenti di orchestrazione giusti è cruciale per mantenere prestazioni, scalabilità e controllo.
Nota: Le sezioni seguenti riprendono ciascuna categoria di orchestrazione introdotta in precedenza, offrendo uno sguardo più approfondito sui principali strumenti, le loro funzionalità chiave e i casi d’uso ideali per il 2026.
Strumenti di orchestrazione dell’infrastruttura
Questi strumenti si concentrano sulla definizione, distribuzione e gestione dell’infrastruttura cloud tramite codice o template.
Forniscono le basi per ambienti ripetibili, scalabili e guidati da policy.
Terraform e Terraform Cloud (di HashiCorp)
Terraform resta lo standard di riferimento per l’Infrastructure as Code (IaC), noto per l’approccio indipendente dal provider e l’ampia community open-source.
Immagine che mostra come Terraform crea e gestisce le risorse. Sorce: Terraform Intro
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
> Per fare pratica con i servizi cloud usando AWS, prova il corso AWS Cloud Technology and Services.
AWS CloudFormation
CloudFormation è lo strumento IaC nativo di Amazon, strettamente integrato con i servizi AWS per un provisioning coerente basato su template.
Immagine che mostra la creazione di un intero ambiente (stack) su CloudFormation da un singolo template. Source: AWS Docs
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
> Se vuoi prepararti alla certificazione AWS, usa il percorso di apprendimento AWS Cloud Practitioner (CLF-C02).
Azure Automation
Azure Automation è un servizio cloud completo per l’automazione dei processi e il configuration management negli ambienti Microsoft Azure.
Immagine che illustra Microsoft Azure Automation. Source: Microsoft Azure
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
> Se ti serve un riferimento rapido per lavorare con gli strumenti cloud Microsoft, da’ un’occhiata all’ Azure CLI Cheat Sheet.
Google Cloud Workflows
Google Cloud Workflows è un motore di orchestrazione completamente gestito e serverless per mettere in sequenza chiamate a Google Cloud e API esterne.
Immagine che illustra Google Cloud Workflows. Source: Google Cloud Docs
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
Red Hat Ansible
Red Hat Ansible è una piattaforma leader per configuration management e automazione, apprezzata per semplicità e flessibilità.
Immagine che illustra Red Hat Ansible. Fonte: RedHat Blog
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
Puppet
Puppet è uno strumento di configuration management model-driven con una forte attenzione all’ambito enterprise.
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
Chef
Chef enfatizza l’infrastruttura guidata dal codice con pipeline di testing e deployment robuste.
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
SaltStack (Salt)
SaltStack è una piattaforma flessibile di configuration e orchestrazione, nota per velocità e scalabilità.
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
Adatto a infrastrutture di grandi dimensioni che richiedono reattività in tempo reale, come scaling dinamico o remediation di sicurezza.
Piattaforme di orchestrazione dei container
Queste piattaforme gestiscono applicazioni containerizzate su larga scala, offrendo strumenti per deployment, load balancing, scaling e service discovery.
Kubernetes
Kubernetes è la piattaforma open-source dominante per l’orchestrazione dei container.
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
> Per iniziare con l’orchestrazione dei container, esplora il corso Introduction to Kubernetes.
OpenShift (di Red Hat)
OpenShift è una piattaforma Kubernetes enterprise con strumenti aggiuntivi, sicurezza e servizi per sviluppatori.
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
Rancher
Rancher è una piattaforma di gestione Kubernetes che semplifica le operazioni multi-cluster.
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
Docker Swarm
Docker Swarm è una soluzione di orchestrazione dei container più semplice, integrata in Docker.
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
> Per un’esperienza pratica con i container, dai un’occhiata al percorso Containerization and Virtualization with Docker and Kubernetes.
HashiCorp Nomad
HashiCorp Nomad è un orchestrator flessibile che gestisce container, VM e binari standalone.
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
Apache Mesos
Apache Mesos è un resource manager e orchestrator per applicazioni sia containerizzate sia tradizionali.
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
Strumenti di orchestrazione dei workflow
Questi strumenti automatizzano e visualizzano workflow complessi che coinvolgono API, servizi cloud e logiche personalizzate tra ambienti.
AWS Step Functions
Servizio serverless di orchestrazione per coordinare componenti AWS usando state machine.
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
> Se vuoi saperne di più su serverless e automazione basata su cloud, da’ un’occhiata al corso Introduction to AWS.
Google Cloud Composer
Google Cloud Composer è un servizio gestito basato su Apache Airflow, utilizzato per workflow complessi di dati e applicazioni.
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
Spinnaker
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
CloudBolt
CloudBolt è una piattaforma di orchestrazione per ambienti ibridi focalizzata su governance e provisioning self-service.
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
Morpheus
Morpheus è una piattaforma unificata per il provisioning, la gestione e l’automazione dell’infrastruttura tra cloud e on-prem.
Alcune funzionalità chiave includono:
Alcuni casi d’uso includono:
Criteri di selezione per gli strumenti di orchestrazione cloud
Scegliere lo strumento di orchestrazione cloud giusto è una decisione critica che influisce su quanto efficacemente la tua organizzazione può scalare, gestire la complessità e rispondere alle richieste di business.
La soluzione ideale dipende non solo dalle capacità tecniche, ma anche da quanto bene lo strumento si allinea all’infrastruttura, alla cultura e agli obiettivi di lungo periodo della tua organizzazione.
Considera i criteri chiave di selezione per capire meglio quali strumenti si adattano alle tue esigenze.
Immagine che mostra il processo di selezione degli strumenti di orchestrazione cloud. Creata con Napkin AI.
01: Ambiente esistente e requisiti di integrazione
Prima di adottare qualsiasi piattaforma di orchestrazione, è importante valutare quanto bene si inserisca nello stack tecnologico esistente.
La maggior parte delle organizzazioni opera in un ecosistema multi-strumento che include:
Uno strumento di orchestrazione dovrebbe offrire integrazioni native o basate su API con questi servizi.
Per esempio, Terraform supporta un’ampia gamma di provider cloud, mentre AWS CloudFormation è strettamente integrato nell’ecosistema AWS.
Strumenti con scarsa interoperabilità possono introdurre complessità e richiedere estese script personalizzate per colmare le lacune.
Un consiglio è auditare l’architettura attuale e stilare l’elenco degli strumenti con cui serve integrazione.
Poi confronta questo elenco con le capacità di integrazione degli strumenti di orchestrazione candidati.
02: Competenze del team e curva di apprendimento
Il successo dell’adozione dipende dalla familiarità del tuo team con gli strumenti.
Alcune piattaforme offrono curve di apprendimento morbide e un forte supporto della community, rendendole più accessibili:
L’investimento in formazione e il tempo di ramp-up vanno considerati nella strategia complessiva di implementazione.
Certificazioni del vendor o risorse della community possono aiutare onboarding e adozione.
03: Scala e complessità delle operazioni
La dimensione e la sofisticazione della tua infrastruttura influenzano fortemente la scelta dello strumento appropriato.
Considerazioni aggiuntive includono la capacità di gestire ambienti multi-tenant, automatizzare attività ad alta frequenza e orchestrare ambienti ibridi o edge.
04: Requisiti di governance, compliance e sicurezza
Nei settori regolamentati o nelle grandi imprese, governance e sicurezza non sono negoziabili.
Un suggerimento è mappare i requisiti di sicurezza (ad esempio GDPR, HIPAA, SOC 2) rispetto a ciò che lo strumento di orchestrazione può far rispettare nativamente o tramite integrazioni.
05: Struttura dei costi e considerazioni sul ROI
Il costo è spesso il fattore decisivo, soprattutto nelle organizzazioni che operano su larga scala o con budget rigidi.
Assicurati anche di valutare il ROI a lungo termine (ossia il risparmio di tempo e costi che lo strumento può offrire tramite automazione, riduzione dei downtime e operazioni semplificate).
> Per gestire costi e governance in AWS in modo più efficace, prova il corso AWS Security and Cost Management.
06: Stabilità del vendor e supporto della community
La longevità e l’affidabilità di uno strumento sono strettamente legate alla forza della sua community e alla stabilità finanziaria del vendor.
Un campanello d’allarme: strumenti con cicli di aggiornamento lenti, attività della community in calo o instabilità del vendor possono diventare obsoleti o insicuri nel tempo.
07: Scalabilità futura ed estensibilità
La soluzione di orchestrazione cloud che scegli non dovrebbe solo risolvere i problemi di oggi, ma anche scalare con il tuo business.
Dovresti anche valutare la compatibilità dello strumento con GitOps, l’automazione event-driven e i paradigmi di infrastruttura dichiarativa.
Conclusione
L’orchestrazione cloud non è una soluzione unica per tutti.
Lo strumento giusto deve allinearsi sia al panorama tecnico della tua infrastruttura sia agli obiettivi strategici più ampi della tua organizzazione.
È facile lasciarsi tentare dalla piattaforma più recente o più ricca di funzionalità, ma il successo dipende dall’equilibrio tra complessità, usabilità e sostenibilità a lungo termine.
Per fare una scelta informata, valuta i tuoi workflow e le esigenze infrastrutturali attuali, dai priorità a integrazione, sicurezza e usabilità, testa gli strumenti in un ambiente sandbox e coinvolgi gli stakeholder dei vari team per assicurarti che la soluzione soddisfi requisiti diversi.
> Se ti stai preparando per un colloquio o vuoi approfondire le tue conoscenze sul cloud, da’ un’occhiata al percorso di apprendimento AWS Cloud Practitioner (CLF-C02).