Bulut orkestrasyonu, modern BT altyapısının önemli bir parçası haline geldi ve dinamik dijital ortamlarda çeviklik, tutarlılık ve verimlilik sağlıyor.
Bulut sistemleri daha dağıtık ve birbirine bağlı hale geldikçe, orkestrasyonun “olsa da olur”dan ölçeklenebilir ve güvenli operasyonların kritik bir bileşeni olmaya evrildiğini gördüm.
Hibrit ve çoklu bulut ortamlarında ekiplerle çalışırkenki deneyimlerime göre, orkestrasyon manuel hataları azaltır, dağıtımları hızlandırır ve aksi halde kaotik olabilecek altyapı yönetimi süreçlerine yapı kazandırır.
Araçları, hizmetleri ve iş akışlarını koordine edebilme yeteneği, büyük ölçekte güvenilir sonuçlar sunmak için vazgeçilmez olduğunu kanıtladı.
> Bulut platformlarına ve aralarındaki farklara daha derin bir genel bakış için, şuna göz atın: Understanding Cloud Computing.
Bulut Orkestrasyonu Nedir? Temeller ve Önemi
Özünde, bulut orkestrasyonu bulut kaynaklarının ve hizmetlerinin koordineli yönetimi ve otomasyonunu ifade eder.
Buna altyapı sağlama, uygulama dağıtımı, ortam yapılandırma, güvenlik ilkelerinin uygulanması ve yaşam döngüsü olaylarının yönetimi gibi görevler dahildir; tümü birleşik, otomatik bir iş akışı içinde gerçekleştirilir.
Bulut otomasyonu bireysel, tekrarlayan görevleri (ör. bir sanal makine başlatma veya bir sunucuya yazılım kurma) ele alırken, orkestrasyon bu adımları birden çok hizmeti, ortamı veya hatta bulut sağlayıcısını kapsayan uçtan uca, ilke odaklı iş akışlarında birleştirir.
Pratikte, bulut orkestrasyonu DevOps ve bulut-yerel ortamlarda, hızlı yineleme, sürekli teslim ve kod olarak altyapı (IaC) standart olduğu için, kritik hale gelir.
Şu konularda kilit rol oynar:
- Dağıtım hatlarını hızlandırmak için tekrarlanabilir, otomatik süreçler
- Operasyonel tutarlılığı iyileştirmek için ortamlar arasında
- İnsan hatasını azaltmak için manuel görevleri kod odaklı mantıkla değiştirme
- Uyumluluğu ve yönetişimi güçlendirmek için ilke otomasyonu
- Kaynak kullanımını optimize etmek için ölçek artırma/azaltma olaylarını otomatikleştirme
Kuruluşlar bulut ayak izlerini büyüttükçe, çoklu bulut ve hibrit bulut ekosistemleri genelinde orkestrasyon benzersiz zorluklar da getirir.
Bunlar; API farklılıkları, hizmet teklifleri, kimlik ve erişim yönetimi modelleri ve fiyatlandırma yapıları gibi unsurları içerir.
Bulut orkestrasyon araçları bu karmaşıklığın bir kısmını soyutlar; AWS, Azure, Google Cloud ve diğer sağlayıcılar genelinde çalışan birleşik kontrol düzlemleri veya deklaratif çerçeveler sunar.
> DevOps ilkeleri için sağlam bir temel oluşturmak istiyorsanız, şu kursa göz atın: DevOps Concepts.
Bulut Orkestrasyon Araçları ve Teknolojileri Türleri
Bulut orkestrasyon ekosistemi çeşitlidir ve araçlar çoğunlukla birincil işlevlerine göre farklı kategorilere ayrılır.
Bu kategoriler, bulut orkestrasyon araçlarının ve teknolojilerinin kabaca gruplanabileceği temel alanları temsil eder.
Bu kategorileri anlamak, operasyonel hedeflerinize uygun doğru araç karmasını belirlemenize yardımcı olabilir.
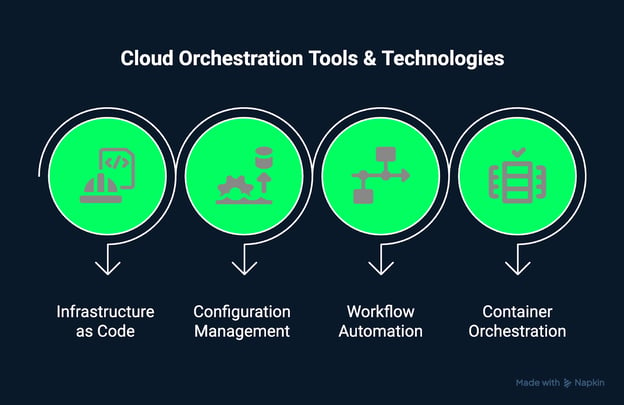
Bulut orkestrasyon araçları ve teknolojileri türlerini gösteren görsel. Napkin AI ile oluşturuldu.
Kod Olarak Altyapı (IaC) araçları
IaC araçları, mühendislerin altyapıyı genellikle kaynak depolarında sürümlenen, insan tarafından okunabilir yapılandırma dosyaları aracılığıyla tanımlamasına, dağıtmasına ve yönetmesine olanak tanır.
Bu yöntem, altyapı dağıtımlarının tutarlı, tekrarlanabilir ve denetlenebilir olmasını sağlar.
Ekipler, deklaratif şablonlar kullanarak tüm ortamları IaC ile sağlayabilir, altyapı değişikliklerini CI/CD hatlarına entegre edebilir ve geliştirme, hazırlık ve üretim ortamları arasındaki tutarsızlıkları azaltabilir.
Yapılandırma yönetimi araçları
Bu araçlar, sunucu ve hizmetlerin durumunun tanımlı yapılandırmalarla tutarlı kalmasını sağlamaya odaklanır.
Altyapı sağlandıktan sonra, yapılandırma yönetimi araçları paketleri kurar, yazılımları günceller, güvenlik ilkelerini uygular ve sistem ayarlarını yönetir.
İş akışı otomasyon araçları
İş akışı otomasyon araçları, altyapı, uygulamalar ve iş mantığına yayılan çok adımlı süreçleri yönetir.
Bu araçlar, ekiplerin karar mantığını, hata yönetimini, yeniden denemeleri ve paralel işlemleri görselleştirmesine ve otomatikleştirmesine yardımcı olan grafiksel arayüzler veya durum makinesi modelleri içerir.
Bulut orkestrasyonunda iş akışı otomasyon araçları şu konular için elzemdir:
- ETL süreçlerini çalıştırma
- Veri hatlarını yönetme
- Çoklu bulut uygulama dağıtımlarını orkestre etme
- Karmaşık iş süreçlerini otomatikleştirme
Konteynerleştirilmiş uygulamaların yükselişiyle birlikte, konteyner orkestrasyon platformları; dağıtım, ölçekleme, ağ ve konteyner kümelerinin yaşam döngüsü yönetimini ele almak için ortaya çıktı.
Bu platformlar, mikro hizmetlerin altındaki altyapıyı otomatikleştirerek taşınabilirlik, yüksek erişilebilirlik ve dinamik ölçekleme sağlar.
Konteyner orkestrasyon araçları, özellikle 12 faktörlü uygulama tasarımı ilkelerine uyan modern, bulut-yerel uygulamalar için uygundur ve CI/CD hatları, servis mesh’leri ve gözlemlenebilirlik araçlarıyla yakından entegre olur.
2026’nın En İyi Bulut Orkestrasyon Araçları
Kuruluşlar giderek daha karmaşık bulut ekosistemlerinde yol alırken, doğru orkestrasyon araçlarını seçmek performansı, ölçeklenebilirliği ve kontrolü sürdürmek için kritik önemdedir.
Not: Aşağıdaki bölümlerde, daha önce tanıtılan her orkestrasyon kategorisi yeniden ele alınarak, 2026 için önde gelen araçlara, temel özelliklerine ve ideal kullanım alanlarına daha derinlemesine bakış sunulmaktadır.
Altyapı orkestrasyon araçları
Bu araçlar, kod veya şablonlar aracılığıyla bulut altyapısını tanımlamaya, dağıtmaya ve yönetmeye odaklanır.
Tekrarlanabilir, ölçeklenebilir ve ilke odaklı ortamlar için temel sağlarlar.
Terraform sağlayıcıdan bağımsız yaklaşımı ve büyük açık kaynak topluluğuyla Kod Olarak Altyapı (IaC) için altın standart olmaya devam ediyor.
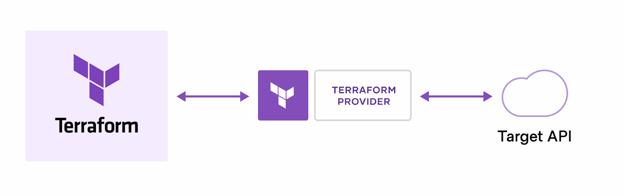
Terraform’un kaynakları nasıl oluşturup yönettiğini gösteren görsel. Kaynak: Terraform Intro
Başlıca özelliklerden bazıları şunlardır:
- Deklaratif HCL (HashiCorp Configuration Language) kullanarak çoklu bulut dağıtımlarını destekler.
- Altyapı durumunu yönetir ve Terraform Cloud aracılığıyla iş birliğine dayalı iş akışlarını etkinleştirir.
- Yeniden kullanılabilir modüllerle modüler altyapı sağlama yaklaşımı sunar.
Kullanım alanlarından bazıları:
- AWS, Azure, GCP ve lokalde altyapı yöneten; sürüm kontrolü ile modüler, otomatik dağıtımlara ihtiyaç duyan ekipler için idealdir.
> AWS ile bulut hizmetlerinde pratik yapmak için AWS Cloud Technology and Services kursunu deneyin.
CloudFormation, AWS hizmetlerine sıkı sıkıya entegre olan ve tutarlı, şablon tabanlı sağlamayı mümkün kılan Amazon’un yerel IaC aracıdır.
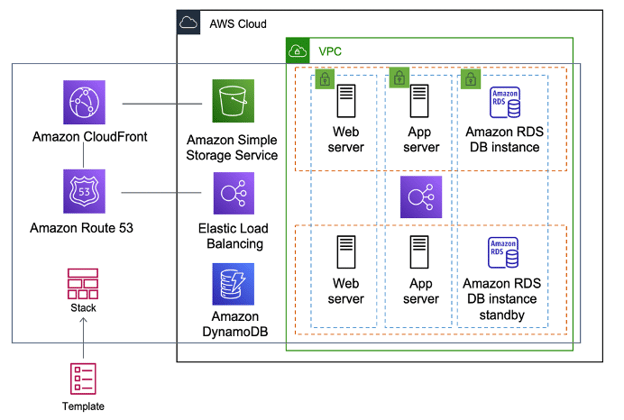
Tek bir şablondan CloudFormation üzerinde tüm bir ortamın (stack) oluşturulmasını gösteren görsel. Kaynak: AWS Docs
Başlıca özelliklerden bazıları şunlardır:
- YAML ve JSON şablonlarını destekler.
- Birden fazla AWS hesabı ve bölgeye altyapı dağıtımı için stack set’leri sağlar.
- AWS Management Console, CLI ve SDK’larla sorunsuz çalışır.
Kullanım alanlarından bazıları:
- AWS odaklı kuruluşlar için, AWS hizmetleriyle tam entegrasyon ve drift tespiti gibi yönetişim özellikleri gereken durumlarda en uygunudur.
> AWS sertifikasına hazırlanmak istiyorsanız, AWS Cloud Practitioner (CLF-C02) öğrenme yolunu kullanın.
Azure Automation
Azure Automation, Microsoft Azure ortamlarında süreç otomasyonu ve yapılandırma yönetimi için sağlam bir bulut hizmetidir.
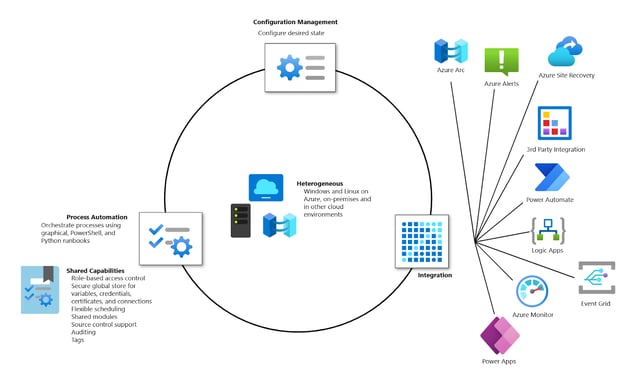
Microsoft Azure Automation’ı gösteren görsel. Kaynak: Microsoft Azure
Başlıca özelliklerden bazıları şunlardır:
- VM güncellemelerini, envanter toplamayı ve ilke uygulamasını otomatikleştirir.
- PowerShell veya Python ile yazılmış runbook’ları destekler.
- Azure Monitor, Log Analytics ve Hybrid Runbook Worker’larla entegredir.
Kullanım alanlarından bazıları:
- Microsoft ekosistemine yoğun yatırım yapmış ve güvenilir güncelleme ile yapılandırma yönetimine ihtiyaç duyan işletmeler için idealdir.
> Microsoft bulut araçlarıyla çalışmak için hızlı bir başvuruya ihtiyaç duyuyorsanız, şuna göz atın: Azure CLI Cheat Sheet.
Google Cloud Workflows
Google Cloud Workflows, Google Cloud ve harici API çağrılarını sıralamak için tamamen yönetilen, sunucusuz bir orkestrasyon motorudur.
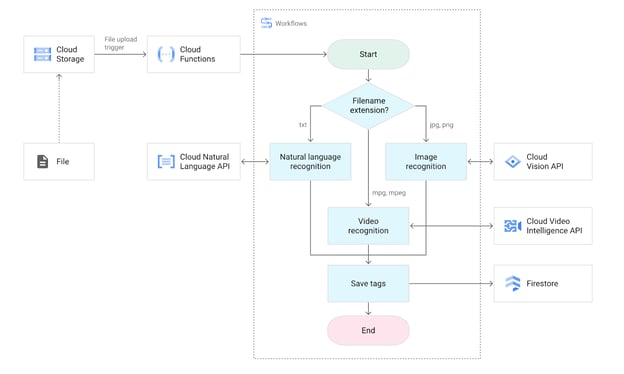
Google Cloud Workflows’u gösteren görsel. Kaynak: Google Cloud Docs
Başlıca özelliklerden bazıları şunlardır:
- Deklaratif YAML tabanlı iş akışı tanımları.
- Cloud Functions, Cloud Run ve REST API’lerle yerel entegrasyon.
- Yeniden denemeleri, hata yönetimini ve koşullu mantığı ele alır.
Kullanım alanlarından bazıları:
- Minimum altyapı yüküyle GCP mikro hizmetlerini veya olay güdümlü mimarileri otomatikleştiren geliştiriciler için tasarlanmıştır.
Red Hat Ansible
Red Hat Ansible, sadeliği ve esnekliğiyle tercih edilen lider bir yapılandırma yönetimi ve otomasyon platformudur.
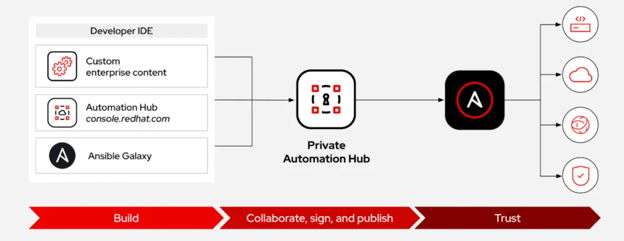
Red Hat Ansible’ı gösteren görsel. Kaynak: RedHat Blog
Başlıca özelliklerden bazıları şunlardır:
- SSH üzerinden aracısız mimari kullanır.
- İnsan tarafından okunabilir otomasyon için YAML tabanlı playbook’lar.
- GUI, RBAC ve analitik dahil genişletilmiş yetenekler sunan Ansible Automation Platform.
Kullanım alanlarından bazıları:
- Bulut ve şirket içi ortamlarda Linux ve Windows sistemler genelinde yalın, ölçeklenebilir otomasyon arayan ekipler için mükemmeldir.
Puppet
Puppet, güçlü bir kurumsal odakla model güdümlü bir yapılandırma yönetimi aracıdır.
Başlıca özelliklerden bazıları şunlardır:
- Kaynak soyutlama ve durum zorlaması ile aracılı mimari.
- Gelişmiş uyumluluk raporlaması ve düğüm sınıflandırması.
- Puppet Forge aracılığıyla geniş bir yeniden kullanılabilir modül kataloğuna erişim.
Kullanım alanlarından bazıları:
- Yoğun şekilde düzenlenen veya eski sistem ağırlıklı ortamlarda ayrıntılı kontrol ve uyumluluk gerektiren kuruluşlar için uygundur.
Chef
Chef, sağlam test ve dağıtım hatlarıyla kod odaklı altyapıyı vurgular.
Başlıca özelliklerden bazıları şunlardır:
- Ruby DSL ile yazılmıştır ve deklaratif veya prosedürel kodu destekler.
- Uyumluluk için Chef InSpec ve hat görünebilirliği için Chef Automate ile entegre olur.
- Test odaklı altyapı geliştirmesini benimser.
Kullanım alanlarından bazıları:
- Şuna odaklanan ekipler tarafından tercih edilir: DevOps, sürekli test ve kod olarak altyapı uyumluluğu.
SaltStack (Salt)
SaltStack, hızı ve ölçeklenebilirliğiyle bilinen esnek bir yapılandırma ve orkestrasyon platformudur.
Başlıca özelliklerden bazıları şunlardır:
- Olay güdümlü otomasyonu ve büyük ölçekte uzaktan yürütmeyi destekler.
- Hem aracılı hem aracısız (Salt SSH) seçenekler sunar.
- Özel modüller ve beacons aracılığıyla yüksek düzeyde genişletilebilir.
Kullanım alanlarından bazıları:
Dinamik ölçekleme veya güvenlik iyileştirmesi gibi gerçek zamanlı tepkisellik gerektiren büyük altyapılar için uygundur.
Bu platformlar, dağıtım, yük dengeleme, ölçekleme ve servis keşfi için araçlar sunarak ölçekli konteynerleştirilmiş uygulamaları yönetir.
Kubernetes
Kubernetes, konteyner orkestrasyonu için baskın açık kaynak platformdur.
Başlıca özelliklerden bazıları şunlardır:
- Otomatik ölçekleme, kendi kendini iyileştirme ve aşamalı güncellemeler sunar.
- Helm, Istio ve Prometheus gibi zengin bir ekosistem tarafından desteklenir.
- Özel denetleyiciler ve operatörler ile genişletilebilir.
Kullanım alanlarından bazıları:
- Bulut-yerel mikro hizmetler inşa eden veya çoklu kiracılı ortamlar yöneten ekipler için olmazsa olmazdır.
> Konteyner orkestrasyonuna başlamak için şunu keşfedin: Introduction to Kubernetes kursu.
OpenShift (Red Hat)
OpenShift, ek araçlar, güvenlik ve geliştirici hizmetleriyle birlikte gelen kurumsal bir Kubernetes platformudur.
Başlıca özelliklerden bazıları şunlardır:
- Entegre CI/CD, geliştirici portalları ve güvenlik sertleştirme.
- Operators, OpenShift Service Mesh ve KNative desteği.
- Güçlü çoklu kiracılık, RBAC ve uyumluluk araçları.
Kullanım alanlarından bazıları:
- Düzenlemeye tabi sektörler, DevSecOps ekipleri veya kurumsal destekli, belirli görüşlere sahip bir Kubernetes arayan kuruluşlar için idealdir.
Rancher
Rancher, çoklu küme operasyonlarını basitleştiren bir Kubernetes yönetim platformudur.
Başlıca özelliklerden bazıları şunlardır:
- Merkezi RBAC, ilke uygulaması ve izleme.
- Bulut veya şirket içi ortamlarda Kubernetes kümelerinin kolay sağlanması.
- Helm, Prometheus ve CIS kıyaslama araçlarıyla entegrasyon.
Kullanım alanlarından bazıları:
- Çoklu bulut Kubernetes kümelerini yöneten veya sadeleştirilmiş, güvenli, GUI odaklı operasyonlar arayan ekipler için en iyisidir.
Docker Swarm
Docker Swarm, Docker’a yerleşik daha basit bir konteyner orkestrasyon çözümüdür.
Başlıca özelliklerden bazıları şunlardır:
- Docker CLI ile yerel entegrasyon.
- Hafif kümeleme ve servis keşfi.
- Kubernetes’e kıyasla minimal öğrenme eğrisi.
Kullanım alanlarından bazıları:
- Kubernetes’in tüm karmaşıklığına ihtiyaç duymayan küçük ekipler veya projeler için kullanışlıdır.
> Konteynerlerle pratik deneyim için şuna göz atın: Containerization and Virtualization with Docker and Kubernetes öğrenme yolu.
HashiCorp Nomad
HashiCorp Nomad, konteynerleri, VM’leri ve bağımsız ikili dosyaları yöneten esnek bir orkestratördür.
Başlıca özelliklerden bazıları şunlardır:
- Tek bir ikili dosya ile kolay dağıtım.
- Consul (servis keşfi) ve Vault (sır yönetimi) ile yakın entegrasyon.
- Çoklu bölge, çoklu bulut ve hibrit iş yüklerini destekler.
Kullanım alanlarından bazıları:
- Kubernetes’e hafif bir alternatif arayan veya karma iş yükleri çalıştıran kuruluşlar için idealdir.
Apache Mesos
Apache Mesos, hem konteynerleştirilmiş hem geleneksel uygulamalar için bir kaynak yöneticisi ve orkestratördür.
Başlıca özelliklerden bazıları şunlardır:
- Veri merkezleri genelinde CPU, bellek ve depolamayı soyutlar.
- Marathon, Chronos ve Aurora gibi çerçeveleri destekler.
- DC/OS (Mesosphere) kurumsal düzeyde özellikler sunar.
Kullanım alanlarından bazıları:
- İnce ayarlı kaynak paylaşımı gerektiren veri yoğun veya eski iş yükleri için uygundur.
İş akışı orkestrasyon araçları
Bu araçlar, API’ler, bulut hizmetleri ve ortamlara yayılan özel mantık içeren karmaşık iş akışlarını otomatikleştirir ve görselleştirir.
AWS Step Functions
Durum makineleri kullanarak AWS bileşenlerini koordine eden sunucusuz bir orkestrasyon hizmetidir.
Başlıca özelliklerden bazıları şunlardır:
- Görsel düzenleyici ve sağlam hata yönetimi.
- Eşzamanlı ve eşzamansız iş akışlarını destekler.
- Lambda, ECS, DynamoDB ve daha fazlasıyla yerel entegrasyon.
Kullanım alanlarından bazıları:
- Olay güdümlü mimariler, ETL hatları veya AWS üzerindeki mikro hizmetlerin koordinasyonu için en iyisidir.
> Sunucusuz ve bulut tabanlı otomasyon hakkında daha fazla öğrenmek isterseniz, şunu inceleyin: Introduction to AWS kursu.
Google Cloud Composer
Google Cloud Composer, Apache Airflow’a dayalı yönetilen bir hizmettir ve karmaşık veri ile uygulama iş akışlarında kullanılır.
Başlıca özelliklerden bazıları şunlardır:
- İş akışlarını Python DAG’leri olarak tanımlama.
- BigQuery, Cloud Storage ve Pub/Sub ile entegrasyon.
- Otomatik ölçekleme ve yerleşik izleme.
Kullanım alanlarından bazıları:
- Veri mühendisliği, makine öğrenimi hatları ve çok adımlı GCP görevlerinde yaygın olarak kullanılır.
Spinnaker
- Spinnaker, bulut sağlayıcıları genelinde hızlı ve güvenli dağıtımlar için tasarlanmış, açık kaynaklı bir sürekli teslim platformudur.
Başlıca özelliklerden bazıları şunlardır:
- Canary ve mavi/yeşil dağıtımları destekler.
- Kubernetes, AWS, GCP ve Azure ile entegre olur.
- Yerleşik dağıtım ilkeleri ve onay akışları.
Kullanım alanlarından bazıları:
- Karmaşık teslim hatlarıyla çoklu bulut CD pratiği yapan DevOps ekipleri için mükemmeldir.
CloudBolt
CloudBolt, yönetişim ve self-servis sağlama odaklı hibrit bulut orkestrasyon platformudur.
Başlıca özelliklerden bazıları şunlardır:
- Maliyet yönetimi ve kullanım takibi.
- Özel ve genel bulutlar genelinde ilkeleri uygular.
- VMware, AWS, Azure ve daha fazlasını destekler.
Kullanım alanlarından bazıları:
- Yatırım geri dönüşü ve uyumluluğa vurgu yaparak hibrit ortamları yöneten BT operasyon ekipleri için harikadır.
Morpheus
Morpheus, bulutlar ve şirket içi ortamlar genelinde altyapıyı sağlamak, yönetmek ve otomatikleştirmek için birleşik bir platformdur.
Başlıca özelliklerden bazıları şunlardır:
- Şablon (blueprint) tabanlı sağlama.
- Yerleşik otomasyon, izleme ve maliyet görünürlüğü.
- Güçlü çoklu kiracılık ve RBAC desteği.
Kullanım alanlarından bazıları:
- Çoklu bulut yönetişimi ve merkezi orkestrasyon gerektiren işletmeler veya MSP’ler için idealdir.
Bulut Orkestrasyon Araçları İçin Seçim Kriterleri
Doğru bulut orkestrasyon aracını seçmek, kuruluşunuzun ne kadar verimli ölçeklenebileceğini, karmaşıklığı nasıl yöneteceğini ve iş taleplerine nasıl yanıt vereceğini etkileyen kritik bir karardır.
İdeal çözüm yalnızca teknik yeteneklere değil, aracın kuruluşunuzun altyapısı, kültürü ve uzun vadeli hedefleriyle ne kadar iyi uyum sağladığına da bağlıdır.
Hangi araçların ihtiyaçlarınıza en uygun olduğunu daha iyi anlamak için temel seçim kriterlerini göz önünde bulundurun.
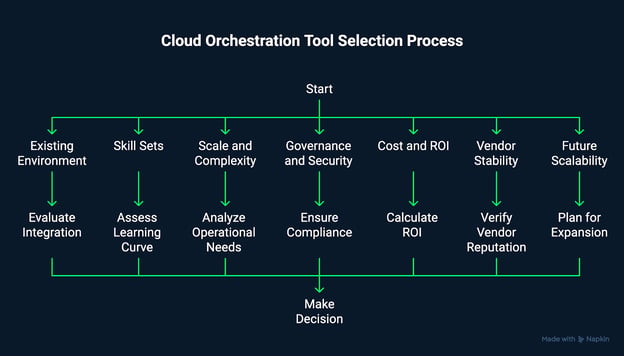
Bulut orkestrasyon araçları için seçim sürecini gösteren görsel. Napkin AI ile oluşturuldu.
01: Mevcut ortam ve entegrasyon gereksinimleri
Herhangi bir orkestrasyon platformunu benimsemeden önce, mevcut teknoloji yığınına ne kadar iyi uyduğunu değerlendirmek önemlidir.
Çoğu kuruluş şu bileşenleri içeren çok araçlı bir ekosistemde çalışır:
- Bulut sağlayıcıları (AWS, Azure, GCP, özel bulut)
- CI/CD hatları (Jenkins, GitHub Actions, GitLab CI/CD, vb.)
- İzleme ve gözlemlenebilirlik araçları (Datadog, Prometheus, New Relic)
- Güvenlik araçları ve erişim yönetimi sistemleri
Bir orkestrasyon aracı bu hizmetlerle yerel veya API güdümlü entegrasyon sunmalıdır.
Örneğin, Terraform geniş bir bulut sağlayıcı yelpazesini desteklerken, AWS CloudFormation AWS ekosistemine sıkı sıkıya entegredir.
Zayıf birlikte çalışabilirliğe sahip araçlar, karmaşıklık getirebilir ve boşlukları doldurmak için kapsamlı özel betiklere ihtiyaç duyabilir.
Bir öneri olarak, mevcut mimarinizi denetleyin ve entegrasyon gerektirdiğiniz araçları listeleyin.
Ardından bu listeyi aday orkestrasyon araçlarının entegrasyon yetenekleriyle eşleştirin.
02: Yetkinlikler ve öğrenme eğrisi
Benimsemenin başarısı, ekibinizin araçlara aşinalığına bağlıdır.
Bazı platformlar yumuşak öğrenme eğrileri ve güçlü topluluk desteği sunar; bu da onları daha erişilebilir kılar:
- Ansible, YAML tabanlı playbook’ları ve aracısız tasarımıyla sadeliğiyle bilinir.
- Terraform deklaratif bir dil (HCL) kullanır ve geniş bir modül ve öğrenme kaynağı kütüphanesine sahiptir.
- Kubernetes, OpenShift veya Apache Airflow gibi daha karmaşık araçlar genellikle sistem yönetimi, konteynerleştirme ve betik yazımı dahil daha derin uzmanlık gerektirir.
Eğitim yatırımı ve uyum süresi genel uygulama stratejisine dahil edilmelidir.
Tedarikçi sertifikaları veya topluluk kaynakları, işe alım ve benimsemeyi destekleyebilir.
03: Operasyonların ölçeği ve karmaşıklığı
Altyapınızın boyutu ve karmaşıklığı, uygun araç seçimini büyük ölçüde etkiler.
- Küçük ekipler veya nispeten basit ortamlara sahip olanlar, doğrudan dağıtımlar için Docker Swarm veya SaltStack gibi hafif araçları tercih edebilir.
- Orta ve büyük ölçekli kuruluşlar sıklıkla bulutlar arası dağıtımlar, mikro hizmetler ve karmaşık hatlarla uğraşır. Bu senaryolar, Kubernetes, Spinnaker veya Morpheus gibi yüksek ölçeklenebilirlik ve dayanıklılık sunan araçlardan fayda görür.
Ek hususlar arasında çoklu kiracılı ortamları yönetme, yüksek frekanslı görevleri otomatikleştirme ve hibrit veya uç ortamlarda orkestrasyon yer alır.
04: Yönetişim, uyumluluk ve güvenlik gereksinimleri
Düzenlemeye tabi sektörlerde veya büyük işletmelerde yönetişim ve güvenlik tavizsizdir.
- Araçlar rol tabanlı erişim kontrolü (RBAC), denetim izleri, ilke uygulaması ve sır yönetimini desteklemelidir.
- OpenShift gibi platformlar ve (Terraform veya Nomad ile kullanıldığında) HashiCorp Vault bu alanlarda başarılıdır; yerleşik güvenlik çerçeveleri ve uyumluluk araçları sunar.
- Uyumluluk yoğun iş akışları için Chef InSpec veya AWS Config gibi test araçlarıyla entegrasyon gerekli olabilir.
Bir ipucu olarak, güvenlik gereksinimlerinizi (ör. GDPR, HIPAA, SOC 2) orkestrasyon aracının yerel olarak veya entegrasyonlar yoluyla uygulayabilecekleriyle eşleştirin.
05: Maliyet yapısı ve YG (ROI) değerlendirmeleri
Özellikle büyük ölçekte çalışan veya sıkı bütçeleri olan kuruluşlarda maliyet çoğu zaman belirleyici faktördür.
- Açık kaynak araçlar (Ansible, Terraform ve Kubernetes gibi) genellikle düşük giriş engeline sahiptir, ancak destek, eğitim ve bakım ile ilgili gizli maliyetler doğurabilir.
- Kurumsal platformlar (Morpheus veya CloudBolt gibi) gelişmiş özellikler, SLA’ler ve teknik destek sunar; ancak genellikle abonelik tabanlı fiyatlandırmaya sahiptir.
- Hem lisanslama modellerini (düğüm başına, kullanıcı başına, tüketim bazlı) hem de orkestrasyon verimliliğinden etkilenebilecek bulut kaynak kullanım maliyetlerini değerlendirin.
Ayrıca, aracın otomasyon, azalan kesinti süreleri ve yalın operasyonlar yoluyla sağlayabileceği zaman ve maliyet tasarruflarını ifade eden uzun vadeli YG’yi de değerlendirdiğinizden emin olun.
> AWS’de maliyet ve yönetişimi daha etkin yönetmek için, şu kursu deneyin: AWS Security and Cost Management.
06: Satıcı istikrarı ve topluluk desteği
Aracın uzun ömürlülüğü ve güvenilirliği, topluluğunun gücüne ve satıcısının finansal istikrarına yakından bağlıdır.
- Kubernetes veya Terraform’da görüldüğü gibi güçlü bir açık kaynak topluluğu, sık güncellemeler, paylaşılan bilgi ve geniş bir eklenti/modül tabanı sağlar.
- Kurumsal araçlar için satıcının yol haritasını, sürüm sıklığını ve müşteri destek tekliflerini değerlendirin.
- Büyük kuruluşlar tarafından desteklenen platformlar (ör. Google’ın Cloud Composer’a veya Red Hat’in Ansible ve OpenShift’e desteği) uzun vadeli yaşanabilirlik sunma eğilimindedir.
Dikkat edilmesi gereken kırmızı bayraklar; yavaş güncelleme döngüleri, azalan topluluk etkinliği veya satıcı istikrarsızlığıdır; zira bu araçlar zamanla modası geçmiş veya güvensiz hale gelebilir.
07: Gelecekteki ölçeklenebilirlik ve genişletilebilirlik
Seçeceğiniz bulut orkestrasyon çözümü yalnızca bugünün sorunlarını çözmemeli; işletmenizle birlikte ölçeklenmelidir.
- Modüler mimarilere, eklenti sistemlerine ve API genişletilebilirliğine destek arayın.
- İşletmeler yapay zeka güdümlü otomasyona, uç bilişime ve sunucusuz işlevlere ilerledikçe, orkestrasyon araçlarının bu yükselen paradigmaları desteklemesi gerekir.
- Spinnaker ve Nomad gibi araçlar özellikle genişletilebilir ve dinamik altyapıyı desteklerken, Rancher gibi platformlar ortamlar büyüdükçe büyük ölçekli Kubernetes yönetimini basitleştirir.
Aracın GitOps, olay güdümlü otomasyon ve deklaratif altyapı paradigmalarıyla uyumluluğunu da değerlendirmelisiniz.
Sonuç
Bulut orkestrasyonu tek boyut herkese uymaz türünden bir çözüm değildir.
Doğru araç, altyapınızın teknik manzarasıyla ve kuruluşunuzun daha geniş stratejik hedefleriyle uyum içinde olmalıdır.
En yeni veya en çok özelliğe sahip platformu seçmek cazip gelebilir; ancak başarı, karmaşıklık, kullanılabilirlik ve uzun vadeli sürdürülebilirlik dengesine bağlıdır.
Bilgili bir seçim yapmak için mevcut iş akışlarınızı ve altyapı ihtiyaçlarınızı değerlendirin; entegrasyon, güvenlik ve kullanılabilirliğe öncelik verin; araçları bir deneme ortamında test edin ve çözümün çeşitli gereksinimleri karşıladığından emin olmak için ekipler arası paydaşları sürece dahil edin.
> Bir mülakata hazırlanıyorsanız veya bulut bilginizi derinleştirmek istiyorsanız, şuna göz atın: AWS Cloud Practitioner (CLF-C02) öğrenme yolu.







Bulut orkestrasyonu, modern BT altyapısının önemli bir parçası haline geldi ve dinamik dijital ortamlarda çeviklik, tutarlılık ve verimlilik sağlıyor.
Bulut sistemleri daha dağıtık ve birbirine bağlı hale geldikçe, orkestrasyonun “olsa da olur”dan ölçeklenebilir ve güvenli operasyonların kritik bir bileşeni olmaya evrildiğini gördüm.
Hibrit ve çoklu bulut ortamlarında ekiplerle çalışırkenki deneyimlerime göre, orkestrasyon manuel hataları azaltır, dağıtımları hızlandırır ve aksi halde kaotik olabilecek altyapı yönetimi süreçlerine yapı kazandırır.
Araçları, hizmetleri ve iş akışlarını koordine edebilme yeteneği, büyük ölçekte güvenilir sonuçlar sunmak için vazgeçilmez olduğunu kanıtladı.
> Bulut platformlarına ve aralarındaki farklara daha derin bir genel bakış için, şuna göz atın: Understanding Cloud Computing.
Bulut Orkestrasyonu Nedir? Temeller ve Önemi
Özünde, bulut orkestrasyonu bulut kaynaklarının ve hizmetlerinin koordineli yönetimi ve otomasyonunu ifade eder.
Buna altyapı sağlama, uygulama dağıtımı, ortam yapılandırma, güvenlik ilkelerinin uygulanması ve yaşam döngüsü olaylarının yönetimi gibi görevler dahildir; tümü birleşik, otomatik bir iş akışı içinde gerçekleştirilir.
Bulut otomasyonu bireysel, tekrarlayan görevleri (ör. bir sanal makine başlatma veya bir sunucuya yazılım kurma) ele alırken, orkestrasyon bu adımları birden çok hizmeti, ortamı veya hatta bulut sağlayıcısını kapsayan uçtan uca, ilke odaklı iş akışlarında birleştirir.
Pratikte, bulut orkestrasyonu DevOps ve bulut-yerel ortamlarda, hızlı yineleme, sürekli teslim ve kod olarak altyapı (IaC) standart olduğu için, kritik hale gelir.
Şu konularda kilit rol oynar:
Kuruluşlar bulut ayak izlerini büyüttükçe, çoklu bulut ve hibrit bulut ekosistemleri genelinde orkestrasyon benzersiz zorluklar da getirir.
Bunlar; API farklılıkları, hizmet teklifleri, kimlik ve erişim yönetimi modelleri ve fiyatlandırma yapıları gibi unsurları içerir.
Bulut orkestrasyon araçları bu karmaşıklığın bir kısmını soyutlar; AWS, Azure, Google Cloud ve diğer sağlayıcılar genelinde çalışan birleşik kontrol düzlemleri veya deklaratif çerçeveler sunar.
> DevOps ilkeleri için sağlam bir temel oluşturmak istiyorsanız, şu kursa göz atın: DevOps Concepts.
Bulut Orkestrasyon Araçları ve Teknolojileri Türleri
Bulut orkestrasyon ekosistemi çeşitlidir ve araçlar çoğunlukla birincil işlevlerine göre farklı kategorilere ayrılır.
Bu kategoriler, bulut orkestrasyon araçlarının ve teknolojilerinin kabaca gruplanabileceği temel alanları temsil eder.
Bu kategorileri anlamak, operasyonel hedeflerinize uygun doğru araç karmasını belirlemenize yardımcı olabilir.
Bulut orkestrasyon araçları ve teknolojileri türlerini gösteren görsel. Napkin AI ile oluşturuldu.
Kod Olarak Altyapı (IaC) araçları
IaC araçları, mühendislerin altyapıyı genellikle kaynak depolarında sürümlenen, insan tarafından okunabilir yapılandırma dosyaları aracılığıyla tanımlamasına, dağıtmasına ve yönetmesine olanak tanır.
Bu yöntem, altyapı dağıtımlarının tutarlı, tekrarlanabilir ve denetlenebilir olmasını sağlar.
Ekipler, deklaratif şablonlar kullanarak tüm ortamları IaC ile sağlayabilir, altyapı değişikliklerini CI/CD hatlarına entegre edebilir ve geliştirme, hazırlık ve üretim ortamları arasındaki tutarsızlıkları azaltabilir.
Yapılandırma yönetimi araçları
Bu araçlar, sunucu ve hizmetlerin durumunun tanımlı yapılandırmalarla tutarlı kalmasını sağlamaya odaklanır.
Altyapı sağlandıktan sonra, yapılandırma yönetimi araçları paketleri kurar, yazılımları günceller, güvenlik ilkelerini uygular ve sistem ayarlarını yönetir.
İş akışı otomasyon araçları
İş akışı otomasyon araçları, altyapı, uygulamalar ve iş mantığına yayılan çok adımlı süreçleri yönetir.
Bu araçlar, ekiplerin karar mantığını, hata yönetimini, yeniden denemeleri ve paralel işlemleri görselleştirmesine ve otomatikleştirmesine yardımcı olan grafiksel arayüzler veya durum makinesi modelleri içerir.
Bulut orkestrasyonunda iş akışı otomasyon araçları şu konular için elzemdir:
Konteyner orkestrasyon platformları
Konteynerleştirilmiş uygulamaların yükselişiyle birlikte, konteyner orkestrasyon platformları; dağıtım, ölçekleme, ağ ve konteyner kümelerinin yaşam döngüsü yönetimini ele almak için ortaya çıktı.
Bu platformlar, mikro hizmetlerin altındaki altyapıyı otomatikleştirerek taşınabilirlik, yüksek erişilebilirlik ve dinamik ölçekleme sağlar.
Konteyner orkestrasyon araçları, özellikle 12 faktörlü uygulama tasarımı ilkelerine uyan modern, bulut-yerel uygulamalar için uygundur ve CI/CD hatları, servis mesh’leri ve gözlemlenebilirlik araçlarıyla yakından entegre olur.
2026’nın En İyi Bulut Orkestrasyon Araçları
Kuruluşlar giderek daha karmaşık bulut ekosistemlerinde yol alırken, doğru orkestrasyon araçlarını seçmek performansı, ölçeklenebilirliği ve kontrolü sürdürmek için kritik önemdedir.
Not: Aşağıdaki bölümlerde, daha önce tanıtılan her orkestrasyon kategorisi yeniden ele alınarak, 2026 için önde gelen araçlara, temel özelliklerine ve ideal kullanım alanlarına daha derinlemesine bakış sunulmaktadır.
Altyapı orkestrasyon araçları
Bu araçlar, kod veya şablonlar aracılığıyla bulut altyapısını tanımlamaya, dağıtmaya ve yönetmeye odaklanır.
Tekrarlanabilir, ölçeklenebilir ve ilke odaklı ortamlar için temel sağlarlar.
Terraform ve Terraform Cloud (HashiCorp)
Terraform sağlayıcıdan bağımsız yaklaşımı ve büyük açık kaynak topluluğuyla Kod Olarak Altyapı (IaC) için altın standart olmaya devam ediyor.
Terraform’un kaynakları nasıl oluşturup yönettiğini gösteren görsel. Kaynak: Terraform Intro
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
> AWS ile bulut hizmetlerinde pratik yapmak için AWS Cloud Technology and Services kursunu deneyin.
AWS CloudFormation
CloudFormation, AWS hizmetlerine sıkı sıkıya entegre olan ve tutarlı, şablon tabanlı sağlamayı mümkün kılan Amazon’un yerel IaC aracıdır.
Tek bir şablondan CloudFormation üzerinde tüm bir ortamın (stack) oluşturulmasını gösteren görsel. Kaynak: AWS Docs
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
> AWS sertifikasına hazırlanmak istiyorsanız, AWS Cloud Practitioner (CLF-C02) öğrenme yolunu kullanın.
Azure Automation
Azure Automation, Microsoft Azure ortamlarında süreç otomasyonu ve yapılandırma yönetimi için sağlam bir bulut hizmetidir.
Microsoft Azure Automation’ı gösteren görsel. Kaynak: Microsoft Azure
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
> Microsoft bulut araçlarıyla çalışmak için hızlı bir başvuruya ihtiyaç duyuyorsanız, şuna göz atın: Azure CLI Cheat Sheet.
Google Cloud Workflows
Google Cloud Workflows, Google Cloud ve harici API çağrılarını sıralamak için tamamen yönetilen, sunucusuz bir orkestrasyon motorudur.
Google Cloud Workflows’u gösteren görsel. Kaynak: Google Cloud Docs
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
Red Hat Ansible
Red Hat Ansible, sadeliği ve esnekliğiyle tercih edilen lider bir yapılandırma yönetimi ve otomasyon platformudur.
Red Hat Ansible’ı gösteren görsel. Kaynak: RedHat Blog
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
Puppet
Puppet, güçlü bir kurumsal odakla model güdümlü bir yapılandırma yönetimi aracıdır.
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
Chef
Chef, sağlam test ve dağıtım hatlarıyla kod odaklı altyapıyı vurgular.
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
SaltStack (Salt)
SaltStack, hızı ve ölçeklenebilirliğiyle bilinen esnek bir yapılandırma ve orkestrasyon platformudur.
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
Dinamik ölçekleme veya güvenlik iyileştirmesi gibi gerçek zamanlı tepkisellik gerektiren büyük altyapılar için uygundur.
Konteyner orkestrasyon platformları
Bu platformlar, dağıtım, yük dengeleme, ölçekleme ve servis keşfi için araçlar sunarak ölçekli konteynerleştirilmiş uygulamaları yönetir.
Kubernetes
Kubernetes, konteyner orkestrasyonu için baskın açık kaynak platformdur.
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
> Konteyner orkestrasyonuna başlamak için şunu keşfedin: Introduction to Kubernetes kursu.
OpenShift (Red Hat)
OpenShift, ek araçlar, güvenlik ve geliştirici hizmetleriyle birlikte gelen kurumsal bir Kubernetes platformudur.
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
Rancher
Rancher, çoklu küme operasyonlarını basitleştiren bir Kubernetes yönetim platformudur.
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
Docker Swarm
Docker Swarm, Docker’a yerleşik daha basit bir konteyner orkestrasyon çözümüdür.
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
> Konteynerlerle pratik deneyim için şuna göz atın: Containerization and Virtualization with Docker and Kubernetes öğrenme yolu.
HashiCorp Nomad
HashiCorp Nomad, konteynerleri, VM’leri ve bağımsız ikili dosyaları yöneten esnek bir orkestratördür.
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
Apache Mesos
Apache Mesos, hem konteynerleştirilmiş hem geleneksel uygulamalar için bir kaynak yöneticisi ve orkestratördür.
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
İş akışı orkestrasyon araçları
Bu araçlar, API’ler, bulut hizmetleri ve ortamlara yayılan özel mantık içeren karmaşık iş akışlarını otomatikleştirir ve görselleştirir.
AWS Step Functions
Durum makineleri kullanarak AWS bileşenlerini koordine eden sunucusuz bir orkestrasyon hizmetidir.
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
> Sunucusuz ve bulut tabanlı otomasyon hakkında daha fazla öğrenmek isterseniz, şunu inceleyin: Introduction to AWS kursu.
Google Cloud Composer
Google Cloud Composer, Apache Airflow’a dayalı yönetilen bir hizmettir ve karmaşık veri ile uygulama iş akışlarında kullanılır.
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
Spinnaker
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
CloudBolt
CloudBolt, yönetişim ve self-servis sağlama odaklı hibrit bulut orkestrasyon platformudur.
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
Morpheus
Morpheus, bulutlar ve şirket içi ortamlar genelinde altyapıyı sağlamak, yönetmek ve otomatikleştirmek için birleşik bir platformdur.
Başlıca özelliklerden bazıları şunlardır:
Kullanım alanlarından bazıları:
Bulut Orkestrasyon Araçları İçin Seçim Kriterleri
Doğru bulut orkestrasyon aracını seçmek, kuruluşunuzun ne kadar verimli ölçeklenebileceğini, karmaşıklığı nasıl yöneteceğini ve iş taleplerine nasıl yanıt vereceğini etkileyen kritik bir karardır.
İdeal çözüm yalnızca teknik yeteneklere değil, aracın kuruluşunuzun altyapısı, kültürü ve uzun vadeli hedefleriyle ne kadar iyi uyum sağladığına da bağlıdır.
Hangi araçların ihtiyaçlarınıza en uygun olduğunu daha iyi anlamak için temel seçim kriterlerini göz önünde bulundurun.
Bulut orkestrasyon araçları için seçim sürecini gösteren görsel. Napkin AI ile oluşturuldu.
01: Mevcut ortam ve entegrasyon gereksinimleri
Herhangi bir orkestrasyon platformunu benimsemeden önce, mevcut teknoloji yığınına ne kadar iyi uyduğunu değerlendirmek önemlidir.
Çoğu kuruluş şu bileşenleri içeren çok araçlı bir ekosistemde çalışır:
Bir orkestrasyon aracı bu hizmetlerle yerel veya API güdümlü entegrasyon sunmalıdır.
Örneğin, Terraform geniş bir bulut sağlayıcı yelpazesini desteklerken, AWS CloudFormation AWS ekosistemine sıkı sıkıya entegredir.
Zayıf birlikte çalışabilirliğe sahip araçlar, karmaşıklık getirebilir ve boşlukları doldurmak için kapsamlı özel betiklere ihtiyaç duyabilir.
Bir öneri olarak, mevcut mimarinizi denetleyin ve entegrasyon gerektirdiğiniz araçları listeleyin.
Ardından bu listeyi aday orkestrasyon araçlarının entegrasyon yetenekleriyle eşleştirin.
02: Yetkinlikler ve öğrenme eğrisi
Benimsemenin başarısı, ekibinizin araçlara aşinalığına bağlıdır.
Bazı platformlar yumuşak öğrenme eğrileri ve güçlü topluluk desteği sunar; bu da onları daha erişilebilir kılar:
Eğitim yatırımı ve uyum süresi genel uygulama stratejisine dahil edilmelidir.
Tedarikçi sertifikaları veya topluluk kaynakları, işe alım ve benimsemeyi destekleyebilir.
03: Operasyonların ölçeği ve karmaşıklığı
Altyapınızın boyutu ve karmaşıklığı, uygun araç seçimini büyük ölçüde etkiler.
Ek hususlar arasında çoklu kiracılı ortamları yönetme, yüksek frekanslı görevleri otomatikleştirme ve hibrit veya uç ortamlarda orkestrasyon yer alır.
04: Yönetişim, uyumluluk ve güvenlik gereksinimleri
Düzenlemeye tabi sektörlerde veya büyük işletmelerde yönetişim ve güvenlik tavizsizdir.
Bir ipucu olarak, güvenlik gereksinimlerinizi (ör. GDPR, HIPAA, SOC 2) orkestrasyon aracının yerel olarak veya entegrasyonlar yoluyla uygulayabilecekleriyle eşleştirin.
05: Maliyet yapısı ve YG (ROI) değerlendirmeleri
Özellikle büyük ölçekte çalışan veya sıkı bütçeleri olan kuruluşlarda maliyet çoğu zaman belirleyici faktördür.
Ayrıca, aracın otomasyon, azalan kesinti süreleri ve yalın operasyonlar yoluyla sağlayabileceği zaman ve maliyet tasarruflarını ifade eden uzun vadeli YG’yi de değerlendirdiğinizden emin olun.
> AWS’de maliyet ve yönetişimi daha etkin yönetmek için, şu kursu deneyin: AWS Security and Cost Management.
06: Satıcı istikrarı ve topluluk desteği
Aracın uzun ömürlülüğü ve güvenilirliği, topluluğunun gücüne ve satıcısının finansal istikrarına yakından bağlıdır.
Dikkat edilmesi gereken kırmızı bayraklar; yavaş güncelleme döngüleri, azalan topluluk etkinliği veya satıcı istikrarsızlığıdır; zira bu araçlar zamanla modası geçmiş veya güvensiz hale gelebilir.
07: Gelecekteki ölçeklenebilirlik ve genişletilebilirlik
Seçeceğiniz bulut orkestrasyon çözümü yalnızca bugünün sorunlarını çözmemeli; işletmenizle birlikte ölçeklenmelidir.
Aracın GitOps, olay güdümlü otomasyon ve deklaratif altyapı paradigmalarıyla uyumluluğunu da değerlendirmelisiniz.
Sonuç
Bulut orkestrasyonu tek boyut herkese uymaz türünden bir çözüm değildir.
Doğru araç, altyapınızın teknik manzarasıyla ve kuruluşunuzun daha geniş stratejik hedefleriyle uyum içinde olmalıdır.
En yeni veya en çok özelliğe sahip platformu seçmek cazip gelebilir; ancak başarı, karmaşıklık, kullanılabilirlik ve uzun vadeli sürdürülebilirlik dengesine bağlıdır.
Bilgili bir seçim yapmak için mevcut iş akışlarınızı ve altyapı ihtiyaçlarınızı değerlendirin; entegrasyon, güvenlik ve kullanılabilirliğe öncelik verin; araçları bir deneme ortamında test edin ve çözümün çeşitli gereksinimleri karşıladığından emin olmak için ekipler arası paydaşları sürece dahil edin.
> Bir mülakata hazırlanıyorsanız veya bulut bilginizi derinleştirmek istiyorsanız, şuna göz atın: AWS Cloud Practitioner (CLF-C02) öğrenme yolu.