
云平台与服务
要驾驭现代云环境,需要了解主流云服务商,掌握核心云服务,并有效管理多云或混合云策略。
云服务商
云计算的兴起已改变组织开发、部署与扩展应用的方式。
Amazon Web Services(AWS)、Microsoft Azure 与 Google Cloud Platform(GCP)等主流云服务商提供广泛服务,支持从计算与存储到网络与安全的 DevOps 实践。
各家云服务商各有所长:
- AWS 以其庞大的服务套件与全球覆盖度著称,适合追求灵活性与可扩展性的企业。
- Azure 在混合云方案与与微软产品的集成方面表现出色。
- GCP 在大数据与机器学习能力上表现突出。
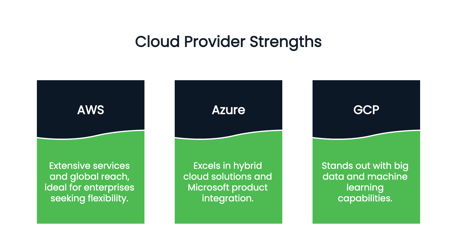
对比主要云服务商优势的图片。使用 Napkin AI 创建。
作为 DevOps 工程师,至少要扎实掌握一家云服务商及其核心服务。
若能熟悉多家云平台,则在采用多云策略的组织中更具优势。
> 按步骤学习如何用 Azure DevOps 构建与部署应用,请查 这篇教程。
需掌握的核心云服务
云服务商提供多种支持 DevOps 工作流的服务,包括计算、存储、网络等。
以下是您应熟悉的一些关键云服务:
- 计算服务:用于在云端运行应用与工作负载。例如 AWS EC2、Azure Virtual Machines 与 Google Compute Engine,提供可扩展的虚拟机。
- 存储服务: 如 AWS S3、Azure Blob Storage 与 Google Cloud Storage,提供可扩展且耐久的数据存储方案。掌握云端数据的管理与安全对任何 DevOps 工程师都至关重要。
- 网络服务: 如 AWS 中的 VPC(虚拟私有云)、Azure Virtual Network 与 Google Cloud VPC,帮助配置与管理网络资源。
您需要熟悉子网、负载均衡器与 VPN 的配置,确保服务间通信顺畅。
多云与混合云策略
如今许多组织采用多云或混合云策略,以避免厂商锁定,并利用各云服务商的独特优势。
在多云环境中,组织会同时使用多家云服务;而在混合云中,则将本地基础设施与云端资源相结合。
DevOps 工程师需了解如何高效管理与监控多云环境。
Terraform 与 Kubernetes 等工具可帮助跨云平台自动化基础设施供应与编排,确保部署与配置一致。
监控、日志与告警
要保持系统可靠与高性能,需要掌握可观测性实践、有效使用监控工具,并集中日志以便分析。
可观测性概念
监控、日志与告警是确保应用与基础设施健康与性能的关键 DevOps 环节。
可观测性是指基于系统的外部输出(如日志、指标与追踪)来洞察其内部运行状况的实践。
- 日志(Logs)记录系统事件与错误的详细信息,是排障与调试的基础。
- 指标(Metrics)提供应用性能与行为的量化数据,如 CPU 使用率、内存占用与响应时间。
- 追踪(Traces)展现请求在分布式系统中的流转细节,帮助团队跟踪各服务的性能并识别瓶颈。
这三大支柱(日志、指标与追踪)共同构成可观测性的基础。
它们使团队能够主动发现与解决问题,从而确保平稳可靠的用户体验。
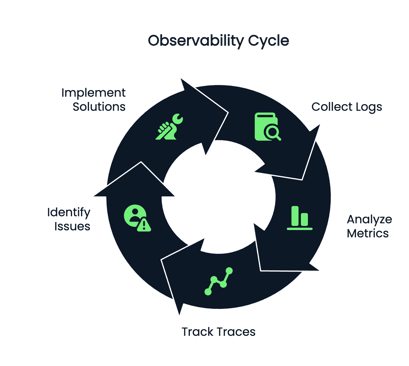
展示可观测性生命周期的图片。使用 Napkin AI 创建。
监控工具
监控工具可让团队实时跟踪系统健康与性能。
DevOps 中常用的监控工具包括:
- Prometheus:开源监控与告警工具,常与 Kubernetes 搭配使用。它收集并存储时序数据,帮助跟踪系统性能。
- Grafana:常与 Prometheus 配合,用于可视化与创建实时监控仪表盘。
- Datadog:云端监控与分析平台,提供基础设施与应用监控、日志管理与用户体验监控。
- AWS CloudWatch:AWS 提供的监控服务,可跟踪 AWS 资源性能、设置告警并创建自定义指标。
> 若想确保数据管道的高效部署,请查看 CI/CD in Data Engineering: A Guide for Seamless Deployment。
日志汇聚工具
日志汇聚工具可收集并集中来自多源的日志,便于搜索、分析与可视化。
常用的日志汇聚工具包括:
- ELK Stack(Elasticsearch、Logstash、Kibana):功能强大的工具套件,可用于收集、存储与分析日志数据。Elasticsearch 用于存储,Logstash 负责处理,Kibana 用于可视化与探索数据。
- Fluentd:开源数据收集器,可统一多源日志数据的采集与传输。常与 Elasticsearch 与 Kibana 配合实现集中式日志。
有效的日志与监控对维持系统可靠性、减少停机与提升性能至关重要。
安全与合规
要在 DevOps 中确保稳健的安全与合规,需在整个流水线中集成安全实践,主动识别漏洞,并自动化满足监管标准。
DevSecOps
安全在 DevOps 中是首要任务,DevSecOps 将安全融入 DevOps 流水线的每个阶段。
与其将安全视为另一团队独立处理的职能,DevSecOps 鼓励开发、运维与安全专家协同合作,将安全嵌入开发流程。
通过自动化安全测试、代码审查与漏洞扫描,DevSecOps 团队能及早发现问题,降低生产环境中的泄露与漏洞风险。
漏洞扫描
DevOps 工程师必须实施诸如漏洞扫描等安全最佳实践,以识别代码与基础设施中的薄弱点。
Snyk、Trivy 与 OWASP Dependency-Check 等工具可扫描代码库与容器镜像中的已知漏洞,帮助团队在进入生产前修复安全问题。
合规自动化
在受监管行业中,合规尤为重要,DevOps 团队必须确保应用与基础设施符合行业标准与法律要求。
合规自动化工具可帮助跟踪与执行策略、开展审计并生成报告。
如 CIS(互联网安全中心)与 SOC2(系统与组织控制)等框架,为安全与合规的 DevOps 实践提供指南。
软技能与协作工具
要在 DevOps 中取得成功,需要强协作力、有效沟通、熟练掌握敏捷实践,并能清晰记录流程与知识。
敏捷与 Scrum 实践
DevOps 与敏捷方法密切相关,二者都强调持续改进、协作与迭代式开发。
理解 Scrum 与看板(Kanban)等敏捷实践,将显著提升您管理开发周期与有效排定优先级的能力。
Scrum 注重短周期、时间盒的迭代(称为 Sprint),以实现增量改进。
DevOps 团队通过短周期工作,受益于敏捷原则,实现更快交付与更频繁的发布。
协作工具
DevOps 的核心是协作,因此配备合适的沟通与项目管理工具必不可少。
常用的协作工具包括:
- Slack:团队消息平台,促进开发、运维与其他相关方的沟通。
- Jira:项目管理工具,用于在敏捷流程中跟踪任务、用户故事与问题。
- Confluence:用于创建与共享文档的协作平台,如运行手册、部署指南与事故报告。
- Notion:灵活的工作空间工具,可用于组织文档、会议记录与项目时间线。
文档与沟通
清晰有效的文档是成功 DevOps 文化的关键。
无论是为事故响应编写真正可执行的运行手册,还是记录系统架构,详实的文档都能确保团队快速响应问题并高效共享知识。
此外,强沟通能力在 DevOps 中同样关键,团队需要跨部门协作以实现共同目标。
制定您的 DevOps 学习计划
要制定有效的 DevOps 学习计划,需要有结构化的技能发展路径,包括参与实操项目与考取相关认证。
学习路径与进阶
DevOps 领域广泛,要精通需要按部就班的路径。
初学者应专注于脚本编写、版本控制与操作系统基础等根基知识。
当您掌握基础后,再学习更高级的主题,如容器化、云平台与 CI/CD 流水线。
以下是建议的 DevOps 学习进阶:
- 初级:学习基础编程/脚本、Git、Linux 基础与版本控制。
- 中级:探索基础设施即代码、CI/CD 流水线、使用 Docker 的容器化与 Kubernetes。
- 高级:深入掌握云平台、监控、日志与安全实践。
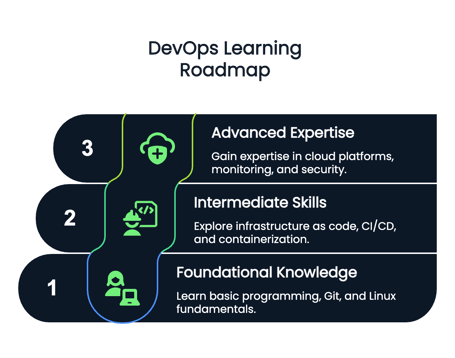
展示建议 DevOps 学习路线图的图片。使用 Napkin AI 创建。
实践项目
学习 DevOps 的最佳方式是实操。动手构建并部署自己的 CI/CD 流水线,尝试容器化,并使用 Terraform 等工具自动化云基础设施。
通过贴近真实的项目进行训练,例如部署基于微服务的应用,或实现 Web 应用的自动化部署。
认证选项
认证可帮助验证您的技能,并为学习路径提供框架。
DevOps 专业人士常见的认证包括:
- AWS DevOps Engineer(专业级)
- Certified Kubernetes Administrator(CKA)
- Docker Certified Associate
> 为认证考试做准备,请参考这份精选资源:AWS Certified DevOps Engineer: Study Plan, Tips, and Resources。
结语
DevOps 的旅程是一场持续学习与成长的过程。
在了解了这份 DevOps 路线图后,您会发现,这不仅关乎掌握工具与技术,更关乎拥抱推动协作、效率与创新的思维方式。
凭借本指南提到的技能与实践,您应已做好迎接现代 DevOps 岗位挑战的准备。
如果您即将参加面试,不妨通过这些常见 DevOps 问题来巩固:31 道顶尖 Azure DevOps 面试题或24 道热门 AWS DevOps 面试题。
常见问题
什么是 DevOps?为什么重要?
DevOps 是一套将软件开发(Dev)与运维(Ops)相结合的实践,用以提升协作、自动化与应用的持续交付。它帮助组织更快地交付软件,并提升质量。
作为 DevOps 新手,应该先学哪些工具?
初学者应重点学习基础编程或脚本(Python、Bash)、用于版本控制的 Git,以及操作系统基础,尤其是 Linux。
为什么云计算在 DevOps 中很重要?
云计算为应用部署、存储与算力提供可扩展资源。它是 DevOps 的重要组成,因为它让应用的供应、自动化与扩展更迅速、灵活且具成本效益。
什么是基础设施即代码(IaC)?为什么要学?
基础设施即代码(IaC)使您可以用代码定义与管理基础设施,使其具备可复现性与可自动化特性。学习 Terraform 与 AWS CloudFormation 等 IaC 工具,对于在 DevOps 流水线中高效管理云基础设施至关重要。
如何获得 DevOps 的实操经验?
要获得实操经验,可从搭建 CI/CD 流水线、使用 Docker 部署应用、以及用 Terraform 等工具自动化基础设施等项目入手。实践是掌握 DevOps 的关键。
有必要考 DevOps 认证吗?
值得。诸如 AWS DevOps Engineer、Certified Kubernetes Administrator(CKA)与 Docker Certified Associate 等认证,能够验证您的技能并通过展示专业能力推动职业发展。
成为一名 DevOps 工程师需要多长时间?
通常需要 6 至 18 个月达到入职准备状态,取决于您的起点、投入时间与实战项目经验。
做 DevOps 需要会编程吗?
需要。扎实掌握脚本(尤其是 Python、Bash 或 PowerShell)对自动化任务与管理基础设施至关重要。
DevOps 只适合开发者吗?
不止。DevOps 涉及开发、运维、测试与安全的协作。它非常适合对自动化与系统有兴趣的工程师。
没有计算机科学学位也能学 DevOps 吗?
当然可以。许多成功的 DevOps 工程师并非科班出身。更重要的是实践知识、好奇心与持续学习。

DevOps 不仅仅是一种方法论。它是一种文化变革,将软件开发(Dev)与 IT 运维(Ops)融合,打造更高效、协作的工作流。
其目标是在团队之间打破传统壁垒,使各方共同承担软件性能、安全与交付的责任。
我自己也采纳了 DevOps 原则,可以说它们确实改变了团队构建与部署软件的方式。因此,在本指南中,我将带您按照路线图一步步掌握 DevOps。
> 想从基础概念入门,请查看 DevOps Concepts 课程。
理解 DevOps 思维方式
要理解 DevOps 的思维方式,首先需明确 DevOps 的定义,并认识其与传统方法的不同。
什么是 DevOps?
DevOps 是一种理念,通过整合开发与运维团队,提升软件交付的速度、可靠性与效率。
传统的软件开发模型(如瀑布模型)常导致瓶颈、部署缓慢以及团队间沟通不畅。
DevOps 应运而生,帮助组织以更敏捷、响应更迅速的方式交付软件。
与传统模式中开发者编写代码后交给运维部署不同,DevOps 鼓励紧密协作、责任共担与自动化。
DevOps 能帮助团队以最小干扰实现持续集成与持续交付。
从而确保应用保持可扩展、安全且高性能。
> 若想更好地理解 DevOps 与 MLOps 的对比,请查看 MLOps vs DevOps: Differences, Overlaps, and Use Cases。您也可以通过此课程了解自动化如何在机器学习中扩展: Fully Automated MLOps。
DevOps 的关键原则
DevOps 由若干基本原则引导,定义了其核心实践:
展示 DevOps 生命周期五个阶段的图片。使用 Napkin AI 创建。
采用 DevOps 的收益
将 DevOps 引入您的工作流,既有利于开发,也能改善运维。
前置知识与技能
要在 DevOps 领域取得成功,需具备脚本编写、操作系统与版本控制等基础知识。
基础编程/脚本
任何希望进入 DevOps 领域的人都需要掌握编程与脚本的基础知识。
Python、Bash 与 PowerShell 等脚本语言广泛用于自动化重复性任务,如软件部署、服务器配置与日志分析。
尤其是 Python,这是一门功能强大且通用的语言,常用于基础设施自动化、配置管理与 API 集成。
Bash 脚本同样重要,尤其适用于基于 Linux 的环境。
了解如何编写 Shell 脚本、管理系统进程并自动化命令行任务,将显著提升您作为 DevOps 工程师的效率。
对于在 Windows 环境工作的人员,PowerShell 也非常有用,它为服务器、Active Directory 与云服务提供自动化能力。
操作系统理解
由于 DevOps 专业人士要管理基础设施与云环境,牢固掌握操作系统至关重要。
Linux 由于灵活、高性能且对开源工具支持广泛,成为多数 DevOps 工作流中的首选操作系统。
理解 Linux 文件系统、进程管理、用户权限、网络与软件包管理,将帮助您应对复杂的基础设施挑战。
还需了解 DNS、HTTP、防火墙与负载均衡等网络概念。
DevOps 工程师经常要处理云端与本地网络,因此理解网络安全、IP 地址分配与网络问题排查至关重要。
版本控制系统
版本控制是现代软件开发的核心组成部分,Git 是目前使用最广泛的版本控制系统。
DevOps 工程师必须熟练掌握 Git,以高效管理源代码、跟踪更改,并通过 GitHub、GitLab 或 Bitbucket 等平台与团队协作。
需掌握的关键概念包括分支策略、合并、拉取请求与冲突解决。
学习 GitOps(DevOps 的扩展,以 Git 仓库作为基础设施自动化的唯一可信来源)也大有裨益。
> 如果您想把 GitOps 集成进工作流,请查看 MLOps Concepts 课程。
基础设施与配置管理
在 DevOps 实践中,合理管理基础设施、配置以及敏感信息的安全访问至关重要。
基础设施即代码(IaC)
基础设施即代码(IaC)是一种 DevOps 实践,使团队可通过代码而非手动配置来定义与管理基础设施。
这种方式确保各环境间的一致性、可扩展性与可重复性。
常见 IaC 工具有 Terraform 与 AWS CloudFormation。Terraform 是云无关工具,工程师可用声明式配置文件在多家云服务商上供应基础设施。
而 AWS CloudFormation 专为通过 JSON 或 YAML 模板管理 AWS 资源而设计。
实施 IaC 可帮助团队自动化基础设施供应、减少配置漂移,并通过受版本控制的基础设施定义增强协作。
配置管理
配置管理工具通过自动化软件安装、系统更新与环境配置来维持系统一致性。
此类常用工具包括 Ansible、Chef 与 Puppet。
Ansible 是一款轻量级、免代理的自动化工具,使用基于 YAML 的 playbook 来配置服务器与部署应用。
Chef 与 Puppet 虽更复杂,但为以声明式配置管理大规模基础设施提供了强大的自动化能力。
密钥与访问管理
安全是 DevOps 的关键一环,妥善管理 API 密钥、密码与证书等敏感信息至关重要。
HashiCorp Vault 是广泛使用的工具,可安全存储与管理密钥,并通过认证策略控制对敏感数据的访问。
AWS Secrets Manager 在云原生环境中提供了类似能力,帮助组织安全管理凭证。
此外,使用环境变量存储密钥,并集成基于角色的访问控制(RBAC),还能进一步提升 DevOps 流水线的安全性。
持续集成与持续交付(CI/CD)
要有效实施 CI/CD,需要理解其核心原则、选用合适工具,并集成自动化测试。
CI/CD 基础
CI/CD 是 DevOps 的核心,确保代码变更持续集成、测试与部署。
持续集成(CI)包含从多位开发者处自动集成代码、运行自动化测试并生成构建制品。
持续交付(CD)在 CI 基础上,将软件自动部署到预发与生产环境。
一条高效的 CI/CD 流水线通常包含多个阶段:源代码集成、自动化测试、构建与打包、制品存储与部署。
该流水线帮助团队快速、安全、可靠地发布软件。
> 想深入了解如何自动化 CI/CD 工作流,请查看 CI/CD for Machine Learning 课程。
CI/CD 工具
构建 CI/CD 流水线常用的工具包括:
图片突出展示 Jenkins、GitHub Actions、GitLab CI/CD 与 CircleCI 作为自动化与持续集成的关键工具。使用 Napkin AI 创建。
构建与测试自动化
自动化测试可确保代码更改不会引入缺陷或漏洞。
应在 CI/CD 流水线中集成单元测试、集成测试与功能测试,以尽早发现错误。
容器化与编排
要高效管理容器化应用,需要熟练掌握 Docker、借助 Kubernetes 进行编排,并善用 Helm 与 Operators 等工具。
Docker 基础
容器化是现代 DevOps 版图中的关键组成部分。
它允许开发者将应用及其依赖打包为可移植的容器,在不同环境中一致运行。
Docker 是最流行的容器化工具,使团队能够在隔离环境中构建、发布与运行应用。
展示 Docker 架构与容器化应用在 Docker 上运行的图片。 来源:Docker Resources
Docker 容器是轻量、独立的打包单元,包含软件运行所需的一切:应用代码、运行时、系统库与设置。
Docker 容器通过 Dockerfile 定义,其中描述了创建容器的步骤。
镜像构建完成后即可存入 Docker 仓库并与他人共享。
掌握 Docker 需要理解如何创建镜像、编写 Dockerfile,并在本地与云环境中运行容器。
Docker Compose 可用于定义并运行多容器应用,帮助管理由多个相互关联服务组成的复杂系统。
> 若想按步骤学习 Docker,请参阅 这份新手指南。
Kubernetes 基础
Docker 负责创建与管理单个容器,而 Kubernetes(K8s)是帮助在生产环境中扩展与管理容器化应用的编排平台。
Kubernetes 可自动化部署、扩缩与管理容器化应用,使大规模分布式系统更易运维。
> 如果您初次接触 Kubernetes,这门对初学者友好的课程提供实践性的 容器编排入门。
Kubernetes 将容器组织为 Pod,Pod 是 Kubernetes 中最小的可部署单元。
每个 Pod 可包含一个或多个容器,Kubernetes 在集群的多台机器上管理这些 Pod。
关键概念包括服务(用于暴露容器)、部署(用于管理应用生命周期)与命名空间(用于在集群内组织资源)。
展示 Kubernetes 架构与控制平面组件的图片。来源:Kubernetes 文档
Kubernetes 还提供自动扩缩、自我修复与滚动更新等高级功能。
对于从事微服务架构的 DevOps 工程师而言,学习 Kubernetes 至关重要,它能确保应用具有高可用性、可扩展性与弹性。
> 想了解 Kubernetes 与 Docker 的对比,请阅读 Kubernetes vs Docker: Differences Every Developer Should Know。
Helm 与 Operators
对于管理复杂 Kubernetes 环境的团队,Helm 与 Kubernetes Operators 可简化与自动化应用管理。
Helm 是 Kubernetes 的软件包管理器,可通过 Helm Chart 定义、安装与升级 Kubernetes 应用。
这些 Chart 是可复用的配置,定义了 Kubernetes 资源的部署方式。
另一方面,Kubernetes Operators 是自定义控制器,用于在 Kubernetes 中自动管理复杂的有状态应用。
Operators 扩展了 Kubernetes,以管理特定应用状态,例如部署数据库、处理备份,或基于自定义指标进行扩缩。
Helm 与 Operators 对于管理复杂工作负载、并在容器化环境中维持高可用性与一致性都至关重要。