कोर्स
Docker परिचय
4 घंटा
52.3K
ECS Amazon की स्वामित्व वाली, प्रबंधित कंटेनर ऑर्केस्ट्रेशन सेवा है। यह कंटेनराइज़्ड एप्लिकेशनों को चलाने का सरल और सुरक्षित तरीका प्रदान करती है। सरलता के लिए डिज़ाइन किया गया, ECS स्केल या फीचर्स से समझौता किए बिना कंप्यूटिंग, नेटवर्क और सुरक्षा कॉन्फ़िगरेशन से जुड़ी ग्राहकों की निर्णय‑जटिलता को कम करता है।
ECS के लिए कुछ शब्दावली और घटक हैं जिन्हें आपको समझना चाहिए।
एक ECS क्लस्टर में सर्विसेज़, टास्क और कैपेसिटी प्रोवाइडर्स शामिल होते हैं। इसमें ECS कंट्रोल प्लेन भी होता है, जिसे AWS मैनेज करता है और जो हमें दिखाई नहीं देता।
कंटेनरों को चलने के लिए एक सर्वर चाहिए—चाहे क्लाउड में वर्चुअल मशीन हो या आपका लोकल कंप्यूटर। ECS के संदर्भ में, आप अपने कंटेनरों को Elastic Compute Cloud (EC2) या Fargate पर चलाने के लिए “Launch Type” चुन सकते हैं।
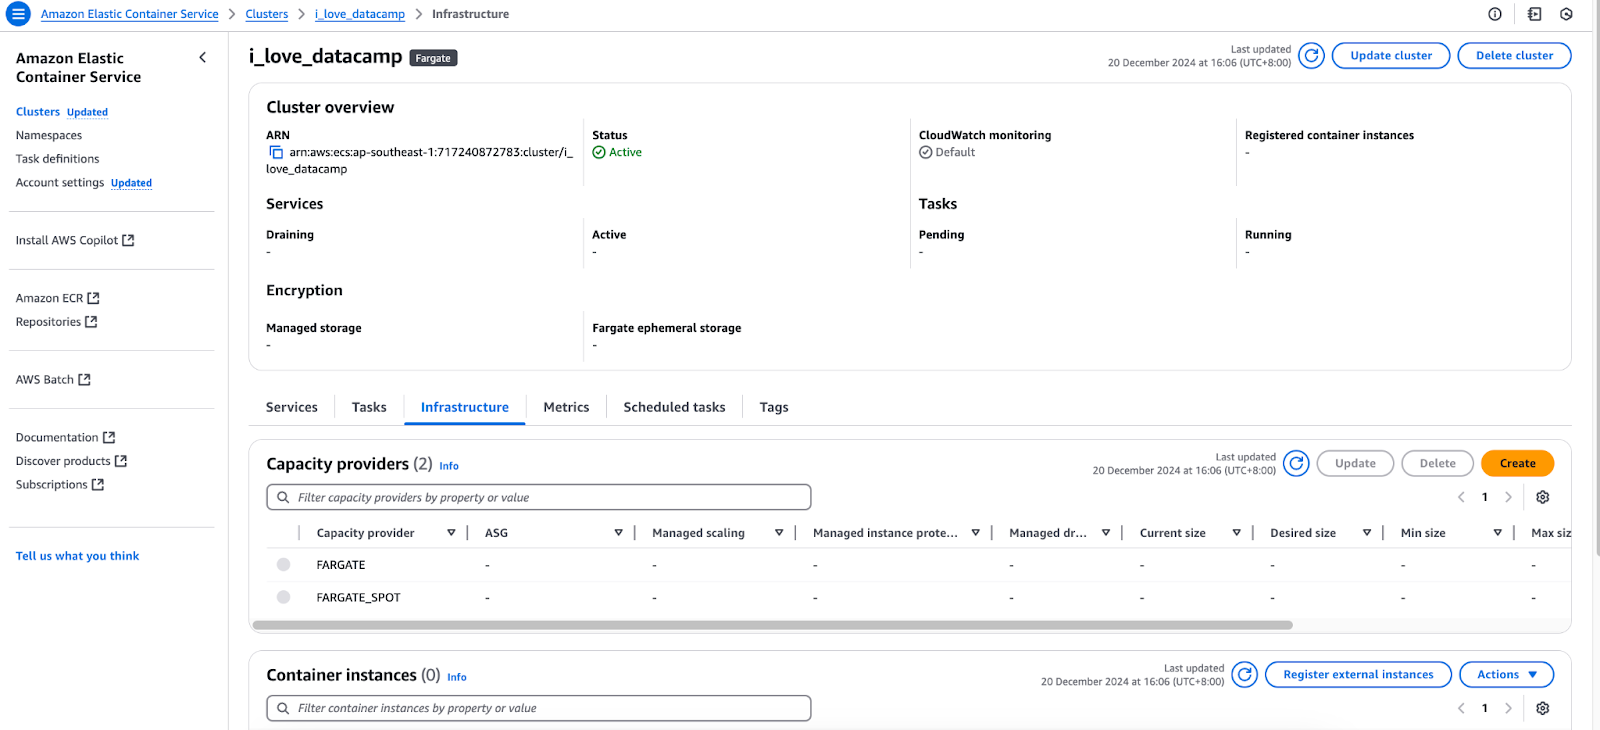
AWS ECS कंसोल का इन्फ्रास्ट्रक्चर टैब।
टास्क, टास्क डिफिनिशन के अनुसार कॉन्फ़िगर किए गए रनिंग कंटेनर(ज़) का एक सेट होता है। मूल रूप से, यह टास्क डिफिनिशन का एक इंस्टेंस दर्शाता है, जैसे कोई कंटेनर किसी इमेज का इंस्टेंस होता है।
हमारे पास एप्लिकेशन के लिए एक Dockerfile है और हमने उससे एक इमेज बनाई है। हमने उस इमेज को DockerHub या AWS ECR जैसे कंटेनर रजिस्ट्री में पुश कर दिया है। अब आगे क्या? हम एक टास्क डिफिनिशन बनाते हैं, जो हमारे कंटेनरों (जिन्हें ECS क्लस्टर पर डिप्लॉय किया जाएगा) के लिए एक कॉन्फ़िगरेशन या ब्लूप्रिंट है, जिसमें निम्न जानकारी शामिल होती है:
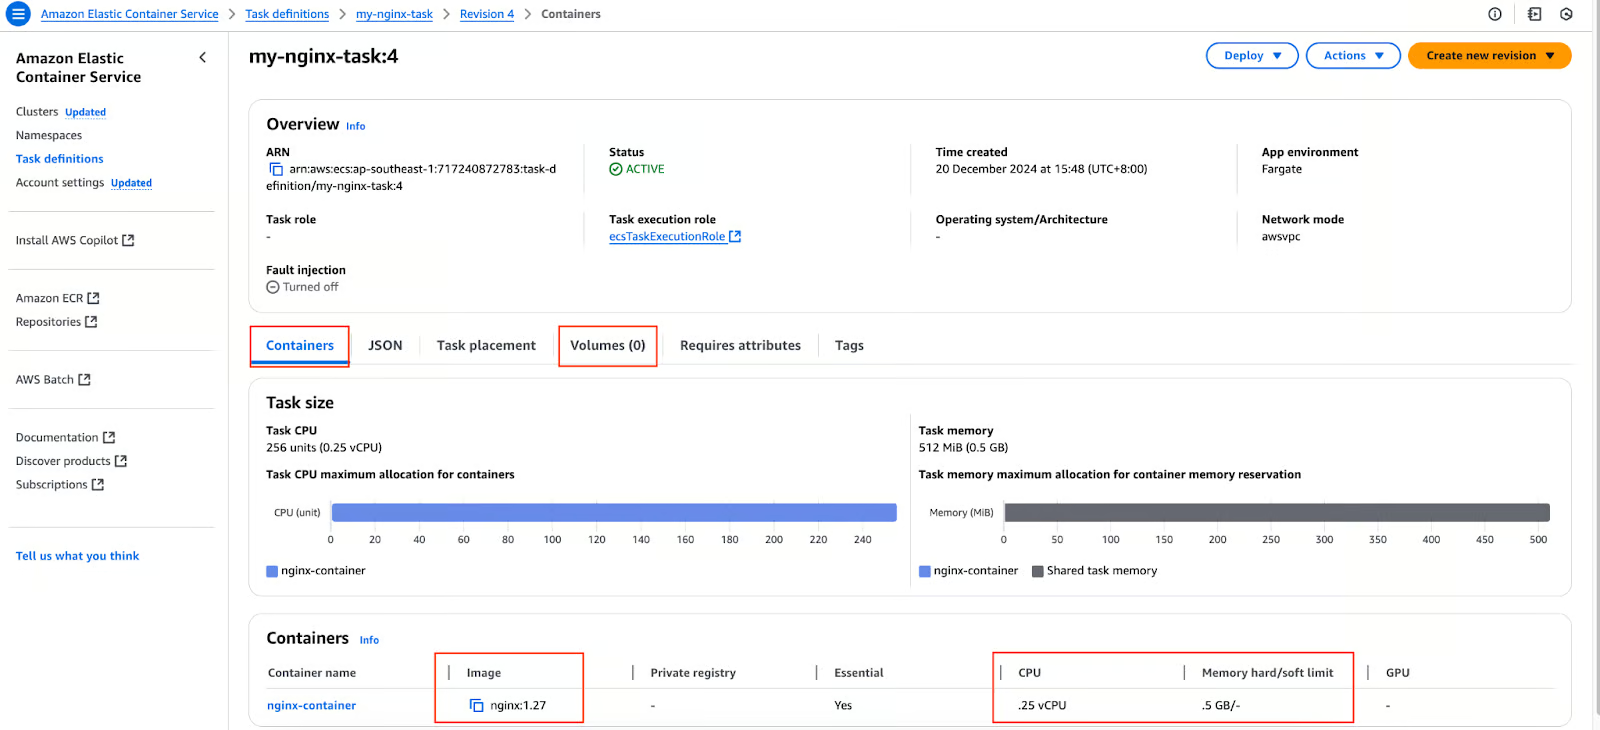
AWS ECS कंसोल में टास्क डिफिनिशन।
यदि हम कोई स्टैंडअलोन कंटेनर चलाएँ और वह क्रैश हो जाए तो क्या होता है? कुछ नहीं। वह क्रैश अवस्था में ही रहता है। यही व्यवहार तब भी होता है जब हम ECS पर स्टैंडअलोन टास्क बनाते हैं। हम अपनी एप्लिकेशनों को हमेशा अप रखने के लिए ECS सर्विस का उपयोग करते हैं। कोई सर्विस यह सुनिश्चित करती है कि इच्छित संख्या में टास्क हर समय चल रहे हों।
यदि कोई टास्क क्रैश हो जाए या उसे होस्ट करने वाला अंतर्निहित सर्वर (और इसलिए कंटेनर) डाउन हो जाए, तो सर्विस उपलब्ध कैपेसिटी प्रोवाइडर में नया टास्क बना देगी।
अब जबकि हमने ECS की बुनियादी बातें देख ली हैं, आइए एक साधारण Nginx इमेज चलाकर उसे एक्सेस करें। ऊपर दिए गए ECS क्लस्टर और टास्क डिफिनिशन का उपयोग करके, मैं उस टास्क डिफिनिशन को संदर्भित करती हुई एक सर्विस बनाऊँगा:
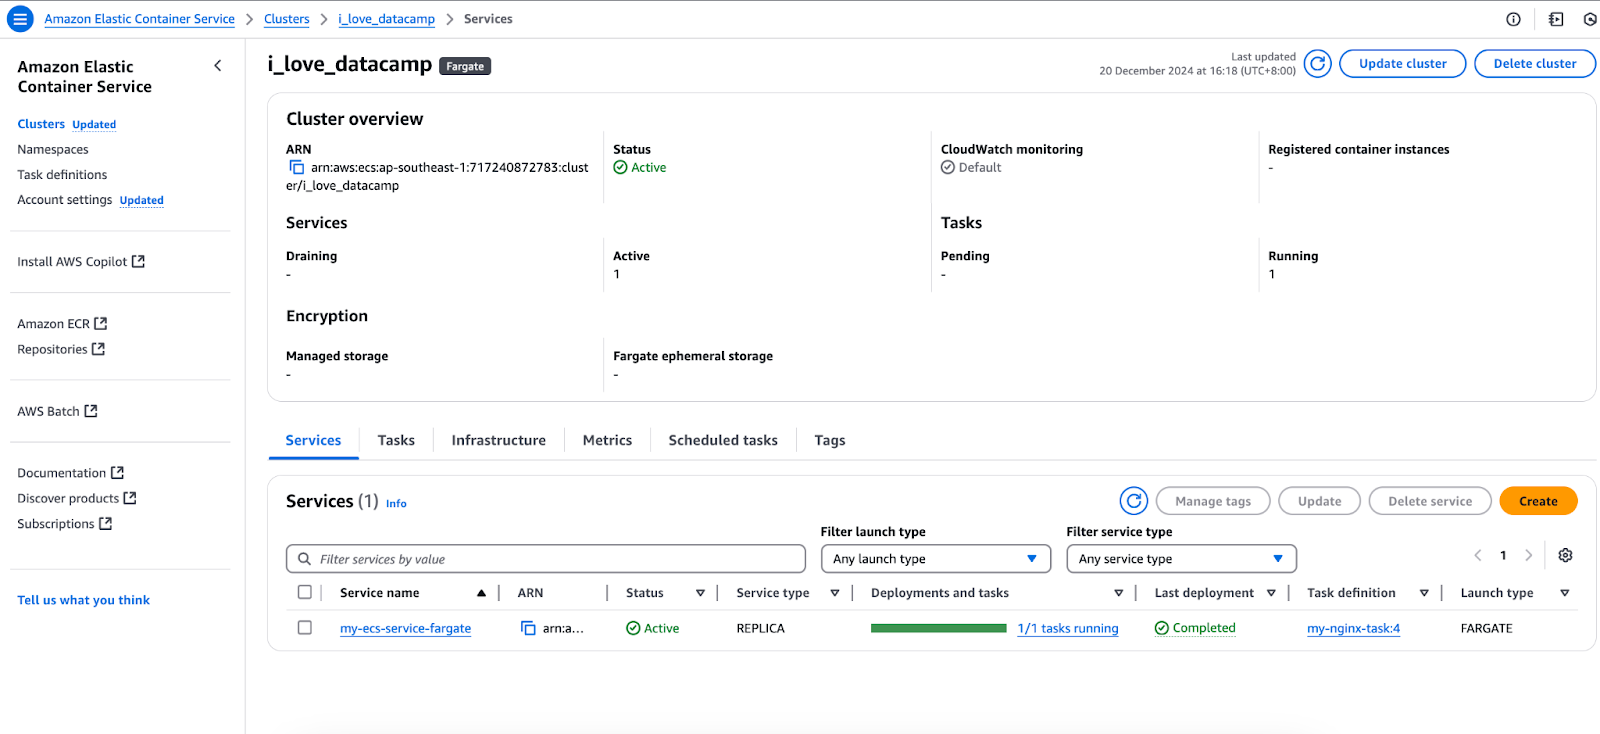
AWS ECS कंसोल में सर्विसेज़।
यह सर्विस आगे चलकर एक टास्क बनाएगी।
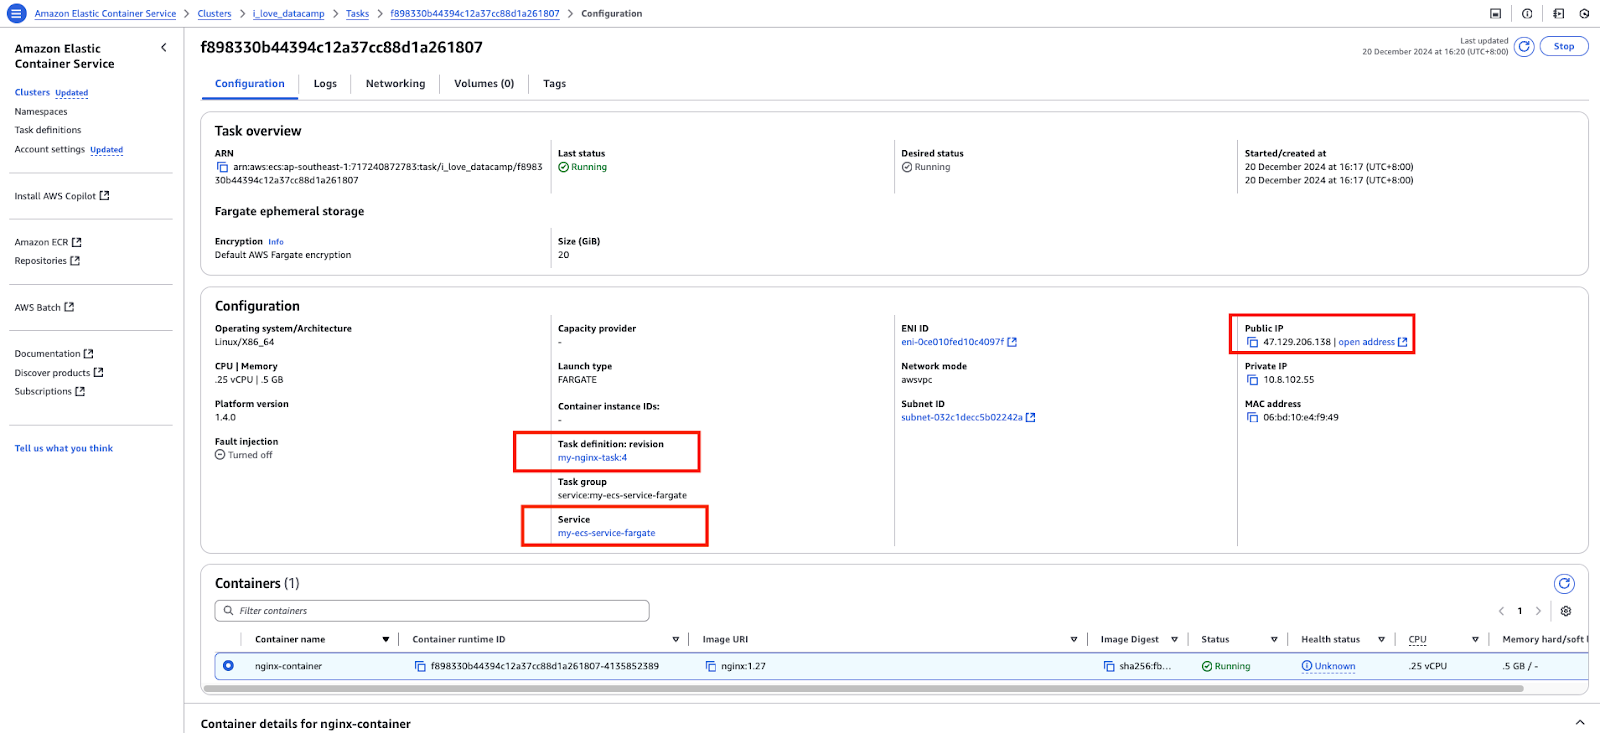
AWS ECS कंसोल में एक टास्क।
टास्क के सार्वजनिक IP पते को एक्सेस करना:
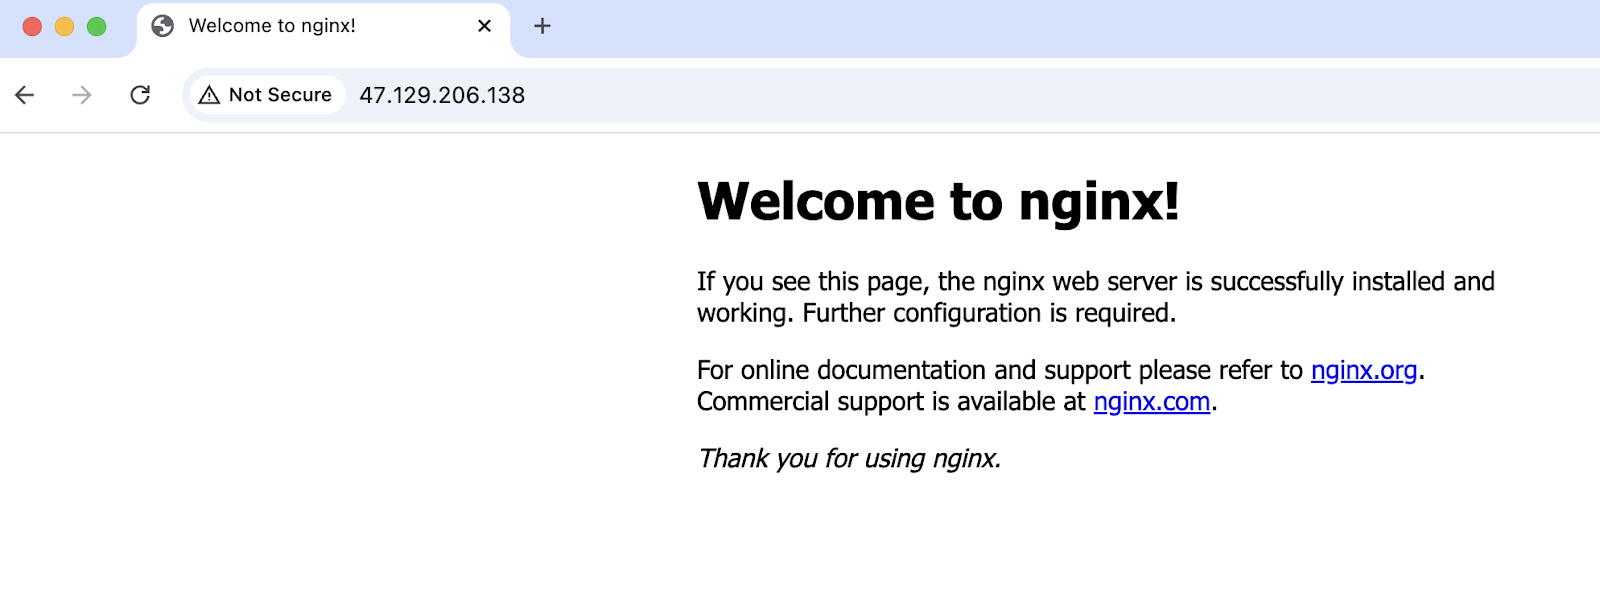
ECS पर चल रही एप्लिकेशन तक सफलतापूर्वक पहुँचा गया।
Elastic Kubernetes Service (EKS) में जाने से पहले, यह समझना आवश्यक है कि Kubernetes क्या है। Kubernetes एक ओपन‑सोर्स कंटेनर ऑर्केस्ट्रेशन इंजन है जो कंटेनराइज़्ड एप्लिकेशनों के डिप्लॉयमेंट, स्केलिंग और प्रबंधन को स्वचालित करता है।
और जानने के लिए, Introduction to Kubernetes कोर्स देखने की सलाह देता हूँ।
हालाँकि, शून्य से Kubernetes क्लस्टर को बूटस्ट्रैप और मैनेज करना जटिल और समय‑साध्य हो सकता है। Kubernetes को सेट अप करने के लिए आवश्यक कई कॉम्पोनेंट्स और कॉन्फ़िगरेशन संगठनों और टीमों में समान होते हैं। इस गैर-अंतरकारी भारी कार्य को एब्सट्रैक्ट करने और Kubernetes अपनाने को सरल बनाने के लिए AWS ने EKS विकसित किया।
EKS, AWS द्वारा प्रदान की गई एक प्रबंधित Kubernetes सेवा है जो अधिकांश परिचालन ओवरहेड संभालती है। यह उपयोगकर्ताओं की ओर से कंट्रोल प्लेन को हैंडल करके Kubernetes के डिप्लॉयमेंट, स्केलिंग और प्रबंधन को सरल बनाती है। इन कॉम्पोनेंट्स को मैनेज करने की आवश्यकता को एब्सट्रैक्ट करके, Amazon EKS उपयोगकर्ताओं को अपने कंटेनराइज़्ड वर्कलोड्स चलाने और वर्कर नोड्स को मैनेज करने या सर्वरलेस कंप्यूटिंग के लिए AWS Fargate का उपयोग करने पर ध्यान केंद्रित करने की सुविधा देता है।
यह सेक्शन EKS पर संक्षेप में चर्चा करता है। अधिक जानकारी के लिए, लेख Fundamentals of Container Orchestration With AWS Elastic Kubernetes Service (EKS) देखें।
EKS के लिए कुछ शब्दावली और घटक हैं जिन्हें आपको समझना चाहिए:
kubectl कमांड लाइन यूटिलिटीKubernetes क्लस्टर सर्वरों या वर्चुअल मशीनों का एक समूह है जिस पर Kubernetes वर्कलोड्स चलते हैं। इसमें मास्टर नोड (आम तौर पर कंट्रोल प्लेन) और वर्कर नोड्स होते हैं।
EKS में, मास्टर नोड AWS द्वारा अपनी VPC में मैनेज किया जाता है; यह हमसे एब्सट्रैक्टेड है। वहीं, हम वर्कर नोड्स को EC2 इंस्टैंसेज़ के जरिए मैनेज कर सकते हैं या Fargate का उपयोग करके सर्वरलेस जा सकते हैं।
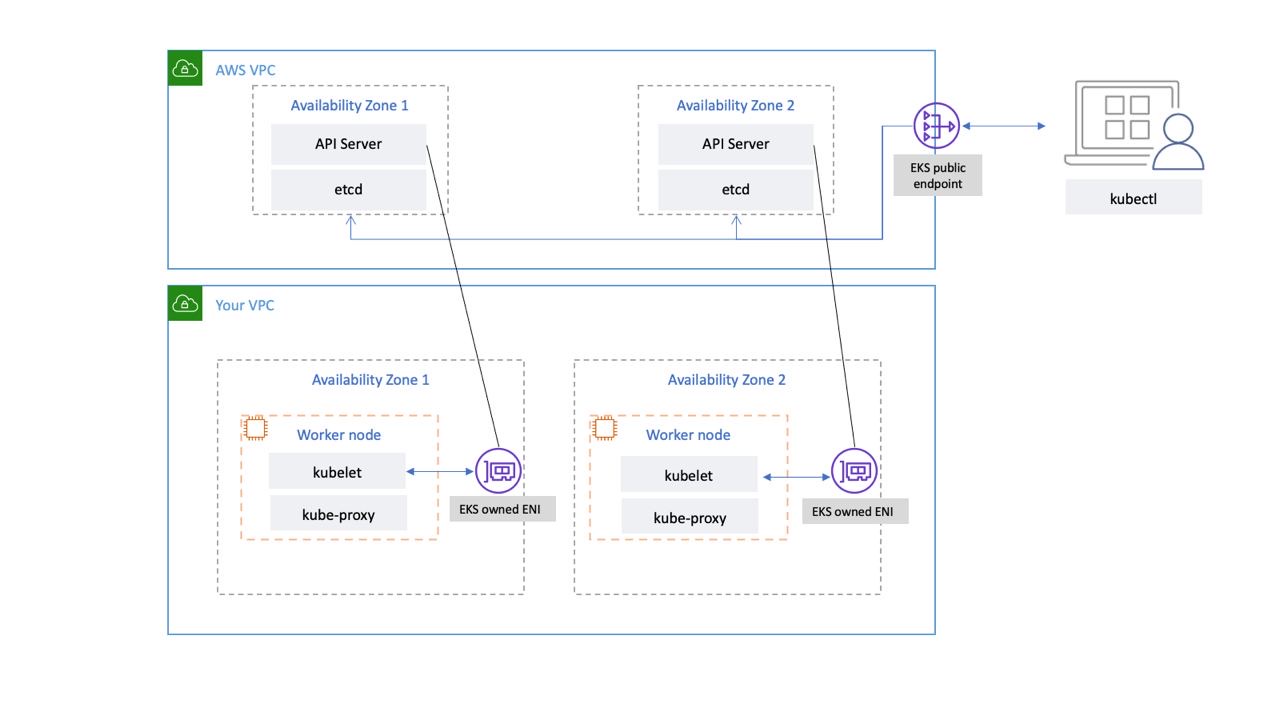
EKS कंट्रोल प्लेन नेटवर्क कनेक्टिविटी। छवि स्रोत: AWS
पॉड एक Kubernetes API रिसोर्स है। यह Kubernetes में सबसे छोटी डिप्लॉय करने योग्य इकाई है। ये एक या अधिक कंटेनरों का समूह होते हैं और इनमें उपयोग की जाने वाली इमेज, पोर्ट, कमांड्स आदि के लिए स्पेसिफ़िकेशंस शामिल होते हैं।
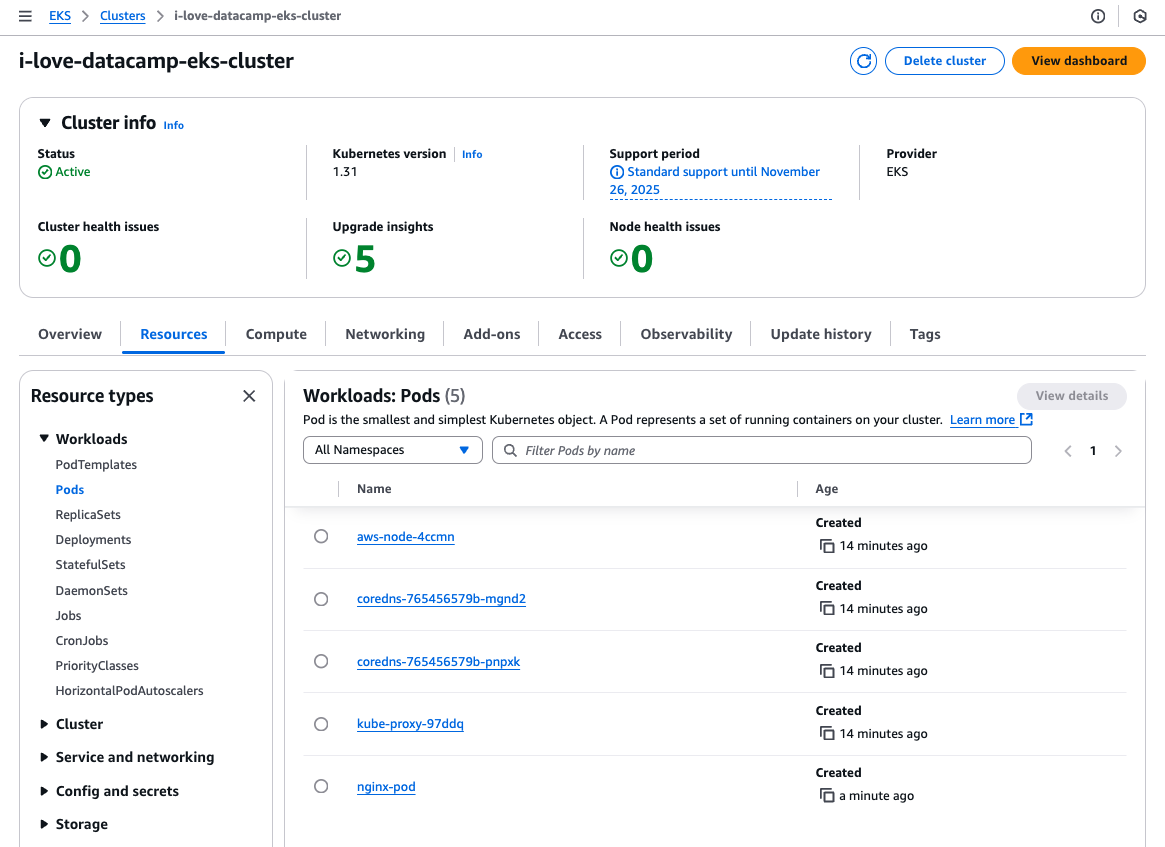
AWS EKS कंसोल में रिसोर्सेज़ टैब।
पॉड की तरह, ReplicaSet भी एक Kubernetes API रिसोर्स है। यह सुनिश्चित करता है कि इच्छित संख्या में पॉड्स हमेशा चल रहे हों।
Kubernetes मैनिफ़ेस्ट फ़ाइलें कॉन्फ़िगरेशन फ़ाइलें होती हैं जो घोषणात्मक तरीके से Kubernetes रिसोर्सेज़ की इच्छित स्थिति को परिभाषित करती हैं। ये फ़ाइलें बताती हैं कि क्लस्टर में कौन से रिसोर्स होने चाहिए, उनकी कॉन्फ़िगरेशन क्या हो, और वे एक-दूसरे के साथ कैसे इंटरैक्ट करें।
मैनिफ़ेस्ट फ़ाइलें आमतौर पर YAML में लिखी जाती हैं:
# pod.yml - Pod manifest
apiVersion: v1
kind: Pod
metadata:
  name: nginx-pod
  labels:
    app: nginx
spec:
  containers:
  - name: nginx-container
    image: nginx:1.27
    ports:
    - containerPort: 80
# service.yml - Kubernetes Service manifest
apiVersion: v1
kind: Service
metadata:
name: nginx-node-port-service
spec:
type: NodePort
selector:
app: nginx
ports:
- protocol: TCP
port: 8080
targetPort: 80
nodePort: 31000Kubernetes क्लस्टर के साथ संचार के लिए कमांड‑लाइन यूटिलिटी। हम kubectl कमांड का उपयोग करके Kubernetes रिसोर्सेज़ को इम्पेरेटिव तरीके से बना, मैनेज और डिलीट कर सकते हैं, या मैनिफ़ेस्ट फ़ाइलों के साथ घोषणात्मक तरीके से उपयोग कर सकते हैं।
# Create a pod that runs a container with the nginx:1.27 image
kubectl run nginx-pod --image nginx:1.27
# Create a replicaset with 2 pods
kubectl create replicaset --replicas=2 --image nginx:1.27अब हम वही Nginx इमेज चलाकर और एक्सेस करके दिखाएँगे कि EKS कैसे काम करता है।
सरल रखने के लिए, मैं पब्लिक सबनेट में एक EC2 इंस्टेंस/वर्कर नोड बनाऊँगा, वहीं एप्लिकेशन डिप्लॉय करूँगा, उसे NodePort प्रकार के Kubernetes सर्विस रिसोर्स के माध्यम से एक्सपोज़ करूँगा और इंस्टेंस के पब्लिक IP के जरिए एक्सेस करूँगा।
मैं ऊपर दिए गए पॉड और सर्विस मैनिफ़ेस्ट तथा kubectl कमांड का उपयोग करके पॉड बनाऊँगा:
# Update local .kube/config file
aws eks update-kubeconfig --region ap-southeast-1 --name i-love-datacamp-eks-cluster
# Create the pod
kubectl create -f pod.yml
# Create the service
kubectl create -f service.yml
EKS क्लस्टर में एक EC2 इंस्टेंस है:
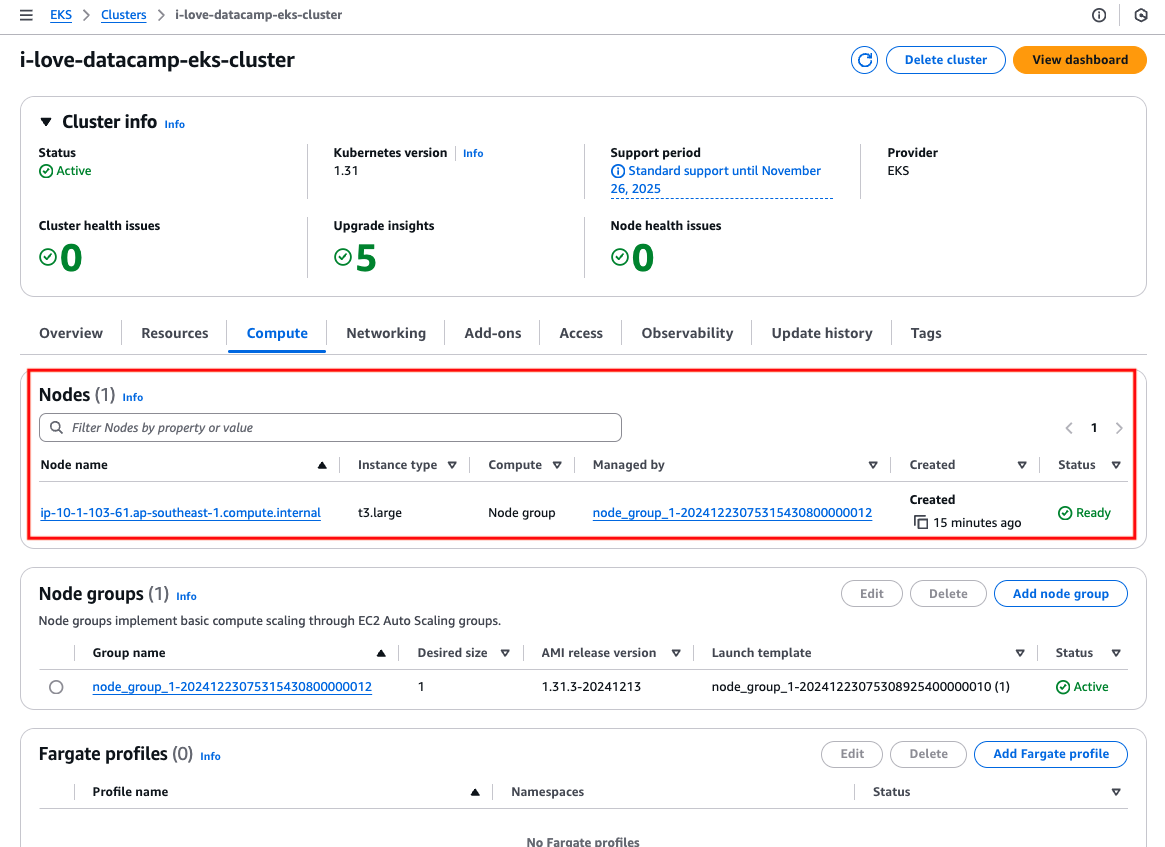
EC2 इंस्टेंस/वर्कर नोड।
इंस्टेंस का सार्वजनिक IPv4 पता ढूँढें।
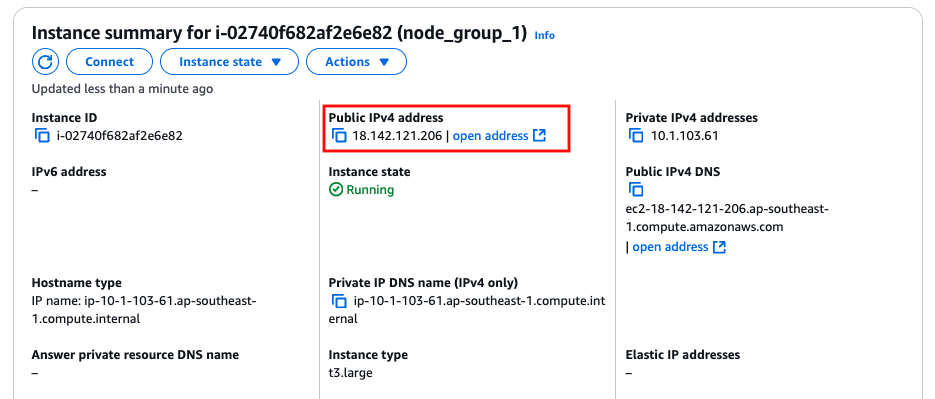
EC2 इंस्टेंस/वर्कर नोड का सार्वजनिक IP पता।
इंस्टेंस के सार्वजनिक IP पते पर पोर्ट 31000 के साथ पहुँच बनाना:
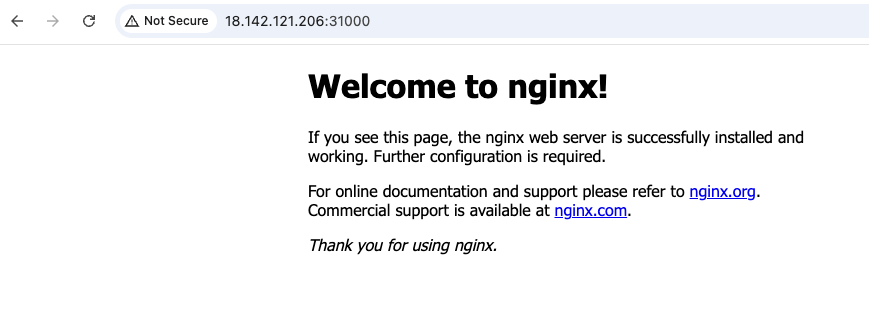
EKS पर चल रही एप्लिकेशन तक सफलतापूर्वक पहुँचा गया।
अब जब हमने ECS और EKS की बुनियादी बातें देख ली हैं, तो हम उनके बीच कुछ समानताएँ देख सकते हैं। यह आश्चर्यजनक नहीं है, क्योंकि दोनों ही कंटेनर ऑर्केस्ट्रेशन टूल हैं।
दोनों सेवाएँ एप्लिकेशनों को EC2 पर चलने देती हैं, जहाँ उपयोगकर्ता EC2 इंस्टैंसेज़ के रखरखाव, पैचिंग और अपग्रेडिंग के लिए ज़िम्मेदार होते हैं, या AWS Fargate पर, जो सर्वरलेस कंप्यूट विकल्प है जहाँ AWS अंतर्निहित सर्वरों का प्रबंधन करता है, जिससे इन्फ्रास्ट्रक्चर प्रबंधन की आवश्यकता समाप्त हो जाती है।
दोनों सेवाओं की संरचना और एप्लिकेशन रिसोर्सेज़ को मैनेज और बनाए रखने के दृष्टिकोण समान हैं।
AWS ECS में, कंटेनरों के चलने का तरीका परिभाषित करने वाली कॉन्फ़िगरेशन को टास्क डिफिनिशन कहा जाता है, जबकि AWS EKS में यह पॉड मैनिफ़ेस्ट फ़ाइल के माध्यम से होता है। डिप्लॉयमेंट के बाद, ECS में कंटेनराइज़्ड एप्लिकेशन टास्क के भीतर चलता है, जबकि EKS में यह पॉड के भीतर चलता है। इच्छित संख्या में टास्क या पॉड्स को हमेशा चलाते रहने के लिए, ECS में सर्विस का उपयोग होता है, जबकि EKS में यह कार्यक्षमता ReplicaSet पर निर्भर करती है।
AWS पर कंटेनर सेवा होने के नाते, Amazon ने यह सुनिश्चित करने के लिए काफ़ी प्रयास किया है कि ECS और EKS का अन्य AWS सेवाओं के साथ अच्छा एकीकरण हो।
नेटवर्किंग के लिए Amazon VPC है, जो कंटेनरों को पृथक वातावरण में चलाने की अनुमति देता है, नेटवर्किंग कॉन्फ़िगरेशन, सिक्योरिटी ग्रुप्स और सबनेट्स पर पूर्ण नियंत्रण के साथ। कंटेनरों तक ट्रैफ़िक रूट करने के लिए लोड बैलेंसर उपलब्ध हैं।
स्थायी स्टोरेज आवश्यकताओं को पूरा करने के लिए EBS, EFS और S3 जैसी सेवाएँ उपलब्ध हैं।
दोनों सेवाएँ AWS IAM का उपयोग सूक्ष्म स्तर पर एक्सेस और परमिशन्स नियंत्रित करने के लिए करती हैं। यह निर्धारित करता है कि कंटेनराइज़्ड एप्लिकेशन किन AWS रिसोर्सेज़ (जैसे S3, DynamoDB या RDS) तक पहुँच सकता है।
|
ECS |
EKS |
|
|
कंप्यूट क्षमता |
दोनों EC2 या Fargate |
|
|
वर्कलोड मैनेजमेंट मॉडल |
कंटेनर कॉन्फ़िगरेशन परिभाषित करने के लिए टास्क डिफिनिशन का उपयोग; इच्छित काउंट बनाए रखने के लिए टास्क सर्विस के भीतर चलते हैं। |
कंटेनर कॉन्फ़िगरेशन परिभाषित करने के लिए पॉड मैनिफ़ेस्ट फ़ाइलों का उपयोग; इच्छित काउंट बनाए रखने के लिए पॉड्स ReplicaSet के भीतर चलते हैं। |
|
AWS के साथ गहरा एकीकरण |
नेटवर्किंग, स्टोरेज और एक्सेस कंट्रोल के लिए VPC, लोड बैलेंसर, EBS, EFS, S3 और IAM के साथ इंटीग्रेट करता है। |
|
Amazon ECS और Amazon EKS के अंतर को समझना उनके बीच चयन करते समय महत्वपूर्ण है।
इस सेक्शन में, हम उपयोग‑सहजता, स्केलेबिलिटी, कस्टमाइज़ेशन और लागत में उनके मूलभूत अंतरों को विभाजित करेंगे, ताकि आप यह निर्धारित कर सकें कि कौन‑सी सेवा आपके तकनीकी आवश्यकताओं और व्यावसायिक लक्ष्यों के साथ सबसे अच्छा मेल खाती है।
EKS, Kubernetes पर आधारित है, इसलिए Kubernetes की अवधारणाओं और टूल्स से परिचित होना आवश्यक है। इस प्रकार, EKS के लिए सीखने की अवधि ECS से अधिक तीखी होगी। इसमें यह समझना शामिल है कि kubectl कमांड कैसे काम करता है और कुछ अन्य बुनियादी Kubernetes API रिसोर्सेज़, जैसे सर्विसेज़ (ECS के संदर्भ में उपयोग होने वाले “सर्विसेज़” शब्द से भ्रमित न हों), कॉन्फ़िग मैप्स, इन्ग्रेस आदि। ऊपर “EKS क्या है” सेक्शन EKS की क्षमताओं की बस शुरुआत भर है।
ECS और EKS, CloudWatch, IAM, ASG आदि जैसी AWS सेवाओं के ज्ञान की माँग करते हैं। सौभाग्य से, ECS के लिए यही पर्याप्त है, पर EKS के लिए नहीं। इसलिए, उपयोग‑सहजता के मामले में ECS बेहतर है।
दोनों सेवाएँ, सही कॉन्फ़िगरेशन पर, समान रूप से अच्छी तरह स्केल कर सकती हैं। हालाँकि, उनका स्केल करने का तरीका अलग है। ECS, टास्क के लिए ECS Service Auto Scaling और इंस्टैंसेज़ के लिए ECS Cluster Auto Scaling को सपोर्ट करता है। यह केवल AWS नैटिव सेवाओं जैसे CloudWatch मेट्रिक्स और ASG स्केलिंग नीतियों का उपयोग करता है।
वहीं, EKS Kubernetes‑नैटिव स्केलिंग फीचर्स का उपयोग करता है, जैसे पॉड्स के लिए Horizontal Pod Autoscaler (HPA) और इंस्टैंसेज़ के लिए Cluster Autoscaler। Cluster Autoscaler डिफ़ॉल्ट रूप से EKS क्लस्टर पर इंस्टॉल नहीं होता, इसलिए उपयोगकर्ता को स्वयं इसे इंस्टॉल करना पड़ता है। यह जटिलता बढ़ाता है क्योंकि इसके लिए AWS रिसोर्सेज़ (उदा., IAM रोल्स) और Kubernetes API रिसोर्सेज़ (उदा., सर्विस अकाउंट्स) दोनों पर उचित कॉन्फ़िगरेशन चाहिए ताकि Cluster Autoscaler, स्केल‑इन और स्केल‑आउट के लिए AWS API कॉल कर सके।
हाल ही में EKS के लिए जारी किया गया एक नया फीचर, EKS AutoMode, इस अतिरिक्त जटिलता को संबोधित कर सकता है। यह EKS वर्कर नोड्स के प्रबंधन और स्केलिंग को AWS पर ऑफ़लोड करता है, लेकिन अतिरिक्त लागत के साथ आता है।
जैसा बताया गया, ECS Amazon की स्वामित्व वाली, सरलता के लिए डिज़ाइन की गई प्रबंधित कंटेनर ऑर्केस्ट्रेशन सेवा है। AWS अधिकांश क्लस्टर प्रबंधन कार्यों को संभालता है, और प्री‑डिफ़ाइंड कॉन्फ़िगरेशन प्रदान करता है जो आम कंटेनर वर्कलोड्स के लिए उपयुक्त हैं, पर विशेष आवश्यकताओं को हमेशा पूरा नहीं कर पाते। यह जटिलता कम करता है, लेकिन Kubernetes की तुलना में कस्टमाइज़ेशन विकल्प सीमित करता है।
EKS, Kubernetes की पूरी शक्ति प्रदान करता है, जिससे उपयोगकर्ता अपनी आवश्यकताओं के अनुसार डिप्लॉयमेंट्स, पॉड शेड्यूलिंग, स्टोरेज क्लासेस और नेटवर्किंग नीतियों को कस्टमाइज़ कर सकते हैं। कस्टम रिसोर्स डिफिनिशन (CRDs) और ऑपरेटर्स जैसी उन्नत ऑर्केस्ट्रेशन विशेषताएँ एप्लिकेशन डिज़ाइन में बेजोड़ लचीलापन देती हैं।
EKS को Kubernetes इकोसिस्टम के विभिन्न ओपन‑सोर्स टूल्स और प्लगइन्स जैसे Prometheus, Grafana और Istio के साथ भी इंटीग्रेट किया जा सकता है, जिससे डेवलपर्स अत्यधिक अनुकूलित समाधान बना सकते हैं। इसलिए, लचीलापन और कस्टमाइज़ेशन में EKS बेहतर साबित होता है।
नेटवर्किंग रिसोर्सेज़ (उदा., सार्वजनिक IPv4 पते, NAT गेटवे) और कंप्यूट व स्टोरेज रिसोर्सेज़ (उदा., EC2 इंस्टैंसेज़, Fargate और EBS वॉल्यूम्स) की मानक लागतों के अलावा, जो दोनों—ECS और EKS—पर लागू होती हैं, ECS की लागत कम होती है और इसकी कॉस्ट स्ट्रक्चर अधिक सरल है।
ECS कंट्रोल प्लेन के लिए कोई शुल्क नहीं है। दूसरे शब्दों में, यदि आप बिना किसी रनिंग टास्क के ECS क्लस्टर बनाते हैं, तो आपकी कोई लागत नहीं आएगी। वहीं, EKS के लिए, Kubernetes क्लस्टर में आपके पास कोई एप्लिकेशन चल रहा है या नहीं, इससे परे, AWS‑मैनेज्ड कंट्रोल प्लेन की लागत लगती है।
EKS कंट्रोल प्लेन की लागत उपयोग की गई Kubernetes वर्ज़न पर निर्भर करती है। स्टैंडर्ड सपोर्ट के अंतर्गत आने वाली वर्ज़न की कीमत $0.10 प्रति क्लस्टर प्रति घंटा है, जबकि एक्सटेंडेड सपोर्ट के अंतर्गत आने वाली वर्ज़न की कीमत $0.60 प्रति क्लस्टर प्रति घंटा है।
|
विशेषता |
ECS |
EKS |
|
ऑर्केस्ट्रेशन प्लेटफ़ॉर्म |
AWS‑नैटिव |
Kubernetes‑आधारित |
|
जटिलता |
सरल |
अधिक जटिल |
|
पोर्टेबिलिटी |
केवल AWS |
मल्टी‑क्लाउड |
|
स्केलिंग |
ECS Service Auto Scaling |
Kubernetes Autoscalers |
|
लागत |
कंट्रोल‑प्लेन पर कोई शुल्क नहीं |
कंट्रोल‑प्लेन के लिए न्यूनतम $0.10/घंटा |
चयन आपके एप्लिकेशन की आवश्यकताओं, व्यावसायिक लक्ष्यों, टीम की विशेषज्ञता, परिचालन बजट और समग्र प्राथमिकताओं पर निर्भर करता है।
ECS, सरल और अधिक किफायती होने के कारण, कड़े बजट, कम समय‑से‑बाज़ार की आवश्यकता और सुगम ऑपरेशन पसंद करने वाली टीमों के लिए आदर्श है। यह विशेष रूप से उन एप्लिकेशनों के लिए उपयुक्त है जिन्हें मल्टी‑क्लाउड या हाइब्रिड वातावरण में पोर्टेबिलिटी की आवश्यकता नहीं होती और जो विशुद्ध रूप से AWS पर चलने हेतु डिज़ाइन किए गए हैं। AWS‑विशिष्ट सेवा होने के नाते, ECS उन वर्कलोड्स के साथ सहजता से मेल खाता है जो AWS इकोसिस्टम तक सीमित हैं।
हालाँकि ECS और EKS दोनों सर्वरलेस कंटेनर डिप्लॉयमेंट्स के लिए Fargate को सपोर्ट करते हैं, ECS अधिक सीधी इंटीग्रेशन प्रदान करता है। ECS में, आप बिना अतिरिक्त कॉन्फ़िगरेशन के सीधे टास्क को Fargate पर चलाने के लिए चुन सकते हैं। इसके विपरीत, EKS में Fargate के साथ किन वर्कलोड्स को चलना चाहिए यह निर्धारित करने के लिए पॉड लेबल्स निर्दिष्ट करने पड़ते हैं, जो जटिलता की एक परत जोड़ते हैं। यह ECS को उन टीमों के लिए आकर्षक विकल्प बनाता है जो सरल सर्वरलेस अनुभव चाहती हैं।
Kubernetes, जो EKS का आधार प्लेटफ़ॉर्म है, क्लाउड‑एग्नॉस्टिक है, जो वर्कलोड्स को AWS, अन्य क्लाउड प्रोवाइडर्स और ऑन‑प्रिमाइसेस वातावरण में समान रूप से चलने देता है। यह पोर्टेबिलिटी विशेष रूप से मल्टी‑क्लाउड सेटअप या हाइब्रिड ऑन‑प्रिमाइसेस इन्फ्रास्ट्रक्चर चलाने वाले संगठनों के लिए लाभकारी है। Azure और Google Cloud भी प्रबंधित Kubernetes सेवाएँ प्रदान करते हैं—क्रमशः Azure Kubernetes Service (AKS) और Google Kubernetes Engine (GKE)—जो आधुनिक क्लाउड वातावरण में Kubernetes की सर्वव्यापकता को दर्शाता है।
यदि आपके एप्लिकेशन या उपयोग‑मामले को उन्नत कस्टमाइज़ेशन और एक्स्टेंसिबिलिटी की आवश्यकता है, तो EKS आदर्श है। उदाहरण के लिए, Kubernetes Custom Resource Definitions (CRDs) बनाने का समर्थन करता है, जो आपको विशिष्ट एप्लिकेशन कॉन्फ़िगरेशन प्रबंधित करने या बाहरी प्रणालियों के साथ इंटीग्रेट करने के लिए कस्टम रिसोर्स परिभाषित करने देते हैं। यह लचीलापन EKS के लिए एक प्रमुख विभेदक है।
हालाँकि EKS कंट्रोल प्लेन को एब्सट्रैक्ट करता है और AWS उस पर मैनेजमेंट का भरोसा देता है, EKS वातावरण में प्रभावी ढंग से काम करने के लिए अभी भी Kubernetes API रिसोर्सेज़ और अवधारणाओं से परिचित होना आवश्यक है। इसलिए, टीम की Kubernetes विशेषज्ञता प्लेटफ़ॉर्म का प्रभावी लाभ उठाने के लिए महत्वपूर्ण है।
EKS कई प्रकार के कस्टमाइज़ेबल ऐड‑ऑन्स भी प्रदान करता है जिन्हें क्लस्टर की कार्यक्षमता बढ़ाने के लिए इंस्टॉल किया जा सकता है। ये ऐड‑ऑन्स आवश्यक ऑपरेशनल टूल्स के साथ क्लस्टर को प्रोविज़न करना आसान बनाते हैं, सेटअप को सरल करते हैं और उत्पादकता बढ़ाते हैं।
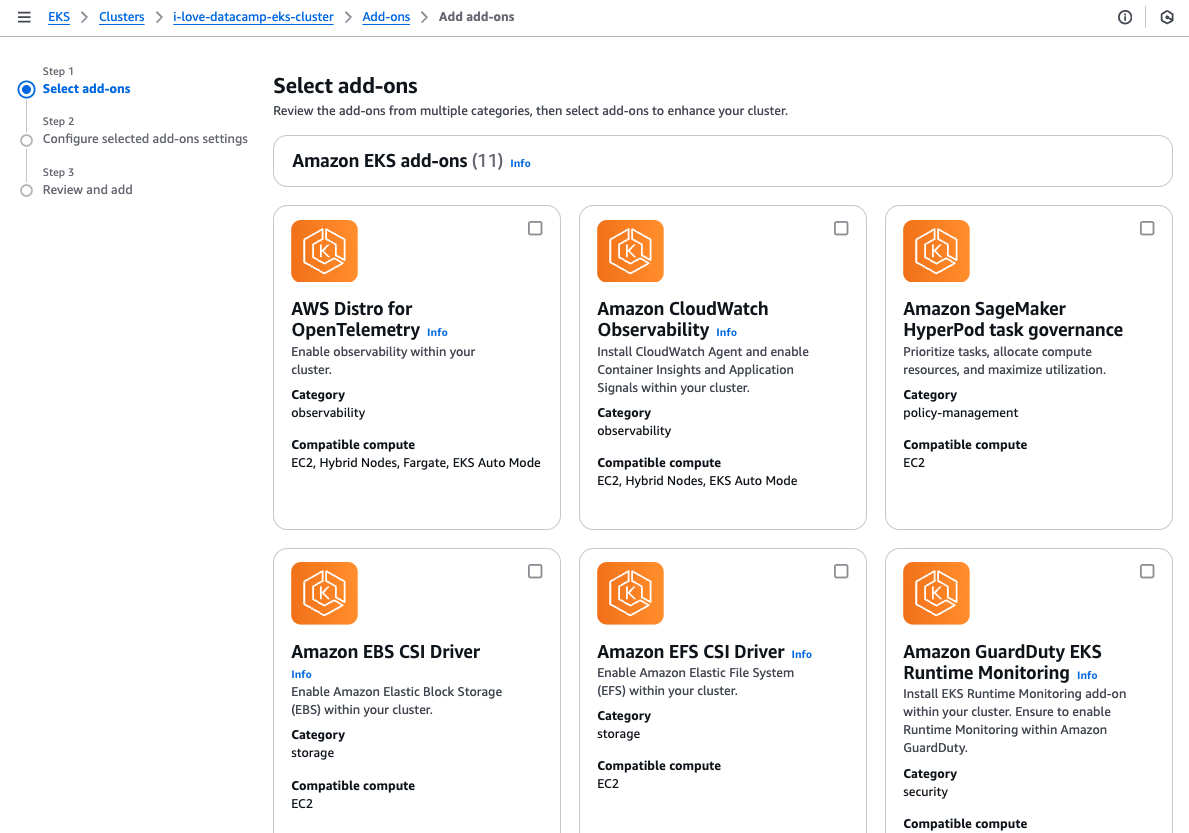
EKS ऐड‑ऑन्स चयन।
संक्षेप में, EKS माइक्रोसर्विस आर्किटेक्चर या ऐसे एप्लिकेशनों के लिए उपयुक्त है जिनमें कई परस्पर जुड़े कॉम्पोनेंट्स होते हैं और जिन्हें उच्च नियंत्रण और सूक्ष्मता की आवश्यकता होती है। यह विशेष रूप से उन टीमों के लिए लाभकारी है जिन्हें उन्नत कस्टमाइज़ेशन विकल्प चाहिए या जो ऐसे वातावरण में काम करती हैं जहाँ वर्कलोड पोर्टेबिलिटी आवश्यक है।
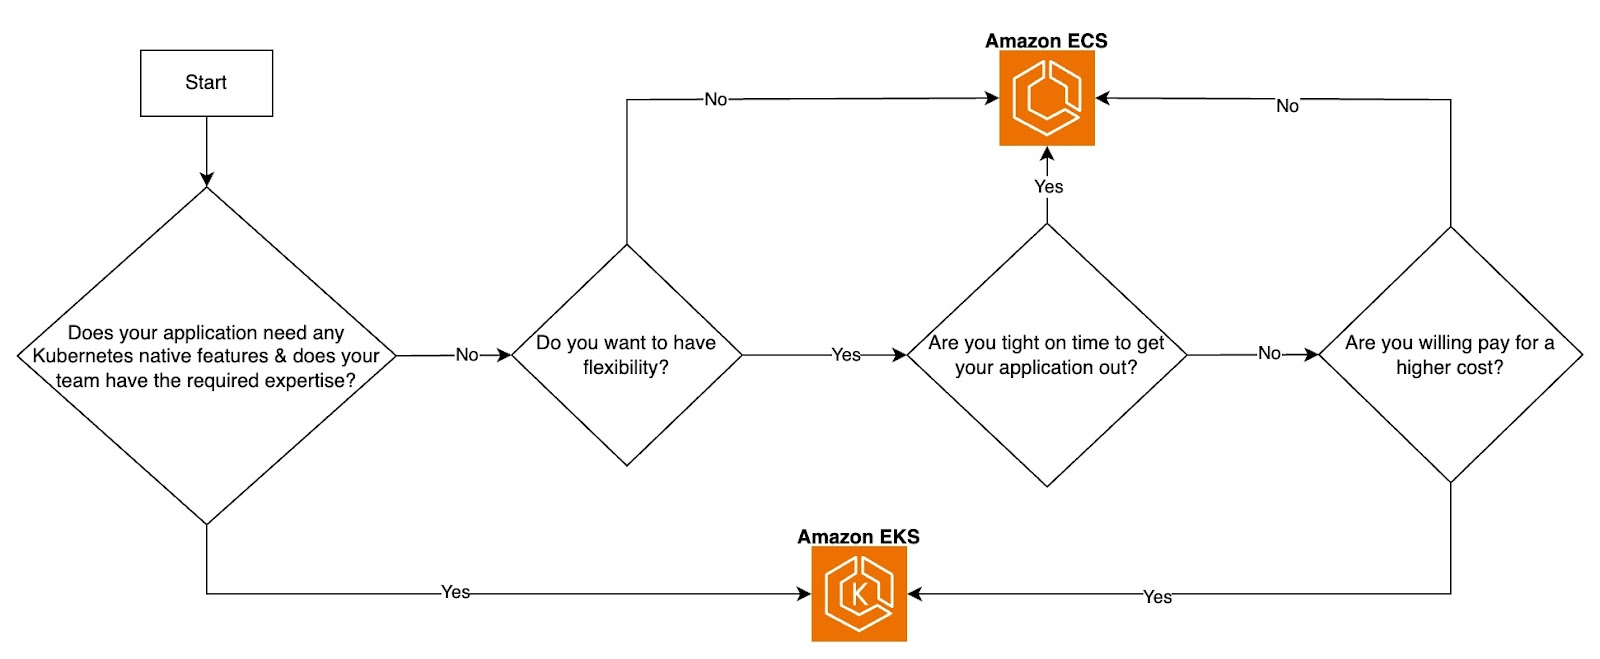
ECS बनाम EKS निर्णय फ्लोचार्ट। छवि लेखक द्वारा।
चाहे कंटेनराइज़्ड एप्लिकेशन हो या सीधे VM पर चलने वाला एप्लिकेशन, मॉनिटरिंग और ऑब्ज़रवेबिलिटी अत्यंत महत्वपूर्ण हैं। AWS इकोसिस्टम में होने के नाते, दोनों—ECS और EKS—कंटेनराइज़्ड एप्लिकेशनों के संपूर्ण सॉफ़्टवेयर डेवलपमेंट लाइफसाइकल (SDLC) को बेहतर बनाने के लिए AWS टूल्स और थर्ड‑पार्टी सेवाओं का लाभ उठा सकते हैं।
आपकी एप्लिकेशनों और इन्फ्रास्ट्रक्चर में दृश्यता के लिए मॉनिटरिंग और लॉगिंग आवश्यक हैं। AWS, दोनों—ECS और EKS—के लिए नैटिव टूल्स और थर्ड‑पार्टी इंटीग्रेशन्स सपोर्ट करता है, जैसे Amazon CloudWatch मेट्रिक्स, लॉग्स और अलार्म्स के लिए।
माइक्रोसर्विसेज़ में अनुरोधों को ट्रेस करने के लिए AWS X‑Ray, ECS टास्क्स या EKS पॉड्स में परफॉर्मेंस समस्याओं का विश्लेषण और डीबग करना आसान बनाता है। Datadog, Prometheus, Grafana और New Relic जैसे थर्ड‑पार्टी टूल्स कंटेनरों के लिए उन्नत विज़ुअलाइज़ेशन और अलर्टिंग क्षमताएँ प्रदान करते हैं।
CI/CD पाइपलाइंस टेस्ट, स्कैन और डिप्लॉयमेंट्स को स्वचालित करने में मदद करती हैं, जिससे तेज़ इटरेशन और कम मैनुअल प्रयास सुनिश्चित होते हैं। लोकप्रिय CI/CD टूल्स, जैसे GitLab पाइपलाइंस और GitHub Actions, ECS और EKS के साथ इंटीग्रेट होकर कंटेनर बिल्ड्स, टेस्ट्स और डिप्लॉयमेंट्स सक्षम करते हैं। ये टूल्स ECS के लिए Docker कंटेनर्स या EKS के लिए Helm चार्ट्स के साथ काम करते हैं।
IaC, सुसंगत और दोहराने योग्य इन्फ्रास्ट्रक्चर बनाने, प्रोविज़निंग समय को कम करने और AWS मैनेजमेंट कंसोल के माध्यम से मैनुअल कॉन्फ़िगरेशनों से जुड़ी मानवीय त्रुटि के जोखिम को घटाने के लिए महत्वपूर्ण है।
लोकप्रिय IaC टूल्स में Terraform और AWS CloudFormation शामिल हैं। दोनों व्यापक रूप से उपयोग किए जाते हैं, लेकिन Terraform अक्सर उसकी क्लाउड‑एग्नॉस्टिक क्षमताओं के लिए पसंद किया जाता है, जो टीमों को एक ही टूल के साथ कई क्लाउड प्रोवाइडर्स में इन्फ्रास्ट्रक्चर मैनेज करने में सक्षम बनाता है।
AWS, ECS और EKS दोनों के लिए सुरक्षित संचार और एक्सेस कंट्रोल सुनिश्चित करने हेतु मज़बूत नेटवर्किंग और सुरक्षा फीचर्स प्रदान करता है, जैसे AWS VPC नेटवर्किंग जो संसाधनों को प्राइवेट सबनेट्स के भीतर आइसोलेट करती है। AWS WAF और Shield: ECS और EKS पर होस्ट की गई एप्लिकेशनों को आम वेब कमजोरियों और DDoS हमलों से बचाते हैं। AWS KMS का उपयोग EBS वॉल्यूम्स और etcd में संग्रहित Kubernetes सीक्रेट्स को एन्क्रिप्ट करने के लिए किया जाता है।
ECS और EKS दोनों ही AWS द्वारा प्रदान की गई मज़बूत कंटेनर ऑर्केस्ट्रेशन सेवाएँ हैं, जो अलग‑अलग एप्लिकेशन आवश्यकताओं और टीम प्राथमिकताओं को पूरा करने के लिए अनुकूलित हैं।
ECS के साथ शुरुआत करना आसान है, provisioning, deployment और maintenance सरल हैं, और परिचालन लागतें कम होती हैं। इसके विपरीत, EKS की सीखने की अवधि अधिक है और शुरुआती जटिलता भी अधिक, लेकिन यह बेजोड़ लचीलापन और उन्नत कस्टमाइज़ेशन विकल्प प्रदान करता है, जो इसे विशिष्ट या जटिल आवश्यकताओं वाली टीमों के लिए आदर्श बनाता है।
ECS और EKS के बीच चयन आपके एप्लिकेशन की ज़रूरतों, टीम की विशेषज्ञता और सरलता बनाम नियंत्रण के बीच आपकी वांछित संतुलन पर निर्भर करता है।
यदि आप अपनी AWS जानकारी सुदृढ़ करना चाहते हैं, तो AWS Concepts कोर्स एक अच्छा शुरुआती स्थान है। AWS टूल्स और टेक्नोलॉजीज़ में और गहराई से जाने के लिए, AWS Cloud Technology and Services कोर्स देखें। इसके अतिरिक्त, जो लोग कंटेनराइज़ेशन में महारत हासिल करना चाहते हैं, उनके लिए Containerization and Virtualization Track कंटेनरों के प्रबंधन और डिप्लॉयमेंट में उत्कृष्टता प्राप्त करने हेतु मूल्यवान अंतर्दृष्टि प्रदान करता है।
इन कोर्सेज़ के साथ कंटेनराइज़ेशन के बारे में और जानें!
कोर्स
कोर्स
कोर्स