Khóa học
Nhập môn Docker
4 giờ
52.8K
Luyện tập và Lộ trình tiến trình của bạn.
Tiếp Tục Với GoogleECS là dịch vụ điều phối vùng chứa được quản lý độc quyền bởi Amazon. Nó cung cấp cách thức đơn giản và an toàn để chạy các ứng dụng được đóng gói vùng chứa. Được thiết kế hướng đến sự đơn giản, ECS giảm bớt các quyết định của khách hàng về cấu hình tính toán, mạng và bảo mật mà không hi sinh khả năng mở rộng hay tính năng.
Có một vài thuật ngữ và thành phần bạn cần làm quen trong ECS.
Một cụm ECS gồm các service, task và capacity provider. Nó cũng chứa control plane của ECS, được AWS quản lý và chúng ta không thể nhìn thấy.
Vùng chứa cần một máy chủ để chạy, dù là máy ảo trên đám mây hay máy tính cục bộ của bạn. Trong ngữ cảnh ECS, bạn có thể chọn “Launch Type” để chạy vùng chứa trên Elastic Compute Cloud (EC2) hoặc Fargate.
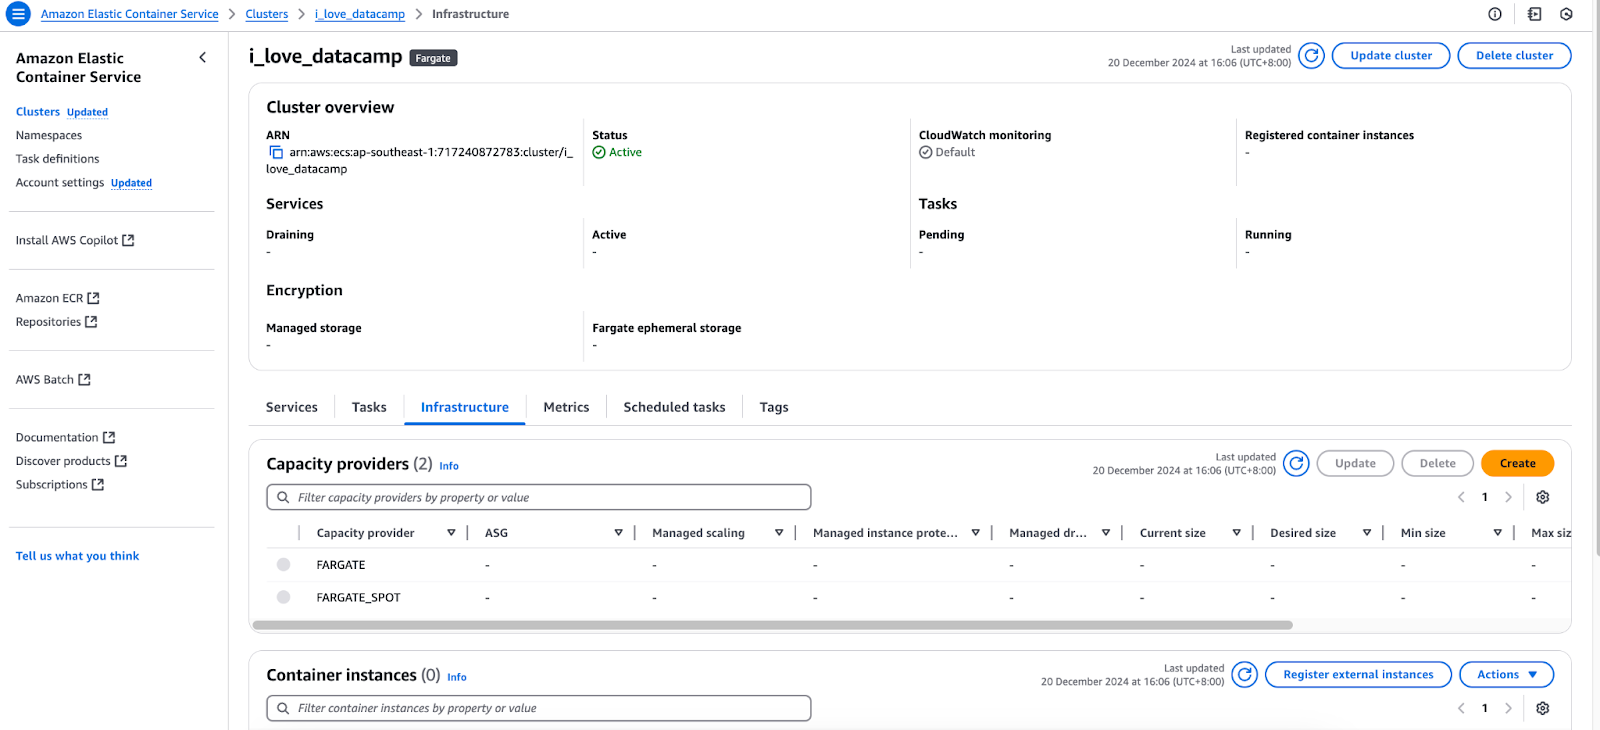
Thẻ Infrastructure của bảng điều khiển AWS ECS.
Task là một tập hợp vùng chứa đang chạy, được cấu hình theo một task definition. Về bản chất, nó đại diện cho một thể hiện của task definition, tương tự như vùng chứa là một thể hiện của image.
Chúng ta có Dockerfile cho ứng dụng và đã tạo image từ đó. Ta đã đẩy image lên một registry như DockerHub hoặc AWS ECR. Tiếp theo là gì? Ta tiến hành tạo task definition, tức cấu hình hoặc bản thiết kế cho vùng chứa (được triển khai trên cụm ECS) bao gồm các thông tin sau:
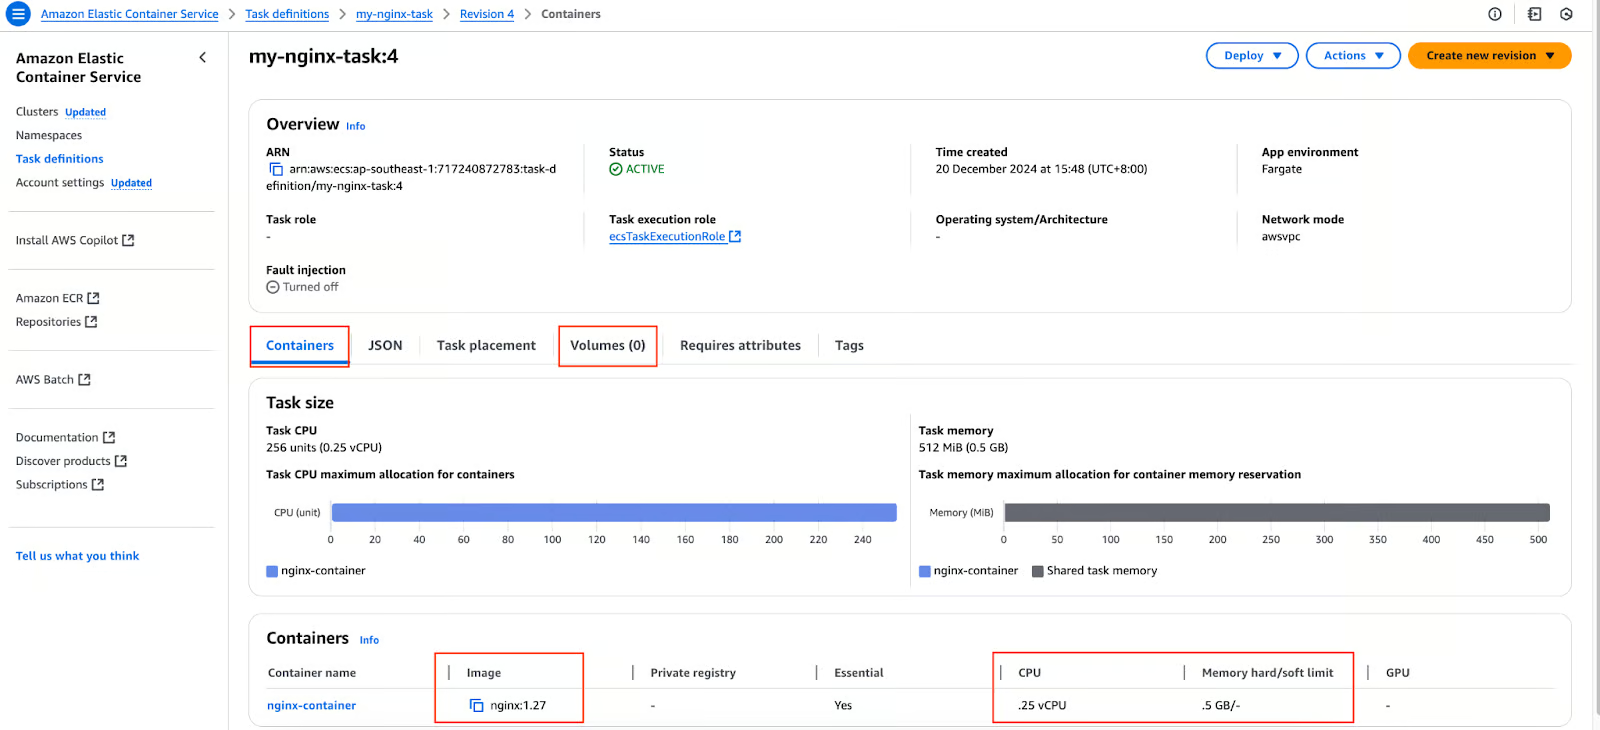
Task definition trong bảng điều khiển AWS ECS.
Điều gì xảy ra khi chúng ta chạy một vùng chứa độc lập và nó gặp sự cố? Không có gì xảy ra. Nó giữ nguyên trạng thái lỗi. Hành vi này tương tự nếu ta tạo một task độc lập trên ECS. Ta dùng service của ECS để đảm bảo ứng dụng luôn sẵn sàng. Service đảm bảo một số lượng task mong muốn luôn chạy.
Nếu một task gặp sự cố hoặc máy chủ nền tảng lưu trữ nó (và do đó cả container) bị tắt, service sẽ tạo một task mới trên capacity provider còn khả dụng.
Giờ chúng ta đã nắm các khái niệm cơ bản về ECS, hãy chạy một image Nginx đơn giản và truy cập nó. Sử dụng cụm ECS và task definition ở trên, tôi sẽ tạo một service tham chiếu đến task definition:
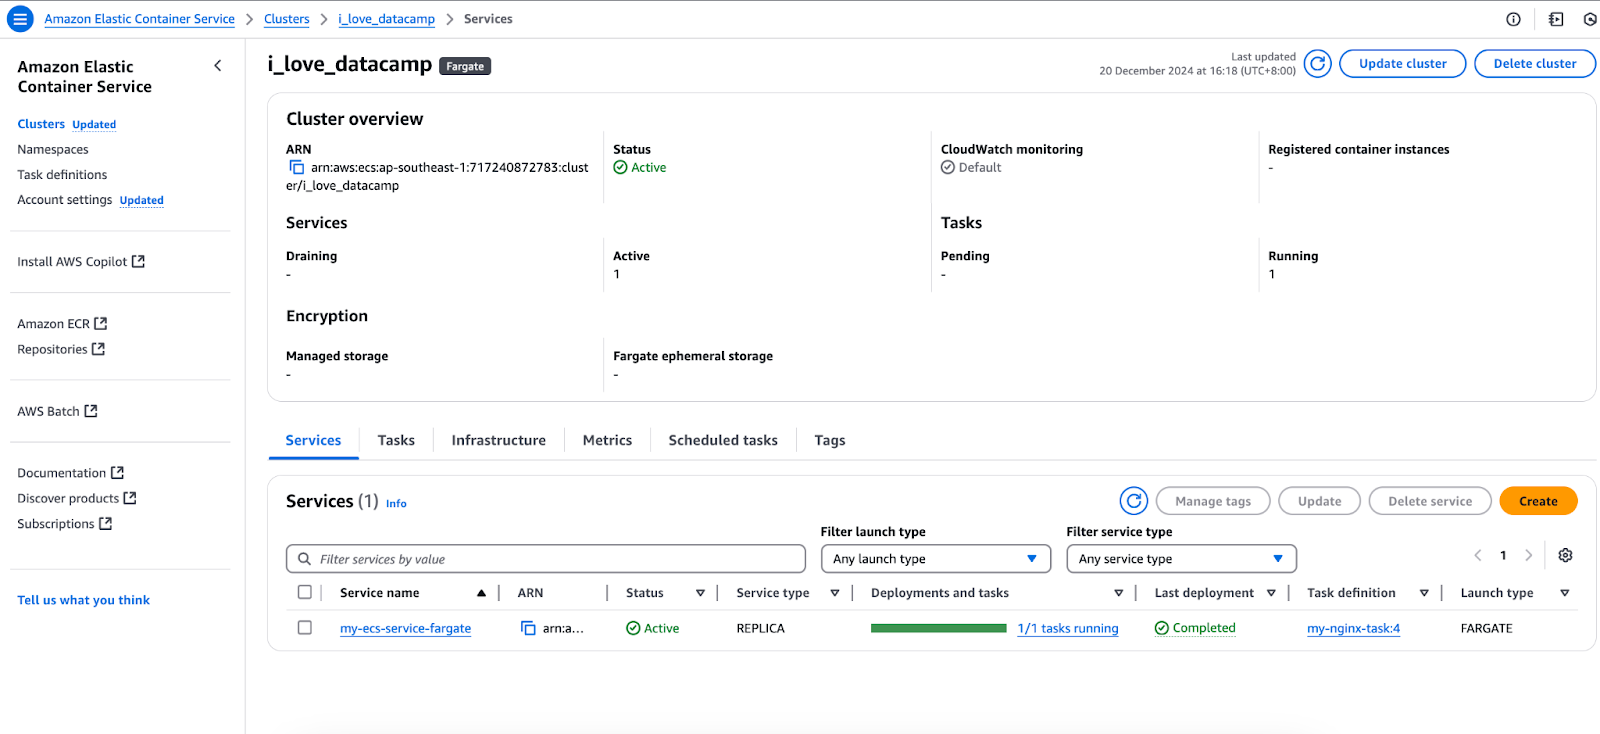
Services trong bảng điều khiển AWS ECS.
Service này sẽ tạo ra một task.
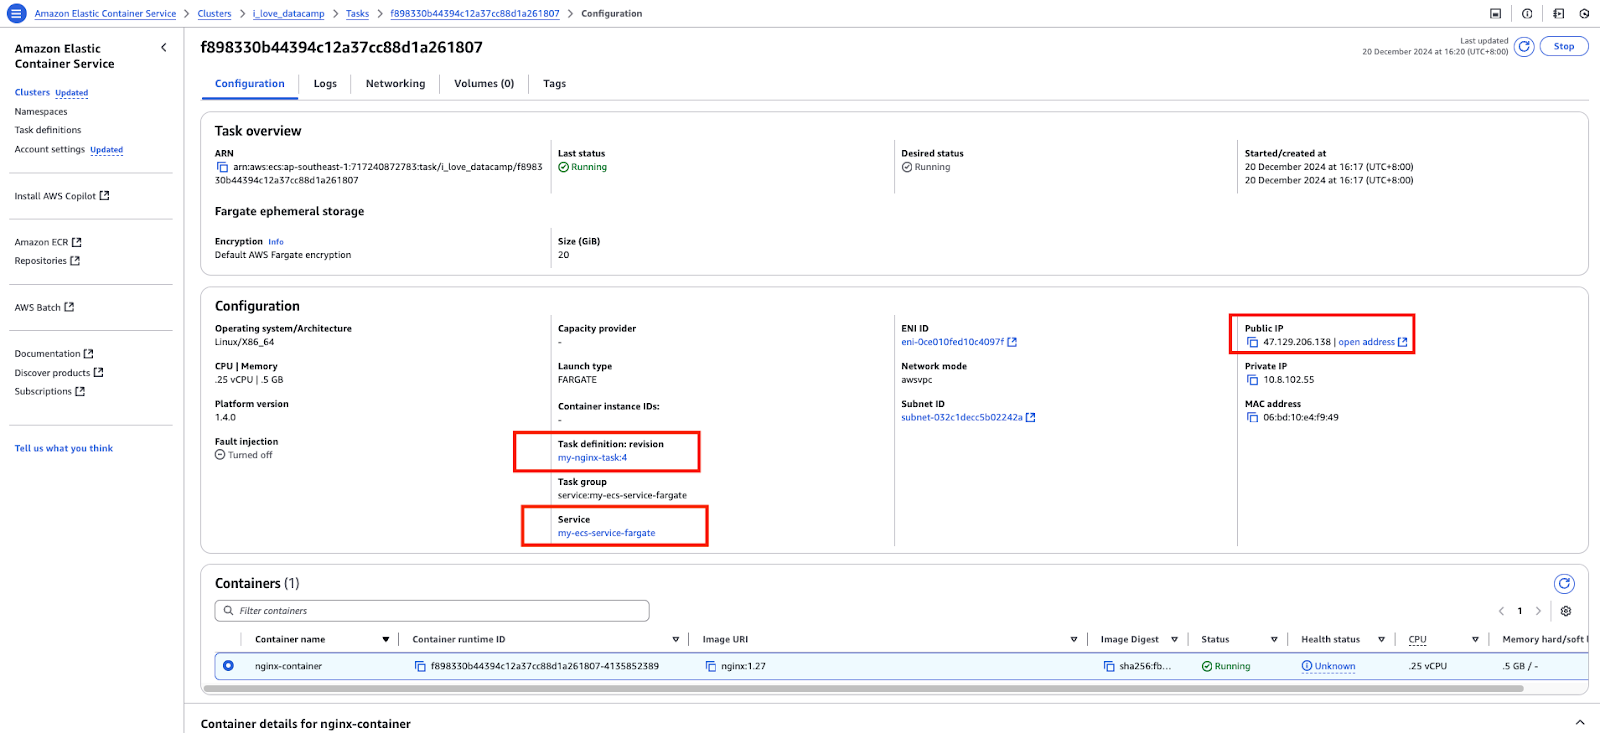
Một task trong bảng điều khiển AWS ECS.
Truy cập địa chỉ IP công khai của task:
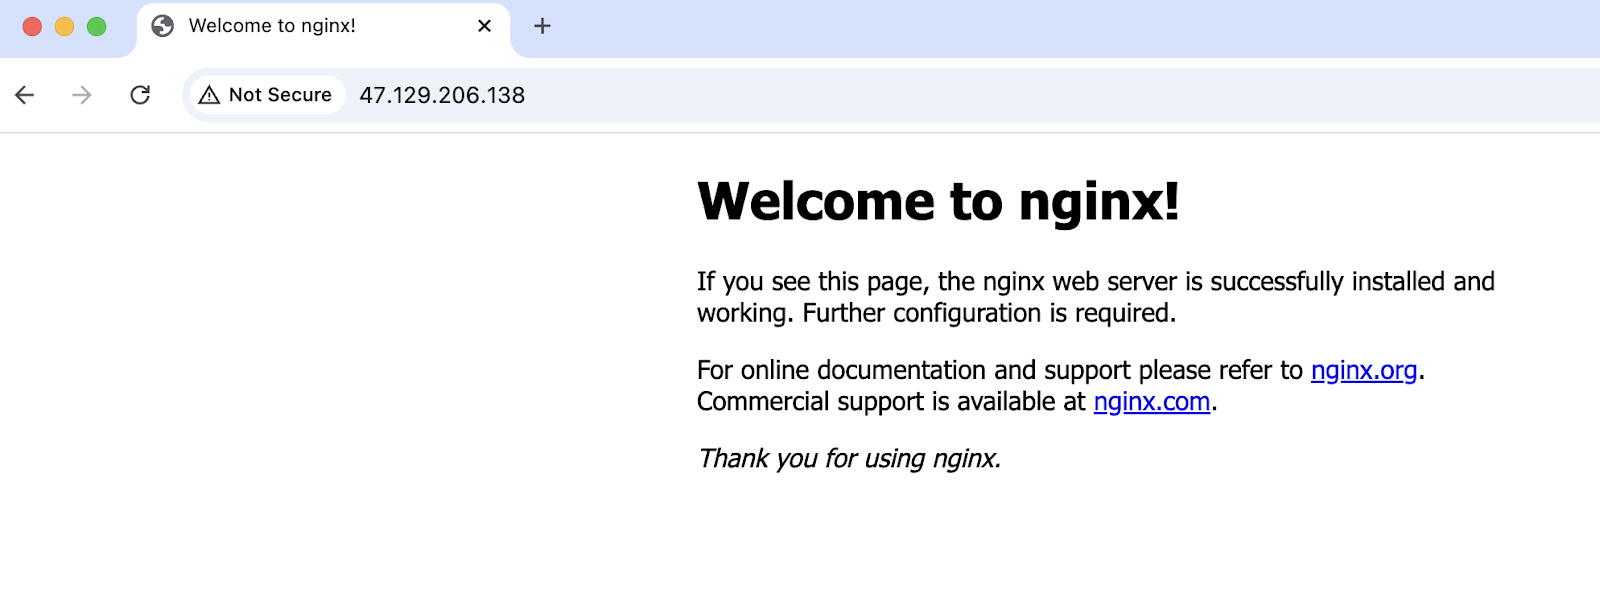
Truy cập thành công ứng dụng chạy trên ECS.
Trước khi đi sâu vào Elastic Kubernetes Service (EKS), điều cốt yếu là hiểu Kubernetes là gì. Kubernetes là công cụ điều phối vùng chứa mã nguồn mở, tự động hóa việc triển khai, mở rộng và quản lý các ứng dụng được đóng gói vùng chứa.
Để tìm hiểu thêm, tôi khuyến nghị xem khóa học Giới thiệu về Kubernetes.
Tuy nhiên, khởi tạo và quản lý một cụm Kubernetes từ đầu có thể phức tạp và tốn thời gian. Nhiều thành phần và cấu hình cần thiết để thiết lập Kubernetes là tương tự giữa các tổ chức và nhóm. Để trừu tượng hóa phần việc nặng nhọc không tạo khác biệt này và đơn giản hóa việc áp dụng Kubernetes, AWS đã phát triển EKS.
EKS là dịch vụ Kubernetes được quản lý bởi AWS, xử lý phần lớn gánh nặng vận hành. Nó đơn giản hóa việc triển khai, mở rộng và quản lý Kubernetes bằng cách vận hành control plane thay cho người dùng. Bằng cách trừu tượng hóa nhu cầu quản lý các thành phần này, Amazon EKS cho phép người dùng tập trung vào chạy khối lượng công việc đóng gói vùng chứa và quản lý các node worker hoặc sử dụng AWS Fargate cho điện toán không máy chủ.
Phần này thảo luận ngắn gọn về EKS. Để biết thêm, xem bài viết Những điều cơ bản về điều phối vùng chứa với AWS Elastic Kubernetes Service (EKS).
Có một vài thuật ngữ và thành phần bạn cần làm quen trong EKS:
kubectlMột cụm Kubernetes là một nhóm máy chủ hoặc máy ảo nơi các khối lượng công việc Kubernetes chạy. Nó gồm node master (thường gọi là control plane) và các worker node.
Trong EKS, node master được AWS quản lý trong VPC riêng; nó được trừu tượng khỏi chúng ta. Trong khi đó, chúng ta có thể quản lý worker node qua các phiên bản EC2 hoặc dùng Fargate để không cần máy chủ.
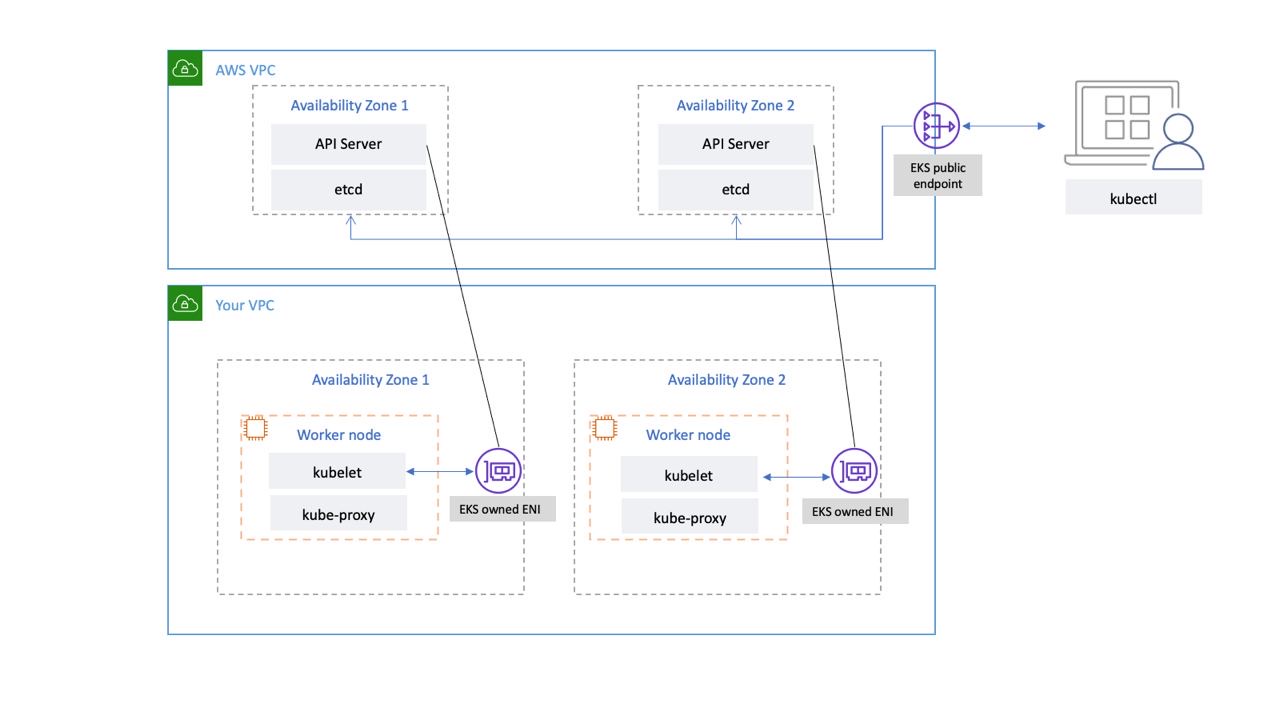
Kết nối mạng của control plane EKS. Nguồn ảnh: AWS
Pod là một tài nguyên API của Kubernetes. Đây là đơn vị có thể triển khai nhỏ nhất trong Kubernetes. Chúng là nhóm một hoặc nhiều vùng chứa và chứa các thông số như image cần dùng, cổng, lệnh, v.v.
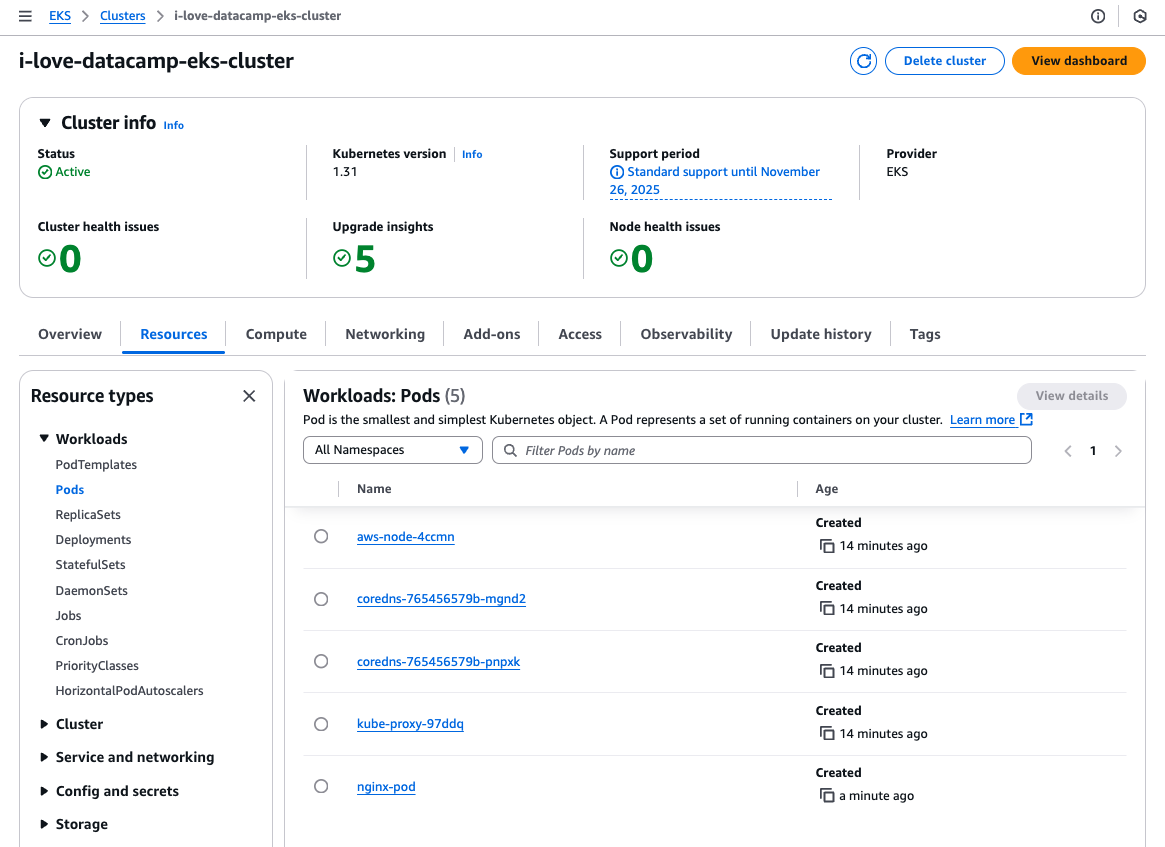
Thẻ Resources trong bảng điều khiển AWS EKS.
Tương tự pod, ReplicaSet cũng là một tài nguyên API của Kubernetes. Nó đảm bảo số lượng pod mong muốn luôn chạy.
Tệp manifest của Kubernetes là các tệp cấu hình dùng để định nghĩa trạng thái mong muốn của tài nguyên Kubernetes theo cách khai báo. Các tệp này mô tả những tài nguyên nào nên tồn tại trong cụm Kubernetes, cấu hình của chúng và cách chúng tương tác với nhau.
Tệp manifest thường được viết bằng YAML:
# pod.yml - Pod manifest
apiVersion: v1
kind: Pod
metadata:
  name: nginx-pod
  labels:
    app: nginx
spec:
  containers:
  - name: nginx-container
    image: nginx:1.27
    ports:
    - containerPort: 80
# service.yml - Kubernetes Service manifest
apiVersion: v1
kind: Service
metadata:
name: nginx-node-port-service
spec:
type: NodePort
selector:
app: nginx
ports:
- protocol: TCP
port: 8080
targetPort: 80
nodePort: 31000Tiện ích dòng lệnh để giao tiếp với cụm Kubernetes. Ta có thể dùng lệnh kubectl để tạo, quản lý và xóa tài nguyên Kubernetes theo cách mệnh lệnh, hoặc dùng cùng với các tệp manifest theo cách khai báo.
# Create a pod that runs a container with the nginx:1.27 image
kubectl run nginx-pod --image nginx:1.27
# Create a replicaset with 2 pods
kubectl create replicaset --replicas=2 --image nginx:1.27Hãy minh họa cách EKS hoạt động bằng việc chạy và truy cập cùng một image Nginx.
Để đơn giản, tôi sẽ tạo một phiên bản EC2/worker node trong một public subnet, triển khai ứng dụng tại đó, mở ứng dụng qua một tài nguyên service của Kubernetes kiểu NodePort và truy cập qua IP công khai của phiên bản này.
Tôi sẽ dùng pod và service manifest ở trên và lệnh kubectl để tạo pod:
# Update local .kube/config file
aws eks update-kubeconfig --region ap-southeast-1 --name i-love-datacamp-eks-cluster
# Create the pod
kubectl create -f pod.yml
# Create the service
kubectl create -f service.yml
Cụm EKS có một phiên bản EC2:
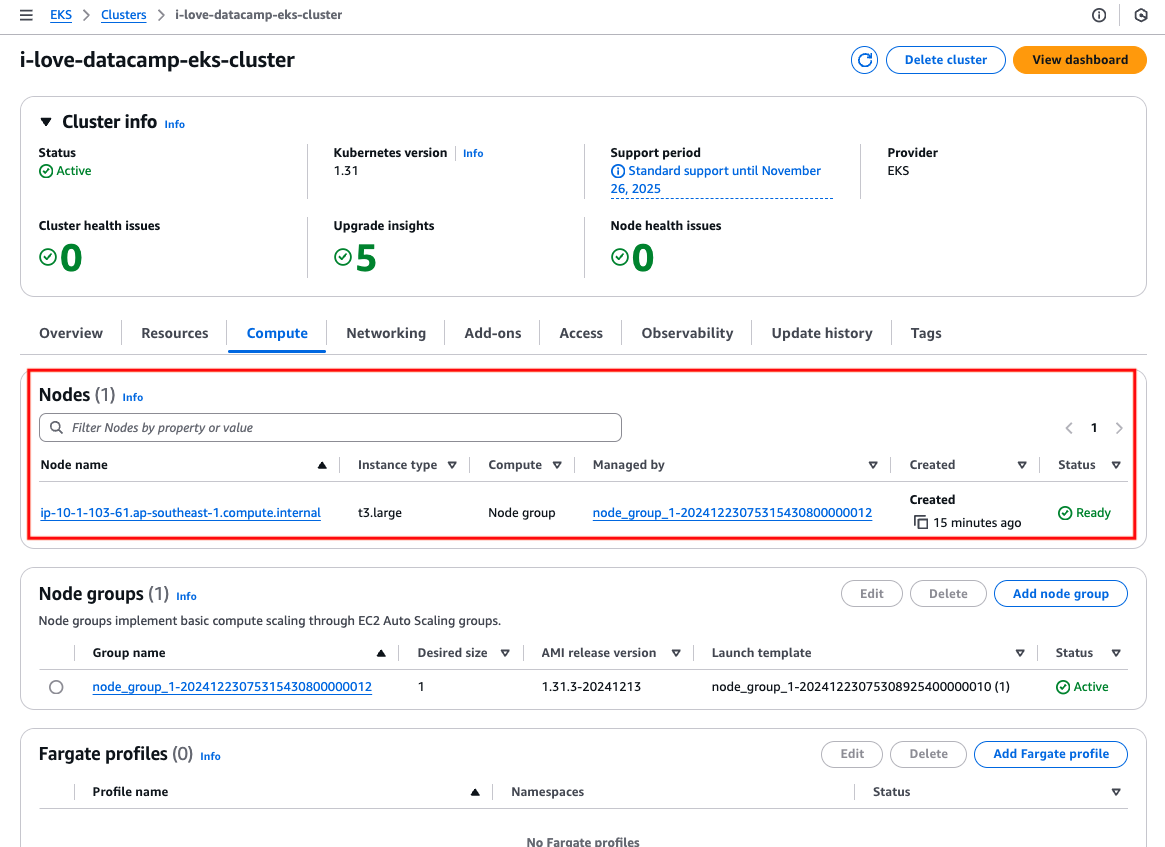
Phiên bản EC2/worker node.
Xác định địa chỉ IPv4 công khai của phiên bản.
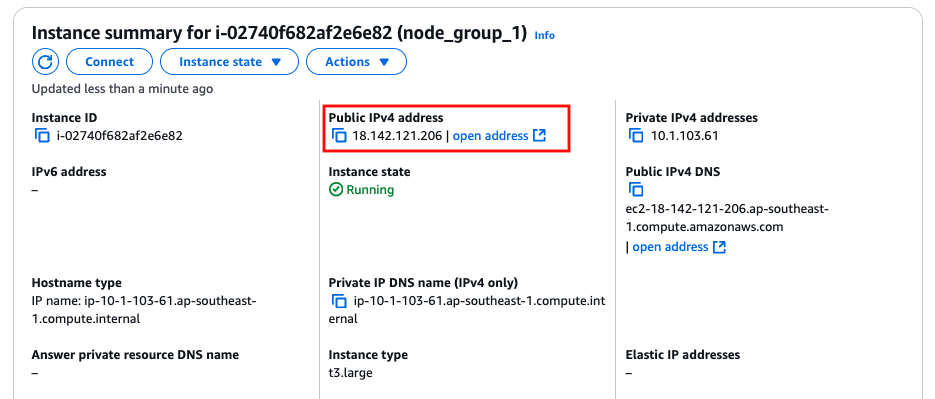
Địa chỉ IP công khai của phiên bản EC2/ worker node.
Truy cập địa chỉ IP công khai của phiên bản với cổng 31000:
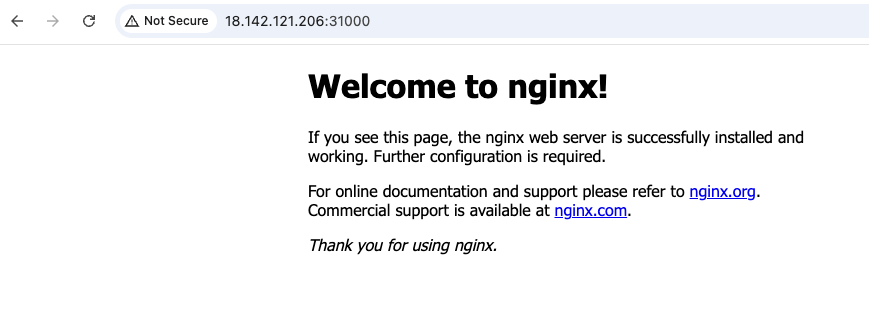
Truy cập thành công ứng dụng chạy trên EKS.
Giờ chúng ta đã điểm qua những điều cơ bản về ECS và EKS, có thể thấy một số điểm giống nhau giữa chúng. Điều này không có gì ngạc nhiên, vì cả hai đều là công cụ điều phối vùng chứa.
Cả hai dịch vụ đều cho phép ứng dụng chạy trên EC2, nơi người dùng chịu trách nhiệm bảo trì, vá lỗi và nâng cấp các phiên bản EC2, hoặc trên AWS Fargate—tùy chọn điện toán không máy chủ nơi AWS quản lý máy chủ nền tảng, loại bỏ nhu cầu quản trị hạ tầng.
Cả hai dịch vụ có cấu trúc và cách tiếp cận tương tự trong việc quản lý và duy trì tài nguyên ứng dụng.
Trong AWS ECS, cấu hình định nghĩa cách vùng chứa nên chạy được gọi là task definition, trong khi ở AWS EKS, điều này đạt được bằng tệp manifest của pod. Sau khi triển khai, ứng dụng đóng gói vùng chứa trong ECS chạy trong một task, còn trong EKS, nó chạy bên trong một pod. Để đảm bảo một số lượng task hoặc pod nhất định luôn chạy, ECS dùng service, còn EKS dựa vào replica set cho chức năng này.
Là dịch vụ vùng chứa trên AWS, Amazon đã nỗ lực lớn để đảm bảo ECS và EKS tích hợp tốt với các dịch vụ AWS khác.
Về mạng, có Amazon VPC cho phép vùng chứa chạy trong môi trường tách biệt với toàn quyền kiểm soát cấu hình mạng, security group và subnet. Có bộ cân bằng tải để định tuyến lưu lượng đến vùng chứa.
Các giải pháp như EBS, EFS và S3 sẵn có để xử lý yêu cầu lưu trữ bền vững cho ứng dụng đóng gói vùng chứa.
Cả hai dịch vụ đều dùng AWS IAM để kiểm soát truy cập và quyền ở mức chi tiết. Điều này quy định ứng dụng đóng gói vùng chứa có thể truy cập những tài nguyên AWS nào, như S3, DynamoDB hoặc RDS.
|
ECS |
EKS |
|
|
Năng lực tính toán |
Cả EC2 hoặc Fargate |
|
|
Mô hình quản lý khối lượng công việc |
Dùng task definition để định nghĩa cấu hình vùng chứa; task chạy trong service để duy trì số lượng mong muốn. |
Dùng tệp manifest của pod để định nghĩa cấu hình vùng chứa; pod chạy trong replica set để duy trì số lượng mong muốn. |
|
Tích hợp sâu với AWS |
Tích hợp với VPC, load balancer, EBS, EFS, S3 và IAM cho mạng, lưu trữ và kiểm soát truy cập. |
|
Hiểu các khác biệt giữa Amazon ECS và Amazon EKS rất quan trọng khi đưa ra lựa chọn giữa chúng.
Trong phần này, chúng ta sẽ phân tích các khác biệt cốt lõi về mức độ dễ dùng, khả năng mở rộng, khả năng tùy biến và chi phí, giúp bạn xác định dịch vụ nào phù hợp nhất với yêu cầu kỹ thuật và mục tiêu kinh doanh.
EKS được xây dựng dựa trên Kubernetes, do đó cần quen thuộc với các khái niệm và công cụ của Kubernetes. Vì vậy, đường cong học tập cho EKS sẽ dốc hơn so với ECS. Điều này bao gồm việc hiểu cách lệnh kubectl hoạt động và một số tài nguyên API cơ bản thiết yếu khác của Kubernetes, như service (không nhầm với thuật ngữ “service” trong bối cảnh ECS), config map, ingress, v.v. Phần “EKS là gì” ở trên chỉ mới lướt qua bề mặt những gì EKS cung cấp.
ECS và EKS đều yêu cầu kiến thức về các dịch vụ AWS như CloudWatch, IAM, ASG, v.v. May mắn là với ECS chỉ cần chừng đó, nhưng với EKS thì không. Vì thế, ECS thắng về mức độ dễ sử dụng.
Cả hai dịch vụ đều có thể mở rộng tốt như nhau khi được cấu hình đúng. Tuy nhiên, cách chúng mở rộng khác nhau. ECS hỗ trợ tự động mở rộng qua ECS Service Auto Scaling cho task và ECS Cluster Auto Scaling cho instance. Nó chỉ dùng các dịch vụ gốc của AWS như chỉ số CloudWatch và chính sách mở rộng ASG.
Trong khi đó, EKS dùng các tính năng mở rộng gốc của Kubernetes, như Horizontal Pod Autoscaler (HPA) cho pod và Cluster Autoscaler cho instance. Cluster Autoscaler không được cài mặc định trên cụm EKS nên người dùng phải tự cài. Điều này tăng độ phức tạp vì cần cấu hình đúng cả trên tài nguyên AWS (ví dụ: vai trò IAM) và tài nguyên API của Kubernetes (ví dụ: service account) để Cluster Autoscaler hoạt động, vốn cần thực hiện các cuộc gọi API AWS để mở rộng vào/ra.
Một tính năng mới ra mắt gần đây cho EKS, EKS AutoMode, có thể xử lý phần phức tạp này. Nó chuyển việc quản lý và mở rộng worker node của EKS sang cho AWS nhưng đi kèm chi phí bổ sung.
Như đã đề cập, ECS là dịch vụ điều phối vùng chứa được quản lý độc quyền của Amazon, được thiết kế để đơn giản. AWS xử lý hầu hết tác vụ quản lý cụm, cung cấp các cấu hình dựng sẵn phù hợp với khối lượng công việc vùng chứa phổ biến nhưng có thể không đáp ứng các yêu cầu chuyên biệt. Dù giảm độ phức tạp, nó hạn chế tùy biến so với Kubernetes.
EKS cung cấp toàn bộ sức mạnh của Kubernetes, cho phép người dùng tùy biến triển khai, lập lịch pod, lớp lưu trữ và chính sách mạng để phù hợp nhu cầu. Các tính năng điều phối nâng cao như Custom Resource Definitions (CRD) và operator mang lại tính linh hoạt vượt trội trong thiết kế ứng dụng.
EKS cũng có thể tích hợp với nhiều công cụ và plugin nguồn mở trong hệ sinh thái Kubernetes như Prometheus, Grafana và Istio, cho phép nhà phát triển xây dựng giải pháp được tùy biến cao. Vì vậy, EKS thắng về tính linh hoạt và khả năng tùy biến.
Ngoài các chi phí chuẩn cho tài nguyên mạng (ví dụ: địa chỉ IPv4 công khai, NAT gateway) và tài nguyên tính toán/lưu trữ (ví dụ: phiên bản EC2, Fargate và ổ EBS) áp dụng cho cả ECS và EKS, ECS có chi phí thấp hơn và cấu trúc chi phí đơn giản hơn nhiều.
Không có phí cho control plane của ECS. Nói cách khác, nếu bạn tạo một cụm ECS mà không có task nào đang chạy, bạn sẽ không phát sinh chi phí. Trong khi đó, với EKS, có chi phí cho control plane do AWS quản lý bất kể bạn có ứng dụng nào đang chạy trong cụm Kubernetes hay không.
Chi phí control plane của EKS thay đổi tùy phiên bản Kubernetes sử dụng. Phiên bản Kubernetes trong hỗ trợ tiêu chuẩn có phí 0,10 USD mỗi cụm mỗi giờ, còn phiên bản trong hỗ trợ mở rộng có phí 0,60 USD mỗi cụm mỗi giờ.
|
Tính năng |
ECS |
EKS |
|
Nền tảng điều phối |
Gốc AWS |
Dựa trên Kubernetes |
|
Độ phức tạp |
Đơn giản |
Phức tạp hơn |
|
Khả năng di chuyển |
Chỉ AWS |
Đa đám mây |
|
Mở rộng |
ECS Service Auto Scaling |
Kubernetes Autoscalers |
|
Chi phí |
Không tính phí control plane |
Tối thiểu 0,10 USD/giờ cho control plane |
Lựa chọn phụ thuộc vào yêu cầu ứng dụng, mục tiêu kinh doanh, chuyên môn của đội ngũ, ngân sách vận hành và các ưu tiên tổng thể.
ECS, với tính đơn giản và hiệu quả chi phí, lý tưởng cho các đội có ngân sách eo hẹp, cần rút ngắn thời gian ra thị trường và ưu tiên vận hành tinh gọn. Nó đặc biệt phù hợp với các ứng dụng không yêu cầu khả năng di chuyển giữa môi trường đa đám mây hoặc lai tại chỗ, và được thiết kế để chạy riêng trên AWS. Là một dịch vụ đặc thù của AWS, ECS tương thích hoàn hảo với khối lượng công việc giới hạn trong hệ sinh thái AWS.
Mặc dù cả ECS và EKS đều hỗ trợ Fargate cho triển khai vùng chứa không máy chủ, ECS mang lại tích hợp đơn giản hơn. Với ECS, bạn có thể trực tiếp chọn task chạy trên Fargate mà không cần cấu hình bổ sung. Ngược lại, Fargate với EKS yêu cầu chỉ định nhãn pod để xác định khối lượng công việc nào chạy trên Fargate, làm tăng một lớp phức tạp. Điều này khiến ECS trở thành lựa chọn hấp dẫn cho các đội muốn trải nghiệm không máy chủ đơn giản hơn.
Kubernetes, nền tảng cơ sở của EKS, không phụ thuộc đám mây, cho phép khối lượng công việc chạy nhất quán trên AWS, các nhà cung cấp đám mây khác và môi trường tại chỗ. Tính di chuyển này đặc biệt hữu ích cho các tổ chức vận hành trong thiết lập đa đám mây hoặc hạ tầng lai tại chỗ. Azure và Google Cloud cũng cung cấp dịch vụ Kubernetes được quản lý—Azure Kubernetes Service (AKS) và Google Kubernetes Engine (GKE)—nhấn mạnh mức độ phổ biến của Kubernetes trong môi trường đám mây hiện đại.
EKS là lý tưởng nếu ứng dụng hoặc trường hợp sử dụng của bạn yêu cầu tùy biến và khả năng mở rộng nâng cao. Ví dụ, Kubernetes hỗ trợ tạo Custom Resource Definition (CRD), cho phép bạn định nghĩa tài nguyên tùy chỉnh để quản lý cấu hình ứng dụng cụ thể hoặc tích hợp với hệ thống bên ngoài. Tính linh hoạt này là điểm khác biệt quan trọng của EKS.
Mặc dù EKS trừu tượng hóa control plane và dựa vào AWS để quản lý nó, vận hành hiệu quả trong môi trường EKS vẫn đòi hỏi quen thuộc với tài nguyên và khái niệm API của Kubernetes. Do đó, chuyên môn Kubernetes của đội ngũ là điều then chốt để khai thác hiệu quả nền tảng.
EKS cũng cung cấp nhiều add-on có thể cài đặt để mở rộng chức năng của cụm. Các add-on này giúp cấp phát cụm với các công cụ vận hành cần thiết dễ dàng hơn, đơn giản hóa thiết lập và nâng cao năng suất.
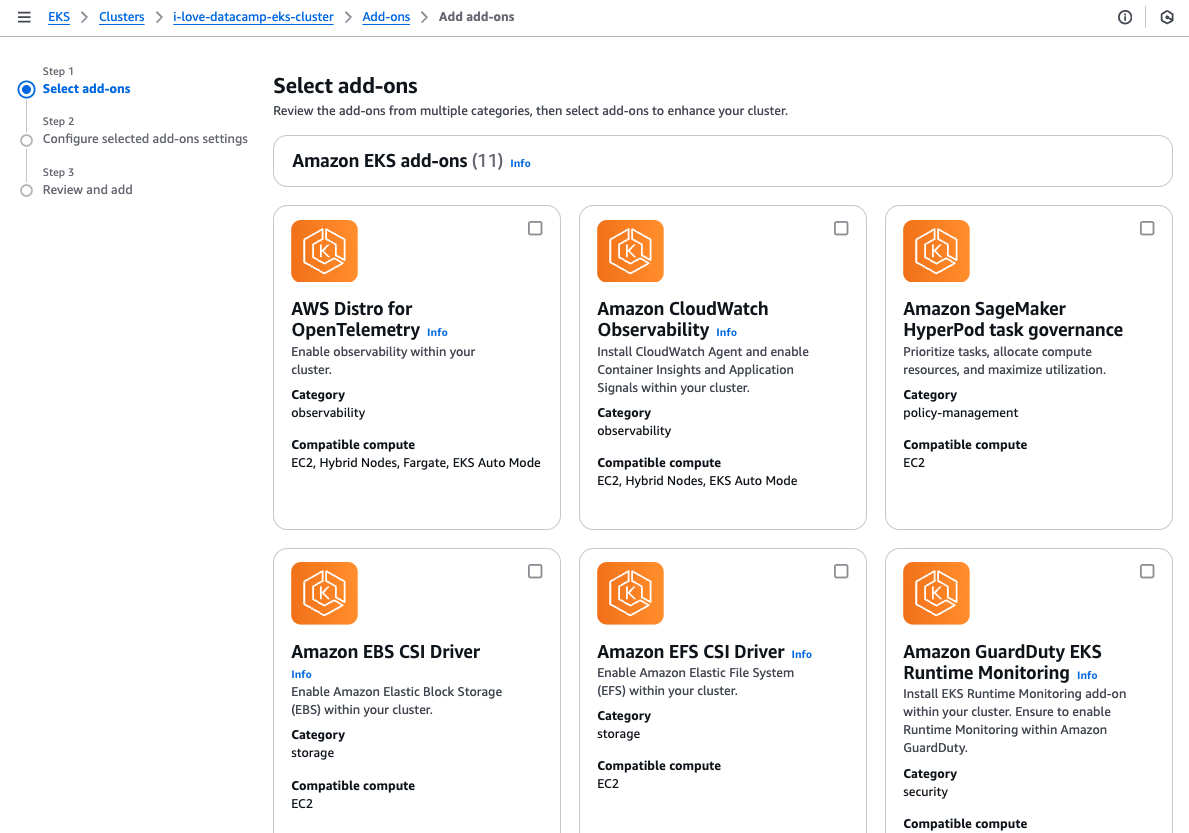
Lựa chọn add-on của EKS.
Tóm lại, EKS phù hợp với kiến trúc vi dịch vụ hoặc các ứng dụng có nhiều thành phần liên kết cần mức độ kiểm soát và chi tiết cao. Nó đặc biệt có lợi cho các đội cần tùy biến nâng cao hoặc vận hành trong môi trường đòi hỏi khả năng di chuyển khối lượng công việc.
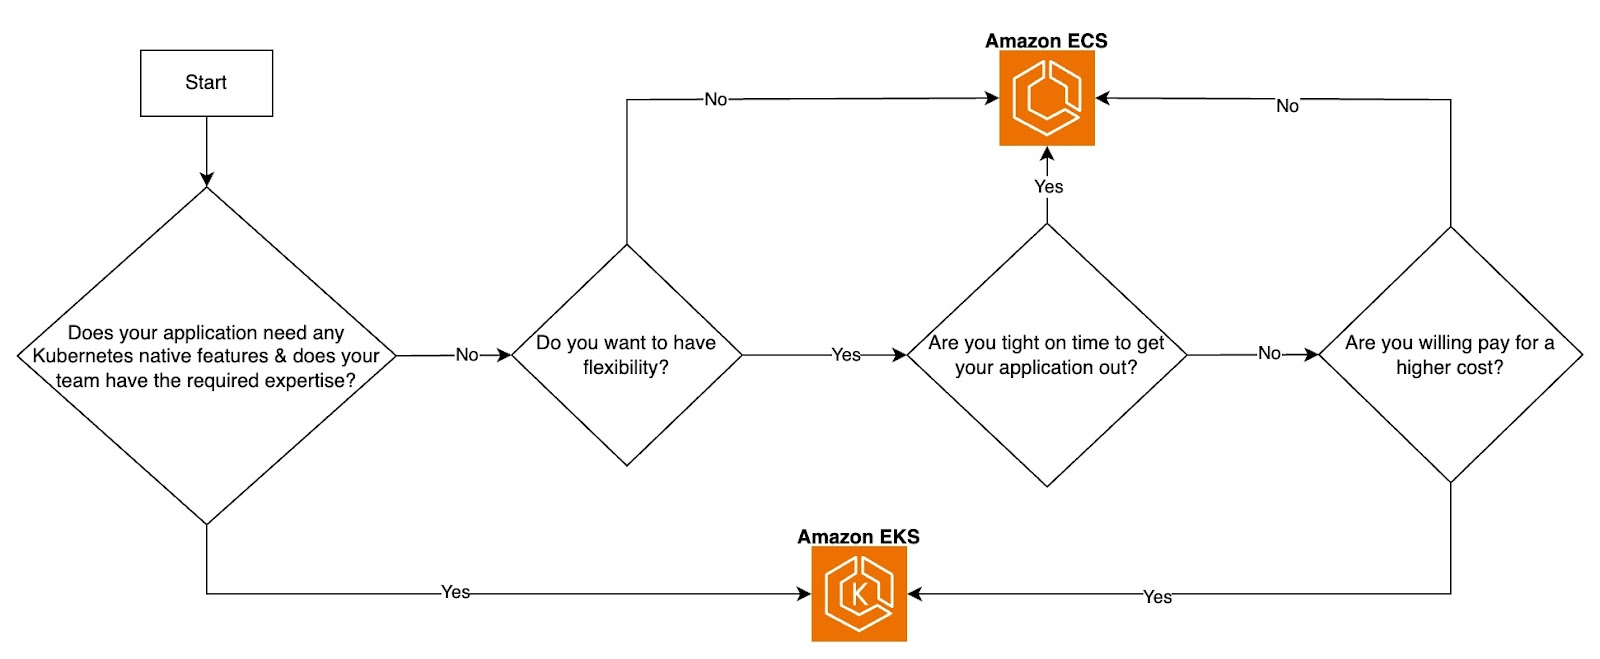
Lưu đồ quyết định ECS vs. EKS. Ảnh: Tác giả.
Dù là ứng dụng được đóng gói vùng chứa hay chạy trực tiếp trên VM, giám sát và khả năng quan sát là tối quan trọng. Thuộc hệ sinh thái AWS, cả ECS và EKS đều có thể tận dụng công cụ AWS và dịch vụ bên thứ ba để nâng cao toàn bộ vòng đời phát triển phần mềm (SDLC) cho các ứng dụng đóng gói vùng chứa.
Giám sát và ghi log là thiết yếu để có tầm nhìn vào ứng dụng và hạ tầng của bạn. AWS cung cấp công cụ gốc và hỗ trợ tích hợp bên thứ ba cho cả ECS và EKS, như Amazon CloudWatch cho chỉ số, log và cảnh báo.
AWS X-Ray để truy vết yêu cầu qua các vi dịch vụ giúp dễ dàng phân tích và gỡ lỗi sự cố hiệu năng trong task của ECS hoặc pod của EKS. Các công cụ bên thứ ba như Datadog, Prometheus, Grafana và New Relic cung cấp khả năng trực quan hóa và cảnh báo nâng cao dành riêng cho vùng chứa.
Pipeline CI/CD giúp tự động hóa kiểm thử, quét và triển khai, đảm bảo vòng lặp nhanh hơn và giảm công sức thủ công. Các công cụ CI/CD phổ biến như GitLab pipelines và GitHub Actions tích hợp với ECS và EKS để hỗ trợ dựng, kiểm thử và triển khai vùng chứa. Những công cụ này hoạt động với vùng chứa Docker cho ECS hoặc biểu đồ Helm cho EKS.
IaC rất quan trọng để tạo ra hạ tầng nhất quán và có thể lặp lại, giảm thời gian cấp phát và giảm rủi ro lỗi do cấu hình thủ công qua AWS Management Console.
Các công cụ IaC phổ biến gồm Terraform và AWS CloudFormation. Dù cả hai được dùng rộng rãi, Terraform thường được ưa chuộng nhờ khả năng không phụ thuộc đám mây, cho phép đội ngũ quản lý hạ tầng trên nhiều nhà cung cấp đám mây chỉ với một công cụ.
AWS cung cấp các tính năng mạng và bảo mật mạnh mẽ cho cả ECS và EKS để đảm bảo giao tiếp an toàn và kiểm soát truy cập, như mạng AWS VPC để cô lập tài nguyên trong các private subnet. AWS WAF và Shield: Bảo vệ ứng dụng được lưu trữ trên ECS và EKS khỏi các lỗ hổng web phổ biến và tấn công DDoS. AWS KMS để mã hóa ổ EBS và bí mật Kubernetes lưu trong etcd.
ECS và EKS đều là dịch vụ điều phối vùng chứa mạnh mẽ do AWS cung cấp, mỗi dịch vụ được điều chỉnh để đáp ứng nhu cầu ứng dụng và ưu tiên của đội ngũ khác nhau.
ECS dễ bắt đầu hơn, đơn giản để cấp phát, triển khai và duy trì, đồng thời có chi phí vận hành thấp hơn. Ngược lại, EKS có đường cong học tập dốc hơn và độ phức tạp ban đầu cao hơn nhưng mang lại tính linh hoạt vô song và khả năng tùy biến nâng cao, phù hợp với các đội có yêu cầu chuyên biệt hoặc phức tạp.
Lựa chọn giữa ECS và EKS phụ thuộc vào nhu cầu ứng dụng, chuyên môn của đội ngũ và sự cân bằng mong muốn giữa đơn giản và kiểm soát.
Nếu bạn muốn củng cố kiến thức AWS, khóa học AWS Concepts là điểm khởi đầu tuyệt vời. Để đi sâu hơn vào công cụ và công nghệ AWS, hãy xem khóa học AWS Cloud Technology and Services. Ngoài ra, nếu bạn quan tâm đến việc làm chủ containerization, lộ trình Containerization and Virtualization cung cấp những hiểu biết giá trị giúp bạn xuất sắc trong quản lý và triển khai vùng chứa.
Tìm hiểu thêm về containerization với các khóa học này!
Khóa học
Khóa học
Luyện tập và Lộ trình tiến trình của bạn.
Tiếp Tục Với Googleblog
Matt Crabtree
10 phút
