course
Concepte AWS
2 oră
51.9K
Cel mai bun proiect de cloud computing pentru portofoliul tău nu este cel mai impresionant. Este cel care dovedește exact competența cerută de rolul pe care îl vizezi și despre care poți vorbi cu încredere la interviu. Dacă treci către un rol de cloud engineer, DevOps sau site reliability engineer (SRE), un set concentrat de proiecte ghidate pe teme precum infrastructură ca cod, containere, CI/CD și observabilitate îți aduce mai mult decât o duzină de tutoriale fără focalizare.
Acest ghid listează 11 proiecte grupate după competența demonstrată de fiecare, cu o notă despre ce semnal transmite unui manager de recrutare și un traseu ghidat pentru a-l construi. Fie că ești un dezvoltator backend care adaugă cloud la stack-ul tău sau un sysadmin care face trecerea, alege două-trei care acoperă cele mai mari goluri din dovezile tale. Conform ghidului nostru despre salariile cloud engineer, entry-level cloud engineers în SUA pornesc în jur de 127.000 $, așa că merită efortul de a construi dovezi reale.
Am ales aceste proiecte pe trei criterii: folosesc instrumente care apar în anunțurile de job din 2026 (Terraform, Kubernetes, GitHub Actions), produc ceva ce poți arăta (un repo pe GitHub, un demo live, o diagramă de arhitectură) și fiecare este mapat la un curs sau tutorial ghidat, ca să nu înveți singur. Ești nou în domeniu? Începe cu cursul nostru Understanding Cloud Computing și ghidul despre cum să devii cloud engineer, apoi revino și construiește.
| Proiect | Arie de competență | Nivel | Ce dovedește în fața unui manager de recrutare |
|---|---|---|---|
| Arhitectură pe trei niveluri cu Terraform | Infrastructură & IaC | Intermediar | Poți proiecta o topologie de producție și o poți gestiona ca pe cod |
| Configurație Terraform pentru mai multe medii | Infrastructură & IaC | Intermediar | Înțelegi modulele, state-ul și izolarea mediilor |
| Pipeline CI/CD cu GitHub Actions | CI/CD & automatizare | Intermediar | Poți livra cod containerizat automat și fiabil |
| Sarcină de automatizare serverless programată | CI/CD & automatizare | Începător | Te gândești la operațiuni și costuri, nu doar la construire |
| Aplicație multi-serviciu pe Kubernetes cu Helm | Containere & Kubernetes | Avansat | Poți rula workload-uri containerizate ca în producție |
| Site static cu formular de contact serverless | Serverless & event-driven | Începător | Poți conecta servicii managed într-o aplicație complet funcțională cap-coadă |
| Pipeline de procesare de fișiere bazat pe evenimente | Serverless & event-driven | Intermediar | Înțelegi designul event-driven și IAM cu privilegii minime |
| Pipeline batch de date într-un warehouse cloud | Date în cloud & ML | Intermediar | Poți muta datele cap-coadă într-un warehouse |
| Serviciu serverless de inferență ML | Date în cloud & ML | Avansat | Poți deservi un model în spatele unui API fără servere de gestionat |
| Stack de monitorizare și alertare | Observabilitate & securitate | Intermediar | Te gândești la ce se întâmplă după deploy |
| Principiul de privilegii minime IAM și întărirea secretelor | Observabilitate & securitate | Intermediar | Tratezi securitatea ca pe o setare implicită, nu ca pe o idee de final |
Cel mai puternic portofoliu nu este cel cu cele mai multe proiecte. Este cel care potrivește dovezile cu rolul specific la care aplici și acoperă ariile de competență pe care majoritatea portofoliilor de juniori le omit. Înainte să construiești, treci prin trei întrebări și potrivește alegerea cu golul tău.
Proiectele de infrastructură arată că poți proiecta și aproviziona medii cloud ca pe cod. Sunt semnale puternice pentru roluri de cloud engineer, DevOps și SRE pentru că infrastructura ca cod este modul în care lucrează echipele reale.
Acesta este proiectul care transformă o aplicație web construită prin click-uri în dovada că poți construi infrastructură cloud ca pe cod. Reface clasicul build pe trei niveluri definind fiecare resursă în Terraform, nu în consolă.
Provisionezi un load balancer, un grup de web servere cu autoscaling, un nivel privat de bază de date și un bastion host pe AWS sau GCP, totul în HashiCorp Configuration Language (HCL). Designul de rețea este locul unde se vede cu adevărat decizia: subrețele private, security groups sau reguli de firewall și egress controlat. Ține state-ul Terraform într-un backend S3 criptat cu locking, ca proiectul să arate ca producția, nu ca un sandbox.
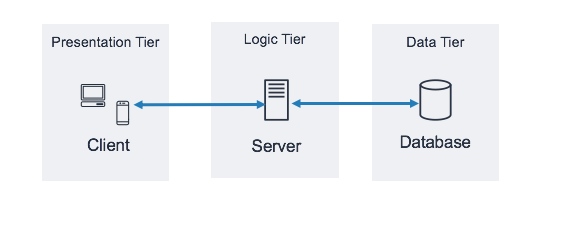
Arhitectură pe trei niveluri: un nivel de prezentare, un nivel logic și un nivel de date, fiecare scalat și securizat separat. Sursa: documentația AWS.
Ce dovedește în fața unui manager de recrutare: poți proiecta o topologie standard de producție și o poți gestiona ca pe cod, nu manual din consola web.
Traseu ghidat: începe cu tutorialele DataCamp getting started with Terraform și automate AWS infrastructure with Terraform, și urmează cursul Understanding Cloud Computing mai întâi dacă fundamentele îți sunt noi. Folosește arhitectura de referință AWS pe trei niveluri ca studiu aprofundat al topologiei.
Acesta este proiectul potrivit pentru a demonstra că înțelegi cum funcționează infrastructura ca cod într-o companie reală, nu doar să rulezi o dată terraform apply. Este un tipar folosit în aproape orice organizație de inginerie serioasă.
Construiește un cod Terraform cu module partajate, fișiere de variabile și workspaces sau directoare separate pentru dev, staging și producție. Stochează state-ul la distanță în S3 sau Terraform Cloud cu locking și refolosește un modul în toate cele trei medii, astfel încât diferența să fie configurația, nu copy-paste. Documentează de ce ai împărțit modulele așa cum ai făcut-o.
Ce dovedește în fața unui manager de recrutare: înțelegi reutilizarea modulelor, gestionarea state-ului și izolarea mediilor, adică o structură IaC din lumea reală, nu un script punctual.
Traseu ghidat: urmează tutorialele DataCamp Terraform on AWS și Terraform import pentru a te familiariza cu modulele și state-ul înainte să separi mediile.
Proiectele de automatizare arată că poți construi livrare repetabilă și fiabilă. Sunt esențiale pentru rolurile DevOps și tot mai așteptate și în cloud engineering.
Un pipeline CI/CD pentru o aplicație containerizată este cel mai des așteptat proiect de automatizare pentru roluri de junior în cloud și DevOps. Dacă construiești un singur proiect de automatizare, construiește-l pe acesta.
Creează un workflow GitHub Actions care rulează linterul, execută testele, construiește o imagine Docker, o împinge într-un registry precum Amazon ECR, Google Artifact Registry sau Docker Hub și o deployează pe un serviciu cloud. Pornește-l la push și la pull request-uri, astfel încât fiecare etapă să facă ceva semnificativ. Un pipeline care doar printează "hello world" nu păcălește pe nimeni, așa că fă fiecare pas real.
Ce dovedește în fața unui manager de recrutare: poți livra cod automat și fiabil, ceea ce reprezintă munca de zi cu zi în platformă și cloud.
Traseu ghidat: cursul DataCamp CI/CD for Machine Learning te învață evenimentele, joburile, runner-ele și pipeline-urile din GitHub Actions, iar mecanica se transferă direct către un deploy în cloud. Combină-l cu Introduction to Git și Introduction to GitHub Concepts, apoi urmează tutorialul de walkthrough CI/CD pentru un exemplu lucrat.
Este un proiect mic și rapid care arată gândire operațională, mai rar întâlnită în portofoliile de juniori decât abilitatea pură de a construi. Îl poți termina într-o după-amiază.
Folosește Amazon EventBridge sau Google Cloud Scheduler pentru a declanșa o Lambda sau o Cloud Function la un program. Opțiuni bune sunt un raport zilnic de costuri, un job de arhivare pentru înregistrări vechi sau un job de curățare care elimină resursele învechite. Acordă funcției un rol IAM bazat pe privilegii minime și loghează ce face.
Ce dovedește în fața unui manager de recrutare: te gândești la operațiuni și controlul costurilor, nu doar la punerea în picioare a serviciilor.
Traseu ghidat: urmează AWS Cloud Technology and Services pentru elementele serverless, apoi folosește tutorialul AWS Step Functions pentru a orchetra automatizări cu mai mulți pași.
Proiectele Kubernetes au mare valoare pentru rolurile de cloud engineer, DevOps și SRE. Chiar și un proiect pe un cluster local, precum kind sau minikube, impresionează când manifestele și arhitectura sunt bine gândite.
Acesta este proiectul care demonstrează alfabetizare de producție în containere și acoperă majoritatea așteptărilor pentru un rol junior pe Kubernetes. Funcționează pe un cluster managed sau local.
Deployed o aplicație mică cu două-trei servicii (un frontend web, un backend API și o bază de date) folosind manifestele Deployment, Services, ConfigMaps, Secrets și un Ingress controller. Apoi împacheteaz-o ca un chart Helm cu fișiere values separate pe mediu și adaugă cereri și limite de resurse plus un Horizontal Pod Autoscaler. Documentează de ce ai ales pragurile respective, pentru că asta transformă un deploy de bază într-unul care arată gândire reală.
Ce dovedește în fața unui manager de recrutare: poți rula workload-uri containerizate ca în producție, cu împachetare și management de resurse, nu doar un singur manifest.
Traseu ghidat: urmează Introduction to Kubernetes pentru practică cu kubectl și manifeste, apoi Getting Started with Google Kubernetes Engine pentru un cluster managed. Pachetul Containerization and Virtualization with Docker and Kubernetes și tutorialul Kubernetes acoperă întregul traseu, iar Introduction to Docker este prerechizitul.
Proiectele serverless arată că înțelegi arhitectura event-driven și compute-ul managed. Se construiesc rapid, ceea ce le face un prim proiect cap-coadă bun când timpul e limitat.
Aceasta este cea mai rapidă cale către primul tău proiect cloud complet și produce un URL live pe care îl poți share-ui. Reface hostingul static de bază într-un ceva care chiar face treabă pe backend.
Găzduiește un site static pe Amazon S3 cu CloudFront sau pe Google Cloud Storage, apoi adaugă un formular de contact care apelează API Gateway și o funcție Lambda (sau Cloud Functions). Funcția trimite o confirmare prin Amazon SES sau SNS. Totul este serverless, deci costă aproape nimic de rulat și demonstrează cum se conectează componentele managed.
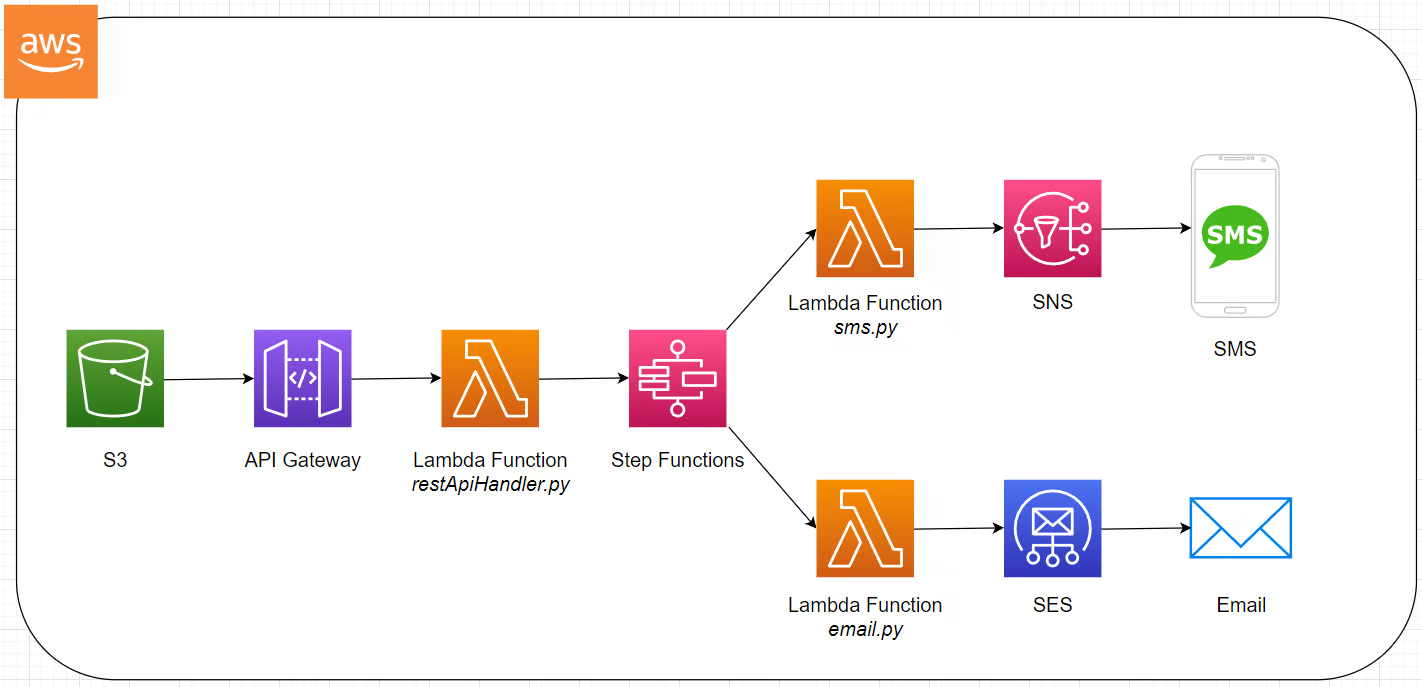
Ce dovedește în fața unui manager de recrutare: poți conecta hosting static, compute serverless și mesagerie managed într-o aplicație funcțională cap-coadă.
Traseu ghidat: urmează cursul AWS Concepts pentru serviciile de bază și Understanding Cloud Computing pentru fundamentele din spatele hostingului și serverless.
Acest proiect te învață tiparul event-driven care apare constant în arhitecturile cloud reale. Este un pas firesc după formularul de contact.
Un upload în S3 sau Cloud Storage declanșează o Lambda sau o Cloud Function care procesează fișierul, de exemplu redimensionează o imagine, parsează un CSV sau extrage text, apoi scrie rezultatul în storage și trimite o notificare prin SNS sau Pub/Sub. Acordă funcției un rol IAM limitat doar la bucket-urile și topic-urile necesare. IAM cu privilegii minime este locul unde mulți începători greșesc, așa că să-l faci corect te diferențiază.
Ce dovedește în fața unui manager de recrutare: înțelegi designul event-driven și IAM cu privilegii minime, două lucruri care separă o construcție gândită de o clonă de tutorial.
Traseu ghidat: tutorialul DataCamp AWS Step Functions și cursul AWS Cloud Technology and Services acoperă trigger-ele, funcțiile și orchetrarea.
Proiectele de date și ML sunt valoroase dacă vizezi cloud data engineering, analytics engineering sau roluri de platformă în companii axate pe date. Arhitectura și calitatea codului contează mai mult decât dimensiunea dataset-ului.
Acesta este proiectul potrivit dacă vizezi un rol de cloud data engineer sau analytics engineer. Reface vechea idee de analytics în cloud într-un pipeline curat cap-coadă.
Ingestionează un dataset public, transformă-l cu Python sau SQL, încarcă-l într-un warehouse cloud precum BigQuery, Amazon Redshift sau Azure Synapse și vizualizează rezultatul unei interogări. Un dataset mic e în regulă, pentru că miza este pipeline-ul, nu volumul. Documentează-ți alegerile de schemă și cum ai programa pipeline-ul să ruleze recurent.
Ce dovedește în fața unui manager de recrutare: poți muta datele cap-coadă într-un warehouse, coloana vertebrală a rolurilor de date în cloud.
Traseu ghidat: urmează tutorialul DataCamp getting started with Azure Synapse și cursul Introduction to GCP pentru BigQuery. Pachetul Associate Data Engineer in SQL te ajută să-ți construiești fundamentele de pipeline.
Acest proiect arată că poți pune un model în spatele unui API fără a gestiona servere, o așteptare modernă pentru roluri aplicate. Consolidează vechile idei de machine learning serverless și chatbot într-un build util.
Împachetează un model, pentru clasificare de imagini sau text, în spatele API Gateway și al unei funcții Lambda sau Cloud Functions și stochează intrările și ieșirile în DynamoDB sau Firestore. Poți folosi un serviciu managed precum Amazon Rekognition sau un model Hugging Face pentru a ține scopul sub control. Menționează compromisurile de cold-start și cost ale inferenței serverless în write-up, pentru că asta arată judecată reală.
Ce dovedește în fața unui manager de recrutare: înțelegi compute-ul managed, servirea modelelor și compromisurile de cost ale rulării inferenței în regim serverless.
Traseu ghidat: citește ghidul despre arhitectură cloud pentru data science și machine learning, apoi folosește tutorialul AWS Step Functions pentru a înlănțui pașii de procesare.
Proiectele de observabilitate și securitate lipsesc din majoritatea portofoliilor de juniori, motiv pentru care ies în evidență. Acoperirea noastră ghidată este mai subțire în aceste două arii, așa că proiectele se bazează mai mult pe documentația oficială decât restul listei, și spunem asta onest mai jos.
Proiectele de observabilitate sunt luate în serios de managerii de recrutare pentru roluri cloud și SRE pentru că arată că te gândești dincolo de momentul deploy-ului. Majoritatea candidaților juniori sar peste asta, deci e o cale rapidă de a te evidenția.
Deployed Prometheus pentru a colecta metrici dintr-o aplicație și din sistemul de bază, apoi construiește un dashboard Grafana cu cel puțin două reguli de alertare. Rularea pe un singur VM sau pe un cluster local kind este suficientă. Ca alternativă la un provider cloud, centralizează logurile în Amazon CloudWatch sau Google Cloud Logging, scrie o interogare care scoate la suprafață un anumit tipar de erori și atașează o alertă. Documentează pragurile și de ce le-ai ales.
Ce dovedește în fața unui manager de recrutare: te gândești la ce se întâmplă după deploy, un semnal de senior chiar și la nivel junior.
Traseu ghidat: Folosește documentația oficială Prometheus și Grafana pentru partea practică. Cursul DataCamp MLOps Concepts acoperă principiile de monitorizare (monitorizare statistică și computațională) care se aplică și infrastructurii.
Gândirea în termeni de securitate te separă de candidații care doar fac lucrurile să meargă. Nu trebuie să fii specialist în securitate ca să o demonstrezi, iar orice inginer se poate evidenția.
Pornește de la o configurație deliberat suprapermisivă, folosește IAM Access Analyzer pe AWS sau Policy Analyzer pe GCP pentru a găsi permisiuni în exces și taie-le la minimul necesar. Apoi elimină orice credențiale hardcodate și mută-le în AWS Secrets Manager, Google Secret Manager sau HashiCorp Vault. Documentează starea inițială și fiecare schimbare făcută și de ce.
Ce dovedește în fața unui manager de recrutare: tratezi securitatea ca pe o setare implicită, nu ca pe o idee de final, și poți justifica fiecare permisiune acordată.
Traseu ghidat: Understanding Cloud Computing acoperă fundamentele de securitate, iar partea practică folosește documentația provider-ilor pentru IAM Access Analyzer și Secrets Manager. Este un build condus de documentație, prin design.
Tipul proiectului contează mai puțin decât execuția. Două lucruri separă constant o piesă de portofoliu de o clonă de tutorial și ambele sunt gratuite de adăugat.
Pentru majoritatea celor care trec către roluri cloud, proiectul Terraform pe trei niveluri este locul potrivit de început, deoarece infrastructura ca cod este o abilitate listată de aproape toate joburile de cloud și DevOps. Dacă vizezi direct munca de DevOps sau platformă, construiește mai întâi pipeline-ul CI/CD cu GitHub Actions. De acolo, adaugă un proiect dintr-o arie de competență pentru care încă nu ai dovezi și, dacă poți, fă ca acel proiect să acopere observabilitatea sau securitatea.
Câteva avertismente oneste. Construiești părțile cloud ale acestor proiecte în free tier-ul provider-ului, nu într-o platformă de învățare, așa că vei avea nevoie de un cont AWS, Azure sau GCP și ar trebui să urmărești costuri mici pentru serviciile care ies din free tier. Tratează cursurile ghidate ca pe calea rapidă de a învăța conceptul, apoi fă build-ul real tu însuți, ca munca să-ți aparțină cu adevărat.
Dacă vrei conceptele înainte de a construi, ghidul Learn Cloud Computing From Scratch și cursul Understanding Cloud Computing acoperă fundamentele în câteva ore de conținut.
Top cursuri DataCamp
course
course
course