courses
AWS 개념
2
51.8K
포트폴리오에 가장 좋은 클라우드 컴퓨팅 프로젝트는 가장 화려한 것이 아닙니다. 목표하는 역할이 요구하는 정확한 역량을 증명하고, 면접에서 자신 있게 설명할 수 있는 프로젝트입니다. 클라우드 엔지니어, DevOps, 또는 사이트 신뢰성 엔지니어(SRE) 역할로 전환 중이라면, 인프라스트럭처 코드, 컨테이너, CI/CD, 가시성을 아우르는 집중된 가이드형 프로젝트 몇 개가 목적 없는 튜토리얼 열댓 개보다 훨씬 도움이 됩니다.
이 가이드는 각 프로젝트가 보여주는 역량별로 11개 프로젝트를 정리하고, 채용 담당자에게 전달하는 신호와 따라 만들 수 있는 가이드 경로를 함께 제시합니다. 백엔드 개발자로서 클라우드를 스택에 더하든, 시스템 관리자로서 도약하든, 본인의 증빙에서 가장 큰 공백을 메우는 두세 개를 고르세요. 우리의 클라우드 엔지니어 연봉 가이드에 따르면 미국의 주니어 클라우드 엔지니어 초봉은 약 $127,000부터 시작하므로, 실질적 증거를 만드는 노력이 충분히 가치 있습니다.
우리는 세 가지 기준으로 프로젝트를 엄선했습니다. 2026년 클라우드 채용 공고에 반복 등장하는 도구(Terraform, Kubernetes, GitHub Actions)를 쓰고, 보여줄 수 있는 결과물(GitHub 리포지토리, 라이브 데모, 아키텍처 다이어그램)을 만들며, 각 프로젝트가 혼자 공부하지 않도록 안내형 강좌나 튜토리얼에 매핑됩니다. 이제 막 시작하셨나요? 먼저 Understanding Cloud Computing 강의와 클라우드 엔지니어가 되는 법 가이드를 수강한 뒤 돌아와서 만들어 보세요.
| 프로젝트 | 역량 영역 | 레벨 | 채용 담당자에게 입증하는 것 |
|---|---|---|---|
| Terraform으로 3계층 아키텍처 프로비저닝 | 인프라 & IaC | 중급 | 프로덕션 토폴로지를 설계하고 코드를 통해 관리할 수 있습니다 |
| 다중 환경 Terraform 구성 | 인프라 & IaC | 중급 | 모듈, 상태, 환경 격리를 이해합니다 |
| GitHub Actions로 CI/CD 파이프라인 구축 | CI/CD & 자동화 | 중급 | 컨테이너화된 코드를 자동·신뢰성 있게 배포할 수 있습니다 |
| 예약 실행되는 서버리스 자동화 작업 | CI/CD & 자동화 | 초급 | 구현뿐 아니라 운영과 비용까지 고려합니다 |
| Helm으로 Kubernetes에 멀티서비스 앱 배포 | 컨테이너 & Kubernetes | 고급 | 프로덕션 방식으로 컨테이너 워크로드를 운영할 수 있습니다 |
| 서버리스 문의 폼이 있는 정적 사이트 | 서버리스 & 이벤트 기반 | 초급 | 관리형 서비스를 연결해 엔드 투 엔드 앱을 구현할 수 있습니다 |
| 이벤트 기반 파일 처리 파이프라인 | 서버리스 & 이벤트 기반 | 중급 | 이벤트 기반 설계와 최소 권한 IAM을 이해합니다 |
| 클라우드 웨어하우스로의 배치 데이터 파이프라인 | 클라우드 데이터 & ML | 중급 | 데이터를 엔드 투 엔드로 웨어하우스에 적재할 수 있습니다 |
| 서버리스 ML 추론 서비스 | 클라우드 데이터 & ML | 고급 | 서버를 관리하지 않고 API 뒤에서 모델을 서빙할 수 있습니다 |
| 모니터링 및 알림 스택 | 가시성 & 보안 | 중급 | 배포 이후를 고민합니다 |
| IAM 최소 권한 및 시크릿 하드닝 | 가시성 & 보안 | 중급 | 보안을 사후가 아니라 기본값으로 취급합니다 |
가장 강력한 포트폴리오는 프로젝트 수가 많은 것이 아니라, 지원하는 역할에 맞춰 증빙을 구성하고 주니어 포트폴리오가 자주 비워 두는 역량 영역을 채우는 것입니다. 만들기 전에 세 가지 질문을 거쳐 공백에 맞춰 선택하세요.
인프라 프로젝트는 클라우드 환경을 코드로 설계하고 프로비저닝할 수 있음을 보여줍니다. 실제 팀이 인프라를 코드로 관리하기 때문에 클라우드 엔지니어, DevOps, SRE 역할에서 신호가 강합니다.
이 프로젝트는 클릭 몇 번으로 만든 웹앱을, 인프라를 코드로 구축할 수 있다는 증거로 바꿔 줍니다. 콘솔 대신 Terraform으로 모든 리소스를 정의해 고전적인 3계층 구성을 재구성합니다.
로드 밸런서, 웹 서버 오토스케일링 그룹, 비공개 데이터베이스 계층, 배스천 호스트를 AWS 또는 GCP에 HashiCorp Configuration Language(HCL)로 프로비저닝합니다. 진짜 의사결정은 네트워킹 설계에서 드러납니다. 프라이빗 서브넷, 보안 그룹 또는 방화벽 규칙, 제어된 이그레스 등입니다. Terraform 상태는 잠금이 설정된 암호화된 S3 백엔드에 보관해 샌드박스가 아닌 프로덕션처럼 보이게 하세요.
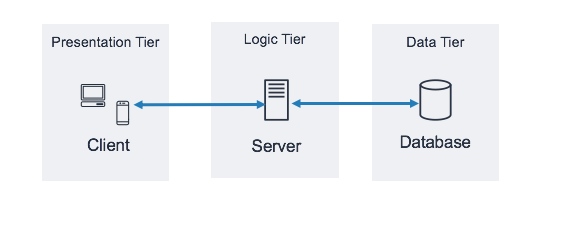
3계층 아키텍처: 프레젠테이션, 로직, 데이터 계층이 각각 독립적으로 확장·보호됩니다. 출처: AWS 문서.
채용 담당자에게 입증하는 것: 표준 프로덕션 토폴로지를 설계하고 웹 콘솔이 아닌 코드로 관리할 수 있습니다.
가이드 경로: DataCamp의 Terraform 시작하기와 Terraform으로 AWS 인프라 자동화 튜토리얼로 시작하고, 기초가 낯설다면 먼저 Understanding Cloud Computing 강의를 수강하세요. 토폴로지 심화는 AWS 3계층 레퍼런스 아키텍처를 참고하세요.
이 프로젝트는 단 한 번 terraform apply를 실행하는 수준이 아니라, 실제 회사에서 IaC가 어떻게 작동하는지 이해하고 있음을 보여 줍니다. 웬만한 엔지니어링 조직에서 쓰는 패턴입니다.
공유 모듈, 변수 파일, 개발/스테이징/프로덕션에 대한 별도 워크스페이스 또는 디렉터리를 갖춘 Terraform 코드베이스를 만드세요. 상태는 잠금이 있는 S3 또는 Terraform Cloud에 원격 저장하고, 세 환경 모두에서 동일한 모듈을 재사용해 차이는 복붙이 아닌 구성으로만 두세요. 모듈을 어떻게 분리했는지 이유를 문서화하세요.
채용 담당자에게 입증하는 것: 모듈 재사용, 상태 관리, 환경 격리를 이해해 일회성 스크립트가 아닌 실전 IaC 구조를 구현할 수 있습니다.
가이드 경로: 환경 분리 전에 모듈과 상태에 익숙해지도록 DataCamp의 Terraform on AWS와 Terraform import 튜토리얼을 따라가세요.
자동화 프로젝트는 반복 가능하고 신뢰할 수 있는 전달 능력을 보여 줍니다. DevOps의 핵심이며, 클라우드 엔지니어링에서도 점점 더 요구됩니다.
컨테이너화된 앱을 위한 CI/CD 파이프라인은 주니어 클라우드·DevOps 역할에서 가장 일반적으로 기대되는 자동화 프로젝트입니다. 자동화 프로젝트를 딱 하나 만든다면 이걸 만드세요.
코드를 린트하고, 테스트를 실행하고, Docker 이미지를 빌드해 Amazon ECR, Google Artifact Registry, Docker Hub 같은 레지스트리에 푸시한 뒤, 클라우드 서비스에 배포하는 GitHub Actions 워크플로를 만드세요. 푸시와 PR에서 트리거하여 각 단계가 의미 있는 작업을 수행하게 하세요. "hello world"만 출력하는 파이프라인은 아무도 속지 않습니다. 모든 단계를 실제로 만드세요.
채용 담당자에게 입증하는 것: 코드를 자동·신뢰성 있게 배포할 수 있습니다. 이는 플랫폼·클라우드 업무의 일상입니다.
가이드 경로: DataCamp의 CI/CD for Machine Learning 강의에서 GitHub Actions의 이벤트, 잡, 러너, 파이프라인을 배우면, 해당 메커니즘은 클라우드 배포로 그대로 이어집니다. Introduction to Git과 Introduction to GitHub Concepts를 함께 수강한 뒤, CI/CD 워크스루 튜토리얼을 따라 예제를 완성하세요.
이 프로젝트는 빠르게 끝낼 수 있으면서도 운영적 사고를 보여 줍니다. 주니어 포트폴리오에서는 만들기 능력 대비 운영적 사고가 드뭅니다. 오후 한나절이면 완료할 수 있습니다.
Amazon EventBridge 또는 Google Cloud Scheduler를 사용해 Lambda나 Cloud Function을 일정에 맞춰 트리거하세요. 일일 비용 보고, 오래된 레코드 보관, 오래된 리소스 정리 같은 작업이 적합합니다. 함수에는 최소 권한 원칙을 따르는 IAM 역할을 부여하고, 수행 내역을 로깅하세요.
채용 담당자에게 입증하는 것: 서비스를 띄우는 것뿐 아니라 운영과 비용 통제까지 고려합니다.
가이드 경로: 서버리스 빌딩 블록을 위해 AWS Cloud Technology and Services를 수강한 뒤, AWS Step Functions 튜토리얼로 다단계 자동화를 오케스트레이션하세요.
Kubernetes 프로젝트는 클라우드 엔지니어, DevOps, SRE 역할에서 높은 가치를 지닙니다. kind나 minikube 같은 로컬 클러스터라도 매니페스트와 아키텍처가 탄탄하면 충분히 인상적입니다.
이 프로젝트는 프로덕션 급 컨테이너 실무 역량을 보여주며, 주니어 Kubernetes 역할에서 기대하는 대부분을 다룹니다. 관리형 클러스터와 로컬 모두에서 가능합니다.
배포 매니페스트(Deployment), Service, ConfigMap, Secret, Ingress 컨트롤러를 사용해 2~3개의 서비스(웹 프런트엔드, API 백엔드, 데이터베이스)로 구성된 소규모 애플리케이션을 배포하세요. 이어서 환경별 values 파일을 둔 Helm 차트로 패키징하고, 리소스 요청/제한과 Horizontal Pod Autoscaler를 추가하세요. 임계값을 왜 그렇게 정했는지 문서화해야 기본 배포를 넘어 숙고를 보여주는 작업이 됩니다.
채용 담당자에게 입증하는 것: 단일 매니페스트가 아닌 패키징과 자원 관리를 통해 프로덕션 방식으로 컨테이너 워크로드를 운영할 수 있습니다.
가이드 경로: Introduction to Kubernetes로 kubectl과 매니페스트를 실습하고, Getting Started with Google Kubernetes Engine으로 관리형 클러스터를 다뤄보세요. Containerization and Virtualization with Docker and Kubernetes 트랙과 Kubernetes 튜토리얼이 전체 경로를 커버하며, Introduction to Docker가 선수 과목입니다.
서버리스 프로젝트는 이벤트 기반 아키텍처와 관리형 컴퓨트를 이해하고 있음을 보여 줍니다. 빠르게 만들 수 있어 시간이 제한된 상황에서 첫 엔드 투 엔드 프로젝트로 좋습니다.
첫 완성형 클라우드 프로젝트로 가는 가장 빠른 길이며, 공유 가능한 라이브 URL을 얻을 수 있습니다. 기본 정적 호스팅을 실질적인 백엔드 작업이 있는 형태로 재구성합니다.
Amazon S3와 CloudFront 또는 Google Cloud Storage에 정적 사이트를 호스팅하고, API Gateway와 Lambda(또는 Cloud Functions)를 호출하는 문의 폼을 추가하세요. 함수는 Amazon SES 또는 SNS를 통해 확인 메시지를 전송합니다. 전체가 서버리스이므로 운영 비용이 거의 들지 않고, 관리형 컴포넌트가 어떻게 연결되는지 보여 줍니다.
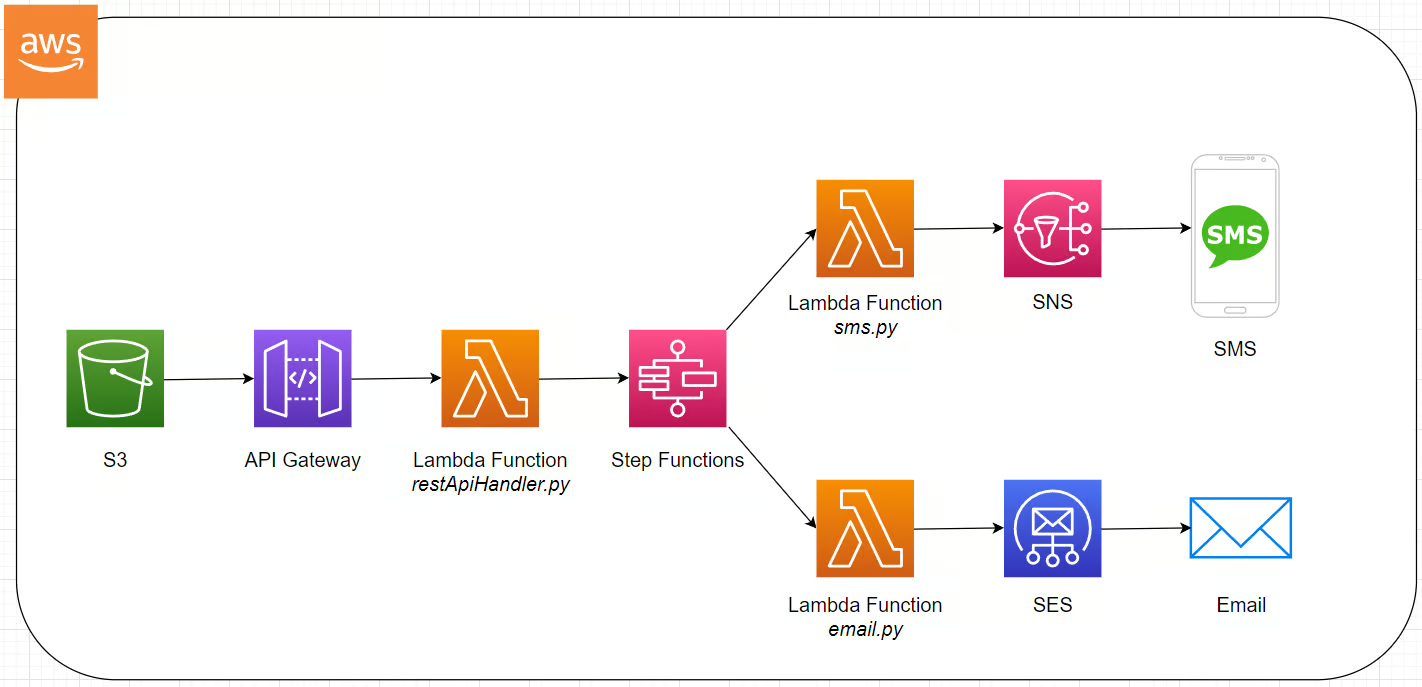
채용 담당자에게 입증하는 것: 정적 호스팅, 서버리스 컴퓨트, 관리형 메시징을 연결해 하나의 작동하는 엔드 투 엔드 앱을 구성할 수 있습니다.
가이드 경로: 핵심 서비스를 위한 AWS Concepts 강의와, 호스팅·서버리스의 기초를 위한 Understanding Cloud Computing을 수강하세요.
이 프로젝트는 실제 클라우드 아키텍처에서 끊임없이 등장하는 이벤트 기반 패턴을 익히게 합니다. 문의 폼의 자연스러운 단계 상승입니다.
S3 또는 Cloud Storage로의 업로드가 Lambda나 Cloud Function을 트리거해 파일을 처리(예: 이미지 리사이즈, CSV 파싱, 텍스트 추출)하고, 결과를 스토리지에 기록한 뒤 SNS 또는 Pub/Sub을 통해 알림을 전송합니다. 함수에는 필요한 버킷과 토픽에만 범위가 설정된 IAM 역할을 부여하세요. 많은 초보자가 최소 권한 IAM에서 실수하므로, 이를 정확히 구현하는 것이 차별화 포인트입니다.
채용 담당자에게 입증하는 것: 이벤트 기반 설계와 최소 권한 IAM을 이해합니다. 이는 숙고된 빌드를 튜토리얼 복제와 구분하는 요소입니다.
가이드 경로: DataCamp의 AWS Step Functions 튜토리얼과 AWS Cloud Technology and Services 강의에서 트리거, 함수, 오케스트레이션을 다룹니다.
데이터와 ML 프로젝트는 클라우드 데이터 엔지니어링, 애널리틱스 엔지니어링, 데이터 중심 기업의 플랫폼 역할을 목표로 할 때 큰 가치가 있습니다. 데이터셋의 크기보다 아키텍처와 코드 품질이 더 중요합니다.
클라우드 데이터 엔지니어 또는 애널리틱스 엔지니어링 역할을 목표로 한다면 적합한 프로젝트입니다. 과거의 클라우드 분석 아이디어를 깔끔한 엔드 투 엔드 파이프라인으로 재구성합니다.
공개 데이터셋을 수집하고 Python 또는 SQL로 변환한 뒤 BigQuery, Amazon Redshift, Azure Synapse 같은 클라우드 웨어하우스에 적재하고, 쿼리 결과 하나를 시각화하세요. 핵심은 데이터 양이 아니라 파이프라인이므로 작은 데이터셋이면 충분합니다. 스키마 선택과 파이프라인을 주기적으로 실행하는 방법을 문서화하세요.
채용 담당자에게 입증하는 것: 데이터를 엔드 투 엔드로 웨어하우스에 옮길 수 있습니다. 이는 클라우드 데이터 역할의 중추입니다.
가이드 경로: DataCamp의 Azure Synapse 시작하기 튜토리얼을 따라가고, BigQuery를 위해 Introduction to GCP 강의를 수강하세요. Associate Data Engineer in SQL 트랙은 파이프라인 기초를 다지는 데 도움이 됩니다.
이 프로젝트는 서버를 관리하지 않고 모델을 API 뒤에서 서빙할 수 있음을 보여 줍니다. 이는 실무 역할에서 현대적으로 기대되는 역량입니다. 과거의 서버리스 머신러닝·챗봇 아이디어를 하나의 유용한 빌드로 통합합니다.
이미지 분류나 텍스트 모델을 API Gateway와 Lambda 또는 Cloud Functions 뒤에 패키징하고, 입력과 출력을 DynamoDB나 Firestore에 저장하세요. 범위를 좁히려면 Amazon Rekognition 같은 관리형 서비스나 Hugging Face 모델을 사용할 수 있습니다. 서버리스 추론의 콜드 스타트와 비용 트레이드오프를 문서에 명시하세요. 그런 판단이 진짜 식견을 보여 줍니다.
채용 담당자에게 입증하는 것: 관리형 컴퓨트, 모델 서빙, 서버리스 추론의 비용 트레이드오프를 이해합니다.
가이드 경로: 데이터 사이언스와 머신러닝을 위한 클라우드 아키텍처 가이드를 읽고, 처리 단계를 연결하기 위해 AWS Step Functions 튜토리얼을 활용하세요.
가시성과 보안 프로젝트는 대부분의 주니어 포트폴리오에서 빠져 있어, 오히려 더 눈에 띕니다. 이 두 영역에 대한 우리의 가이드 커버리지는 상대적으로 얕아, 아래 프로젝트는 다른 항목보다 공식 문서에 더 의존합니다. 이 점을 솔직히 밝힙니다.
가시성 프로젝트는 배포 순간을 넘어 그 이후를 고민한다는 점을 보여 주기 때문에 클라우드와 SRE 역할의 채용 담당자에게 진지하게 평가받습니다. 대부분의 주니어 후보가 이를 건너뛰므로 빠르게 차별화할 수 있습니다.
애플리케이션과 기반 시스템에서 메트릭을 스크랩하도록 Prometheus를 배포하고, 최소 두 개의 알림 규칙이 있는 Grafana 대시보드를 만드세요. 단일 VM이나 로컬 kind 클러스터면 충분합니다. 대안으로, 클라우드 제공업체를 사용하지 않고 Amazon CloudWatch나 Google Cloud Logging에 로그를 중앙화하고, 특정 오류 패턴을 드러내는 쿼리를 작성해 알림을 연결하세요. 임계값과 그 이유를 문서화하세요.
채용 담당자에게 입증하는 것: 배포 이후를 생각합니다. 이는 주니어 단계에서도 시니어 신호입니다.
가이드 경로: 실습 빌드는 Prometheus와 Grafana 공식 문서를 사용하세요. DataCamp의 MLOps Concepts 강의는 인프라로도 이어지는 모니터링 원칙(통계적·계산적 모니터링)을 다룹니다.
보안적 사고는 단지 동작하게 만드는 것에 그치는 후보와의 차이를 만듭니다. 보안 전문가가 아니어도 이를 보여 줄 수 있으며, 그 자체로 엔지니어의 강점이 됩니다.
의도적으로 과도한 권한을 가진 설정에서 시작해, AWS의 IAM Access Analyzer나 GCP의 Policy Analyzer로 과도한 권한을 찾아 최소 필요 권한으로 줄이세요. 그런 다음 하드코딩된 자격 증명을 제거하고 AWS Secrets Manager, Google Secret Manager, HashiCorp Vault로 옮기세요. 사전 상태와 모든 변경 사항, 그 이유를 문서화하세요.
채용 담당자에게 입증하는 것: 보안을 사후가 아닌 기본값으로 취급하고, 부여하는 각 권한을 정당화할 수 있습니다.
가이드 경로: Understanding Cloud Computing에서 보안 기초를 다루고, 실습은 IAM Access Analyzer와 Secrets Manager에 대한 제공업체 문서를 사용합니다. 문서 주도형 빌드가 의도입니다.
프로젝트 유형보다 실행이 더 중요합니다. 포트폴리오 조각을 튜토리얼 복제에서 꾸준히 구분하는 두 가지가 있습니다. 둘 다 비용이 들지 않습니다.
대부분의 클라우드 전환자에게는 Terraform 3계층 프로젝트가 출발점으로 적합합니다. 거의 모든 클라우드·DevOps 채용 공고가 IaC 역량을 요구하기 때문입니다. DevOps나 플랫폼 업무를 정확히 겨냥한다면, 먼저 GitHub Actions CI/CD 파이프라인을 구축하세요. 그다음에는 아직 증빙이 없는 역량 영역에서 하나를 추가하고, 가능하다면 그 프로젝트에 가시성이나 보안을 더하세요.
몇 가지 솔직한 주의사항입니다. 이 프로젝트들의 클라우드 부분은 학습 플랫폼 내부가 아니라 각 클라우드 제공업체의 프리 티어에서 구축하므로 AWS, Azure, GCP 계정이 필요하고, 프리 티어에서 벗어나는 서비스(로드 밸런서, NAT 게이트웨이, 유휴 클러스터 등)의 소액 과금에 유의해야 합니다. 가이드 강좌는 개념을 빠르게 익히는 수단으로 활용하고, 실제 빌드는 직접 하세요. 그래야 작업이 진정으로 본인의 것이 됩니다.
만들기에 앞서 개념을 먼저 익히고 싶다면, Learn Cloud Computing From Scratch 가이드와 Understanding Cloud Computing 강의가 몇 시간 분량으로 기초를 다룹니다.
Top DataCamp Courses