course
AWS कॉन्सेप्ट्स
2 घंटा
51.8K
आपके पोर्टफोलियो के लिए सबसे अच्छा क्लाउड कंप्यूटिंग प्रोजेक्ट सबसे भव्य प्रोजेक्ट नहीं होता। वह होता है जो ठीक उसी कौशल को साबित करता है जिसकी आपके लक्षित रोल में मांग है—और जिसके बारे में आप इंटरव्यू में आत्मविश्वास से बात कर सकें। यदि आप क्लाउड इंजीनियर, DevOps या साइट रिलायबिलिटी इंजीनियर (SRE) की भूमिका में जा रहे हैं, तो इंफ्रास्ट्रक्चर ऐज़ कोड, कंटेनर्स, CI/CD और ऑब्ज़र्वेबिलिटी पर केंद्रित कुछ गाइडेड प्रोजेक्ट्स दर्जनों बिखरे ट्यूटोरियल्स से अधिक काम आते हैं।
यह गाइड 11 प्रोजेक्ट्स सूचीबद्ध करता है, जिन्हें वे जिस कौशल को दर्शाते हैं उसके अनुसार समूहित किया गया है—हर एक के साथ यह नोट कि वह हायरिंग मैनेजर को क्या संकेत देता है—और उसे बनाने का एक गाइडेड पथ। चाहे आप अपने स्टैक में क्लाउड जोड़ने वाले बैकएंड डेवलपर हों या छलांग लगाने वाले सिस्टम एडमिन, वे दो-तीन प्रोजेक्ट चुनें जो आपके प्रमाण में सबसे बड़े अंतराल भरते हैं। हमारे क्लाउड इंजीनियर सैलरी गाइड के अनुसार, अमेरिका में एंट्री-लेवल क्लाउड इंजीनियर लगभग $127,000 से शुरू होते हैं, इसलिए वास्तविक प्रूफ बनाने का प्रयास सार्थक है।
हमने इन प्रोजेक्ट्स का चयन तीन मानदंडों पर किया है: ये 2026 की क्लाउड नौकरी विवरणों में दिखने वाले टूल्स (Terraform, Kubernetes, GitHub Actions) का उपयोग करते हैं, ये ऐसा आउटपुट बनाते हैं जिसे आप दिखा सकें (GitHub रिपो, लाइव डेमो, आर्किटेक्चर डायग्राम), और हर एक किसी गाइडेड कोर्स या ट्यूटोरियल से मैप होता है ताकि आपको अकेले न सीखना पड़े। इस क्षेत्र में नए हैं? पहले हमारा Understanding Cloud Computing कोर्स और क्लाउड इंजीनियर कैसे बनें गाइड पढ़ें, फिर लौटकर बिल्ड करें।
| प्रोजेक्ट | कौशल क्षेत्र | स्तर | हायरिंग मैनेजर के लिए यह क्या साबित करता है |
|---|---|---|---|
| Terraform के साथ थ्री-टियर आर्किटेक्चर | इंफ्रास्ट्रक्चर और IaC | मध्यम | आप प्रोडक्शन टोपोलॉजी डिज़ाइन कर सकते हैं और उसे कोड के रूप में मैनेज कर सकते हैं |
| मल्टी-एन्वायरनमेंट Terraform सेटअप | इंफ्रास्ट्रक्चर और IaC | मध्यम | आप मॉड्यूल्स, स्टेट और एन्वायरनमेंट आइसोलेशन समझते हैं |
| GitHub Actions के साथ CI/CD पाइपलाइन | CI/CD और ऑटोमेशन | मध्यम | आप कंटेनराइज़्ड कोड को अपने आप और भरोसेमंद तरीके से शिप कर सकते हैं |
| निर्धारित सर्वरलेस ऑटोमेशन टास्क | CI/CD और ऑटोमेशन | शुरुआती | आप केवल बिल्डिंग नहीं, ऑपरेशंस और लागत पर भी सोचते हैं |
| Helm के साथ Kubernetes पर मल्टी-सर्विस ऐप | कंटेनर्स और Kubernetes | उन्नत | आप कंटेनराइज़्ड वर्कलोड्स को प्रोडक्शन की तरह चला सकते हैं |
| सर्वरलेस कॉन्टैक्ट फॉर्म के साथ स्टैटिक साइट | सर्वरलेस और इवेंट-ड्रिवन | शुरुआती | आप मैनेज्ड सर्विसेज को जोड़कर एंड-टू-एंड ऐप बना सकते हैं |
| इवेंट-ड्रिवन फाइल-प्रोसेसिंग पाइपलाइन | सर्वरलेस और इवेंट-ड्रिवन | मध्यम | आप इवेंट-ड्रिवन डिज़ाइन और लीस्ट-प्रिविलेज IAM समझते हैं |
| क्लाउड वेयरहाउस में बैच डेटा पाइपलाइन | क्लाउड डेटा और ML | मध्यम | आप डेटा को एंड-टू-एंड वेयरहाउस तक ले जा सकते हैं |
| सर्वरलेस ML इंफरेंस सर्विस | क्लाउड डेटा और ML | उन्नत | आप बिना सर्वर मैनेज किए मॉडल को API के पीछे सर्व कर सकते हैं |
| मॉनिटरिंग और अलर्टिंग स्टैक | ऑब्ज़र्वेबिलिटी और सुरक्षा | मध्यम | आप डिप्लॉयमेंट के बाद क्या होता है, इस पर सोचते हैं |
| IAM लीस्ट-प्रिविलेज और सीक्रेट्स हार्डनिंग | ऑब्ज़र्वेबिलिटी और सुरक्षा | मध्यम | आप सुरक्षा को डिफ़ॉल्ट मानते हैं, बाद की सोच नहीं |
सबसे मजबूत पोर्टफोलियो वह नहीं है जिसमें सबसे अधिक प्रोजेक्ट्स हों। वह है जो आपके द्वारा अप्लाई किए गए विशेष रोल से सबूतों का मिलान करता है, और वे कौशल क्षेत्र कवर करता है जिन्हें अधिकतर जूनियर पोर्टफोलियो छोड़ देते हैं। बनाने से पहले तीन सवालों से गुज़रें और अपनी पसंद को अंतराल से मैच करें।
इंफ्रास्ट्रक्चर प्रोजेक्ट्स दिखाते हैं कि आप क्लाउड एन्वायरनमेंट्स को कोड के रूप में डिज़ाइन और प्रोविज़न कर सकते हैं। ये क्लाउड इंजीनियर, DevOps और SRE रोल्स के लिए हाई-सिग्नल होते हैं क्योंकि वास्तविक टीमें इंफ्रास्ट्रक्चर ऐज़ कोड पर काम करती हैं।
यह वह प्रोजेक्ट है जो क्लिक-थ्रू वेब ऐप को इस प्रूफ में बदल देता है कि आप क्लाउड इंफ्रास्ट्रक्चर को कोड के रूप में बना सकते हैं। यह क्लासिक थ्री-टियर बिल्ड को फिर से गढ़ता है—हर रिसोर्स को कंसोल के बजाय Terraform में डिफाइन करके।
आप AWS या GCP पर एक लोड बैलेंसर, वेब सर्वर्स का ऑटोस्केलिंग ग्रुप, एक प्राइवेट डेटाबेस टियर, और एक बैस्टियन होस्ट, सब HCL (HashiCorp Configuration Language) में प्रोविज़न करते हैं। नेटवर्किंग डिज़ाइन असली निर्णय-क्षमता दिखाता है: प्राइवेट सबनेट्स, सिक्योरिटी ग्रुप्स या फ़ायरवॉल नियम, और नियंत्रित इग्रेस। Terraform स्टेट को लॉकिंग के साथ एन्क्रिप्टेड S3 बैकएंड में रखें ताकि प्रोजेक्ट सैंडबॉक्स नहीं, प्रोडक्शन जैसा लगे।
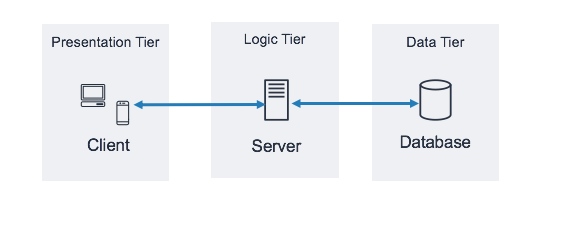
थ्री-टियर आर्किटेक्चर: प्रेज़ेंटेशन टियर, लॉजिक टियर और डेटा टियर—हर एक को अलग-अलग स्केल और सुरक्षित किया गया। स्रोत: AWS दस्तावेज़।
हायरिंग मैनेजर के लिए यह क्या साबित करता है: आप मानक प्रोडक्शन टोपोलॉजी डिज़ाइन कर सकते हैं और उसे वेब कंसोल में हाथ से नहीं, कोड के रूप में मैनेज कर सकते हैं।
गाइडेड पथ: DataCamp के getting started with Terraform और automate AWS infrastructure with Terraform ट्यूटोरियल्स से शुरू करें, और यदि मूलभूत नए हैं, तो पहले Understanding Cloud Computing कोर्स लें। टोपोलॉजी में गहराई के लिए AWS थ्री-टियर रेफरेंस आर्किटेक्चर का उपयोग करें।
यह प्रोजेक्ट यह साबित करने के लिए सही है कि आप समझते हैं कि इंफ्रास्ट्रक्चर ऐज़ कोड असली कंपनी में कैसे काम करता है—सिर्फ एक बार terraform apply चलाना नहीं। यह लगभग हर गंभीर इंजीनियरिंग संगठन में इस्तेमाल होने वाला पैटर्न है।
शेयर्ड मॉड्यूल्स, वैरिएबल फाइल्स, और dev, staging, production के लिए अलग वर्कस्पेसेज़ या डायरेक्टरीज़ के साथ Terraform कोडबेस बनाएं। स्टेट को लॉकिंग के साथ S3 या Terraform Cloud में रिमोटली स्टोर करें, और तीनों एन्वायरनमेंट्स में एक ही मॉड्यूल को री-यूस करें ताकि फर्क कॉन्फ़िगरेशन में हो, कॉपी-पेस्ट में नहीं। आपने मॉड्यूल्स को जिस तरह बाँटा, उसका कारण दस्तावेजीकृत करें।
हायरिंग मैनेजर के लिए यह क्या साबित करता है: आप मॉड्यूल री-यूस, स्टेट मैनेजमेंट और एन्वायरनमेंट आइसोलेशन समझते हैं—जो एक वास्तविक IaC संरचना है, न कि एक-बार का स्क्रिप्ट।
गाइडेड पथ: एन्वायरनमेंट बाँटने से पहले मॉड्यूल और स्टेट में सहज होने के लिए DataCamp के Terraform on AWS और Terraform import ट्यूटोरियल्स फॉलो करें।
ऑटोमेशन प्रोजेक्ट्स दिखाते हैं कि आप रिपीटेबल, भरोसेमंद डिलीवरी बना सकते हैं। ये DevOps रोल्स के लिए कोर हैं और क्लाउड इंजीनियरिंग में भी बढ़ती अपेक्षा हैं।
कंटेनराइज़्ड ऐप के लिए CI/CD पाइपलाइन जूनियर क्लाउड और DevOps रोल्स के लिए सबसे आम अपेक्षित ऑटोमेशन प्रोजेक्ट है। यदि आप केवल एक ऑटोमेशन प्रोजेक्ट बनाते हैं, तो वही बनाएं।
एक GitHub Actions वर्कफ़्लो बनाएँ जो कोड को लिंट करे, टेस्ट चलाए, Docker इमेज बनाए, उसे Amazon ECR, Google Artifact Registry या Docker Hub जैसे रजिस्ट्री में पुश करे, और उसे किसी क्लाउड सर्विस पर डिप्लॉय करे। इसे push और pull request पर ट्रिगर करें ताकि हर स्टेज कुछ सार्थक करे। केवल "hello world" प्रिंट करने वाली पाइपलाइन किसी को बेवकूफ नहीं बनाती, इसलिए हर स्टेप वास्तविक रखें।
हायरिंग मैनेजर के लिए यह क्या साबित करता है: आप कोड को अपने आप और भरोसेमंद तरीके से शिप कर सकते हैं—जो प्लेटफ़ॉर्म और क्लाउड काम की रोज़मर्रा है।
गाइडेड पथ: DataCamp का CI/CD for Machine Learning कोर्स GitHub Actions के इवेंट्स, जॉब्स, रनर्स और पाइपलाइंस सिखाता है, और इसके मैकेनिज़्म सीधे क्लाउड डिप्लॉय में ट्रांसफ़र होते हैं। इसे Introduction to Git और Introduction to GitHub Concepts के साथ जोड़ें, फिर एक वर्क्ड एग्ज़ाम्पल के लिए CI/CD walkthrough ट्यूटोरियल फॉलो करें।
यह छोटा, तेज़ प्रोजेक्ट ऑपरेशनल थिंकिंग दिखाता है, जो जूनियर पोर्टफोलियो में कच्ची बिल्डिंग स्किल से अधिक दुर्लभ है। आप इसे एक दोपहर में पूरा कर सकते हैं।
Amazon EventBridge या Google Cloud Scheduler का उपयोग करके Lambda या Cloud Function को शेड्यूल पर ट्रिगर करें। अच्छे विकल्प हैं—दैनिक लागत रिपोर्ट, पुराने रिकॉर्ड्स का आर्काइविंग जॉब, या स्टेल रिसोर्सेज़ हटाने वाला क्लीनअप जॉब। फ़ंक्शन को लीस्ट-प्रिविलेज़ का पालन करने वाली IAM भूमिका दें, और जो यह करता है उसे लॉग करें।
हायरिंग मैनेजर के लिए यह क्या साबित करता है: आप केवल सर्विसेज़ खड़ी करने की बजाय ऑपरेशंस और कॉस्ट कंट्रोल पर भी सोचते हैं।
गाइडेड पथ: सर्वरलेस बिल्डिंग ब्लॉक्स के लिए AWS Cloud Technology and Services लें, फिर मल्टी-स्टेप ऑटोमेशन ऑर्केस्ट्रेट करने के लिए AWS Step Functions ट्यूटोरियल का उपयोग करें।
Kubernetes प्रोजेक्ट्स क्लाउड इंजीनियर, DevOps और SRE रोल्स के लिए उच्च-मूल्य के होते हैं। यहां तक कि लोकल क्लस्टर (जैसे kind या minikube) पर प्रोजेक्ट भी प्रभावशाली है, जब मैनिफेस्ट्स और आर्किटेक्चर सोच-समझकर बनाए गए हों।
यह प्रोजेक्ट प्रोडक्शन-ग्रेड कंटेनर साक्षरता दर्शाता है, और जूनियर Kubernetes रोल की अपेक्षाओं का अधिकांश कवर करता है। यह मैनेज्ड क्लस्टर या लोकल—दोनों पर काम करता है।
Deployment मैनिफेस्ट्स, Services, ConfigMaps, Secrets और Ingress कंट्रोलर का उपयोग करके दो या तीन सर्विसेज़ (वेब फ़्रंटएंड, API बैकएंड, और डेटाबेस) वाली छोटी एप्लिकेशन डिप्लॉय करें। फिर इसे Helm चार्ट के रूप में पैकेज करें, प्रत्येक एन्वायरनमेंट के लिए अलग values फाइल्स के साथ, और रिसोर्स रिक्वेस्ट्स व लिमिट्स के साथ Horizontal Pod Autoscaler जोड़ें। आपने जो थ्रेशहोल्ड चुने, वे क्यों चुने—इसे डॉक्यूमेंट करें, क्योंकि यही बुनियादी डिप्लॉयमेंट को वास्तविक सोच दिखाने वाले डिप्लॉयमेंट में बदलता है।
हायरिंग मैनेजर के लिए यह क्या साबित करता है: आप प्रोडक्शन की तरह पैकेजिंग और रिसोर्स मैनेजमेंट के साथ कंटेनराइज़्ड वर्कलोड्स चला सकते हैं—सिर्फ एक सिंगल मैनिफेस्ट नहीं।
गाइडेड पथ: हाथों-हाथ kubectl और मैनिफेस्ट्स के लिए Introduction to Kubernetes लें, फिर मैनेज्ड क्लस्टर के लिए Getting Started with Google Kubernetes Engine लें। Containerization and Virtualization with Docker and Kubernetes ट्रैक और Kubernetes ट्यूटोरियल पूरा पथ कवर करते हैं, और Introduction to Docker पूर्वापेक्षा है।
सर्वरलेस प्रोजेक्ट्स दिखाते हैं कि आप इवेंट-ड्रिवन आर्किटेक्चर और मैनेज्ड कंप्यूट समझते हैं। ये जल्दी बनते हैं, जिससे समय सीमित होने पर पहला एंड-टू-एंड प्रोजेक्ट बनाने के लिए उपयुक्त हैं।
यह आपके पहले पूर्ण क्लाउड प्रोजेक्ट तक का सबसे तेज़ रास्ता है, और यह एक लाइव URL देता है जिसे आप साझा कर सकते हैं। यह बेसिक स्टैटिक होस्टिंग को बैकएंड पर वास्तविक काम करने वाली चीज़ में बदल देता है।
Amazon S3 के साथ CloudFront या Google Cloud Storage पर स्टैटिक साइट होस्ट करें, फिर ऐसा कॉन्टैक्ट फॉर्म जोड़ें जो API Gateway और एक Lambda फ़ंक्शन (या Cloud Functions) को कॉल करे। फ़ंक्शन Amazon SES या SNS के ज़रिए एक कन्फर्मेशन भेजता है। पूरी सेटअप सर्वरलेस है, इसलिए चलाने की लागत लगभग नगण्य है और यह दिखाता है कि मैनेज्ड कंपोनेंट्स कैसे कनेक्ट होते हैं।
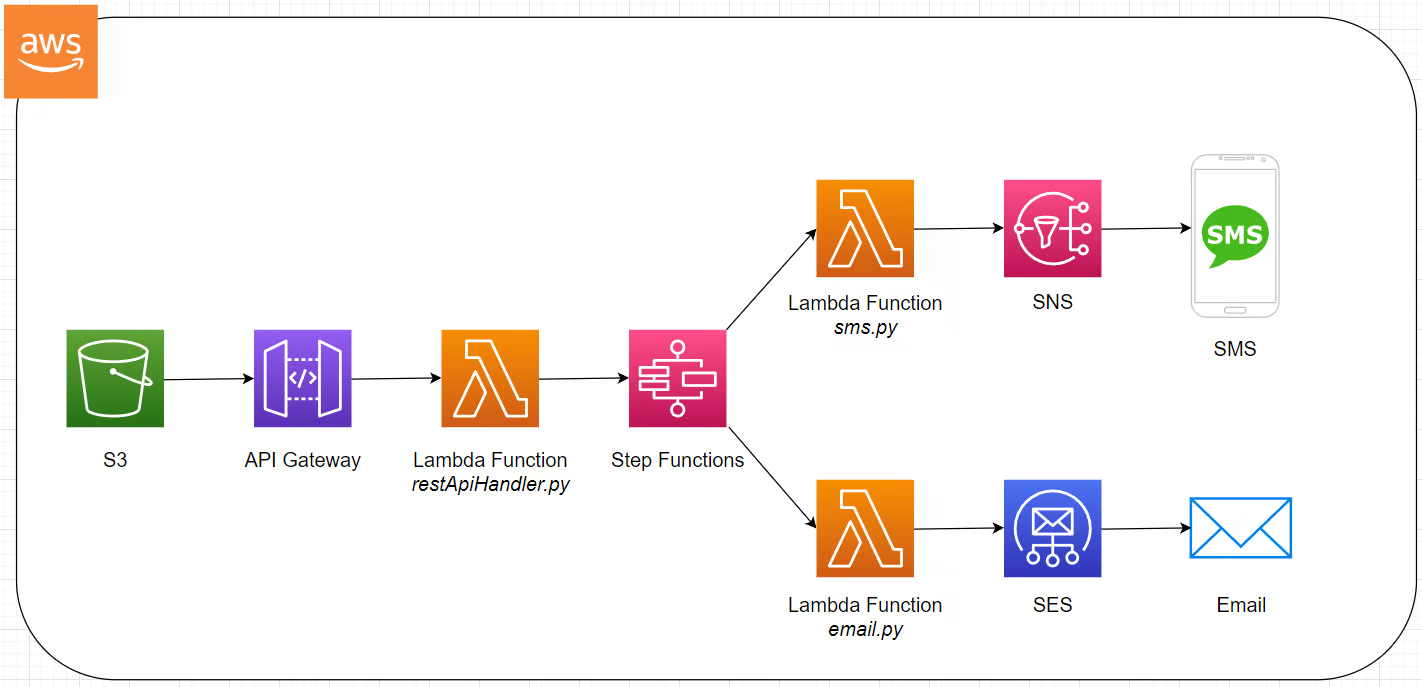
हायरिंग मैनेजर के लिए यह क्या साबित करता है: आप स्टैटिक होस्टिंग, सर्वरलेस कंप्यूट और मैनेज्ड मैसेजिंग को जोड़कर एक कामकाजी एंड-टू-एंड ऐप बना सकते हैं।
गाइडेड पथ: कोर सर्विसेज़ के लिए AWS Concepts कोर्स लें और होस्टिंग व सर्वरलेस के मूलभूत के लिए Understanding Cloud Computing लें।
यह प्रोजेक्ट उस इवेंट-ड्रिवन पैटर्न को सिखाता है जो वास्तविक क्लाउड आर्किटेक्चर में लगातार दिखता है। यह कॉन्टैक्ट फॉर्म से एक स्वाभाविक अगला कदम है।
S3 या Cloud Storage में अपलोड Lambda या Cloud Function को ट्रिगर करता है जो फाइल प्रोसेस करता है—उदाहरण के लिए, इमेज का रिसाइज़ करना, CSV पार्स करना, या टेक्स्ट एक्सट्रैक्ट करना—फिर रिज़ल्ट को स्टोरेज में लिखता है और SNS या Pub/Sub के ज़रिए नोटिफिकेशन भेजता है। फ़ंक्शन को केवल आवश्यक बकेट्स और टॉपिक्स तक सीमित IAM भूमिका दें। लीस्ट-प्रिविलेज IAM वह जगह है जहाँ कई शुरुआती चूकते हैं, इसलिए इसे सही करना आपको अलग करता है।
हायरिंग मैनेजर के लिए यह क्या साबित करता है: आप इवेंट-ड्रिवन डिज़ाइन और लीस्ट-प्रिविलेज IAM समझते हैं—दो चीज़ें जो सोचे-समझे बिल्ड को ट्यूटोरियल क्लोन से अलग करती हैं।
गाइडेड पथ: ट्रिगर्स, फ़ंक्शंस और ऑर्केस्ट्रेशन के लिए DataCamp का AWS Step Functions ट्यूटोरियल और AWS Cloud Technology and Services कोर्स कवर करते हैं।
यदि आप क्लाउड डेटा इंजीनियरिंग, एनालिटिक्स इंजीनियरिंग, या डेटा-हेवी कंपनियों में प्लेटफ़ॉर्म रोल्स टार्गेट कर रहे हैं, तो डेटा और ML प्रोजेक्ट्स मूल्यवान हैं। यहाँ डेटा सेट के आकार से अधिक आर्किटेक्चर और कोड क्वालिटी मायने रखती है।
यदि आप क्लाउड डेटा इंजीनियर या एनालिटिक्स इंजीनियरिंग रोल टार्गेट कर रहे हैं, तो यह सही प्रोजेक्ट है। यह पुराने क्लाउड एनालिटिक्स विचार को एक साफ-सुथरी एंड-टू-एंड पाइपलाइन में बदलता है।
किसी पब्लिक डेटा सेट को इन्जेस्ट करें, उसे Python या SQL से ट्रांसफ़ॉर्म करें, BigQuery, Amazon Redshift, या Azure Synapse जैसे क्लाउड वेयरहाउस में लोड करें, और एक क्वेरी रिज़ल्ट को विज़ुअलाइज़ करें। छोटा डेटा सेट भी ठीक है, क्योंकि मकसद वॉल्यूम नहीं, पाइपलाइन है। अपनी स्कीमा चॉइसेज़ और आप पाइपलाइन को शेड्यूल पर कैसे चलाएंगे—इसे दस्तावेजीकृत करें।
हायरिंग मैनेजर के लिए यह क्या साबित करता है: आप डेटा को एंड-टू-एंड वेयरहाउस तक पहुंचा सकते हैं—जो क्लाउड डेटा रोल्स की रीढ़ है।
गाइडेड पथ: DataCamp का getting started with Azure Synapse ट्यूटोरियल फॉलो करें और BigQuery के लिए Introduction to GCP कोर्स लें। Associate Data Engineer in SQL ट्रैक पाइपलाइन की नींव बनाने में मदद करता है।
यह प्रोजेक्ट दिखाता है कि आप बिना सर्वर मैनेज किए किसी मॉडल को API के पीछे रख सकते हैं—जो एप्लाइड रोल्स के लिए आधुनिक अपेक्षा है। यह पुराने सर्वरलेस मशीन लर्निंग और चैटबॉट विचारों को एक उपयोगी बिल्ड में समेकित करता है।
इमेज क्लासिफिकेशन या टेक्स्ट के लिए किसी मॉडल को API Gateway और Lambda या Cloud Functions के पीछे पैकेज करें, और इनपुट्स व आउटपुट्स को DynamoDB या Firestore में स्टोर करें। स्कोप टाइट रखने के लिए Amazon Rekognition जैसी मैनेज्ड सर्विस या Hugging Face मॉडल का उपयोग कर सकते हैं। अपनी राइट-अप में सर्वरलेस इंफरेंस के कोल्ड-स्टार्ट और कॉस्ट ट्रेड-ऑफ़्स नोट करें—यही वास्तविक निर्णय-क्षमता दिखाता है।
हायरिंग मैनेजर के लिए यह क्या साबित करता है: आप मैनेज्ड कंप्यूट, मॉडल सर्विंग, और सर्वरलेस इंफरेंस चलाने की लागत-सम्बंधी ट्रेड-ऑफ़्स समझते हैं।
गाइडेड पथ: डेटा साइंस और मशीन लर्निंग के लिए क्लाउड आर्किटेक्चर पर गाइड पढ़ें, फिर प्रोसेसिंग स्टेप्स को चेन करने के लिए AWS Step Functions ट्यूटोरियल का उपयोग करें।
ऑब्ज़र्वेबिलिटी और सुरक्षा प्रोजेक्ट्स अधिकतर जूनियर पोर्टफोलियो से गायब होते हैं—और इसी कारण वे अलग दिखते हैं। इन दो क्षेत्रों में हमारा गाइडेड कवरेज कम है, इसलिए ये प्रोजेक्ट्स बाकी सूची की तुलना में आधिकारिक दस्तावेज़ों पर अधिक निर्भर हैं—और हम यह बात नीचे ईमानदारी से कहते हैं।
ऑब्ज़र्वेबिलिटी प्रोजेक्ट्स क्लाउड और SRE रोल्स के हायरिंग मैनेजर्स द्वारा गंभीरता से लिए जाते हैं क्योंकि वे दिखाते हैं कि आप डिप्लॉयमेंट के पल से आगे की सोचते हैं। अधिकांश जूनियर उम्मीदवार इसे छोड़ देते हैं, इसलिए यह अलग दिखने का तेज़ तरीका है।
Prometheus को डिप्लॉय करें ताकि वह एप्लिकेशन और अंडरलाइंग सिस्टम से मेट्रिक्स स्क्रैप करे, फिर कम से कम दो अलर्टिंग नियमों के साथ Grafana डैशबोर्ड बनाएं। इसे एक सिंगल VM या लोकल kind क्लस्टर पर चलाना पर्याप्त है। क्लाउड प्रोवाइडर के विकल्प के रूप में, लॉग्स को Amazon CloudWatch या Google Cloud Logging में केंद्रीकृत करें, ऐसा क्वेरी लिखें जो किसी विशिष्ट एरर पैटर्न को सतह पर लाए, और एक अलर्ट संलग्न करें। थ्रेशहोल्ड्स और आपने उन्हें क्यों चुना—इसे डॉक्यूमेंट करें।
हायरिंग मैनेजर के लिए यह क्या साबित करता है: आप डिप्लॉयमेंट के बाद क्या होता है, इस पर सोचते हैं—जो जूनियर स्तर पर भी सीनियर संकेत है।
गाइडेड पथ: हैंड्स-ऑन बिल्ड के लिए आधिकारिक Prometheus और Grafana दस्तावेज़ों का उपयोग करें। DataCamp का MLOps Concepts कोर्स मॉनिटरिंग सिद्धांतों (स्टैटिस्टिकल और कम्प्यूटेशनल मॉनिटरिंग) को कवर करता है जो इंफ्रास्ट्रक्चर पर भी लागू होते हैं।
सुरक्षा पर सोच आपको उन उम्मीदवारों से अलग करती है जो केवल चीज़ों को चलाने लायक बनाते हैं। इसे दिखाने के लिए आपको सुरक्षा विशेषज्ञ होने की ज़रूरत नहीं—और कोई भी इंजीनियर इसमें अलग दिख सकता है।
जान-बूझकर ओवर-परमिशन्ड सेटअप से शुरू करें, AWS पर IAM Access Analyzer या GCP पर Policy Analyzer से अतिरिक्त अनुमतियाँ खोजें, और उन्हें न्यूनतम आवश्यक तक काटें। फिर किसी भी हार्डकोडेड क्रेडेंशियल्स को हटाकर AWS Secrets Manager, Google Secret Manager या HashiCorp Vault में ले जाएँ। पहले की स्थिति और आपने जो-जो बदलाव किए और क्यों—सब दस्तावेजीकृत करें।
हायरिंग मैनेजर के लिए यह क्या साबित करता है: आप सुरक्षा को बाद की सोच नहीं बल्कि डिफ़ॉल्ट मानते हैं, और आप दी गई हर अनुमति को जस्टिफाई कर सकते हैं।
गाइडेड पथ: Understanding Cloud Computing सुरक्षा के मूलभूत कवर करता है, और हैंड्स-ऑन हिस्सा IAM Access Analyzer और Secrets Manager के लिए प्रोवाइडर डॉक्युमेंटेशन का उपयोग करता है। यह जानबूझकर दस्तावेज़-निर्देशित बिल्ड है।
प्रोजेक्ट का प्रकार निष्पादन से कम मायने रखता है। दो चीज़ें लगातार पोर्टफोलियो पीस को ट्यूटोरियल क्लोन से अलग करती हैं—और दोनों जोड़ना मुफ़्त है।
क्लाउड रोल्स में ट्रांज़िशन करने वाले अधिकांश लोगों के लिए, थ्री-टियर Terraform प्रोजेक्ट शुरू करने की सही जगह है, क्योंकि इंफ्रास्ट्रक्चर ऐज़ कोड लगभग हर क्लाउड और DevOps नौकरी में सूचीबद्ध कौशल है। यदि आप सीधे DevOps या प्लेटफ़ॉर्म काम पर निशाना साध रहे हैं, तो पहले GitHub Actions CI/CD पाइपलाइन बनाएं। वहाँ से, ऐसे कौशल क्षेत्र से एक प्रोजेक्ट जोड़ें जिसके लिए आपके पास अभी कोई सबूत नहीं है—और यदि संभव हो तो उस प्रोजेक्ट के लिए ऑब्ज़र्वेबिलिटी या सुरक्षा जोड़ें।
कुछ ईमानदार सावधानियाँ। इन प्रोजेक्ट्स के क्लाउड हिस्से आप किसी लर्निंग प्लेटफ़ॉर्म के अंदर नहीं, बल्कि प्रोवाइडर के फ्री टियर में बनाते हैं, इसलिए आपको AWS, Azure, या GCP अकाउंट की ज़रूरत होगी और फ्री टियर से बाहर आने वाली सर्विसेज़ (जैसे लोड बैलेंसर, NAT गेटवे, निष्क्रिय क्लस्टर) पर छोटे शुल्कों पर नज़र रखनी चाहिए। गाइडेड कोर्सेज़ को अवधारणा जल्दी सीखने का तरीका मानें, फिर वास्तविक बिल्ड खुद करें, ताकि काम सच्चे मायनों में आपका हो।
यदि आप बिल्ड से पहले अवधारणाएँ चाहते हैं, तो Learn Cloud Computing From Scratch गाइड और Understanding Cloud Computing कोर्स कुछ घंटों की सामग्री में नींव कवर करते हैं।
टॉप DataCamp कोर्सेज़
course
course
course