course
AWS – podstawy
2 godz.
51.9K
Najlepszy projekt chmurowy do twojego portfolio to nie ten najbardziej imponujący. To ten, który dowodzi dokładnie tej umiejętności, jakiej wymaga rola, na którą celujesz, i o którym potrafisz swobodnie opowiedzieć na rozmowie. Jeśli przechodzisz na stanowisko cloud engineera, DevOpsa lub inżyniera niezawodności (SRE), zestaw skupionych, prowadzonych projektów z obszarów infrastruktury jako kodu, kontenerów, CI/CD i obserwowalności zrobi dla ciebie więcej niż tuzin rozproszonych tutoriali.
Ten przewodnik zawiera 11 projektów pogrupowanych według umiejętności, które każdy z nich demonstruje, z adnotacją, co sygnalizuje to rekruterowi, oraz prowadzoną ścieżką ich realizacji. Niezależnie od tego, czy jesteś backend developerem dodającym chmurę do swojego stacku, czy administratorem systemów robiącym skok, wybierz dwa–trzy, które wypełnią największe luki w twoich dowodach. Zgodnie z naszym przewodnikiem po wynagrodzeniach cloud engineerów, początkujący cloud engineerzy w USA startują w okolicach 127 000 $, więc warto włożyć wysiłek w zbudowanie realnych potwierdzeń umiejętności.
Wybraliśmy te projekty według trzech kryteriów: wykorzystują narzędzia pojawiające się w ofertach pracy na 2026 rok (Terraform, Kubernetes, GitHub Actions), dają coś, co możesz pokazać (repozytorium na GitHubie, działające demo, diagram architektury) i każdy z nich jest powiązany z kursem lub tutorialem, żebyś nie uczył się w samotności. Dopiero zaczynasz? Zacznij od naszego kursu Understanding Cloud Computing i przewodnika jak zostać cloud engineerem, a potem wróć i buduj.
| Projekt | Obszar umiejętności | Poziom | Co udowadnia rekruterowi |
|---|---|---|---|
| Architektura trójwarstwowa z Terraform | Infrastruktura & IaC | Średnio zaawansowany | Potrafisz zaprojektować produkcyjną topologię i zarządzać nią jako kodem |
| Wielośrodowiskowa konfiguracja Terraform | Infrastruktura & IaC | Średnio zaawansowany | Rozumiesz moduły, stan i izolację środowisk |
| Pipeline CI/CD z GitHub Actions | CI/CD & automatyzacja | Średnio zaawansowany | Potrafisz automatycznie i niezawodnie dostarczać skonteneryzowany kod |
| Zaplanowane zadanie automatyzacji serverless | CI/CD & automatyzacja | Początkujący | Myślisz o operacjach i kosztach, nie tylko o budowaniu |
| Aplikacja wielousługowa na Kubernetes z Helm | Kontenery & Kubernetes | Zaawansowany | Potrafisz uruchamiać skonteneryzowane obciążenia tak jak w produkcji |
| Statyczna strona z serverlessowym formularzem kontaktowym | Serverless & zdarzenia | Początkujący | Potrafisz połączyć usługi zarządzane w działającą aplikację end-to-end |
| Zdarzeniowy pipeline przetwarzania plików | Serverless & zdarzenia | Średnio zaawansowany | Rozumiesz projektowanie zdarzeniowe i zasadę najmniejszych uprawnień w IAM |
| Wsadowy pipeline danych do hurtowni w chmurze | Dane w chmurze & ML | Średnio zaawansowany | Potrafisz przenieść dane end-to-end do hurtowni |
| Serverlessowa usługa inferencji ML | Dane w chmurze & ML | Zaawansowany | Potrafisz wystawić model za API bez zarządzania serwerami |
| Stos monitoringu i alertowania | Obserwowalność & bezpieczeństwo | Średnio zaawansowany | Myślisz o tym, co dzieje się po wdrożeniu |
| IAM least-privilege i utwardzanie sekretów | Obserwowalność & bezpieczeństwo | Średnio zaawansowany | Traktujesz bezpieczeństwo jako domyślne, a nie dodatek na końcu |
Najmocniejsze portfolio to nie to z największą liczbą projektów. To takie, które dopasowuje dowody do konkretnej roli, o którą się ubiegasz, i obejmuje obszary umiejętności, które większość juniorskich portfoliów pomija. Zanim zaczniesz budować, przejdź przez trzy pytania i dopasuj wybór do luki.
Projekty infrastrukturalne pokazują, że potrafisz projektować i dostarczać środowiska chmurowe jako kod. To mocny sygnał dla ról cloud engineer, DevOps i SRE, bo infrastruktura jako kod to sposób pracy realnych zespołów.
To projekt, który zamienia klikaną aplikację webową w dowód, że potrafisz budować infrastrukturę chmurową jako kod. Przerabia klasyczną trójwarstwową architekturę, definiując każdy zasób w Terraform zamiast w konsoli.
Udostępniasz load balancer, autoskalującą grupę serwerów WWW, prywatną warstwę bazy danych i bastion host na AWS lub GCP, wszystko w HashiCorp Configuration Language (HCL). Projekt sieci to miejsce, gdzie widać prawdziwe decyzje: prywatne podsieci, security groups lub reguły firewall i kontrolowany ruch wychodzący. Trzymaj stan Terraform w zaszyfrowanym backendzie S3 z blokadą, żeby projekt wyglądał jak produkcja, a nie piaskownica.
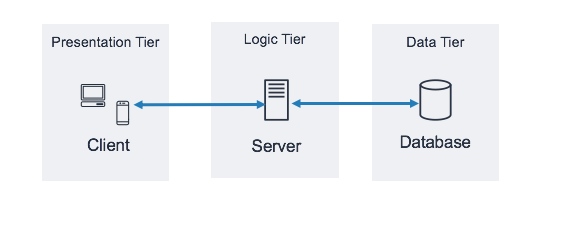
Architektura trójwarstwowa: warstwa prezentacji, warstwa logiki i warstwa danych, każda skalowana i zabezpieczana osobno. Źródło: dokumentacja AWS.
Co udowadnia rekruterowi: potrafisz zaprojektować standardową produkcyjną topologię i zarządzać nią jako kodem, a nie ręcznie w konsoli webowej.
Prowadzona ścieżka: zacznij od tutoriali DataCamp getting started with Terraform i automate AWS infrastructure with Terraform, a jeśli podstawy są nowe, najpierw weź kurs Understanding Cloud Computing. Użyj referencyjnej architektury trójwarstwowej AWS jako pogłębienia topologii.
To właściwy projekt, by udowodnić, że rozumiesz, jak działa infrastruktura jako kod w prawdziwej firmie, a nie tylko jednorazowe uruchomienie terraform apply. To wzorzec używany niemal w każdej poważnej organizacji inżynieryjnej.
Zbuduj bazę kodu Terraform ze współdzielonymi modułami, plikami zmiennych i oddzielnymi workspace’ami lub katalogami dla dev, staging i production. Przechowuj stan zdalnie w S3 lub Terraform Cloud z blokadą i użyj jednego modułu we wszystkich trzech środowiskach, tak by różniła je konfiguracja, a nie kopiuj-wklej. Udokumentuj, dlaczego podzieliłeś moduły w taki właśnie sposób.
Co udowadnia rekruterowi: rozumiesz ponowne użycie modułów, zarządzanie stanem i izolację środowisk — to realna struktura IaC, a nie jednorazowy skrypt.
Prowadzona ścieżka: podążaj za tutorialami DataCamp Terraform on AWS i Terraform import, by oswoić się z modułami i stanem, zanim rozdzielisz środowiska.
Projekty automatyzacji pokazują, że potrafisz zbudować powtarzalne, niezawodne dostarczanie. To rdzeń ról DevOps, a coraz częściej oczekiwane także w inżynierii chmurowej.
Pipeline CI/CD dla skonteneryzowanej aplikacji to najczęściej oczekiwany projekt automatyzacji na juniorskich rolach cloud i DevOps. Jeśli masz zbudować tylko jeden projekt automatyzacji, zrób ten.
Utwórz workflow w GitHub Actions, który lintuje kod, uruchamia testy, buduje obraz Dockera, wypycha go do rejestru takiego jak Amazon ECR, Google Artifact Registry lub Docker Hub i wdraża go do usługi w chmurze. Wyzwalaj go przy pushu i pull requestach, tak by każdy etap robił coś realnego. Pipeline, który tylko wypisuje "hello world", nie oszuka nikogo — spraw, by każdy krok był prawdziwy.
Co udowadnia rekruterowi: potrafisz dostarczać kod automatycznie i niezawodnie — to codzienność pracy platformowej i chmurowej.
Prowadzona ścieżka: kurs DataCamp CI/CD for Machine Learning uczy eventów, jobów, runnerów i pipeline’ów w GitHub Actions, a mechanika przekłada się bezpośrednio na wdrożenie w chmurze. Połącz z Introduction to Git i Introduction to GitHub Concepts, a następnie przejdź przewodnik po CI/CD z przykładem krok po kroku.
To mały, szybki projekt, który pokazuje myślenie operacyjne — rzadsze w juniorskich portfolio niż sama umiejętność budowania. Możesz go skończyć w jedno popołudnie.
Użyj Amazon EventBridge lub Google Cloud Scheduler, by wyzwalać Lambdę lub Cloud Function według harmonogramu. Dobre opcje to dzienny raport kosztów, archiwizacja starych rekordów albo sprzątanie nieużywanych zasobów. Daj funkcji rolę IAM zgodną z zasadą najmniejszych uprawnień i loguj jej działania.
Co udowadnia rekruterowi: myślisz o operacjach i kontroli kosztów, nie tylko o stawianiu usług.
Prowadzona ścieżka: weź kurs AWS Cloud Technology and Services dla serverlessowych klocków, a potem użyj tutoriala AWS Step Functions, by orkiestrwać wieloetapową automatyzację.
Projekty z Kubernetes mają wysoką wartość dla ról cloud engineer, DevOps i SRE. Nawet projekt na lokalnym klastrze, jak kind lub minikube, robi wrażenie, jeśli manifesty i architektura są przemyślane.
To projekt, który pokazuje produkcyjną biegłość w kontenerach i pokrywa większość oczekiwań na juniorskich rolach z Kubernetes. Działa na zarządzanym klastrze lub lokalnie.
Wdróż małą aplikację z dwiema lub trzema usługami (frontend webowy, backend API i baza danych) używając manifestów Deployment, Services, ConfigMaps, Secrets oraz kontrolera Ingress. Następnie spakuj to jako chart Helma z oddzielnymi plikami values na środowiska i dodaj żądania i limity zasobów plus Horizontal Pod Autoscaler. Udokumentuj, dlaczego wybrałeś takie progi — to zmienia podstawowe wdrożenie w takie, które pokazuje realne myślenie.
Co udowadnia rekruterowi: potrafisz uruchamiać skonteneryzowane obciążenia tak jak w produkcji — z pakowaniem i zarządzaniem zasobami, a nie pojedynczym manifestem.
Prowadzona ścieżka: weź Introduction to Kubernetes dla praktyki z kubectl i manifestami, potem Getting Started with Google Kubernetes Engine dla zarządzanego klastra. Ścieżka Containerization and Virtualization with Docker and Kubernetes i tutorial Kubernetes pokrywają całość, a Introduction to Docker jest prerekwizytem.
Projekty serverless pokazują, że rozumiesz architekturę zdarzeniową i zarządzane compute. Buduje się je szybko, więc to dobry pierwszy projekt end-to-end, gdy masz mało czasu.
To najszybsza droga do twojego pierwszego kompletnego projektu w chmurze i daje działający URL do udostępnienia. Przerabia podstawowy statyczny hosting w coś, co faktycznie robi pracę po stronie backendu.
Hostuj statyczną stronę na Amazon S3 z CloudFront lub na Google Cloud Storage, a następnie dodaj formularz kontaktowy, który wywołuje API Gateway i funkcję Lambda (lub Cloud Functions). Funkcja wysyła potwierdzenie przez Amazon SES lub SNS. Całość jest serverless, więc kosztuje niemal nic w utrzymaniu i pokazuje, jak łączą się komponenty zarządzane.
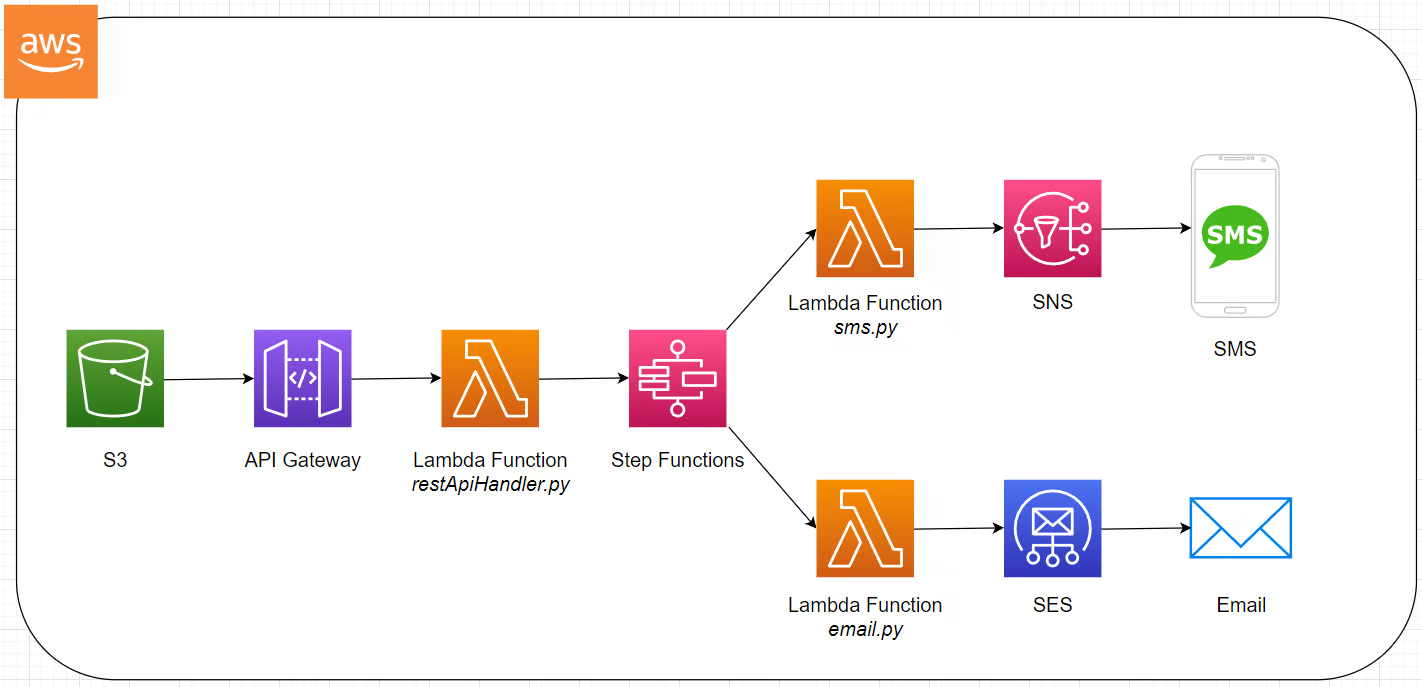
Co udowadnia rekruterowi: potrafisz połączyć statyczny hosting, serverless compute i zarządzane wiadomości w jedną działającą aplikację end-to-end.
Prowadzona ścieżka: weź kurs AWS Concepts dla usług podstawowych i Understanding Cloud Computing dla fundamentów hostingu i serverless.
Ten projekt uczy wzorca zdarzeniowego, który nieustannie pojawia się w prawdziwych architekturach chmurowych. To naturalny krok po formularzu kontaktowym.
Upload do S3 lub Cloud Storage wyzwala Lambdę lub Cloud Function, która przetwarza plik, np. zmienia rozmiar obrazu, parsuje CSV lub wyodrębnia tekst, po czym zapisuje wynik do storage i wysyła powiadomienie przez SNS lub Pub/Sub. Daj funkcji rolę IAM ograniczoną tylko do tych bucketów i tematów, których potrzebuje. Zasada najmniejszych uprawnień w IAM to miejsce, gdzie wielu początkujących się potyka — zrobienie tego dobrze cię wyróżni.
Co udowadnia rekruterowi: rozumiesz projektowanie zdarzeniowe i least-privilege w IAM — dwie rzeczy, które odróżniają przemyślaną budowę od klona tutorialu.
Prowadzona ścieżka: tutorial AWS Step Functions i kurs AWS Cloud Technology and Services DataCamp obejmują triggery, funkcje i orkiestrację.
Projekty danych i ML są cenne, jeśli celujesz w role cloud data engineering, analytics engineering albo platformowe w firmach data-heavy. Architektura i jakość kodu znaczą więcej niż rozmiar zbioru danych.
To właściwy projekt, jeśli celujesz w rolę cloud data engineera lub analytics engineera. Przerabia starsze podejście do analityki w chmurze na czysty pipeline end-to-end.
Pobierz publiczny zbiór danych, przekształć go w Pythonie lub SQL, załaduj do hurtowni w chmurze, takiej jak BigQuery, Amazon Redshift lub Azure Synapse, i zwizualizuj wynik jednego zapytania. Mały zbiór danych jest w porządku, bo chodzi o pipeline, a nie o wolumen. Udokumentuj wybory schematu i to, jak zaplanowałbyś regularne uruchamianie pipeline’u.
Co udowadnia rekruterowi: potrafisz przenieść dane end-to-end do hurtowni — to kręgosłup ról związanych z danymi w chmurze.
Prowadzona ścieżka: podążaj za tutorialem DataCamp getting started with Azure Synapse i weź kurs Introduction to GCP dla BigQuery. Ścieżka Associate Data Engineer in SQL pomoże zbudować fundamenty pipeline’u.
Ten projekt pokazuje, że potrafisz wystawić model za API bez zarządzania serwerami — to współczesne oczekiwanie w rolach aplikacyjnych. Konsoliduje starsze pomysły na serverless ML i chatboty w jedną użyteczną budowę.
Opakuj model do klasyfikacji obrazu lub tekstu za API Gateway i funkcją Lambda lub Cloud Functions oraz zapisuj wejścia i wyjścia w DynamoDB lub Firestore. Możesz użyć usługi zarządzanej, takiej jak Amazon Rekognition, albo modelu z Hugging Face, by trzymać zakres w ryzach. Zanotuj w opisie kompromisy cold startu i kosztów przy serverlessowej inferencji — to pokazuje dojrzały osąd.
Co udowadnia rekruterowi: rozumiesz zarządzane compute, serwowanie modeli i kosztowe kompromisy serverlessowej inferencji.
Prowadzona ścieżka: przeczytaj przewodnik o architekturze chmurowej dla data science i machine learning, a następnie użyj tutoriala AWS Step Functions, by połączyć kroki przetwarzania.
Projektów z zakresu obserwowalności i bezpieczeństwa brakuje w większości juniorskich portfolio — dlatego właśnie się wyróżniają. Nasze prowadzone materiały w tych dwóch obszarach są skromniejsze, więc te projekty bardziej opierają się na oficjalnej dokumentacji niż reszta listy — i mówimy o tym wprost poniżej.
Projekty obserwowalności są poważnie traktowane przez rekruterów na role cloud i SRE, bo pokazują, że myślisz dalej niż moment wdrożenia. Większość kandydatów juniorskich to pomija, więc to szybki sposób, by się wyróżnić.
Wdróż Prometheusa do scrapowania metryk z aplikacji i systemu bazowego, a następnie zbuduj dashboard w Grafanie z co najmniej dwiema regułami alertów. Wystarczy pojedyncza maszyna wirtualna lub lokalny klaster kind. Alternatywnie, zamiast własnego stosu, scentralizuj logi w Amazon CloudWatch lub Google Cloud Logging, napisz zapytanie wyłapujące konkretny wzorzec błędu i podłącz alert. Udokumentuj progi i dlaczego je wybrałeś.
Co udowadnia rekruterowi: myślisz o tym, co dzieje się po wdrożeniu — to sygnał seniorski nawet na poziomie juniora.
Prowadzona ścieżka: użyj oficjalnej dokumentacji Prometheus i Grafana do praktycznej budowy. Kurs DataCamp MLOps Concepts obejmuje zasady monitoringu (monitoring statystyczny i obliczeniowy), które przenoszą się na infrastrukturę.
Myślenie o bezpieczeństwie odróżnia cię od kandydatów, którzy tylko sprawiają, że coś działa. Nie musisz być specjalistą od security, by to pokazać — każdy inżynier może się wyróżnić.
Zacznij od celowo zbyt szerokich uprawnień, użyj IAM Access Analyzer na AWS lub Policy Analyzer na GCP, by znaleźć nadmiarowe uprawnienia, i zredukuj je do minimum wymaganego. Następnie usuń wszelkie zahardkodowane dane logowania i przenieś je do AWS Secrets Manager, Google Secret Manager lub HashiCorp Vault. Udokumentuj stan „przed” oraz każdą wprowadzoną zmianę i powód.
Co udowadnia rekruterowi: traktujesz bezpieczeństwo jako domyślne, a nie jako refleksję na końcu, i potrafisz uzasadnić każde przyznane uprawnienie.
Prowadzona ścieżka: Understanding Cloud Computing obejmuje fundamenty bezpieczeństwa, a część praktyczna korzysta z dokumentacji dostawców dla IAM Access Analyzer i Secrets Manager. To celowo budowa prowadzona przez dokumentację.
Rodzaj projektu ma mniejsze znaczenie niż wykonanie. Dwie rzeczy konsekwentnie odróżniają pozycję do portfolio od klona tutorialu — i obie są darmowe do dodania.
Dla większości osób przechodzących do ról chmurowych najlepszym startem jest trójwarstwowy projekt w Terraform, bo infrastruktura jako kod to umiejętność wymieniana niemal w każdej ofercie cloud i DevOps. Jeśli celujesz prosto w DevOps lub platformę, zacznij zamiast tego od pipeline’u CI/CD w GitHub Actions. Stamtąd dodaj jeden projekt z obszaru, dla którego nie masz jeszcze dowodów, i jeśli możesz — zrób dla niego obserwowalność lub bezpieczeństwo.
Kilka szczerych zastrzeżeń. Budujesz części chmurowe tych projektów w darmowej warstwie dostawcy, a nie na platformie edukacyjnej, więc potrzebujesz konta w AWS, Azure lub GCP i powinieneś uważać na drobne koszty usług wykraczających poza free tier. Traktuj prowadzone kursy jako szybki sposób na poznanie koncepcji, a potem zrób prawdziwą budowę samodzielnie, żeby praca była autentycznie twoja.
Jeśli chcesz najpierw zrozumieć koncepcje, przewodnik Learn Cloud Computing From Scratch i kurs Understanding Cloud Computing pokrywają podstawy w kilka godzin treści.
Najlepsze kursy DataCamp
course
course
course