Course
Основы AWS
2 ч
51.9K
Лучший проект по облачным вычислениям для вашего портфолио — не самый впечатляющий. Это тот, который доказывает именно те навыки, которые требуются в целевой роли, и о котором вы сможете уверенно рассказать на собеседовании. Если вы переходите в роль облачного инженера, DevOps или инженера по надежности сайтов (SRE), сфокусированный набор практических проектов по инфраструктуре как коду, контейнерам, CI/CD и наблюдаемости даст вам больше, чем десяток разрозненных туториалов.
В этом руководстве — 11 проектов, сгруппированных по навыку, который они демонстрируют, с примечанием о том, что это сигнализирует нанимающему менеджеру, и с пошаговым путём для реализации. Будь вы бэкенд‑разработчиком, добавляющим облако в свой стек, или системным администратором на пороге перехода — выберите два‑три проекта, которые лучше всего закрывают пробелы в вашем опыте. По данным нашего гайда по зарплатам облачных инженеров, стартовые предложения в США начинаются примерно с $127 000, так что стоит вложиться в реальные доказательства компетенций.
Мы отобрали проекты по трём критериям: они используют инструменты, встречающиеся в вакансиях 2026 года (Terraform, Kubernetes, GitHub Actions), дают результат, который можно показать (репозиторий на GitHub, живое демо, диаграмма архитектуры), и каждый сопоставлен с курсом или руководством, чтобы вы не учились в одиночку. Новичкам стоит начать с курса Understanding Cloud Computing и нашего гайда о том, как стать облачным инженером, а затем вернуться и строить проекты.
| Проект | Область навыков | Уровень | Что это доказывает нанимающему менеджеру |
|---|---|---|---|
| Трёхуровневая архитектура с Terraform | Инфраструктура и IaC | Средний | Вы умеете проектировать продакшн‑топологию и управлять ею как кодом |
| Terraform‑настройка для нескольких сред | Инфраструктура и IaC | Средний | Вы понимаете модули, состояние и изоляцию окружений |
| Конвейер CI/CD с GitHub Actions | CI/CD и автоматизация | Средний | Вы можете автоматически и надёжно поставлять контейнеризованный код |
| Плановое серверлесс‑задание по автоматизации | CI/CD и автоматизация | Начальный | Вы думаете об эксплуатации и затратах, а не только о разработке |
| Мультисервисное приложение на Kubernetes с Helm | Контейнеры и Kubernetes | Продвинутый | Вы умеете запускать контейнерные рабочие нагрузки так, как это делается в продакшене |
| Статический сайт с серверлесс‑формой обратной связи | Serverless и событийная архитектура | Начальный | Вы умеете связать управляемые сервисы в работающий end‑to‑end проект |
| Событийный конвейер обработки файлов | Serverless и событийная архитектура | Средний | Вы понимаете событийный дизайн и принцип наименьших привилегий в IAM |
| Пакетный конвейер данных в облачный хранилище‑«warehouse» | Облачные данные и ML | Средний | Вы умеете проводить данные от источника до витрины/хранилища |
| Серверлесс‑сервис инференса ML | Облачные данные и ML | Продвинутый | Вы можете отдавать модель за API без управления серверами |
| Стек мониторинга и оповещений | Наблюдаемость и безопасность | Средний | Вы думаете о том, что происходит после деплоя |
| Минимально необходимые IAM‑права и защита секретов | Наблюдаемость и безопасность | Средний | Вы относитесь к безопасности как к дефолту, а не как к добавке в конце |
Сильное портфолио — не то, где больше всего проектов. Это то, где доказательства соответствуют конкретной вакансии и закрывают области навыков, которые чаще всего упускают джуниоры. Перед началом ответьте на три вопроса и сопоставьте выбор с пробелами.
Инфраструктурные проекты показывают, что вы умеете проектировать и поднимать облачные среды как код. Это сильный сигнал для ролей cloud engineer, DevOps и SRE, потому что так работают реальные команды.
Это проект, который превращает кликнутый в консоли веб‑приложение в доказательство того, что вы строите инфраструктуру как код. Он переосмысливает классическую трёхуровневую схему, определяя каждый ресурс в Terraform вместо консоли.
Вы поднимаете балансировщик нагрузки, автоскейлинг‑группу веб‑серверов, приватный уровень базы данных и бастион‑хост в AWS или GCP — всё на языке HCL (HashiCorp Configuration Language). Настоящие решения проявляются в сетевом дизайне: приватные подсети, security groups или правила firewall, контролируемый исходящий трафик. Держите состояние Terraform в зашифрованном backend S3 с блокировками — так проект будет выглядеть как продакшн, а не песочница.
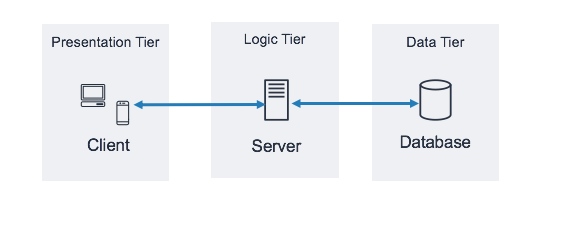
Трёхуровневая архитектура: уровень представления, уровень логики и уровень данных, каждый масштабируется и защищается отдельно. Источник: документация AWS.
Что это доказывает нанимающему менеджеру: вы проектируете стандартную продакшн‑топологию и управляете ею как кодом, а не вручную в консоли.
Пошаговый путь: начните с руководств DataCamp getting started with Terraform и automate AWS infrastructure with Terraform, а если основы для вас новы — сперва пройдите курс Understanding Cloud Computing. В качестве углубления используйте эталонную трёхуровневую архитектуру AWS.
Этот проект доказывает, что вы понимаете, как работает инфраструктура как код в реальной компании, а не просто один раз запускаете terraform apply. Это паттерн почти каждого серьёзного инженерингового отдела.
Постройте кодовую базу Terraform с общими модулями, файлами переменных и отдельными рабочими пространствами или директориями для dev, staging и production. Храните состояние удалённо в S3 или Terraform Cloud с блокировками и переиспользуйте один модуль во всех окружениях, чтобы отличия были в конфигурации, а не в копипaste. Задокументируйте, почему вы так разделили модули.
Что это доказывает нанимающему менеджеру: вы понимаете переиспользование модулей, управление состоянием и изоляцию окружений — то есть реальную структуру IaC, а не разовый скрипт.
Пошаговый путь: пройдите руководства DataCamp Terraform on AWS и Terraform import, чтобы освоить модули и состояние, прежде чем делить окружения.
Проекты по автоматизации показывают, что вы умеете строить повторяемые и надёжные процессы доставки. Это базовая часть для ролей DevOps и всё чаще — требование в облачной инженерии.
Конвейер CI/CD для контейнеризованного приложения — самый ожидаемый автоматизационный проект для начинающих в облаке и DevOps. Если делать только один проект по автоматизации — делайте этот.
Создайте workflow GitHub Actions, который линтует код, запускает тесты, собирает Docker‑образ, публикует его в реестр вроде Amazon ECR, Google Artifact Registry или Docker Hub и деплоит в облачный сервис. Запускайте по push и pull request, чтобы каждый этап делал реальную работу. Конвейер, который лишь печатает «hello world», никого не обманет — пусть каждый шаг будет настоящим.
Что это доказывает нанимающему менеджеру: вы умеете поставлять код автоматически и надёжно — это ежедневная практика платформенных и облачных команд.
Пошаговый путь: курс DataCamp CI/CD for Machine Learning учит событиям GitHub Actions, задачам, раннерам и пайплайнам — механика напрямую переносится на облачный деплой. Скомбинируйте с курсами Introduction to Git и Introduction to GitHub Concepts, затем пройдите пошаговый туториал по CI/CD как пример.
Небольшой быстрый проект, который показывает операционное мышление — оно реже попадается в джуниорских портфолио, чем чистые навыки разработки. Его можно сделать за один день.
Используйте Amazon EventBridge или Google Cloud Scheduler, чтобы по расписанию вызывать Lambda или Cloud Function. Хорошие варианты: ежедневный отчёт по затратам, задача архивирования старых записей или уборка устаревших ресурсов. Назначьте функции IAM‑роль по принципу наименьших привилегий и логируйте её работу.
Что это доказывает нанимающему менеджеру: вы думаете об эксплуатации и контроле затрат, а не только о запуске сервисов.
Пошаговый путь: пройдите курс AWS Cloud Technology and Services по строительным блокам serverless, затем используйте руководство по AWS Step Functions для оркестрации многошаговой автоматизации.
Проекты на Kubernetes — ценность для ролей cloud engineer, DevOps и SRE. Даже проект на локальном кластере, таком как kind или minikube, производит впечатление, если манифесты и архитектура продуманы.
Этот проект демонстрирует продакшн‑уровень грамотности в контейнерах и покрывает большую часть ожиданий для начинающего в Kubernetes. Его можно выполнить на управляемом кластере или локально.
Разверните небольшое приложение из двух‑трёх сервисов (веб‑фронтенд, бэкенд‑API и база данных) с использованием Deployment, Service, ConfigMap, Secret и Ingress‑контроллера. Затем упакуйте всё в Helm‑чарт с отдельными values‑файлами для окружений и задайте resource requests/limits плюс Horizontal Pod Autoscaler. Задокументируйте, почему выбрали такие пороги — это превращает базовый деплой в демонстрацию продуманности.
Что это доказывает нанимающему менеджеру: вы запускаете контейнерные нагрузки по‑продакшнски — с упаковкой и управлением ресурсами, а не единичным манифестом.
Пошаговый путь: пройдите Introduction to Kubernetes для практики с kubectl и манифестами, затем Getting Started with Google Kubernetes Engine для управляемого кластера. Трек Containerization and Virtualization with Docker and Kubernetes и руководство по Kubernetes покрывают весь путь, а Introduction to Docker — обязательная основа.
Serverless‑проекты показывают понимание событийной архитектуры и управляемых вычислений. Их быстро собирать, поэтому это хороший первый end‑to‑end проект, если времени мало.
Самый быстрый путь к первому полноценному облачному проекту с живой ссылкой, которой можно делиться. Это переосмысливает базовый статический хостинг в нечто, что реально выполняет бэкенд‑логику.
Разместите статический сайт в Amazon S3 с CloudFront или в Google Cloud Storage, затем добавьте форму, которая вызывает API Gateway и функцию Lambda (или Cloud Functions). Функция отправляет подтверждение через Amazon SES или SNS. Весь стек серверлесс, поэтому эксплуатация почти ничего не стоит и показывает, как соединяются управляемые компоненты.
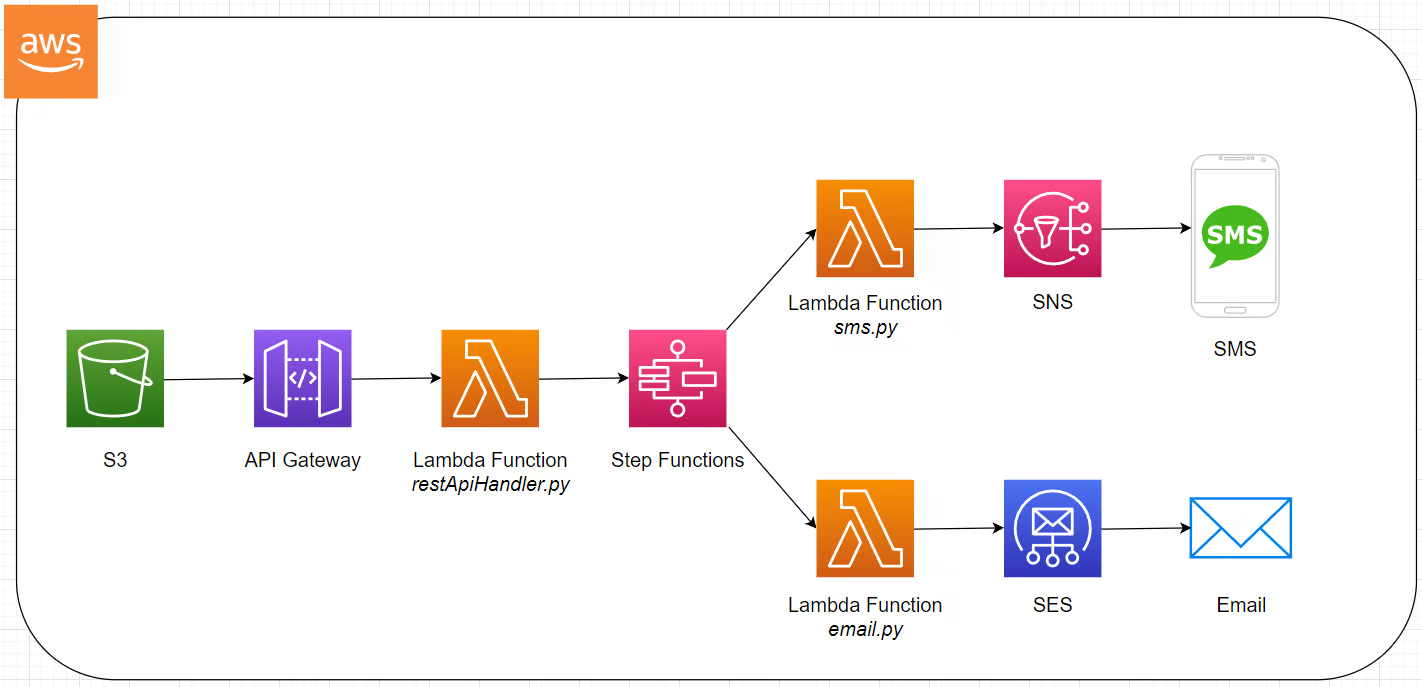
Что это доказывает нанимающему менеджеру: вы умеете связать статический хостинг, серверлесс‑вычисления и управляемую рассылку в один работающий end‑to‑end сервис.
Пошаговый путь: пройдите курс AWS Concepts по основным сервисам и Understanding Cloud Computing по фундаменту хостинга и serverless.
Этот проект обучает событийному паттерну, который постоянно встречается в реальных облачных архитектурах. Это естественный шаг после формы обратной связи.
Загрузка в S3 или Cloud Storage запускает Lambda или Cloud Function, которая обрабатывает файл — например, ресайзит изображение, парсит CSV или извлекает текст, — затем пишет результат в хранилище и отправляет уведомление через SNS или Pub/Sub. Назначьте функции IAM‑роль, ограниченную только нужными bucket'ами и топиками. Принцип наименьших привилегий в IAM — частая слабость новичков, так что правильная настройка выделит вас.
Что это доказывает нанимающему менеджеру: вы понимаете событийный дизайн и IAM по принципу наименьших привилегий — две вещи, которые отличают продуманный проект от клона туториала.
Пошаговый путь: руководства DataCamp AWS Step Functions и курс AWS Cloud Technology and Services покрывают триггеры, функции и оркестрацию.
Проекты по данным и ML ценны, если вы нацелены на cloud data engineering, analytics engineering или платформенные роли в компаниях с упором на данные. Важнее архитектура и качество кода, а не размер набора данных.
Подходит тем, кто нацелен на роли cloud data engineer или analytics engineer. Переосмысливает прежние идеи облачной аналитики в чистый end‑to‑end конвейер.
Загрузите публичный датасет, трансформируйте его на Python или SQL, поместите в облачный warehouse — BigQuery, Amazon Redshift или Azure Synapse — и визуализируйте результат одного запроса. Небольшого набора достаточно: важен конвейер, а не объём. Задокументируйте выбор схемы и как вы бы запускали конвейер по расписанию.
Что это доказывает нанимающему менеджеру: вы умеете провести данные end‑to‑end до хранилища — это основа облачных дата‑ролей.
Пошаговый путь: следуйте руководству DataCamp getting started with Azure Synapse и пройдите курс Introduction to GCP по BigQuery. Трек Associate Data Engineer in SQL поможет освоить основы построения конвейеров.
Этот проект показывает, что вы умеете отдавать модель за API без управления серверами — современное ожидание для прикладных ролей. Он объединяет прежние идеи про serverless‑ML и чат‑ботов в один полезный сервис.
Упакуйте модель (для классификации изображений или текста) за API Gateway и функцию Lambda или Cloud Functions, а входы/выходы храните в DynamoDB или Firestore. Можно использовать управляемый сервис вроде Amazon Rekognition или модель Hugging Face, чтобы сузить объём. Отметьте компромиссы холодного старта и стоимости serverless‑инференса в описании — это демонстрирует зрелость суждений.
Что это доказывает нанимающему менеджеру: вы понимаете управляемые вычисления, отдачу моделей и стоимостные компромиссы при серверлесс‑инференсе.
Пошаговый путь: прочитайте гайд об облачной архитектуре для data science и машинного обучения, затем используйте руководство по AWS Step Functions, чтобы связать этапы обработки.
Проектов по наблюдаемости и безопасности нет в большинстве джуниорских портфолио — именно поэтому они выделяются. Наше пошаговое покрытие в этих областях пока скромнее, поэтому эти проекты сильнее опираются на официальную документацию — и мы честно об этом говорим.
Нанимающие менеджеры серьёзно относятся к проектам по наблюдаемости для ролей в облаке и SRE, потому что они показывают мышление после момента деплоя. Большинство джуниоров это пропускают — быстрый способ выделиться.
Разверните Prometheus для сбора метрик приложения и системы, затем соберите в Grafana дашборд с минимум двумя правилами оповещений. Достаточно одной VM или локального kind‑кластера. В качестве альтернативы облачному провайдеру централизуйте логи в Amazon CloudWatch или Google Cloud Logging, напишите запрос, выявляющий конкретный шаблон ошибки, и привяжите алерт. Задокументируйте пороги и обоснования выбора.
Что это доказывает нанимающему менеджеру: вы думаете о том, что будет после деплоя — это «старший» сигнал даже на начальном уровне.
Пошаговый путь: используйте официальную документацию Prometheus и Grafana для практики. Курс DataCamp MLOps Concepts покрывает принципы мониторинга (статистический и вычислительный), применимые и к инфраструктуре.
Мышление о безопасности отличает вас от тех, кто просто «заставляет работать». Не нужно быть специалистом по безопасности, чтобы это показать — любой инженер может выделиться.
Начните с заведомо избыточных прав, используйте IAM Access Analyzer в AWS или Policy Analyzer в GCP, чтобы найти лишние разрешения, и сократите их до минимально необходимых. Затем удалите любые захардкоженные креденшелы и перенесите их в AWS Secrets Manager, Google Secret Manager или HashiCorp Vault. Задокументируйте исходное состояние и каждое изменение с обоснованием.
Что это доказывает нанимающему менеджеру: вы воспринимаете безопасность как настройку по умолчанию, а не как довесок, и можете обосновать каждое выданное разрешение.
Пошаговый путь: курс Understanding Cloud Computing покрывает основы безопасности, а практическая часть опирается на документацию провайдеров по IAM Access Analyzer и Secrets Manager. Это осознанно «документационно‑ведомый» проект.
Тип проекта менее важен, чем его исполнение. Две вещи стабильно отличают портфолио от копии туториала — и обе бесплатны.
Для большинства переходящих в облачные роли начать стоит с трёхуровневого проекта на Terraform — инфраструктура как код фигурирует почти в каждой вакансии cloud и DevOps. Если вы целитесь прямо в DevOps или платформенную инженерию — сначала соберите конвейер CI/CD на GitHub Actions. Затем добавьте один проект из области, по которой у вас пока нет доказательств, и по возможности сделайте для него наблюдаемость или безопасность.
Несколько честных оговорок. Облачные части этих проектов вы строите в бесплатных тарифах провайдеров, а не внутри учебной платформы, так что вам понадобится аккаунт AWS, Azure или GCP, и стоит следить за небольшими списаниями за сервисы вне free tier. Относитесь к курсам как к быстрому способу понять концепции, а реальную сборку делайте сами — чтобы работа была по‑настоящему вашей.
Если хотите сначала разобраться с концепциями, перед сборкой прочитайте гайд Learn Cloud Computing From Scratch и пройдите курс Understanding Cloud Computing — там базовые вещи за несколько часов контента.
Лучшие курсы DataCamp
Course
Course
Course