Courses
AWS Concepts
2 ชม.
51.8K
โปรเจกต์คลาวด์ที่ดีที่สุดสำหรับพอร์ตโฟลิโอไม่ใช่โปรเจกต์ที่ดูอลังการที่สุด แต่เป็นโปรเจกต์ที่พิสูจน์ทักษะตรงกับบทบาทที่กำลังเล็งไว้ และสามารถอธิบายขั้นตอนการตัดสินใจได้อย่างมั่นใจในห้องสัมภาษณ์ หากกำลังย้ายสายมาเป็น Cloud Engineer, DevOps หรือ Site Reliability Engineer (SRE) ชุดโปรเจกต์แบบมีไกด์ที่โฟกัสครอบคลุม Infrastructure as Code, คอนเทนเนอร์, CI/CD และ Observability จะมีน้ำหนักกว่าเรียนตามบทความกระจัดกระจายหลายชิ้น
คู่มือนี้รวบรวม 11 โปรเจกต์ แบ่งตามทักษะที่แต่ละโปรเจกต์สาธิต พร้อมคำอธิบายว่าส่งสัญญาณอะไรถึงผู้จัดการการจ้างงาน และเส้นทางแบบมีไกด์เพื่อสร้างผลงาน ไม่ว่าจะเป็นนักพัฒนาแบ็กเอนด์ที่เพิ่มสกิลคลาวด์ลงในสแต็ก หรือผู้ดูแลระบบที่กำลังก้าวกระโดด เลือก 2–3 โปรเจกต์ที่เติมเต็มช่องว่างหลักในหลักฐานผลงาน ตามคู่มือเงินเดือน Cloud Engineer ของเรา ระดับเริ่มต้นในสหรัฐฯ อยู่ราว $127,000 ดังนั้นบทบาทเหล่านี้คุ้มค่ากับการสร้างหลักฐานจริง
เราเลือกโปรเจกต์เหล่านี้ตามสามเกณฑ์: ใช้เครื่องมือที่พบในประกาศงานคลาวด์ปี 2026 (Terraform, Kubernetes, GitHub Actions), ให้ผลลัพธ์ที่โชว์ได้ (GitHub repo, เดโมออนไลน์, แผนผังสถาปัตยกรรม) และแต่ละโปรเจกต์ผูกกับคอร์สหรือบทความแบบมีไกด์เพื่อไม่ต้องเรียนลำพัง มือใหม่ในสายนี้? เริ่มจากคอร์ส Understanding Cloud Computing และคู่มือ เส้นทางสู่การเป็น Cloud Engineer แล้วค่อยกลับมาลงมือสร้าง
| โปรเจกต์ | ด้านทักษะ | ระดับ | สิ่งที่พิสูจน์ต่อผู้จัดการการจ้างงาน |
|---|---|---|---|
| สถาปัตยกรรมสามเลเยอร์ด้วย Terraform | โครงสร้างพื้นฐาน & IaC | ระดับกลาง | ออกแบบโทโพโลยีระดับโปรดักชันและบริหารเป็นโค้ดได้ |
| Terraform หลายสภาพแวดล้อม | โครงสร้างพื้นฐาน & IaC | ระดับกลาง | เข้าใจโมดูล, สเตต, และการแยกสภาพแวดล้อม |
| ไปป์ไลน์ CI/CD ด้วย GitHub Actions | CI/CD & อัตโนมัติ | ระดับกลาง | ส่งมอบโค้ดแบบคอนเทนเนอร์อัตโนมัติและน่าเชื่อถือ |
| งานอัตโนมัติแบบ Serverless ตามกำหนดเวลา | CI/CD & อัตโนมัติ | ระดับต้น | คิดเรื่องปฏิบัติการและต้นทุน ไม่ใช่แค่การสร้าง |
| แอปหลายบริการบน Kubernetes ด้วย Helm | คอนเทนเนอร์ & Kubernetes | ขั้นสูง | รันเวิร์กโหลดคอนเทนเนอร์ตามแนวทางโปรดักชันได้ |
| ไซต์สแตติกพร้อมฟอร์มติดต่อแบบ Serverless | Serverless & อีเวนต์ไดรเวน | ระดับต้น | เชื่อมบริการที่มีการจัดการเป็นแอปครบวงจรที่ใช้งานได้ |
| ไปป์ไลน์ประมวลผลไฟล์แบบอีเวนต์ไดรเวน | Serverless & อีเวนต์ไดรเวน | ระดับกลาง | เข้าใจการออกแบบอีเวนต์ไดรเวนและ IAM แบบสิทธิ์น้อยที่สุด |
| ไปป์ไลน์ข้อมูลแบบแบตช์เข้าสู่คลังข้อมูลคลาวด์ | ข้อมูลคลาวด์ & ML | ระดับกลาง | ย้ายข้อมูลปลายทางถึงปลายทางเข้าสู่คลังได้ |
| บริการทำนายผล ML แบบ Serverless | ข้อมูลคลาวด์ & ML | ขั้นสูง | ให้บริการโมเดลหลัง API ได้โดยไม่ต้องบริหารเซิร์ฟเวอร์ |
| สแต็กมอนิเตอร์และระบบแจ้งเตือน | การสังเกตการณ์ & ความปลอดภัย | ระดับกลาง | คิดถึงสิ่งที่เกิดหลังดีพลอย |
| IAM สิทธิ์น้อยที่สุดและการแข็งแรงของความลับ | การสังเกตการณ์ & ความปลอดภัย | ระดับกลาง | มองความปลอดภัยเป็นค่าตั้งต้น ไม่ใช่ภายหลัง |
พอร์ตโฟลิโอที่แข็งแรงไม่ใช่พอร์ตที่มีโปรเจกต์มากที่สุด แต่คือพอร์ตที่จับคู่หลักฐานกับบทบาทที่สมัคร และครอบคลุมทักษะที่พอร์ตระดับจูเนียร์มักข้าม ก่อนเริ่มทำ ให้ตอบสามคำถามนี้และเลือกโปรเจกต์ให้ตรงช่องว่าง
โปรเจกต์โครงสร้างพื้นฐานแสดงให้เห็นว่าสามารถออกแบบและจัดเตรียมสภาพแวดล้อมคลาวด์เป็นโค้ดได้ เป็นสัญญาณแรงสำหรับ Cloud Engineer, DevOps และ SRE เพราะ Infrastructure as Code คือวิธีทำงานจริงของทีม
โปรเจกต์นี้เปลี่ยนเว็บแอปคลิกผ่านให้กลายเป็นหลักฐานว่าคุณสร้างโครงสร้างพื้นฐานคลาวด์เป็นโค้ดได้ โดยรีดีไซน์สถาปัตยกรรมสามเลเยอร์แบบคลาสสิกด้วยการนิยามทุกรีซอร์สใน Terraform แทนคอนโซล
จัดเตรียมโหลดบาลานเซอร์ กลุ่มเว็บเซิร์ฟเวอร์แบบออโตสเกล ชั้นฐานข้อมูลแบบไพรเวต และบาสเตียนโฮสต์บน AWS หรือ GCP ทั้งหมดใน HashiCorp Configuration Language (HCL) การออกแบบเน็ตเวิร์กคือจุดที่การตัดสินใจจริงปรากฏ: ซับเน็ตแบบไพรเวต, Security Group หรือไฟร์วอลล์รูล, และการควบคุม egress เก็บสเตตของ Terraform ใน S3 แบ็กเอนด์ที่เข้ารหัสพร้อมล็อกกิ้ง เพื่อให้โปรเจกต์ดูเหมือนโปรดักชัน ไม่ใช่แซนด์บ็อกซ์
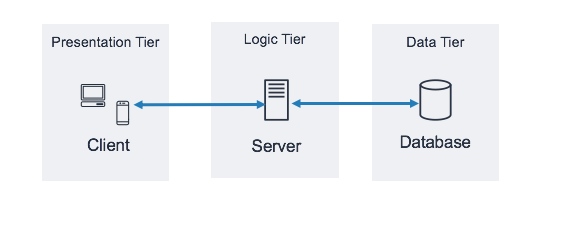
สถาปัตยกรรมสามเลเยอร์: ชั้นนำเสนอ ชั้นลอจิก และชั้นข้อมูล ซึ่งสเกลและรักษาความปลอดภัยแยกกัน อ้างอิง: เอกสาร AWS
สิ่งที่พิสูจน์ต่อผู้จัดการการจ้างงาน: ออกแบบโทโพโลยีโปรดักชันมาตรฐานและบริหารเป็นโค้ดได้ ไม่ใช่ทำมือในเว็บคอนโซล
เส้นทางแบบมีไกด์: เริ่มที่บทความของ DataCamp เริ่มต้นใช้ Terraform และ ทำให้โครงสร้างพื้นฐาน AWS เป็นอัตโนมัติด้วย Terraform และเรียนคอร์ส Understanding Cloud Computing ก่อนหากพื้นฐานยังใหม่ ใช้สถาปัตยกรรมอ้างอิงแบบสามเลเยอร์ของ AWS เป็นการเจาะลึกโทโพโลยี
โปรเจกต์นี้เหมาะสำหรับพิสูจน์ว่าเข้าใจการทำงานของ Infrastructure as Code ในบริษัทจริง ไม่ใช่แค่รัน terraform apply ครั้งเดียว เป็นแพทเทิร์นที่พบในองค์กรวิศวกรรมที่จริงจังแทบทุกแห่ง
สร้างโค้ดเบส Terraform ที่มีโมดูลแชร์ ไฟล์ตัวแปร และเวิร์กสเปซหรือไดเรกทอรีแยกสำหรับ dev, staging และ production เก็บสเตตระยะไกลใน S3 หรือ Terraform Cloud พร้อมล็อกกิ้ง และใช้โมดูลเดียวกันซ้ำทั้งสามสภาพแวดล้อมเพื่อให้ต่างกันแค่คอนฟิก ไม่ใช่คัดลอก สรุปเหตุผลว่าทำไมแยกโมดูลแบบนั้น
สิ่งที่พิสูจน์ต่อผู้จัดการการจ้างงาน: เข้าใจการใช้ซ้ำโมดูล การจัดการสเตต และการแยกสภาพแวดล้อม ซึ่งเป็นโครงสร้าง IaC ในโลกจริง ไม่ใช่สคริปต์ครั้งเดียว
เส้นทางแบบมีไกด์: ทำตามบทความของ DataCamp Terraform บน AWS และ Terraform import เพื่อคุ้นเคยกับโมดูลและสเตตก่อนแยกสภาพแวดล้อม
โปรเจกต์ด้านอัตโนมัติแสดงว่าสร้างกระบวนการส่งมอบที่ทำซ้ำได้และเชื่อถือได้ เป็นแกนกลางของบทบาท DevOps และเป็นสิ่งที่คาดหวังในงานคลาวด์มากขึ้นเรื่อยๆ
ไปป์ไลน์ CI/CD สำหรับแอปแบบคอนเทนเนอร์คือโปรเจกต์อัตโนมัติที่ถูกคาดหวังมากที่สุดสำหรับระดับจูเนียร์ในสาย Cloud และ DevOps หากจะทำโปรเจกต์อัตโนมัติแค่หนึ่งชิ้น ให้ทำชิ้นนี้
สร้างเวิร์กโฟลว์ GitHub Actions ที่ลินต์โค้ด รันทดสอบ สร้างอิมเมจ Docker ดันไปยังรีจิสทรีอย่าง Amazon ECR, Google Artifact Registry หรือ Docker Hub และดีพลอยไปยังบริการคลาวด์ ตั้งทริกเกอร์เมื่อ push และ pull request เพื่อให้แต่ละสเตจทำงานจริง ไปป์ไลน์ที่พิมพ์แค่ "hello world" หลอกใครไม่ได้ ทำให้ทุกขั้นตอนมีเนื้อแท้
สิ่งที่พิสูจน์ต่อผู้จัดการการจ้างงาน: ส่งมอบโค้ดอัตโนมัติและเชื่อถือได้ ซึ่งเป็นงานประจำของงานแพลตฟอร์มและคลาวด์
เส้นทางแบบมีไกด์: คอร์ส CI/CD for Machine Learning ของ DataCamp สอนเรื่อง events, jobs, runners และ pipelines ของ GitHub Actions และหลักการนำไปใช้กับการดีพลอยคลาวด์ได้โดยตรง จับคู่กับ Introduction to Git และ Introduction to GitHub Concepts แล้วตามด้วย บทความสาธิต CI/CD เป็นตัวอย่างทำจริง
โปรเจกต์ขนาดเล็กทำไวที่แสดงความคิดเชิงปฏิบัติการ ซึ่งหาได้ยากกว่าในพอร์ตระดับจูเนียร์เมื่อเทียบกับสกิลการสร้าง ใช้เวลาบ่ายเดียวก็เสร็จ
ใช้ Amazon EventBridge หรือ Google Cloud Scheduler เพื่อทริกเกอร์ Lambda หรือ Cloud Function ตามกำหนดเวลา ตัวอย่างที่ดีคือรายงานต้นทุนรายวัน งานอาร์ไคฟ์ระเบียนเก่า หรือการล้างรีซอร์สที่ค้างอยู่ กำหนด IAM role ของฟังก์ชันให้เป็นสิทธิ์น้อยที่สุด และบันทึกสิ่งที่ทำ
สิ่งที่พิสูจน์ต่อผู้จัดการการจ้างงาน: คิดเรื่องการปฏิบัติการและการควบคุมต้นทุน ไม่ใช่แค่เปิดบริการให้ติดขึ้นมา
เส้นทางแบบมีไกด์: เรียน AWS Cloud Technology and Services เพื่อรู้จักบล็อกสำคัญของ Serverless แล้วใช้ บทความ AWS Step Functions เพื่อจัดกระบวนการอัตโนมัติหลายขั้น
โปรเจกต์ Kubernetes มีมูลค่าสูงสำหรับบทบาท Cloud Engineer, DevOps และ SRE แม้ทำบนคลัสเตอร์โลคอลอย่าง kind หรือ minikube ก็โดดเด่นได้เมื่อแมนิเฟสต์และสถาปัตยกรรมผ่านการคิดมาอย่างดี
โปรเจกต์นี้แสดงความรู้คอนเทนเนอร์ระดับโปรดักชัน และครอบคลุมสิ่งที่บทบาท Kubernetes ระดับจูเนียร์คาดหวัง ทำได้ทั้งบนคลัสเตอร์ที่มีการจัดการหรือโลคอล
ดีพลอยแอปเล็กๆ ที่มี 2–3 บริการ (เว็บฟรอนต์เอนด์, API แบ็กเอนด์, และฐานข้อมูล) โดยใช้ Deployment, Service, ConfigMap, Secret และ Ingress controller จากนั้นแพ็กเป็น Helm chart พร้อมไฟล์ values แยกตามสภาพแวดล้อม และกำหนด resource requests/limits รวมถึง Horizontal Pod Autoscaler อธิบายเหตุผลของเกณฑ์ที่เลือก เพราะนั่นคือสิ่งที่ยกระดับจากการดีพลอยพื้นฐานไปเป็นงานที่สะท้อนการคิดจริง
สิ่งที่พิสูจน์ต่อผู้จัดการการจ้างงาน: รันเวิร์กโหลดคอนเทนเนอร์ตามแนวทางโปรดักชันได้ พร้อมการแพ็กและจัดการทรัพยากร ไม่ใช่แค่แมนิเฟสต์เดี่ยว
เส้นทางแบบมีไกด์: เรียน Introduction to Kubernetes เพื่อฝึก kubectl และแมนิเฟสต์ แล้วต่อด้วย Getting Started with Google Kubernetes Engine สำหรับคลัสเตอร์ที่มีการจัดการ แทร็ก Containerization and Virtualization with Docker and Kubernetes และ บทความ Kubernetes ครอบคลุมเส้นทางเต็ม โดยมี Introduction to Docker เป็นคอร์สพื้นฐาน
โปรเจกต์ Serverless แสดงความเข้าใจสถาปัตยกรรมแบบอีเวนต์ไดรเวนและ Compute แบบจัดการ สร้างได้เร็ว จึงเหมาะเป็นโปรเจกต์ครบวงจรชิ้นแรกเมื่อเวลาจำกัด
เส้นทางเร็วสุดสู่โปรเจกต์คลาวด์ชิ้นแรกที่สมบูรณ์ และให้ URL จริงไว้แชร์ เปลี่ยนโฮสต์สแตติกพื้นฐานให้มีแบ็กเอนด์ทำงานจริง
โฮสต์ไซต์สแตติกบน Amazon S3 ร่วมกับ CloudFront หรือบน Google Cloud Storage แล้วเพิ่มฟอร์มติดต่อที่เรียก API Gateway และ Lambda (หรือ Cloud Functions) ฟังก์ชันส่งข้อความยืนยันผ่าน Amazon SES หรือ SNS ทั้งระบบเป็น Serverless จึงแทบไม่มีค่าใช้จ่าย และสาธิตการเชื่อมคอมโพเนนต์แบบ Managed เข้าด้วยกัน
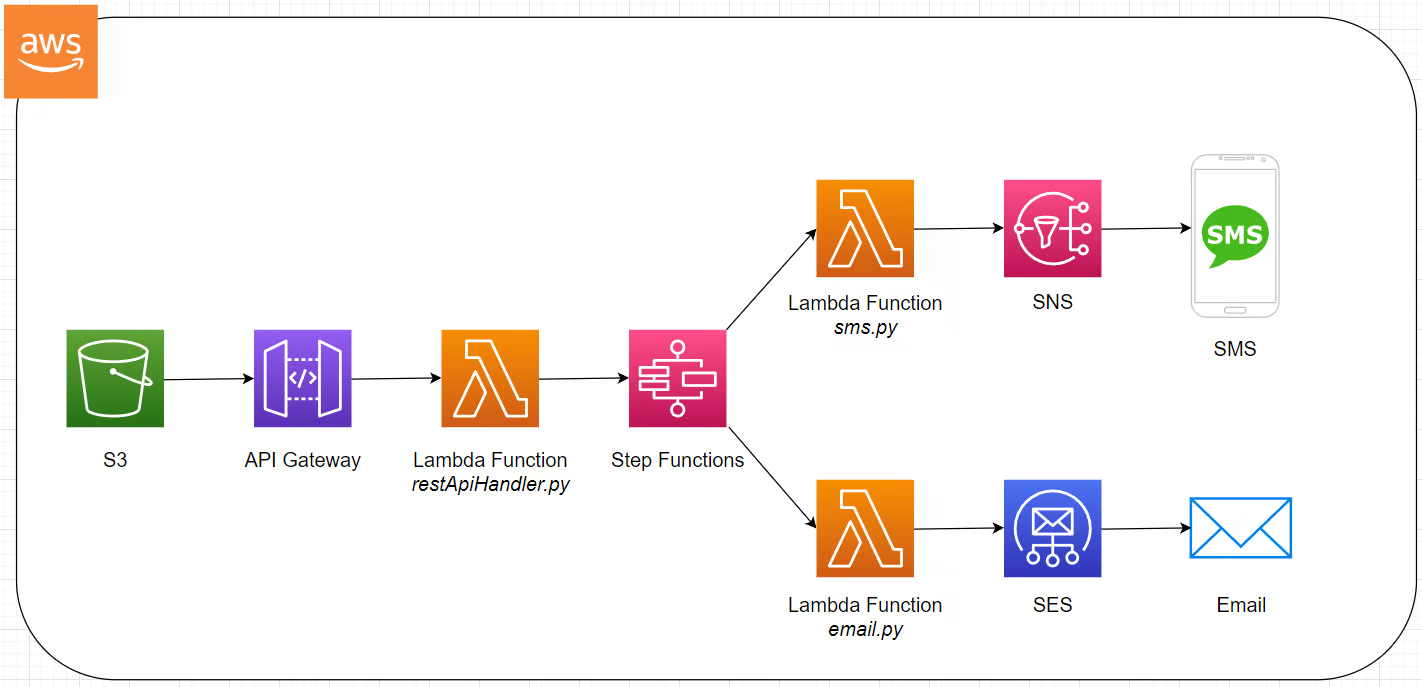
สิ่งที่พิสูจน์ต่อผู้จัดการการจ้างงาน: เชื่อมโฮสติ้งสแตติก, คอมพิวต์แบบ Serverless และระบบส่งข้อความแบบ Managed เป็นแอปครบวงจรที่ใช้งานได้
เส้นทางแบบมีไกด์: เรียนคอร์ส AWS Concepts สำหรับบริการหลัก และ Understanding Cloud Computing สำหรับพื้นฐานเบื้องหลังการโฮสต์และ Serverless
โปรเจกต์นี้สอนแพทเทิร์นอีเวนต์ไดรเวนที่พบตลอดในสถาปัตยกรรมคลาวด์จริง เป็นการไต่ระดับต่อจากฟอร์มติดต่อ
การอัปโหลดไปยัง S3 หรือ Cloud Storage จะทริกเกอร์ Lambda หรือ Cloud Function เพื่อประมวลผลไฟล์ เช่น ปรับขนาดรูป วิเคราะห์ CSV หรือสกัดข้อความ แล้วเขียนผลลัพธ์กลับสตอเรจและส่งการแจ้งเตือนผ่าน SNS หรือ Pub/Sub กำหนด IAM role ของฟังก์ชันให้ครอบคลุมเฉพาะบักเก็ตและท็อปิกที่จำเป็น IAM แบบสิทธิ์น้อยที่สุดคือจุดที่มือใหม่พลาดบ่อย ทำได้ถูกต้องจะโดดเด่น
สิ่งที่พิสูจน์ต่อผู้จัดการการจ้างงาน: เข้าใจการออกแบบอีเวนต์ไดรเวนและ IAM แบบสิทธิ์น้อยที่สุด สองอย่างที่แยกงานที่คิดมาแล้วออกจากงานลอกบทความ
เส้นทางแบบมีไกด์: บทความ AWS Step Functions และคอร์ส AWS Cloud Technology and Services ครอบคลุมทริกเกอร์ ฟังก์ชัน และการออร์เคสเทรต
โปรเจกต์ด้านข้อมูลและ ML มีคุณค่าหากเล็งบทบาท Cloud Data Engineering, Analytics Engineering หรือแพลตฟอร์มในบริษัทที่เน้นข้อมูล สถาปัตยกรรมและคุณภาพโค้ดสำคัญกว่าขนาดข้อมูล
โปรเจกต์นี้เหมาะหากเล็งเป็น Cloud Data Engineer หรือ Analytics Engineer โดยรีเฟรชแนวคิด Analytics บนคลาวด์แบบเดิมให้เป็นไปป์ไลน์ปลายทางถึงปลายทางที่สะอาด
ดึงข้อมูลสาธารณะ แปลงด้วย Python หรือ SQL โหลดเข้าสู่คลังข้อมูลคลาวด์อย่าง BigQuery, Amazon Redshift หรือ Azure Synapse และสร้างภาพจากผลลัพธ์คิวรีหนึ่งรายการ ข้อมูลขนาดเล็กก็เพียงพอ เพราะจุดสำคัญคือไปป์ไลน์ ไม่ใช่ปริมาณ บันทึกเหตุผลการออกแบบสคีมาและแนวทางตั้งเวลาให้ไปป์ไลน์รันตามกำหนด
สิ่งที่พิสูจน์ต่อผู้จัดการการจ้างงาน: ย้ายข้อมูลปลายทางถึงปลายทางเข้าสู่คลังได้ ซึ่งเป็นแกนหลักของบทบาทข้อมูลบนคลาวด์
เส้นทางแบบมีไกด์: ทำตามบทความของ DataCamp เริ่มต้นกับ Azure Synapse และเรียนคอร์ส Introduction to GCP สำหรับ BigQuery แทร็ก Associate Data Engineer in SQL ช่วยวางรากฐานไปป์ไลน์
โปรเจกต์นี้แสดงว่าสามารถวางโมเดลหลัง API ได้โดยไม่ต้องดูแลเซิร์ฟเวอร์ ซึ่งเป็นความคาดหวังสมัยใหม่สำหรับบทบาทเชิงประยุกต์ รวมแนวคิด Serverless ML และแชตบอตแบบเดิมให้เป็นงานเดียวที่ใช้งานได้
แพ็กโมเดลสำหรับจำแนกรูปภาพหรือข้อความไว้หลัง API Gateway และ Lambda หรือ Cloud Functions และเก็บอินพุต/เอาต์พุตใน DynamoDB หรือ Firestore ใช้บริการที่จัดการแล้วอย่าง Amazon Rekognition หรือโมเดลจาก Hugging Face เพื่อจำกัดขอบเขต จดบันทึกประเด็น cold-start และการแลกต้นทุนของการทำ inference แบบ Serverless ในบทความประกอบ เพราะนั่นสะท้อนวิจารณญาณจริง
สิ่งที่พิสูจน์ต่อผู้จัดการการจ้างงาน: เข้าใจ Compute แบบจัดการ การเสิร์ฟโมเดล และการแลกต้นทุนของการรัน inference แบบ Serverless
เส้นทางแบบมีไกด์: อ่านคู่มือ สถาปัตยกรรมคลาวด์สำหรับ Data Science และ Machine Learning แล้วใช้ บทความ AWS Step Functions เพื่อเชื่อมขั้นตอนการประมวลผล
โปรเจกต์ด้านการสังเกตการณ์และความปลอดภัยมักหายไปจากพอร์ตระดับจูเนียร์ จึงยิ่งโดดเด่น คู่มือแบบมีไกด์ของเราในสองด้านนี้ยังมีไม่มาก โปรเจกต์เหล่านี้จึงอิงเอกสารทางการของผู้ให้บริการมากกว่ารายการอื่น และเราบอกอย่างตรงไปตรงมาต่อไปนี้
โปรเจกต์ด้านการสังเกตการณ์ได้รับการยอมรับจากผู้จัดการการจ้างงานในบทบาทคลาวด์และ SRE เพราะแสดงว่าคิดเลยจุดดีพลอย ผู้สมัครจูเนียร์ส่วนใหญ่ข้ามส่วนนี้ จึงเป็นทางลัดให้โดดเด่น
ดีพลอย Prometheus เพื่อเก็บเมตริกจากแอปและระบบพื้นฐาน แล้วสร้างแดชบอร์ด Grafana พร้อมกฎแจ้งเตือนอย่างน้อยสองข้อ รันบน VM เดี่ยวหรือคลัสเตอร์ kind โลคอลก็เพียงพอ หรือทางเลือกคือรวมล็อกไว้ที่ Amazon CloudWatch หรือ Google Cloud Logging เขียนคิวรีเพื่อค้นหารูปแบบข้อผิดพลาดเฉพาะ และผูกการแจ้งเตือน ระบุค่า threshold และเหตุผลที่เลือก
สิ่งที่พิสูจน์ต่อผู้จัดการการจ้างงาน: คิดถึงสิ่งที่เกิดขึ้นหลังดีพลอย ซึ่งเป็นสัญญาณเชิงซีเนียร์แม้อยู่ระดับจูเนียร์
เส้นทางแบบมีไกด์: ใช้เอกสารทางการของ Prometheus และ Grafana สำหรับการทำจริง คอร์ส MLOps Concepts ของ DataCamp ครอบคลุมหลักการมอนิเตอร์ (สถิติและคอมพิวเตชัน) ที่ประยุกต์สู่โครงสร้างพื้นฐานได้
ความคิดด้านความปลอดภัยทำให้แตกต่างจากผู้สมัครที่ทำให้ของ “ติด” ได้เท่านั้น ไม่จำเป็นต้องเป็นผู้เชี่ยวชาญด้านความปลอดภัยก็แสดงให้เห็นได้ และวิศวกรคนใดก็โดดเด่นได้
เริ่มจากการตั้งค่าที่จงใจให้สิทธิ์เกินความจำเป็น ใช้ IAM Access Analyzer บน AWS หรือ Policy Analyzer บน GCP เพื่อหา permission ที่เกิน และลดให้เหลือน้อยที่สุด จากนั้นลบคริดเดนเชียลฮาร์ดโค้ดและย้ายไปไว้ใน AWS Secrets Manager, Google Secret Manager หรือ HashiCorp Vault บันทึกสถานะก่อนเปลี่ยน การเปลี่ยนแปลงทุกอย่าง และเหตุผล
สิ่งที่พิสูจน์ต่อผู้จัดการการจ้างงาน: มองความปลอดภัยเป็นค่าเริ่มต้น ไม่ใช่คิดทีหลัง และให้เหตุผลกับทุก permission ที่อนุญาตได้
เส้นทางแบบมีไกด์: Understanding Cloud Computing ครอบคลุมพื้นฐานความปลอดภัย และภาคปฏิบัติใช้เอกสารผู้ให้บริการสำหรับ IAM Access Analyzer และ Secrets Manager โปรเจกต์นี้ออกแบบให้ขับเคลื่อนด้วยเอกสาร
ประเภทโปรเจกต์สำคัญน้อยกว่าวิธีทำ สองสิ่งที่แยกชิ้นพอร์ตออกจากงานลอกบทความอย่างสม่ำเสมอ และทั้งสองทำได้ฟรี
สำหรับคนส่วนใหญ่ที่กำลังเปลี่ยนเข้าสู่บทบาทคลาวด์ โปรเจกต์ Terraform แบบสามเลเยอร์คือจุดเริ่มที่ถูกต้อง เพราะ Infrastructure as Code เป็นทักษะที่งานคลาวด์และ DevOps เกือบทุกตำแหน่งต้องการ หากเล็ง DevOps หรือแพลตฟอร์มเต็มตัว ให้เริ่มจากไปป์ไลน์ CI/CD ด้วย GitHub Actions แทน จากนั้นเพิ่มอีกหนึ่งโปรเจกต์จากด้านทักษะที่ยังไม่มีหลักฐาน และถ้าทำได้ ให้เลือกด้านการสังเกตการณ์หรือความปลอดภัยสำหรับโปรเจกต์นั้น
ขอข้อควรระวังอย่างตรงไปตรงมา สร้างส่วนคลาวด์ของโปรเจกต์เหล่านี้บนบัญชีผู้ให้บริการจริงในโควตาฟรี ไม่ใช่ในแพลตฟอร์มการเรียน จึงต้องมีบัญชี AWS, Azure หรือ GCP และควรจับตาค่าบริการเล็กน้อยของส่วนที่อยู่นอกโควตาฟรี ใช้คอร์สแบบมีไกด์เพื่อเรียนแนวคิดอย่างรวดเร็ว แล้วลงมือสร้างจริงด้วยตนเอง เพื่อให้ผลงานเป็นของคุณจริงๆ
ถ้าต้องการแนวคิดก่อนลงมือ สารบัญ เรียน Cloud Computing ตั้งแต่พื้นฐาน และคอร์ส Understanding Cloud Computing ครอบคลุมรากฐานภายในคอนเทนต์ไม่กี่ชั่วโมง
คอร์สเด่นจาก DataCamp
Courses
Courses
Courses