Kurs
Konzeptuelle Grundlagen von AWS
2 Std.
51.8K
Das beste Cloud-Projekt für dein Portfolio ist nicht das spektakulärste. Es ist das, das genau die Kompetenz belegt, die die Zielrolle verlangt – und über die du im Interview souverän sprechen kannst. Wenn du in eine Rolle als Cloud Engineer, DevOps oder Site Reliability Engineer (SRE) wechselst, bringt dir eine fokussierte Auswahl geführter Projekte rund um Infrastructure as Code, Container, CI/CD und Observability mehr als ein Dutzend lose Tutorials.
In diesem Guide findest du 11 Projekte, gruppiert nach der jeweils gezeigten Kompetenz – mit dem Signal, das sie an Hiring-Manager senden, und einem geführten Weg zum Aufbau. Egal ob du als Backend-Entwickler Cloud zu deinem Stack hinzufügst oder als Sysadmin den Sprung wagst: Such dir zwei bis drei Projekte aus, die deine größten Nachweis-Lücken schließen. Laut unserem Cloud-Engineer-Gehaltsspiegel starten Junior-Cloud-Engineers in den USA bei rund 127.000 $, die Mühe für belastbare Nachweise lohnt sich also.
Wir haben die Projekte nach drei Kriterien ausgewählt: Sie nutzen Tools, die 2026 in Cloud-Stellenanzeigen auftauchen (Terraform, Kubernetes, GitHub Actions), sie liefern etwas Vorzeigbares (ein GitHub-Repo, eine Live-Demo, ein Architekturdiagramm), und jedes ist einem geführten Kurs oder Tutorial zugeordnet, damit du nicht alleine lernen musst. Neu in der Cloud? Starte mit unserem Kurs Understanding Cloud Computing und dem Guide How to become a cloud engineer – und bau danach dein erstes Projekt.
| Projekt | Kompetenzbereich | Niveau | Signal an Hiring-Manager |
|---|---|---|---|
| Drei-Schichten-Architektur mit Terraform | Infrastruktur & IaC | Fortgeschritten | Du kannst eine produktionsreife Topologie entwerfen und als Code managen |
| Multi-Environment-Setup mit Terraform | Infrastruktur & IaC | Fortgeschritten | Du verstehst Module, State und die Trennung von Umgebungen |
| CI/CD-Pipeline mit GitHub Actions | CI/CD & Automatisierung | Fortgeschritten | Du lieferst containerisierten Code automatisch und zuverlässig aus |
| Geplante Serverless-Automatisierungsaufgabe | CI/CD & Automatisierung | Einsteiger | Du denkst in Betrieb und Kosten, nicht nur im Aufbau |
| Multi-Service-App auf Kubernetes mit Helm | Container & Kubernetes | Experte | Du betreibst containerisierte Workloads wie in der Produktion |
| Statische Website mit serverlosem Kontaktformular | Serverless & Event-getrieben | Einsteiger | Du verbindest Managed Services zu einer funktionierenden End-to-End-App |
| Event-getriebene File-Processing-Pipeline | Serverless & Event-getrieben | Fortgeschritten | Du verstehst Event-Architektur und Least-Privilege-IAM |
| Batch-Datenpipeline in ein Cloud-Warehouse | Cloud-Daten & ML | Fortgeschritten | Du bewegst Daten End-to-End ins Warehouse |
| Serverloser ML-Inferenzservice | Cloud-Daten & ML | Experte | Du servierst ein Modell hinter einer API ohne Server zu managen |
| Monitoring- und Alerting-Stack | Observability & Security | Fortgeschritten | Du denkst an das Danach der Auslieferung |
| IAM Least-Privilege und Secrets-Hardening | Observability & Security | Fortgeschritten | Du behandelst Security als Standard, nicht als Nachgedanke |
Das stärkste Portfolio hat nicht die meisten Projekte, sondern den besten Fit zur Rolle – inklusive der Kompetenzbereiche, die Junior-Portfolios oft auslassen. Beantworte vor dem Bauen drei Fragen und gleiche deine Wahl mit der größten Lücke ab.
Infrastrukturprojekte zeigen, dass du Cloud-Umgebungen als Code entwerfen und bereitstellen kannst. Sie sind ein starkes Signal für Cloud-Engineer-, DevOps- und SRE-Rollen, weil Infrastructure as Code in echten Teams Standard ist.
Dieses Projekt macht aus einer Klick-und-fertig-Webapp einen Beweis, dass du Cloud-Infrastruktur als Code bauen kannst. Du setzt den klassischen Drei-Schichten-Ansatz um, indem du jede Ressource in Terraform statt in der Konsole definierst.
Du provisionierst einen Load Balancer, eine Auto-Scaling-Gruppe von Webservern, eine private Datenbankschicht und einen Bastion Host auf AWS oder GCP, alles in HashiCorp Configuration Language (HCL). Die Netzwerkarchitektur ist der eigentliche Knackpunkt: private Subnetze, Security Groups oder Firewallregeln und kontrollierter Egress. Lege den Terraform-State verschlüsselt in einem S3-Backend mit Locking ab, damit das Projekt produktionsnah wirkt – nicht wie eine Spielwiese.
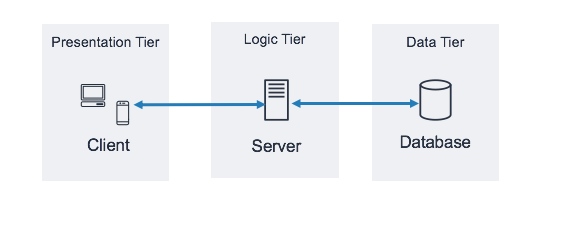
Drei-Schichten-Architektur: Präsentations-, Logik- und Datenschicht, jeweils separat skaliert und abgesichert. Quelle: AWS-Dokumentation.
Signal an Hiring-Manager: Du kannst eine gängige Produktions-Topologie entwerfen und als Code verwalten – nicht per Hand in der Konsole.
Geführter Pfad: Starte mit DataCamps Tutorials Getting started with Terraform und Automate AWS infrastructure with Terraform. Wenn dir die Grundlagen fehlen, nimm zuerst den Kurs Understanding Cloud Computing. Nutze die AWS-Referenzarchitektur für Drei-Schichten-Apps als Deep Dive.
Das ist das richtige Projekt, um zu zeigen, dass du IaC wie in echten Unternehmen verstehst – nicht nur einmal terraform apply ausführst. Dieses Muster nutzen fast alle ernstzunehmenden Engineering-Teams.
Baue eine Terraform-Codebasis mit geteilten Modulen, Variablendateien und separaten Workspaces oder Verzeichnissen für Dev, Staging und Production. Lege den State remote in S3 oder Terraform Cloud mit Locking ab und verwende ein Modul über alle drei Umgebungen hinweg, sodass sich nur die Konfiguration unterscheidet, nicht der Code. Dokumentiere, warum du die Module so geschnitten hast.
Signal an Hiring-Manager: Du verstehst Modulre-Use, State-Management und die Isolation von Umgebungen – also realitätsnahe IaC-Strukturen statt Einmalskripte.
Geführter Pfad: Folge DataCamps Tutorials Terraform on AWS und Terraform import, um Module und State sicher zu beherrschen, bevor du Umgebungen trennst.
Automatisierungsprojekte zeigen, dass du wiederholbare, verlässliche Auslieferung bauen kannst. Sie sind Kern für DevOps und zunehmend auch in Cloud-Engineering-Rollen erwartet.
Eine CI/CD-Pipeline für eine containerisierte App ist das am häufigsten erwartete Automatisierungsprojekt für Junior-Cloud- und DevOps-Rollen. Wenn du nur ein Automatisierungsprojekt baust, dann dieses.
Erstelle einen GitHub-Actions-Workflow, der Code lintet, Tests ausführt, ein Docker-Image baut, es in ein Registry wie Amazon ECR, Google Artifact Registry oder Docker Hub pusht und in einen Cloud-Dienst deployt. Trigger auf Push und Pull Requests, damit jede Stufe einen echten Zweck erfüllt. Eine Pipeline, die nur "hello world" ausgibt, überzeugt niemanden – jede Stufe muss real sein.
Signal an Hiring-Manager: Du kannst Code automatisch und zuverlässig ausliefern – genau das Tagesgeschäft in Platform- und Cloud-Teams.
Geführter Pfad: DataCamps Kurs CI/CD for Machine Learning vermittelt Events, Jobs, Runner und Pipelines in GitHub Actions, und die Mechanik überträgt sich direkt auf Cloud-Deploys. Kombiniere ihn mit Introduction to Git und Introduction to GitHub Concepts und folge dem CI/CD Walkthrough als Beispiel.
Ein kleines, schnelles Projekt, das operatives Denken zeigt – seltener in Junior-Portfolios als reine Baukompetenz. Du schaffst es an einem Nachmittag.
Nutze Amazon EventBridge oder Google Cloud Scheduler, um eine Lambda oder Cloud Function zeitgesteuert auszulösen. Gute Optionen: täglicher Kostenreport, Archivierung alter Datensätze oder ein Cleanup-Job für verwaiste Ressourcen. Gib der Funktion eine IAM-Rolle nach dem Least-Privilege-Prinzip und logge ihre Aktionen.
Signal an Hiring-Manager: Du denkst an Betrieb und Kostenkontrolle, nicht nur an das Hochziehen von Services.
Geführter Pfad: Nimm AWS Cloud Technology and Services für die serverlosen Bausteine und nutze das AWS Step Functions Tutorial, um mehrstufige Automatisierung zu orchestrieren.
Kubernetes-Projekte sind für Cloud Engineer, DevOps und SRE besonders wertvoll. Selbst ein Projekt auf einem lokalen Cluster wie kind oder minikube beeindruckt, wenn Manifeste und Architektur durchdacht sind.
Dieses Projekt zeigt produktionsreife Container-Kompetenz und deckt den Großteil dessen ab, was Junior-Kubernetes-Rollen erwarten. Es funktioniert auf einem Managed Cluster oder lokal.
Deploye eine kleine Anwendung mit zwei bis drei Services (Web-Frontend, API-Backend und Datenbank) per Deployment-Manifeste, Services, ConfigMaps, Secrets und einem Ingress-Controller. Verpacke das Ganze danach als Helm-Chart mit separaten Values-Dateien pro Umgebung und ergänze Resource Requests und Limits plus einen Horizontal Pod Autoscaler. Dokumentiere, warum du die gewählten Schwellen gesetzt hast – genau das hebt eine Basis-Deployment von einem Projekt mit echter Denkarbeit ab.
Signal an Hiring-Manager: Du betreibst containerisierte Workloads wie in der Produktion – mit Packaging und Ressourcenmanagement, nicht nur mit einem Einzelmanifest.
Geführter Pfad: Nimm Introduction to Kubernetes für praktisches kubectl und Manifeste, dann Getting Started with Google Kubernetes Engine für einen Managed Cluster. Der Containerization and Virtualization with Docker and Kubernetes Lernpfad und das Kubernetes Tutorial decken den gesamten Weg ab, Introduction to Docker ist die Voraussetzung.
Serverless-Projekte zeigen, dass du Event-Architektur und Managed Compute verstehst. Sie sind schnell gebaut und damit ideal als erstes End-to-End-Projekt, wenn die Zeit knapp ist.
Der schnellste Weg zu deinem ersten vollständigen Cloud-Projekt – inklusive Live-URL zum Teilen. Du wertest einfaches Static Hosting zu einer Lösung mit echtem Backend-Mehrwert auf.
Hoste eine statische Site auf Amazon S3 mit CloudFront oder auf Google Cloud Storage und füge ein Kontaktformular hinzu, das API Gateway und eine Lambda Function (oder Cloud Functions) aufruft. Die Funktion verschickt eine Bestätigung über Amazon SES oder SNS. Das Ganze ist serverlos, kostet also nahezu nichts im Betrieb und zeigt, wie Managed Components zusammenspielen.
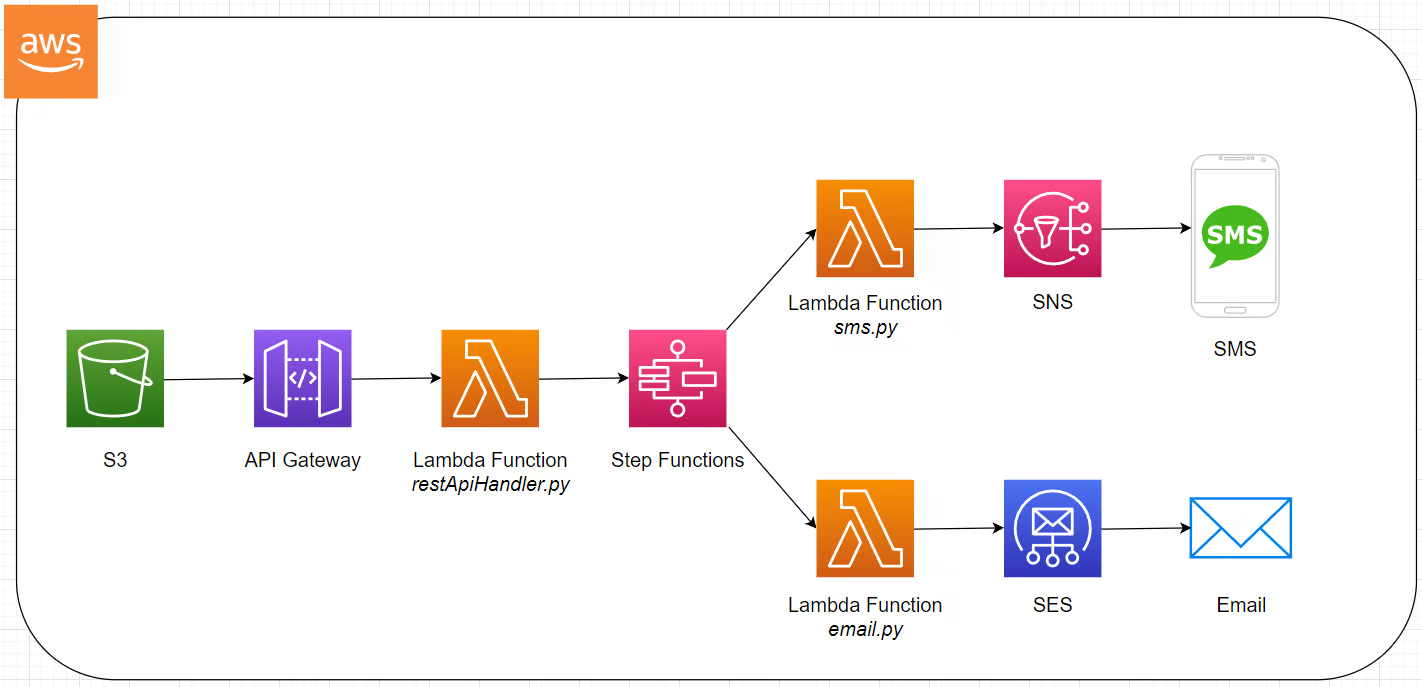
Signal an Hiring-Manager: Du verbindest Static Hosting, Serverless Compute und Managed Messaging zu einer funktionierenden End-to-End-App.
Geführter Pfad: Nimm den Kurs AWS Concepts für die Kernservices und Understanding Cloud Computing für die Grundlagen von Hosting und Serverless.
Dieses Projekt vermittelt das Event-Muster, das in realen Cloud-Architekturen ständig vorkommt. Es ist der natürliche nächste Schritt nach dem Kontaktformular.
Ein Upload in S3 oder Cloud Storage triggert eine Lambda oder Cloud Function, die die Datei verarbeitet, etwa durch Bildgrößenänderung, CSV-Parsing oder Textextraktion, und schreibt das Ergebnis zurück in den Storage und sendet eine Benachrichtigung über SNS oder Pub/Sub. Gib der Funktion eine IAM-Rolle, die nur auf die benötigten Buckets und Topics zugreift. Least-Privilege-IAM ist eine häufige Schwachstelle bei Einsteigern – wer es sauber umsetzt, sticht hervor.
Signal an Hiring-Manager: Du verstehst Event-Design und Least-Privilege-IAM – zwei Dinge, die eine durchdachte Lösung von einer Tutorial-Kopie abheben.
Geführter Pfad: DataCamps AWS Step Functions Tutorial und der Kurs AWS Cloud Technology and Services decken Trigger, Functions und Orchestrierung ab.
Daten- und ML-Projekte lohnen sich, wenn du Cloud Data Engineering, Analytics Engineering oder Platform-Rollen in datengetriebenen Unternehmen anstrebst. Architektur und Codequalität zählen mehr als die Datensatzgröße.
Das richtige Projekt, wenn du Cloud-Data-Engineer oder Analytics Engineer werden willst. Du modernisierst das klassische Analytics-Szenario zu einer sauberen End-to-End-Pipeline.
Ingestiere einen öffentlichen Datensatz, transformiere ihn mit Python oder SQL, lade ihn in ein Cloud-Warehouse wie BigQuery, Amazon Redshift oder Azure Synapse und visualisiere ein Abfrageergebnis. Ein kleiner Datensatz reicht, denn es geht um die Pipeline, nicht das Volumen. Dokumentiere deine Schema-Entscheidungen und wie du die Pipeline zeitgesteuert betreiben würdest.
Signal an Hiring-Manager: Du bewegst Daten End-to-End ins Warehouse – das Rückgrat von Cloud-Datenrollen.
Geführter Pfad: Folge DataCamps Tutorial Getting started with Azure Synapse und nimm den Kurs Introduction to GCP für BigQuery. Der Lernpfad Associate Data Engineer in SQL stärkt die Pipeline-Grundlagen.
Dieses Projekt zeigt, dass du ein Modell hinter einer API bereitstellen kannst, ohne Server zu betreiben – heute eine gängige Erwartung in angewandten Rollen. Es bündelt frühere Ideen zu Serverless-ML und Chatbots in einem nützlichen Build.
Paketier ein Modell für Bildklassifikation oder Text hinter API Gateway und einer Lambda Function oder Cloud Functions und speichere Ein- und Ausgaben in DynamoDB oder Firestore. Du kannst einen Managed Service wie Amazon Rekognition oder ein Hugging-Face-Modell nutzen, um den Umfang schlank zu halten. Notiere in deinem Write-up die Trade-offs von Kaltstart und Kosten bei serverloser Inferenz – genau das zeigt Urteilsvermögen.
Signal an Hiring-Manager: Du verstehst Managed Compute, Model Serving und die Kostentrade-offs von serverloser Inferenz.
Geführter Pfad: Lies den Guide zu Cloud-Architektur für Data Science und Machine Learning und nutze dann das AWS Step Functions Tutorial, um Verarbeitungsschritte zu verketten.
Observability und Security fehlen in den meisten Junior-Portfolios – genau deshalb stechen sie heraus. Unsere geführte Abdeckung ist in diesen Bereichen dünner, daher stützen sich die Projekte stärker auf offizielle Dokus. Wir sagen das bewusst offen.
Observability-Projekte werden von Hiring-Managern für Cloud- und SRE-Rollen ernst genommen, weil sie zeigen, dass du über den Deploy-Moment hinausdenkst. Viele Juniors lassen das aus – eine schnelle Chance, dich abzuheben.
Setze Prometheus auf, um Metriken einer Anwendung und des Systems zu scrapen, und baue in Grafana ein Dashboard mit mindestens zwei Alerting-Regeln. Eine einzelne VM oder ein lokaler kind-Cluster reichen. Alternativ zu einem eigenen Stack kannst du Logs in Amazon CloudWatch oder Google Cloud Logging zentralisieren, eine Query für ein spezifisches Fehlermuster schreiben und einen Alarm anhängen. Dokumentiere die Schwellen und deine Gründe.
Signal an Hiring-Manager: Du denkst an das, was nach dem Deployment passiert – ein Senior-Signal, selbst auf Junior-Level.
Geführter Pfad: Nutze die offiziellen Prometheus- und Grafana-Dokumentationen für den Hands-on-Teil. DataCamps Kurs MLOps Concepts vermittelt Monitoring-Prinzipien (statistisches und computational Monitoring), die sich auf Infrastruktur übertragen lassen.
Security-Denken hebt dich von Kandidaten ab, die nur Dinge zum Laufen bringen. Du musst kein Security-Spezialist sein, um das zu zeigen – jeder Engineer kann hier punkten.
Starte mit einem absichtlich überprivilegierten Setup, nutze IAM Access Analyzer auf AWS oder Policy Analyzer auf GCP, um überflüssige Berechtigungen zu finden, und kürze sie auf das Minimum. Entferne harte Credentials und verschiebe sie in AWS Secrets Manager, Google Secret Manager oder HashiCorp Vault. Dokumentiere den Vorher-Zustand und jede Änderung inklusive Begründung.
Signal an Hiring-Manager: Du behandelst Security als Standard und kannst jede vergebene Berechtigung rechtfertigen.
Geführter Pfad: Understanding Cloud Computing deckt die Security-Grundlagen ab, der Hands-on-Teil erfolgt anhand der Provider-Dokus zu IAM Access Analyzer und Secrets Manager. Dieses Projekt ist bewusst docs-geführt.
Der Projekttyp ist weniger wichtig als die Ausführung. Zwei Dinge heben ein Portfolio-Stück konstant von einer Tutorial-Kopie ab – und beide kosten nichts.
Für die meisten, die in Cloud-Rollen wechseln, ist das Drei-Schichten-Terraform-Projekt der beste Start, weil Infrastructure as Code in nahezu jeder Cloud- und DevOps-Stellenausschreibung steht. Wenn du klar auf DevOps oder Platform zielst, baue zuerst die CI/CD-Pipeline mit GitHub Actions. Ergänze danach ein Projekt aus einem Bereich, für den dir noch Nachweise fehlen – idealerweise mit Observability oder Security als Schwerpunkt.
Ein paar ehrliche Hinweise: Du baust die Cloud-Teile dieser Projekte in den Free Tiers der Provider, nicht in einer Lernplattform. Du brauchst also ein Konto bei AWS, Azure oder GCP und solltest kleine Kosten im Blick behalten, falls Services außerhalb des Free Tiers laufen. Nutze die geführten Kurse, um die Konzepte schnell zu verstehen, baue das Projekt dann eigenständig – damit die Arbeit wirklich deine ist.
Willst du erst die Konzepte, bevor du baust? Der Guide Learn Cloud Computing From Scratch und der Kurs Understanding Cloud Computing decken die Grundlagen in wenigen Stunden ab.
Top-DataCamp-Kurse
Kurs
Kurs
Kurs
Blog
Zoumana Keita
15 Min.
Blog
Nisha Arya Ahmed
15 Min.
Blog
Blog
Hesam Sheikh Hassani
15 Min.
Blog
Matt Crabtree
14 Min.
Tutorial
Kurtis Pykes
15 Min.


