刚开始接触容器化应用时,手动管理少量容器还可行,但要实现规模化则需要不同的方法。这时容器编排平台就尤为重要,而两个名字总是反复出现:Docker Swarm 和 Kubernetes。
容器编排可以在多台机器的集群上自动化容器的部署、管理、扩缩和网络。选择合适的平台会显著影响您团队的生产力、运营成本以及扩展能力。
在本指南中,我将全面比较 Docker Swarm 和 Kubernetes,帮助您选择最适合的平台——无论您是经营一家小型初创公司,还是管理企业级基础设施。
如果您是 Docker 新手,建议从我们的Docker 入门课程开始。同时,务必阅读我们关于在 Docker 中运行Claude Code的教程。
什么是 Docker Swarm?
我们先从两者中更简单的平台 Docker Swarm 说起。
Docker Swarm 是 Docker 原生的容器编排方案,可将多个 Docker 主机整合为一个统一的虚拟主机。我觉得它尤其吸引人之处在于能与许多团队已在使用的 Docker 生态无缝集成。
Docker Swarm 标志
Swarm 直接内置于 Docker Engine,可将 Docker 的能力扩展到跨多台机器管理分布式容器。启用 Swarm 模式后,会创建一个智能分配工作负载、保持高可用并可扩展服务的集群,而不需要典型编排平台常见的复杂性。
如果您仍对 Docker 及其功能感到困惑,或想了解其与 Kubernetes 的对比,推荐阅读我们其他对比文章:Kubernetes vs Docker 与 Docker Compose vs Kubernetes。
注:虽然 Swarm 模式仍可正常使用并接收安全更新,但面向新功能的积极开发已大幅放缓,更多转向基于 Kubernetes 的解决方案。
Docker Swarm 的架构与组件
Docker Swarm 采用管理节点-工作节点模型。管理节点负责编排并维护集群状态,工作节点执行任务。管理节点也可以运行工作负载,或专用于编排。
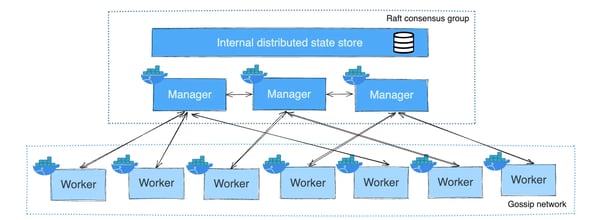
管理-工作模型
它使用 Raft 共识算法,在管理节点中选出一名领导者处理所有集群管理决策。决策需要大多数管理节点同意。通过这种方式,Docker Swarm 确保管理节点间的集群状态保持一致,即使某些管理节点发生故障也能继续运行。
服务通过类似 Docker Compose 的 YAML 文件定义,指定应用状态,包括副本、网络与资源。
了解了架构后,我们来看看 Docker Swarm 能为您做什么。
Docker Swarm 的核心功能
Docker Swarm 内置多项易用的容器编排功能:
- 服务发现:通过内置 DNS 自动完成,使容器可用服务名相互发现
- 负载均衡:通过路由网格集成,将请求分发到不同节点上健康的副本
- 滚动更新:支持按并行度与延迟配置进行渐进式更新,出现问题可快速回滚
- 高可用:通过服务副本与故障时的自动重新调度实现
- 覆盖网络:在主机间提供容器通信,且可选为应用数据流量启用加密(默认不启用)
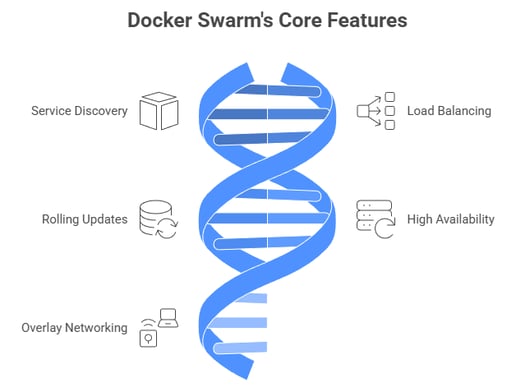
Docker Swarm 的核心功能
这些功能协同工作,使编排具备生产可用性且无需大量配置。正是这些内置功能的简洁性,使 Docker Swarm 对于想要快速上手的团队极具吸引力。
Docker Swarm 的优势
了解了功能后,来看 Swarm 真正出彩的地方。它具备多项有说服力的优势:
- 快速搭建:初始化集群只需执行 docker swarm init
- 学习曲线平缓:如果您懂 Docker,就成功了一半,沿用熟悉的 CLI 命令与 Docker Compose 格式
- 原生集成:无需新的 API 或额外软件
- 适合中小型项目:提供必要的编排功能而不至于复杂过度
- 资源开销更低:相比 Kubernetes,能在相同硬件上运行更多应用容器,对小规模部署更具成本效益
这些优势使 Docker Swarm 对初创企业、小型开发团队以及重视落地速度的组织尤其具有吸引力。较低的门槛意味着您能在数小时内将容器编排投入生产,而非数天或数周。
Docker Swarm 的劣势
当然,没有哪个平台是完美的。以下是需要考虑的主要限制:
- 可扩展性受限:在上千节点或高度复杂的工作负载方面不及 Kubernetes
- 生态较小:第三方工具与社区资源更少
- 可扩展性有限:与 Docker API 的强耦合限制了高级自定义
- 缺少高级功能:缺乏复杂的自动扩缩容与复杂网络策略,或需要权宜之计
- 多集群管理薄弱:能力有限,难以应对跨地域部署
- 有状态工作负载挑战:需要复杂存储编排的数据库更难管理
- 开发放缓:新功能的积极开发基本停滞,Docker 将重点放在基于 Kubernetes 的解决方案上。这与已在 Docker v23.0 中完全弃用并移除的“Classic Swarm”不同
虽然这些限制客观存在,但只有当您的用例确实需要这些高级能力时才会成为问题。对许多项目来说,Docker Swarm 的功能集完全够用,其简洁性带来的权衡非常值得。
问题不在于 Swarm 是否有限制,而在于这些限制对您的具体需求是否重要。如果您想探索替代工具,请阅读我们的文章:2026 年顶级 Docker 替代方案。
什么是 Kubernetes?
介绍完 Docker Swarm,我们把目光转向 Kubernetes,这个更强大但更复杂的替代方案。
Kubernetes(K8s)是容器编排的行业标准。它最初由 Google 开发,如今由云原生计算基金会维护,旨在大规模管理容器化应用。想获取更详细的介绍,请阅读我们的指南:什么是 Kubernetes?
Kubernetes 标志
Kubernetes 为几乎所有生产中的容器挑战提供了一个平台。除了基础编排外,它还提供持久化存储、配置管理、机密处理与作业处理等诸多方案。
其广泛的采用催生出庞大的工具与服务生态。
Kubernetes 的架构与组件
Kubernetes 采用主控-工作拓扑,主控称为控制平面。关键控制平面组件包括:
- kube-apiserver:暴露 Kubernetes HTTP API 的核心组件服务
- etcd:用于存储 API 服务器数据的分布式键值存储
- kube-scheduler:为节点分配 Pod
- kube-controller-manager:运行控制器以实现 Kubernetes API 行为
- cloud-controller-manager:可选;与底层云服务商集成
工作节点运行 kubelet(与控制平面通信)、kube-proxy(处理网络),并承载 Pod。Pod 是最小的可部署单元,包含一个或多个共享资源的容器。
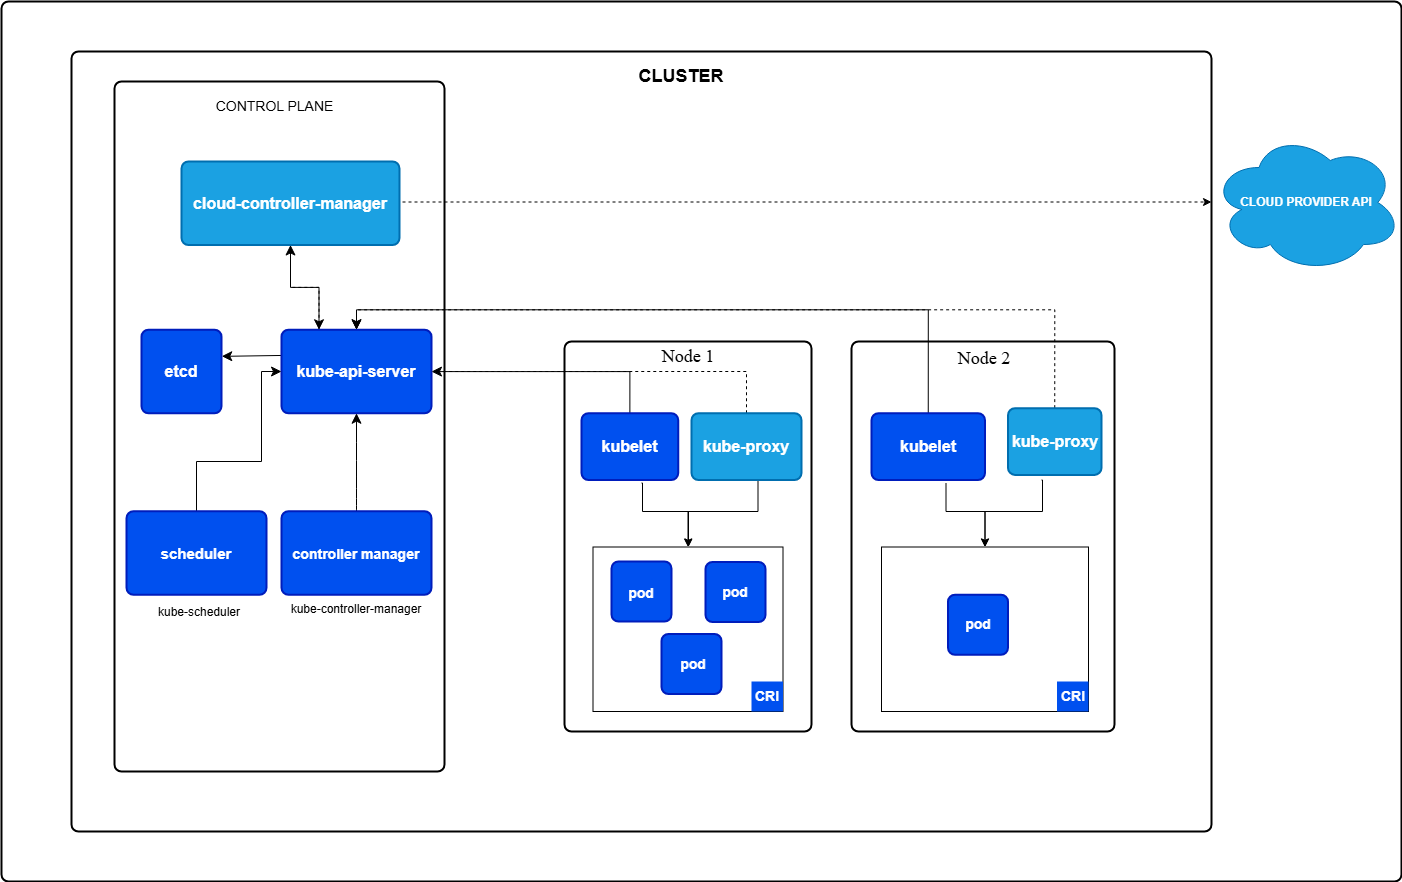
Kubernetes 集群组件
这种分布式架构比 Docker Swarm 更复杂,但也正是它支撑了 Kubernetes 卓越的可扩展性与韧性。每个组件都有清晰、明确的职责,并协同工作,构建出高度稳健的编排系统。
想进一步深入,建议参考我们的Kubernetes 架构指南。
Kubernetes 的核心功能
在这套架构之上,Kubernetes 提供了丰富的能力。其为生产级容器运维提供了广泛功能:
- 自愈:自动替换失败容器、在节点宕机时重新调度 Pod,并重启不健康的容器
- 服务发现与负载均衡:内置 DNS 名称与智能流量分发到 Pod 副本
- 自动发布与回滚:提供细粒度控制的安全部署,并在出现问题时自动回滚
- 声明式配置:在 YAML 文件中描述期望的集群状态,Kubernetes 持续维持该状态
- 存储编排:容器存储接口(CSI)支持众多后端并具备动态供应
- 机密管理:安全处理敏感数据与配置
- 自动扩缩:水平自动扩缩(HPA)基于指标调整副本数,垂直自动扩缩(VPA)调整资源分配
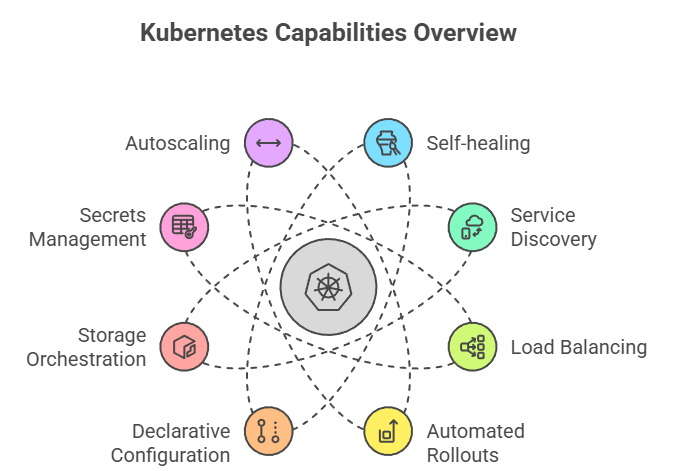
Kubernetes 能力概览
正是这套全面的功能,使 Kubernetes 成为复杂生产环境的首选。Docker Swarm 提供基础能力,而 Kubernetes 则带来在基础设施增长过程中变得必不可少的高级功能。
Kubernetes 的优势
以下这些方面说明了 Kubernetes 为何成为行业标准。Kubernetes 在复杂、大规模部署中表现卓越:
- 卓越的可扩展性:集群可扩展至上千节点且保持性能
- 庞大生态:与各类工具深度集成,主流云厂商提供托管服务,工具数量众多
- 高级调度:亲和性规则、污点与容忍、资源配额,实现精细化工作负载控制
- 多云支持:一致的 API 支持真正的多云与混合云部署
- 多集群管理:多种工具(如已弃用 KubeFed 的继任者 Karmada)可在多集群间管理工作负载,满足全球化应用
- 可扩展性:自定义资源与 Operators 几乎能管理任何类型的工作负载
- 活跃社区:文档丰富、专家资源易得
这些优势解释了为何在企业环境中,Kubernetes 已几乎成为容器编排的代名词。当您需要生产级功能、丰富工具链,以及一个能与组织共同成长的平台时,Kubernetes 不负所望。
想直观看到该工具的长处,请查看这篇Kubernetes 教程。
Kubernetes 的劣势
然而,强大功能也带来了代价:
- 复杂度高:搭建生产可用的集群涉及大量配置与决策
- 学习曲线陡峭:掌握 Kubernetes 需要理解众多组件与最佳实践
- 资源需求更高:控制平面组件消耗显著资源,增加运维开销
- 可能过度设计:对小团队或简单应用而言,Kubernetes 可能引入不必要的复杂性
在两个平台间做选择时,理解这些权衡至关重要。Kubernetes 的劣势并非缺陷,而是其强大、灵活设计的必然结果。问题在于,您的用例是否值得接受这份复杂性。
Docker Swarm vs Kubernetes:关键功能对比
分别了解两个平台后,我们来看看它们在关键维度上的对比。
|
功能
|
Docker Swarm
|
Kubernetes
|
|
安装与设置
|
简单(单条命令)
|
复杂
|
|
学习曲线
|
平缓
|
陡峭
|
|
可扩展性
|
约 50–100 个节点
|
最高可达 5,000 个节点
|
|
生态系统
|
较小
|
庞大
|
|
自动扩缩
|
非内置(需外部工具)
|
自动(HPA);VPA 可作为附加组件
|
|
最佳适用
|
中小型项目
|
企业级规模
|
接下来深入各个对比领域。我将从通常与任何编排平台的首次接触开始:如何让它运行起来。
安装、设置与学习曲线
安装 Docker Swarm 十分直接:在已安装 Docker Engine 的前提下,只需一条 docker swarm init 命令即可创建集群。添加节点只需加入令牌。大多数团队都能在一小时内运行起一个集群。
相比之下,Kubernetes 的安装因方式而异。托管服务(AWS EKS、GKE、AKS)会处理大部分复杂性。自管安装需要 kubectl、网络配置、证书以及 etcd 配置。kubeadm 或 k3s 等工具可简化流程,但总体上 Kubernetes 的设置工作量仍大于 Swarm。
学习曲线亦类似。如果您熟悉 Docker 命令与 Compose 文件,Swarm 用起来顺手——本质上是“放大版的 Docker”。而 Kubernetes 则引入了全新的概念(Pod、ReplicaSet、Service、Ingress 等),心智模型更陡峭。
部署策略与应用管理
当您的集群跑起来后,两者在部署方式上的差异如下。
Docker Swarm 保持简洁:应用作为服务部署,使用与 Docker Compose 兼容的 YAML 文件。如果您在本地开发中用过 Compose,会立刻熟悉这种格式。Stack 部署可一并处理多个服务,滚动更新通过指定新版本并配置更新参数来实现。
Kubernetes 采取更复杂也更精细的方法。它不是单一的“部署”概念,而是提供多种专用资源类型:
- 用于滚动更新的 Deployment
- 适用于需要稳定标识的有状态应用的 StatefulSet
- 面向节点特定 Pod 的 DaemonSet
- 用于批处理任务的 Job。
这种多样性提供了强大与灵活性,但也意味着您需要了解哪种资源类型适合自身用例。金丝雀发布、蓝绿发布等高级策略也可通过多种技术与第三方工具得到良好支持。
可扩展性、高可用与性能
在这些方面,两者的能力差异开始明显。
Docker Swarm 能很好地应对中小型集群(通常少于 50–100 个节点)的扩展。扩缩容是声明式的:您指定期望副本数,Swarm 会自动调节。其开销较低、性能良好,对小规模负载更高效。
权衡在于:您只能手动做扩缩容决策;Swarm 不会基于 CPU 或内存用量自动增减副本。
另一方面,Kubernetes 在多维度的规模化方面表现出色。其一,它可管理上千节点与数万 Pod 而毫不费力。更重要的是,它能智能地扩缩容。
水平 Pod 自动扩缩(HPA)会根据指标自动调整副本数,垂直自动扩缩(VPA)会调整资源分配,集群自动扩缩(Cluster Autoscaler)甚至能在云环境中管理节点数量。对波动负载而言,这种自动化扩缩容使 Kubernetes 具有极高的成本效益。
网络与负载均衡
网络至关重要,两种平台对同一类问题采用了不同的解法。
Docker Swarm 通过路由网格内置了负载均衡,自动在服务端点之间分发流量。覆盖网络支持容器间加密通信,服务发现通过内置 DNS 实现。这是一种“电池全含”的做法:所需的一切都是内置且默认配置好的。
Kubernetes 则提供更强的灵活性,但需要更多配置。其网络依赖容器网络接口(CNI),支持如 Calico、Cilium、Flannel 等多种方案,由您自行选择。
Ingress 控制器提供复杂的 HTTP/HTTPS 路由与 SSL 终止。网络策略可对 Pod 间的流量进行细粒度控制。对于更高级的用例,Istio 等服务网格可无缝集成以实现流量管理、安全与可观测性。这种模块化很强大,但意味着您要在前期做出更多决策。
安全与访问控制
安全至上,而这正是 Kubernetes 企业基因的体现。
Docker Swarm 提供必要的安全能力:通过自动证书管理的 TLS 加密保障节点间通信安全;Swarm Secrets 可安全存放密码与 API 密钥等敏感数据。访问控制依赖 Docker 的认证机制。它简单易用,能满足很多场景,但缺少细粒度控制。
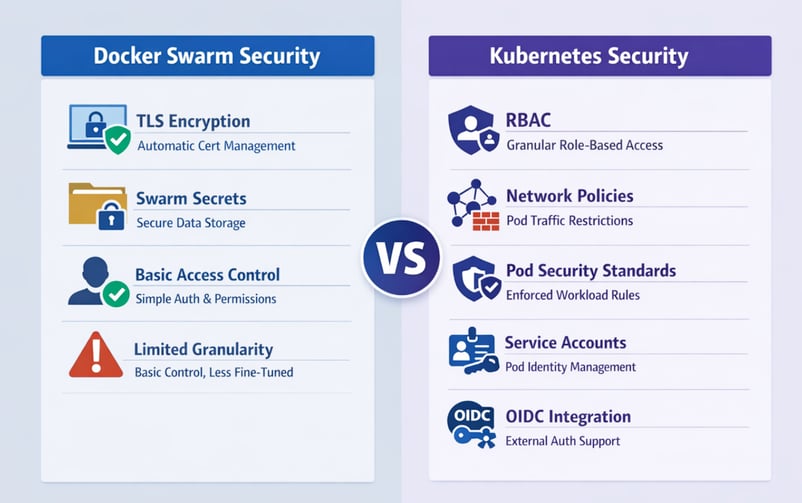
Docker Swarm 与 Kubernetes 的安全性对比
Kubernetes 提供为多租户环境设计的全面安全能力。对团队安全部署帮助最大的资产之一是基于角色的访问控制(RBAC),可在命名空间与集群层面提供粒度极细的权限。您可以精确指定谁能对哪些资源做什么操作。
网络策略可基于标签与规则限制 Pod 间的流量。Pod 安全标准对工作负载规范施加安全约束。Service Account 为 Pod 提供身份,并支持通过 OIDC 等协议与外部认证集成。
这套完备的安全模型使 Kubernetes 适用于受监管行业与复杂的组织需求。
存储与数据持久化
谈到持久化数据,两者在设计哲学上的差异尤为分明。
Docker Swarm 支持本地与命名卷,对简单场景足够。但存储管理仍较基础,动态供应能力有限,针对复杂有状态应用在副本间协调存储较为困难。遇到超出简单挂载的需求,往往需要外部工具或手动配置。
Kubernetes 从一开始就考虑了有状态工作负载。它提供集群范围的持久卷(PV)作为存储资源,以及持久卷申领(PVC),让应用无需了解底层细节即可请求存储。
存储类(StorageClass)支持动态供应,在需要时自动创建存储。容器存储接口支持众多供应商,并具备快照、克隆与扩容等高级功能。StatefulSet 将存储与 Pod 身份协调起来,使复杂的分布式数据库也能可靠运行。
因此在有状态工作负载上,Kubernetes 是更明晰的选择。
监控、可观测性与运维工具链
可观测性帮助您理解集群活动,但两者的生态成熟度差距很大。
Docker Swarm 可通过 Docker 的 API 获取基础指标,了解容器与节点健康状况。若要实现全面能力,通常需要如 Prometheus 等外部工具。围绕 Swarm 的可观测性生态较小,针对性集成偏少,社区在监控解决方案上的投入也更有限。
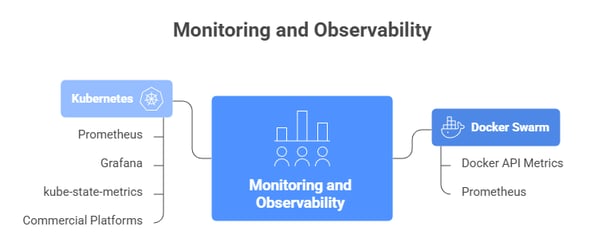
监控与可观测性:Docker Swarm vs Kubernetes
Kubernetes 的监控生态极其庞大。Prometheus 已成为 Kubernetes 指标的事实标准,通常与 Grafana 搭配可视化。kube-state-metrics 组件暴露关于对象状态的集群级指标。Jaeger 等分布式追踪工具也能无缝集成。
众多商业平台(Datadog、New Relic、Dynatrace)提供了面向 Kubernetes 的复杂集成,内置仪表盘与告警。工具之丰富可实现企业级可观测性,但也意味着需要选择与配置这些工具。
生态系统、可扩展性与社区支持
除核心功能外,周边生态会极大影响您的使用体验,而这也是两者差距最明显的地方。
Kubernetes 拥有庞大生态。所有主流监控工具、安全平台、CI/CD 系统与云服务商都对 Kubernetes 提供一流支持。需要用自定义功能扩展 Kubernetes?自定义资源定义(CRD)可让您添加自己的资源类型,而 Operators 则用原生模式自动化复杂应用管理。
社区规模巨大且活跃,文档详尽、会议频繁、教程众多,且易于找到可聘用的专家。
Docker Swarm 的生态小得多。核心 Docker 社区依然支持,但很少有第三方工具专门面向 Swarm。自定义受制于 Docker API 的限制,基本在 Swarm 所提供的边界内工作。较小的生态意味着对边缘场景的即用型方案更少,社区推动创新的动力也较弱。
云集成与多集群能力
如果您在 AWS、Azure 或 GCP 上运行,云集成就很关键,而两个平台在这方面采取了截然不同的路径。想比较三大主流云服务商,请查看这篇指南:AWS vs. Azure vs. GCP。
各大云服务商都提供托管的 Kubernetes 服务(AWS EKS、Google GKE、Azure AKS),它们负责控制平面的管理、升级,并与各自原生服务深度集成。
Kubernetes 抽象在不同云环境中保持一致,支持真正的多云与混合架构。需要在多个区域甚至多个云之间管理应用?Karmada(Kubernetes 联邦 KubeFed 的继任者)可将多个集群作为一个逻辑单元进行管理——这对全球化部署至关重要。
Docker Swarm 在云环境中也能正常工作,但缺乏这类深度集成。您当然可以在 AWS、Azure 或 GCP 上运行 Swarm 集群,但需要自行处理更多的基础设施管理。多集群管理能力有限,每个 Swarm 集群都是独立运作。
跨区域或跨云的部署协调需要自定义工具与额外的编排层。
成本优化与资源效率
成本始终是考量因素,而两者对待它的方式,反映了各自不同的设计优先级。
Kubernetes 在设计中内建了复杂的成本优化能力。资源配额与上限防止单个团队或应用独占集群资源。HPA 与集群自动扩缩协同工作,使资源分配与实际需求相匹配,在闲时缩容节省开支。
与云服务商的抢占式实例集成可显著降低计算成本。Kubecost 等工具提供对支出模式的细致洞察与优化建议。劣势在于:要有效利用这些能力,需要监控、调优与专业经验。
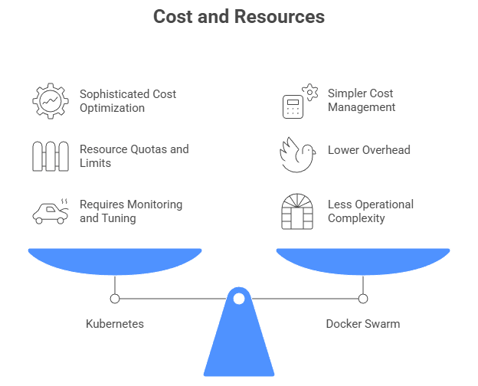
成本与资源:Docker Swarm vs Kubernetes
Docker Swarm 采取更简单的方式。其资源模型直观,内置优化功能较少。不过平台自身的开销更低,意味着更多基础设施资源可用来运行实际应用而非编排本身。
成本管理通常依赖外部监控工具与手动调整。对于小规模部署,这种简洁反而更具成本效益。即便平台缺少高级优化功能,您在运维复杂性上的投入会更少。
在我们从安装复杂度到成本优化全面比较完两个平台后,您可能会问:“那我到底应该用哪一个?” 正如您所预期,这完全取决于您的具体情况。下面来看各自真正闪光的真实场景。
Docker Swarm 与 Kubernetes 的使用场景
理解技术差异是一回事,知道何时使用各自的平台才是关键。让我带您走过各自的理想场景。
Docker Swarm 的使用场景
Docker Swarm 擅长以下场景:
- 中小规模部署:少于 50 个节点、编排需求较为直接的项目
- 快速原型开发:重视快速搭建与迭代的开发环境
- DevOps 资源有限:刚开始做容器编排或缺少专职平台工程师的团队
- Docker 原生环境:在 Docker 工具与流程上投入较多的组织
- 简洁优先的项目:运维简洁性重要于高级功能的应用
若您的项目符合以上特征,Docker Swarm 可让您在无需学习与管理复杂系统的情况下实现容器编排。您能快速进入高效状态,若未来需求超出 Swarm 所能提供的范围,随时可以迁移到 Kubernetes。
Kubernetes 的使用场景
相对地,以下场景更适合选择 Kubernetes:
- 大规模部署:需要管理数百至上千节点的复杂系统
- 企业级环境:多团队组织,具有严格的合规与安全要求
- 多云架构:跨多个云服务商或处于混合云环境的部署
- 高可用系统:需要复杂的故障切换、灾难恢复与地域分布的应用
- 高级自动化:需要自动扩缩、自愈与复杂编排逻辑的工作负载
- 专职平台团队:具备可管理与优化 Kubernetes 基础设施的工程团队
在这些用例中,投入学习与运营 Kubernetes 是值得的。当您要在规模上解决复杂的编排难题时,平台的复杂性就不再是负担,而是资产。如果您在这些场景中看到了自己的组织,采用 Kubernetes 的努力将转化为运维能力与未来灵活性的回报。
如何在 Docker Swarm 与 Kubernetes 之间做出选择
明确使用场景后,该如何决策?这里有一套框架:
|
若满足以下条件,选 Swarm:
|
若满足以下条件,选 Kubernetes:
|
|
< 50 个节点
|
> 100 个节点
|
|
团队熟悉 Docker
|
团队具备 K8s 能力
|
|
快速启动至关重要
|
需要企业级功能
|
|
预算紧张
|
可使用托管服务
|
接下来逐一考量各项决策因素。
项目规模与复杂度
考虑当前规模与增长预期。若仅有数十个服务且需求简单,Swarm 足矣。若预期快速增长、架构为复杂微服务或面向企业部署,Kubernetes 能提供所需基础。
团队专长与学习曲线
除项目需求外,团队能力同样至关重要。
评估团队技能与学习时间。对熟悉 Docker 但刚接触编排的团队而言,使用 Swarm 会更高效、上手更快。若团队具备 Kubernetes 经验或有培训资源,则能发挥 Kubernetes 的高级能力。
基础设施与扩展需求
您的基础设施需求也会指引选择。
评估可用性要求、扩缩模式与基础设施分布。单数据中心内的简单扩缩适合 Swarm。复杂的自动扩缩、多区域部署与动态资源管理更偏向 Kubernetes。
成本与资源考量
最后同时考虑前期与持续成本。
Swarm 的低开销可能降低小规模部署的成本。Kubernetes 的自动扩缩在规模化时可带来更高效率,尽管初期要求更高。
替代方案与新兴选项
Docker Swarm 与 Kubernetes 并非唯一选择。针对特定场景,还有多种替代方案。
K3s 与轻量级编排器
K3s 是一款轻量级 Kubernetes 发行版,以不足 100MB 的单一二进制文件提供完整的 Kubernetes 功能。它非常适合边缘计算、物联网与资源受限环境,同时保持兼容性。
Canonical 的 MicroK8s 与 Mirantis 的 k0s 也提供类似的轻量体验。
其他容器编排工具
除轻量版 Kubernetes 发行版外,还有一些完全不同的平台值得考虑:
- HashiCorp Nomad:更简单的编排,同时支持容器化与非容器化工作负载
- Red Hat OpenShift:基于 Kubernetes 构建,增加了开发者工具与企业功能
- Apache Mesos + Marathon:面向多样化工作负载的成熟编排方案
- AWS ECS:在不引入 Kubernetes 复杂性的前提下与 AWS 无缝集成
这些替代方案可能比 Docker Swarm 或 Kubernetes 更契合您的特定需求与既有基础设施。
结论
Docker Swarm 与 Kubernetes 满足的是不同需求。Swarm 以简洁与快速部署见长,适合小型项目与 DevOps 资源有限的团队。Kubernetes 在需要高级功能的复杂部署中大放异彩,其陡峭的学习曲线因在规模化场景下的无与伦比能力而变得值得。
请根据您的需求、团队专长与各项要求进行选择。许多团队会同时使用两者:简单服务用 Swarm,复杂应用用 Kubernetes。
您的选择并非一成不变。很多团队会先用 Swarm,随后随着需求增长迁移至 Kubernetes。请选择最契合当前状况的方案,同时关注未来需求。
若想更深入地掌握两种工具,强烈推荐报名我们的Docker 与 Kubernetes 容器化与虚拟化技能路径。


刚开始接触容器化应用时,手动管理少量容器还可行,但要实现规模化则需要不同的方法。这时容器编排平台就尤为重要,而两个名字总是反复出现:Docker Swarm 和 Kubernetes。
容器编排可以在多台机器的集群上自动化容器的部署、管理、扩缩和网络。选择合适的平台会显著影响您团队的生产力、运营成本以及扩展能力。
在本指南中,我将全面比较 Docker Swarm 和 Kubernetes,帮助您选择最适合的平台——无论您是经营一家小型初创公司,还是管理企业级基础设施。
如果您是 Docker 新手,建议从我们的Docker 入门课程开始。同时,务必阅读我们关于在 Docker 中运行Claude Code的教程。
什么是 Docker Swarm?
我们先从两者中更简单的平台 Docker Swarm 说起。
Docker Swarm 是 Docker 原生的容器编排方案,可将多个 Docker 主机整合为一个统一的虚拟主机。我觉得它尤其吸引人之处在于能与许多团队已在使用的 Docker 生态无缝集成。
Docker Swarm 标志
Swarm 直接内置于 Docker Engine,可将 Docker 的能力扩展到跨多台机器管理分布式容器。启用 Swarm 模式后,会创建一个智能分配工作负载、保持高可用并可扩展服务的集群,而不需要典型编排平台常见的复杂性。
如果您仍对 Docker 及其功能感到困惑,或想了解其与 Kubernetes 的对比,推荐阅读我们其他对比文章:Kubernetes vs Docker 与 Docker Compose vs Kubernetes。
注:虽然 Swarm 模式仍可正常使用并接收安全更新,但面向新功能的积极开发已大幅放缓,更多转向基于 Kubernetes 的解决方案。
Docker Swarm 的架构与组件
Docker Swarm 采用管理节点-工作节点模型。管理节点负责编排并维护集群状态,工作节点执行任务。管理节点也可以运行工作负载,或专用于编排。
管理-工作模型
它使用 Raft 共识算法,在管理节点中选出一名领导者处理所有集群管理决策。决策需要大多数管理节点同意。通过这种方式,Docker Swarm 确保管理节点间的集群状态保持一致,即使某些管理节点发生故障也能继续运行。
服务通过类似 Docker Compose 的 YAML 文件定义,指定应用状态,包括副本、网络与资源。
了解了架构后,我们来看看 Docker Swarm 能为您做什么。
Docker Swarm 的核心功能
Docker Swarm 内置多项易用的容器编排功能:
Docker Swarm 的核心功能
这些功能协同工作,使编排具备生产可用性且无需大量配置。正是这些内置功能的简洁性,使 Docker Swarm 对于想要快速上手的团队极具吸引力。
Docker Swarm 的优势
了解了功能后,来看 Swarm 真正出彩的地方。它具备多项有说服力的优势:
这些优势使 Docker Swarm 对初创企业、小型开发团队以及重视落地速度的组织尤其具有吸引力。较低的门槛意味着您能在数小时内将容器编排投入生产,而非数天或数周。
Docker Swarm 的劣势
当然,没有哪个平台是完美的。以下是需要考虑的主要限制:
虽然这些限制客观存在,但只有当您的用例确实需要这些高级能力时才会成为问题。对许多项目来说,Docker Swarm 的功能集完全够用,其简洁性带来的权衡非常值得。
问题不在于 Swarm 是否有限制,而在于这些限制对您的具体需求是否重要。如果您想探索替代工具,请阅读我们的文章:2026 年顶级 Docker 替代方案。
什么是 Kubernetes?
介绍完 Docker Swarm,我们把目光转向 Kubernetes,这个更强大但更复杂的替代方案。
Kubernetes(K8s)是容器编排的行业标准。它最初由 Google 开发,如今由云原生计算基金会维护,旨在大规模管理容器化应用。想获取更详细的介绍,请阅读我们的指南:什么是 Kubernetes?
Kubernetes 标志
Kubernetes 为几乎所有生产中的容器挑战提供了一个平台。除了基础编排外,它还提供持久化存储、配置管理、机密处理与作业处理等诸多方案。
其广泛的采用催生出庞大的工具与服务生态。
Kubernetes 的架构与组件
Kubernetes 采用主控-工作拓扑,主控称为控制平面。关键控制平面组件包括:
工作节点运行 kubelet(与控制平面通信)、kube-proxy(处理网络),并承载 Pod。Pod 是最小的可部署单元,包含一个或多个共享资源的容器。
Kubernetes 集群组件
这种分布式架构比 Docker Swarm 更复杂,但也正是它支撑了 Kubernetes 卓越的可扩展性与韧性。每个组件都有清晰、明确的职责,并协同工作,构建出高度稳健的编排系统。
想进一步深入,建议参考我们的Kubernetes 架构指南。
Kubernetes 的核心功能
在这套架构之上,Kubernetes 提供了丰富的能力。其为生产级容器运维提供了广泛功能:
Kubernetes 能力概览
正是这套全面的功能,使 Kubernetes 成为复杂生产环境的首选。Docker Swarm 提供基础能力,而 Kubernetes 则带来在基础设施增长过程中变得必不可少的高级功能。
Kubernetes 的优势
以下这些方面说明了 Kubernetes 为何成为行业标准。Kubernetes 在复杂、大规模部署中表现卓越:
这些优势解释了为何在企业环境中,Kubernetes 已几乎成为容器编排的代名词。当您需要生产级功能、丰富工具链,以及一个能与组织共同成长的平台时,Kubernetes 不负所望。
想直观看到该工具的长处,请查看这篇Kubernetes 教程。
Kubernetes 的劣势
然而,强大功能也带来了代价:
在两个平台间做选择时,理解这些权衡至关重要。Kubernetes 的劣势并非缺陷,而是其强大、灵活设计的必然结果。问题在于,您的用例是否值得接受这份复杂性。
Docker Swarm vs Kubernetes:关键功能对比
分别了解两个平台后,我们来看看它们在关键维度上的对比。
功能
Docker Swarm
Kubernetes
安装与设置
简单(单条命令)
复杂
学习曲线
平缓
陡峭
可扩展性
约 50–100 个节点
最高可达 5,000 个节点
生态系统
较小
庞大
自动扩缩
非内置(需外部工具)
自动(HPA);VPA 可作为附加组件
最佳适用
中小型项目
企业级规模
接下来深入各个对比领域。我将从通常与任何编排平台的首次接触开始:如何让它运行起来。
安装、设置与学习曲线
安装 Docker Swarm 十分直接:在已安装 Docker Engine 的前提下,只需一条
docker swarm init命令即可创建集群。添加节点只需加入令牌。大多数团队都能在一小时内运行起一个集群。相比之下,Kubernetes 的安装因方式而异。托管服务(AWS EKS、GKE、AKS)会处理大部分复杂性。自管安装需要 kubectl、网络配置、证书以及 etcd 配置。kubeadm 或 k3s 等工具可简化流程,但总体上 Kubernetes 的设置工作量仍大于 Swarm。
学习曲线亦类似。如果您熟悉 Docker 命令与 Compose 文件,Swarm 用起来顺手——本质上是“放大版的 Docker”。而 Kubernetes 则引入了全新的概念(Pod、ReplicaSet、Service、Ingress 等),心智模型更陡峭。
部署策略与应用管理
当您的集群跑起来后,两者在部署方式上的差异如下。
Docker Swarm 保持简洁:应用作为服务部署,使用与 Docker Compose 兼容的 YAML 文件。如果您在本地开发中用过 Compose,会立刻熟悉这种格式。Stack 部署可一并处理多个服务,滚动更新通过指定新版本并配置更新参数来实现。
Kubernetes 采取更复杂也更精细的方法。它不是单一的“部署”概念,而是提供多种专用资源类型:
这种多样性提供了强大与灵活性,但也意味着您需要了解哪种资源类型适合自身用例。金丝雀发布、蓝绿发布等高级策略也可通过多种技术与第三方工具得到良好支持。
可扩展性、高可用与性能
在这些方面,两者的能力差异开始明显。
Docker Swarm 能很好地应对中小型集群(通常少于 50–100 个节点)的扩展。扩缩容是声明式的:您指定期望副本数,Swarm 会自动调节。其开销较低、性能良好,对小规模负载更高效。
权衡在于:您只能手动做扩缩容决策;Swarm 不会基于 CPU 或内存用量自动增减副本。
另一方面,Kubernetes 在多维度的规模化方面表现出色。其一,它可管理上千节点与数万 Pod 而毫不费力。更重要的是,它能智能地扩缩容。
水平 Pod 自动扩缩(HPA)会根据指标自动调整副本数,垂直自动扩缩(VPA)会调整资源分配,集群自动扩缩(Cluster Autoscaler)甚至能在云环境中管理节点数量。对波动负载而言,这种自动化扩缩容使 Kubernetes 具有极高的成本效益。
网络与负载均衡
网络至关重要,两种平台对同一类问题采用了不同的解法。
Docker Swarm 通过路由网格内置了负载均衡,自动在服务端点之间分发流量。覆盖网络支持容器间加密通信,服务发现通过内置 DNS 实现。这是一种“电池全含”的做法:所需的一切都是内置且默认配置好的。
Kubernetes 则提供更强的灵活性,但需要更多配置。其网络依赖容器网络接口(CNI),支持如 Calico、Cilium、Flannel 等多种方案,由您自行选择。
Ingress 控制器提供复杂的 HTTP/HTTPS 路由与 SSL 终止。网络策略可对 Pod 间的流量进行细粒度控制。对于更高级的用例,Istio 等服务网格可无缝集成以实现流量管理、安全与可观测性。这种模块化很强大,但意味着您要在前期做出更多决策。
安全与访问控制
安全至上,而这正是 Kubernetes 企业基因的体现。
Docker Swarm 提供必要的安全能力:通过自动证书管理的 TLS 加密保障节点间通信安全;Swarm Secrets 可安全存放密码与 API 密钥等敏感数据。访问控制依赖 Docker 的认证机制。它简单易用,能满足很多场景,但缺少细粒度控制。
Docker Swarm 与 Kubernetes 的安全性对比
Kubernetes 提供为多租户环境设计的全面安全能力。对团队安全部署帮助最大的资产之一是基于角色的访问控制(RBAC),可在命名空间与集群层面提供粒度极细的权限。您可以精确指定谁能对哪些资源做什么操作。
网络策略可基于标签与规则限制 Pod 间的流量。Pod 安全标准对工作负载规范施加安全约束。Service Account 为 Pod 提供身份,并支持通过 OIDC 等协议与外部认证集成。
这套完备的安全模型使 Kubernetes 适用于受监管行业与复杂的组织需求。
存储与数据持久化
谈到持久化数据,两者在设计哲学上的差异尤为分明。
Docker Swarm 支持本地与命名卷,对简单场景足够。但存储管理仍较基础,动态供应能力有限,针对复杂有状态应用在副本间协调存储较为困难。遇到超出简单挂载的需求,往往需要外部工具或手动配置。
Kubernetes 从一开始就考虑了有状态工作负载。它提供集群范围的持久卷(PV)作为存储资源,以及持久卷申领(PVC),让应用无需了解底层细节即可请求存储。
存储类(StorageClass)支持动态供应,在需要时自动创建存储。容器存储接口支持众多供应商,并具备快照、克隆与扩容等高级功能。StatefulSet 将存储与 Pod 身份协调起来,使复杂的分布式数据库也能可靠运行。
因此在有状态工作负载上,Kubernetes 是更明晰的选择。
监控、可观测性与运维工具链
可观测性帮助您理解集群活动,但两者的生态成熟度差距很大。
Docker Swarm 可通过 Docker 的 API 获取基础指标,了解容器与节点健康状况。若要实现全面能力,通常需要如 Prometheus 等外部工具。围绕 Swarm 的可观测性生态较小,针对性集成偏少,社区在监控解决方案上的投入也更有限。
监控与可观测性:Docker Swarm vs Kubernetes
Kubernetes 的监控生态极其庞大。Prometheus 已成为 Kubernetes 指标的事实标准,通常与 Grafana 搭配可视化。kube-state-metrics 组件暴露关于对象状态的集群级指标。Jaeger 等分布式追踪工具也能无缝集成。
众多商业平台(Datadog、New Relic、Dynatrace)提供了面向 Kubernetes 的复杂集成,内置仪表盘与告警。工具之丰富可实现企业级可观测性,但也意味着需要选择与配置这些工具。
生态系统、可扩展性与社区支持
除核心功能外,周边生态会极大影响您的使用体验,而这也是两者差距最明显的地方。
Kubernetes 拥有庞大生态。所有主流监控工具、安全平台、CI/CD 系统与云服务商都对 Kubernetes 提供一流支持。需要用自定义功能扩展 Kubernetes?自定义资源定义(CRD)可让您添加自己的资源类型,而 Operators 则用原生模式自动化复杂应用管理。
社区规模巨大且活跃,文档详尽、会议频繁、教程众多,且易于找到可聘用的专家。
Docker Swarm 的生态小得多。核心 Docker 社区依然支持,但很少有第三方工具专门面向 Swarm。自定义受制于 Docker API 的限制,基本在 Swarm 所提供的边界内工作。较小的生态意味着对边缘场景的即用型方案更少,社区推动创新的动力也较弱。
云集成与多集群能力
如果您在 AWS、Azure 或 GCP 上运行,云集成就很关键,而两个平台在这方面采取了截然不同的路径。想比较三大主流云服务商,请查看这篇指南:AWS vs. Azure vs. GCP。
各大云服务商都提供托管的 Kubernetes 服务(AWS EKS、Google GKE、Azure AKS),它们负责控制平面的管理、升级,并与各自原生服务深度集成。
Kubernetes 抽象在不同云环境中保持一致,支持真正的多云与混合架构。需要在多个区域甚至多个云之间管理应用?Karmada(Kubernetes 联邦 KubeFed 的继任者)可将多个集群作为一个逻辑单元进行管理——这对全球化部署至关重要。
Docker Swarm 在云环境中也能正常工作,但缺乏这类深度集成。您当然可以在 AWS、Azure 或 GCP 上运行 Swarm 集群,但需要自行处理更多的基础设施管理。多集群管理能力有限,每个 Swarm 集群都是独立运作。
跨区域或跨云的部署协调需要自定义工具与额外的编排层。
成本优化与资源效率
成本始终是考量因素,而两者对待它的方式,反映了各自不同的设计优先级。
Kubernetes 在设计中内建了复杂的成本优化能力。资源配额与上限防止单个团队或应用独占集群资源。HPA 与集群自动扩缩协同工作,使资源分配与实际需求相匹配,在闲时缩容节省开支。
与云服务商的抢占式实例集成可显著降低计算成本。Kubecost 等工具提供对支出模式的细致洞察与优化建议。劣势在于:要有效利用这些能力,需要监控、调优与专业经验。
成本与资源:Docker Swarm vs Kubernetes
Docker Swarm 采取更简单的方式。其资源模型直观,内置优化功能较少。不过平台自身的开销更低,意味着更多基础设施资源可用来运行实际应用而非编排本身。
成本管理通常依赖外部监控工具与手动调整。对于小规模部署,这种简洁反而更具成本效益。即便平台缺少高级优化功能,您在运维复杂性上的投入会更少。
在我们从安装复杂度到成本优化全面比较完两个平台后,您可能会问:“那我到底应该用哪一个?” 正如您所预期,这完全取决于您的具体情况。下面来看各自真正闪光的真实场景。
Docker Swarm 与 Kubernetes 的使用场景
理解技术差异是一回事,知道何时使用各自的平台才是关键。让我带您走过各自的理想场景。
Docker Swarm 的使用场景
Docker Swarm 擅长以下场景:
若您的项目符合以上特征,Docker Swarm 可让您在无需学习与管理复杂系统的情况下实现容器编排。您能快速进入高效状态,若未来需求超出 Swarm 所能提供的范围,随时可以迁移到 Kubernetes。
Kubernetes 的使用场景
相对地,以下场景更适合选择 Kubernetes:
在这些用例中,投入学习与运营 Kubernetes 是值得的。当您要在规模上解决复杂的编排难题时,平台的复杂性就不再是负担,而是资产。如果您在这些场景中看到了自己的组织,采用 Kubernetes 的努力将转化为运维能力与未来灵活性的回报。
如何在 Docker Swarm 与 Kubernetes 之间做出选择
明确使用场景后,该如何决策?这里有一套框架:
若满足以下条件,选 Swarm:
若满足以下条件,选 Kubernetes:
< 50 个节点
> 100 个节点
团队熟悉 Docker
团队具备 K8s 能力
快速启动至关重要
需要企业级功能
预算紧张
可使用托管服务
接下来逐一考量各项决策因素。
项目规模与复杂度
考虑当前规模与增长预期。若仅有数十个服务且需求简单,Swarm 足矣。若预期快速增长、架构为复杂微服务或面向企业部署,Kubernetes 能提供所需基础。
团队专长与学习曲线
除项目需求外,团队能力同样至关重要。
评估团队技能与学习时间。对熟悉 Docker 但刚接触编排的团队而言,使用 Swarm 会更高效、上手更快。若团队具备 Kubernetes 经验或有培训资源,则能发挥 Kubernetes 的高级能力。
基础设施与扩展需求
您的基础设施需求也会指引选择。
评估可用性要求、扩缩模式与基础设施分布。单数据中心内的简单扩缩适合 Swarm。复杂的自动扩缩、多区域部署与动态资源管理更偏向 Kubernetes。
成本与资源考量
最后同时考虑前期与持续成本。
Swarm 的低开销可能降低小规模部署的成本。Kubernetes 的自动扩缩在规模化时可带来更高效率,尽管初期要求更高。
替代方案与新兴选项
Docker Swarm 与 Kubernetes 并非唯一选择。针对特定场景,还有多种替代方案。
K3s 与轻量级编排器
K3s 是一款轻量级 Kubernetes 发行版,以不足 100MB 的单一二进制文件提供完整的 Kubernetes 功能。它非常适合边缘计算、物联网与资源受限环境,同时保持兼容性。
Canonical 的 MicroK8s 与 Mirantis 的 k0s 也提供类似的轻量体验。
其他容器编排工具
除轻量版 Kubernetes 发行版外,还有一些完全不同的平台值得考虑:
这些替代方案可能比 Docker Swarm 或 Kubernetes 更契合您的特定需求与既有基础设施。
结论
Docker Swarm 与 Kubernetes 满足的是不同需求。Swarm 以简洁与快速部署见长,适合小型项目与 DevOps 资源有限的团队。Kubernetes 在需要高级功能的复杂部署中大放异彩,其陡峭的学习曲线因在规模化场景下的无与伦比能力而变得值得。
请根据您的需求、团队专长与各项要求进行选择。许多团队会同时使用两者:简单服务用 Swarm,复杂应用用 Kubernetes。
您的选择并非一成不变。很多团队会先用 Swarm,随后随着需求增长迁移至 Kubernetes。请选择最契合当前状况的方案,同时关注未来需求。
若想更深入地掌握两种工具,强烈推荐报名我们的Docker 与 Kubernetes 容器化与虚拟化技能路径。