
लर्निंग पाथ
कंटेनरीकरण और वर्चुअलाइजेशन Docker और Kubernetes के साथ
13 घंटा
जब मैंने कंटेनराइज्ड एप्लिकेशन पर काम करना शुरू किया, तो कुछ कंटेनरों को मैन्युअली मैनेज करना संभव था, लेकिन स्केल करना एक अलग दृष्टिकोण मांगता था। यहीं कंटेनर ऑर्केस्ट्रेशन प्लेटफ़ॉर्म अनिवार्य हो जाते हैं—और दो नाम लगातार हावी रहते हैं: Docker Swarm और Kubernetes।
कंटेनर ऑर्केस्ट्रेशन मशीनों के क्लस्टरों में कंटेनरों की डिप्लॉयमेंट, प्रबंधन, स्केलिंग, और नेटवर्किंग को स्वचालित करता है। सही प्लेटफ़ॉर्म चुनना आपकी टीम की उत्पादकता, परिचालन लागत, और स्केलिंग क्षमताओं पर गहरा प्रभाव डाल सकता है।
इस गाइड में, मैं Docker Swarm और Kubernetes की व्यापक तुलना करूँगा ताकि आप अपनी ज़रूरतों के अनुसार सर्वश्रेष्ठ प्लेटफ़ॉर्म चुन सकें—चाहे आप एक छोटा स्टार्टअप चला रहे हों या एंटरप्राइज़ इंफ्रास्ट्रक्चर मैनेज कर रहे हों।
यदि आप Docker में नए हैं, तो मैं हमारी Introduction to Docker कोर्स से शुरुआत करने की सलाह देता हूँ। साथ ही, हमारा ट्यूटोरियल Docker में Claude Code चलाने पर ज़रूर पढ़ें।
आइए शुरुआत करते हैं Docker Swarm से, जो इन दोनों प्लेटफ़ॉर्म्स में सरल है।
Docker Swarm Docker का नैटिव कंटेनर ऑर्केस्ट्रेशन समाधान है जो कई Docker होस्ट्स को एक एकीकृत वर्चुअल होस्ट में बदल देता है। मुझे यह विशेष रूप से आकर्षक लगता है क्योंकि यह उस Docker इकोसिस्टम के साथ निर्बाध रूप से इंटीग्रेट होता है, जिसे कई टीमें पहले से उपयोग करती हैं।
Docker Swarm लोगो
Docker Engine में सीधे निर्मित, Swarm Docker की क्षमताओं का विस्तार करता है ताकि वह कई मशीनों पर वितरित कंटेनरों का प्रबंधन कर सके। Swarm मोड एक्टिवेट करने से एक क्लस्टर बनता है जो बुद्धिमानी से वर्कलोड वितरित करता है, उच्च उपलब्धता बनाए रखता है, और उन जटिलताओं के बिना सेवाओं को स्केल करता है जो आमतौर पर ऑर्केस्ट्रेशन प्लेटफ़ॉर्म्स के साथ आती हैं।
यदि आप अभी भी Docker और इसकी विशेषताओं के बारे में, और वे Kubernetes की तुलना में कैसी हैं, इसे लेकर उलझन में हैं, तो हमारे अन्य तुलनात्मक लेख Kubernetes बनाम Docker और Docker Compose बनाम Kubernetes पढ़ने की सलाह देता हूँ।
नोट: जबकि Swarm मोड कार्यात्मक है और सुरक्षा अपडेट प्राप्त करता रहता है, फीचर डेवलपमेंट में काफी कमी आई है और प्राथमिकता Kubernetes-आधारित समाधानों को दी जा रही है।
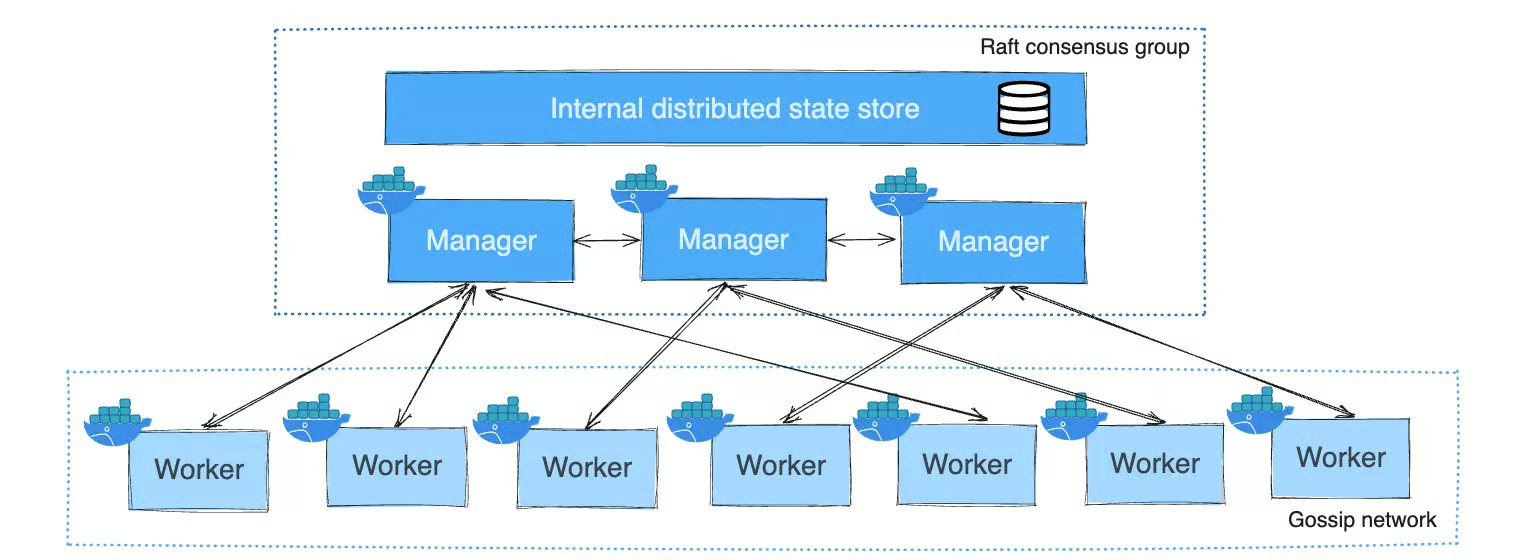
Docker Swarm मैनेजर-वर्कर मॉडल का पालन करता है। मैनेजर नोड्स क्लस्टर स्टेट का ऑर्केस्ट्रेशन और रखरखाव करते हैं, जबकि वर्कर नोड्स टास्क निष्पादित करते हैं। मैनेजर्स वर्कलोड भी चला सकते हैं या केवल ऑर्केस्ट्रेशन के लिए समर्पित हो सकते हैं।
यह Raft सर्वसम्मति अल्गोरिदम का उपयोग करता है, जो मैनेजर नोड्स में से एक एकल लीडर नियुक्त करता है जो सभी क्लस्टर प्रबंधन निर्णयों को संभालता है। निर्णयों के लिए मैनेजर नोड्स के बहुमत की सहमति आवश्यक होती है। इस तरह, Docker Swarm यह सुनिश्चित करता है कि क्लस्टर स्टेट मैनेजर्स के बीच सुसंगत रहे, और व्यक्तिगत मैनेजर नोड्स में विफलताओं के बावजूद भी क्लस्टर काम करता रहे।
सेवाएँ YAML फ़ाइलों में परिभाषित की जाती हैं, जो Docker Compose जैसी होती हैं, और एप्लिकेशन स्टेट—जैसे रेप्लिकाज़, नेटवर्क, और संसाधन—को निर्दिष्ट करती हैं।
अब जब हम आर्किटेक्चर समझ चुके हैं, तो देखते हैं Docker Swarm आपके लिए क्या कर सकता है।
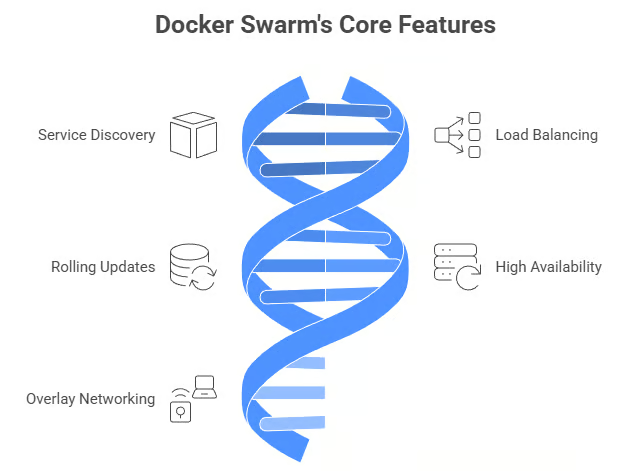
Docker Swarm सुलभ कंटेनर ऑर्केस्ट्रेशन के लिए कई बिल्ट-इन फीचर्स प्रदान करता है:
Docker Swarm की मुख्य विशेषताएँ
ये विशेषताएँ मिलकर बिना व्यापक कॉन्फ़िगरेशन के प्रोडक्शन-रेडी ऑर्केस्ट्रेशन देती हैं। बिल्ट-इन फीचर्स की यही सादगी उन टीमों के लिए Docker Swarm को आकर्षक बनाती है जो तेज़ी से शुरुआत करना चाहती हैं।
फीचर्स समझने के बाद, देखते हैं Swarm कहाँ चमकता है। इसमें कई ठोस लाभ हैं:
ये फायदे Docker Swarm को विशेष रूप से स्टार्टअप्स, छोटी डेवलपमेंट टीमों, और उन संगठनों के लिए आकर्षक बनाते हैं जो व्यापक फीचर सेट से अधिक तेज़ इम्प्लीमेंटेशन को महत्व देते हैं। कम बाधाएँ मतलब आप घंटों में—दिनों या हफ्तों में नहीं—प्रोडक्शन में कंटेनरों का ऑर्केस्ट्रेशन शुरू कर सकते हैं।
बेशक, कोई भी प्लेटफ़ॉर्म परफ़ेक्ट नहीं होता। ध्यान देने योग्य प्रमुख सीमाएँ ये हैं:
हालाँकि ये सीमाएँ वास्तविक हैं, वे तभी समस्या हैं जब आपका उपयोग मामला वास्तव में इन उन्नत क्षमताओं की मांग करता हो। कई प्रोजेक्ट्स के लिए Docker Swarm का फीचर सेट पूरी तरह पर्याप्त है, और सादगी का यह समझौता सार्थक है।
सवाल यह नहीं है कि Swarm में सीमाएँ हैं; सवाल यह है कि क्या वे आपकी विशिष्ट ज़रूरतों के लिए मायने रखती हैं। यदि आप वैकल्पिक टूल्स तलाशना चाहते हैं, तो हमारा लेख 2026 के शीर्ष Docker विकल्प देखें।
Docker Swarm कवर करने के बाद, अब ध्यान देते हैं Kubernetes पर—जो अधिक शक्तिशाली लेकिन अधिक जटिल विकल्प है।
Kubernetes (K8s) कंटेनर ऑर्केस्ट्रेशन के लिए उद्योग मानक है। मूल रूप से Google द्वारा विकसित और अब Cloud Native Computing Foundation द्वारा मेंटेन, इसे विशाल पैमाने पर कंटेनराइज्ड एप्लिकेशनों के प्रबंधन के लिए बनाया गया था। अधिक विस्तृत परिचय के लिए हमारा गाइड What is Kubernetes? पढ़ें।
Kubernetes लोगो
Kubernetes लगभग हर प्रोडक्शन कंटेनर चुनौती के लिए डिज़ाइन किया गया प्लेटफ़ॉर्म प्रदान करता है। बुनियादी ऑर्केस्ट्रेशन से परे, यह स्थायी स्टोरेज, कॉन्फ़िगरेशन मैनेजमेंट, सीक्रेट्स हैंडलिंग, और जॉब प्रोसेसिंग के लिए कई समाधान देता है।
इसके व्यापक अपनाव ने टूल्स और सेवाओं का विशाल इकोसिस्टम पैदा किया है।
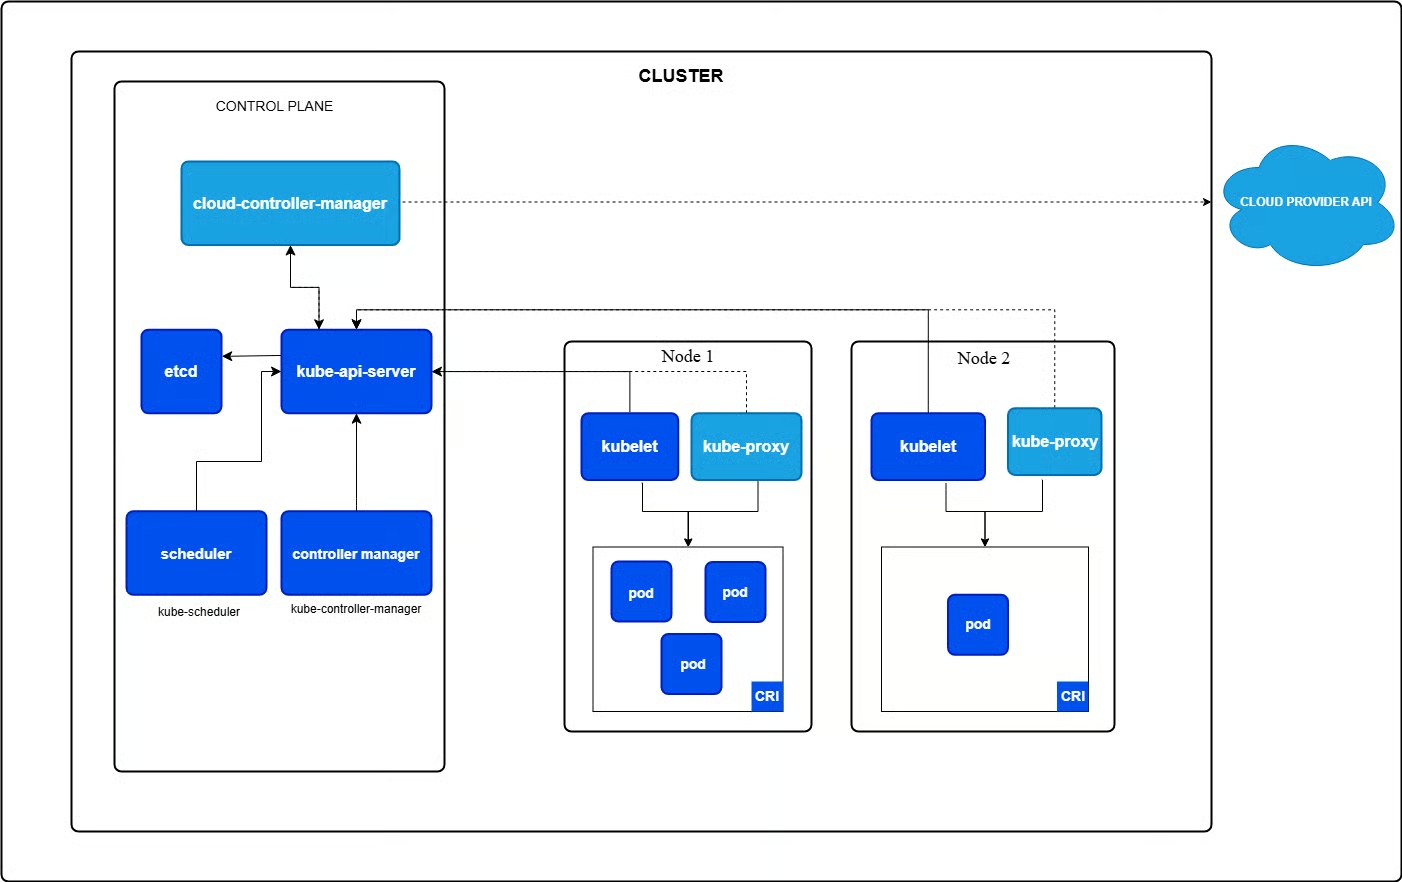
Kubernetes मास्टर-वर्कर टोपोलॉजी का उपयोग करता है, जहाँ मास्टर को कंट्रोल प्लेन कहते हैं। प्रमुख कंट्रोल प्लेन घटक हैं:
वर्कर नोड्स kubelet (कंट्रोल प्लेन से संचार), kube-proxy (नेटवर्किंग), और Pods चलाते हैं—जो सबसे छोटे डिप्लॉयबल यूनिट्स हैं, जिनमें एक या अधिक कंटेनर साझा संसाधनों के साथ होते हैं।
यह वितरित आर्किटेक्चर Docker Swarm की तुलना में अधिक जटिल है, लेकिन यही Kubernetes की प्रभावशाली स्केलेबिलिटी और लचीलापन सक्षम करता है। प्रत्येक घटक की एक विशिष्ट, स्पष्ट परिभाषित भूमिका होती है, और वे मिलकर एक अत्यंत मज़बूत ऑर्केस्ट्रेशन सिस्टम बनाते हैं।
गहराई से समझने के लिए हमारा Kubernetes आर्किटेक्चर गाइड देखें।
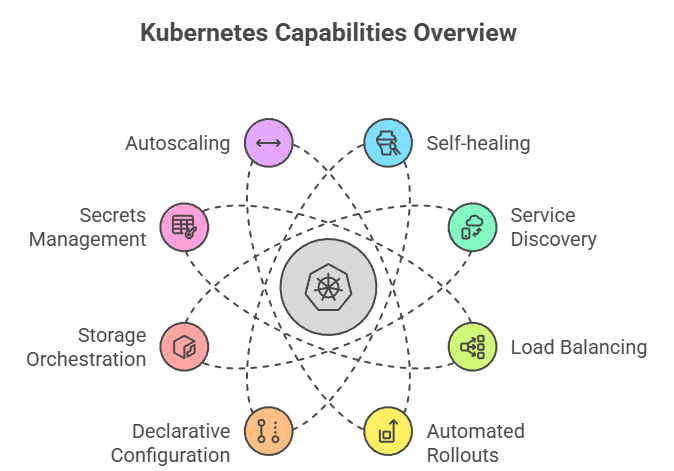
इस आर्किटेक्चर के साथ, Kubernetes समृद्ध क्षमताएँ प्रदान करता है। प्रोडक्शन कंटेनर ऑपरेशन के लिए व्यापक फीचर्स शामिल हैं:
Kubernetes क्षमताओं का अवलोकन
यही व्यापक फीचर सेट Kubernetes को जटिल प्रोडक्शन वातावरणों के लिए पसंदीदा विकल्प बनाता है। Docker Swarm जहाँ बुनियादी चीज़ें देता है, वहीं Kubernetes ऐसी परिष्कृत क्षमताएँ प्रदान करता है जो आपके इंफ्रास्ट्रक्चर के बढ़ने पर अनिवार्य हो जाती हैं।
यहीं Kubernetes दिखाता है कि यह उद्योग मानक क्यों बना। Kubernetes जटिल, बड़े पैमाने के डिप्लॉयमेंट्स में उत्कृष्ट है:
ये फायदे बताते हैं कि एंटरप्राइज़ वातावरणों में कंटेनर ऑर्केस्ट्रेशन के लिए Kubernetes पर्याय क्यों बन गया है। जब आपको प्रोडक्शन-ग्रेड फीचर्स, व्यापक टूलिंग, और ऐसा प्लेटफ़ॉर्म चाहिए जो आपके संगठन के साथ बढ़ सके, तब Kubernetes डिलीवर करता है।
टूल की ताकतें क्रियान्वयन में देखने के लिए यह Kubernetes ट्यूटोरियल देखें।
हालाँकि, इस सारी शक्ति की कीमत भी है:
इन समझौतों को समझना प्लेटफ़ॉर्म चुनते समय अहम है। Kubernetes की कमियाँ खामियाँ नहीं हैं—वे इसकी शक्तिशाली, लचीली डिज़ाइन के स्वाभाविक परिणाम हैं। प्रश्न यह है कि क्या आपका उपयोग मामला इस जटिलता को स्वीकार करने को जायज़ ठहराता है।
दोनों प्लेटफ़ॉर्म को अलग-अलग देखने के बाद, अब देखते हैं कि वे महत्वपूर्ण आयामों में कैसे तुलना करते हैं।
|
फ़ीचर |
Docker Swarm |
Kubernetes |
|
सेटअप |
सरल (एक कमांड) |
जटिल |
|
सीखने की वक्र |
हल्की |
खड़ी |
|
स्केलेबिलिटी |
~50-100 नोड्स |
5,000 नोड्स तक |
|
इकोसिस्टम |
छोटा |
विस्तृत |
|
ऑटोस्केलिंग |
बिल्ट-इन नहीं (बाहरी टूलिंग आवश्यक) |
स्वचालित (HPA); VPA ऐड-ऑन के रूप में उपलब्ध |
|
सबसे उपयुक्त |
छोटे-मध्यम प्रोजेक्ट्स |
एंटरप्राइज़ स्केल |
अब प्रत्येक तुलना क्षेत्र में गहराई से उतरते हैं। शुरुआत करते हैं उस चीज़ से जो अक्सर किसी भी ऑर्केस्ट्रेशन प्लेटफ़ॉर्म के साथ पहला संपर्क होती है: इसे चालू करना और चलाना।
Docker Swarm इंस्टॉल करना सीधा है: Docker Engine इंस्टॉल होने पर, एक docker swarm init कमांड से क्लस्टर बन जाता है। नोड्स जोड़ना केवल जॉइन टोकन की मांग करता है। ज़्यादातर टीमें एक घंटे से कम समय में क्लस्टर चला लेती हैं।
इसके विपरीत, Kubernetes इंस्टॉलेशन तरीका-विशेष पर निर्भर करता है। मैनेज्ड सेवाएँ (AWS EKS, GKE, AKS) अधिकांश जटिलता संभाल लेती हैं। सेल्फ-मैनेज्ड इंस्टॉलेशन के लिए kubectl, नेटवर्किंग सेटअप, सर्टिफिकेट्स, और etcd कॉन्फ़िगरेशन चाहिए। kubeadm या k3s जैसे टूल चीज़ें सरल करते हैं, लेकिन Kubernetes को Swarm की तुलना में अधिक सेटअप प्रयास चाहिए।
सीखने की वक्र भी इसी तरह चलती है। यदि आप Docker कमांड और Compose फ़ाइलें जानते हैं, तो Swarm स्वाभाविक लगेगा—यह मूलतः बड़े पैमाने पर Docker है। दूसरी ओर, Kubernetes नए सिद्धांत (Pods, ReplicaSets, Services, Ingress) और अधिक खड़ी मानसिक मॉडल पेश करता है।
क्लस्टर चलने के बाद, दोनों प्लेटफ़ॉर्म्स में डिप्लॉयमेंट दृष्टिकोण इस तरह भिन्न होते हैं।
Docker Swarm चीज़ों को सरल रखता है: एप्लिकेशन, Docker Compose के अनुकूल YAML फ़ाइलों के रूप में सेवाओं की तरह डिप्लॉय होते हैं। यदि आपने लोकल डेवलपमेंट के लिए Compose का उपयोग किया है, तो फ़ॉर्मैट तुरंत पहचान में आएगा। स्टैक डिप्लॉयमेंट्स एक साथ कई सेवाओं को संभालते हैं, और रोलिंग अपडेट्स नए वर्शन और कन्फिगरेबल अपडेट पैरामीटर्स बताकर काम करते हैं।
Kubernetes अधिक परिष्कृत दृष्टिकोण अपनाता है। एकल डिप्लॉयमेंट कॉन्सेप्ट के बजाय, आपको कई विशिष्ट रिसोर्स प्रकार मिलते हैं:
यह विविधता शक्ति और लचीलापन देती है, लेकिन इसका अर्थ है कि आपको समझना होगा कि आपके उपयोग मामले के लिए कौन-सा रिसोर्स प्रकार उपयुक्त है। कैनरी और ब्लू-ग्रीन जैसे उन्नत डिप्लॉयमेंट्स विभिन्न तकनीकों और तृतीय-पक्ष टूल्स द्वारा अच्छी तरह समर्थित हैं।
यहीं क्षमताओं में प्लेटफ़ॉर्म्स वास्तव में अलग होने लगते हैं।
Docker Swarm छोटे से मध्यम क्लस्टरों (आमतौर पर 50-100 नोड्स से कम) के लिए स्केलेबिलिटी अच्छी तरह संभालता है। स्केलिंग डिक्लेरटिव है: इच्छित रेप्लिकाज़ बताएँ, और Swarm स्वतः समायोजित करता है। ओवरहेड कम होने से प्रदर्शन अच्छा रहता है, जो छोटे वर्कलोड्स के लिए कुशल है।
समझौता? आप मैन्युअल स्केलिंग निर्णयों तक सीमित हैं; Swarm CPU या मेमोरी उपयोग के आधार पर रेप्लिकाज़ स्वतः नहीं जोड़ता या हटाता।
दूसरी ओर, Kubernetes कई आयामों में स्केल पर उत्कृष्ट है। पहला, यह बिना बाधा के हज़ारों नोड्स और दसियों हज़ार Pods मैनेज कर सकता है। दूसरा, और अधिक प्रभावशाली, यह बुद्धिमानी से स्केल करता है।
Horizontal Pod Autoscaler मेट्रिक्स के आधार पर रेप्लिकाज़ स्वतः समायोजित करता है, Vertical Pod Autoscaler संसाधन आवंटन संशोधित करता है, और Cluster Autoscaler क्लाउड वातावरणों में नोड काउंट भी मैनेज करता है। यह स्वचालित स्केलिंग परिवर्ती वर्कलोड्स के लिए Kubernetes को उल्लेखनीय रूप से लागत-प्रभावी बनाती है।
नेटवर्किंग महत्वपूर्ण है, और दोनों प्लेटफ़ॉर्म एक ही मूल समस्याओं को अलग-अलग तरीकों से हल करते हैं।
Docker Swarm रूटिंग मेष के माध्यम से इंटीग्रेटेड लोड बैलेंसिंग देता है, जो ट्रैफ़िक को सेवा एंडपॉइंट्स के बीच स्वतः वितरित करता है। ओवरले नेटवर्क्स कंटेनरों के बीच एन्क्रिप्टेड संचार सक्षम करते हैं, जबकि सर्विस डिस्कवरी एम्बेडेड DNS के माध्यम से काम करती है। यह बैटरियाँ-इन्क्लूडेड दृष्टिकोण है—जो चाहिए, वह सब डिफ़ॉल्ट रूप से बिल्ट-इन और कंफिगर्ड है।
Kubernetes अधिक कन्फिगरेशन की कीमत पर अधिक लचीलापन देता है। नेटवर्किंग Container Network Interface (CNI) पर निर्भर है, जो Calico, Cilium, और Flannel जैसी कई समाधानों को सपोर्ट करता है। आप किसे उपयोग करेंगे, यह आपकी पसंद है।
Ingress कंट्रोलर्स SSL टर्मिनेशन के साथ परिष्कृत HTTP/HTTPS रूटिंग देते हैं। नेटवर्क नीतियाँ Pods के बीच ट्रैफ़िक पर सूक्ष्म नियंत्रण सक्षम करती हैं। उन्नत उपयोग मामलों के लिए Istio जैसे सर्विस मेष ट्रैफ़िक मैनेजमेंट, सुरक्षा, और ऑब्ज़रवेबिलिटी हेतु निर्बाध रूप से इंटीग्रेट हो सकते हैं। यह मॉड्युलैरिटी शक्तिशाली है, पर शुरू में अधिक निर्णय लेने पड़ते हैं।
सुरक्षा सर्वोपरि है, और यहीं Kubernetes की एंटरप्राइज़ विरासत झलकती है।
Docker Swarm आवश्यक चीज़ें देता है: स्वतः सर्टिफिकेट मैनेजमेंट के साथ TLS एन्क्रिप्शन नोड-टु-नोड कम्युनिकेशन को सुरक्षित करता है, जबकि Swarm Secrets पासवर्ड और API कीज़ जैसे संवेदनशील डेटा के लिए सुरक्षित स्टोरेज देता है। एक्सेस कंट्रोल Docker की ऑथेंटिकेशन प्रणालियों पर निर्भर करता है। यह सीधा और कई मामलों के लिए पर्याप्त है, लेकिन सूक्ष्म नियंत्रण की कमी है।
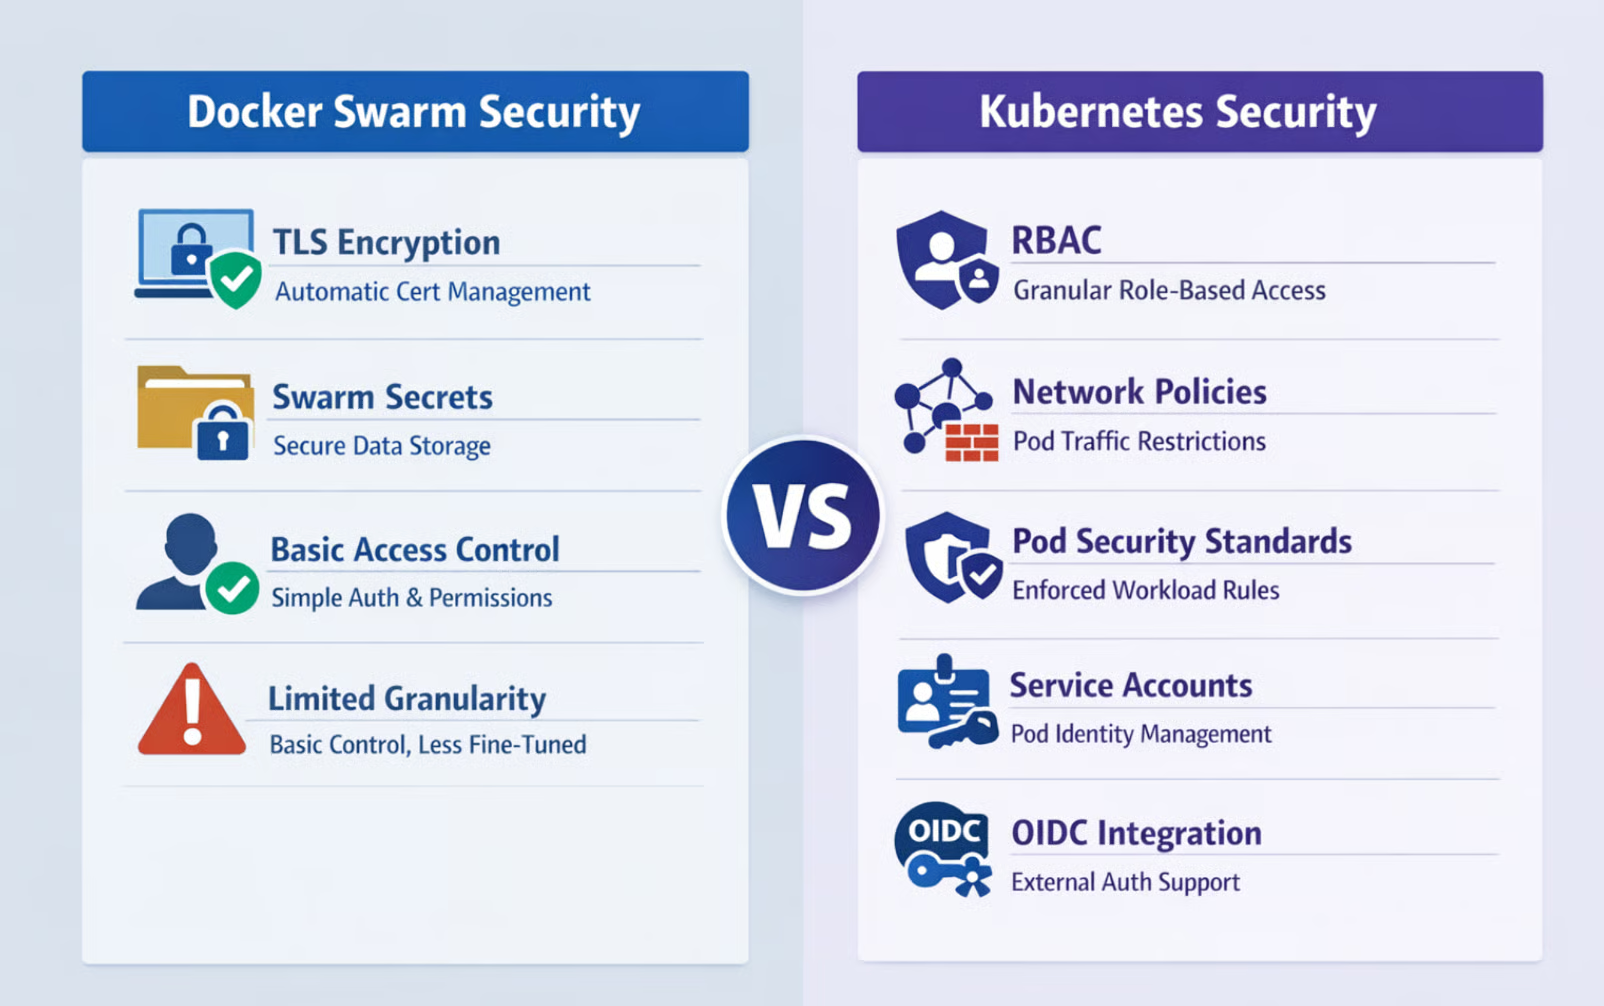
Docker Swarm बनाम Kubernetes सुरक्षा
Kubernetes बहु-टेनेंट वातावरणों के लिए व्यापक सुरक्षा प्रदान करता है। टीमों में सुरक्षित डिप्लॉयमेंट के लिए सबसे बड़े साधनों में से एक है Role-Based Access Control (RBAC), जो नेमस्पेस और क्लस्टर दोनों स्तरों पर सूक्ष्म परमिशन देता है। आप सटीक रूप से परिभाषित कर सकते हैं कि कौन, किन रिसोर्सेज़ पर, क्या कर सकता है।
नेटवर्क नीतियाँ लेबल्स और नियमों के आधार पर Pods के बीच ट्रैफ़िक सीमित करती हैं। Pod Security Standards वर्कलोड स्पेसिफिकेशंस पर सुरक्षा बाध्यताएँ लागू करती हैं। सर्विस अकाउंट्स Pods के लिए पहचान प्रदान करते हैं, और OIDC व अन्य प्रोटोकॉल के माध्यम से बाहरी ऑथेंटिकेशन इंटीग्रेशन का समर्थन करते हैं।
यह व्यापक सुरक्षा मॉडल Kubernetes को विनियमित उद्योगों और जटिल संगठनात्मक आवश्यकताओं के लिए उपयुक्त बनाता है।
स्थायी डेटा की बात आए तो यहाँ दोनों प्लेटफ़ॉर्म्स का डिज़ाइन दर्शन बहुत स्पष्ट हो जाता है।
Docker Swarm स्थानीय और नामित वॉल्यूम्स सपोर्ट करता है, जो सरल मामलों में ठीक काम करते हैं। हालाँकि, स्टोरेज प्रबंधन बुनियादी रहता है, डायनेमिक प्रोविज़निंग सीमित है, और जटिल स्टेटफुल एप्लिकेशनों के लिए रेप्लिकाज़ में स्टोरेज का समन्वय चुनौतीपूर्ण हो जाता है। सीधे-सादे वॉल्यूम माउंटिंग से परे के लिए आपको अक्सर बाहरी टूल्स या मैन्युअल कॉन्फ़िगरेशन चाहिए।
Kubernetes शुरू से ही स्टेटफुल वर्कलोड्स को ध्यान में रखकर बनाया गया था। यह PersistentVolumes (PVs) को क्लस्टर-व्यापी स्टोरेज रिसोर्सेज़ के रूप में और PersistentVolumeClaims (PVCs) देता है, जिनसे एप्लिकेशन बिना अंडरलाईंग विवरण जाने स्टोरेज का अनुरोध कर सकते हैं।
StorageClasses डायनेमिक प्रोविज़निंग सक्षम करती हैं, जिससे ज़रूरत होने पर स्टोरेज स्वतः बनता है। Container Storage Interface कई प्रोवाइडर्स को उन्नत फीचर्स—जैसे स्नैपशॉट्स, क्लोनिंग, और एक्सपैंशन—के साथ सपोर्ट करता है। StatefulSets Pod पहचान के साथ स्टोरेज का समन्वय करते हैं, जिससे जटिल डिस्ट्रिब्यूटेड डेटाबेस विश्वसनीय रूप से चलाना संभव होता है।
यह परिष्कार Kubernetes को स्टेटफुल वर्कलोड्स के लिए स्पष्ट पसंद बनाता है।
ऑब्ज़रवेबिलिटी आपको क्लस्टर गतिविधि समझने में मदद करती है, लेकिन इकोसिस्टम की परिपक्वता में भारी फर्क है।
Docker Swarm Docker के API के माध्यम से बुनियादी मेट्रिक्स देता है, जो कंटेनर और नोड स्वास्थ्य में अंतर्दृष्टि देता है। व्यापक मॉनिटरिंग के लिए आमतौर पर आपको Prometheus जैसे बाहरी टूल्स की ज़रूरत पड़ेगी। Swarm के आसपास का ऑब्ज़रवेबिलिटी इकोसिस्टम छोटा है, कम विशेष-निर्मित इंटीग्रेशंस और मॉनिटरिंग समाधानों में कम सामुदायिक निवेश के साथ।
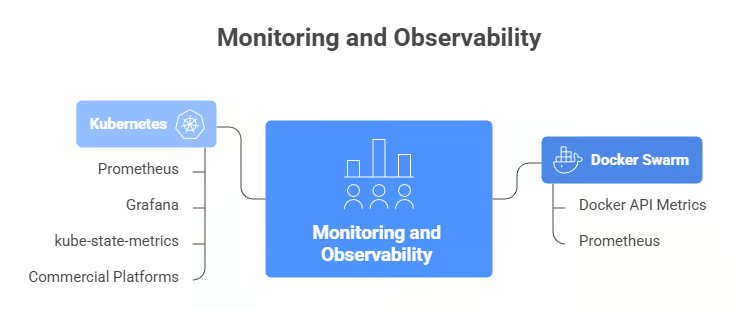
मॉनिटरिंग और ऑब्ज़रवेबिलिटी: Docker Swarm बनाम Kubernetes
Kubernetes मॉनिटरिंग इकोसिस्टम, सच कहें तो, विशाल है। Prometheus Kubernetes मेट्रिक्स के लिए डी फ़ैक्टो स्टैंडर्ड बन गया है, आमतौर पर विज़ुअलाइज़ेशन के लिए Grafana के साथ। kube-state-metrics कंपोनेंट ऑब्जेक्ट्स की स्थिति के बारे में क्लस्टर-स्तरीय मेट्रिक्स एक्सपोज़ करता है। Jaeger जैसे डिस्ट्रिब्यूटेड ट्रेसिंग टूल्स निर्बाध रूप से इंटीग्रेट होते हैं।
अनेक कमर्शियल प्लेटफ़ॉर्म (Datadog, New Relic, Dynatrace) Kubernetes-विशिष्ट इंटीग्रेशंस के साथ परिष्कृत डैशबोर्ड और अलर्टिंग प्रदान करते हैं। टूलिंग की व्यापकता का अर्थ है कि आप एंटरप्राइज़-ग्रेड ऑब्ज़रवेबिलिटी हासिल कर सकते हैं, लेकिन साथ ही इन टूल्स का चयन और कन्फिगरेशन करना भी पड़ेगा।
कोर फीचर्स से परे, आस-पास का इकोसिस्टम आपका अनुभव बना या बिगाड़ सकता है—और यहीं प्लेटफ़ॉर्म्स के बीच का अंतर सबसे स्पष्ट दिखता है।
Kubernetes का इकोसिस्टम अत्यंत बड़ा है। हर प्रमुख मॉनिटरिंग टूल, सुरक्षा प्लेटफ़ॉर्म, CI/CD सिस्टम, और क्लाउड प्रोवाइडर Kubernetes को फ़र्स्ट-क्लास सपोर्ट देते हैं। Kubernetes में कस्टम फ़ंक्शनैलिटी जोड़नी है? Custom Resource Definitions (CRDs) आपको अपने रिसोर्स प्रकार जोड़ने देते हैं, जबकि ऑपरेटर्स Kubernetes-नेटिव पैटर्न्स का उपयोग कर जटिल एप्लिकेशन प्रबंधन को स्वचालित करते हैं।
समुदाय विशाल और सक्रिय है—व्यापक डॉक्यूमेंटेशन, नियमित कॉन्फ़्रेंस, अनगिनत ट्यूटोरियल्स, और आसानी से उपलब्ध विशेषज्ञता।
Docker Swarm का इकोसिस्टम काफ़ी छोटा है। कोर Docker समुदाय सहायक बना रहता है, पर कम तृतीय-पक्ष टूल्स विशेष रूप से Swarm को टार्गेट करते हैं। Docker API की सीमाएँ कस्टमाइज़ेशन विकल्पों को सीमित करती हैं। आप Swarm द्वारा दी गई सीमाओं के भीतर काम करते हैं। यह छोटा इकोसिस्टम एज केसों के लिए ऑफ़-द-शेल्फ समाधान कम और नवाचार को आगे बढ़ाने वाली सामुदायिक गति कम होने का मतलब है।
यदि आप AWS, Azure, या GCP में रन कर रहे हैं, तो क्लाउड इंटीग्रेशन मायने रखता है—और यहाँ प्लेटफ़ॉर्म्स बहुत अलग दृष्टिकोण अपनाते हैं। शीर्ष 3 क्लाउड प्रोवाइडर्स की तुलना के लिए यह गाइड देखें: AWS बनाम Azure बनाम GCP।
सभी प्रमुख क्लाउड प्रोवाइडर्स मैनेज्ड Kubernetes सेवाएँ (AWS EKS, Google GKE, Azure AKS) देते हैं, जहाँ वे कंट्रोल प्लेन प्रबंधन, अपग्रेड्स, और अपनी नैटिव सेवाओं के साथ गहरा इंटीग्रेशन सँभालते हैं।
Kubernetes एब्स्ट्रैक्शंस अलग-अलग क्लाउड वातावरणों में सुसंगत रूप से काम करते हैं, सच्चे मल्टी-क्लाउड और हाइब्रिड आर्किटेक्चर का समर्थन करते हुए। क्या आपको कई क्षेत्रों या यहाँ तक कि कई क्लाउड्स में एप्लिकेशन मैनेज करने हैं? Karmada, जो Kubernetes Federation (KubeFed) का उत्तराधिकारी है, कई क्लस्टरों को एक लॉजिकल यूनिट की तरह मैनेज करना संभव बनाता है—वैश्विक डिप्लॉयमेंट्स के लिए अनिवार्य।
Docker Swarm क्लाउड वातावरणों में ठीक काम करता है, पर ऐसे गहरे इंटीग्रेशंस की कमी है। आप AWS, Azure, या GCP पर Swarm क्लस्टर चला सकते हैं, पर अधिक इन्फ्रास्ट्रक्चर मैनेजमेंट आपको स्वयं करना होगा। मल्टी-क्लस्टर मैनेजमेंट सीमित है क्योंकि हर Swarm क्लस्टर स्वतंत्र रूप से ऑपरेट करता है।
क्षेत्रों या क्लाउड प्रोवाइडर्स के पार डिप्लॉयमेंट्स का समन्वय कस्टम टूलिंग और अतिरिक्त ऑर्केस्ट्रेशन लेयर्स माँगता है।
लागत हमेशा एक विचार है, और प्लेटफ़ॉर्म्स इसे अलग-अलग तरीके से संभालते हैं—जो उनके अलग डिज़ाइन प्राथमिकताओं को दर्शाता है।
Kubernetes अपनी डिज़ाइन में ही परिष्कृत लागत अनुकूलन लाता है। रिसोर्स कोटा और लिमिट्स किसी एक टीम या एप्लिकेशन को क्लस्टर संसाधनों पर एकाधिकार करने से रोकते हैं। Horizontal Pod Autoscaler और Cluster Autoscaler मिलकर वास्तविक मांग से मेल खाते हुए संसाधन आवंटन करते हैं, शांत अवधि में स्केल डाउन कर पैसे बचाते हैं।
क्लाउड प्रोवाइडर स्पॉट इंस्टैंसेज़ के साथ इंटीग्रेशन कंप्यूट लागत को काफी घटा सकता है। Kubecost जैसे टूल्स खर्च पैटर्न में विस्तृत दृश्यता और अनुकूलन सुझाव देते हैं। कमी? इस परिष्कार का प्रभावी लाभ लेने के लिए मॉनिटरिंग, ट्यूनिंग, और विशेषज्ञता चाहिए।
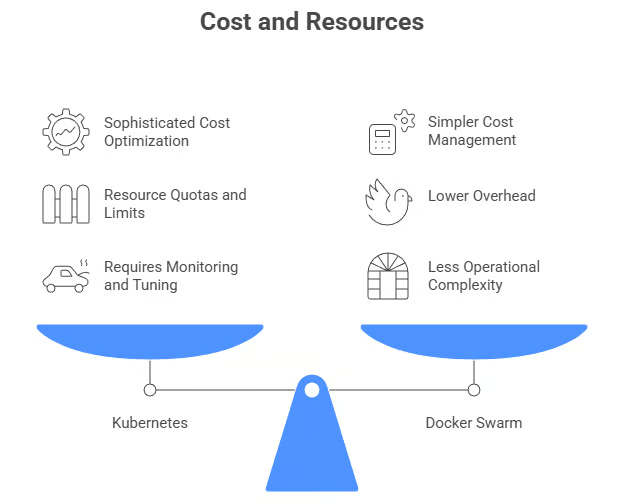
लागत और संसाधन: Docker Swarm बनाम Kubernetes
Docker Swarm सरल दृष्टिकोण अपनाता है। संसाधन मॉडल सीधा है, बिल्ट-इन अनुकूलन फीचर्स कम हैं। हालाँकि, प्लेटफ़ॉर्म का कम ओवरहेड मतलब आपके इन्फ्रास्ट्रक्चर संसाधनों का अधिक हिस्सा वास्तविक एप्लिकेशन चलाने में जाता है, ऑर्केस्ट्रेशन में नहीं।
लागत प्रबंधन आमतौर पर बाहरी मॉनिटरिंग टूल्स और मैन्युअल समायोजनों पर निर्भर करता है। छोटे डिप्लॉयमेंट्स के लिए यह सादगी वास्तव में अधिक लागत-प्रभावी हो सकती है—भले ही प्लेटफ़ॉर्म में उन्नत अनुकूलन फीचर्स न हों, आप ऑपरेशनल जटिलता पर कम खर्च करते हैं।
अब जबकि हमने इंस्टॉलेशन जटिलता से लेकर लागत अनुकूलन तक तकनीकी आयामों में प्लेटफ़ॉर्म्स की तुलना कर ली है, आप सोच रहे होंगे: "मुझे वास्तव में किसे चुनना चाहिए?" जैसा कि आप उम्मीद करेंगे, उत्तर आपकी विशिष्ट स्थिति पर निर्भर करता है। आइए उन वास्तविक-जीवन परिदृश्यों को देखें जहाँ प्रत्येक प्लेटफ़ॉर्म सच में चमकता है।
तकनीकी अंतर समझना एक बात है, पर यह जानना कि कब किस प्लेटफ़ॉर्म का उपयोग करना है—वही वास्तव में मायने रखता है। आइए प्रत्येक के आदर्श परिदृश्यों से गुजरते हैं।
Docker Swarm इन परिदृश्यों में उत्कृष्ट है:
यदि आपका प्रोजेक्ट इन विशेषताओं में आता है, तो Docker Swarm आपको अधिक जटिल सिस्टम सीखने और मैनेज करने के ओवरहेड के बिना कंटेनर ऑर्केस्ट्रेशन प्राप्त करने देता है। आप जल्दी उत्पादक हो जाएँगे और ज़रूरतें Swarm से आगे बढ़ें तो बाद में Kubernetes पर माइग्रेट कर सकते हैं।
दूसरी तरफ, Kubernetes तब सही विकल्प है जब आपको चाहिए:
ये उपयोग मामले Kubernetes को सीखने और ऑपरेट करने में निवेश को जायज़ ठहराते हैं। जब आप बड़े पैमाने पर जटिल ऑर्केस्ट्रेशन चुनौतियाँ सुलझा रहे होते हैं, तो प्लेटफ़ॉर्म की जटिलता बोझ नहीं, बल्कि संपदा बन जाती है। यदि आप अपने संगठन को इन परिदृश्यों में पहचानते हैं, तो Kubernetes अपनाने का प्रयास ऑपरेशनल क्षमताओं और भविष्य की लचीलेपन में लाभ देगा।
उपयोग मामले समझने के बाद, निर्णय कैसे लें? यहाँ एक फ़्रेमवर्क है:
|
Swarm चुनें यदि... |
Kubernetes चुनें यदि... |
|
< 50 नोड्स |
> 100 नोड्स |
|
टीम को Docker आता है |
टीम के पास K8s स्किल्स हैं |
|
क्विक स्टार्ट महत्वपूर्ण है |
एंटरप्राइज़ फीचर्स चाहिए |
|
बजट सीमित है |
मैनेज्ड सेवाएँ ले सकते हैं |
आइए हर निर्णय कारक की जाँच करें।
अपने वर्तमान पैमाने और विकास अनुमानों पर विचार करें। सीधे-सादे आवश्यकताओं वाली कुछ दर्जन सेवाओं के लिए Swarm पर्याप्त है। तेज़ी से बढ़ोतरी, जटिल माइक्रोसर्विसेज़, या एंटरप्राइज़ डिप्लॉयमेंट के लिए Kubernetes आवश्यक नींव देता है।
प्रोजेक्ट आवश्यकताओं से परे, आपकी टीम की क्षमताएँ अत्यंत महत्वपूर्ण हैं।
अपनी टीम के कौशल और सीखने के समय का आकलन करें। Docker में अनुभवी लेकिन ऑर्केस्ट्रेशन में नए दल Swarm के साथ अधिक उत्पादक और तेज़ होंगे। Kubernetes विशेषज्ञता या प्रशिक्षण संसाधन रखने वाली टीमें इसकी उन्नत क्षमताओं का लाभ उठा सकती हैं।
आपकी इन्फ्रास्ट्रक्चर आवश्यकताएँ भी आपकी पसंद को मार्गदर्शित करेंगी।
अपनी उपलब्धता आवश्यकताओं, स्केलिंग पैटर्न, और इन्फ्रास्ट्रक्चर वितरण का मूल्यांकन करें। एकल डेटा सेंटर के भीतर सरल स्केलिंग Swarm के अनुकूल है। जटिल ऑटोस्केलिंग, मल्टी-रीजन डिप्लॉयमेंट्स, और डायनेमिक रिसोर्स मैनेजमेंट Kubernetes के पक्ष में हैं।
अंत में, अग्रिम और सतत दोनों लागतों पर विचार करें।
छोटे डिप्लॉयमेंट्स के लिए Swarm का कम ओवरहेड लागत घटा सकता है। बड़े पैमाने पर Kubernetes की ऑटोस्केलिंग, प्रारंभिक आवश्यकताओं के अधिक होने के बावजूद, बेहतर दक्षता दे सकती है।
Docker Swarm और Kubernetes ही आपके एकमात्र विकल्प नहीं हैं। विशिष्ट उपयोग मामलों के लिए कई विकल्प मौजूद हैं।
K3s, एक हल्का Kubernetes डिस्ट्रीब्यूशन, 100MB से कम की एकल बाइनरी में पूर्ण Kubernetes फ़ंक्शनैलिटी देता है। यह एज कंप्यूटिंग, IoT, और सीमित संसाधनों वाले वातावरण के लिए आदर्श है, और संगतता बनाए रखता है।
MicroK8s (Canonical) और k0s (Mirantis) समान हल्के अनुभव प्रदान करते हैं।
हल्के Kubernetes डिस्ट्रीब्यूशंस से परे, कई पूरी तरह अलग प्लेटफ़ॉर्म विचारणीय हैं:
ये विकल्प आपके विशिष्ट आवश्यकताओं और मौजूदा इन्फ्रास्ट्रक्चर के लिए Docker Swarm या Kubernetes से बेहतर साबित हो सकते हैं।
Docker Swarm और Kubernetes अलग आवश्यकताओं की पूर्ति करते हैं। Swarm सादगी और तेज़ डिप्लॉयमेंट के जरिए चमकता है—छोटे प्रोजेक्ट्स और सीमित DevOps संसाधनों के लिए आदर्श। Kubernetes जटिल डिप्लॉयमेंट्स में उन्नत फीचर्स के साथ उत्कृष्ट है। इसकी खड़ी सीखने की वक्र बड़े पैमाने पर बेजोड़ क्षमताओं से संतुलित हो जाती है।
अपनी ज़रूरतों, टीम की विशेषज्ञता, और आवश्यकताओं के आधार पर चुनें। कई टीमें दोनों प्लेटफ़ॉर्म्स का उपयोग करती हैं—सरल सेवाओं के लिए Swarm और जटिल एप्लिकेशनों के लिए Kubernetes।
आपकी पसंद स्थायी नहीं है। बहुत-सी टीमें Swarm से शुरू करती हैं, फिर आवश्यकताएँ बढ़ने पर Kubernetes पर माइग्रेट करती हैं। वर्तमान स्थिति के अनुरूप चुनें, साथ ही भविष्य की ज़रूरतों के प्रति सजग रहें।
दोनों टूल्स को गहराई से सीखने के लिए, मैं हमारे Containerization and Virtualization with Docker and Kubernetes स्किल ट्रैक में नामांकन की अत्यधिक सिफ़ारिश करता हूँ।
कंटेनर ऑर्केस्ट्रेशन कोर्सेज़
लर्निंग पाथ
कोर्स
कोर्स