课程
企业需要生成合规报告和协议的原因有很多:既要满足审计要求、遵循监管规定,也要向客户证明其数据是安全的。问题在于,找到合适的报告往往非常令人头疼。根据公司架构不同,您可能需要多方协调多个部门和支持团队,或在大量文档中一通翻找。
AWS Artifact 是亚马逊提供的自助式门户,支持按需获取合规报告与协议。无需再到处追文书,您即可轻松下载 SOC 报告、ISO 认证,甚至与 GDPR 相关的协议,只需几次点击即可完成。
那么 AWS Artifact 到底如何运作?如何用好这款工具?我们一探究竟!
什么是 AWS Artifact?
AWS Artifact 是亚马逊用于访问合规报告并管理协议的自助式门户。可以把它看作安全与合规的一站式中心。SOC 报告、ISO 认证或 PCI DSS 合规文档都可按需获取。无需提交支持工单或等待批准——只需几次点击就能拿到所需材料。
在准备 ISO 认证时,AWS Artifact 为我的团队节省了大量时间。凡是做过这项认证的人都知道,相关文书工作有多么繁琐!所有必要文档集中在一个地方,让我们能把精力放在真正的认证流程上,而不是耗时去追文书。
不过,AWS Artifact 并不只是文档仓库。它还能帮助企业管理与 AWS 的各类协议,例如用于 GDPR 合规的数据处理附录(DPA)或用于 HIPAA 的业务伙伴附录(BAA)。如果贵公司需要确保遵守行业法规,AWS Artifact 提供的透明度和可访问性将大大简化这一过程。
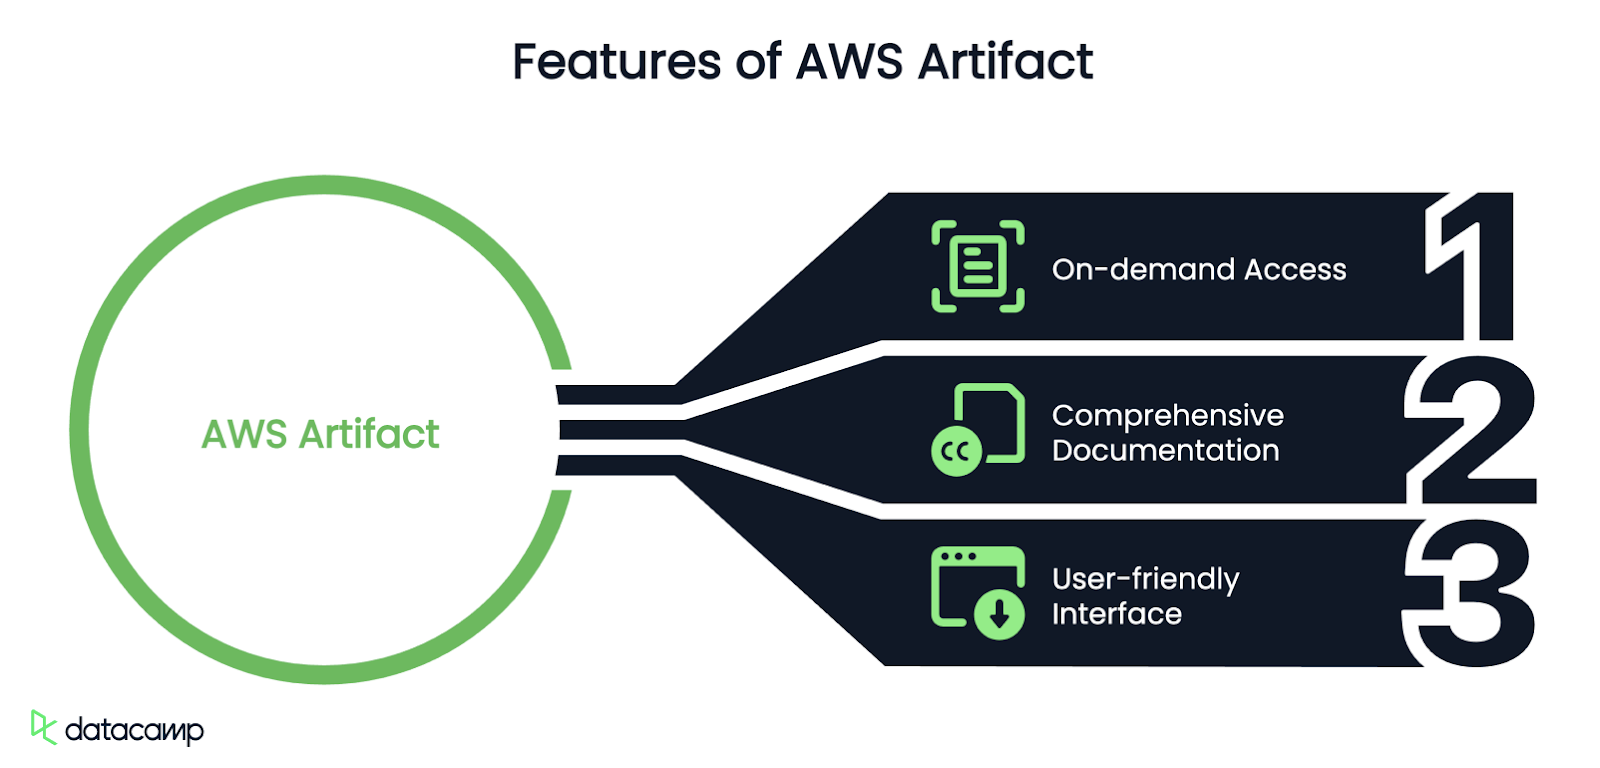
让我们回顾一下 AWS Artifact 的主要功能:
- 按需访问: 不再等待,随时获取所需的合规文档。
- 全面文档: 包含审计报告、认证以及监管合规资料。
- 友好界面: 无需深入的 AWS 专业知识,也能轻松浏览与下载报告。
下一部分我将拆解关键组成部分,帮助您准确了解可用内容以及它如何助力您的组织。
AWS Artifact 的关键组成
AWS Artifact 分为两大板块:AWS Artifact Reports 与 AWS Artifact Agreements。
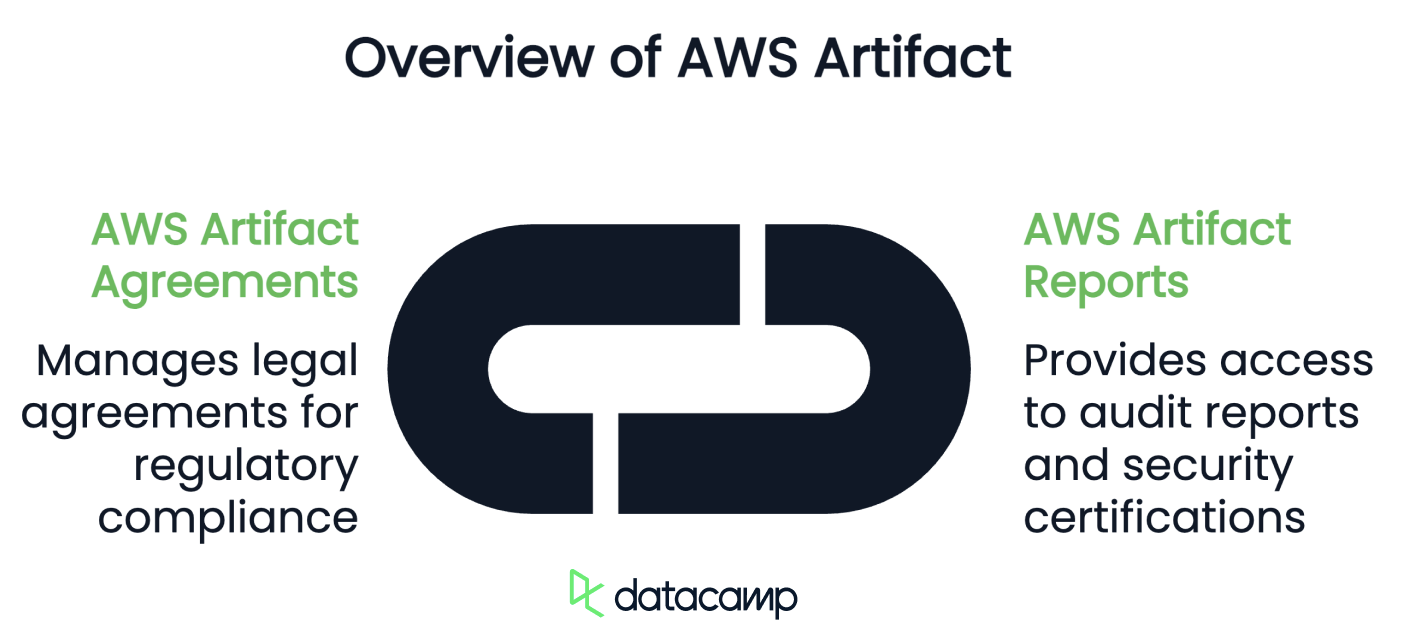
AWS Artifact Reports
如果您曾为审计收集合规文档,就会知道那有多痛苦。AWS Artifact Reports 通过提供对审计报告、安全认证和合规文档的直接访问来简化这一过程:
- SOC 报告:服务组织控制(Service Organization Control,SOC)报告概述了 AWS 在安全性、可用性与机密性方面的内部控制。这对于需要在云运营中展示信任与透明度的组织非常重要。
- ISO 认证:AWS 持有多项国际安全认证,包括 ISO 27001(信息安全)、ISO 27017(云安全)以及 ISO 27018(面向云服务的数据隐私)。如果您的业务遵循 ISO 标准,您可以轻松下载这些报告以满足合规需求。
- PCI DSS 合规:对于处理支付卡数据的企业,AWS Artifact 提供 PCI DSS(支付卡行业数据安全标准)报告,用于确认 AWS 符合行业监管要求。
AWS Artifact Agreements
AWS Artifact 还用于管理 AWS 与客户之间的重要协议。这些协议帮助企业满足监管与法律要求,确保数据得到正确处理。主要协议包括:
- 客户协议:规范使用 AWS 服务的标准条款与条件。
- 数据处理附录(DPA):适用于在 GDPR 之下运营的公司,阐明 AWS 如何处理与保护个人数据。
- 业务伙伴附录(BAA):对受 HIPAA 约束的医疗机构至关重要,确保 AWS 在处理受保护健康信息(PHI)时遵循相关规定。
了解了 AWS Artifact 的内容后,下面将介绍如何高效访问与使用它。
如何访问与使用 AWS Artifact
AWS Artifact 可通过 AWS 管理控制台直接使用,操作相当简单。您无需成为云计算专家或 IT 专业人士。
1. 访问 AWS Artifact
开始使用:
- 登录 AWS 管理控制台。如果您还没有账户,需要先创建一个。
- 在顶部搜索栏输入 “Artifact”,并从结果中选择。
- 或者手动导航:
- 在 AWS 服务菜单中转到 “Security, Identity, & Compliance”。
- 点击 “AWS Artifact”。
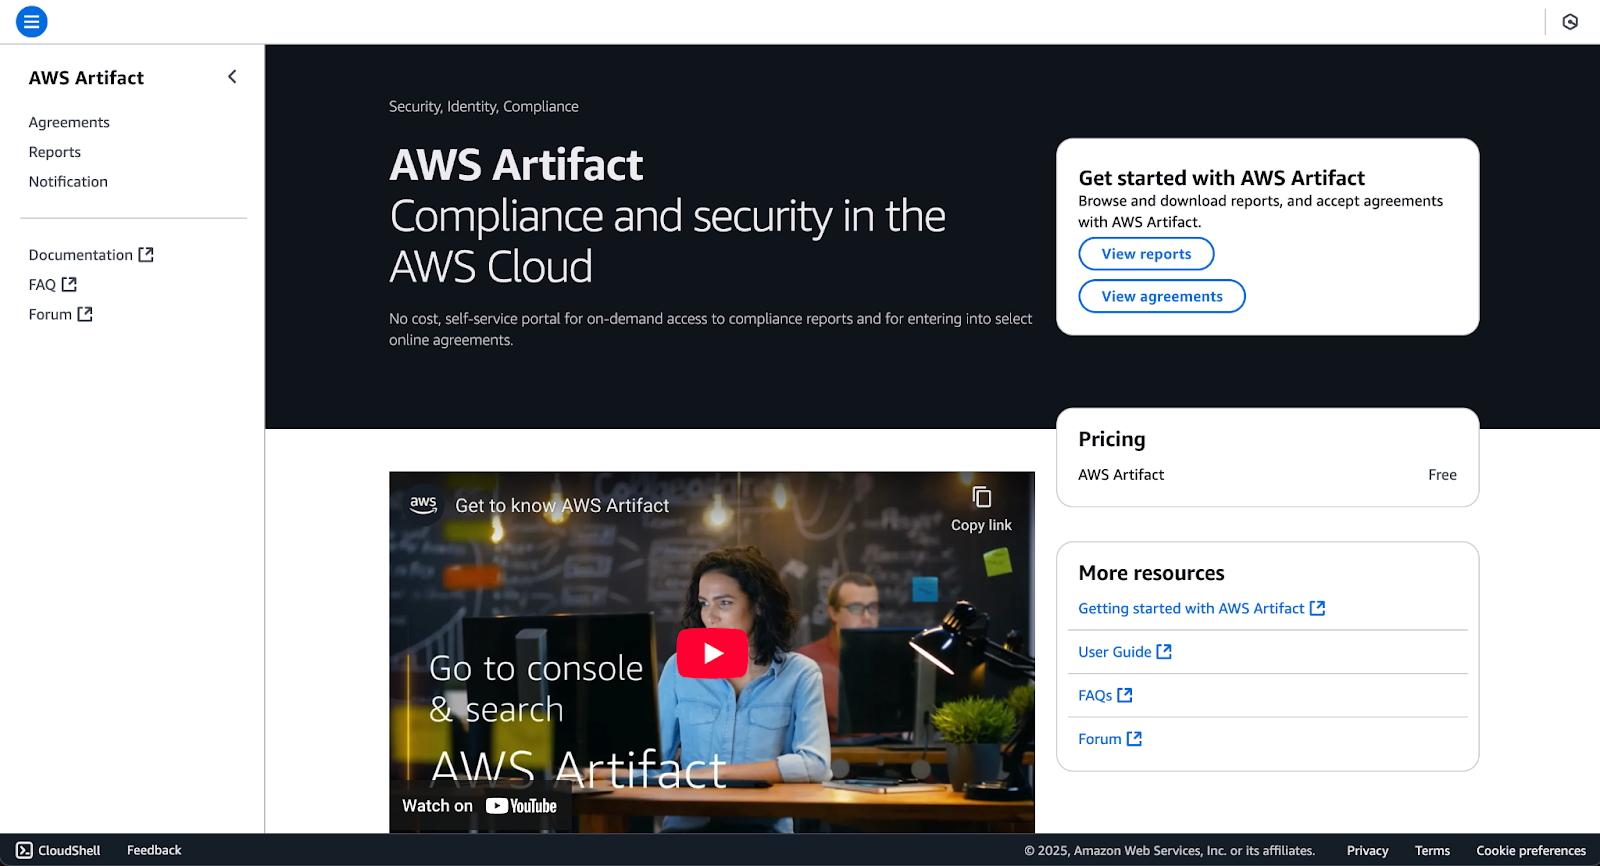
这会将您带到 AWS Artifact 仪表板,您会看到两个主要板块:
- Reports(合规文档)
- Agreements(法律与监管协议)

AWS Artifact 首页
2. 下载合规报告
如果您需要 SOC 报告、ISO 认证或 PCI DSS 文档,可按以下步骤获取:
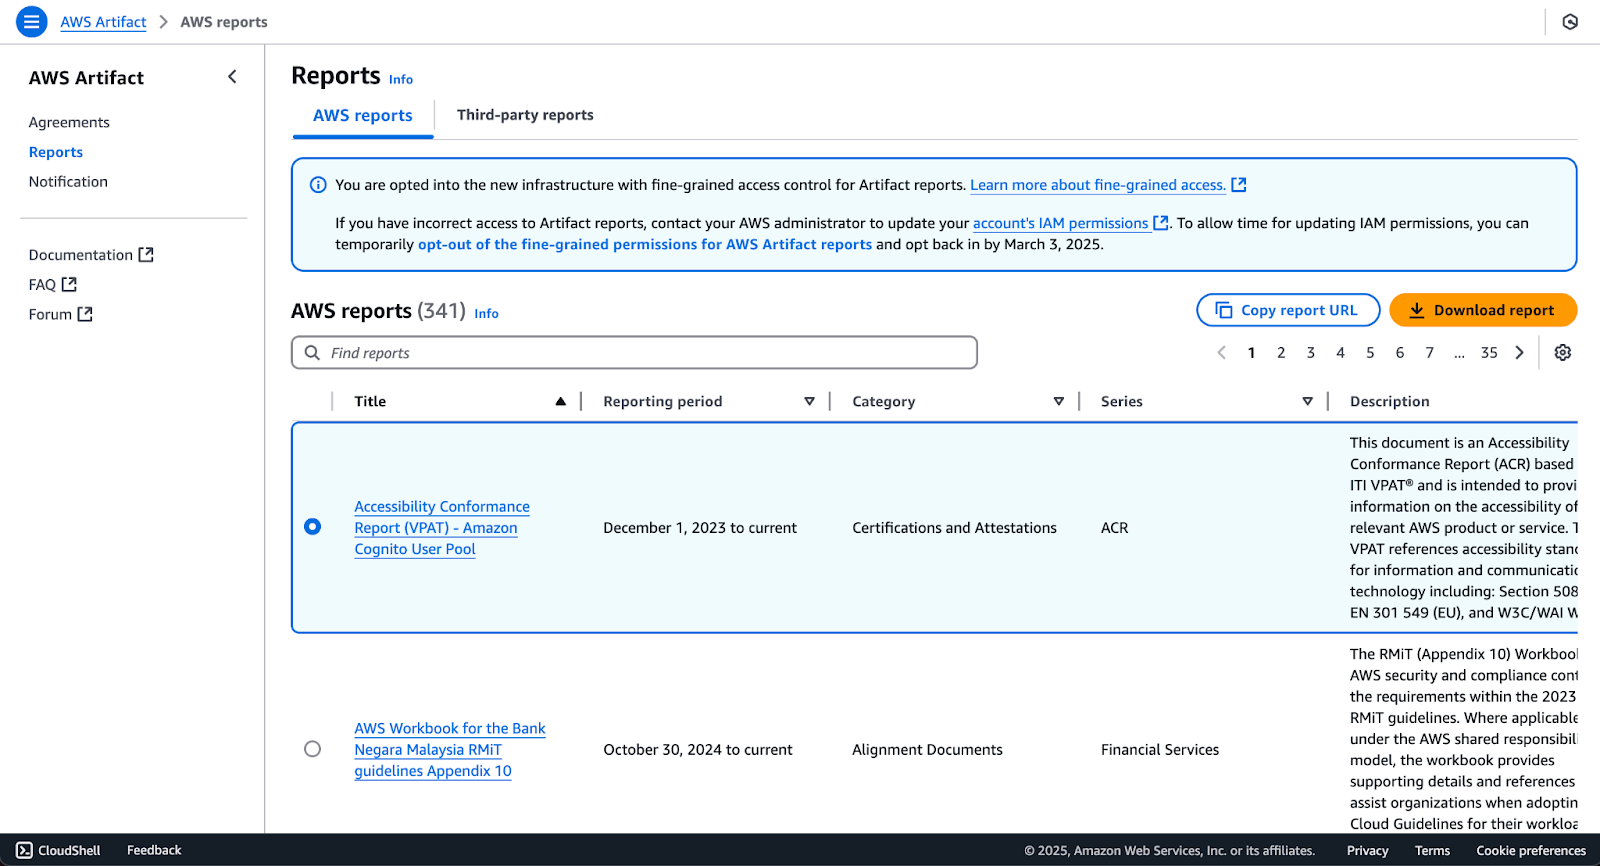
- 在 AWS Artifact 仪表板中,点击 “Reports”。
- 浏览或使用搜索栏查找您所需的特定报告。
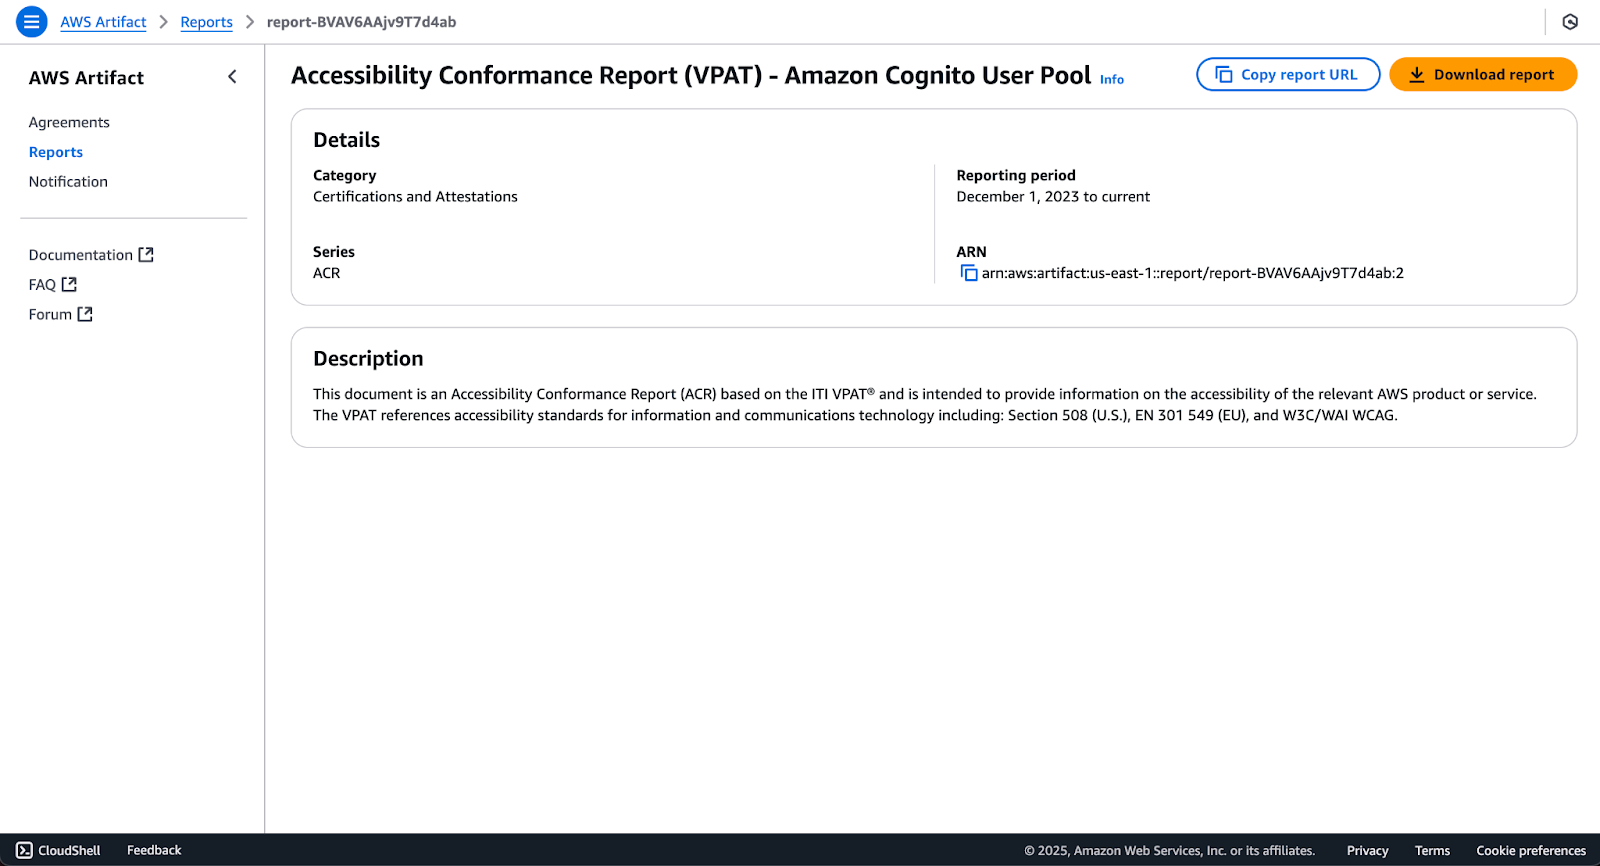
- 点击报告标题查看详情,或选择报告进行快捷操作。
- 点击 “Download report” 下载文档副本。

AWS Artifact 报告

AWS Artifact 指定报告页面
这些报告通常为 PDF,您可以安全存储以备审计或监管审查使用。
3. 审阅并接受协议
部分 AWS 服务需要签署法律协议以符合 GDPR(DPA)或 HIPAA(BAA)等法规。管理方式如下:
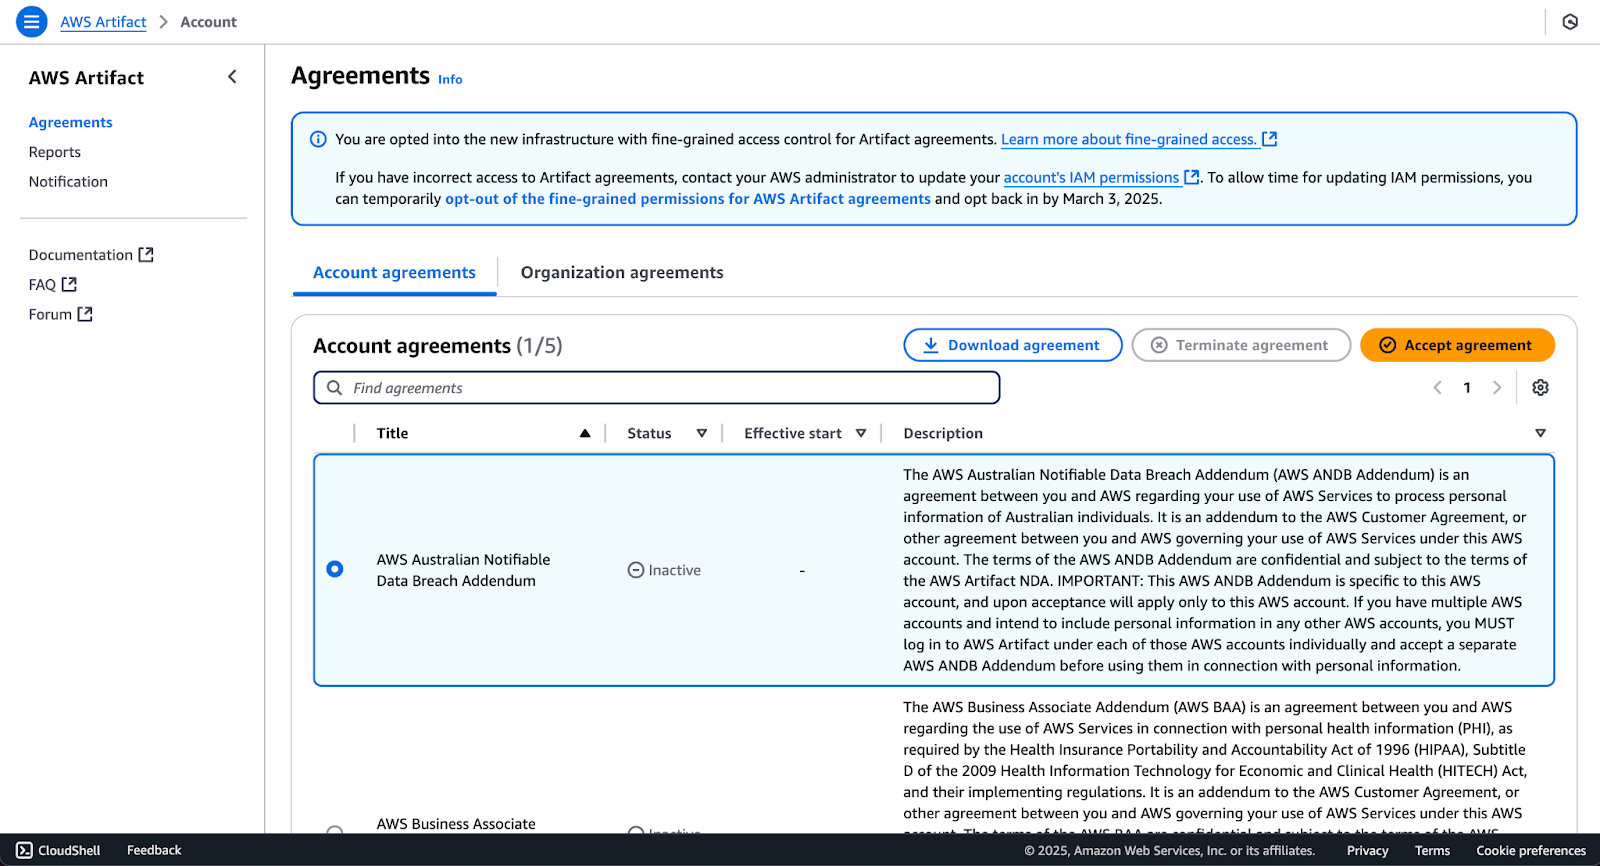
- 在 AWS Artifact 中,转到 “Agreements” 选项卡。
- 您会看到与您账户相关的协议列表。
- 如需接受协议,选中后点击 “Accept agreement”。在此之前您需要先下载协议——并仔细阅读!
- 如果不再需要某个协议,您可能可以选择终止它。

AWS Artifact 协议
一旦接受,这些协议可确保您的 AWS 服务遵循隐私法律与行业法规。
4. 谁可以访问 AWS Artifact?
默认情况下,并非您 AWS 账户中的所有人都能访问 AWS Artifact。若合规或安全团队成员需要访问,AWS 管理员必须通过 AWS 身份与访问管理(IAM)为其授予权限。
步骤如下:
- 在 AWS 控制台中打开 IAM。
- 创建或修改包含 AWS Artifact 权限的 IAM 策略。
- 将该策略附加到相应的 IAM 用户、用户组或角色。
您可以自定义策略,或使用 AWS 的托管策略(如 AWSArtifactReportsReadOnlyAccess)。
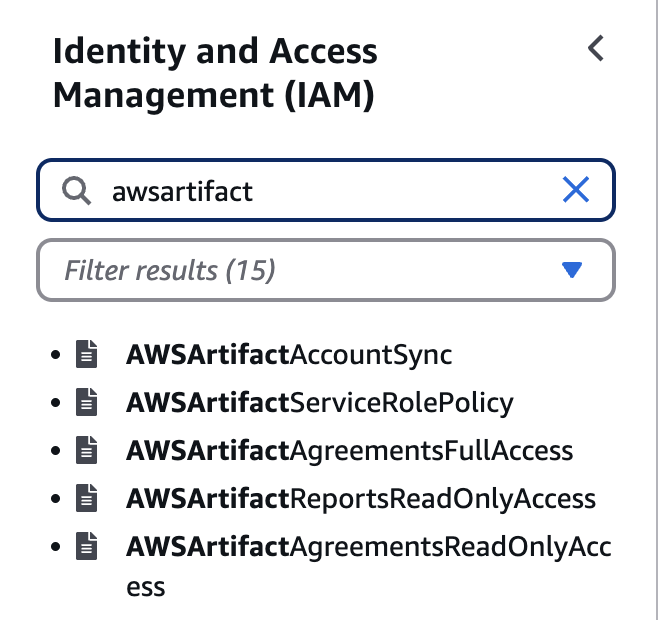
AWS Artifact 托管策略
5. 常见问题排查
如果您在访问 AWS Artifact 或下载报告时遇到问题,可检查以下事项:
- 无访问权限: 您可能没有相应的 IAM 权限,请联系 AWS 管理员授予访问。
- 报告缺失: 某些报告仅对特定区域或行业的 AWS 客户开放。
- 无法下载: 尝试禁用浏览器扩展或更换浏览器,部分安全设置可能会产生干扰。
AWS Artifact 最佳实践
AWS Artifact 是一个功能强大的工具,但就像任何与合规相关的系统一样,使用方式至关重要。为最大化其价值(并在审计来临时避免临时抱佛脚),建议遵循以下最佳实践。
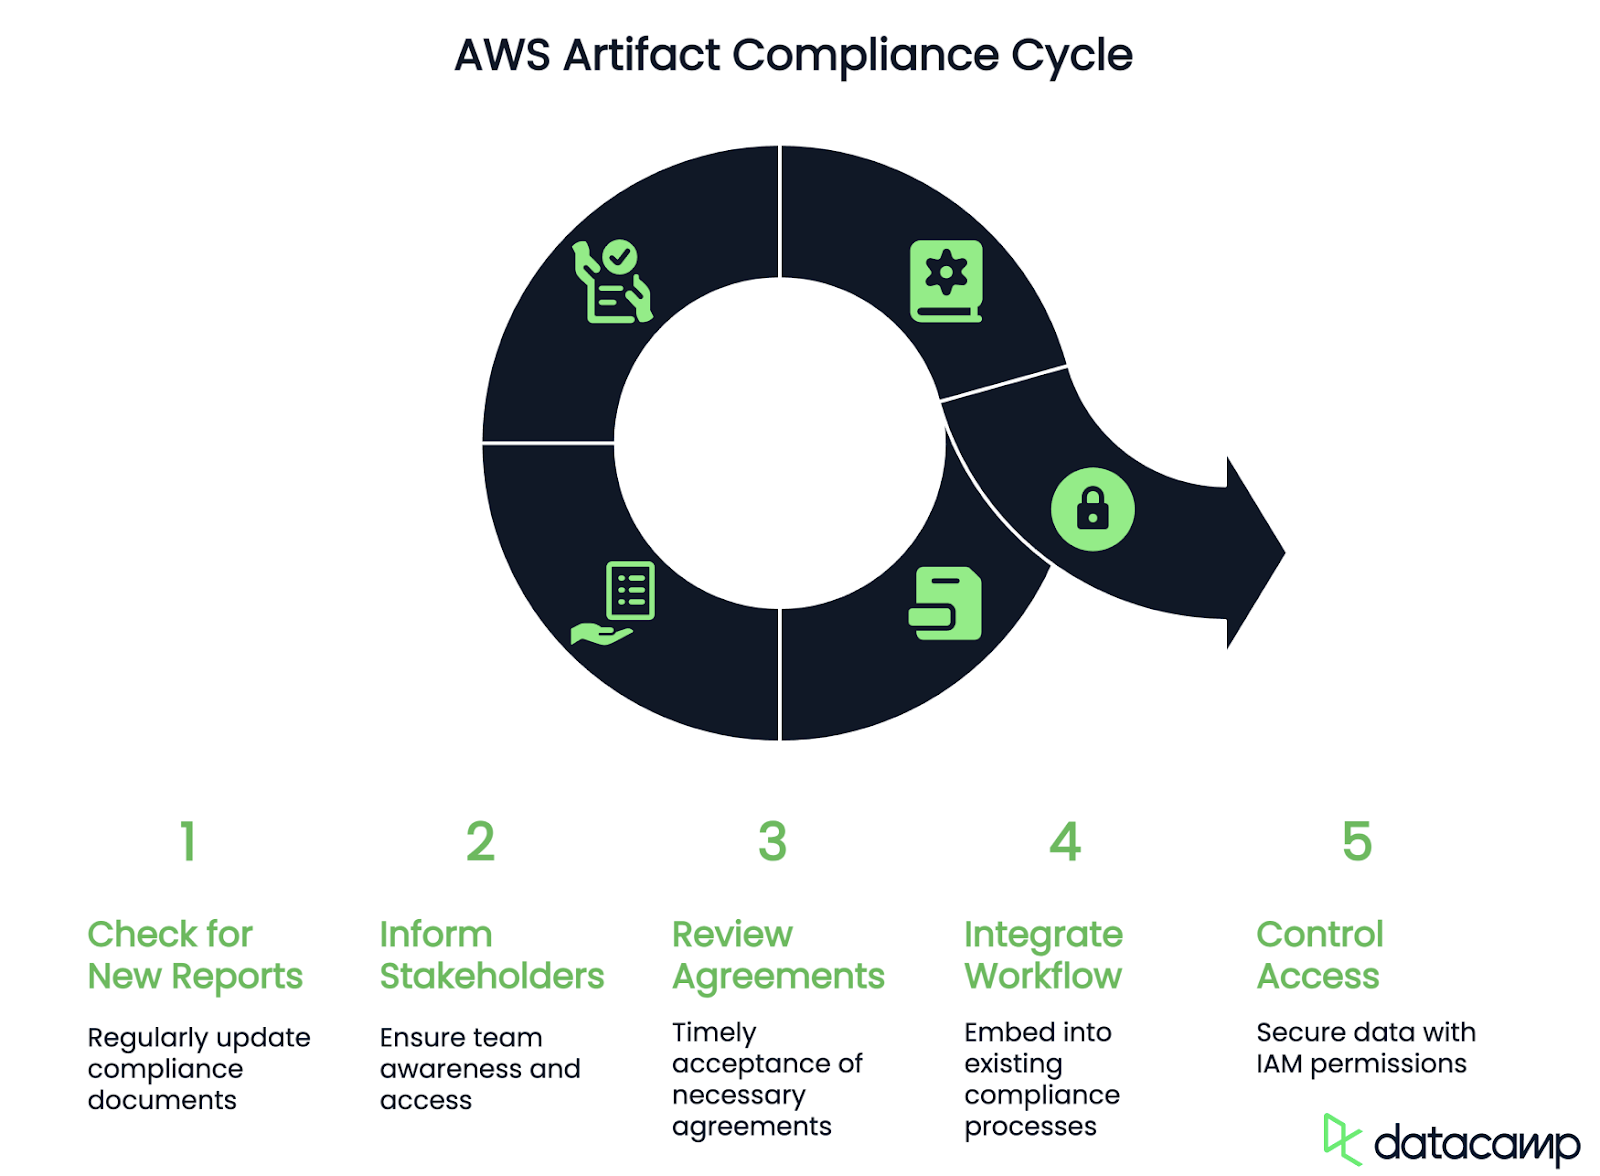
1. 定期查看新报告与认证
随着法规演进与审计完成,AWS 会持续更新其合规文档。如果您的业务依赖 SOC 报告、ISO 认证或 PCI DSS 合规,建议定期在 AWS Artifact 中查看最新版本。您甚至可以设置季度循环任务来下载并审阅更新报告!
2. 让合规相关方及时知情
只有相关人员会用,AWS Artifact 才有价值。确保合规官、IT 安全团队与审计人员了解该工具并具备必要权限。建议在您的文档平台中记录关键报告与协议的获取位置,避免最后关头还要在 AWS 界面中费力查找。
3. 及时审阅并接受协议
部分 AWS 服务在合规使用前需要特定协议(如 GDPR 的 DPA 或 HIPAA 的 BAA)。未能及时审阅并接受这些协议可能导致合规流程延误。指派专人定期检查新协议并确保按时签署。
4. 将 AWS Artifact 融入您的合规流程
如果您的组织已遵循 ISO、SOC 或 PCI DSS 框架,请将 AWS Artifact 作为合规流程的标准环节。例如:
- 审计期间,可直接提供来自 AWS Artifact 的下载链接,而非手动收集文档。
- 对新入职的安全与合规岗位人员,在入职培训中加入 AWS Artifact 的使用培训。
- 使用合规检查清单,其中包含检查 AWS Artifact 报告与协议的步骤。
5. 使用 IAM 权限控制访问
并非组织内所有人都需要访问 AWS Artifact。请通过 AWS 身份与访问管理(IAM)策略将访问权限仅限于必要人员。这既确保合规数据安全,又能让相关团队顺利获取所需内容。
结语
AWS Artifact 让您可以将所有报告与协议集中在一个地方,从而把时间从追文书中解放出来,专注于更有价值的工作。
如果您刚接触 AWS,并希望了解更多内容,可以学习这门面向初学者的 AWS Concepts 课程,了解 AWS 的主要服务,以及为何它位居云计算前沿。
常见问题
AWS Artifact 是否需要付费?
不需要,AWS Artifact 对所有 AWS 客户免费提供。
我可以将 AWS Artifact 文档分享给外部审计员吗?
可以,相关文档可共享以便进行外部审计与合规检查。但在分享敏感文档前,请先确认贵组织的安全与合规政策。
AWS Artifact 中的报告多久更新一次?
报告会根据 AWS 的审计与认证周期定期更新。例如,SOC 报告通常每年更新一次,而 ISO 或 PCI DSS 等其他认证遵循各自的更新周期。
我可以为新的合规报告设置通知吗?
AWS Artifact 本身不发送通知,但您可以通过设置 AWS CloudWatch 或 AWS SNS(简单通知服务)在新的合规报告可用时提醒团队。
我可以通过 AWS CLI 或 API 访问 AWS Artifact 吗?
不可以,AWS Artifact 只能通过 AWS 管理控制台访问。您无法通过 AWS CLI 或 API 获取报告或管理协议,所有操作都需在网页界面中手动完成。

我是一名具有产品思维的技术负责人,专注于帮助早期初创公司从首个原型成长到实现产品与市场匹配,并持续向前发展。我对人们如何使用技术充满好奇,热爱与创始人及跨职能团队紧密合作,将大胆的想法变为现实。不在打造产品的时候,我会在世界的新角落寻找灵感,或在瑜伽馆放松减压。