

Wat is AWS Artifact?
AWS Artifact is Amazons selfserviceportaal voor toegang tot compliance-rapporten en het beheren van overeenkomsten. Zie het als een centrale hub voor alles rondom security en compliance. SOC-rapporten, ISO-certificeringen of PCI DSS-compliancedocumenten zijn allemaal on demand beschikbaar. Je hoeft geen supporttickets in te dienen of te wachten op goedkeuringen—je kunt met een paar klikken ophalen wat je nodig hebt.
Met AWS Artifact bespaarde mijn team enorm veel tijd bij de voorbereiding van onze ISO-certificering. Iedereen die ooit aan die certificering heeft gewerkt, weet hoeveel papierwerk dat met zich meebrengt! Doordat alle benodigde documenten op één plek stonden, konden we ons richten op het daadwerkelijke certificeringsproces in plaats van uren te verliezen aan het najagen van papierwerk.
AWS Artifact is echter niet alleen een documentopslagplaats. Het helpt bedrijven ook overeenkomsten met AWS te beheren, zoals Data Processing Addendums (DPA’s) voor AVG-naleving of Business Associate Addendums (BAA’s) voor HIPAA. Als je bedrijf moet voldoen aan sectorspecifieke regelgeving, biedt AWS Artifact de transparantie en toegankelijkheid om dat proces makkelijker te maken.
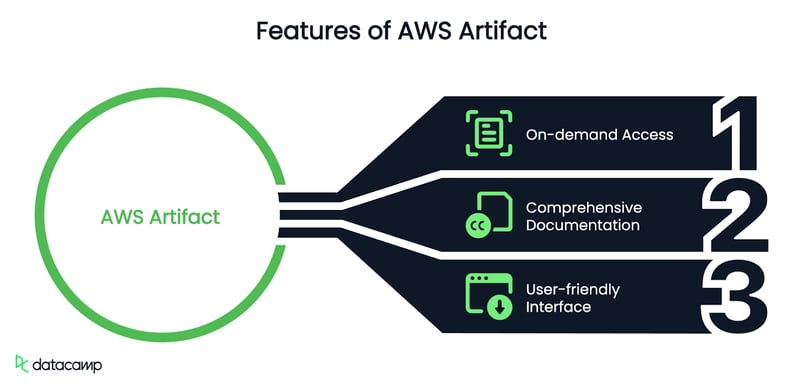
Laten we de belangrijkste functies van AWS Artifact samenvatten:
- On-demand toegang: Geen wachttijden meer, haal compliancedocumenten op wanneer je ze nodig hebt.
- Uitgebreide documentatie: Bevat auditrapporten, certificeringen en materiaal voor wettelijke naleving.
- Gebruiksvriendelijke interface: Navigeer eenvoudig en download rapporten zonder uitgebreide AWS-expertise.
In de volgende sectie splits ik de kernonderdelen uit, zodat je precies ziet wat er beschikbaar is en hoe het je organisatie kan helpen.
Belangrijkste onderdelen van AWS Artifact
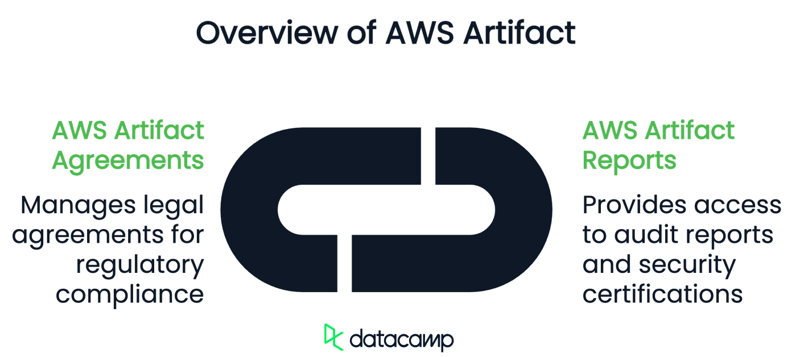
AWS Artifact is onderverdeeld in twee hoofdsecties: AWS Artifact Reports en AWS Artifact Agreements.
AWS Artifact Reports
Als je ooit documentatie voor een audit hebt moeten verzamelen, weet je hoe pijnlijk dat kan zijn. AWS Artifact Reports vereenvoudigt dit door directe toegang te bieden tot auditrapporten, beveiligingscertificeringen en compliancedocumenten:
- SOC-rapporten: Service Organization Control (SOC)-rapporten beschrijven de interne controles van AWS met betrekking tot beveiliging, beschikbaarheid en vertrouwelijkheid. Ze zijn heel belangrijk voor organisaties die vertrouwen en transparantie in hun cloudoperaties moeten aantonen.
- ISO-certificeringen: AWS behoudt meerdere internationale beveiligingscertificeringen, waaronder ISO 27001 (informatiebeveiliging), ISO 27017 (cloudbeveiliging) en ISO 27018 (gegevensprivacy voor clouddiensten). Als je bedrijf ISO-standaarden volgt, kun je deze rapporten eenvoudig downloaden voor compliance-doeleinden.
- PCI DSS-naleving: Voor bedrijven die betaalkaartgegevens verwerken biedt AWS Artifact PCI DSS-rapporten (Payment Card Industry Data Security Standard) om de naleving van AWS met de sectorregels te bevestigen.
AWS Artifact Agreements
AWS Artifact beheert ook belangrijke overeenkomsten tussen AWS en zijn klanten. Deze overeenkomsten helpen bedrijven te voldoen aan wettelijke en juridische vereisten en zorgen ervoor dat gegevens correct worden behandeld. Belangrijke overeenkomsten zijn onder meer:
- Klantovereenkomsten: Standaardvoorwaarden die het gebruik van AWS-services regelen.
- Data Processing Addendum (DPA): Voor bedrijven die onder de AVG vallen, beschrijft deze overeenkomst hoe AWS persoonsgegevens verwerkt en beschermt.
- Business Associate Addendum (BAA): Dit type overeenkomst is essentieel voor zorgorganisaties die onder HIPAA vallen en zorgt ervoor dat AWS voldoet aan de regels voor het omgaan met beschermde gezondheidsinformatie (PHI).
Nu je weet wat je van AWS Artifact kunt verwachten, laat ik je zien hoe je er toegang toe krijgt en het effectief gebruikt.
Toegang krijgen tot en gebruiken van AWS Artifact
AWS Artifact is direct beschikbaar via de AWS Management Console en het gebruik is vrij eenvoudig. Je hoeft geen cloudexpert of IT-professional te zijn.
1. Toegang tot AWS Artifact
Om te beginnen:
- Log in op je AWS Management Console. Als je nog geen account hebt, moet je er een aanmaken.
- Typ “Artifact” in de zoekbalk bovenaan en selecteer het in de resultaten.
- Of navigeer handmatig:
- Ga naar “Security, Identity, & Compliance” in het AWS-dienstenmenu.
- Klik op “AWS Artifact”.
Dit brengt je naar het AWS Artifact-dashboard, waar je twee hoofdsecties ziet:
- Reports (voor compliancedocumentatie)
- Agreements (voor juridische en wettelijke contracten)
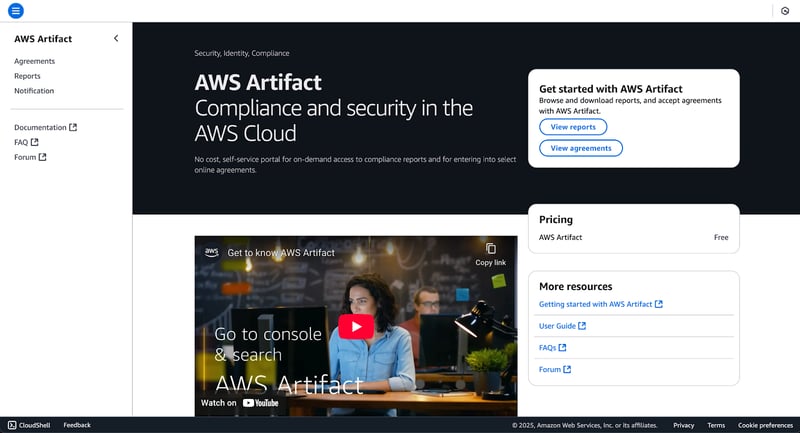
AWS Artifact-homepage
2. Compliancerapporten downloaden
Als je SOC-rapporten, ISO-certificeringen of PCI DSS-documentatie nodig hebt, doe je dat zo:
- Klik op “Reports” in het AWS Artifact-dashboard.
- Blader of gebruik de zoekbalk om het specifieke rapport te vinden dat je nodig hebt.
- Klik op de titel van het rapport om details te zien, of selecteer het voor snelle acties.
- Klik op “Download report” om een kopie van het document te krijgen.
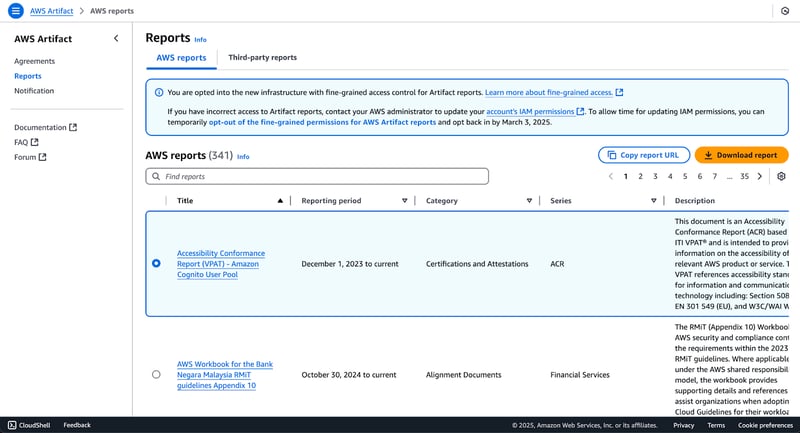
AWS Artifact-rapporten
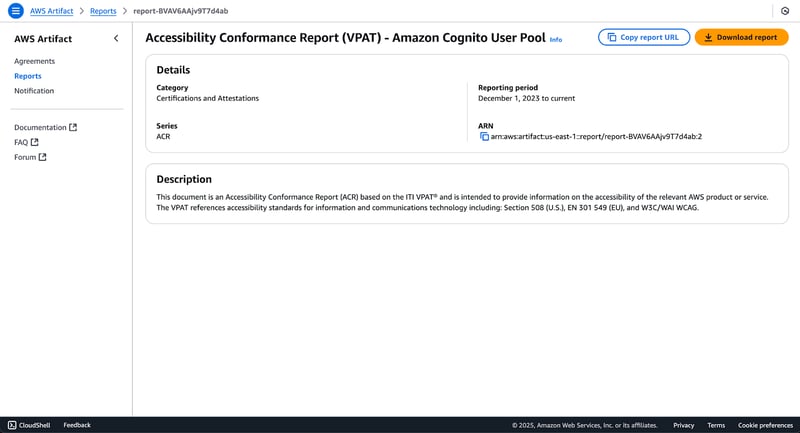
AWS Artifact specifieke rapportpagina
Deze rapporten zijn meestal pdf’s en je kunt ze veilig opslaan voor audits of wettelijke beoordelingen.
3. Overeenkomsten beoordelen en accepteren
Voor sommige AWS-services zijn juridische overeenkomsten nodig om te voldoen aan regels zoals de AVG (DPA) of HIPAA (BAA). Zo beheer je ze:
- Ga in AWS Artifact naar het tabblad “Agreements”.
- Je ziet een lijst met overeenkomsten die voor je account beschikbaar zijn.
- Indien nodig accepteer je de overeenkomst door deze te selecteren en op “Accept agreement” te klikken. Je moet de overeenkomst eerst downloaden—en goed doorlezen!
- Als je een specifieke overeenkomst niet meer nodig hebt, kun je mogelijk de overeenkomst beëindigen.
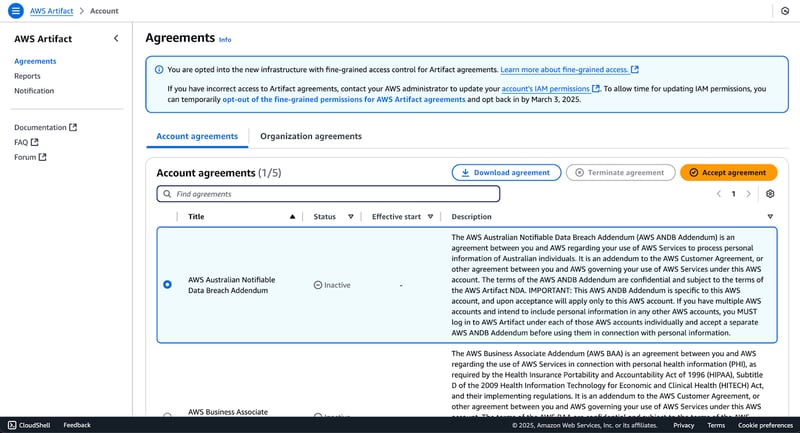
AWS Artifact-overeenkomsten
Zodra ze zijn geaccepteerd, zorgen deze overeenkomsten ervoor dat je AWS-services voldoen aan privacywetten en sectorspecifieke regels.
4. Wie kan toegang krijgen tot AWS Artifact?
Standaard kan niet iedereen in je AWS-account toegang krijgen tot AWS Artifact. Als iemand in je compliance- of securityteam toegang nodig heeft, moet een AWS-beheerder via AWS Identity and Access Management (IAM) die rechten verlenen.
Doe dit zo:
- Open IAM in de AWS-console.
- Maak of wijzig een IAM-beleid dat machtigingen voor AWS Artifact bevat.
- Koppel het beleid aan de juiste IAM-gebruikers, -groepen of -rollen.
Je kunt je eigen policies definiëren of de door AWS beheerde policies gebruiken, zoals AWSArtifactReportsReadOnlyAccess.
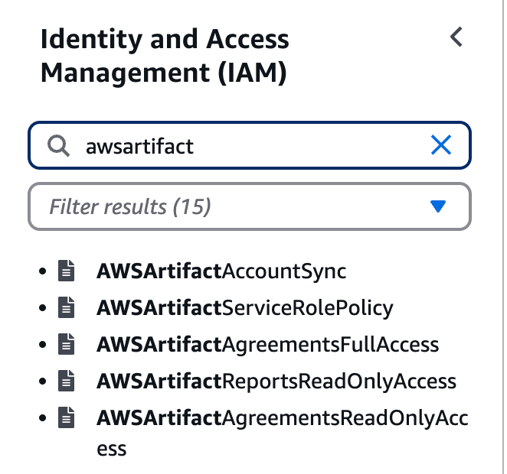
Door AWS beheerde Artifact-policies
5. Veelvoorkomende problemen oplossen
Heb je problemen met toegang tot AWS Artifact of het downloaden van rapporten, controleer dan het volgende:
- Geen toegang: Je hebt mogelijk niet de juiste IAM-machtigingen. Vraag een AWS-beheerder om toegang te verlenen.
- Ontbrekende rapporten: Sommige rapporten zijn alleen beschikbaar voor AWS-klanten in specifieke regio’s of sectoren.
- Kan niet downloaden: Probeer browserextensies uit te schakelen of een andere browser te gebruiken, omdat sommige beveiligingsinstellingen kunnen storen.
Best practices voor AWS Artifact
AWS Artifact is een krachtig hulpmiddel, maar zoals bij elk systeem rond compliance is het belangrijk hoe je het gebruikt. Om er de meeste waarde uit te halen (en om last-minutestress te voorkomen als auditors langskomen), volg je een paar best practices.
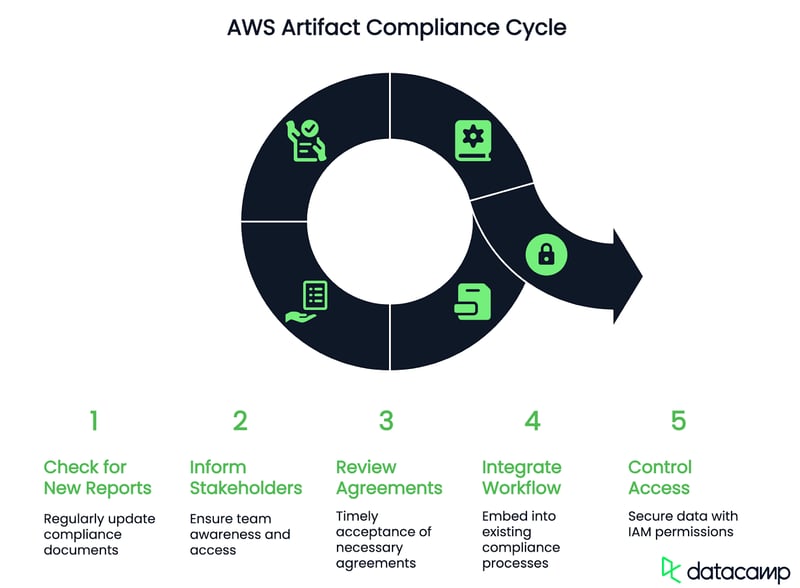
1. Controleer regelmatig op nieuwe rapporten en certificeringen
AWS werkt zijn compliancedocumentatie continu bij naarmate regelgeving evolueert en audits worden afgerond. Als je bedrijf afhankelijk is van SOC-rapporten, ISO-certificeringen of PCI DSS-naleving, maak er dan een gewoonte van om AWS Artifact periodiek te checken op de nieuwste versies. Je kunt zelfs elk kwartaal een terugkerende taak instellen om bijgewerkte rapporten te downloaden en te beoordelen!
2. Houd compliance-stakeholders aangehaakt
AWS Artifact is alleen nuttig als de juiste mensen weten hoe ze het moeten gebruiken. Zorg dat je compliance officers, IT-beveiligingsteams en auditors op de hoogte zijn van de tool en de juiste machtigingen hebben. Ik raad aan om in je voorkeursdocumentatietool vast te leggen waar je belangrijke rapporten en overeenkomsten vindt, zodat niemand op het laatste moment door de AWS-UI hoeft te zoeken.
3. Beoordeel en accepteer overeenkomsten tijdig
Voor sommige AWS-services zijn specifieke overeenkomsten nodig (zoals de DPA voor de AVG of de BAA voor HIPAA) voordat je ze compliant kunt gebruiken. Het niet tijdig beoordelen en accepteren van deze overeenkomsten kan vertragingen opleveren in je complianceproces. Wijs iemand aan die regelmatig op nieuwe overeenkomsten controleert en zorg dat ze op tijd worden ondertekend.
4. Integreer AWS Artifact in je complianceworkflow
Volgt je organisatie al ISO-, SOC- of PCI DSS-raamwerken, maak AWS Artifact dan een standaardonderdeel van je complianceproces. Bijvoorbeeld:
- Tijdens audits kun je directe downloads uit AWS Artifact aanleveren in plaats van documentatie handmatig te verzamelen.
- Voor nieuwe medewerkers in security- en compliancerollen kun je AWS Artifact-training opnemen in de onboarding.
- Gebruik een compliancechecklist waarin het controleren van AWS Artifact-rapporten en -overeenkomsten is opgenomen.
5. Gebruik IAM-machtigingen om toegang te beperken
Niet iedereen in je organisatie heeft toegang tot AWS Artifact nodig. Beperk toegang tot alleen degenen die het nodig hebben met AWS Identity and Access Management (IAM)-policies. Zo blijven compliancedata veilig en toch beschikbaar voor de juiste teams.
Conclusie
Met AWS Artifact verzamel je al je rapporten en overeenkomsten op één plek, zodat je minder tijd kwijt bent aan papierwerk en je kunt focussen op de leuke dingen.
Ben je nieuw bij AWS en wil je meer weten, volg dan deze beginnerscursus AWS Concepts, waarin je leert over de belangrijkste AWS-services en waarom het platform vooroploopt in cloud computing.
FAQ's
Zijn er kosten verbonden aan AWS Artifact?
Nee, AWS Artifact is gratis beschikbaar voor alle AWS-klanten.
Kan ik AWS Artifact-documenten delen met externe auditors?
Ja, de documenten kunnen gedeeld worden om externe audits en compliancecontroles te faciliteren. Controleer echter eerst het beveiligings- en compliancebeleid van je organisatie voordat je gevoelige documenten deelt.
Hoe vaak worden de rapporten in AWS Artifact bijgewerkt?
Rapporten worden regelmatig bijgewerkt in lijn met de audit- en certificeringscycli van AWS. Zo worden SOC-rapporten doorgaans jaarlijks vernieuwd, terwijl andere certificeringen zoals ISO of PCI DSS hun eigen updatecycli volgen.
Kan ik meldingen instellen voor nieuwe compliancerapporten?
AWS Artifact verstuurt zelf geen meldingen, maar je kunt AWS CloudWatch of AWS SNS (Simple Notification Service) instellen om je team te waarschuwen wanneer er een nieuw compliancerapport beschikbaar is.
Kan ik via de AWS CLI of API toegang krijgen tot AWS Artifact?
Nee, AWS Artifact is alleen toegankelijk via de AWS Management Console. Je kunt geen rapporten ophalen of overeenkomsten beheren via de AWS CLI of API; alle interacties moeten handmatig via de webinterface worden uitgevoerd.

Auteur
Marie Fayard
Ik ben een productgerichte tech lead die gespecialiseerd is in het laten groeien van startups in een vroeg stadium, van het eerste prototype tot product‑market fit en verder. Ik ben eindeloos nieuwsgierig naar hoe mensen technologie gebruiken, en ik werk graag nauw samen met oprichters en multidisciplinaire teams om gedurfde ideeën tot leven te brengen. Als ik geen producten bouw, zoek ik inspiratie in nieuwe uithoeken van de wereld of ontspan ik me in de yogastudio.
Er zijn veel redenen waarom je bedrijf compliance-rapporten en -overeenkomsten moet genereren: van het tevredenstellen van auditors en voldoen aan wettelijke vereisten tot het aantonen aan klanten dat hun gegevens veilig zijn. Het probleem is dat het opsporen van de juiste rapporten heel frustrerend kan zijn. Afhankelijk van je bedrijfsstructuur moet je misschien achter meerdere afdelingen en supportteams aan of je door een hoop documentatie heen worstelen.
AWS Artifact is Amazons selfserviceportaal voor on-demand toegang tot compliance-rapporten en -overeenkomsten. In plaats van achter papierwerk aan te zitten, kun je SOC-rapporten, ISO-certificeringen en zelfs AVG-gerelateerde overeenkomsten in slechts een paar klikken ophalen.
Hoe werkt AWS Artifact precies, en hoe haal je er het meeste uit? Laten we het ontdekken!