Cours
Votre entreprise peut avoir besoin de générer des rapports de conformité et des accords pour de multiples raisons : répondre aux exigences des auditeurs et aux réglementations, ou rassurer vos clients quant à la sécurité de leurs données. Le problème, c’est qu’identifier les bons documents peut vite devenir frustrant. Selon votre organisation, vous devrez peut-être solliciter plusieurs équipes et services support, ou fouiller une masse de documentation.
AWS Artifact est le portail en self-service d’Amazon pour accéder à la demande aux rapports de conformité et aux accords. Plutôt que de courir après la paperasse, vous pouvez récupérer des rapports SOC, des certifications ISO et même des accords liés au RGPD en quelques clics.
Alors, comment AWS Artifact fonctionne-t-il concrètement, et comment en tirer le meilleur ? Réponse ci-dessous !
Qu’est-ce qu’AWS Artifact ?
AWS Artifact est le portail en self-service d’Amazon pour accéder aux rapports de conformité et gérer les accords. Pensez-y comme à un hub centralisé pour tout ce qui touche à la sécurité et à la conformité. Rapports SOC, certifications ISO ou documents de conformité PCI DSS : tout est disponible à la demande. Inutile de créer des tickets au support ou d’attendre des validations : vous accédez à ce dont vous avez besoin en quelques clics.
Utiliser AWS Artifact nous a fait gagner un temps précieux lors de la préparation de notre certification ISO. Quiconque a déjà travaillé sur cette certification sait à quel point la paperasse est énorme ! Avoir tous les documents nécessaires au même endroit nous a permis de nous concentrer sur le processus de certification, au lieu de perdre des heures à les chercher.
AWS Artifact n’est pas qu’un dépôt de documents. Il aide aussi les entreprises à gérer leurs accords avec AWS, comme les avenants de traitement des données (DPA) pour le RGPD ou les Business Associate Addendums (BAA) pour HIPAA. Si votre entreprise doit se conformer à des réglementations sectorielles, AWS Artifact apporte la transparence et l’accessibilité nécessaires pour simplifier la démarche.
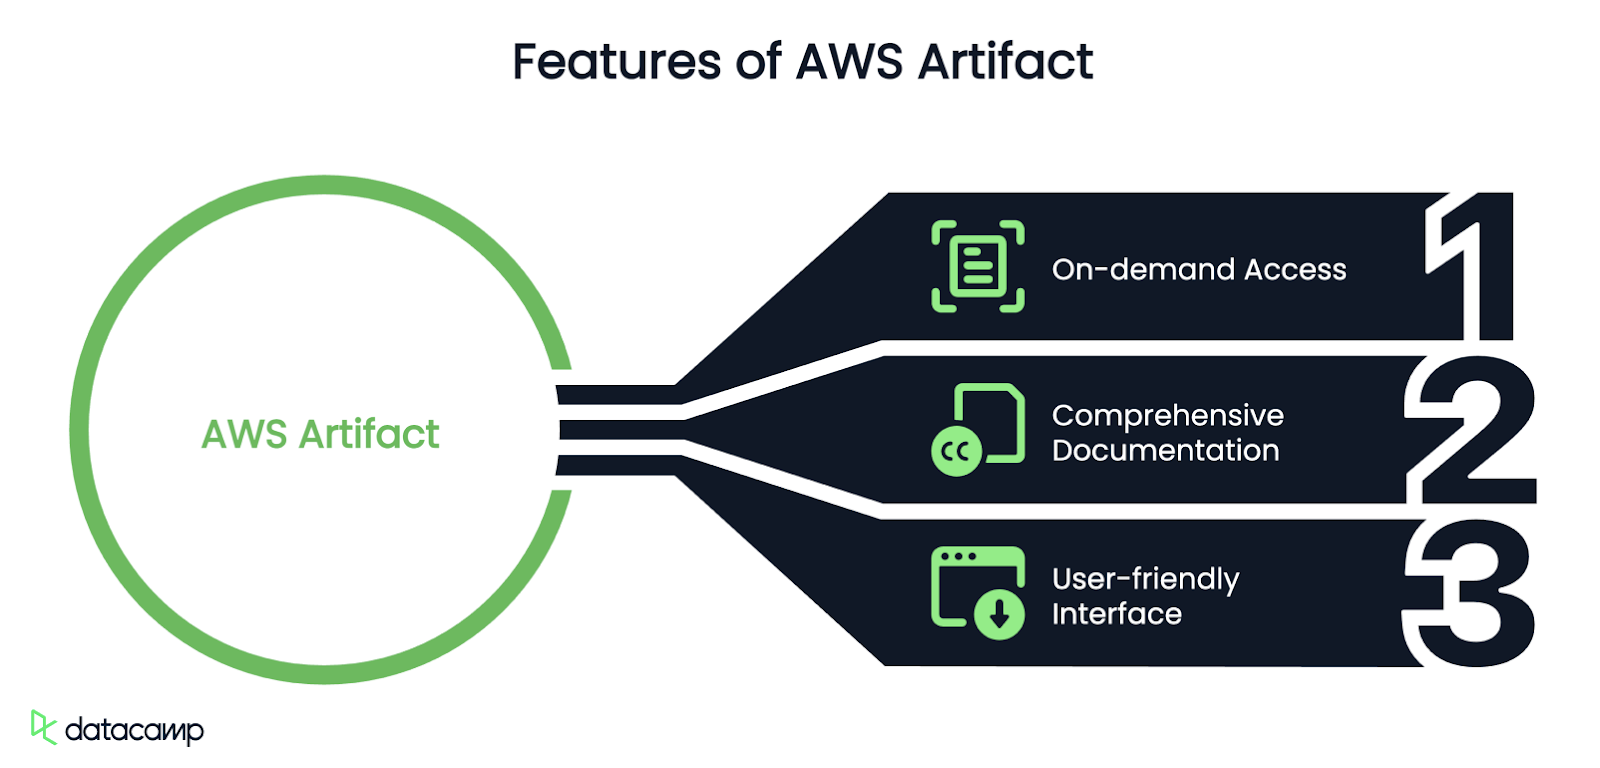
Récapitulons les principales fonctionnalités d’AWS Artifact :
- Accès à la demande : finies les attentes ; récupérez vos documents de conformité quand vous en avez besoin.
- Documentation exhaustive : inclut rapports d’audit, certifications et documents de conformité réglementaire.
- Interface intuitive : naviguez et téléchargez facilement les rapports, sans expertise AWS poussée.
Dans la section suivante, je détaille les composants clés pour bien comprendre ce qui est disponible et comment votre organisation peut en bénéficier.
Composants clés d’AWS Artifact
AWS Artifact se divise en deux sections principales : AWS Artifact Reports et AWS Artifact Agreements.
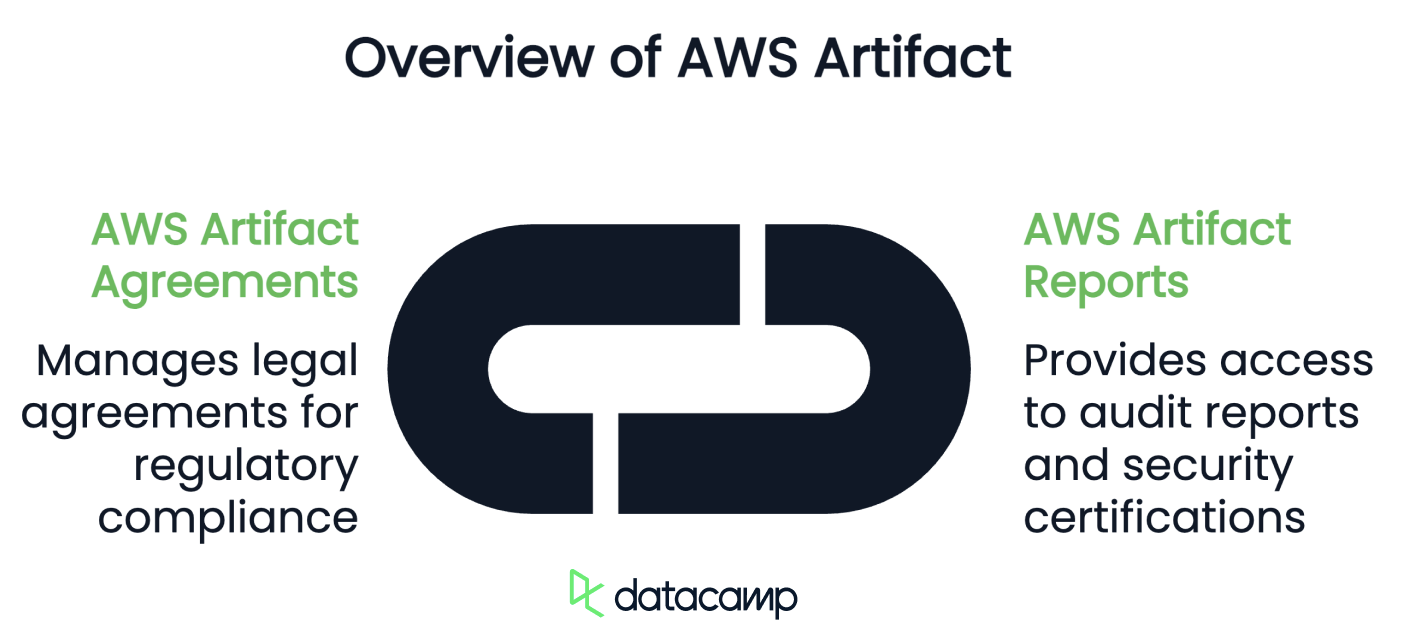
AWS Artifact Reports
Si vous avez déjà rassemblé de la documentation de conformité pour un audit, vous savez à quel point c’est pénible. AWS Artifact Reports simplifie la tâche en offrant un accès direct aux rapports d’audit, certifications de sécurité et documents de conformité :
- Rapports SOC : les Service Organization Control (SOC) décrivent les contrôles internes d’AWS liés à la sécurité, la disponibilité et la confidentialité. Ils sont essentiels pour démontrer la confiance et la transparence de vos opérations cloud.
- Certifications ISO : AWS détient plusieurs certifications de sécurité internationales, dont ISO 27001 (sécurité de l’information), ISO 27017 (sécurité cloud) et ISO 27018 (protection des données pour les services cloud). Si votre organisation suit les normes ISO, vous pouvez télécharger ces rapports pour vos besoins de conformité.
- Conformité PCI DSS : pour les entreprises qui traitent des données de cartes de paiement, AWS Artifact fournit les rapports PCI DSS (Payment Card Industry Data Security Standard) attestant de la conformité d’AWS aux réglementations du secteur.
AWS Artifact Agreements
AWS Artifact gère également des accords importants entre AWS et ses clients. Ils aident les entreprises à répondre aux exigences légales et réglementaires et à garantir une gestion correcte des données. Parmi les accords clés :
- Accords client : conditions générales encadrant l’utilisation des services AWS.
- Data Processing Addendum (DPA) : pour les entreprises soumises au RGPD, cet avenant précise comment AWS traite et protège les données à caractère personnel.
- Business Associate Addendum (BAA) : indispensable pour les organisations de santé soumises à HIPAA, il garantit la conformité d’AWS pour la gestion des informations de santé protégées (PHI).
Maintenant que vous connaissez le périmètre d’AWS Artifact, voyons comment y accéder et l’utiliser efficacement.
Comment accéder à AWS Artifact et l’utiliser
AWS Artifact est accessible directement depuis l’AWS Management Console, et son usage est très simple. Vous n’avez pas besoin d’être un expert cloud ni un professionnel de l’IT.
1. Accéder à AWS Artifact
Pour commencer :
- Connectez-vous à votre AWS Management Console. Si vous n’avez pas encore de compte, vous devrez en créer un.
- Dans la barre de recherche en haut, tapez « Artifact » et sélectionnez le service dans les résultats.
- Vous pouvez aussi naviguer manuellement :
- Rendez-vous dans « Security, Identity, & Compliance » dans le menu des services AWS.
- Cliquez sur « AWS Artifact ».
Vous arriverez sur le tableau de bord d’AWS Artifact, avec deux sections principales :
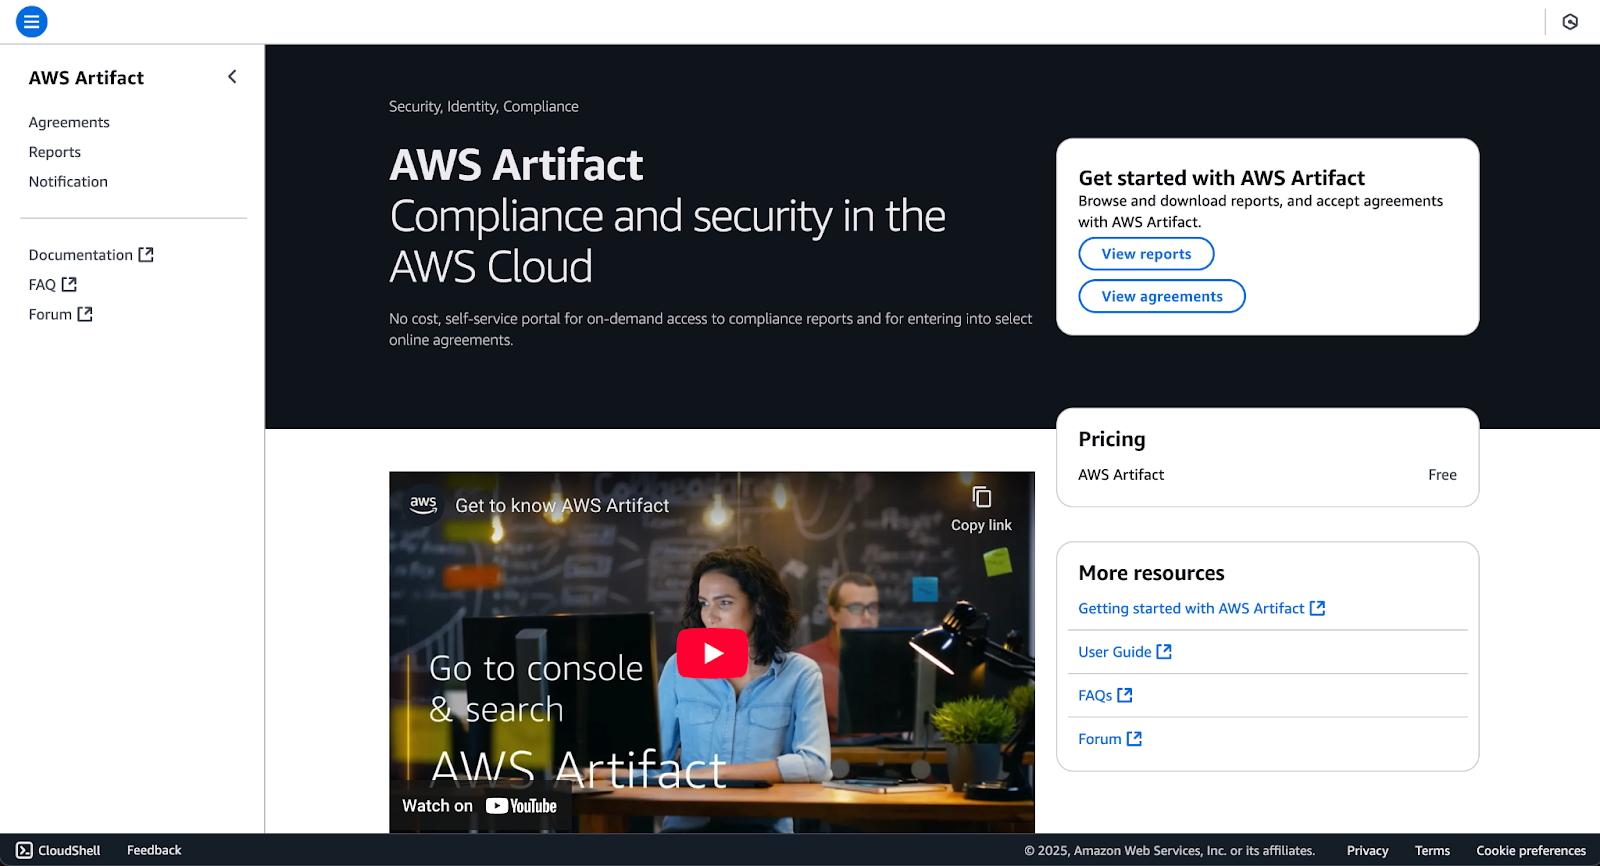
- Reports (documentation de conformité)
- Agreements (contrats juridiques et réglementaires)

Page d’accueil AWS Artifact
2. Télécharger des rapports de conformité
Si vous avez besoin de rapports SOC, de certifications ISO ou de documents PCI DSS, voici comment les récupérer :
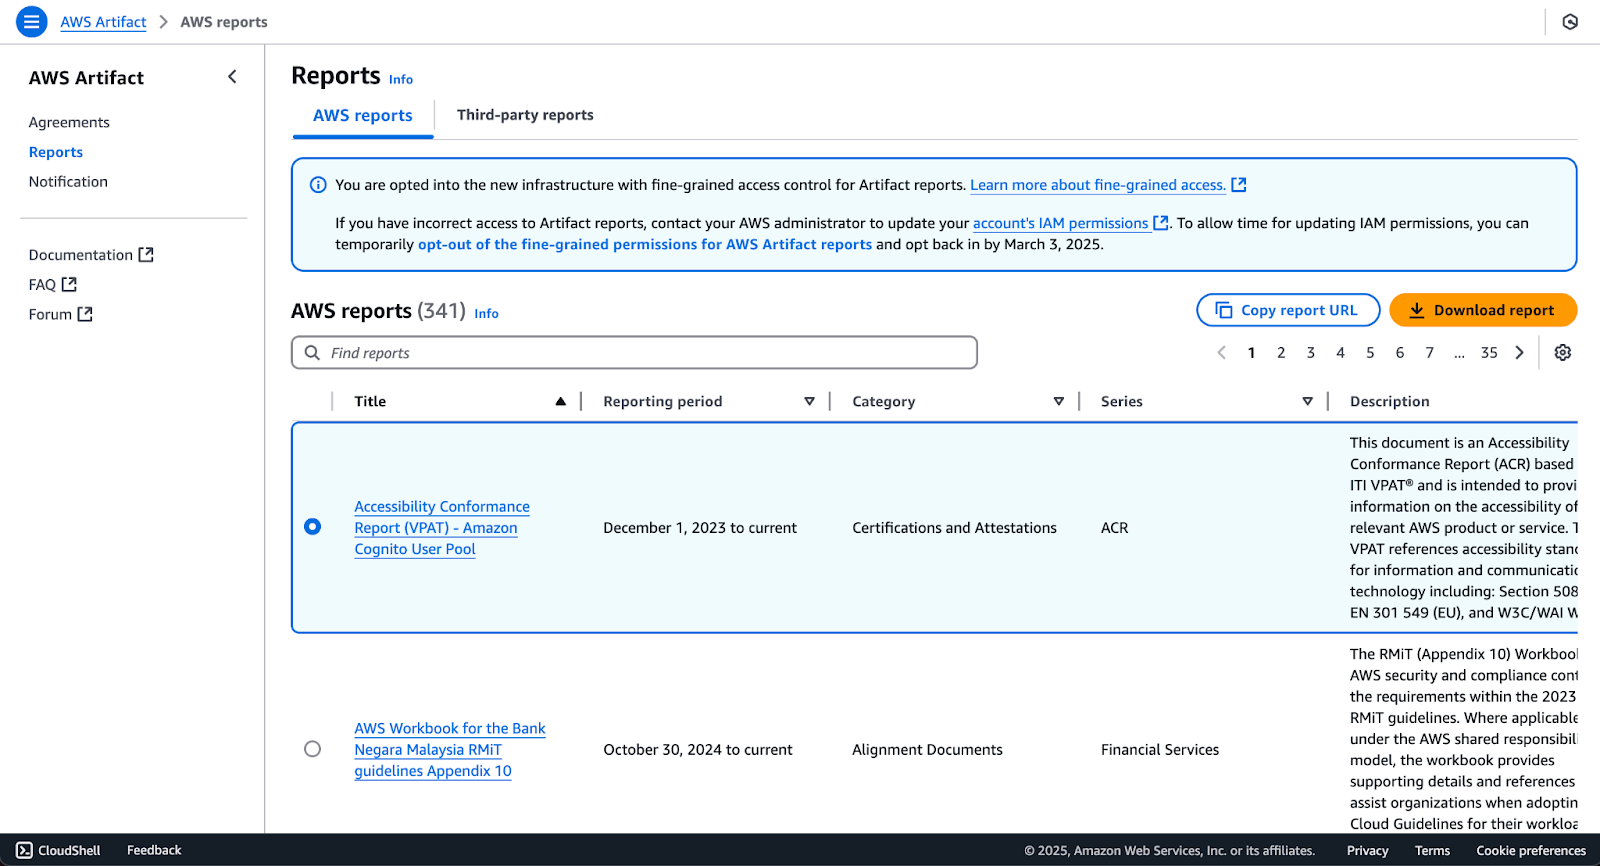
- Depuis le tableau de bord AWS Artifact, cliquez sur « Reports ».
- Parcourez la liste ou utilisez la barre de recherche pour trouver le rapport souhaité.
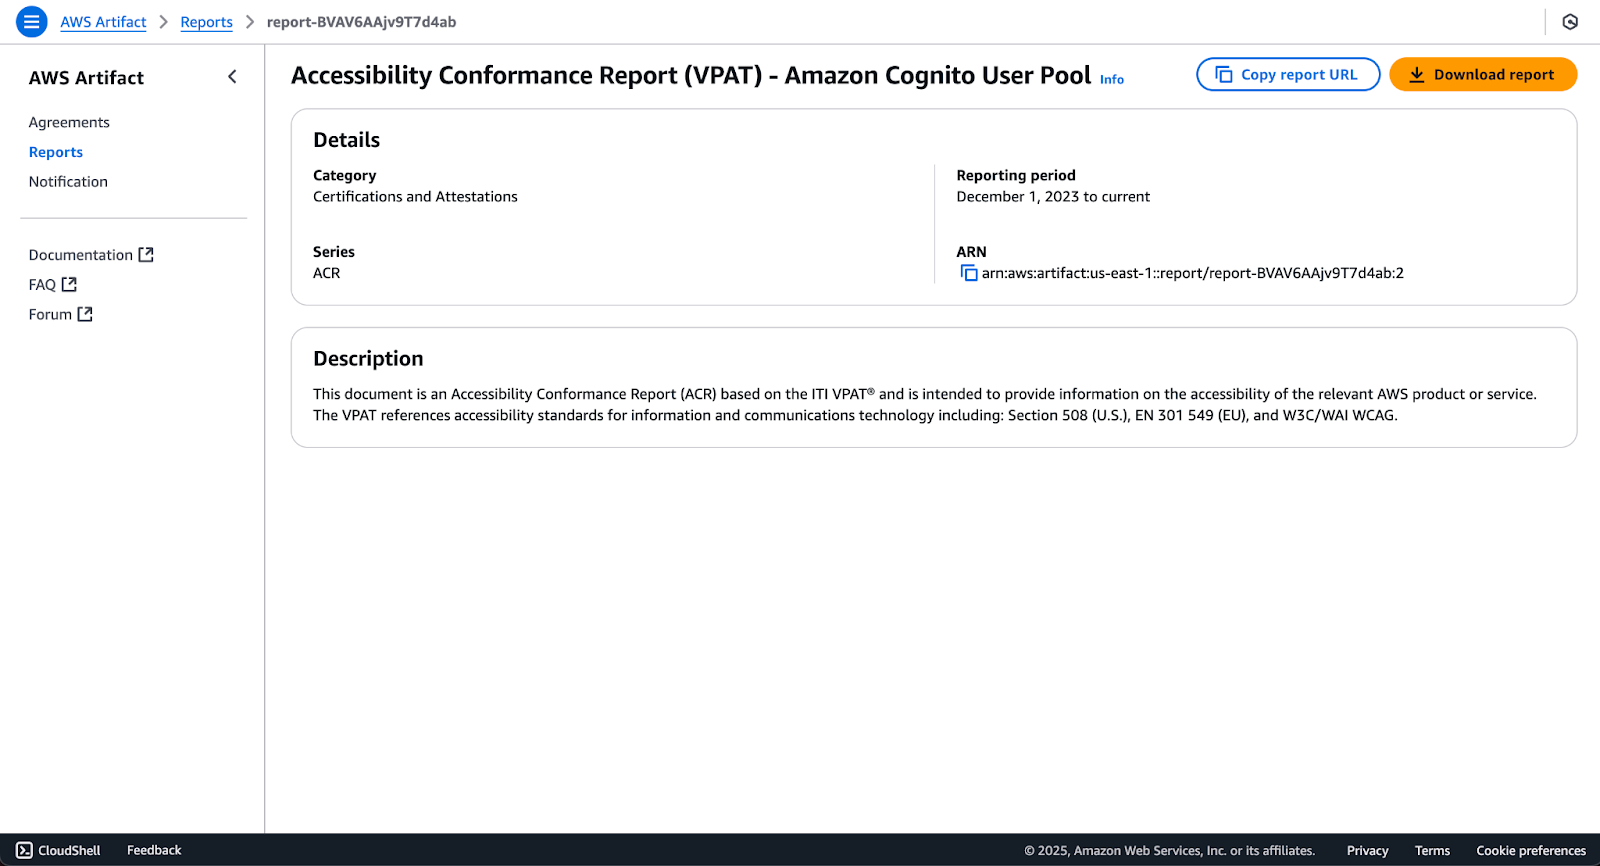
- Cliquez sur le titre du rapport pour afficher les détails, ou sélectionnez-le pour des actions rapides.
- Cliquez sur « Download report » pour télécharger le document.

Rapports AWS Artifact

Page d’un rapport spécifique AWS Artifact
Ces rapports sont généralement au format PDF et peuvent être stockés de façon sécurisée pour vos audits ou revues réglementaires.
3. Consulter et accepter les accords
Certains services AWS exigent des accords juridiques afin de respecter des règlements comme le RGPD (DPA) ou HIPAA (BAA). Voici comment les gérer :
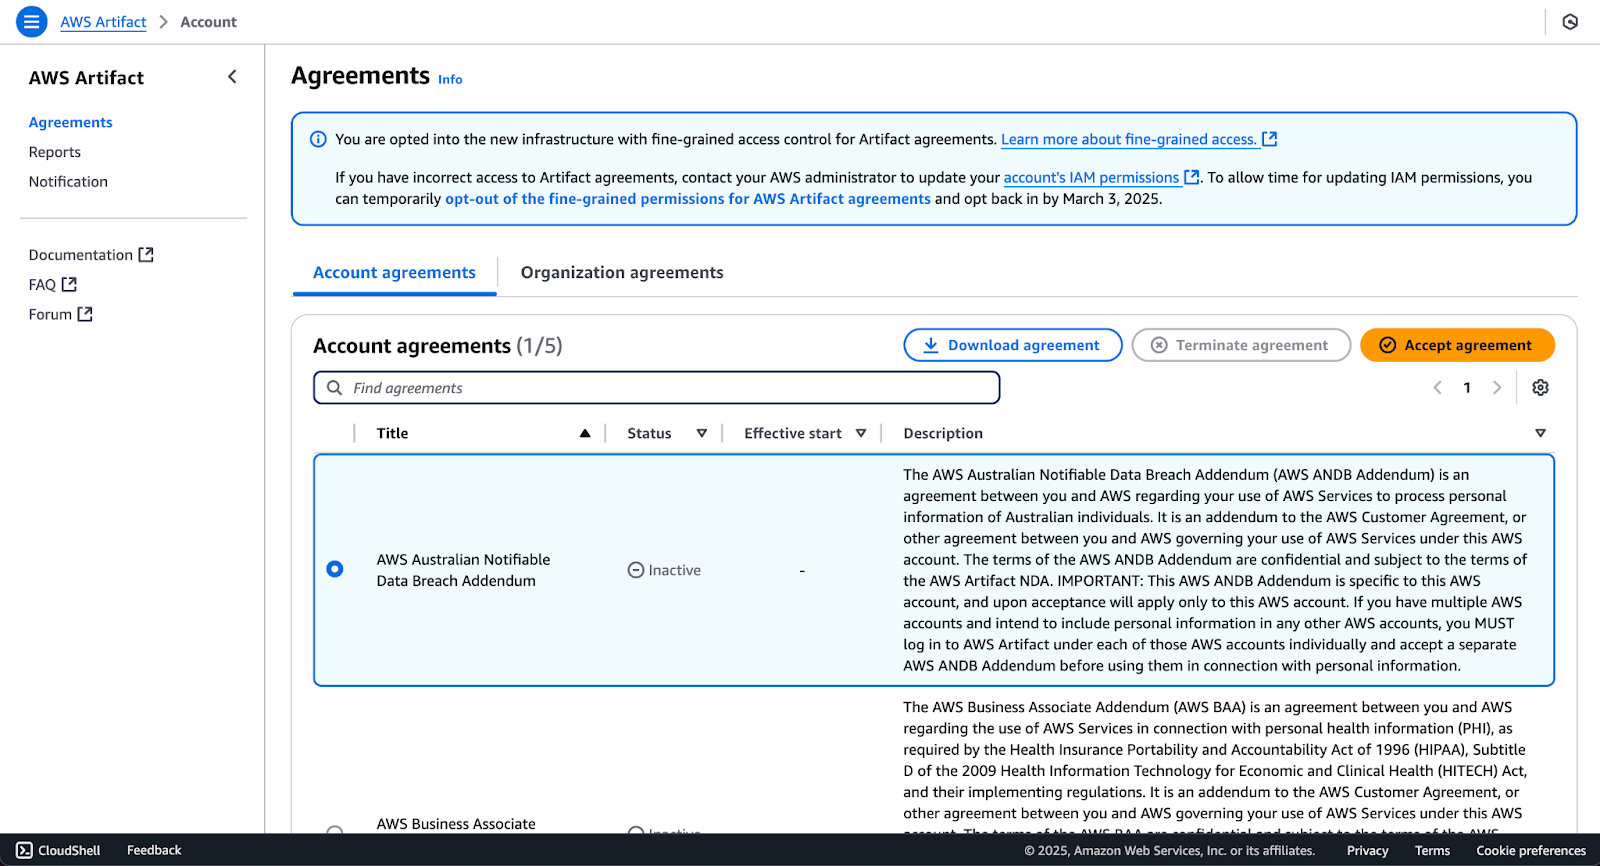
- Dans AWS Artifact, allez dans l’onglet « Agreements ».
- Vous verrez la liste des accords disponibles pour votre compte.
- Si nécessaire, acceptez l’accord en le sélectionnant puis en cliquant sur « Accept agreement ». Vous devrez d’abord télécharger l’accord — et le lire attentivement !
- Si vous n’avez plus besoin d’un accord spécifique, vous pouvez avoir la possibilité de le résilier.

Accords AWS Artifact
Une fois acceptés, ces accords garantissent que vos services AWS respectent les lois sur la vie privée et les réglementations de votre secteur.
4. Qui peut accéder à AWS Artifact ?
Par défaut, tout le monde dans votre compte AWS n’a pas accès à AWS Artifact. Si une personne de votre équipe conformité ou sécurité a besoin d’accès, un administrateur AWS doit lui accorder les autorisations via AWS Identity and Access Management (IAM).
Procédez ainsi :
- Ouvrez IAM dans la console AWS.
- Créez ou modifiez une politique IAM incluant les permissions pour AWS Artifact.
- Attachez la politique aux utilisateurs, groupes ou rôles IAM concernés.
Vous pouvez définir vos propres politiques ou utiliser les politiques gérées par AWS, comme AWSArtifactReportsReadOnlyAccess.
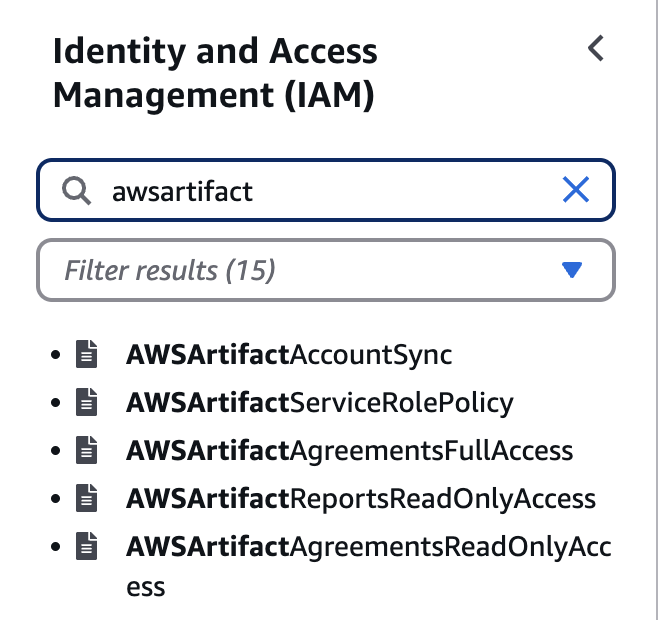
Politiques gérées AWS Artifact
5. Résoudre les problèmes courants
Si vous rencontrez des difficultés pour accéder à AWS Artifact ou télécharger des rapports, vérifiez les points suivants :
- Pas d’accès : vous n’avez peut-être pas les bonnes autorisations IAM. Demandez à un administrateur AWS de vous accorder l’accès.
- Rapports manquants : certains rapports ne sont disponibles que pour des clients AWS dans des régions ou secteurs spécifiques.
- Impossible de télécharger : essayez de désactiver des extensions de navigateur ou d’utiliser un autre navigateur ; certains paramètres de sécurité peuvent bloquer le téléchargement.
Bonnes pratiques pour AWS Artifact
AWS Artifact est un outil puissant, mais comme pour tout système lié à la conformité, la valeur vient de votre façon de l’utiliser. Pour en tirer le meilleur parti (et éviter les courses de dernière minute quand les auditeurs frappent à la porte), suivez ces bonnes pratiques.
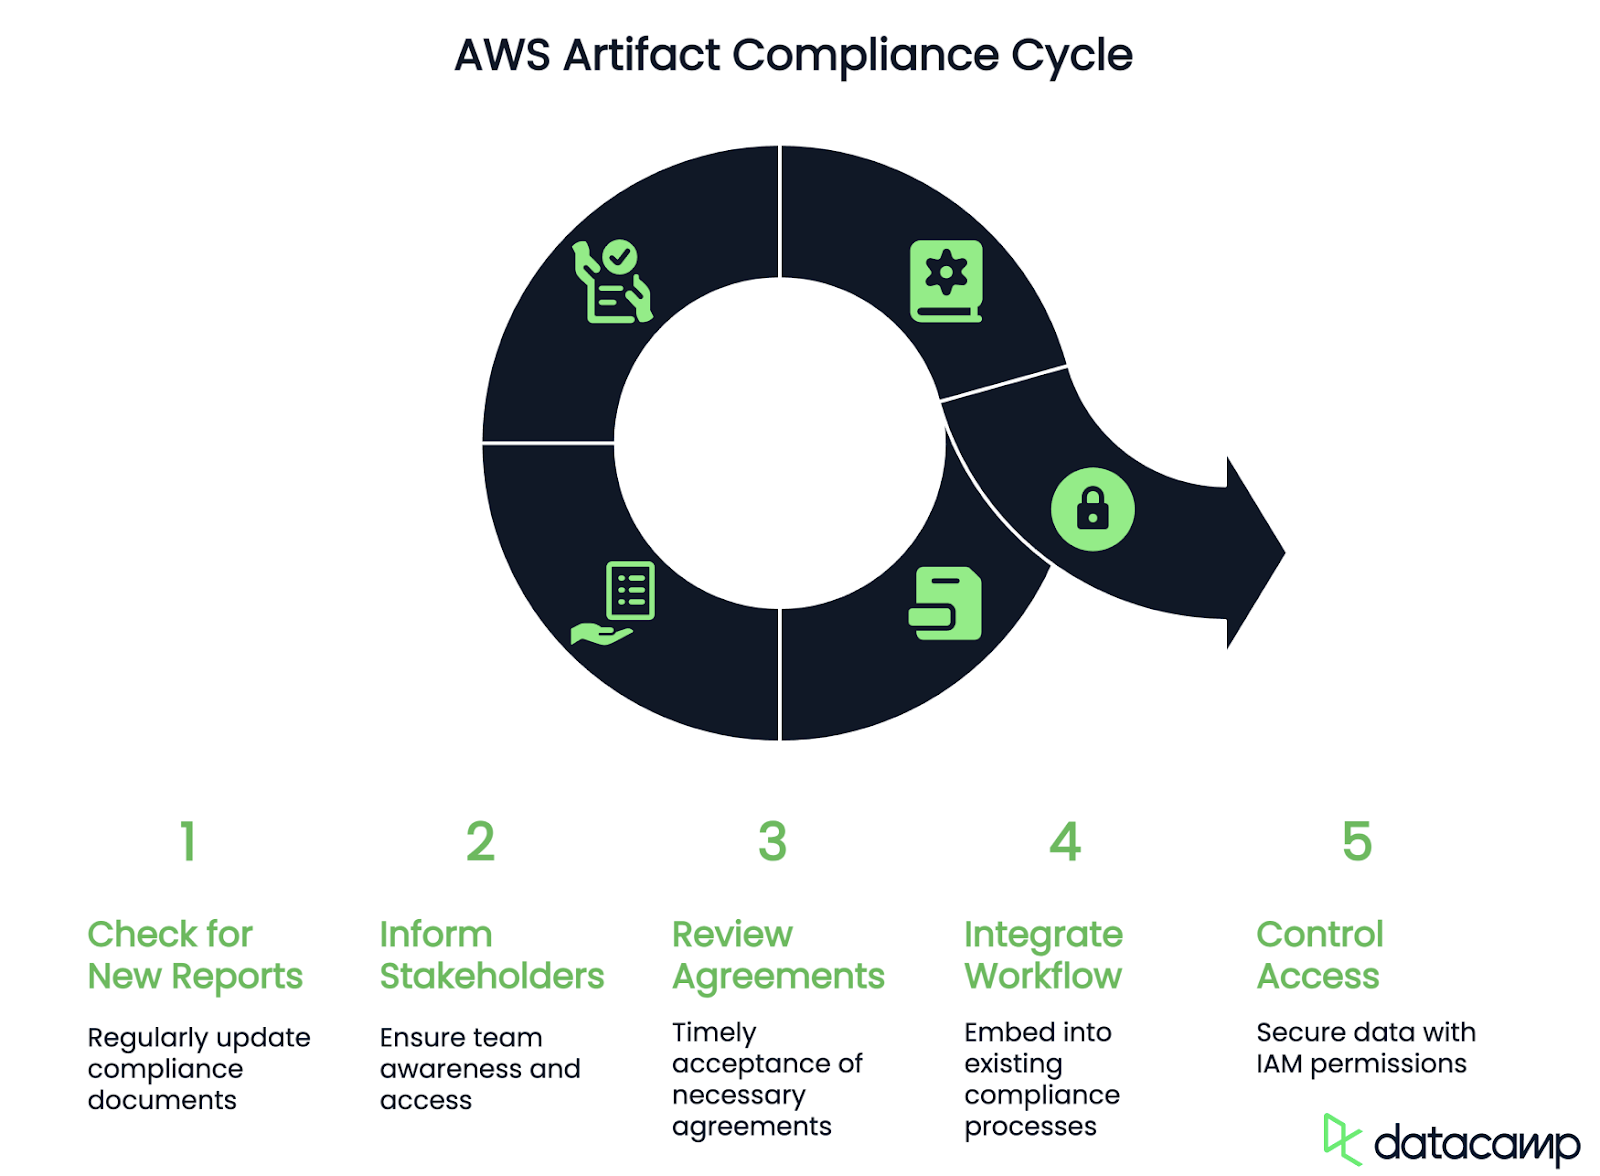
1. Vérifiez régulièrement les nouveaux rapports et certifications
AWS met en permanence à jour sa documentation de conformité, au rythme de l’évolution des réglementations et des audits. Si votre activité repose sur des rapports SOC, des certifications ISO ou la conformité PCI DSS, prenez l’habitude de consulter régulièrement AWS Artifact pour télécharger les dernières versions. Vous pouvez même planifier une tâche trimestrielle pour les récupérer et les passer en revue !
2. Tenez informés les acteurs de la conformité
AWS Artifact n’est utile que si les bonnes personnes savent y accéder et l’utiliser. Assurez-vous que vos responsables conformité, vos équipes sécurité IT et vos auditeurs connaissent l’outil et disposent des permissions nécessaires. Je vous recommande de documenter l’emplacement des rapports et accords clés dans votre outil de documentation habituel pour éviter de fouiller l’interface AWS à la dernière minute.
3. Examinez et acceptez rapidement les accords
Certains services AWS requièrent des accords spécifiques (comme le DPA pour le RGPD ou le BAA pour HIPAA) pour une utilisation conforme. Ne pas les valider peut retarder vos démarches. Désignez une personne chargée de vérifier régulièrement les nouveaux accords et de s’assurer qu’ils sont signés dans les délais.
4. Intégrez AWS Artifact à votre workflow de conformité
Si votre organisation suit déjà des cadres ISO, SOC ou PCI DSS, faites d’AWS Artifact un élément standard de votre processus ; par exemple :
- durant les audits, fournissez des téléchargements directs depuis AWS Artifact au lieu de collecter manuellement les pièces ;
- pour les nouvelles recrues en sécurité et conformité, incluez une formation à AWS Artifact dans l’onboarding ;
- utilisez une checklist de conformité qui inclut la vérification des rapports et accords dans AWS Artifact.
5. Utilisez les permissions IAM pour contrôler les accès
Tout le monde n’a pas besoin d’accès à AWS Artifact. Limitez-le aux personnes concernées via des politiques AWS Identity and Access Management (IAM). Vous protégez ainsi les données sensibles tout en garantissant l’accès aux bonnes équipes.
Conclusion
AWS Artifact vous permet de centraliser rapports et accords au même endroit, pour passer moins de temps à courir après les documents et plus de temps sur l’essentiel.
Si vous débutez sur AWS et souhaitez en savoir plus, suivez le cours d’initiation AWS Concepts pour découvrir les principaux services AWS et comprendre pourquoi la plateforme est à la pointe du cloud computing.
FAQs
Y a-t-il un coût associé à AWS Artifact ?
Non, AWS Artifact est proposé sans frais à tous les clients AWS.
Puis-je partager des documents AWS Artifact avec des auditeurs externes ?
Oui, les documents peuvent être partagés pour faciliter les audits externes et les contrôles de conformité. Vérifiez toutefois les politiques de sécurité et de conformité de votre organisation avant de diffuser des documents sensibles.
À quelle fréquence les rapports d’AWS Artifact sont-ils mis à jour ?
Les rapports sont mis à jour régulièrement, en fonction des cycles d’audit et de certification d’AWS. Par exemple, les rapports SOC sont généralement actualisés chaque année, tandis que les certifications comme ISO ou PCI DSS suivent leurs propres calendriers.
Puis-je configurer des notifications pour les nouveaux rapports de conformité ?
AWS Artifact n’envoie pas de notifications, mais vous pouvez configurer AWS CloudWatch ou AWS SNS (Simple Notification Service) pour alerter votre équipe lorsqu’un nouveau rapport de conformité est disponible.
Puis-je accéder à AWS Artifact via l’AWS CLI ou une API ?
Non, AWS Artifact n’est accessible que via l’AWS Management Console. Vous ne pouvez pas récupérer de rapports ni gérer les accords via l’AWS CLI ou une API ; toutes les interactions se font manuellement depuis l’interface web.

Je suis un chef d'équipe technique axé sur les produits, spécialisé dans le développement de startups en phase de démarrage, du premier prototype à l'adéquation produit-marché et au-delà. Je suis infiniment curieux de savoir comment les gens utilisent la technologie, et j'aime travailler en étroite collaboration avec les fondateurs et les équipes interfonctionnelles pour donner vie à des idées audacieuses. Lorsque je ne construis pas de produits, je cherche l'inspiration dans de nouveaux coins du monde ou je me défoule au studio de yoga.