कोर्स
आपकी कंपनी को अनुपालन रिपोर्टें और समझौते तैयार करने की कई वजहें हो सकती हैं—ऑडिटर की अपेक्षाएँ पूरी करने और नियामकीय आवश्यकताओं का पालन करने से लेकर ग्राहकों को यह दिखाने तक कि उनका डेटा सुरक्षित है। समस्या यह है कि सही रिपोर्टें ढूंढना काफी निराशाजनक हो सकता है। आपकी कंपनी की संरचना पर निर्भर करते हुए, आपको कई विभागों और सपोर्ट टीमों से संपर्क करना पड़ सकता है या भारी-भरकम दस्तावेज़ों में खोदना पड़ सकता है।
AWS Artifact Amazon का सेल्फ-सर्विस पोर्टल है, जो अनुपालन रिपोर्टों और समझौतों तक ऑन-डिमांड पहुँच प्रदान करता है। कागजी कार्य के पीछे भागने के बजाय, आप SOC रिपोर्टें, ISO प्रमाणपत्र, और यहाँ तक कि GDPR-संबंधित समझौते कुछ ही क्लिक में प्राप्त कर सकते हैं।
तो AWS Artifact वास्तव में कैसे काम करता है, और इस टूल का सर्वोत्तम उपयोग कैसे किया जा सकता है? आइए जानते हैं!
AWS Artifact क्या है?
AWS Artifact, Amazon का सेल्फ-सर्विस पोर्टल है जो अनुपालन रिपोर्टों तक पहुँचने और समझौतों का प्रबंधन करने के लिए बनाया गया है। इसे सुरक्षा और अनुपालन से जुड़ी हर चीज़ के लिए एक केंद्रीकृत हब समझें। SOC रिपोर्टें, ISO प्रमाणपत्र, या PCI DSS अनुपालन दस्तावेज़—सब कुछ ऑन-डिमांड उपलब्ध है। सपोर्ट टिकट दर्ज करने या अनुमोदनों का इंतज़ार करने की ज़रूरत नहीं—आप कुछ ही क्लिक में आवश्यक दस्तावेज़ प्राप्त कर सकते हैं।
जब हम अपनी ISO प्रमाणन की तैयारी कर रहे थे, तो AWS Artifact ने हमारी टीम का बहुत समय बचाया। जो भी इस प्रमाणन की ओर काम कर चुका है, जानता है कि इसमें कितनी कागज़ी प्रक्रिया शामिल होती है! सभी आवश्यक दस्तावेज़ एक ही जगह मिलने से हम कागजी कार्य के पीछे घंटों लगाने के बजाय वास्तविक प्रमाणन प्रक्रिया पर ध्यान दे सके।
हालाँकि AWS Artifact सिर्फ़ एक दस्तावेज़ भंडार नहीं है। यह व्यवसायों को AWS के साथ समझौतों का प्रबंधन करने में भी मदद करता है, जैसे GDPR अनुपालन के लिए Data Processing Addendums (DPA) या HIPAA के लिए Business Associate Addendums (BAA)। यदि आपकी कंपनी को उद्योग विनियमों का पालन सुनिश्चित करना है, तो AWS Artifact वह पारदर्शिता और सुगमता प्रदान करता है जो इस प्रक्रिया को आसान बनाती है।
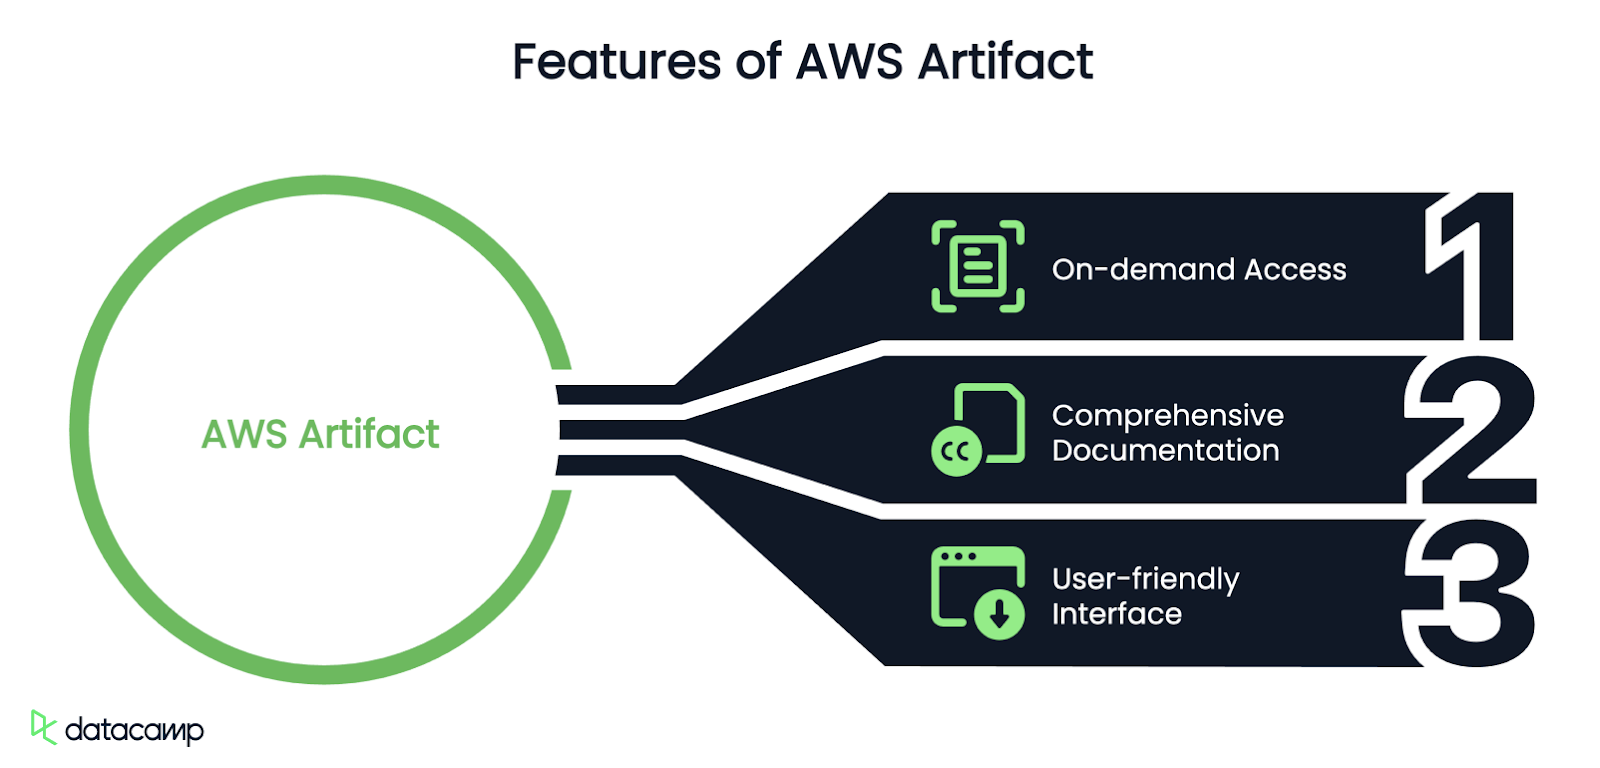
तो, AWS Artifact की मुख्य विशेषताओं का सार एक बार फिर देख लें:
- ऑन-डिमांड एक्सेस: अब इंतज़ार नहीं—जब भी ज़रूरत हो, अनुपालन दस्तावेज़ प्राप्त करें।
- व्यापक दस्तावेज़ीकरण: इसमें ऑडिट रिपोर्टें, प्रमाणपत्र, और नियामकीय अनुपालन सामग्री शामिल हैं।
- उपयोगकर्ता-अनुकूल इंटरफ़ेस: बिना गहन AWS विशेषज्ञता के आसानी से नेविगेट करें और रिपोर्टें डाउनलोड करें।
अगले खंड में, मैं प्रमुख घटकों को समझाऊँगा ताकि आप ठीक-ठीक देख सकें कि क्या उपलब्ध है और यह आपकी संस्था के लिए कैसे लाभकारी हो सकता है।
AWS Artifact के प्रमुख घटक
AWS Artifact दो मुख्य अनुभागों में विभाजित है: AWS Artifact Reports और AWS Artifact Agreements।
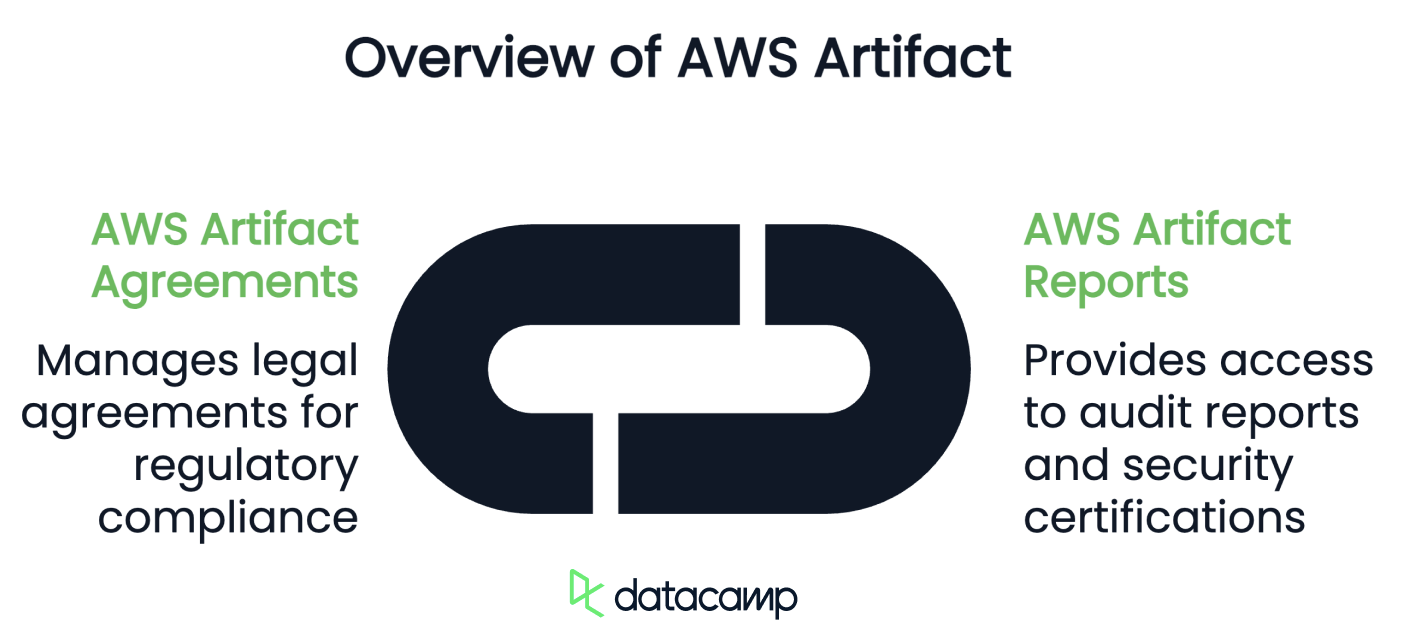
AWS Artifact Reports
यदि आपने कभी ऑडिट के लिए अनुपालन दस्तावेज़ एकत्र किए हैं, तो आप जानते हैं कि यह कितना कठिन हो सकता है। AWS Artifact Reports इस प्रक्रिया को आसान बनाता है, क्योंकि यह ऑडिट रिपोर्टों, सुरक्षा प्रमाणपत्रों और अनुपालन दस्तावेज़ों तक सीधी पहुँच देता है:
- SOC रिपोर्टें: Service Organization Control (SOC) रिपोर्टें, सुरक्षा, उपलब्धता और गोपनीयता से संबंधित AWS के आंतरिक नियंत्रणों का विवरण देती हैं। क्लाउड संचालन में भरोसा और पारदर्शिता प्रदर्शित करने की ज़रूरत वाली संस्थाओं के लिए ये अत्यंत महत्वपूर्ण हैं।
- ISO प्रमाणपत्र: AWS कई अंतरराष्ट्रीय सुरक्षा प्रमाणपत्र बनाए रखता है, जिनमें ISO 27001 (सूचना सुरक्षा), ISO 27017 (क्लाउड सुरक्षा), और ISO 27018 (क्लाउड सेवाओं के लिए डेटा गोपनीयता) शामिल हैं। यदि आपका व्यवसाय ISO मानकों का पालन करता है, तो आप अनुपालन उद्देश्यों के लिए ये रिपोर्टें आसानी से डाउनलोड कर सकते हैं।
- PCI DSS अनुपालन: जो व्यवसाय भुगतान कार्ड डेटा को संभालते हैं, उनके लिए AWS Artifact, PCI DSS (Payment Card Industry Data Security Standard) रिपोर्टें प्रदान करता है ताकि उद्योग विनियमों के अनुरूप AWS के अनुपालन की पुष्टि हो सके।
AWS Artifact Agreements
AWS Artifact, AWS और उसके ग्राहकों के बीच महत्वपूर्ण समझौतों का भी प्रबंधन करता है। ये समझौते व्यवसायों को नियामकीय और कानूनी आवश्यकताएँ पूरी करने में मदद करते हैं और सुनिश्चित करते हैं कि डेटा सही ढंग से संभाला जाए। प्रमुख समझौतों में शामिल हैं:
- ग्राहक समझौते: AWS सेवाओं के उपयोग को संचालित करने वाली मानक शर्तें और नियम।
- Data Processing Addendum (DPA): GDPR के अंतर्गत संचालन करने वाली कंपनियों के लिए, यह समझौता बताता है कि AWS व्यक्तिगत डेटा को कैसे संभालता और संरक्षित करता है।
- Business Associate Addendum (BAA): यह प्रकार का समझौता HIPAA के अधीन स्वास्थ्य संगठनों के लिए आवश्यक है और सुनिश्चित करता है कि AWS संरक्षित स्वास्थ्य जानकारी (PHI) को संभालने के नियमों का पालन करता है।
अब जब आप जानते हैं कि AWS Artifact से क्या अपेक्षित है, तो मैं दिखाऊँगा कि इसे प्रभावी ढंग से कैसे एक्सेस और उपयोग करें।
AWS Artifact तक पहुँच और उपयोग कैसे करें
AWS Artifact सीधे AWS Management Console के माध्यम से उपलब्ध है, और इसका उपयोग काफ़ी सरल है। इसके लिए आपको क्लाउड विशेषज्ञ या आईटी प्रोफेशनल होने की ज़रूरत नहीं।
1. AWS Artifact तक पहुँचना
शुरू करने के लिए:
- अपने AWS Management Console में लॉग इन करें। यदि अभी आपका खाता नहीं है, तो आपको एक खाता बनाना होगा।
- ऊपर के सर्च बार में “Artifact” टाइप करें और परिणामों में से इसे चुनें।
- वैकल्पिक रूप से, मैन्युअल रूप से नेविगेट करें:
- AWS सेवाओं के मेनू में “Security, Identity, & Compliance” पर जाएँ।
- “AWS Artifact” पर क्लिक करें।
यह आपको AWS Artifact डैशबोर्ड पर ले जाएगा, जहाँ आपको दो मुख्य अनुभाग दिखेंगे:
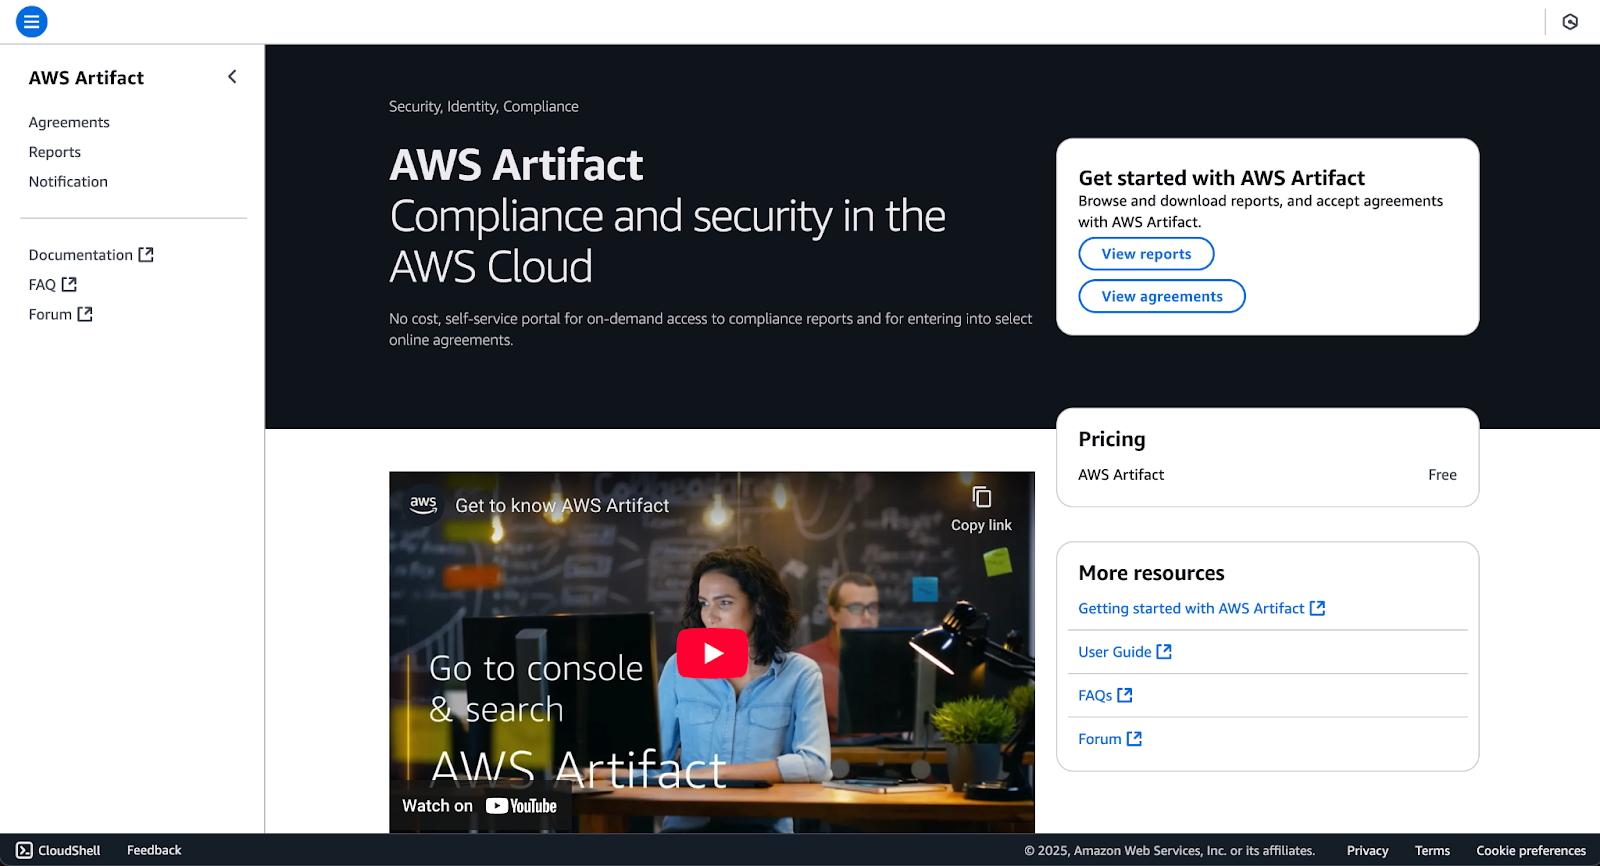
- Reports (अनुपालन दस्तावेज़ों के लिए)
- Agreements (कानूनी और नियामकीय अनुबंधों के लिए)

AWS Artifact होमपेज
2. अनुपालन रिपोर्टें डाउनलोड करना
यदि आपको SOC रिपोर्टें, ISO प्रमाणपत्र, या PCI DSS दस्तावेज़ चाहिए, तो उन्हें इस तरह प्राप्त करें:
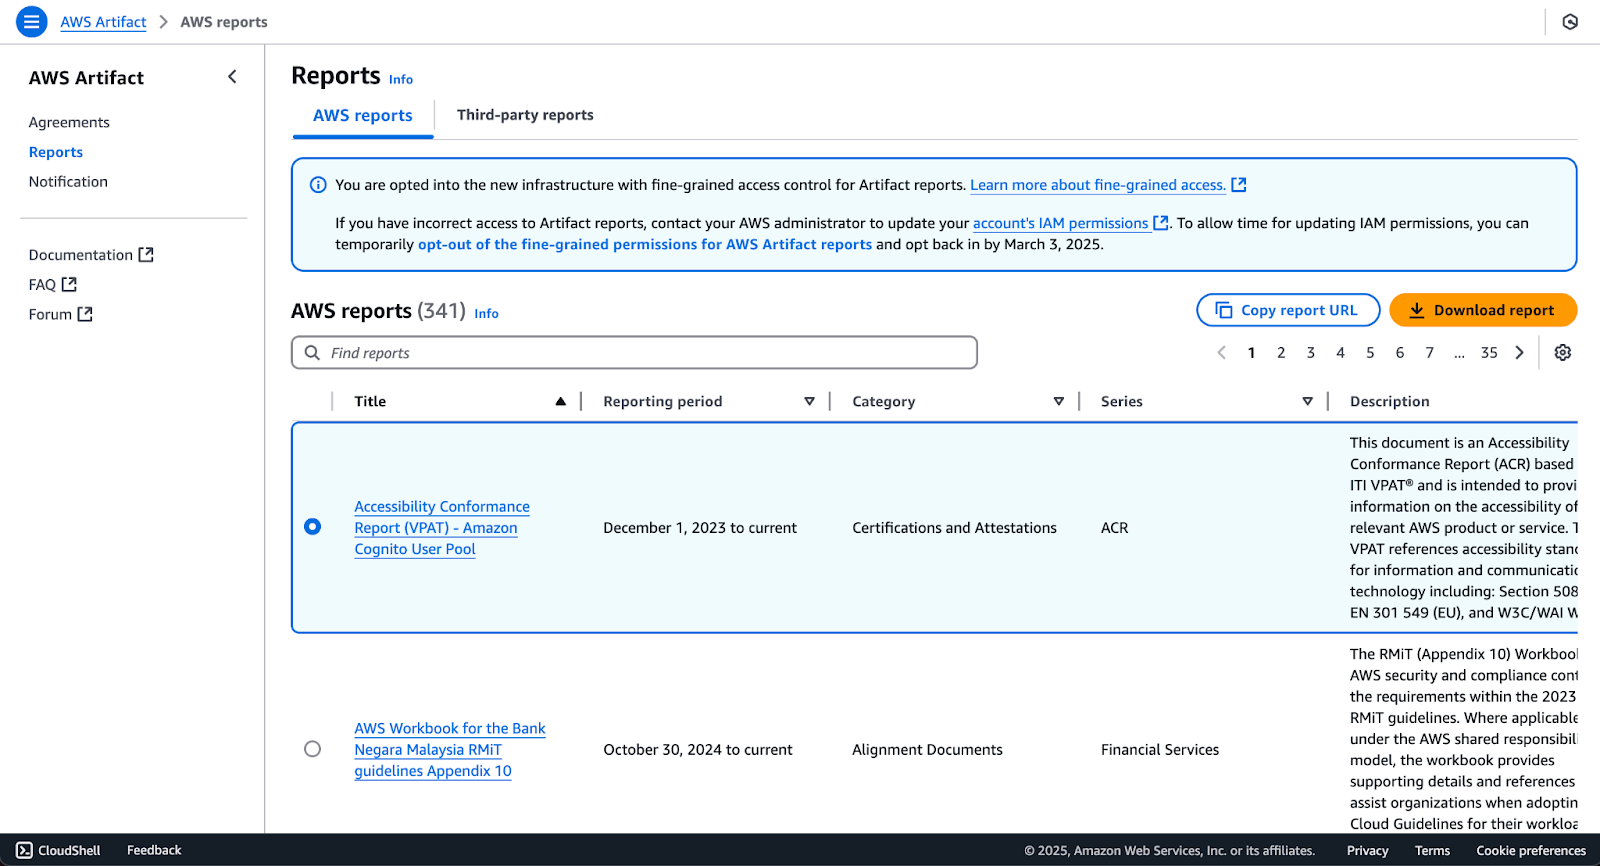
- AWS Artifact डैशबोर्ड से “Reports” पर क्लिक करें।
- ब्राउज़ करें या आवश्यक रिपोर्ट खोजने के लिए सर्च बार का उपयोग करें।
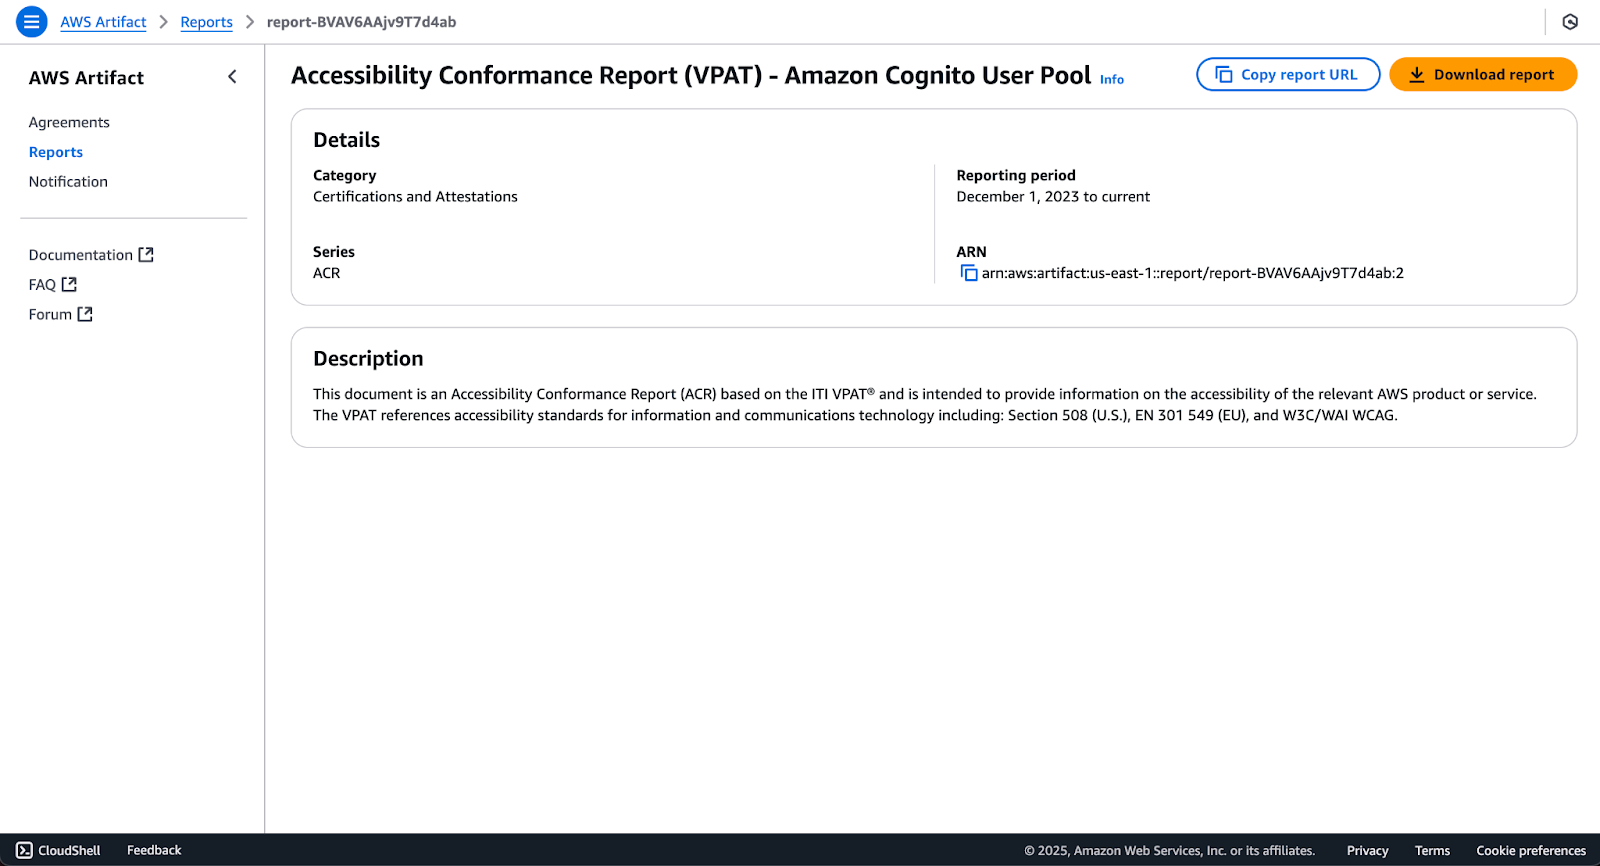
- विवरण देखने के लिए रिपोर्ट शीर्षक पर क्लिक करें, या त्वरित क्रियाओं के लिए उसे चुनें।
- दस्तावेज़ प्राप्त करने के लिए “Download report” पर क्लिक करें।

AWS Artifact रिपोर्टें

AWS Artifact विशिष्ट रिपोर्ट पेज
ये रिपोर्टें आमतौर पर PDF होती हैं, और आप उन्हें ऑडिट या नियामकीय समीक्षा के लिए सुरक्षित रूप से संग्रहीत कर सकते हैं।
3. समझौतों की समीक्षा और स्वीकृति
कुछ AWS सेवाओं के लिए GDPR (DPA) या HIPAA (BAA) जैसे विनियमों का पालन करने हेतु कानूनी समझौते आवश्यक होते हैं। उन्हें प्रबंधित करने का तरीका इस प्रकार है:
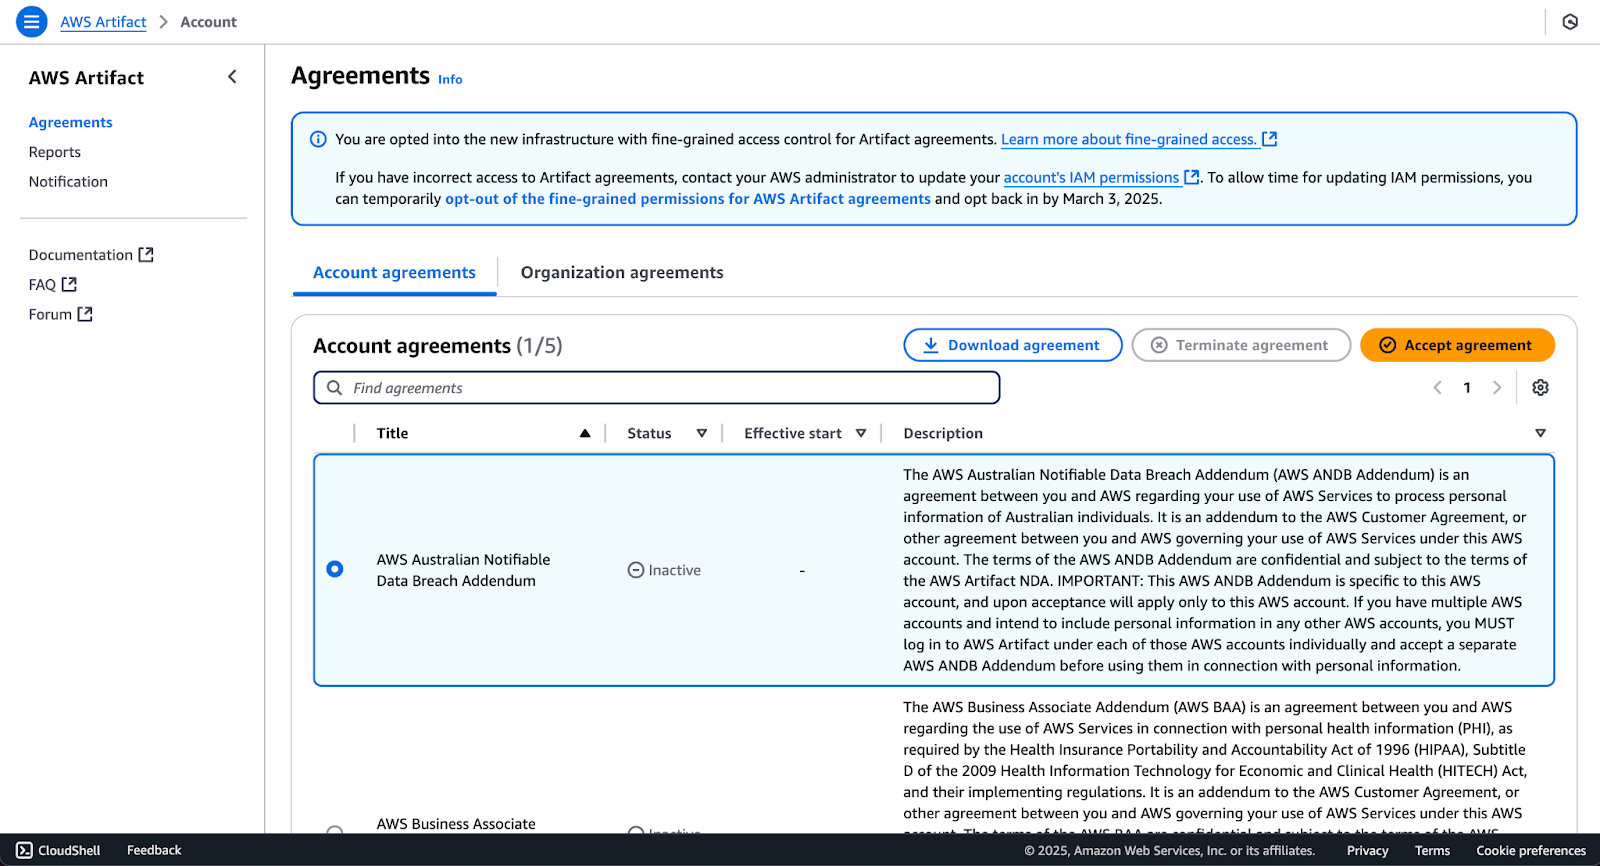
- AWS Artifact में “Agreements” टैब पर जाएँ।
- आपके खाते के लिए उपलब्ध समझौतों की सूची दिखेगी।
- यदि आवश्यक हो, समझौते को चुनकर और “Accept agreement” पर क्लिक करके उसे स्वीकार करें। इससे पहले आपको समझौता डाउनलोड करना होगा—और उसे ध्यान से पढ़ें!
- यदि आपको किसी विशेष समझौते की अब ज़रूरत नहीं है, तो आप उसे समाप्त करने का विकल्प चुन सकते हैं।

AWS Artifact समझौते
एक बार स्वीकार करने के बाद, ये समझौते सुनिश्चित करते हैं कि आपकी AWS सेवाएँ गोपनीयता कानूनों और उद्योग विनियमों का पालन करें।
4. AWS Artifact तक किसे पहुँच मिल सकती है?
डिफ़ॉल्ट रूप से, आपके AWS खाते में हर किसी को AWS Artifact तक पहुँच नहीं होती। यदि आपकी अनुपालन या सुरक्षा टीम में किसी को पहुँच चाहिए, तो AWS व्यवस्थापक को AWS Identity and Access Management (IAM) के माध्यम से अनुमति प्रदान करनी होगी।
इसके लिए:
- AWS कंसोल में IAM खोलें।
- AWS Artifact के लिए अनुमतियाँ शामिल करने वाली IAM पॉलिसी बनाएँ या उसे संशोधित करें।
- उस पॉलिसी को उपयुक्त IAM उपयोगकर्ताओं, समूहों, या भूमिकाओं से संलग्न करें।
आप अपनी स्वयं की पॉलिसियाँ परिभाषित कर सकते हैं या AWS की प्रबंधित पॉलिसियाँ, जैसे AWSArtifactReportsReadOnlyAccess, उपयोग कर सकते हैं।
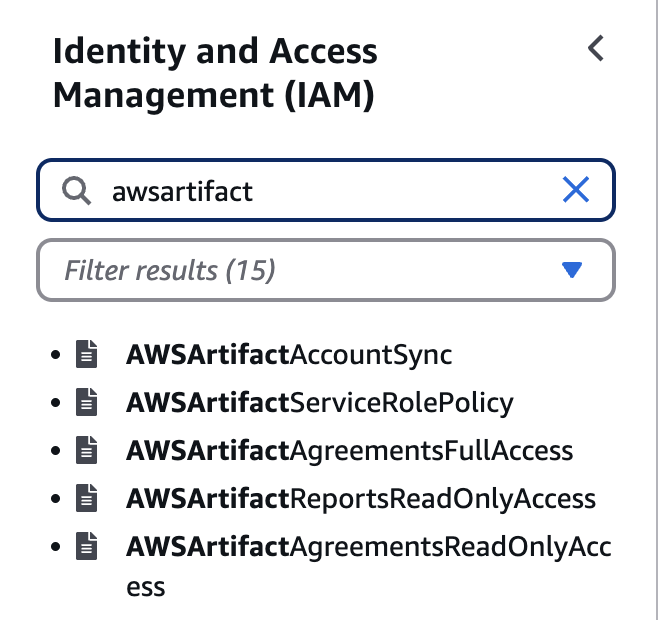
AWS Artifact प्रबंधित पॉलिसियाँ
5. सामान्य समस्याओं का निवारण
यदि आपको AWS Artifact तक पहुँचने या रिपोर्टें डाउनलोड करने में परेशानी हो रही है, तो ये बातें जाँचें:
- एक्सेस नहीं है: हो सकता है आपके पास सही IAM अनुमतियाँ न हों। किसी AWS व्यवस्थापक से एक्सेस देने के लिए कहें।
- रिपोर्टें गायब हैं: कुछ रिपोर्टें केवल विशिष्ट क्षेत्रों या उद्योगों के AWS ग्राहकों के लिए उपलब्ध होती हैं।
- डाउनलोड नहीं हो रहा: ब्राउज़र एक्सटेंशन अक्षम करने का प्रयास करें या कोई अलग ब्राउज़र उपयोग करें, क्योंकि कुछ सुरक्षा सेटिंग्स बाधा डाल सकती हैं।
AWS Artifact के लिए सर्वोत्तम प्रथाएँ
AWS Artifact एक शक्तिशाली टूल है, लेकिन किसी भी अनुपालन-संबंधी सिस्टम की तरह, इसका उपयोग कैसे करते हैं यह मायने रखता है। इससे अधिकतम लाभ उठाने के लिए (और ऑडिटर के आने पर आख़िरी समय की अफरातफरी से बचने के लिए), कुछ सर्वोत्तम प्रथाओं का पालन करें।
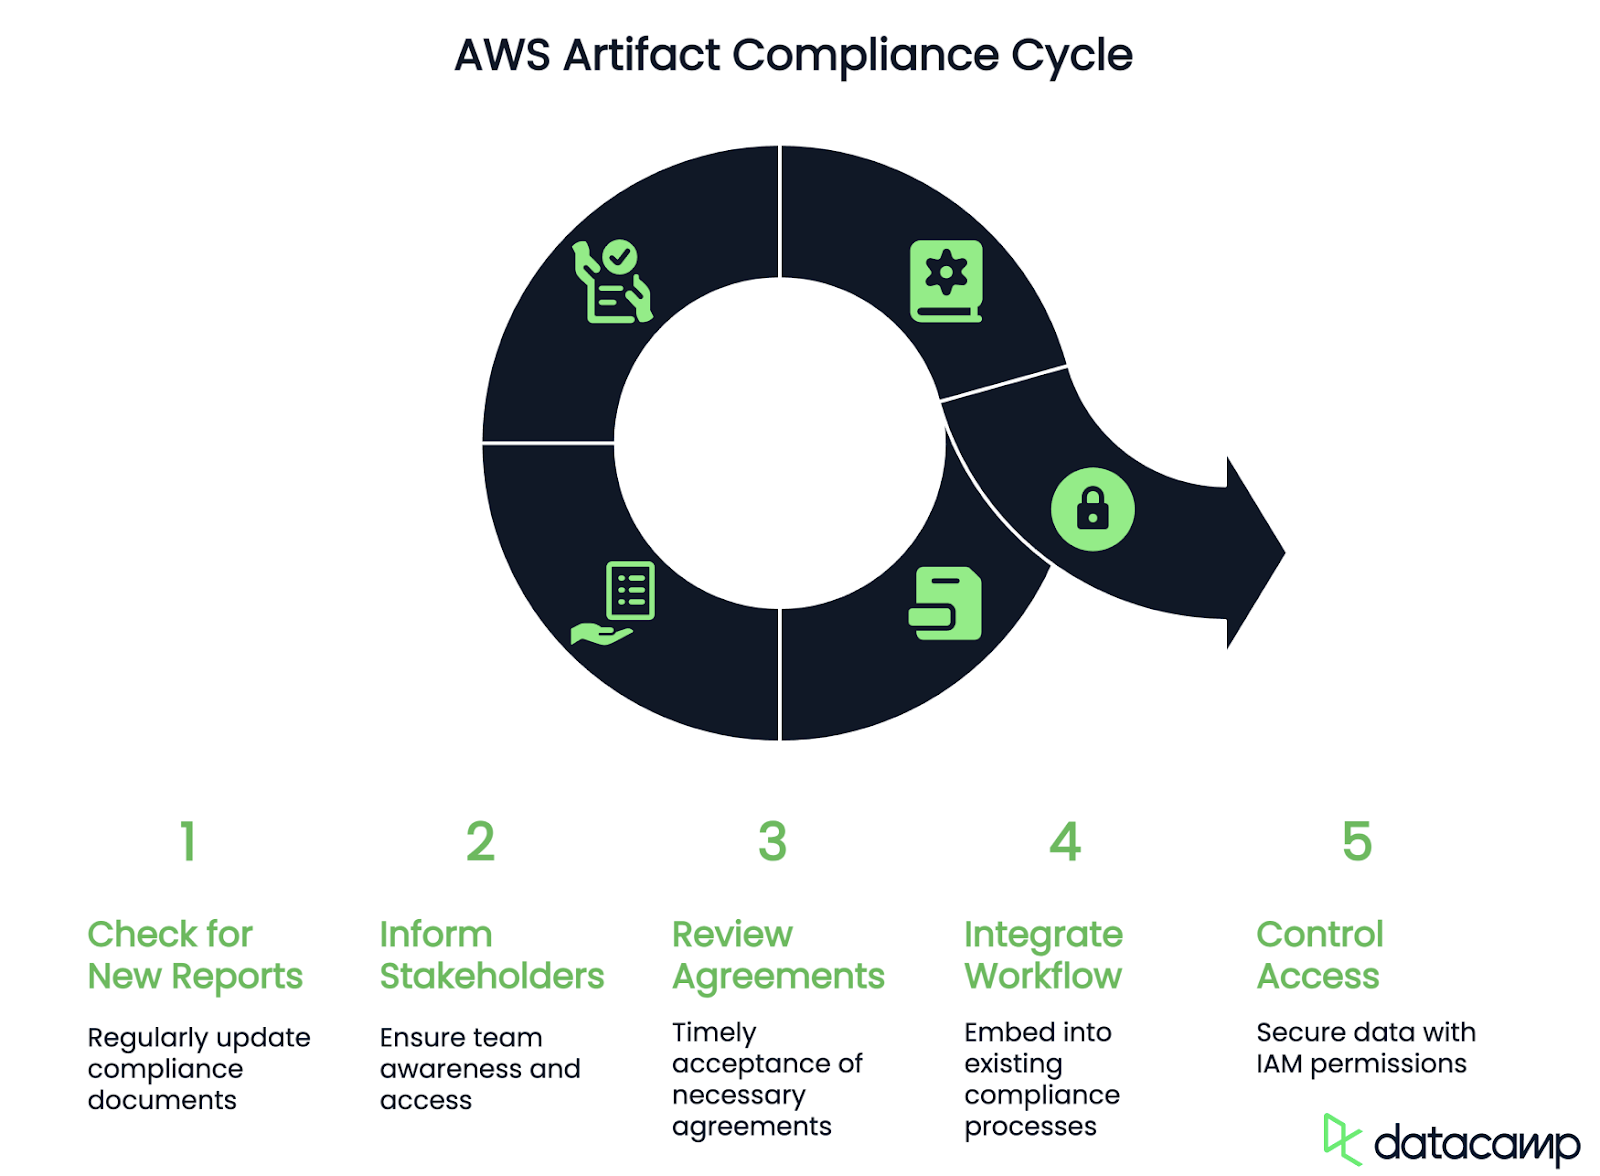
1. नई रिपोर्टों और प्रमाणपत्रों के लिए नियमित रूप से जाँचें
जैसे-जैसे विनियम विकसित होते हैं और ऑडिट पूरे होते हैं, AWS अपनी अनुपालन दस्तावेज़ीकरण लगातार अपडेट करता है। यदि आपका व्यवसाय SOC रिपोर्टों, ISO प्रमाणपत्रों, या PCI DSS अनुपालन पर निर्भर करता है, तो नवीनतम संस्करणों के लिए समय-समय पर AWS Artifact जाँचना आदत बना लें। आप हर तिमाही अपडेटेड रिपोर्टें डाउनलोड और समीक्षा करने का आवर्ती कार्य भी सेट कर सकते हैं!
2. अनुपालन हितधारकों को सूचित रखें
AWS Artifact तभी उपयोगी है जब सही लोगों को पता हो कि इसे कैसे एक्सेस और उपयोग करना है। सुनिश्चित करें कि आपके अनुपालन अधिकारी, आईटी सुरक्षा टीमें, और ऑडिटर इस टूल से परिचित हों और उनके पास आवश्यक अनुमतियाँ हों। मैं सुझाव दूँगा कि अपने पसंदीदा दस्तावेज़ीकरण टूल में प्रमुख रिपोर्टें और समझौते कहाँ मिलते हैं, यह दर्ज कर लें ताकि आख़िरी समय में किसी को AWS के UI में खोजबीन न करनी पड़े।
3. समझौतों की समय पर समीक्षा और स्वीकृति करें
कुछ AWS सेवाओं के लिए विशिष्ट समझौते (जैसे GDPR के लिए DPA या HIPAA के लिए BAA) आवश्यक होते हैं, ताकि आप उन्हें अनुपालन के साथ उपयोग कर सकें। इन समझौतों की समीक्षा और स्वीकृति में देरी आपकी अनुपालन प्रक्रिया को धीमा कर सकती है। किसी को नियमित रूप से नए समझौतों की जाँच करने और समय पर उन्हें साइन कराने की ज़िम्मेदारी दें।
4. AWS Artifact को अपने अनुपालन वर्कफ़्लो में शामिल करें
यदि आपका संगठन पहले से ISO, SOC, या PCI DSS रूपरेखाओं का पालन करता है, तो AWS Artifact को अपनी मानक अनुपालन प्रक्रिया का हिस्सा बनाएं। उदाहरण के लिए:
- ऑडिट के दौरान, आप मैन्युअल रूप से दस्तावेज़ एकत्र करने के बजाय AWS Artifact से सीधे डाउनलोड उपलब्ध करा सकते हैं।
- सुरक्षा और अनुपालन भूमिकाओं में नए कर्मचारियों के लिए, ऑनबोर्डिंग में AWS Artifact प्रशिक्षण शामिल करें।
- ऐसी अनुपालन चेकलिस्ट का उपयोग करें जिसमें AWS Artifact रिपोर्टें और समझौते जाँचना शामिल हो।
5. एक्सेस नियंत्रण के लिए IAM अनुमतियों का उपयोग करें
आपके संगठन में हर किसी को AWS Artifact तक पहुँच की आवश्यकता नहीं है। AWS Identity and Access Management (IAM) पॉलिसियों का उपयोग करके पहुँच केवल उन्हीं तक सीमित रखें जिन्हें वास्तव में ज़रूरत है। इससे अनुपालन डेटा सुरक्षित रहता है और सही टीमों को उपलब्ध भी।
निष्कर्ष
AWS Artifact आपको अपनी सभी रिपोर्टें और समझौते एक ही जगह इकट्ठा करने देता है, ताकि आप कागजी कार्य के पीछे कम समय लगाएँ और महत्वपूर्ण कार्यों पर ध्यान दे सकें।
यदि आप AWS के नए उपयोगकर्ता हैं और अधिक जानना चाहते हैं, तो यह शुरुआती AWS Concepts कोर्स फ़ॉलो कर सकते हैं, जहाँ आप AWS की मुख्य सेवाओं के बारे में जानेंगे और क्यों यह प्लेटफ़ॉर्म क्लाउड कंप्यूटिंग के अग्रिम पंक्ति में है।
FAQs
क्या AWS Artifact के साथ कोई लागत जुड़ी है?
नहीं, AWS Artifact सभी AWS ग्राहकों के लिए निःशुल्क उपलब्ध है।
क्या मैं AWS Artifact दस्तावेज़ बाहरी ऑडिटरों के साथ साझा कर सकता/सकती हूँ?
हाँ, दस्तावेज़ बाहरी ऑडिट और अनुपालन जाँच को सुगम बनाने के लिए साझा किए जा सकते हैं। हालाँकि, संवेदनशील दस्तावेज़ साझा करने से पहले कृपया अपनी संस्था की सुरक्षा और अनुपालन नीतियाँ जाँच लें।
AWS Artifact में रिपोर्टें कितनी बार अपडेट होती हैं?
रिपोर्टें AWS के ऑडिट और प्रमाणन चक्रों के अनुरूप नियमित रूप से अपडेट की जाती हैं। उदाहरण के लिए, SOC रिपोर्टें आमतौर पर वार्षिक रूप से ताज़ा की जाती हैं, जबकि ISO या PCI DSS जैसे अन्य प्रमाणपत्र अपने-अपने अपडेट चक्रों का पालन करते हैं।
क्या मैं नई अनुपालन रिपोर्टों के लिए सूचनाएँ सेट कर सकता/सकती हूँ?
AWS Artifact स्वयं सूचनाएँ नहीं भेजता, लेकिन आप AWS CloudWatch या AWS SNS (Simple Notification Service) सेट कर सकते हैं ताकि नई अनुपालन रिपोर्ट उपलब्ध होने पर आपकी टीम को अलर्ट मिले।
क्या मैं AWS CLI या API के माध्यम से AWS Artifact तक पहुँच सकता/सकती हूँ?
नहीं, AWS Artifact केवल AWS Management Console के माध्यम से ही सुलभ है। आप AWS CLI या API के जरिए रिपोर्टें प्राप्त नहीं कर सकते या समझौते प्रबंधित नहीं कर सकते, यानी सभी इंटरैक्शन वेब इंटरफ़ेस के माध्यम से मैन्युअल रूप से करने होंगे।

मैं एक प्रोडक्ट-उन्मुख टेक लीड हूं, जो शुरुआती चरण के स्टार्टअप्स को पहले प्रोटोटाइप से लेकर प्रोडक्ट–मार्केट फिट और उससे आगे तक बढ़ाने में विशेषज्ञता रखता/रखती हूं। मुझे यह जानने में गहरी दिलचस्पी है कि लोग तकनीक का उपयोग कैसे करते हैं, और मुझे संस्थापकों व क्रॉस-फ़ंक्शनल टीमों के साथ मिलकर साहसिक विचारों को साकार करना पसंद है। जब मैं प्रोडक्ट नहीं बना रहा/रही होता/होती, तब मैं दुनिया के नए कोनों में प्रेरणा की तलाश में रहता/रहती हूं या योग स्टूडियो में जाकर मन हल्का करता/करती हूं।