Vai al contenuto principale

AWS Artifact: guida per principianti con esempi

Scopri come AWS Artifact offre accesso on-demand a report di conformità e accordi, semplificando aderenza normativa e audit per le aziende che usano AWS.
Aggiornato 29 set 2026  · 6 min leggi

Scopri con l'IA

ChatGPTClaudePerplexity

Ci sono molte ragioni per cui la tua azienda potrebbe aver bisogno di generare report di conformità e accordi: soddisfare gli auditor, rispettare i requisiti normativi o dimostrare ai clienti che i loro dati sono al sicuro. Il problema è che rintracciare i report giusti può essere molto frustrante. A seconda della struttura aziendale, potresti dover inseguire vari reparti e team di supporto o spulciare una montagna di documentazione.

AWS Artifact è il portale self-service di Amazon per l’accesso on-demand a report di conformità e accordi. Invece di rincorrere la burocrazia, puoi recuperare report SOC, certificazioni ISO e persino accordi relativi al GDPR in pochi clic.

Ma come funziona esattamente AWS Artifact e come sfruttarlo al meglio? Scopriamolo!

Che cos’è AWS Artifact?

AWS Artifact è il portale self-service di Amazon per accedere ai report di conformità e gestire gli accordi. Pensalo come un hub centralizzato per tutto ciò che riguarda sicurezza e conformità. Report SOC, certificazioni ISO o documenti di conformità PCI DSS sono tutti disponibili on-demand. Niente più ticket di supporto o attese per approvazioni: puoi recuperare ciò che ti serve in pochi clic.

Usare AWS Artifact ha fatto risparmiare tantissimo tempo al mio team durante la preparazione della certificazione ISO. Chiunque abbia lavorato a quella certificazione sa quanta burocrazia comporti! Avere tutti i documenti necessari in un unico posto ci ha permesso di concentrarci sul processo di certificazione vero e proprio invece di perdere ore a rincorrere la carta.

AWS Artifact non è però solo un archivio documentale. Aiuta anche le aziende a gestire gli accordi con AWS, come i Data Processing Addendum (DPA) per la conformità al GDPR o i Business Associate Addendum (BAA) per l’HIPAA. Se la tua azienda deve garantire la conformità alle normative di settore, AWS Artifact offre trasparenza e accessibilità per rendere il processo più semplice.
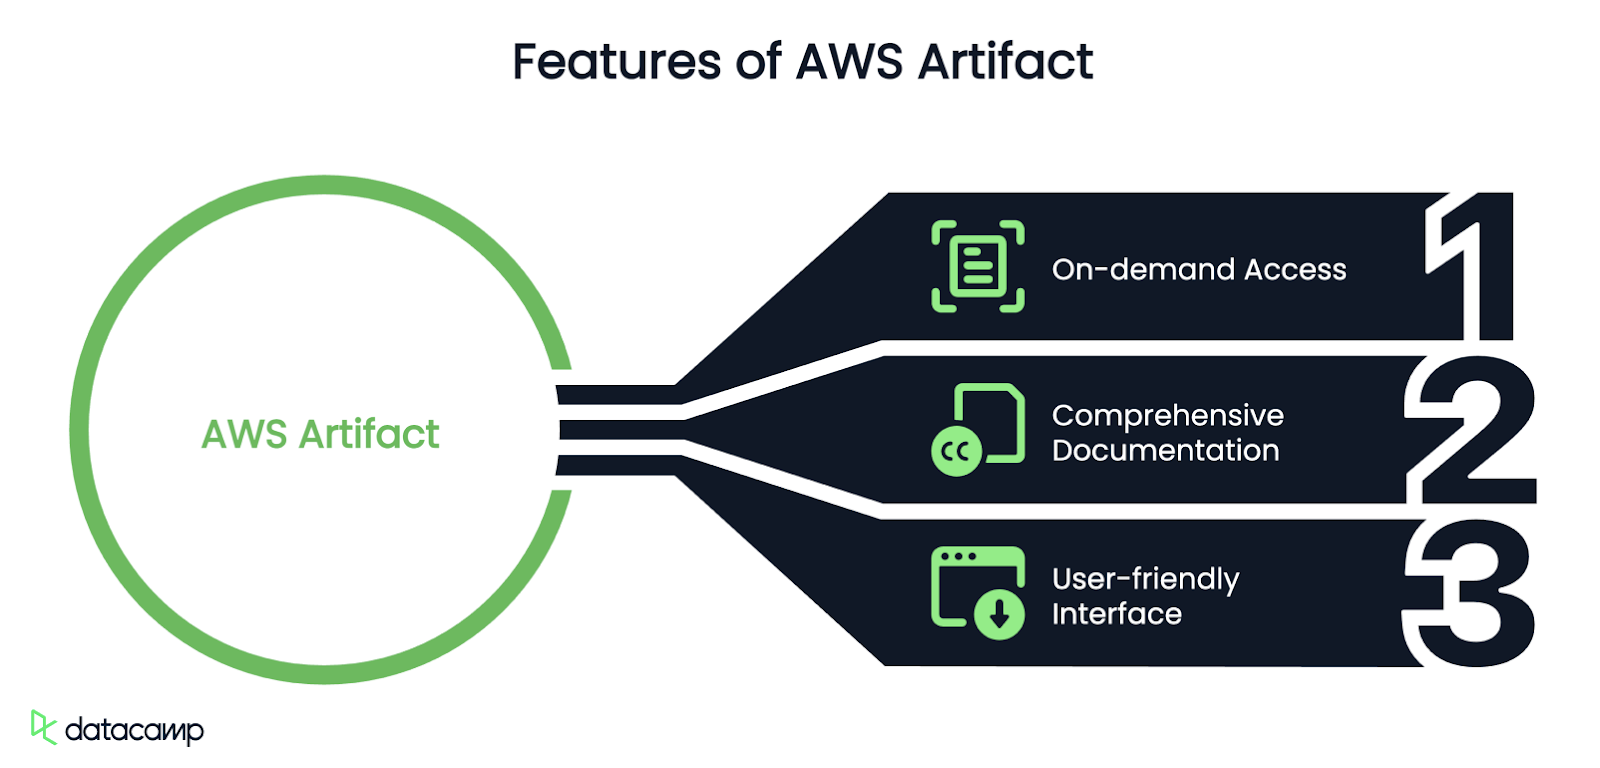
funzionalità di aws artifact

Ricapiamo quindi le principali funzionalità di AWS Artifact:

  • Accesso on-demand: niente più attese: recupera i documenti di conformità quando ti servono.
  • Documentazione completa: include report di audit, certificazioni e materiali di conformità normativa.
  • Interfaccia intuitiva: naviga e scarica facilmente i report senza dover essere esperto di AWS.

Nella prossima sezione analizzerò i componenti chiave, così potrai vedere esattamente cosa è disponibile e come può aiutare la tua organizzazione.

Componenti chiave di AWS Artifact

AWS Artifact è suddiviso in due sezioni principali: AWS Artifact Reports e AWS Artifact Agreements.
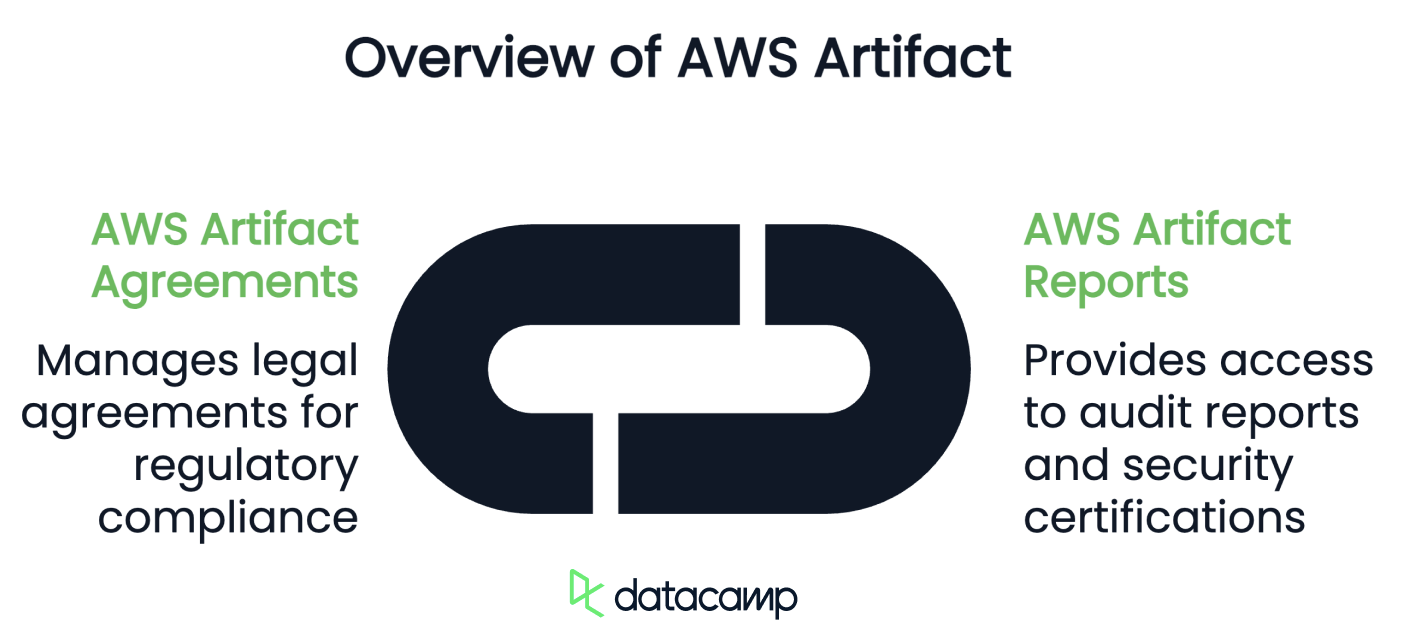
componenti chiave di aws artifact

AWS Artifact Reports

Se hai mai dovuto raccogliere documentazione di conformità per un audit, sai quanto possa essere doloroso. AWS Artifact Reports semplifica il tutto offrendo accesso diretto a report di audit, certificazioni di sicurezza e documenti di conformità:

  • Report SOC: i Service Organization Control (SOC) descrivono i controlli interni di AWS relativi a sicurezza, disponibilità e riservatezza. Sono fondamentali per le organizzazioni che devono dimostrare fiducia e trasparenza nelle proprie operazioni cloud.
  • Certificazioni ISO: AWS mantiene diverse certificazioni internazionali di sicurezza, tra cui ISO 27001 (sicurezza delle informazioni), ISO 27017 (sicurezza cloud) e ISO 27018 (privacy dei dati per i servizi cloud). Se la tua azienda segue gli standard ISO, puoi scaricare facilmente questi report per fini di conformità.
  • Conformità PCI DSS: per le aziende che trattano dati di carte di pagamento, AWS Artifact fornisce report PCI DSS (Payment Card Industry Data Security Standard) per confermare la conformità di AWS alle normative di settore.

AWS Artifact Agreements

AWS Artifact gestisce anche importanti accordi tra AWS e i suoi clienti. Questi accordi aiutano le aziende a soddisfare i requisiti normativi e legali e garantiscono il corretto trattamento dei dati. Tra i principali accordi:

  • Customer agreements: termini e condizioni standard che regolano l’uso dei servizi AWS.
  • Data Processing Addendum (DPA): per le aziende soggette al GDPR, questo accordo definisce come AWS gestisce e protegge i dati personali.
  • Business Associate Addendum (BAA): questo tipo di accordo è essenziale per le organizzazioni sanitarie soggette a HIPAA e assicura che AWS rispetti le normative per il trattamento delle informazioni sanitarie protette (PHI).

Ora che sai cosa aspettarti da AWS Artifact, ti mostrerò come accedervi e usarlo in modo efficace.

Come accedere e usare AWS Artifact

AWS Artifact è disponibile direttamente dalla AWS Management Console ed è piuttosto semplice da usare. Non devi essere un esperto cloud o un professionista IT.

1. Accedere ad AWS Artifact

Per iniziare:

  1. Accedi alla tua AWS Management Console. Se non hai ancora un account, dovrai crearnee uno.
  2. Nella barra di ricerca in alto, digita “Artifact” e selezionalo dai risultati.
  3. In alternativa, naviga manualmente:
    • Vai a “Security, Identity, & Compliance” nel menu dei servizi AWS.
    • Fai clic su “AWS Artifact”.

Arriverai alla dashboard di AWS Artifact, dove vedrai due sezioni principali:
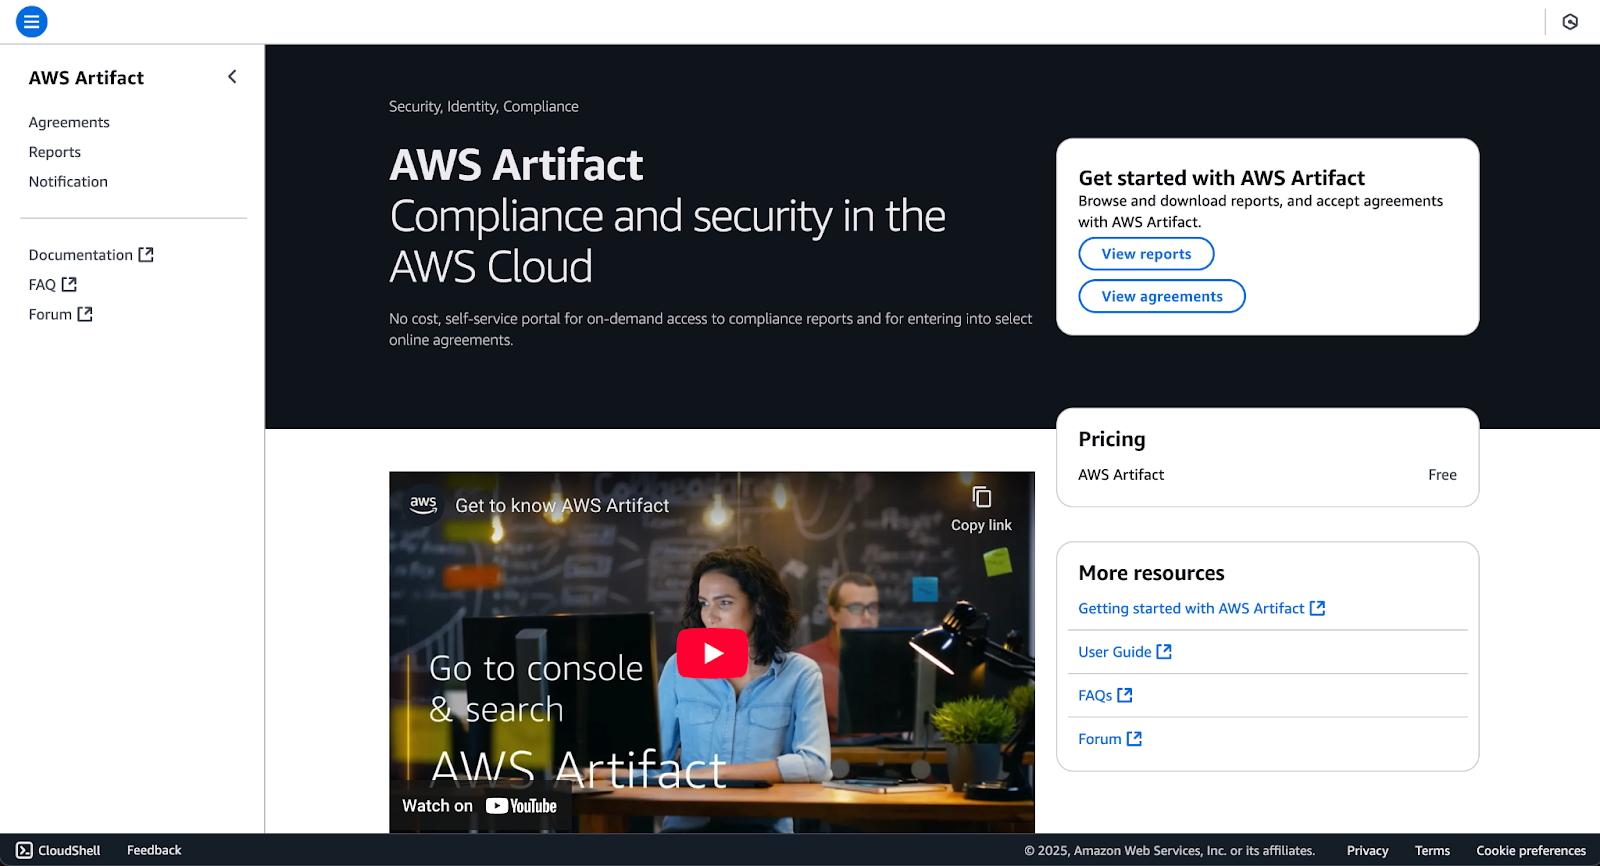
  • Reports (per la documentazione di conformità)
  • Agreements (per contratti legali e regolamentari)

Homepage di AWS Artifact

Homepage di AWS Artifact

2. Scaricare i report di conformità

Se ti servono report SOC, certificazioni ISO o documentazione PCI DSS, ecco come recuperarli:
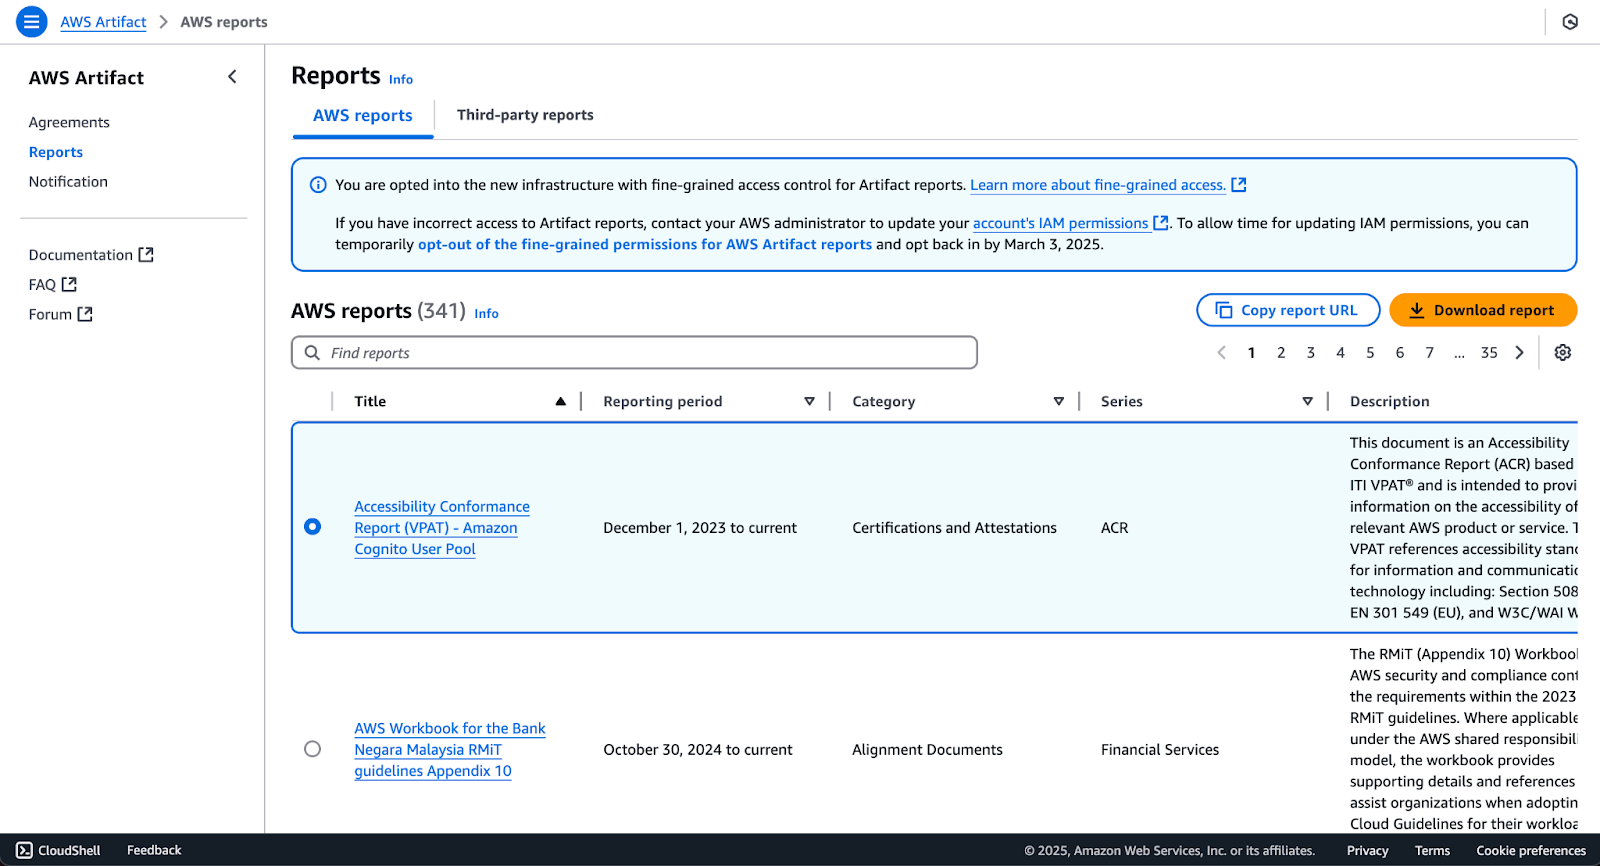
  1. Dalla dashboard di AWS Artifact, fai clic su “Reports”.
  2. Sfoglia o usa la barra di ricerca per trovare il report specifico che ti serve.
  3. Clicca sul titolo del report per vedere i dettagli o selezionalo per azioni rapide.
  4. Fai clic su “Download report” per ottenere una copia del documento.

report di AWS Artifact

Report di AWS Artifact

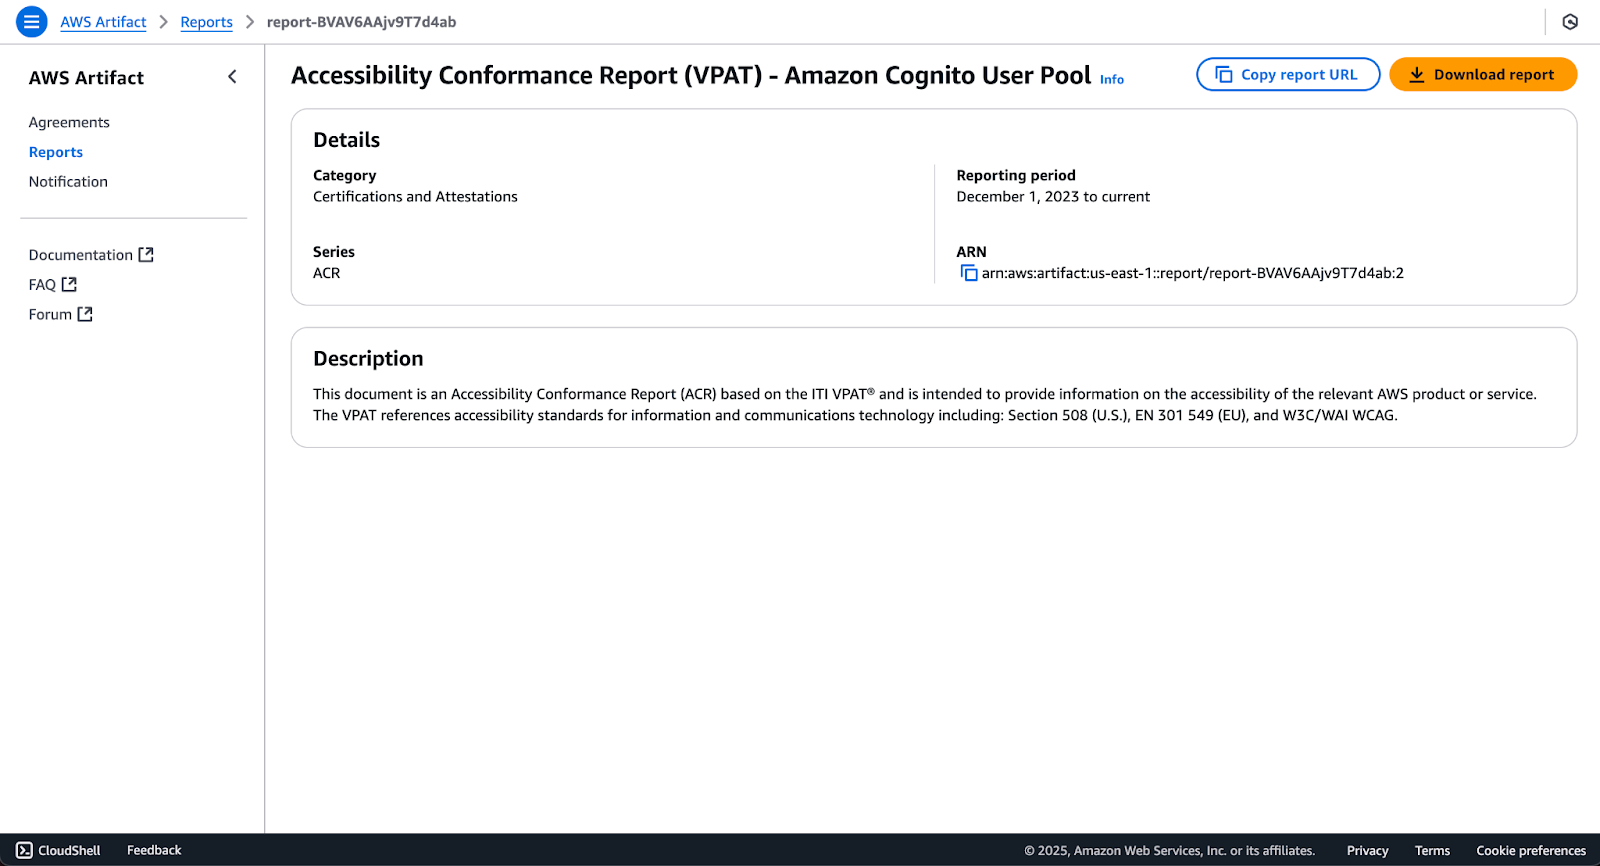
pagina di un report specifico di AWS Artifact

Pagina di un report specifico di AWS Artifact

Questi report sono solitamente PDF e puoi archivierli in modo sicuro per audit o revisioni normative.

3. Revisione e accettazione degli accordi

Alcuni servizi AWS richiedono accordi legali per conformarsi a normative come GDPR (DPA) o HIPAA (BAA). Ecco come gestirli:
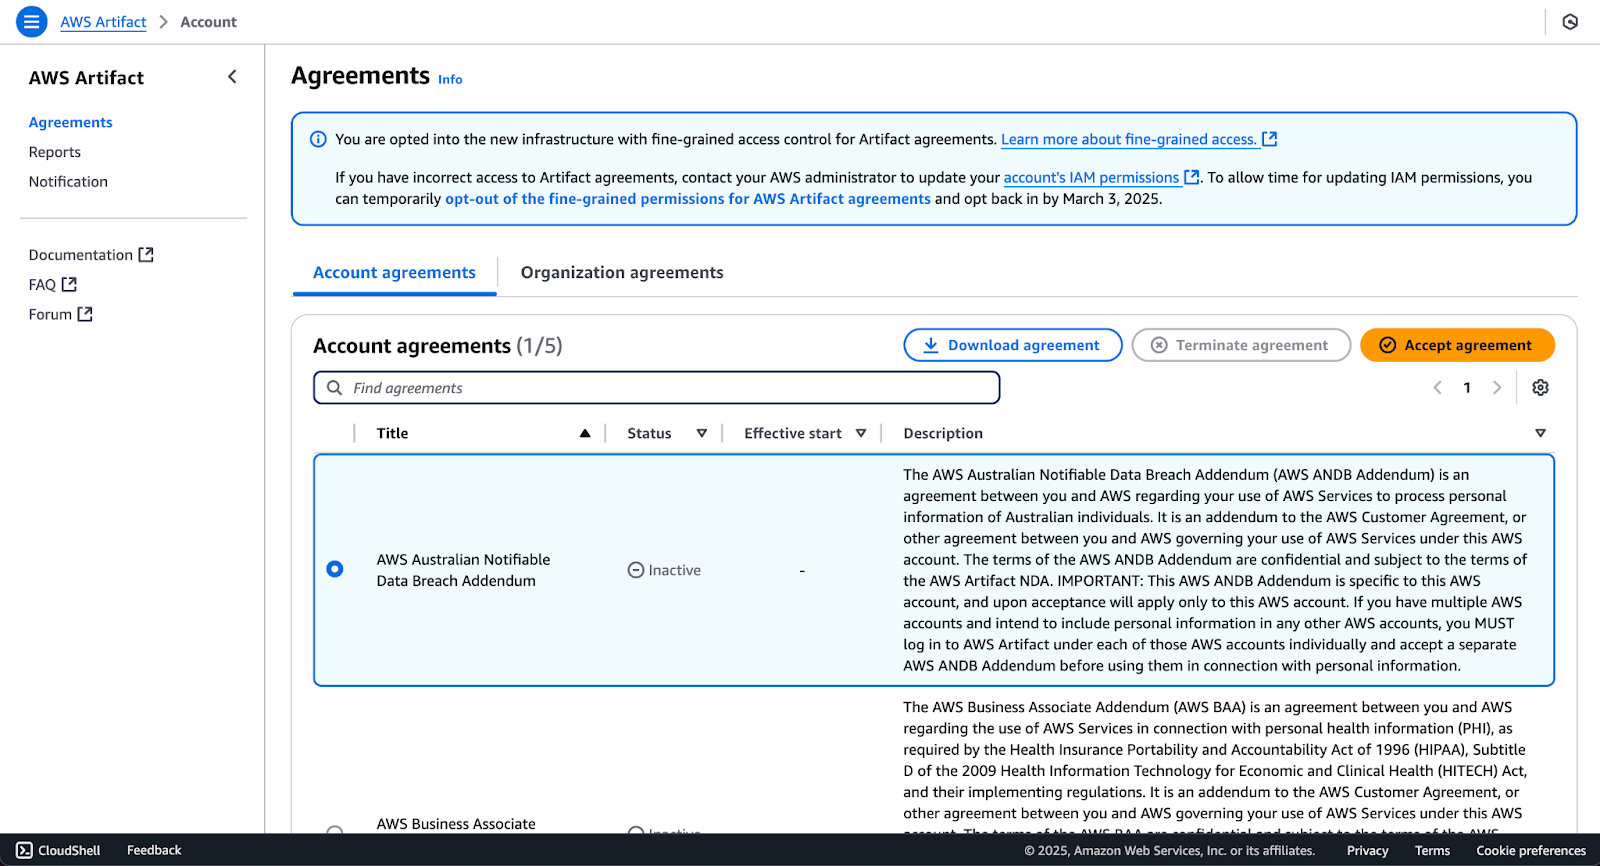
  1. In AWS Artifact, vai alla scheda “Agreements”.
  2. Vedrai un elenco di accordi disponibili per il tuo account.
  3. Se necessario, accetta l’accordo selezionandolo e facendo clic su “Accept agreement”. Dovrai scaricare l’accordo prima di farlo—e leggerlo con attenzione!
  4. Se non ti serve più un determinato accordo, potresti avere l’opzione di terminarlo.

accordi di AWS Artifact

Accordi di AWS Artifact

Una volta accettati, questi accordi assicurano che i tuoi servizi AWS siano conformi alle leggi sulla privacy e alle normative di settore.

4. Chi può accedere a AWS Artifact?

Per impostazione predefinita, non tutti nel tuo account AWS possono accedere a AWS Artifact. Se qualcuno nel tuo team di conformità o sicurezza ha bisogno di accesso, un amministratore AWS deve concedergli i permessi tramite AWS Identity and Access Management (IAM).

Per farlo:

  1. Apri IAM nella console AWS.
  2. Crea o modifica una policy IAM che includa i permessi per AWS Artifact.
  3. Collega la policy agli utenti, gruppi o ruoli IAM appropriati.

Puoi definire policy personalizzate o usare le policy gestite di AWS come AWSArtifactReportsReadOnlyAccess.
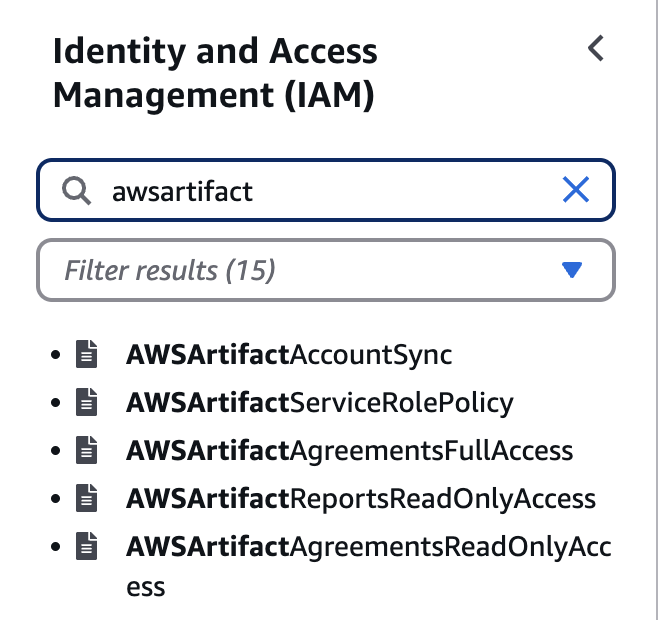
policy gestite di AWS Artifact

Policy gestite di AWS Artifact

5. Risoluzione dei problemi comuni

Se hai problemi ad accedere a AWS Artifact o a scaricare i report, ecco alcune verifiche da fare:

  • Nessun accesso: potresti non avere i permessi IAM corretti. Chiedi a un admin AWS di concederti l’accesso.
  • Report mancanti: alcuni report sono disponibili solo per clienti AWS in specifiche regioni o settori.
  • Impossibile scaricare: prova a disattivare le estensioni del browser o a usare un browser diverso, perché alcune impostazioni di sicurezza possono interferire.

Best practice per AWS Artifact

AWS Artifact è uno strumento potente, ma come ogni sistema legato alla conformità, conta come lo usi. Per ottenere il massimo valore (ed evitare corse dell’ultimo minuto quando arrivano gli auditor), ci sono alcune best practice da seguire.
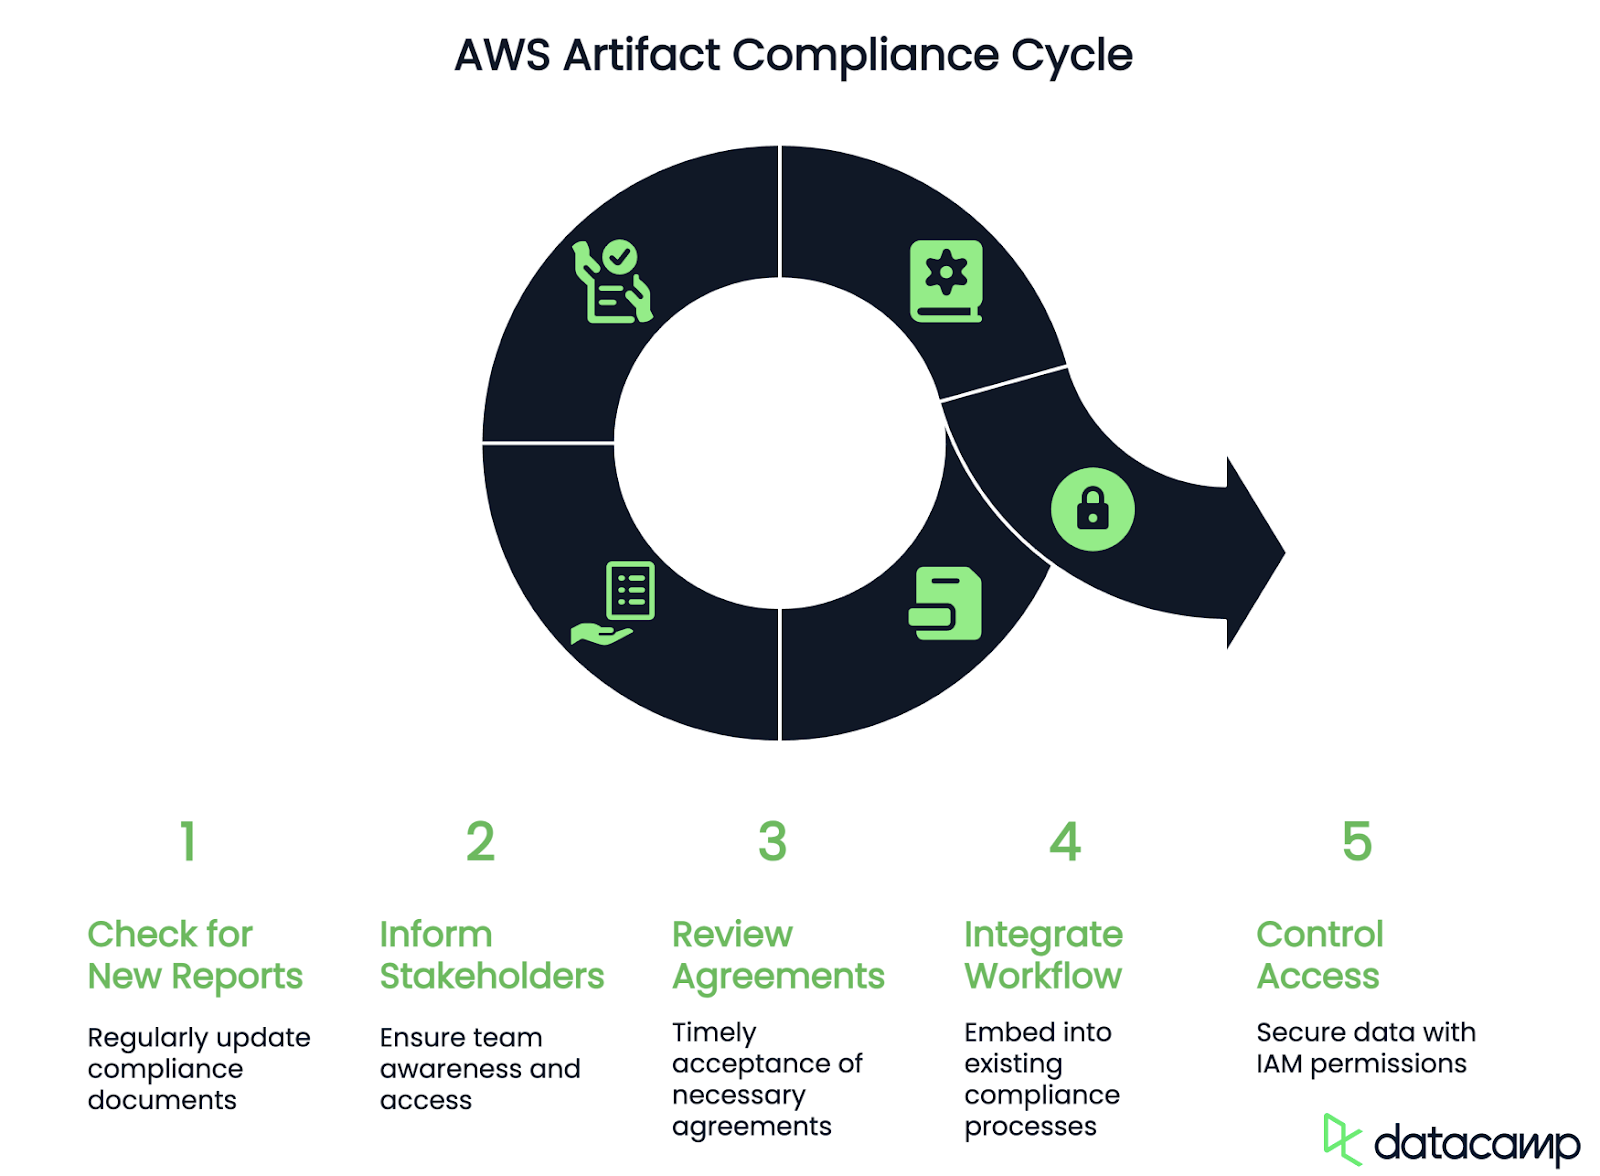
best practice di aws artifact

1. Controlla regolarmente nuovi report e certificazioni

AWS aggiorna continuamente la documentazione di conformità man mano che le normative evolvono e si completano gli audit. Se la tua azienda dipende da report SOC, certificazioni ISO o conformità PCI DSS, crea l’abitudine di controllare periodicamente AWS Artifact per le versioni più recenti. Puoi anche impostare un’attività ricorrente per scaricare e rivedere i report aggiornati ogni trimestre!

2. Tieni informati gli stakeholder della conformità

AWS Artifact è utile solo se le persone giuste sanno come accedervi e usarlo. Assicurati che i responsabili della conformità, i team di sicurezza IT e gli auditor conoscano lo strumento e abbiano i permessi necessari. Consiglio di documentare dove trovare i report e gli accordi chiave nel tuo strumento di documentazione preferito, così nessuno dovrà spulciare l’interfaccia di AWS all’ultimo minuto.

3. Rivedi e accetta gli accordi tempestivamente

Alcuni servizi AWS richiedono accordi specifici (come il DPA per il GDPR o il BAA per l’HIPAA) prima di poterli usare in modo conforme. Non rivedere e accettare questi accordi può causare ritardi nel tuo percorso di conformità. Assegna a qualcuno il compito di controllare regolarmente nuovi accordi e di assicurarsi che vengano firmati in tempo.

4. Integra AWS Artifact nel tuo workflow di conformità

Se la tua organizzazione segue già i framework ISO, SOC o PCI DSS, rendi AWS Artifact una parte standard del tuo processo di conformità. Ad esempio:

  • Durante gli audit, puoi fornire download diretti da AWS Artifact invece di raccogliere la documentazione manualmente.
  • Per i nuovi assunti in ruoli di sicurezza e conformità, puoi includere una formazione su AWS Artifact nell’onboarding.
  • Puoi usare una checklist di conformità che includa la verifica dei report e degli accordi in AWS Artifact.

5. Usa i permessi IAM per controllare l’accesso

Non tutti nella tua organizzazione hanno bisogno di accedere a AWS Artifact. Limita l’accesso solo a chi ne ha bisogno usando le policy di AWS Identity and Access Management (IAM). In questo modo i dati di conformità restano al sicuro ma disponibili ai team giusti.

Conclusione

AWS Artifact ti permette di raccogliere tutti i tuoi report e accordi in un unico posto, così puoi passare meno tempo a rincorrere la burocrazia e concentrarti sulle cose interessanti.

Se sei alle prime armi con AWS e vuoi saperne di più, puoi seguire questo corso introduttivo AWS Concepts, dove imparerai i principali servizi AWS e perché la piattaforma è all’avanguardia nel cloud computing.

FAQs

C’è un costo associato ad AWS Artifact?

No, AWS Artifact è fornito gratuitamente a tutti i clienti AWS.

Posso condividere i documenti di AWS Artifact con auditor esterni?

Sì, i documenti possono essere condivisi per facilitare audit esterni e verifiche di conformità. Tuttavia, prima di condividere documenti sensibili, verifica le policy di sicurezza e conformità della tua organizzazione.

Con quale frequenza vengono aggiornati i report in AWS Artifact?

I report vengono aggiornati regolarmente in linea con i cicli di audit e certificazione di AWS. Ad esempio, i report SOC sono in genere aggiornati annualmente, mentre altre certificazioni come ISO o PCI DSS seguono i propri cicli di aggiornamento.

Posso impostare notifiche per i nuovi report di conformità?

AWS Artifact di per sé non invia notifiche, ma puoi configurare AWS CloudWatch o AWS SNS (Simple Notification Service) per avvisare il tuo team quando è disponibile un nuovo report di conformità.

Posso accedere a AWS Artifact tramite AWS CLI o API?

No, AWS Artifact è accessibile solo tramite la AWS Management Console. Non puoi recuperare report o gestire accordi tramite AWS CLI o API: tutte le operazioni devono essere eseguite manualmente dall’interfaccia web.


Marie Fayard's photo
Author
Marie Fayard

Sono una tech lead orientata al prodotto, specializzata nel far crescere startup nelle fasi iniziali, dal primo prototipo al product-market fit e oltre. Sono instancabilmente curiosa di come le persone usano la tecnologia e adoro lavorare a stretto contatto con founder e team cross‑funzionali per dare vita a idee ambiziose. Quando non costruisco prodotti, inseguo l’ispirazione in angoli nuovi del mondo o scarico le tensioni in una sala yoga.

Argomenti
Cloud
AWS

Impara il cloud con questi corsi!

Corso

Comprendere il Cloud Computing

2 ore
257K
Un'introduzione semplice al cloud computing, che spiega i concetti chiave, i termini e gli strumenti.
Vedi i dettagliRight Arrow
Inizia Il Corso
Mostra altroRight Arrow
Correlato

blog

Che cos'è Snowflake? Guida per principianti alla piattaforma dati cloud

Esplora le basi di Snowflake, la piattaforma dati cloud. Scopri la sua architettura, le sue funzionalità e come integrarla nelle tue pipeline di dati.
Tim Lu's photo

Tim Lu

12 min

blog

I 15 migliori server MCP remoti che ogni AI builder dovrebbe conoscere nel 2026

Scopri i 15 migliori server MCP remoti che stanno trasformando lo sviluppo AI nel 2026. Scopri come migliorano automazione, ragionamento, sicurezza e velocità dei workflow.
Abid Ali Awan's photo

Abid Ali Awan

15 min

blog

Tokenizzazione nel NLP: come funziona, sfide e casi d'uso

Guida al preprocessing NLP nel machine learning. Copriamo spaCy, i transformer di Hugging Face e come funziona la tokenizzazione in casi d'uso reali.
Abid Ali Awan's photo

Abid Ali Awan

10 min

Mostra AltroMostra Altro