

AWS Artifact là gì?
AWS Artifact là cổng tự phục vụ của Amazon để truy cập báo cáo tuân thủ và quản lý thỏa thuận. Hãy hình dung đây là trung tâm tập trung cho mọi vấn đề bảo mật và tuân thủ. Báo cáo SOC, chứng nhận ISO hoặc tài liệu tuân thủ PCI DSS đều có sẵn theo yêu cầu. Không cần gửi phiếu hỗ trợ hay đợi phê duyệt—bạn có thể lấy những gì cần chỉ với vài cú nhấp.
Việc sử dụng AWS Artifact đã giúp nhóm tôi tiết kiệm rất nhiều thời gian khi chuẩn bị chứng nhận ISO. Tôi nghĩ ai từng theo đuổi chứng nhận đó đều biết khối lượng giấy tờ nhiều đến thế nào! Có tất cả tài liệu cần thiết tập trung một chỗ giúp chúng tôi tập trung vào quy trình chứng nhận thực tế thay vì lãng phí hàng giờ để truy lùng giấy tờ.
Tuy nhiên, AWS Artifact không chỉ là kho tài liệu. Nó còn giúp doanh nghiệp quản lý các thỏa thuận với AWS, như Phụ lục Xử lý Dữ liệu (DPA) cho tuân thủ GDPR hoặc Phụ lục Đối tác Kinh doanh (BAA) cho HIPAA. Nếu công ty bạn cần đảm bảo tuân thủ theo quy định ngành, AWS Artifact cung cấp tính minh bạch và khả năng truy cập để quá trình đó trở nên dễ dàng hơn.
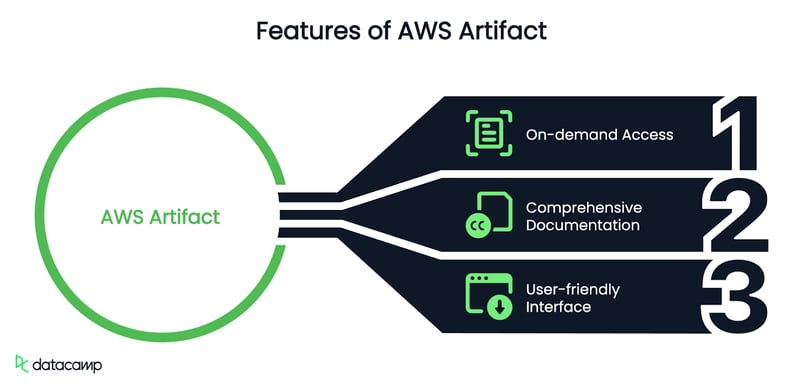
Vậy, hãy điểm lại các tính năng chính của AWS Artifact:
- Truy cập theo yêu cầu: Không còn phải chờ đợi, lấy tài liệu tuân thủ bất cứ khi nào bạn cần.
- Tài liệu toàn diện: Bao gồm báo cáo kiểm toán, chứng nhận và tài liệu tuân thủ quy định.
- Giao diện thân thiện: Dễ dàng điều hướng và tải báo cáo mà không cần chuyên môn sâu về AWS.
Ở phần tiếp theo, tôi sẽ phân tích các thành phần chính để bạn thấy rõ những gì có sẵn và cách chúng mang lại lợi ích cho tổ chức của bạn.
Các thành phần chính của AWS Artifact
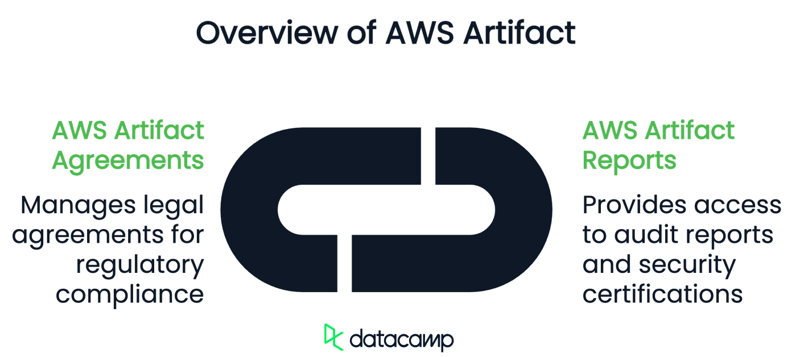
AWS Artifact được chia thành hai phần chính: AWS Artifact Reports và AWS Artifact Agreements.
AWS Artifact Reports
Nếu bạn từng phải thu thập tài liệu tuân thủ cho một cuộc kiểm toán, bạn sẽ biết việc đó đau đầu thế nào. AWS Artifact Reports đơn giản hóa quy trình bằng cách cung cấp quyền truy cập trực tiếp vào báo cáo kiểm toán, chứng nhận bảo mật và tài liệu tuân thủ:
- Báo cáo SOC: Service Organization Control (SOC) mô tả các kiểm soát nội bộ của AWS liên quan đến bảo mật, tính sẵn sàng và tính bảo mật thông tin. Chúng rất quan trọng với các tổ chức cần chứng minh độ tin cậy và minh bạch trong vận hành đám mây.
- Chứng nhận ISO: AWS duy trì nhiều chứng nhận bảo mật quốc tế, bao gồm ISO 27001 (an toàn thông tin), ISO 27017 (bảo mật đám mây) và ISO 27018 (bảo vệ dữ liệu cá nhân cho dịch vụ đám mây). Nếu doanh nghiệp của bạn tuân theo các chuẩn ISO, bạn có thể dễ dàng tải các báo cáo này để phục vụ mục đích tuân thủ.
- Tuân thủ PCI DSS: Đối với doanh nghiệp xử lý dữ liệu thẻ thanh toán, AWS Artifact cung cấp các báo cáo PCI DSS (Payment Card Industry Data Security Standard) để xác nhận sự tuân thủ của AWS với các quy định trong ngành.
AWS Artifact Agreements
AWS Artifact cũng quản lý các thỏa thuận quan trọng giữa AWS và khách hàng. Những thỏa thuận này giúp doanh nghiệp đáp ứng yêu cầu pháp lý và quy định, đồng thời đảm bảo dữ liệu được xử lý đúng cách. Các thỏa thuận chính gồm:
- Thỏa thuận khách hàng: Các điều khoản và điều kiện tiêu chuẩn điều chỉnh việc sử dụng dịch vụ AWS.
- Data Processing Addendum (DPA): Dành cho các công ty hoạt động theo GDPR, thỏa thuận này quy định cách AWS xử lý và bảo vệ dữ liệu cá nhân.
- Business Associate Addendum (BAA): Loại thỏa thuận này rất cần thiết cho các tổ chức y tế chịu sự điều chỉnh của HIPAA và đảm bảo AWS tuân thủ quy định khi xử lý thông tin sức khỏe được bảo vệ (PHI).
Giờ bạn đã biết có thể mong đợi gì từ AWS Artifact, tôi sẽ hướng dẫn cách truy cập và sử dụng hiệu quả.
Cách truy cập và sử dụng AWS Artifact
AWS Artifact có sẵn trực tiếp qua AWS Management Console và cách sử dụng khá đơn giản. Bạn không cần là chuyên gia đám mây hay dân IT.
1. Truy cập AWS Artifact
Để bắt đầu:
- Đăng nhập vào AWS Management Console. Nếu bạn chưa có tài khoản, bạn sẽ cần tạo một tài khoản.
- Trong thanh tìm kiếm trên cùng, gõ “Artifact” và chọn từ kết quả.
- Hoặc điều hướng thủ công:
- Vào “Security, Identity, & Compliance” trong menu dịch vụ AWS.
- Nhấp vào “AWS Artifact”.
Bạn sẽ được đưa đến bảng điều khiển AWS Artifact, nơi hiển thị hai phần chính:
- Reports (dành cho tài liệu tuân thủ)
- Agreements (dành cho hợp đồng pháp lý và quy định)
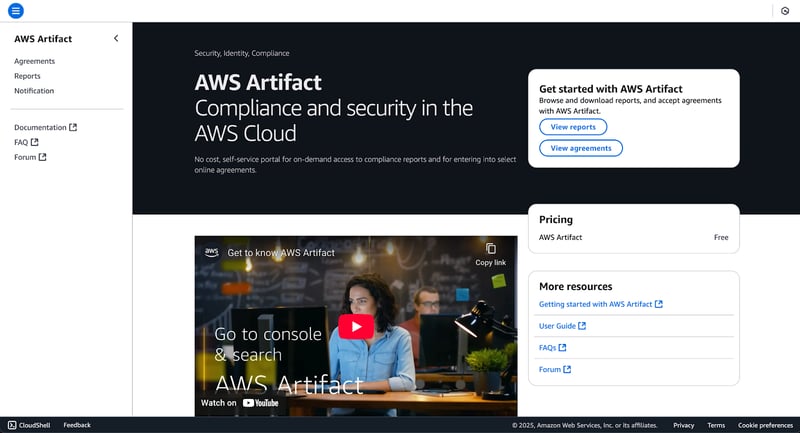
Trang chủ AWS Artifact
2. Tải báo cáo tuân thủ
Nếu bạn cần báo cáo SOC, chứng nhận ISO hoặc tài liệu PCI DSS, đây là cách lấy chúng:
- Từ bảng điều khiển AWS Artifact, nhấp “Reports”.
- Duyệt hoặc dùng ô tìm kiếm để tìm báo cáo cụ thể bạn cần.
- Nhấp tiêu đề báo cáo để xem chi tiết, hoặc chọn để thực hiện nhanh.
- Nhấp “Download report” để tải bản sao tài liệu.
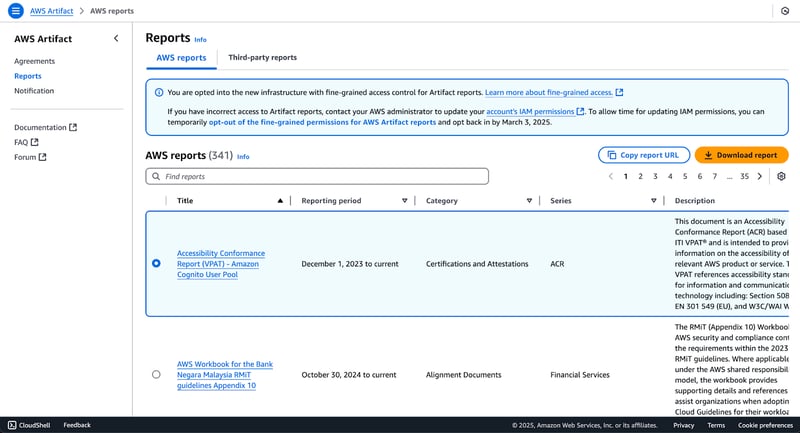
Báo cáo AWS Artifact
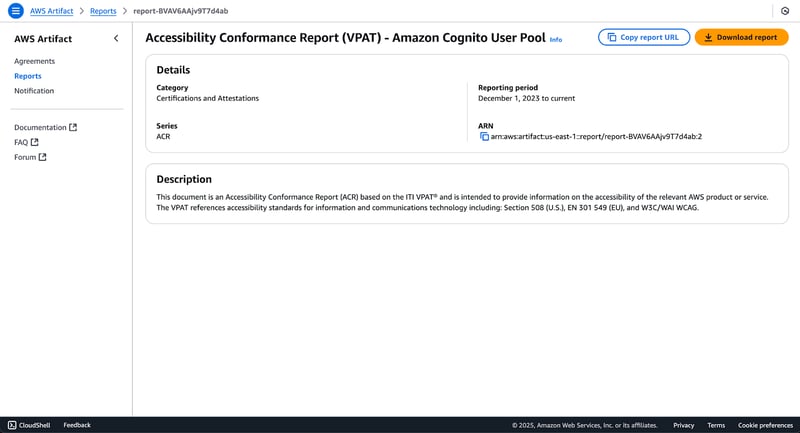
Trang báo cáo cụ thể của AWS Artifact
Các báo cáo này thường là tệp PDF, và bạn có thể lưu trữ an toàn để phục vụ kiểm toán hoặc xem xét theo quy định.
3. Xem xét và chấp nhận thỏa thuận
Một số dịch vụ AWS yêu cầu thỏa thuận pháp lý để tuân thủ các quy định như GDPR (DPA) hoặc HIPAA (BAA). Đây là cách quản lý chúng:
- Trong AWS Artifact, vào thẻ “Agreements”.
- Bạn sẽ thấy danh sách các thỏa thuận có sẵn cho tài khoản của mình.
- Nếu cần, hãy chấp nhận thỏa thuận bằng cách chọn và nhấp “Accept agreement”. Bạn sẽ cần tải thỏa thuận về trước khi làm điều đó—và hãy đọc kỹ!
- Nếu bạn không còn cần một thỏa thuận nào đó, bạn có thể có tùy chọn chấm dứt nó.
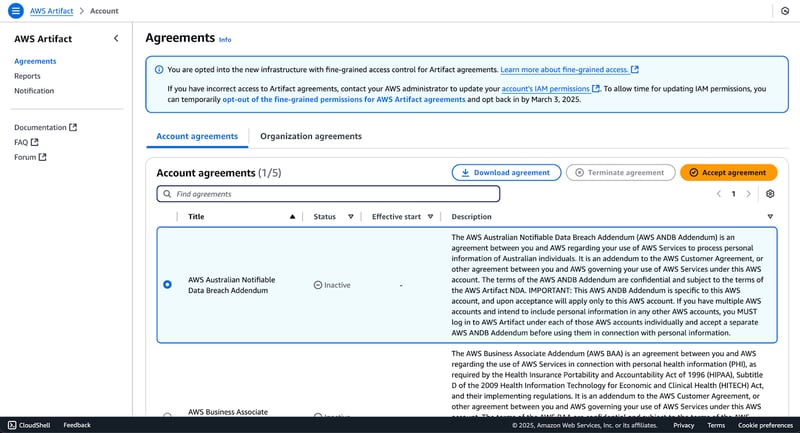
Các thỏa thuận AWS Artifact
Khi đã chấp nhận, các thỏa thuận này đảm bảo dịch vụ AWS của bạn tuân thủ luật bảo mật và quy định ngành.
4. Ai có thể truy cập AWS Artifact?
Mặc định không phải ai trong tài khoản AWS của bạn cũng có thể truy cập AWS Artifact. Nếu ai đó trong nhóm tuân thủ hoặc bảo mật cần quyền, quản trị viên AWS phải cấp phép qua AWS Identity and Access Management (IAM).
Thực hiện như sau:
- Mở IAM trong bảng điều khiển AWS.
- Tạo hoặc chỉnh sửa một chính sách IAM bao gồm quyền cho AWS Artifact.
- Gắn chính sách vào người dùng, nhóm hoặc vai trò IAM phù hợp.
Bạn có thể tự định nghĩa chính sách hoặc dùng các chính sách do AWS quản lý như AWSArtifactReportsReadOnlyAccess.
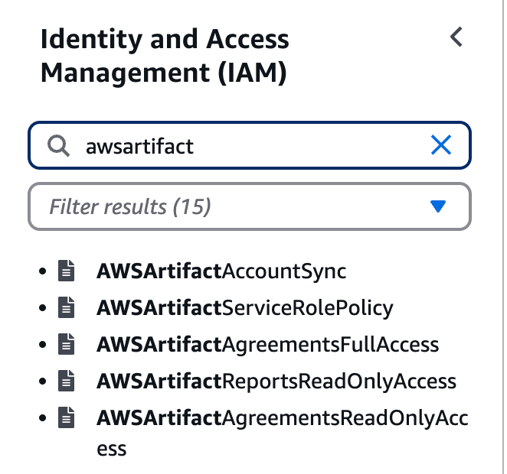
Các chính sách được quản lý cho AWS Artifact
5. Khắc phục sự cố thường gặp
Nếu bạn gặp khó khăn khi truy cập AWS Artifact hoặc tải báo cáo, hãy kiểm tra một vài điểm sau:
- Không có quyền truy cập: Bạn có thể chưa có quyền IAM phù hợp. Hãy nhờ quản trị viên AWS cấp quyền.
- Thiếu báo cáo: Một số báo cáo chỉ có sẵn cho khách hàng AWS ở các khu vực hoặc ngành cụ thể.
- Không thể tải xuống: Thử tắt tiện ích mở rộng trình duyệt hoặc dùng trình duyệt khác, vì một số cài đặt bảo mật có thể gây cản trở.
Thực tiễn tốt nhất cho AWS Artifact
AWS Artifact là một công cụ mạnh mẽ, nhưng như mọi hệ thống liên quan đến tuân thủ, cách bạn sử dụng mới là điều quan trọng. Để khai thác tối đa giá trị (và tránh cuống cuồng vào phút chót khi kiểm toán viên gõ cửa), có một số thực tiễn tốt nhất nên theo.
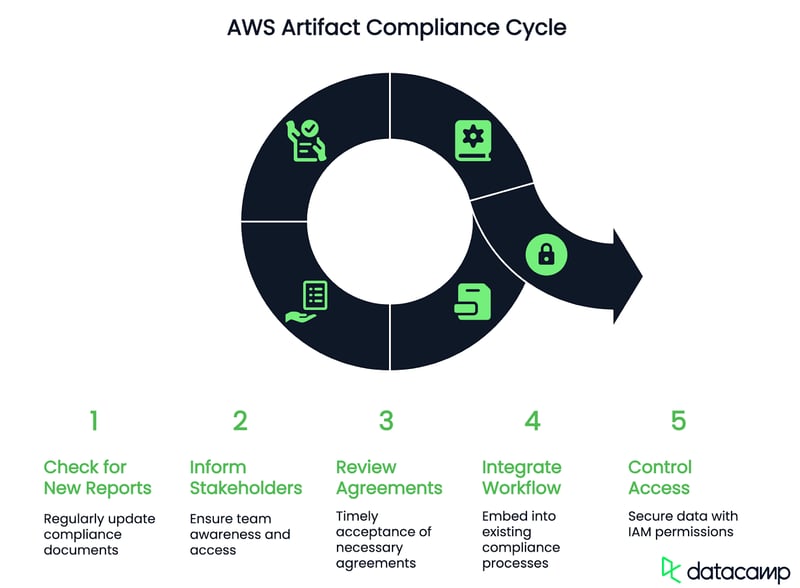
1. Thường xuyên kiểm tra báo cáo và chứng nhận mới
AWS liên tục cập nhật tài liệu tuân thủ khi các quy định thay đổi và kiểm toán hoàn tất. Nếu doanh nghiệp bạn phụ thuộc vào báo cáo SOC, chứng nhận ISO hoặc tuân thủ PCI DSS, hãy tạo thói quen kiểm tra AWS Artifact định kỳ để lấy phiên bản mới nhất. Bạn thậm chí có thể đặt nhiệm vụ định kỳ hàng quý để tải và rà soát các báo cáo được cập nhật!
2. Giữ các bên liên quan đến tuân thủ trong vòng thông tin
AWS Artifact chỉ hữu ích khi đúng người biết cách truy cập và sử dụng. Hãy đảm bảo cán bộ tuân thủ, đội ngũ an ninh CNTT và kiểm toán viên đều biết về công cụ này và có quyền hạn cần thiết. Tôi khuyên bạn nên ghi lại nơi tìm các báo cáo và thỏa thuận quan trọng trong công cụ tài liệu ưa thích để không ai phải lục tìm giao diện AWS vào phút chót.
3. Xem xét và chấp nhận thỏa thuận kịp thời
Một số dịch vụ AWS yêu cầu thỏa thuận cụ thể (như DPA cho GDPR hoặc BAA cho HIPAA) trước khi bạn có thể sử dụng một cách tuân thủ. Việc không xem xét và chấp nhận các thỏa thuận này có thể gây chậm trễ cho quy trình tuân thủ. Hãy phân công người kiểm tra thỏa thuận mới thường xuyên và đảm bảo chúng được ký đúng hạn.
4. Tích hợp AWS Artifact vào quy trình tuân thủ
Nếu tổ chức của bạn đã tuân theo các khung ISO, SOC hoặc PCI DSS, hãy biến AWS Artifact thành một phần chuẩn trong quy trình tuân thủ. Ví dụ:
- Trong quá trình kiểm toán, bạn có thể cung cấp các bản tải trực tiếp từ AWS Artifact thay vì tự gom tài liệu thủ công.
- Đối với nhân sự mới ở vai trò bảo mật và tuân thủ, bạn có thể đưa đào tạo về AWS Artifact vào quy trình hội nhập.
- Bạn có thể dùng một danh sách kiểm tuân thủ bao gồm bước kiểm tra báo cáo và thỏa thuận trên AWS Artifact.
5. Dùng quyền IAM để kiểm soát truy cập
Không phải ai trong tổ chức cũng cần truy cập AWS Artifact. Hãy giới hạn truy cập chỉ cho những người cần bằng các chính sách AWS Identity and Access Management (IAM). Điều này giúp dữ liệu tuân thủ vẫn an toàn nhưng vẫn sẵn có cho đúng nhóm.
Kết luận
AWS Artifact cho phép bạn tập hợp mọi báo cáo và thỏa thuận vào một nơi, để bạn bớt thời gian chạy theo giấy tờ và tập trung vào những việc thú vị hơn.
Nếu bạn mới làm quen với AWS và muốn biết thêm, bạn có thể theo học khóa dành cho người mới bắt đầu AWS Concepts, nơi bạn sẽ học về các dịch vụ chính của AWS và lý do nền tảng này dẫn đầu trong điện toán đám mây.
Câu hỏi thường gặp
AWS Artifact có tốn phí không?
Không, AWS Artifact được cung cấp miễn phí cho tất cả khách hàng AWS.
Tôi có thể chia sẻ tài liệu AWS Artifact với kiểm toán viên bên ngoài không?
Có, tài liệu có thể được chia sẻ để hỗ trợ kiểm toán bên ngoài và kiểm tra tuân thủ. Tuy nhiên, hãy kiểm tra chính sách bảo mật và tuân thủ của tổ chức bạn trước khi chia sẻ tài liệu nhạy cảm.
Các báo cáo trong AWS Artifact được cập nhật bao lâu một lần?
Các báo cáo được cập nhật thường xuyên theo chu kỳ kiểm toán và chứng nhận của AWS. Ví dụ, báo cáo SOC thường được làm mới hằng năm, trong khi các chứng nhận khác như ISO hoặc PCI DSS theo chu kỳ cập nhật riêng.
Tôi có thể thiết lập thông báo khi có báo cáo tuân thủ mới không?
Bản thân AWS Artifact không gửi thông báo, nhưng bạn có thể thiết lập AWS CloudWatch hoặc AWS SNS (Simple Notification Service) để cảnh báo cho nhóm khi có báo cáo tuân thủ mới.
Tôi có thể truy cập AWS Artifact qua AWS CLI hoặc API không?
Không, AWS Artifact chỉ có thể truy cập qua AWS Management Console. Bạn không thể lấy báo cáo hoặc quản lý thỏa thuận qua AWS CLI hoặc API, nghĩa là mọi thao tác phải thực hiện thủ công qua giao diện web.

Tác giả
Marie Fayard
Tôi là một trưởng nhóm kỹ thuật định hướng sản phẩm, chuyên giúp các startup giai đoạn đầu phát triển từ nguyên mẫu đầu tiên đến khi đạt được sự phù hợp sản phẩm - thị trường và xa hơn nữa. Tôi luôn tò mò về cách con người sử dụng công nghệ, và tôi thích làm việc sát sao với nhà sáng lập và các nhóm liên chức năng để biến những ý tưởng táo bạo thành hiện thực. Khi không xây dựng sản phẩm, tôi tìm cảm hứng ở những miền đất mới hoặc xả căng thẳng tại phòng tập yoga.
Có rất nhiều lý do khiến công ty của bạn cần tạo báo cáo và thỏa thuận tuân thủ, từ việc đáp ứng kiểm toán viên và yêu cầu pháp lý cho đến chứng minh với khách hàng rằng dữ liệu của họ được bảo vệ an toàn. Vấn đề là việc tìm đúng báo cáo có thể gây nản lòng. Tùy theo cơ cấu công ty, bạn có thể phải liên hệ nhiều bộ phận và đội ngũ hỗ trợ hoặc lục tìm qua một đống tài liệu.
AWS Artifact là cổng tự phục vụ của Amazon để truy cập theo yêu cầu các báo cáo và thỏa thuận tuân thủ. Thay vì chạy theo giấy tờ, bạn có thể lấy báo cáo SOC, chứng nhận ISO và thậm chí các thỏa thuận liên quan đến GDPR chỉ với vài cú nhấp chuột.
Vậy chính xác AWS Artifact hoạt động như thế nào và làm sao khai thác tối đa công cụ này? Hãy cùng tìm hiểu!