MongoDB Atlas mewajibkan otentikasi multi-faktor (MFA) untuk semua akun. MFA membantu mencegah akses tidak sah, bahkan jika seseorang mencuri kata sandi Anda, dengan mewajibkan langkah verifikasi tambahan di luar kata sandi Anda. Jika Anda baru menggunakan Atlas, Anda perlu mengonfigurasi MFA saat penyiapan akun.
Panduan ini menjelaskan opsi MFA yang tersedia, termasuk aplikasi autentikator, Okta Verify, kunci keamanan dan biometrik, serta verifikasi email. Anda akan mempelajari:
- Mengapa MFA memperkuat keamanan MongoDB Atlas melebihi kata sandi
- Cara mengonfigurasi MFA untuk login sosial dan kredensial Atlas
- Metode MFA yang tersedia dan kapan menggunakan masing-masing
- Praktik terbaik untuk menjaga otentikasi tetap aman
Mengapa MFA Penting untuk MongoDB Atlas
Basis data MongoDB Atlas Anda berisi informasi sensitif yang dapat menjadi target penyerang. Mengandalkan satu kata sandi membuat akun Anda rentan karena kata sandi yang disusupi memberi penyerang akses penuh ke data Anda.
Untuk mengurangi risiko ini, MFA memperkuat keamanan Anda dengan menambahkan langkah verifikasi tambahan. Langkah verifikasi ini melindungi Anda dari ancaman umum seperti credential stuffing, di mana penyerang mencoba kata sandi yang bocor dari layanan lain untuk mengakses akun MongoDB Atlas Anda. MFA juga membantu mencegah serangan phishing, karena kata sandi yang dicuri saja tidak cukup untuk masuk.
Selain keamanan, MFA juga penting untuk kepatuhan. Banyak standar industri mewajibkan otentikasi multi-faktor untuk sistem yang menyimpan atau memproses informasi sensitif. Menggunakan MFA pada akun MongoDB Atlas Anda membantu memenuhi persyaratan tersebut.
Terakhir, konsekuensi dari akses tidak sah bisa sangat serius. Penyerang dapat menghapus koleksi, memodifikasi atau mencuri rekaman, mengekspos data pelanggan, atau bahkan menyandera informasi Anda. Mereka juga dapat menyalahgunakan sumber daya basis data Anda untuk meluncurkan serangan ke sistem lain, yang dapat menimbulkan biaya tak terduga dan risiko hukum.
Memahami Opsi MFA Anda di MongoDB Atlas
Cara Anda mengonfigurasi MFA di Atlas bergantung pada metode pendaftaran yang Anda gunakan. Metode otentikasi yang berbeda mengelola pengaturan MFA di tempat yang berbeda.
MongoDB Atlas mendukung dua metode otentikasi:
- Kredensial Atlas: Jika Anda mendaftar dengan email dan kata sandi, Anda mengonfigurasi MFA langsung melalui UI MongoDB Atlas. Atlas menyediakan beberapa metode MFA yang dapat Anda pilih.
- Federasi: MFA Anda dikelola melalui penyedia identitas Anda, bukan MongoDB Atlas. Federasi mencakup:
- Login sosial: Jika Anda mendaftar dengan Google atau GitHub, Anda mengelola MFA melalui pengaturan akun pada penyedia tersebut. Verifikasi dua langkah yang Anda konfigurasikan di sana akan otomatis berlaku untuk login MongoDB Atlas Anda.
- SAML SSO: Jika organisasi Anda menggunakan SAML SSO, seperti Okta atau Azure AD, administrator Anda memberlakukan MFA dan metode otentikasi tertentu di tingkat organisasi melalui pengaturan penyedia identitas Anda.
Menyiapkan MFA dengan Login Sosial
Penyiapan MFA Anda untuk login terfederasi bergantung pada metode login yang Anda gunakan dengan MongoDB Atlas.
Masuk dengan Google
Jika Anda mendaftar dan kemudian masuk menggunakan Google, MFA Anda dikelola melalui pengaturan akun Google Anda, bukan MongoDB Atlas. Metode verifikasi dua langkah apa pun yang Anda konfigurasikan di Google akan otomatis berlaku untuk login Atlas Anda.
Untuk mengonfigurasi verifikasi dua langkah Google, lihat Aktifkan Verifikasi 2 Langkah.
Masuk dengan GitHub
Jika Anda mendaftar dan kemudian masuk menggunakan GitHub, MFA Anda dikelola melalui pengaturan akun GitHub Anda, bukan MongoDB Atlas.
Untuk mengonfigurasi otentikasi dua faktor GitHub, lihat Mengonfigurasi otentikasi dua faktor.
Menyiapkan MFA dengan Kredensial Atlas
Jika Anda mendaftar dengan email dan kata sandi, Anda dapat mengonfigurasi MFA langsung melalui UI MongoDB Atlas. Atlas menyediakan beberapa opsi MFA.
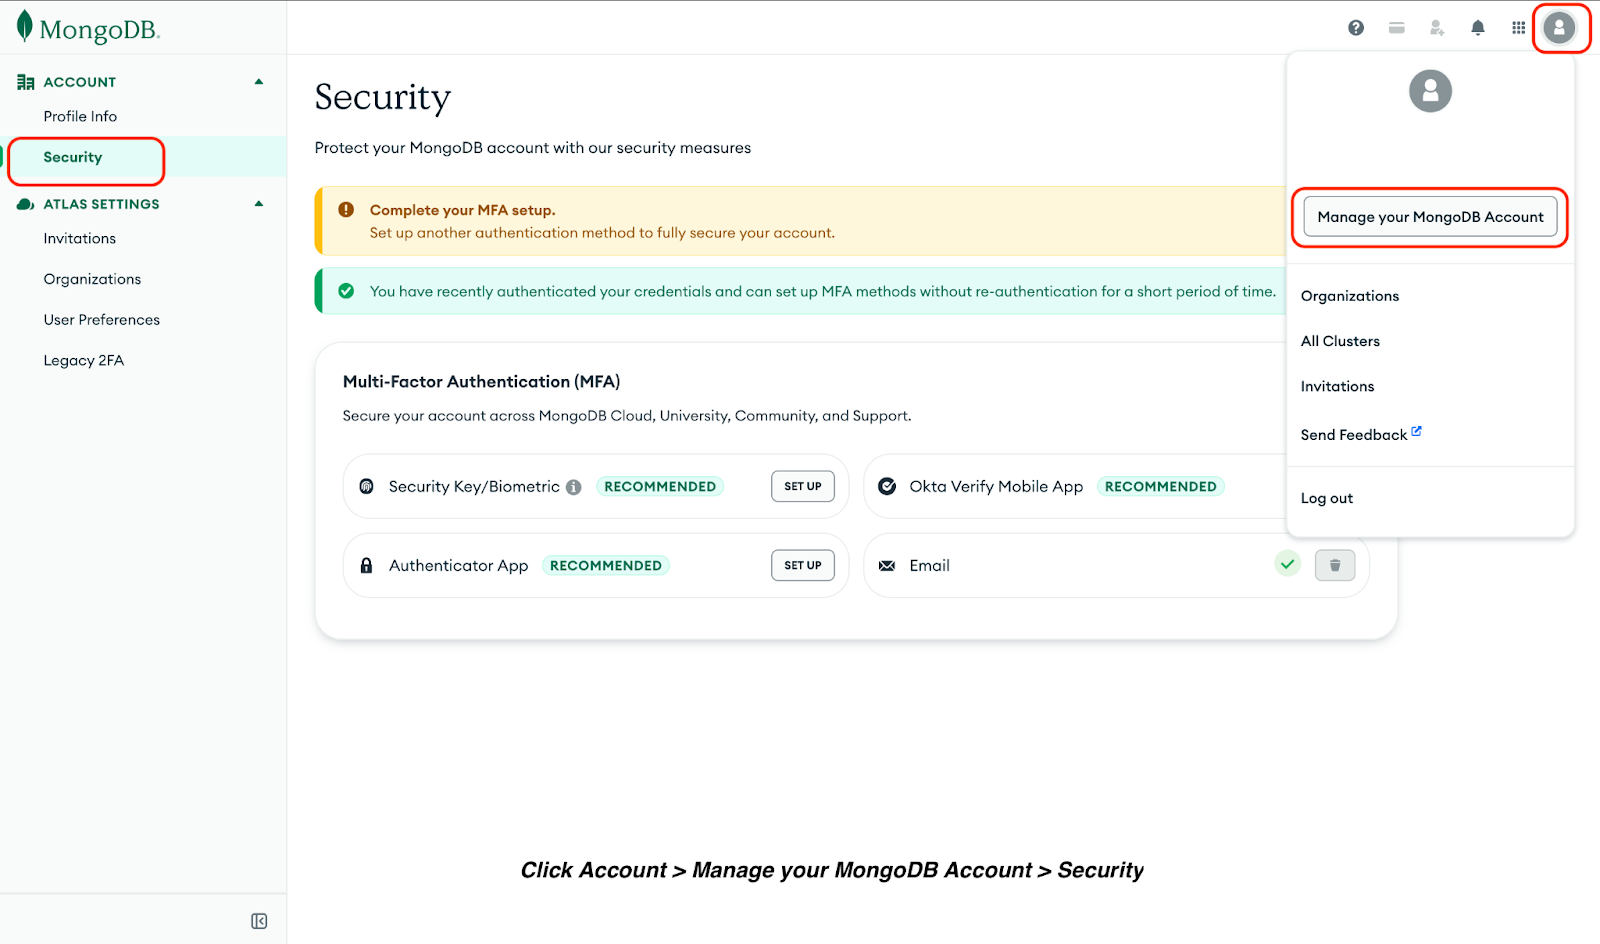
Untuk mengonfigurasi MFA, ikuti langkah-langkah berikut:
- Klik Account > Manage your MongoDB Account > Security.
- Pilih salah satu metode MFA yang tersedia:
- Security Key/Biometric
- Okta Verify Mobile App
- Authenticator App
- Email
Kunci keamanan/biometrik
Otentikasi Security Key/Biometric mencakup metode MFA yang sesuai Fast IDentity Online 2 (FIDO2) seperti Windows Hello atau Apple Touch ID.
Untuk menyiapkan MFA Security Key/Biometric:
- Klik SET UP di bagian Security Key/Biometric.
- Verifikasi identitas Anda menggunakan metode otentikasi yang sudah ada.
- Klik Enroll dan ikuti instruksi sistem untuk mendaftarkan kunci keamanan atau perangkat biometrik Anda.
Aplikasi seluler Okta Verify
Okta Verify adalah aplikasi otentikasi seluler yang menghasilkan time-based one-time password (TOTP) dan mengirim notifikasi push untuk menyetujui percobaan login.
Untuk menyiapkan Aplikasi Seluler Okta Verify:
- Klik SET UP di bagian Okta Verify Mobile App.
- Verifikasi identitas Anda menggunakan metode yang sudah ada.
- Unduh aplikasi Okta Verify dari App Store atau Google Play.
- Buka aplikasi dan pindai kode QR yang ditampilkan di layar Anda.
- Masukkan kode verifikasi dari aplikasi untuk menyelesaikan pendaftaran.
Aplikasi autentikator
Aplikasi autentikator, seperti Google Authenticator, Microsoft Authenticator, dan Authy, menghasilkan TOTP di perangkat seluler Anda. Untuk menyiapkan aplikasi autentikator:
- Klik SET UP di bagian Authenticator App.
- Verifikasi identitas Anda menggunakan metode yang sudah ada.
- Unduh aplikasi autentikator dari App Store atau Google Play Store.
- Ikuti instruksi pada aplikasi yang diunduh.
Email
MongoDB Atlas mengirimkan kode satu kali ke alamat email terdaftar Anda setiap kali Anda masuk.
Metode ini memberikan keamanan dasar tanpa memerlukan aplikasi atau perangkat tambahan. Saat menggunakan metode ini, siapkan MFA untuk akses ke kotak masuk email Anda guna menjaga keamanan yang kuat.
Praktik Terbaik untuk Keamanan MFA
Konfigurasikan setidaknya dua metode MFA selain email untuk mempertahankan akses jika salah satunya tidak tersedia atau Anda kehilangan akses. Ini mencegah Anda terkunci dari akun.
Selain itu, aplikasi autentikator Anda menyediakan kode pemulihan setelah penyiapan. Unduh kode ini dan simpan dengan aman di pengelola kata sandi, lokasi terenkripsi, atau cadangan cloud. Juga, jangan pernah menyimpannya dalam file teks biasa atau membagikannya kepada orang lain.
Kode verifikasi dan kode pemulihan adalah kredensial sekali pakai. Perlakukan seperti kata sandi dan jangan pernah membagikannya melalui email, chat, atau telepon.
Catatan: Dukungan MongoDB tidak akan pernah meminta kode verifikasi Anda saat login.
Terakhir, perbarui pengaturan MFA Anda segera saat Anda mengganti perangkat. Hapus perangkat lama dari akun Anda dan daftar ulang ponsel atau kunci keamanan baru untuk mencegah akses tidak sah melalui perangkat yang hilang atau dicuri.
Hal-Hal Penting
- MFA wajib untuk semua akun MongoDB Atlas.
- Konfigurasikan setidaknya dua metode MFA untuk pemulihan akun.
- Kunci keamanan dan autentikasi biometrik memberikan perlindungan yang tahan terhadap phishing.
- Simpan kode pemulihan dengan aman dan perbarui pengaturan MFA saat mengganti perangkat.





MongoDB Atlas mewajibkan otentikasi multi-faktor (MFA) untuk semua akun. MFA membantu mencegah akses tidak sah, bahkan jika seseorang mencuri kata sandi Anda, dengan mewajibkan langkah verifikasi tambahan di luar kata sandi Anda. Jika Anda baru menggunakan Atlas, Anda perlu mengonfigurasi MFA saat penyiapan akun.
Panduan ini menjelaskan opsi MFA yang tersedia, termasuk aplikasi autentikator, Okta Verify, kunci keamanan dan biometrik, serta verifikasi email. Anda akan mempelajari:
Mengapa MFA Penting untuk MongoDB Atlas
Basis data MongoDB Atlas Anda berisi informasi sensitif yang dapat menjadi target penyerang. Mengandalkan satu kata sandi membuat akun Anda rentan karena kata sandi yang disusupi memberi penyerang akses penuh ke data Anda.
Untuk mengurangi risiko ini, MFA memperkuat keamanan Anda dengan menambahkan langkah verifikasi tambahan. Langkah verifikasi ini melindungi Anda dari ancaman umum seperti credential stuffing, di mana penyerang mencoba kata sandi yang bocor dari layanan lain untuk mengakses akun MongoDB Atlas Anda. MFA juga membantu mencegah serangan phishing, karena kata sandi yang dicuri saja tidak cukup untuk masuk.
Selain keamanan, MFA juga penting untuk kepatuhan. Banyak standar industri mewajibkan otentikasi multi-faktor untuk sistem yang menyimpan atau memproses informasi sensitif. Menggunakan MFA pada akun MongoDB Atlas Anda membantu memenuhi persyaratan tersebut.
Terakhir, konsekuensi dari akses tidak sah bisa sangat serius. Penyerang dapat menghapus koleksi, memodifikasi atau mencuri rekaman, mengekspos data pelanggan, atau bahkan menyandera informasi Anda. Mereka juga dapat menyalahgunakan sumber daya basis data Anda untuk meluncurkan serangan ke sistem lain, yang dapat menimbulkan biaya tak terduga dan risiko hukum.
Memahami Opsi MFA Anda di MongoDB Atlas
Cara Anda mengonfigurasi MFA di Atlas bergantung pada metode pendaftaran yang Anda gunakan. Metode otentikasi yang berbeda mengelola pengaturan MFA di tempat yang berbeda.
MongoDB Atlas mendukung dua metode otentikasi:
Menyiapkan MFA dengan Login Sosial
Penyiapan MFA Anda untuk login terfederasi bergantung pada metode login yang Anda gunakan dengan MongoDB Atlas.
Masuk dengan Google
Jika Anda mendaftar dan kemudian masuk menggunakan Google, MFA Anda dikelola melalui pengaturan akun Google Anda, bukan MongoDB Atlas. Metode verifikasi dua langkah apa pun yang Anda konfigurasikan di Google akan otomatis berlaku untuk login Atlas Anda.
Untuk mengonfigurasi verifikasi dua langkah Google, lihat Aktifkan Verifikasi 2 Langkah.
Masuk dengan GitHub
Jika Anda mendaftar dan kemudian masuk menggunakan GitHub, MFA Anda dikelola melalui pengaturan akun GitHub Anda, bukan MongoDB Atlas.
Untuk mengonfigurasi otentikasi dua faktor GitHub, lihat Mengonfigurasi otentikasi dua faktor.
Menyiapkan MFA dengan Kredensial Atlas
Jika Anda mendaftar dengan email dan kata sandi, Anda dapat mengonfigurasi MFA langsung melalui UI MongoDB Atlas. Atlas menyediakan beberapa opsi MFA.
Untuk mengonfigurasi MFA, ikuti langkah-langkah berikut:
Kunci keamanan/biometrik
Otentikasi Security Key/Biometric mencakup metode MFA yang sesuai Fast IDentity Online 2 (FIDO2) seperti Windows Hello atau Apple Touch ID.
Untuk menyiapkan MFA Security Key/Biometric:
Aplikasi seluler Okta Verify
Okta Verify adalah aplikasi otentikasi seluler yang menghasilkan time-based one-time password (TOTP) dan mengirim notifikasi push untuk menyetujui percobaan login.
Untuk menyiapkan Aplikasi Seluler Okta Verify:
Aplikasi autentikator
Aplikasi autentikator, seperti Google Authenticator, Microsoft Authenticator, dan Authy, menghasilkan TOTP di perangkat seluler Anda. Untuk menyiapkan aplikasi autentikator:
Email
MongoDB Atlas mengirimkan kode satu kali ke alamat email terdaftar Anda setiap kali Anda masuk.
Metode ini memberikan keamanan dasar tanpa memerlukan aplikasi atau perangkat tambahan. Saat menggunakan metode ini, siapkan MFA untuk akses ke kotak masuk email Anda guna menjaga keamanan yang kuat.
Praktik Terbaik untuk Keamanan MFA
Konfigurasikan setidaknya dua metode MFA selain email untuk mempertahankan akses jika salah satunya tidak tersedia atau Anda kehilangan akses. Ini mencegah Anda terkunci dari akun.
Selain itu, aplikasi autentikator Anda menyediakan kode pemulihan setelah penyiapan. Unduh kode ini dan simpan dengan aman di pengelola kata sandi, lokasi terenkripsi, atau cadangan cloud. Juga, jangan pernah menyimpannya dalam file teks biasa atau membagikannya kepada orang lain.
Kode verifikasi dan kode pemulihan adalah kredensial sekali pakai. Perlakukan seperti kata sandi dan jangan pernah membagikannya melalui email, chat, atau telepon.
Catatan: Dukungan MongoDB tidak akan pernah meminta kode verifikasi Anda saat login.
Terakhir, perbarui pengaturan MFA Anda segera saat Anda mengganti perangkat. Hapus perangkat lama dari akun Anda dan daftar ulang ponsel atau kunci keamanan baru untuk mencegah akses tidak sah melalui perangkat yang hilang atau dicuri.
Hal-Hal Penting