
Last chance! 50% off DataCamp Premium
Sale ends in
MongoDB Atlas सभी खातों के लिए मल्टी-फैक्टर ऑथेंटिकेशन (MFA) अनिवार्य करता है। MFA आपके पासवर्ड से आगे एक अतिरिक्त सत्यापन चरण की मांग करके अनधिकृत पहुँच को रोकने में मदद करता है, भले ही कोई आपका पासवर्ड चुरा ले। यदि आप Atlas पर नए हैं, तो आपको खाते की सेटअप के दौरान MFA कॉन्फ़िगर करना होगा।
यह गाइड उपलब्ध MFA विकल्पों को समझाता है, जिनमें ऑथेंटिकेटर ऐप्स, Okta Verify, सिक्योरिटी की और बायोमेट्रिक्स, तथा ईमेल सत्यापन शामिल हैं। आप सीखेंगे:
आपका MongoDB Atlas डेटाबेस संवेदनशील जानकारी रखता है जिसे हमलावर निशाना बना सकते हैं। केवल एक पासवर्ड पर निर्भर रहना आपके खाते को असुरक्षित छोड़ देता है, क्योंकि पासवर्ड से समझौता होने पर हमलावर को आपके डेटा तक पूरी पहुँच मिल सकती है।
इस जोखिम को कम करने के लिए, MFA एक अतिरिक्त सत्यापन चरण जोड़कर आपकी सुरक्षा मजबूत करता है। यह अतिरिक्त चरण आपको क्रेडेंशियल स्टफिंग जैसे सामान्य खतरों से बचाता है, जिनमें हमलावर अन्य सेवाओं से लीक पासवर्ड का उपयोग करके आपके MongoDB Atlas खाते तक पहुँचने की कोशिश करते हैं। यह फिशिंग हमलों को रोकने में भी मदद करता है, क्योंकि केवल चोरी किया गया पासवर्ड साइन-इन के लिए पर्याप्त नहीं होता।
सुरक्षा से आगे, अनुपालन के लिए भी MFA महत्वपूर्ण है। कई उद्योग मानक उन प्रणालियों के लिए मल्टी-फैक्टर ऑथेंटिकेशन की मांग करते हैं जो संवेदनशील जानकारी को संग्रहीत या संसाधित करती हैं। अपने MongoDB Atlas खाते पर MFA का उपयोग करना आपको इन आवश्यकताओं को पूरा करने में मदद करता है।
अंततः, अनधिकृत पहुँच के परिणाम गंभीर हो सकते हैं। हमलावर कलेक्शंस को हटा सकते हैं, रिकॉर्ड्स में बदलाव कर सकते हैं या उन्हें चुरा सकते हैं, ग्राहक डेटा उजागर कर सकते हैं, या यहाँ तक कि आपकी जानकारी को फिरौती के लिए बंधक बना सकते हैं। वे आपके डेटाबेस संसाधनों का दुरुपयोग करके अन्य प्रणालियों पर हमले भी कर सकते हैं, जिससे आपको अप्रत्याशित लागतें और कानूनी जोखिम झेलने पड़ सकते हैं।
Atlas में आप MFA कैसे कॉन्फ़िगर करते हैं, यह इस पर निर्भर करता है कि आपने साइन-अप के लिए कौन-सा तरीका उपयोग किया। अलग-अलग ऑथेंटिकेशन तरीकों में MFA सेटिंग्स अलग जगहों पर प्रबंधित होती हैं।
MongoDB Atlas दो ऑथेंटिकेशन तरीकों का समर्थन करता है:
फेडरेटेड लॉगिन के लिए आपका MFA सेटअप इस पर निर्भर करता है कि आप MongoDB Atlas के साथ कौन-सा लॉगिन तरीका उपयोग करते हैं।
यदि आपने साइन अप किया है और बाद में Google का उपयोग करके लॉगिन करते हैं, तो आपका MFA MongoDB Atlas के बजाय आपके Google खाते की सेटिंग्स के माध्यम से प्रबंधित होता है। Google में कॉन्फ़िगर की गई कोई भी टू-स्टेप वेरिफिकेशन पद्धति अपने-आप आपके Atlas लॉगिन पर लागू हो जाती है।
Google की टू-स्टेप वेरिफिकेशन कॉन्फ़िगर करने के लिए देखें Turn on 2-Step Verification।
यदि आपने साइन अप किया है और बाद में GitHub का उपयोग करके लॉगिन करते हैं, तो आपका MFA MongoDB Atlas के बजाय आपके GitHub खाते की सेटिंग्स के माध्यम से प्रबंधित होता है।
GitHub की टू-फैक्टर ऑथेंटिकेशन कॉन्फ़िगर करने के लिए देखें Configuring two-factor authentication।
यदि आपने ईमेल और पासवर्ड से साइन अप किया है, तो आप MongoDB Atlas UI के माध्यम से सीधे MFA कॉन्फ़िगर कर सकते हैं। Atlas कई MFA विकल्प प्रदान करता है।
MFA कॉन्फ़िगर करने के लिए, ये चरण अपनाएँ:
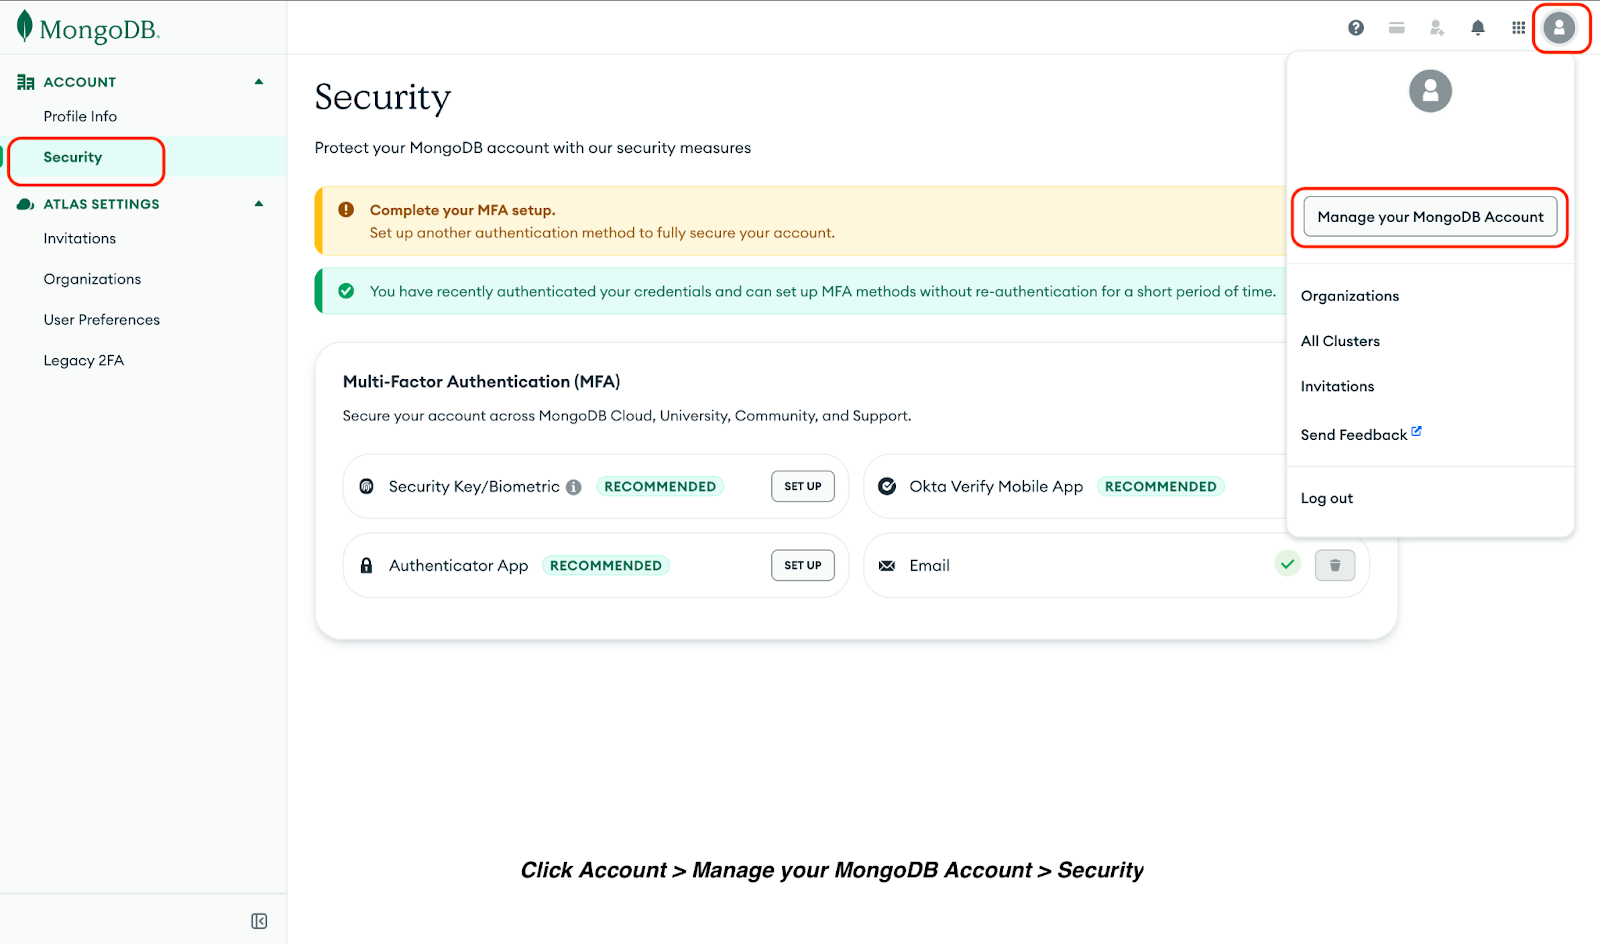
Security Key/Biometric ऑथेंटिकेशन में Fast IDentity Online 2 (FIDO2) अनुरूप MFA विधियाँ शामिल हैं, जैसे Windows Hello या Apple Touch ID।
Security Key/Biometric MFA सेट अप करने के लिए:
Okta Verify एक मोबाइल ऑथेंटिकेशन ऐप है जो टाइम-बेस्ड वन-टाइम पासवर्ड (TOTP) जेनरेट करता है और लॉगिन प्रयासों को मंजूरी देने के लिए पुश सूचनाएँ भेजता है।
Okta Verify मोबाइल ऐप सेट अप करने के लिए:
Google Authenticator, Microsoft Authenticator और Authy जैसे ऑथेंटिकेटर ऐप्स आपके मोबाइल डिवाइस पर TOTP जेनरेट करते हैं। ऑथेंटिकेटर ऐप सेट अप करने के लिए:
MongoDB Atlas हर बार लॉगिन के समय आपके रजिस्टर्ड ईमेल पते पर एक बार उपयोग होने वाला कोड भेजता है।
यह तरीका अतिरिक्त ऐप या डिवाइस की आवश्यकता के बिना बुनियादी सुरक्षा प्रदान करता है। इस तरीके का उपयोग करते समय, मजबूत सुरक्षा बनाए रखने के लिए अपने ईमेल इनबॉक्स तक पहुँच के लिए भी MFA सेट करें।
यदि कोई एक विधि अनुपलब्ध हो जाए या उसका एक्सेस खो जाए तो पहुँच बनाए रखने के लिए ईमेल के अलावा कम-से-कम दो MFA विधियाँ कॉन्फ़िगर करें। इससे आपको अपने खाते से लॉक होने से बचाव मिलता है।
साथ ही, आपका ऑथेंटिकेटर ऐप सेटअप के बाद रिकवरी कोड्स प्रदान करता है। इन कोड्स को डाउनलोड करें और पासवर्ड मैनेजर, एन्क्रिप्टेड स्थान, या क्लाउड बैकअप में सुरक्षित रूप से संग्रहीत करें। इन्हें कभी सादे टेक्स्ट फाइलों में सहेजें नहीं और न ही दूसरों के साथ साझा करें।
वेरिफिकेशन कोड्स और रिकवरी कोड्स एक बार उपयोग होने वाले क्रेडेंशियल्स होते हैं। इन्हें पासवर्ड की तरह मानें और कभी भी ईमेल, चैट या फोन पर साझा न करें।
नोट: लॉगिन के समय MongoDB सपोर्ट आपसे कभी आपके वेरिफिकेशन कोड्स नहीं माँगेगा।
अंत में, जब भी आप डिवाइस बदलें, अपने MFA सेटिंग्स तुरंत अपडेट करें। अपने खाते से पुराने डिवाइस हटाएँ और नए फोन या सिक्योरिटी की को पुनः रजिस्टर करें ताकि खोए या चोरी हुए डिवाइस के माध्यम से अनधिकृत पहुँच रोकी जा सके।
शीर्ष पाठ्यक्रम
कोर्स
कोर्स
कोर्स
