Programma
Containerizzazione e virtualizzazione con Docker e Kubernetes
13 ore
Pratica and corso your progress.
Continua Con GoogleUna macchina virtuale (VM) è una tecnologia che abilita la virtualizzazione a livello hardware, consentendo a più sistemi operativi di girare sulla stessa macchina. Ogni VM si comporta come un sistema isolato con il proprio sistema operativo, applicazioni e dipendenze. Ciò è reso possibile dal software “hypervisor”, responsabile di allocare a ciascuna VM risorse hardware come core CPU e storage.
L’architettura di una macchina virtuale in genere comprende i seguenti componenti:
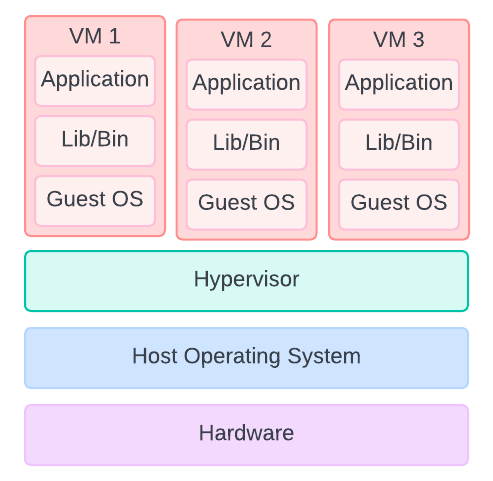
Diagramma dell’architettura di un server con tre macchine virtuali. Immagine dell’autore.
Puoi configurare le macchine virtuali in base al numero di core, alla quantità di memoria e ad altri fattori. Questa flessibilità consente di creare più ambienti con specifiche configurazioni di sistema operativo su misura per le tue applicazioni.
Se vuoi approfondire gli elementi essenziali di macchine virtuali, container, Docker e Kubernetes, dai un’occhiata al nostro corso Containerization and Virtualization Concepts!
Un container è una forma di virtualizzazione che opera a livello di sistema operativo, consentendo a più applicazioni di girare sullo stesso kernel dell’OS. A differenza delle VM, i container non includono un proprio OS; condividono invece l’OS host, risultando molto più leggeri ed efficienti.
I container includono un’applicazione insieme alle sue dipendenze. Sono progettati per funzionare allo stesso modo, indipendentemente da dove vengono distribuiti.
Un’architettura tipica dei container comprende i seguenti componenti:
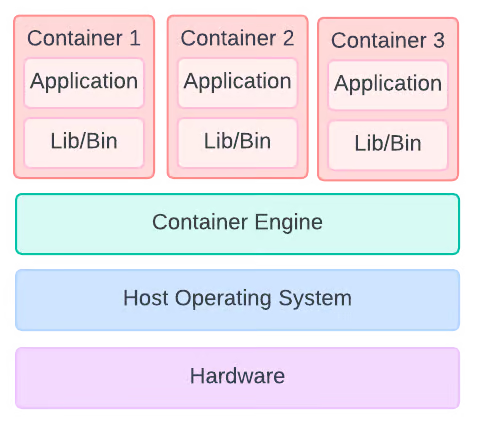
Diagramma dell’architettura di un server con tre container. Immagine dell’autore.
Poiché i container includono solo l’applicazione e le sue dipendenze, sono molto più piccoli e portabili rispetto alle VM. Questo rende semplice spostarli tra diversi ambienti (ad esempio, dallo sviluppo alla produzione) senza compromettere la compatibilità.
Docker è la piattaforma principale che gli sviluppatori usano per creare ed eseguire applicazioni containerizzate. Se vuoi iniziare, prova il nostro corso Introduction to Docker.
Sebbene la differenza possa sembrare chiara dalle definizioni precedenti, c’è più di quanto sembri. In questa sezione esploriamo a fondo i fattori che distinguono VM e container, tra cui architettura, utilizzo delle risorse, tempi di avvio, isolamento e sicurezza, e portabilità.
VM e container differiscono nell’architettura in base a dove avviene la virtualizzazione. Come visto, le VM girano sopra gli hypervisor e includono il proprio sistema operativo, applicazioni e dipendenze. I container, invece, condividono il kernel del sistema operativo host e impacchettano solo l’applicazione e le sue dipendenze.
Poiché le VM hanno un proprio OS, consumano più risorse, inclusi CPU e RAM. Il livello dell’OS aumenta l’uso complessivo delle risorse. Al contrario, i container non richiedono un OS separato per ogni istanza, con un’impronta di memoria molto più piccola e un consumo CPU inferiore.
Le VM hanno tempi di avvio più lunghi perché devono configurare il proprio OS, con un overhead più significativo. Poiché i container non devono emulare un proprio OS, l’overhead è molto minore e possono avviarsi in pochi secondi. Questa rapidità li rende popolari nelle pipeline di Continuous Integration/Continuous Deployment (CI/CD), dove servono velocità ed efficienza.
In generale, le VM offrono maggiore sicurezza rispetto ai container grazie al livello di isolamento. Le VM garantiscono isolamento completo poiché ciascuna contiene il proprio sistema operativo. Di conseguenza, una minaccia in una VM non influisce sulle altre, rendendole più sicure. I container offrono solo un isolamento parziale poiché condividono il kernel dell’OS. Un kernel condiviso introduce un potenziale rischio: se il kernel viene compromesso, tutti i container sono vulnerabili.
Le VM sono ingombranti e possono essere difficili da spostare tra diversi ambienti. Inoltre, possono sorgere problemi di compatibilità se eseguite in un ambiente che non supporta l’OS usato nella VM. I container, grazie alla loro leggerezza, sono altamente portabili e possono essere spostati tra ambienti con minimo sforzo. Inoltre, essendo progettati per funzionare in modo coerente in ambienti differenti, eliminano i problemi di compatibilità.
Ecco una tabella che riassume le principali differenze tra container e macchine virtuali:
|
Container |
Macchine virtuali (VM) |
|
|
Architettura |
Condividono il kernel dell’OS host; impacchettano solo applicazione e dipendenze |
Eseguite sopra hypervisor; includono OS, applicazioni e dipendenze |
|
Utilizzo delle risorse |
Uso di risorse (CPU e RAM) inferiore grazie all’OS condiviso |
Uso di risorse maggiore a causa dell’OS separato per ogni VM |
|
Tempo di avvio |
Avvio rapido (secondi), ideale per pipeline CI/CD |
Tempo di avvio più lungo per la configurazione dell’OS, con maggiore overhead |
|
Isolamento e sicurezza |
Isolamento parziale; rischio se il kernel condiviso è compromesso |
Maggiore sicurezza con isolamento completo (ogni VM ha il proprio OS) |
|
Portabilità |
Altamente portabili tra ambienti; meno problemi di compatibilità |
Ingombranti e meno portabili; possibili problemi di compatibilità tra ambienti |
Potrebbe sembrare che, in generale, le VM abbiano più svantaggi dei container. Quindi, quali sono i loro casi d’uso? In questa sezione esploriamo alcuni dei più significativi, tra cui l’esecuzione di applicazioni legacy, il supporto di ambienti multi-OS e la gestione di carichi critici per la sicurezza.
Le VM sono ideali per eseguire applicazioni legacy che richiedono sistemi operativi più vecchi o non aggiornati. Poiché le VM possono avere propri ambienti OS, i team possono continuare a usare applicazioni datate che potrebbero non essere compatibili con i sistemi operativi moderni.
Le VM sono molto efficaci quando le applicazioni devono essere eseguite su più sistemi operativi. Per esempio, puoi configurare VM per eseguire Linux, Windows e altri sistemi operativi sulla stessa macchina fisica. I container, invece, non possono eseguire sistemi operativi differenti sullo stesso host poiché condividono il kernel dell’OS.
Come puoi immaginare, le VM eccellono nella gestione di carichi di lavoro critici per la sicurezza grazie all’isolamento completo. Ogni VM agisce in modo indipendente, quindi se una VM viene compromessa, le altre non ne sono influenzate. I container non offrono lo stesso livello di sicurezza delle VM poiché condividono l’OS host, risultando complessivamente più vulnerabili.
La natura leggera dei container li rende strumenti potenti nello sviluppo software moderno. In questa sezione esploriamo i casi d’uso in cui i container eccellono, tra cui architettura a microservizi, pipeline CI/CD e DevOps, e portabilità tra diversi ambienti.
I container sono ideali per applicazioni che usano un’architettura a microservizi, in cui ogni microservizio svolge una funzione specifica (ad esempio, archiviazione dati, autenticazione utente).
Poiché i container sono indipendenti dall’applicazione, consentono ai microservizi di convivere assicurando che i problemi in un servizio non impattino sugli altri. Con la crescente diffusione dell’architettura a microservizi, i team di engineering si affidano sempre più ai container per distribuire le proprie applicazioni.
Le moderne pipeline CI/CD coinvolgono più sviluppatori su parti diverse della stessa applicazione, con test, integrazione e distribuzione continui.
I container sono ideali per queste pipeline perché il basso overhead di risorse si traduce in tempi di avvio rapidi, rendendo facile creare ambienti al volo, eseguire test e distribuire aggiornamenti del codice. Questa efficienza ha reso i container un caposaldo del DevOps, che privilegia una consegna software rapida e continua.
I container semplificano lo spostamento del codice dallo sviluppo al testing fino alla produzione. Sono progettati per impacchettare applicazioni che girano correttamente su sistemi diversi, riducendo i problemi di compatibilità. Inoltre, poiché sono agnostici rispetto alla piattaforma, possono essere distribuiti in ambienti differenti, come server on-premises e piattaforme cloud, risultando adatti alle applicazioni cloud-native.
In sintesi, ecco le tecnologie consigliate per ciascuna situazione:
|
Caso d’uso |
Tecnologia consigliata |
Motivazione |
|
Esecuzione di applicazioni legacy |
Macchine virtuali (VM) |
Le VM possono eseguire sistemi operativi vecchi o non aggiornati, ideali per la compatibilità con app legacy. |
|
Supporto di ambienti multi-OS |
Macchine virtuali (VM) |
Le VM supportano più sistemi operativi su una singola macchina fisica, utile per esigenze multi-OS. |
|
Gestione di carichi critici per la sicurezza |
Macchine virtuali (VM) |
Le VM offrono un forte isolamento, proteggendo i carichi critici dai rischi associati ad altri ambienti. |
|
Architettura a microservizi |
Container |
I container consentono la distribuzione indipendente dei microservizi, in linea con l’architettura a microservizi. |
|
Pipeline CI/CD e DevOps |
Container |
I container hanno tempi di avvio rapidi e basso overhead, ideali per setup veloci degli ambienti in CI/CD. |
|
Portabilità tra ambienti |
Container |
I container sono agnostici rispetto alla piattaforma e portabili, garantendo esecuzione coerente in vari ambienti. |
La scelta tra container e macchine virtuali dipende dalle tue esigenze specifiche e dall’applicazione. In questa sezione vediamo quando optare per VM o container.
Le macchine virtuali sono la tecnologia ideale per applicazioni che richiedono ambienti multi-OS. Più ambienti con OS diversi (come Windows e Linux) possono essere eseguiti sullo stesso hardware fisico.
Sono anche particolarmente adatte ad applicazioni legacy che girano su sistemi operativi vecchi o non aggiornati. Infine, poiché le VM offrono isolamento completo, sono l’opzione migliore per applicazioni con elevate esigenze di sicurezza.
I container sono più adatti ad applicazioni progettate con architettura a microservizi, in cui i componenti lavorano in modo indipendente. Inoltre, i tempi di avvio rapidi e il consumo minimo di risorse li rendono indicati per pipeline CI/CD, che richiedono test e distribuzioni frequenti.
Grazie alla portabilità, i container sono anche un’ottima scelta per gli sviluppatori che devono spostare le applicazioni tra ambienti diversi.
Infine, la loro natura agnostica rispetto alla piattaforma li rende facili da distribuire in ambienti cloud, particolarmente utile mentre le aziende adottano soluzioni cloud e ibride.
Sebbene container e macchine virtuali siano tecnologie di virtualizzazione fondamentalmente diverse, possono essere usate insieme in modo efficace!
Le VM forniscono un isolamento robusto che aggiunge un livello di sicurezza, riducendo il rischio di minacce all’applicazione. Inserendo i container nelle VM, hai maggiore controllo sull’allocazione delle risorse, semplificando la garanzia che ciascun gruppo di container possa accedere a risorse sufficienti per la propria applicazione.
Inoltre, questa combinazione semplifica il ridimensionamento e la gestione delle distribuzioni in ambienti differenti.
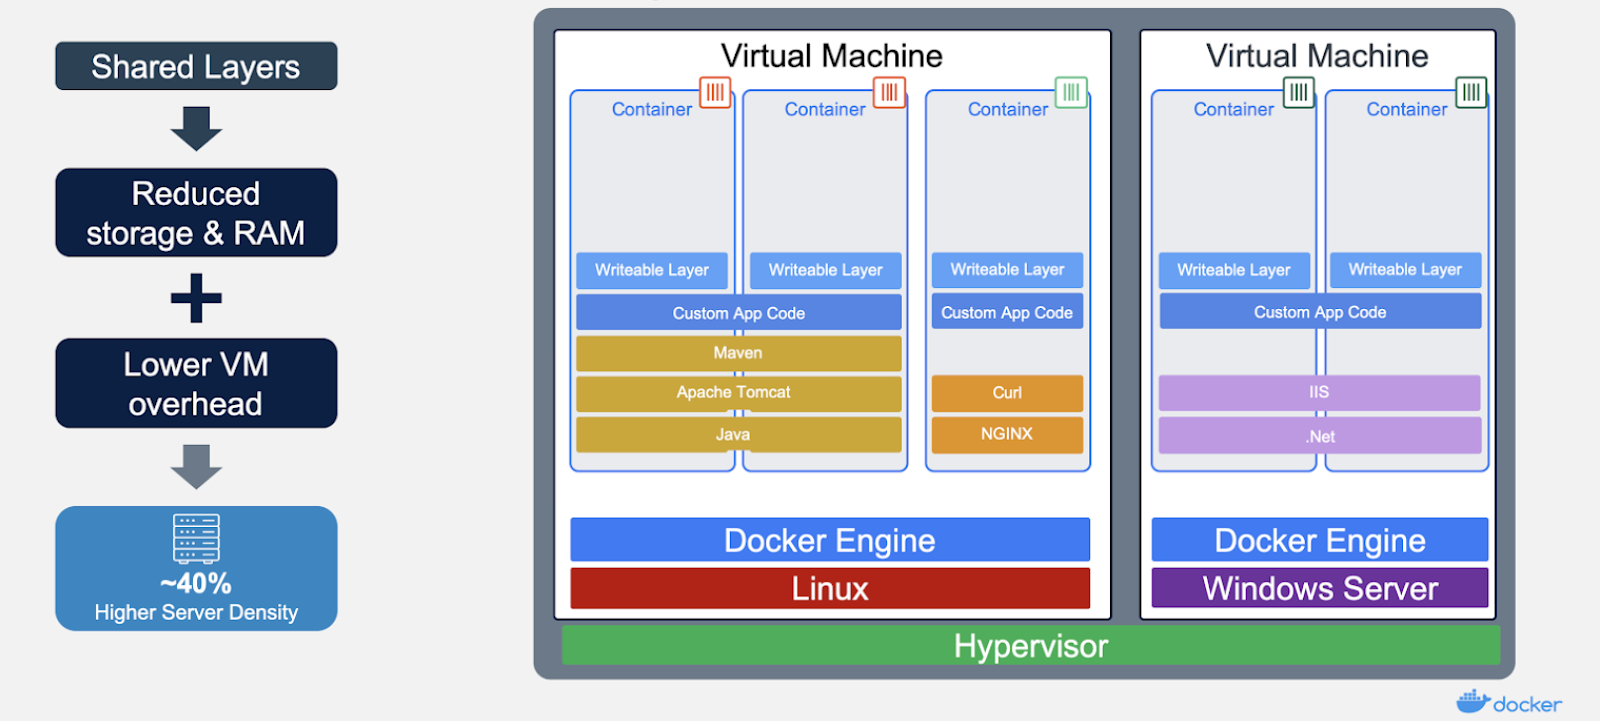
Architettura con container e VM insieme. Fonte immagine: Docker.
La virtualizzazione è essenziale per massimizzare l’efficienza delle risorse e migliorare i flussi di lavoro di sviluppo software. Macchine virtuali e container sono due delle implementazioni più diffuse della virtualizzazione, ampiamente utilizzate dai team per sviluppare e distribuire applicazioni. Una solida comprensione di entrambe ti sarà utile per creare soluzioni sicure, efficienti e scalabili.
Se sei pronto a iniziare il tuo percorso, esplora il percorso di competenze Containerization and Virtualization with Docker and Kubernetes. Include 4 corsi essenziali che ti metteranno sicuramente al passo!
Scopri di più su container e macchine virtuali con questi corsi!
Programma
Corso
Pratica and corso your progress.
Continua Con Googleblog
Abid Ali Awan
15 min
blog
Tim Lu
12 min
blog
Abid Ali Awan
10 min



