
वर्चुअल मशीनें क्या हैं?
वर्चुअल मशीन (VM) एक ऐसी तकनीक है जो हार्डवेयर स्तर पर वर्चुअलाइज़ेशन सक्षम करती है, जिससे एक ही मशीन पर कई ऑपरेटिंग सिस्टम चलाए जा सकते हैं। प्रत्येक VM अपने स्वयं के ऑपरेटिंग सिस्टम, एप्लिकेशन और डिपेंडेंसीज़ के साथ एक पृथक सिस्टम की तरह कार्य करता है। यह “हाइपरवाइज़र” सॉफ़्टवेयर के माध्यम से संभव होता है, जो प्रत्येक VM को CPU कोर और स्टोरेज जैसे हार्डवेयर संसाधन आवंटित करने के लिए ज़िम्मेदार होता है।
एक वर्चुअल मशीन आर्किटेक्चर में सामान्यतः निम्नलिखित घटक होते हैं:
- हार्डवेयर: भौतिक मशीन।
- ऑपरेटिंग सिस्टम: भौतिक मशीन पर स्थापित OS।
- हाइपरवाइज़र: वह सॉफ़्टवेयर जो VMs को संसाधन आवंटित करता है।
- गेस्ट OS: प्रत्येक VM पर स्थापित ऑपरेटिंग सिस्टम।
- एप्लिकेशन: VM में चलने वाला सॉफ़्टवेयर।
- डिपेंडेंसीज़: एप्लिकेशन चलाने के लिए आवश्यक लाइब्रेरी/बाइनरी।
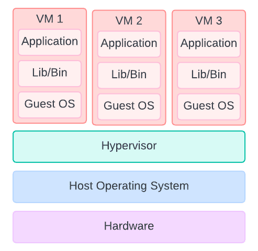
तीन वर्चुअल मशीनें चलाते सर्वर की आर्किटेक्चर योजना। चित्र: लेखक द्वारा।
आप कोर की संख्या, मेमोरी की मात्रा, और अन्य कारकों के आधार पर VMs कॉन्फ़िगर कर सकते हैं। यह लचीलापन आपको अपने अनुप्रयोगों के अनुरूप विशिष्ट OS कॉन्फ़िगरेशन वाले कई परिवेश बनाने देता है।
यदि आप वर्चुअल मशीनों, कंटेनर्स, Docker और Kubernetes की मूल बातें सीखना चाहते हैं, तो हमारा Containerization and Virtualization Concepts कोर्स देखें!
कंटेनर्स क्या हैं?
कंटेनर ऑपरेटिंग सिस्टम स्तर पर काम करने वाला वर्चुअलाइज़ेशन का रूप है, जो एक ही OS कर्नेल पर कई अनुप्रयोगों को चलाने में सक्षम बनाता है। VMs के विपरीत, कंटेनर्स अपना OS शामिल नहीं करते; वे होस्ट OS साझा करते हैं, जिससे वे काफी अधिक हल्के और कुशल बनते हैं।
कंटेनर्स में एप्लिकेशन और उसकी डिपेंडेंसीज़ सम्मिलित होती हैं। इन्हें इस तरह डिज़ाइन किया गया है कि वे कहीं भी तैनात हों, समान तरीके से चलें।
एक सामान्य कंटेनर आर्किटेक्चर में निम्नलिखित घटक होते हैं:
- हार्डवेयर: भौतिक मशीन।
- होस्ट OS: भौतिक मशीन (या VM) पर मौजूद ऑपरेटिंग सिस्टम।
- कंटेनर इंजन: सॉफ़्टवेयर जो कंटेनर्स का निर्माण और प्रबंधन करता है।
- एप्लिकेशन: कंटेनर में चलने वाला सॉफ़्टवेयर।
- डिपेंडेंसीज़: एप्लिकेशन चलाने के लिए आवश्यक लाइब्रेरी/बाइनरी।
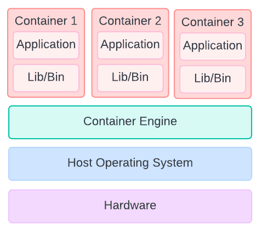
तीन कंटेनर्स चलाते सर्वर की आर्किटेक्चर योजना। चित्र: लेखक द्वारा।
क्योंकि कंटेनर्स केवल एप्लिकेशन और उसकी डिपेंडेंसीज़ पैकेज करते हैं, वे VMs की तुलना में बहुत छोटे और अधिक पोर्टेबल होते हैं। इससे अलग-अलग परिवेशों (जैसे विकास से उत्पादन) के बीच कंटेनर्स को बिना संगतता से समझौता किए स्थानांतरित करना आसान हो जाता है।
Docker वह शीर्ष प्लेटफ़ॉर्म है जिसका उपयोग डेवलपर्स कंटेनर एप्लिकेशन बनाने और चलाने के लिए करते हैं। यदि आप शुरू करना चाहते हैं, तो हमारा Introduction to Docker कोर्स देखें।
कंटेनर्स और वर्चुअल मशीनों के बीच अंतर
हालाँकि पिछली परिभाषाओं के आधार पर अंतर स्पष्ट लग सकता है, पर कहानी यहीं खत्म नहीं होती। यह सेक्शन आर्किटेक्चर, संसाधन उपयोग, स्टार्टअप समय, आइसोलेशन और सुरक्षा, तथा पोर्टेबिलिटी सहित VMs और कंटेनर्स को अलग करने वाले कारकों की गहन पड़ताल करता है।
आर्किटेक्चर
VMs और कंटेनर्स अपनी वर्चुअलाइज़ेशन की परत के कारण आर्किटेक्चर में भिन्न हैं। जैसा हमने देखा, VMs हाइपरवाइज़र के ऊपर चलते हैं और अपना OS, एप्लिकेशन और डिपेंडेंसीज़ शामिल करते हैं। दूसरी ओर, कंटेनर्स होस्ट ऑपरेटिंग सिस्टम के कर्नेल को साझा करते हैं और केवल एप्लिकेशन व उसकी डिपेंडेंसीज़ को पैकेज करते हैं।
संसाधन उपयोग
क्योंकि VMs का अपना OS होता है, वे CPU और RAM सहित अधिक संसाधन खपत करते हैं। OS परत कुल संसाधन उपयोग बढ़ाती है। तुलना में, कंटेनर्स को प्रत्येक इंस्टेंस के लिए अलग OS की आवश्यकता नहीं होती। इससे उनकी मेमोरी फ़ुटप्रिंट बहुत छोटा होता है और CPU खपत कम।
स्टार्टअप समय
VMs का स्टार्टअप समय अधिक होता है क्योंकि उन्हें अपना OS सेटअप करना पड़ता है, जिससे अधिक ओवरहेड बनता है। चूँकि कंटेनर्स को अपना OS एमुलेट नहीं करना पड़ता, उनका ओवरहेड बहुत कम होता है और वे सेकेंडों में शुरू हो सकते हैं। यह तेज़ स्टार्टअप समय कंटीन्युअस इंटीग्रेशन/कंटीन्युअस डिप्लॉयमेंट (CI/CD) पाइपलाइनों में कंटेनर्स को लोकप्रिय बनाता है, जहाँ गति और दक्षता आवश्यक हैं।
आइसोलेशन और सुरक्षा
कुल मिलाकर, अपने आइसोलेशन स्तर के कारण VMs कंटेनर्स की तुलना में अधिक सुरक्षा प्रदान करते हैं। VMs पूर्ण आइसोलेशन देते हैं क्योंकि प्रत्येक VM में उसका अपना ऑपरेटिंग सिस्टम होता है। फलस्वरूप, एक VM में सुरक्षा खतरा अन्य VMs को प्रभावित नहीं करता, जिससे वे अधिक सुरक्षित होते हैं। कंटेनर्स केवल आंशिक आइसोलेशन देते हैं क्योंकि वे OS कर्नेल साझा करते हैं। साझा कर्नेल एक संभावित सुरक्षा जोखिम प्रस्तुत करता है: यदि कर्नेल से समझौता हो जाए, तो सभी कंटेनर्स जोखिम में पड़ जाते हैं।
पोर्टेबिलिटी
VMs भारी होते हैं और विभिन्न परिवेशों के बीच स्थानांतरित करना कठिन हो सकता है। यदि उन्हें ऐसे परिवेश में चलाया जाए जो VM में उपयोग किए गए OS का समर्थन नहीं करता, तो संगतता समस्याएँ भी हो सकती हैं। दूसरी ओर, हल्के होने के कारण कंटेनर्स अत्यधिक पोर्टेबल हैं। उन्हें न्यूनतम प्रयास से अलग-अलग परिवेशों में ले जाया जा सकता है। साथ ही, चूँकि उन्हें विभिन्न परिवेशों में सुसंगत रूप से चलने के लिए डिज़ाइन किया गया है, वे संगतता समस्याओं को समाप्त करते हैं।
यहाँ कंटेनर्स और वर्चुअल मशीनों के बीच मुख्य अंतर का सार प्रस्तुत करने वाली एक तालिका है:
|
कंटेनर्स |
वर्चुअल मशीनें (VMs) | |
|
आर्किटेक्चर |
होस्ट OS कर्नेल साझा करते हैं; केवल एप्लिकेशन और डिपेंडेंसीज़ पैकेज करते हैं |
हाइपरवाइज़र के ऊपर चलते हैं; OS, एप्लिकेशन, और डिपेंडेंसीज़ शामिल करते हैं |
|
संसाधन उपयोग |
शेयर किए गए OS के कारण कम संसाधन उपयोग (CPU और RAM) |
प्रत्येक VM के लिए अलग OS होने से अधिक संसाधन उपयोग |
|
स्टार्टअप समय |
तेज़ स्टार्टअप (सेकेंडों में), CI/CD पाइपलाइनों के लिए आदर्श |
OS सेटअप के कारण अधिक स्टार्टअप समय, जिससे अधिक ओवरहेड |
|
आइसोलेशन और सुरक्षा |
आंशिक आइसोलेशन; साझा कर्नेल समझौता हो तो सुरक्षा जोखिम |
पूर्ण आइसोलेशन के साथ अधिक सुरक्षा (प्रत्येक VM का अपना OS) |
|
पोर्टेबिलिटी |
परिवेशों के बीच अत्यधिक पोर्टेबल; कम संगतता समस्याएँ |
भारी और कम पोर्टेबल; परिवेशों के बीच संगतता समस्याएँ हो सकती हैं |
वर्चुअल मशीनों के उपयोग के मामले
ऐसा लग सकता है कि सामान्यतः VMs के कंटेनर्स की तुलना में अधिक नकारात्मक पहलू हैं। तो फिर उनके उपयोग के मामले क्या हैं? इस सेक्शन में हम कुछ प्रमुख मामलों की चर्चा करेंगे—जैसे लेगेसी एप्लिकेशन चलाना, मल्टी-OS परिवेशों का समर्थन, और सुरक्षा-सम्बंधी वर्कलोड्स को संभालना।
लेगेसी एप्लिकेशन चलाना
VMs उन लेगेसी एप्लिकेशनों के लिए आदर्श हैं जिन्हें पुराने या अप्रचलित ऑपरेटिंग सिस्टम की आवश्यकता होती है। चूँकि VMs के अपने OS परिवेश हो सकते हैं, टीमें अपने पुराने एप्लिकेशनों का उपयोग जारी रख सकती हैं, जो आधुनिक ऑपरेटिंग सिस्टम के साथ संगत न हों।
मल्टी-OS परिवेश
जब अनुप्रयोगों को कई ऑपरेटिंग सिस्टम्स पर चलना हो, तो VMs अत्यंत प्रभावी होते हैं। उदाहरण के लिए, आप एक ही भौतिक मशीन पर Linux, Windows, और अन्य ऑपरेटिंग सिस्टम्स चलाने के लिए VMs सेट कर सकते हैं। जबकि कंटेनर्स, OS कर्नेल साझा करने के कारण, एक ही होस्ट पर अलग-अलग ऑपरेटिंग सिस्टम नहीं चला सकते।
सुरक्षा-सम्बंधी वर्कलोड्स
जैसा आप कल्पना कर सकते हैं, पूर्ण आइसोलेशन के कारण VMs सुरक्षा-सम्बंधी वर्कलोड्स संभालने में उत्कृष्ट हैं। प्रत्येक VM स्वतंत्र रूप से कार्य करता है, यानी यदि एक VM से समझौता हो भी जाए, तो अन्य प्रभावित नहीं होते। कंटेनर्स वही स्तर की सुरक्षा प्रदान नहीं करते क्योंकि वे होस्ट OS साझा करते हैं, जिससे वे समग्र रूप से अधिक संवेदनशील हो जाते हैं।
कंटेनर्स के उपयोग के मामले
कंटेनर्स का हल्का स्वभाव उन्हें आधुनिक सॉफ्टवेयर विकास में शक्तिशाली साधन बनाता है। इस सेक्शन में हम उन उपयोग मामलों पर चर्चा करेंगे जहाँ कंटेनर्स उत्कृष्ट प्रदर्शन करते हैं—जैसे माइक्रोसर्विस आर्किटेक्चर, CI/CD और DevOps पाइपलाइंस, और विभिन्न परिवेशों में पोर्टेबिलिटी।
माइक्रोसर्विस आर्किटेक्चर
कंटेनर्स माइक्रोसर्विस आर्किटेक्चर वाले अनुप्रयोगों के लिए आदर्श हैं, जहाँ प्रत्येक माइक्रोसर्विस एक विशिष्ट कार्य करती है (जैसे डेटा स्टोरेज, यूज़र ऑथेंटिकेशन)।
क्योंकि कंटेनर्स एप्लिकेशन-स्वतंत्र होते हैं, वे माइक्रोसर्विसेज़ को सह-अस्तित्व की अनुमति देते हैं, साथ ही यह सुनिश्चित करते हैं कि एक सेवा की समस्या अन्य पर असर न डाले। जैसे-जैसे माइक्रोसर्विस आर्किटेक्चर लोकप्रिय हुआ है, इंजीनियरिंग टीमें अपने अनुप्रयोगों की तैनाती के लिए कंटेनर्स पर अधिक निर्भर हो गई हैं।
CI/CD और DevOps पाइपलाइंस
आधुनिक CI/CD पाइपलाइंस में एक साथ कई डेवलपर्स एप्लिकेशन के विभिन्न हिस्सों पर काम करते हैं—लगातार परीक्षण, इंटीग्रेशन, और डिप्लॉयमेंट करते हुए।
कम संसाधन ओवरहेड के कारण कंटेनर्स इन पाइपलाइनों के लिए आदर्श हैं—वे तेज़ी से शुरू होते हैं, जिससे परिवेश स्पिन-अप करना, टेस्ट चलाना और कोड अपडेट डिप्लॉय करना आसान हो जाता है। इस दक्षता ने कंटेनर्स को DevOps में मानक बना दिया है, जहाँ तीव्र और निरंतर सॉफ़्टवेयर डिलीवरी प्राथमिकता होती है।
परिवेशों के बीच पोर्टेबिलिटी
कंटेनर्स डेवलपर्स के लिए विकास से परीक्षण से उत्पादन तक कोड ले जाना आसान बना देते हैं। उन्हें इस तरह डिज़ाइन किया गया है कि वे विभिन्न प्रणालियों पर सफलतापूर्वक चलने वाले एप्लिकेशन पैकेज करें, जिससे संगतता समस्याएँ कम होती हैं। साथ ही, प्लेटफ़ॉर्म-एग्नोस्टिक होने के कारण, उन्हें ऑन-प्रिमाइसेस सर्वर और क्लाउड प्लेटफ़ॉर्म जैसे विभिन्न परिवेशों में तैनात किया जा सकता है—जिससे वे क्लाउड-नेटिव एप्लिकेशनों के लिए उपयुक्त बनते हैं।
संक्षेप में, प्रत्येक स्थिति के लिए अनुशंसित तकनीकें निम्नानुसार हैं:
|
उपयोग का मामला |
अनुशंसित तकनीक |
तर्क |
|
लेगेसी एप्लिकेशन चलाना |
वर्चुअल मशीनें (VMs) |
VMs पुराने या अप्रचलित ऑपरेटिंग सिस्टम चला सकती हैं, लेगेसी एप्लिकेशन संगतता के लिए आदर्श। |
|
मल्टी-OS परिवेशों का समर्थन |
वर्चुअल मशीनें (VMs) |
VMs एक ही भौतिक मशीन पर कई ऑपरेटिंग सिस्टम का समर्थन करती हैं, जो मल्टी-OS आवश्यकताओं के लिए उपयोगी है। |
|
सुरक्षा-सम्बंधी वर्कलोड्स संभालना |
वर्चुअल मशीनें (VMs) |
VMs मज़बूत आइसोलेशन प्रदान करती हैं, अन्य परिवेशों से जुड़े जोखिमों से सुरक्षा-सम्बंधी वर्कलोड्स की रक्षा करती हैं। |
|
माइक्रोसर्विस आर्किटेक्चर |
कंटेनर्स |
कंटेनर्स माइक्रोसर्विसेज़ की स्वतंत्र तैनाती संभव बनाते हैं, जो माइक्रोसर्विस आर्किटेक्चर के अनुकूल है। |
|
CI/CD और DevOps पाइपलाइंस |
कंटेनर्स |
कंटेनर्स तेज़ स्टार्टअप और कम ओवरहेड देते हैं, जिससे CI/CD में शीघ्र परिवेश सेटअप संभव होता है। |
|
परिवेशों के बीच पोर्टेबिलिटी |
कंटेनर्स |
कंटेनर्स प्लेटफ़ॉर्म-एग्नोस्टिक और पोर्टेबल हैं, जिससे विभिन्न परिवेशों में एप्लिकेशन लगातार चलते हैं। |
कंटेनर्स और वर्चुअल मशीनों के बीच चयन
कंटेनर्स और वर्चुअल मशीनों में से चुनना आपकी विशिष्ट ज़रूरतों और एप्लिकेशन पर निर्भर करता है। यह सेक्शन बताता है कि कब VMs या कंटेनर्स चुनें।
वर्चुअल मशीनें कब उपयोग करें
वर्चुअल मशीनें मल्टी-OS परिवेशों की आवश्यकता वाले अनुप्रयोगों के लिए आदर्श तकनीक हैं। अलग-अलग OS (जैसे Windows और Linux) वाले कई परिवेश एक ही भौतिक हार्डवेयर पर चलाए जा सकते हैं।
ये उन लेगेसी एप्लिकेशनों के लिए भी विशेष रूप से उपयुक्त हैं जो पुराने या अप्रचलित ऑपरेटिंग सिस्टम पर चलते हैं। अंततः, चूँकि VMs पूर्ण आइसोलेशन प्रदान करते हैं, उच्च सुरक्षा माँगों वाले अनुप्रयोगों के लिए वे सर्वोत्तम विकल्प हैं।
कंटेनर्स कब उपयोग करें
कंटेनर्स उन अनुप्रयोगों के लिए अधिक उपयुक्त हैं जो माइक्रोसर्विस आर्किटेक्चर में डिज़ाइन किए गए हैं, जहाँ घटक स्वतंत्र रूप से काम करते हैं। इसके अलावा, उनका तेज़ स्टार्टअप और न्यूनतम संसाधन खपत उन्हें CI/CD पाइपलाइनों के लिए उपयुक्त बनाता है, जिनमें बार-बार कोड परीक्षण और डिप्लॉयमेंट की आवश्यकता होती है।
अपनी पोर्टेबिलिटी के कारण, कंटेनर्स उन डेवलपर्स के लिए भी उत्कृष्ट विकल्प हैं जिन्हें अपने अनुप्रयोग अलग-अलग परिवेशों में ले जाने होते हैं।
अंत में, उनका प्लेटफ़ॉर्म-एग्नोस्टिक स्वभाव उन्हें क्लाउड परिवेशों में तैनात करना आसान बनाता है—जो विशेष रूप से महत्वपूर्ण है क्योंकि व्यवसाय क्लाउड और हाइब्रिड समाधानों को अपना रहे हैं।
कंटेनर्स और VMs का संयोजन
यद्यपि कंटेनर्स और वर्चुअल मशीनें मूल रूप से अलग वर्चुअलाइज़ेशन तकनीकें हैं, फिर भी इन्हें प्रभावी ढंग से साथ उपयोग किया जा सकता है!
VMs मज़बूत आइसोलेशन प्रदान करते हैं जो सुरक्षा की एक परत जोड़ता है, अनुप्रयोग पर खतरों के जोखिम को कम करता है। कंटेनर्स को VMs में रखकर, आप संसाधन आवंटन पर अधिक नियंत्रण रख सकते हैं, जिससे यह सुनिश्चित करना आसान हो जाता है कि कंटेनर्स के प्रत्येक समूह को अपने अनुप्रयोग के लिए पर्याप्त संसाधन मिलें।
इसके अतिरिक्त, यह संयोजन अलग-अलग परिवेशों में स्केलिंग और डिप्लॉयमेंट को संभालना आसान बनाता है।
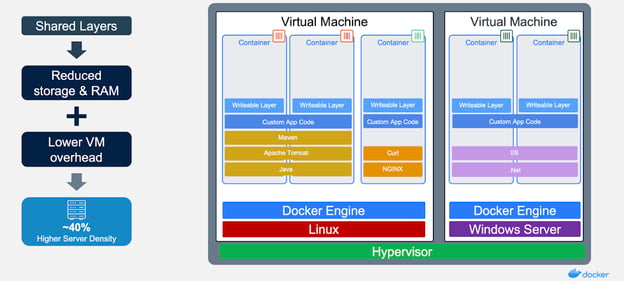
कंटेनर्स और VMs साथ में—आर्किटेक्चर। चित्र स्रोत: Docker.
निष्कर्ष
संसाधन दक्षता को अधिकतम करने और सॉफ्टवेयर विकास वर्कफ़्लो को बेहतर बनाने के लिए वर्चुअलाइज़ेशन अनिवार्य है। वर्चुअल मशीनें और कंटेनर्स वर्चुअलाइज़ेशन की दो सबसे लोकप्रिय इम्प्लीमेंटेशन हैं, जिनका उपयोग टीमें व्यापक रूप से एप्लिकेशन विकसित और तैनात करने में करती हैं। यदि आप सुरक्षित, कुशल, और स्केलेबल समाधान बनाना चाहते हैं, तो दोनों की ठोस समझ आपके लिए लाभकारी होगी।
यदि आप अपनी यात्रा शुरू करने के लिए तैयार हैं, तो Containerization and Virtualization with Docker and Kubernetes स्किल ट्रैक देखें। इसमें 4 आवश्यक कोर्स शामिल हैं जो निश्चित रूप से आपको तेज़ी से गति पकड़ने में मदद करेंगे!
FAQs
क्या मैं वर्चुअल मशीनों के अंदर कंटेनर्स चला सकता/सकती हूँ?
हाँ, आप वर्चुअल मशीनों के भीतर कंटेनर्स चला सकते हैं। यह सेटअप प्रोडक्शन परिवेशों में आम है, जहाँ VM अतिरिक्त आइसोलेशन और सुरक्षा देता है, जबकि कंटेनर्स संसाधनों का कुशल उपयोग और तेज़ तैनाती संभव बनाते हैं।
क्या वर्चुअल मशीनों के बजाय कंटेनर्स इस्तेमाल करने की कुछ सीमाएँ हैं?
कंटेनर्स होस्ट OS का कर्नेल साझा करते हैं, इसलिए वे एक ही होस्ट पर अलग-अलग ऑपरेटिंग सिस्टम नहीं चला सकते। यह सीमा, कई OS परिवेशों की आवश्यकता वाले अनुप्रयोगों के लिए, कंटेनर्स को वर्चुअल मशीनों की तुलना में कम लचीला बनाती है।
क्या कंटेनर्स और वर्चुअल मशीनों के लिए अलग प्रबंधन टूल्स की आवश्यकता होती है?
हाँ, यद्यपि कुछ टूल दोनों को मैनेज कर सकते हैं, कंटेनर्स आमतौर पर Docker और Kubernetes जैसे टूल्स का उपयोग करते हैं, जो विशेष रूप से कंटेनर ऑर्केस्ट्रेशन के लिए बने हैं। वर्चुअल मशीनें अक्सर हाइपरवाइज़र्स (जैसे VMware, Hyper-V) और OpenStack जैसे इन्फ्रास्ट्रक्चर मैनेजमेंट प्लेटफ़ॉर्म से प्रबंधित की जाती हैं।
कंटेनर्स वर्चुअल मशीनों से अलग तरीके से अपडेट्स को कैसे संभालते हैं?
हाँ, कंटेनर्स को त्वरित इटरेशन के लिए डिज़ाइन किया गया है, इसलिए अपडेट अक्सर नए कंटेनर इमेज को पुनः-डिप्लॉय करके लागू किए जाते हैं। दूसरी ओर, वर्चुअल मशीनों में गेस्ट OS और एप्लिकेशन को अलग-अलग अपडेट करना पड़ सकता है, जिससे अपडेट धीमे और संभावित रूप से अधिक जटिल हो जाते हैं।
क्या क्लाउड परिवेशों के लिए कंटेनर्स हमेशा बेहतर विकल्प होते हैं?
ज़रूरी नहीं। कंटेनर्स अपनी पोर्टेबिलिटी और दक्षता के कारण क्लाउड-नेटिव एप्लिकेशनों के लिए उत्कृष्ट हैं, लेकिन कड़ी आइसोलेशन या मल्टी-OS आवश्यकताओं वाले एप्लिकेशनों के लिए वर्चुअल मशीनें अब भी अधिक उपयुक्त हो सकती हैं। चयन, एप्लिकेशन की विशिष्ट आवश्यकताओं और आर्किटेक्चर पर निर्भर करता है।
कंटेनर्स और वर्चुअल मशीनों के बीच नेटवर्किंग में क्या अंतर है?
कंटेनर्स आमतौर पर होस्ट से साझा नेटवर्किंग का उपयोग करते हैं, जिससे एक ही नेटवर्क पर कंटेनर्स के बीच संचार आसान हो जाता है। वर्चुअल मशीनों में पृथक नेटवर्क कॉन्फ़िगरेशन होते हैं, जो कड़ी सुरक्षा आवश्यकताओं के लिए लाभकारी हो सकते हैं, लेकिन VMs के बीच संचार के लिए अधिक सेटअप की ज़रूरत पड़ सकती है।
क्या मैं किसी एप्लिकेशन को वर्चुअल मशीन से कंटेनर में स्थानांतरित कर सकता/सकती हूँ?
संभव है, लेकिन पुन: कॉन्फ़िगरेशन की आवश्यकता हो सकती है। चूँकि कंटेनर्स होस्ट OS साझा करते हैं, आपको सुनिश्चित करना होगा कि एप्लिकेशन कंटेनर के OS परिवेश में चल सके। लेगेसी या OS-निर्भर एप्लिकेशनों में कंटेनर में सही ढंग से काम करने के लिए संशोधनों की आवश्यकता हो सकती है।

एक उदीयमान डेटा वैज्ञानिक के रूप में, मैं कच्चे डेटा को क्रियाशील रणनीतियों में बदलने में माहिर हूँ। मैं Python, SQL, और मशीन लर्निंग तकनीकों का उपयोग करके डेटा विश्लेषण में प्रभावशाली समाधान निकालने और मजबूत ETL पाइपलाइनों को आर्किटेक्ट करने में विशेषज्ञता रखता/रखती हूँ, जो विशाल मात्रा में डेटा को इन्गेस्ट और प्रोसेस करती हैं।
आज के अधिकांश आधुनिक अनुप्रयोग वर्चुअलाइज़ेशन पर निर्भर करते हैं, एक ऐसी तकनीक जो एक ही फिजिकल सर्वर पर कई परिवेश चलाने की अनुमति देती है। वर्चुअलाइज़ेशन ने संसाधनों के बेहतर आवंटन, बेहतर सुरक्षा, और लागत में कमी के माध्यम से इंजीनियरिंग टीमों के एप्लिकेशन बनाने और तैनात करने के तरीके को बदल दिया है।
वर्चुअलाइज़ेशन मुख्य रूप से दो तकनीकों के माध्यम से लागू किया जाता है: वर्चुअल मशीनें और कंटेनर्स। दोनों तकनीकें शक्तिशाली हैं, परंतु उनके फ़ायदे और उपयोग के मामलों में महत्वपूर्ण अंतर हैं।
इस ब्लॉग पोस्ट में, हम वर्चुअल मशीनों और कंटेनर्स की बारीकियाँ समझेंगे और आपके उपयोग के मामले के आधार पर वर्चुअलाइज़ेशन लागू करने के लिए उपयुक्त तकनीक चुनने में आपकी मदद करेंगे।
संक्षिप्त उत्तर: कंटेनर्स बनाम वर्चुअल मशीनें
कंटेनर्स और वर्चुअल मशीनें (VMs) एक सर्वर पर कई परिवेश सक्षम करती हैं। कंटेनर्स हल्के होते हैं और होस्ट OS साझा करते हैं, इसलिए तीव्र तैनाती के लिए उपयुक्त हैं। VMs अपनी अलग OS के साथ अधिक पृथक होते हैं, जिससे मज़बूत आइसोलेशन मिलता है, लेकिन अधिक संसाधन लगते हैं।
यदि आप और विस्तार से जानना चाहते हैं, तो पढ़ते रहें!