Program
Konteynerizasyon ve Sanallaştırma Docker ve Kubernetes ile
13 sa
Alıştırma and program your progress.
Google Ile Devam EdinSanal makine (VM), donanım düzeyinde sanallaştırmayı sağlayan ve tek bir makinede birden fazla işletim sisteminin çalışmasına olanak tanıyan bir teknolojidir. Her VM, kendi işletim sistemi, uygulaması ve bağımlılıklarıyla yalıtılmış bir sistem gibi davranır. Bu, her VM’ye CPU çekirdekleri ve depolama gibi donanım kaynaklarını tahsis etmekten sorumlu “hipervizör” yazılımı sayesinde mümkündür.
Tipik bir sanal makine mimarisi aşağıdaki bileşenlerden oluşur:
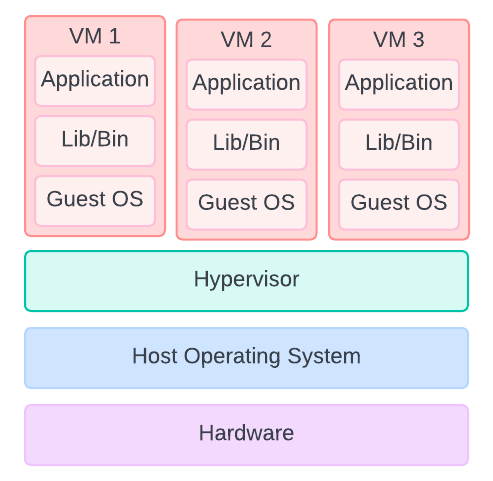
Üç sanal makine çalıştıran bir sunucunun mimari diyagramı. Görsel: Yazar.
Sanal makineleri çekirdek sayısı, bellek miktarı ve diğer faktörlere göre yapılandırabilirsiniz. Bu esneklik, uygulamalarınıza özel işletim sistemi yapılandırmalarına sahip birden fazla ortam oluşturmanıza olanak tanır.
Sanal makineler, konteynerlar, Docker ve Kubernetes’in temelleri hakkında daha fazla bilgi edinmek isterseniz Containerization and Virtualization Concepts kursumuza göz atın!
Konteyner, işletim sistemi düzeyinde çalışan bir sanallaştırma biçimidir ve aynı OS çekirdeği üzerinde birden fazla uygulamanın çalışmasına olanak tanır. VM’lerden farklı olarak konteynerlar kendi işletim sistemlerini içermez; ana işletim sistemini paylaşırlar; bu da onları belirgin biçimde daha hafif ve verimli kılar.
Konteynerlar, bir uygulamayı ve onun bağımlılıklarını birlikte barındırır. Nerede dağıtılırsa dağıtılsın aynı şekilde çalışacak biçimde tasarlanmışlardır.
Tipik bir konteyner mimarisi aşağıdaki bileşenlerden oluşur:
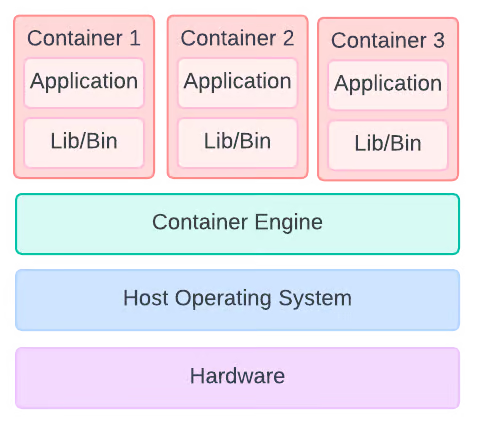
Üç konteyner çalıştıran bir sunucunun mimari diyagramı. Görsel: Yazar.
Konteynerlar yalnızca uygulamayı ve bağımlılıklarını paketlediğinden, VM’lere kıyasla çok daha küçük ve taşınabilirdir. Bu da konteynerları farklı ortamlar arasında (örn. geliştirmeden üretime) uyumluluktan ödün vermeden taşımayı kolaylaştırır.
Docker, geliştiricilerin konteyner uygulamaları oluşturup çalıştırmak için kullandığı en önde gelen platformdur. Başlamak isterseniz Introduction to Docker kursumuza göz atın.
Önceki tanımlara göre fark açık görünse de görünenin ötesinde noktalar vardır. Bu bölüm, mimari, kaynak kullanımı, başlatma süresi, yalıtım ve güvenlik ile taşınabilirlik dahil olmak üzere VM’leri ve konteynerları ayıran faktörleri ayrıntılı biçimde inceler.
VM’ler ve konteynerlar, sanallaştırmayı nerede gerçekleştirdiklerine bağlı olarak mimaride farklılık gösterir. Daha önce gördüğümüz gibi, VM’ler hipervizörlerin üzerinde çalışır ve kendi işletim sistemi, uygulamaları ve bağımlılıklarını içerir. Konteynerlar ise ana işletim sisteminin çekirdeğini paylaşır ve yalnızca uygulamayı ve bağımlılıklarını paketler.
VM’lerin kendi OS’leri olduğundan CPU ve RAM dahil daha fazla kaynak tüketirler. OS katmanı toplam kaynak kullanımını artırır. Buna karşılık konteynerlar her örnek için ayrı bir OS gerektirmez. Bu da çok daha küçük bellek ayak izi ve daha düşük CPU tüketimi ile sonuçlanır.
VM’lerin, kendi OS’lerini kurmaları gerektiği için daha uzun başlatma süreleri vardır; bu da daha büyük ek yüke yol açar. Konteynerlar kendi OS’lerini öykünmek zorunda olmadığından çok daha az ek yüke sahiptir ve saniyeler içinde başlayabilir. Bu hızlı başlatma süresi, hız ve verimliliğin gerektiği Sürekli Entegrasyon/Sürekli Dağıtım (CI/CD) hatlarında konteynerları popüler kılar.
Genel olarak VM’ler, yalıtım düzeyleri nedeniyle konteynerlardan daha yüksek güvenlik sağlar. Her VM kendi işletim sistemini barındırdığından tam yalıtım sunar. Sonuç olarak bir VM’deki güvenlik tehdidi diğer VM’leri etkilemez ve bu da onları daha güvenli kılar. Konteynerlar ise OS çekirdeğini paylaştıkları için yalnızca kısmi yalıtım sunar. Paylaşılan bir çekirdek potansiyel bir güvenlik riski doğurur: Çekirdek tehlikeye girerse tüm konteynerlar savunmasız hale gelir.
VM’ler hacimlidir ve farklı ortamlar arasında taşınmaları zor olabilir. Ayrıca, VM’de kullanılan OS’yi desteklemeyen bir ortamda çalıştırılırsa uyumluluk sorunları riski de taşırlar. Konteynerlar, hafif yapıları sayesinde son derece taşınabilirdir. Ortamlar arasında minimum çabayla taşınabilirler. Dahası, farklı ortamlarda tutarlı şekilde çalışacak biçimde tasarlandıklarından, uyumluluk sorunlarını ortadan kaldırırlar.
İşte konteynerlar ile sanal makineler arasındaki başlıca farkları özetleyen bir tablo:
|
Konteynerlar |
Sanal Makineler (VM’ler) |
|
|
Mimari |
Ana OS çekirdeğini paylaşır; yalnızca uygulama ve bağımlılıkları paketler |
Hipervizörlerin üzerinde çalışır; OS, uygulamalar ve bağımlılıkları içerir |
|
Kaynak kullanımı |
Paylaşılan OS sayesinde daha düşük kaynak kullanımı (CPU ve RAM) |
Her VM için ayrı OS nedeniyle daha yüksek kaynak kullanımı |
|
Başlatma süresi |
Hızlı başlatma (saniyeler), CI/CD hatları için ideal |
OS kurulumu nedeniyle daha uzun başlatma süresi, daha yüksek ek yük |
|
Yalıtım ve güvenlik |
Kısmi yalıtım; paylaşılan çekirdek tehlikeye girerse güvenlik riski |
Tam yalıtım ile daha yüksek güvenlik (her VM’in kendi OS’si vardır) |
|
Taşınabilirlik |
Ortamlar arasında yüksek taşınabilirlik; daha az uyumluluk sorunu |
Hacimli ve daha az taşınabilir; ortamlar arasında uyumluluk sorunları doğabilir |
Genel olarak VM’lerin, konteynerlara kıyasla daha çok olumsuz yanı varmış gibi görünebilir. Peki kullanım alanları nelerdir? Bu bölüm, eski uygulamaların çalıştırılması, çoklu OS ortamlarının desteklenmesi ve güvenlik açısından kritik iş yüklerinin yönetimi gibi en dikkat çekici olanları inceler.
VM’ler, eski veya güncel olmayan işletim sistemleri gerektiren legacy uygulamaları çalıştırmak için idealdir. VM’ler kendi OS ortamlarına sahip olabildiğinden, modern işletim sistemleriyle uyumlu olmayan eski uygulamaları kullanmaya devam edebilirsiniz.
Uygulamaların birden fazla işletim sisteminde çalıştırılması gerektiğinde VM’ler son derece etkilidir. Örneğin, aynı fiziksel makinede Linux, Windows ve diğer işletim sistemlerini çalıştıracak VM’ler kurabilirsiniz. Ancak konteynerlar OS çekirdeğini paylaştıkları için aynı ana makinede farklı işletim sistemlerini çalıştıramaz.
Tahmin edebileceğiniz gibi VM’ler, tam yalıtım sağladıkları için güvenlik açısından kritik iş yüklerinin yönetiminde üstünlük sağlar. Her VM bağımsız hareket eder; yani bir VM tehlikeye girerse diğerleri etkilenmez. Konteynerlar, ana OS’yi paylaştıklarından VM’lerle aynı güvenlik düzeyini sunmaz ve genel olarak daha savunmasızdır.
Konteynerların hafif yapısı, onları modern yazılım geliştirmede güçlü bir araç haline getirir. Bu bölüm, mikroservis mimarisi, CI/CD ve DevOps hatları ile farklı ortamlar arasında taşınabilirlik dahil olmak üzere konteynerların öne çıktığı kullanım alanlarını inceler.
Konteynerlar, her bir mikroservisin belirli bir işlevi yerine getirdiği (ör. veri depolama, kullanıcı kimlik doğrulama) mikroservis mimarisini kullanan uygulamalar için idealdir.
Konteynerlar uygulama bağımsız olduğundan, mikroservislerin birlikte var olmasına olanak tanır ve bir servisteki sorunların diğerlerini etkilemesini engeller. Mikroservis mimarisi popülerlik kazandıkça mühendislik ekipleri uygulamalarını dağıtmak için giderek daha fazla konteynerlara güveniyor.
Modern CI/CD hatlarında aynı anda uygulamanın farklı bölümleri üzerinde çalışan birden fazla geliştirici bulunur; sürekli test, entegrasyon ve dağıtım gerçekleştirilir.
Konteynerlar, düşük kaynak ek yükleri sayesinde hızlı başlatma süreleri sunar; bu da ortamları hızla ayağa kaldırmayı, testleri çalıştırmayı ve kod güncellemelerini dağıtmayı kolaylaştırır. Bu verimlilik, hızlı ve sürekli yazılım teslimatını önceleyen DevOps’ta konteynerları vazgeçilmez kılmıştır.
Konteynerlar, geliştiricilerin kodu geliştirmeden teste ve oradan üretime taşımalarını kolaylaştırır. Farklı sistemlerde başarıyla çalışacak şekilde paketlenen uygulamalar sunarlar; bu da uyumluluk sorunlarını azaltır. Ayrıca platformdan bağımsız oldukları için şirket içi sunucular ve bulut platformları gibi farklı ortamlarda dağıtılabilir; bu da onları bulut-yerel uygulamalar için uygun kılar.
Özetle, her durum için önerilen teknolojiler şunlardır:
|
Kullanım alanı |
Önerilen teknoloji |
Gerekçe |
|
Eski uygulamaları çalıştırma |
Sanal makineler (VM’ler) |
VM’ler, eski veya güncel olmayan işletim sistemlerini çalıştırabilir; legacy uygulama uyumluluğu için idealdir. |
|
Çoklu OS ortamlarının desteklenmesi |
Sanal makineler (VM’ler) |
VM’ler tek bir fiziksel makinede birden fazla işletim sistemini destekler; çoklu OS ihtiyaçları için kullanışlıdır. |
|
Güvenlik açısından kritik iş yükleri |
Sanal makineler (VM’ler) |
VM’ler güçlü yalıtım sağlar; diğer ortamlara ilişkin risklerden güvenlik açısından kritik iş yüklerini korur. |
|
Mikroservis mimarisi |
Konteynerlar |
Konteynerlar, mikroservislerin bağımsız dağıtımına olanak tanır; mikroservis mimarisiyle uyumludur. |
|
CI/CD ve DevOps hatları |
Konteynerlar |
Konteynerlar hızlı başlatma ve düşük ek yüke sahiptir; CI/CD’de hızlı ortam kurulumları için uygundur. |
|
Ortamlar arasında taşınabilirlik |
Konteynerlar |
Konteynerlar platformdan bağımsız ve taşınabilirdir; uygulamaların çeşitli ortamlarda tutarlı şekilde çalışmasını sağlar. |
Konteynerlar ile sanal makineler arasında karar vermek, özel ihtiyaçlarınıza ve uygulamanıza bağlıdır. Bu bölümde, ne zaman VM’leri ne zaman konteynerları tercih etmeniz gerektiği ele alınır.
Sanal makineler, çoklu OS ortamları gerektiren uygulamalar için ideal teknolojidir. Farklı OS’lere (ör. Windows ve Linux) sahip birden fazla ortam aynı fiziksel donanımda çalıştırılabilir.
Ayrıca, eski veya güncel olmayan işletim sistemlerinde çalışan legacy uygulamalar için özellikle uygundurlar. Son olarak VM’ler tam yalıtım sunduğundan, yüksek güvenlik gereksinimleri olan uygulamalar için en iyi seçenektir.
Konteynerlar, bileşenlerin bağımsız çalıştığı mikroservis mimarisiyle tasarlanmış uygulamalar için daha uygundur. Ayrıca, hızlı başlatma süreleri ve minimal kaynak tüketimleri, sık kod testi ve dağıtımı gerektiren CI/CD hatları için onları uygun kılar.
Taşınabilirlikleri sayesinde, uygulamalarını farklı ortamlar arasında taşımaları gereken geliştiriciler için de harika bir seçimdir.
Son olarak, platformdan bağımsız yapıları, bulut ortamlarında dağıtılmalarını kolaylaştırır; bu da işletmelerin bulut ve hibrit çözümler benimsemesiyle özellikle değerlidir.
Konteynerlar ve sanal makineler temelde farklı sanallaştırma teknolojileri olsa da birlikte etkili şekilde kullanılabilir!
VM’ler, uygulamaya yönelik tehdit riskini azaltan güçlü bir yalıtım ve ek güvenlik katmanı sağlar. Konteynerları VM’lerin içine yerleştirerek kaynak tahsisi üzerinde daha fazla kontrol elde edebilir, her konteyner grubunun uygulamaları için yeterli kaynağa erişmesini daha kolay güvence altına alabilirsiniz.
Ayrıca bu kombinasyon, farklı ortamlar arasında ölçeklemeyi ve dağıtımları yönetmeyi kolaylaştırır.
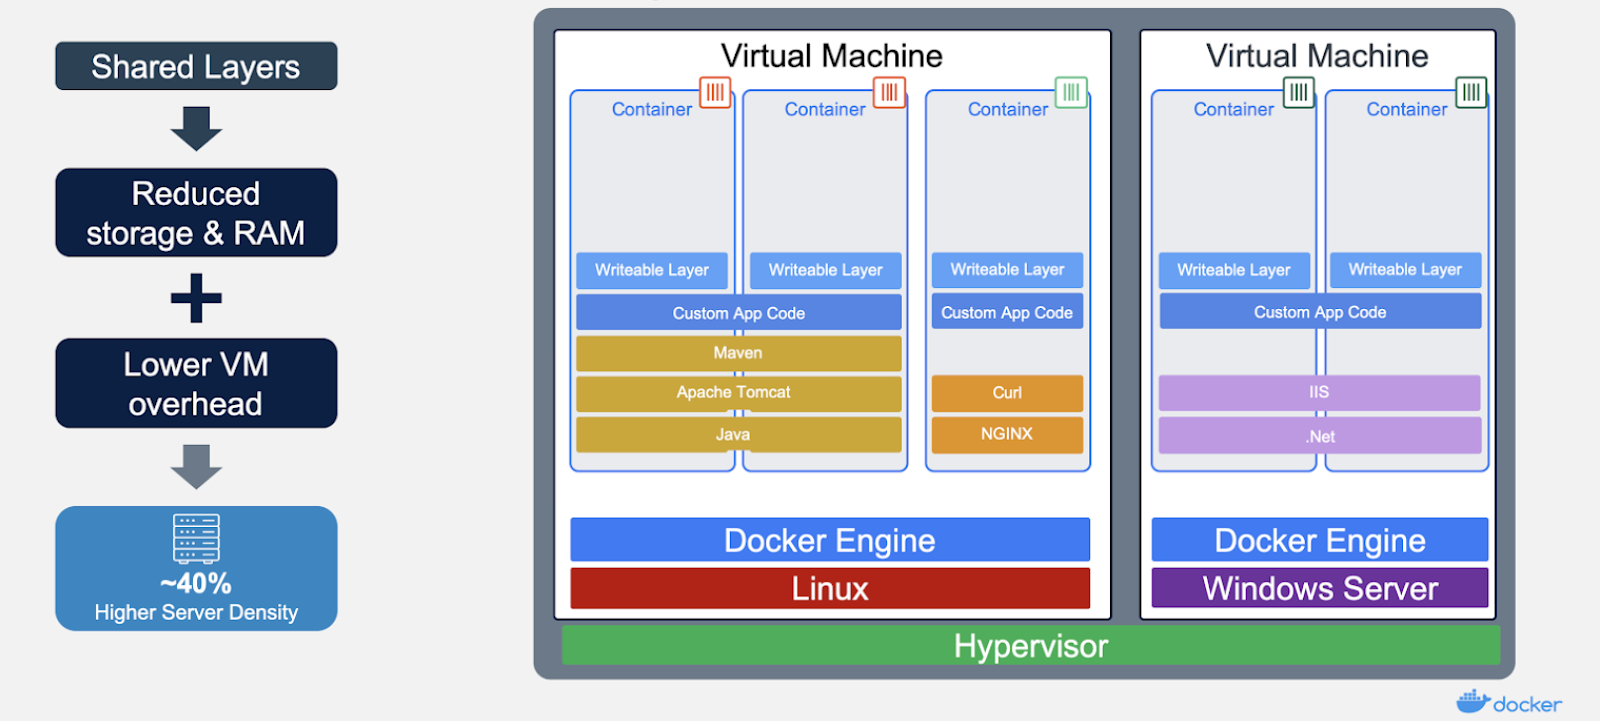
Konteynerlar ve VM’lerin birlikte kullanıldığı mimari. Görsel kaynağı: Docker.
Sanallaştırma, kaynak verimliliğini en üst düzeye çıkarmak ve yazılım geliştirme iş akışlarını iyileştirmek için gereklidir. Sanal makineler ve konteynerlar, ekiplerin uygulama geliştirip dağıtmak için yaygın biçimde kullandığı en popüler sanallaştırma uygulamalarındandır. Her ikisini de sağlam biçimde anlamak, güvenli, verimli ve ölçeklenebilir çözümler oluşturmak istiyorsanız size fayda sağlayacaktır.
Hazırsanız Docker ve Kubernetes ile Containerization and Virtualization yetkinlik yoluna göz atın. Sizi hızlıca güncel hale getirecek 4 temel kurs içerir!
Bu kurslarla konteynerlar ve sanal makineler hakkında daha fazlasını öğrenin!
Program
Kurs
Alıştırma and program your progress.
Google Ile Devam Edinblog
Abid Ali Awan
14 dk.
blog
Dario Radečić
15 dk.
Eğitim
Kurtis Pykes
8 dk.
Eğitim
Adel Nehme



