
L'IA finge di essere una persona. L'IA finge di avere una relazione con te. Non è così. E si tratta di fiducia sociale. Allo stesso modo, ti fidi del tuo telefono, del tuo motore di ricerca, del tuo provider di email. È uno strumento e, come tutte queste cose, è uno strumento piuttosto inaffidabile. Giusto? Il tuo telefono, il tuo provider di email, la tua piattaforma di social networking. Ti spiano tutti, no? Operano tutti contro il tuo migliore interesse. La mia preoccupazione è che l'IA sarà la stessa cosa, che l'IA sia fondamentalmente controllata da grandi aziende a scopo di lucro.
Bruce Schneier, Security Technologist
Principali disposizioni dell'AI Act dell'UE
I componenti chiave dell'AI Act dell'UE sono:
1. Classificazione basata sul rischio
In generale, i sistemi di IA rientrano in quattro principali categorie di rischio secondo l'AI Act dell'UE:
- Rischio inaccettabile
- Alto rischio
- Rischio limitato
- Rischio minimo/nessun rischio.
Secondo il rapporto della Commissione europea sull'AI Act, ciascuna di queste è classificata secondo due fattori principali:
- Sensibilità dei dati coinvolti
- Specifico caso d'uso o applicazione dell'IA
I requisiti variano per ciascuna categoria di rischio, e gran parte del testo dell'atto riguarda i sistemi di IA ad alto rischio.
2. Requisiti per i sistemi di IA ad alto rischio
Per la categoria ad alto rischio, l'AI Act dell'UE impone requisiti che le organizzazioni devono soddisfare affinché questi sistemi possano essere distribuiti nel mercato dell'UE.
Tra questi:
- Disporre di un sistema di gestione del rischio per l'intero ciclo di vita del sistema.
- Sviluppare programmi di data governance per garantire che i dataset di training, validazione e test siano pertinenti e sufficientemente rappresentativi. La condotta deve essere svolta nella massima misura possibile per essere priva di errori e completa in base alla finalità prevista.
- Registrare la documentazione tecnica per dimostrare la conformità alle autorità in sede di valutazione.
- Progettare il sistema per registrare automaticamente eventi rilevanti per l'identificazione di rischi a livello nazionale e modifiche sostanziali ai fini della conservazione delle registrazioni. Ciò deve avvenire durante tutto il ciclo di vita del sistema.
- Fornire istruzioni d'uso ai soggetti a valle per consentire la conformità.
- Progettare in modo da consentire ai deployer di implementare la supervisione umana.
- Progettare per raggiungere livelli adeguati di accuratezza, robustezza e cybersicurezza.
- Istituire un sistema di gestione della qualità per la conformità.
Questi requisiti sono specificati alla voce Conformità ai requisiti (Art. 8–17).
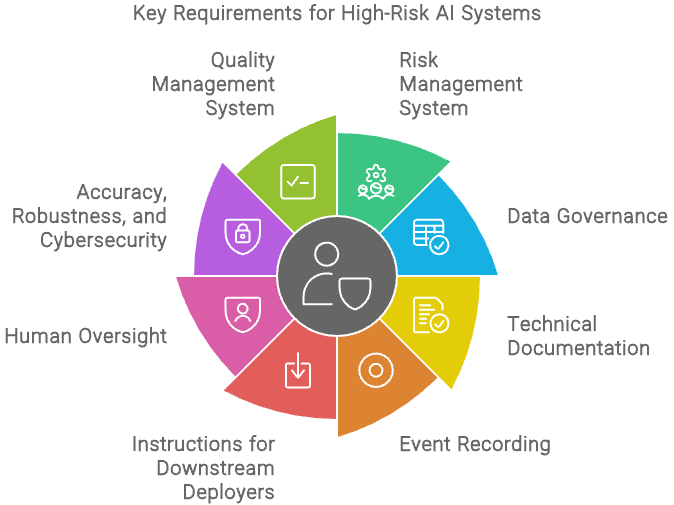
Requisiti per i sistemi di IA ad alto rischio - Creato con Napkin.ai
Inoltre, l'atto impone che le organizzazioni garantiscano che il proprio personale e le altre persone coinvolte nello sviluppo o nell'uso dei sistemi di IA possiedano un'adeguata alfabetizzazione in IA. Ciò include la comprensione della tecnologia, delle sue applicazioni e dei potenziali rischi.
Le aziende sono responsabili di fornire una formazione adeguata per garantire che i sistemi di IA siano gestiti in modo responsabile ed etico, in linea con i contesti specifici del loro utilizzo. Più avanti in questo articolo, vedremo come DataCamp for Business può aiutare la tua organizzazione ad aumentare i livelli di alfabetizzazione in IA.
3. Pratiche di IA vietate
L'AI Act dell'UE vieta esplicitamente alcune pratiche considerate inaccettabili e che comportano rischi estremi per le persone o la società. Tra queste:
- Sistemi di IA che sfruttano le vulnerabilità di gruppi specifici (ad es. bambini, persone con disabilità)
- Social scoring basato sull'analisi comportamentale tramite IA
- Uso di tecniche subliminali per manipolare i comportamenti
Queste pratiche sono specificate nella sezione Pratiche vietate (Art. 5).
Categorie di rischio secondo l'AI Act dell'UE
L'AI Act dell'UE suddivide i sistemi di IA in quattro livelli di rischio—inaccettabile, alto, limitato e minimo o nullo. Ogni categoria ha requisiti e misure regolatorie distinti. In generale, maggiore è il rischio, maggiori sono gli obblighi normativi.
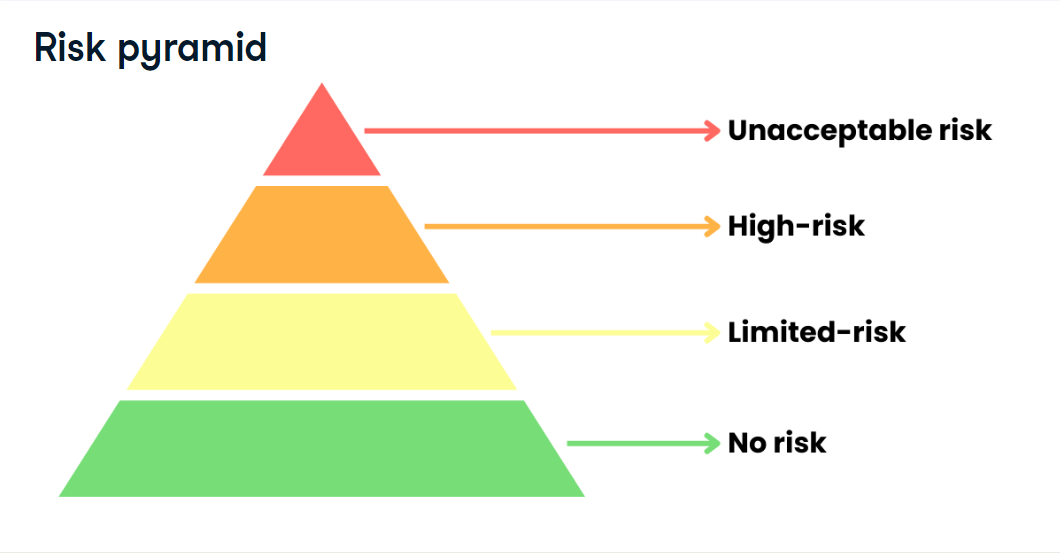
Fonte: Corso Introduction to EU AI Act, DataCamp
1. Rischio inaccettabile
I sistemi di IA che presentano un rischio inaccettabile per la sicurezza o i diritti delle persone sono vietati. Esempi includono applicazioni di IA che manipolano il comportamento umano, sfruttano vulnerabilità o consentono il social scoring da parte dei governi.
Secondo l'Articolo 5, Pratiche di IA vietate, tali sistemi non possono essere immessi sul mercato o utilizzati nell'Unione europea.
Ecco un riepilogo delle pratiche di IA vietate:
- Implementare sistemi di IA che possano manipolare il comportamento, le decisioni o le opinioni umane tramite tecniche subliminali
- Usare sistemi di IA per sfruttare le vulnerabilità di particolari gruppi (ad es. bambini, anziani con disabilità)
- Implementare il social scoring basato sull'analisi comportamentale tramite IA
- Modelli di IA che comportano la classificazione di persone fisiche o gruppi di persone
- Prevedere il rischio che una persona fisica commetta un reato
- Usare sistemi di IA che effettuano scraping non mirato di immagini facciali da internet o da riprese CCTV per il riconoscimento facciale
- Usare l'IA per inferire le emozioni di una persona fisica in ambito lavorativo e scolastico
- Categorizzare singolarmente persone fisiche sulla base dei loro dati biometrici
- Usare sistemi di identificazione biometrica remota in "tempo reale" per scopi diversi dall'applicazione della legge
2. Alto rischio
Un sistema di IA ad alto rischio, secondo le Regole di classificazione per i sistemi di IA ad alto rischio (Art. 6), è un sistema in cui l'IA è destinata a essere utilizzata come componente di sicurezza di un prodotto ed è richiesto il superamento di una valutazione di conformità da parte terza.
Inoltre, qualsiasi sistema di IA, come indicato nell' Allegato III, appartenente ai seguenti casi d'uso sarà considerato anch'esso un sistema di IA ad alto rischio:
- Biometria
- Infrastrutture critiche
- Istruzione
- Lavoro
- Servizi essenziali
- Applicazione della legge
- Migrazione
- Giustizia
3. Rischio limitato
I sistemi di IA classificati come "rischio limitato" sono quelli che comportano alcuni potenziali rischi per le persone o la società, ma non sono considerati ad alto rischio o inaccettabili. Questi sistemi non richiedono la rigorosa supervisione normativa applicata all'IA ad alto rischio, ma devono comunque rispettare specifici obblighi di trasparenza.
Per i sistemi di IA a rischio limitato, l'atto richiede in genere ai fornitori di garantire che gli utenti siano consapevoli di interagire con un sistema di IA. Ciò significa, ad esempio, che chatbot o altre interfacce basate sull'IA devono comunicare chiaramente che l'utente sta interagendo con un'IA e non con un essere umano. Questa misura di trasparenza intende evitare confusione e assicurare che gli utenti siano informati sulla natura della tecnologia con cui interagiscono.
Sebbene i sistemi di IA a rischio limitato siano soggetti a questi obblighi di trasparenza, non sono sottoposti ai requisiti di conformità più rigorosi che si applicano ai sistemi ad alto rischio, come documentazione estesa, processi di gestione del rischio o valutazioni obbligatorie. Questa categoria è pensata per bilanciare l'esigenza di consapevolezza degli utenti con l'incoraggiamento all'innovazione, evitando di gravare eccessivamente sviluppatori e fornitori con regolamentazioni pesanti.
I sistemi che usano IA di uso generale (GPAI), come GPT-4, Midjourney e i modelli LLaMA di Meta, sono anch'essi regolamentati in questa categoria.
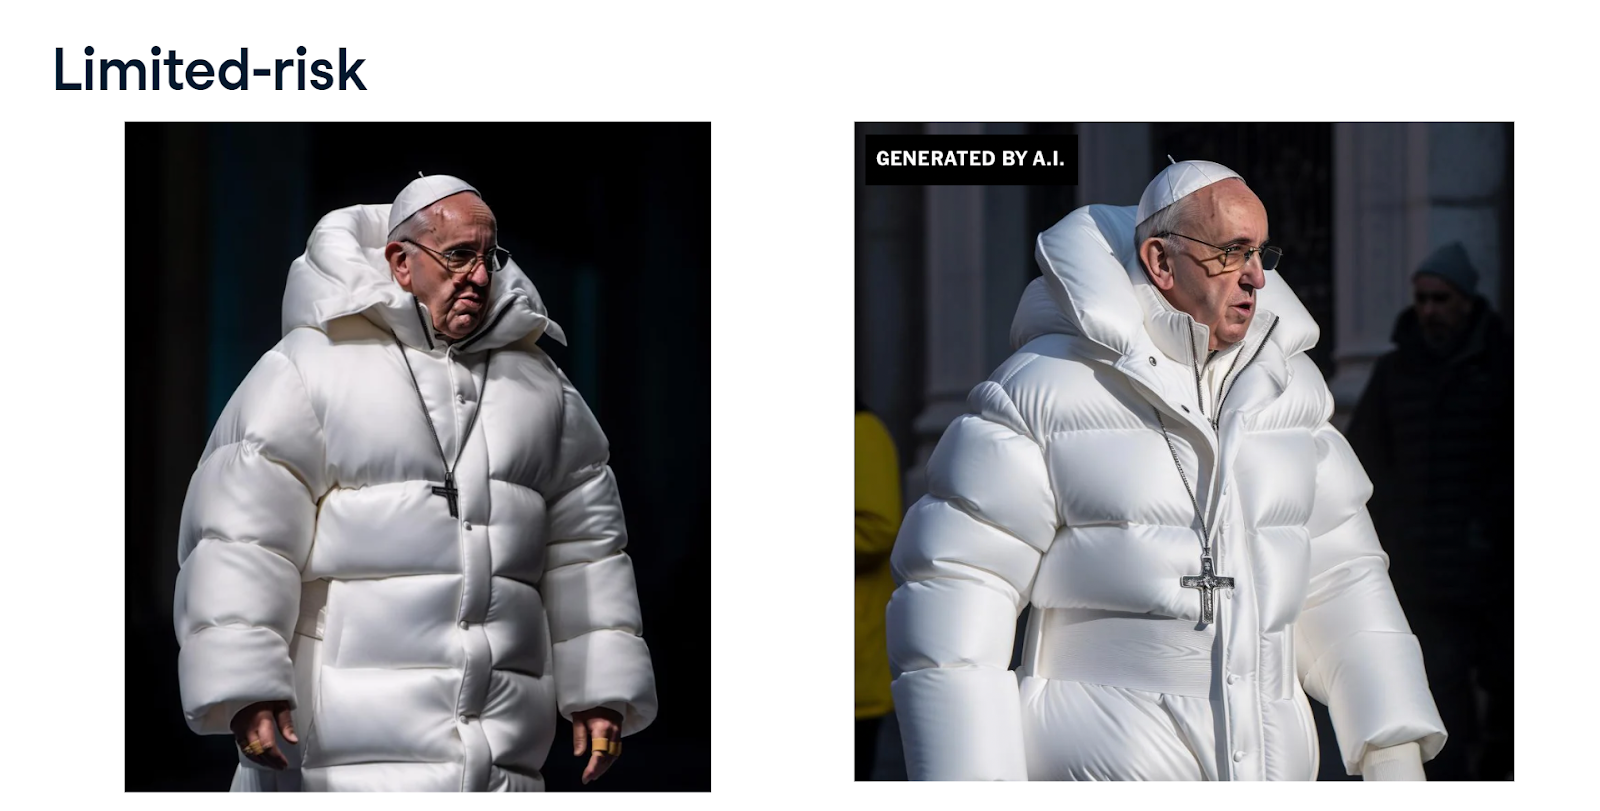
Fonte: Corso Introduction to EU AI Act, DataCamp
Un modello GPAI è un modello di IA addestrato con una grande quantità di dati tramite auto-supervisione su larga scala, che mostra un'elevata generalità e può svolgere un'ampia gamma di compiti distinti con varie integrazioni con sistemi o applicazioni a valle.
Indipendentemente dai casi d'uso di questi modelli GPAI, si applicano le norme dell'AI Act dell'UE.
Questi sono i requisiti:
- La documentazione tecnica deve essere registrata.
- Le informazioni e la documentazione devono essere fornite ai fornitori a valle.
- Deve essere redatta una policy per rispettare la Direttiva sul diritto d'autore.
- Deve essere scritto un riepilogo dettagliato dei contenuti utilizzati per l'addestramento del modello GPAI.
Ulteriori informazioni sono disponibili nell'Articolo 53: Obblighi per i fornitori di modelli di IA di uso generale.
Se il GPAI è considerato un modello di IA di uso generale con rischio sistemico, è richiesto un diverso insieme di obblighi secondo l' Articolo 55: Obblighi per i fornitori di modelli di IA di uso generale con rischio sistemico.
4. Rischio minimo
La categoria a rischio minimo è una categoria non regolamentata.
Alcuni esempi di tali sistemi di IA possono includere:
- Videogiochi con funzionalità IA
- Filtri antispam
Attualmente non è prevista alcuna regolamentazione per i sistemi di IA in questa categoria nell'AI Act dell'UE.
Impatto complessivo sul mercato dell'IA
L'AI Act dell'UE avrà probabilmente implicazioni di vasta portata sia per gli individui sia per le organizzazioni. L'atto potrà inoltre essere influenzato da future normative UE emanate in sua attuazione e da linee guida pubblicate dalle autorità europee.
Ecco alcuni possibili impatti derivanti dall'attuazione dell'AI Act dell'UE:
Per ChatGPT/IA generativa
Per i grandi modelli linguistici esistenti con un'ampia influenza sui contenuti internet e sul comportamento degli utenti, come ChatGPT di OpenAI, Gemini di Google, Llama 3.1 di Meta e Claude AI, potrebbero essere richieste misure di conformità più severe per garantirne l'uso etico. Ciò può portare a maggiore supervisione e limitazioni sulle modalità d'uso di questi modelli, con possibili effetti su popolarità e redditività.
Inoltre, OpenAI potrebbe dover modificare il suo modello ChatGPT per garantire l'assenza di pratiche proibite indicate nell' Articolo 5 dell'AI Act dell'UE, qualora rientri in uno dei casi d'uso vietati.
Per le aziende
Questo nuovo atto comporterà alcuni cambiamenti anche per le aziende al di là dei modelli LLM.
Le aziende che sviluppano o utilizzano sistemi di IA ad alto rischio dovranno rispettare requisiti rigorosi e sottoporsi a test, il che potrebbe comportare un aumento dei costi di conformità. Le imprese dovranno investire di più in competenze legali e tecniche per garantire la conformità. Di conseguenza, le startup potrebbero esitare ad adottare modelli di IA con applicazioni a rischio più elevato a causa dei costi di conformità legati alla commercializzazione dell'IA.
Questo alto costo di scalare un modello di IA potrebbe portare a una concentrazione del mercato nelle aziende "big tech" che monopolizzano il settore.
Un altro impatto riguarda la tutela dei segreti commerciali nelle aziende con modelli di IA come prodotti principali. Questo nuovo atto impone trasparenza sui dati utilizzati per addestrare i modelli di IA, essenziali per le operazioni aziendali.
Inoltre, queste leggi stringenti potrebbero ostacolare l'innovazione e l'ingresso di nuove tecnologie nel mercato europeo. Ad esempio, Meta ha trattenuto il suo ultimo modello multimodale di intelligenza artificiale dall'Unione europea, segnalando una possibile resistenza all'innovazione.
Nonostante le sfide, l'atto offre anche opportunità di innovazione. Questi nuovi e chiari standard forniscono condizioni di parità per le aziende che sviluppano tecnologie IA conformi a criteri etici e di sicurezza.
Le organizzazioni che danno priorità alla conformità e a pratiche etiche nell'IA possono ottenere un vantaggio competitivo, costruire fiducia con i consumatori e posizionarsi come leader nell'IA etica. Questa differenziazione può attirare consumatori e investitori attenti all'impatto sociale, migliorando reputazione del brand e quota di mercato.
Tuttavia, con questi cambiamenti, il bisogno di alfabetizzazione in IA diventa ancora più urgente, come vedremo più avanti.
Per i consumatori
Per i consumatori, l'atto porta i maggiori benefici in termini di:
- Maggiore trasparenza e spiegabilità dei sistemi di IA
- Più fiducia nei prodotti IA approvati
- Protezione affidabile da pratiche di IA discriminatorie
- Disponibilità di un canale per segnalare preoccupazioni
In futuro, i consumatori potrebbero richiedere la conformità all'AI Act dell'UE alle aziende che sviluppano o utilizzano sistemi di IA ad alto rischio. Ciò consentirà loro di tutelare la privacy dei dati e assicurare che le proprie informazioni personali non vengano utilizzate in modo non etico.
Per gli stati membri dell'UE
Gli stati membri dell'UE dovranno adattare i propri quadri normativi nazionali esistenti al nuovo AI Act dell'UE. La Commissione europea potrà anche emanare linee guida e direttive più specifiche da seguire.
Tuttavia, come illustrato in un recente report di Reuters,
"La rapida adozione dell'IA lo scorso anno ha contribuito a mettere l'Europa sulla buona strada per raggiungere i suoi obiettivi della Decennio digitale."—Tanuja Randery, Managing Director presso AWS
Per i paesi extra-UE
L'AI Act dell'UE è destinato a influenzare la regolamentazione dell'IA come standard globale. In quanto uno dei primi quadri normativi completi sull'IA, stabilisce un precedente che altre regioni potrebbero seguire. Le aziende che operano a livello internazionale devono rimanere aggiornate su questi sviluppi per restare competitive.
Quando entra in vigore l'AI Act dell'UE? Tempistiche di attuazione
Ecco una timeline indicativa per l'attuazione dell'AI Act dell'UE:
- 1 agosto 2024: Data di entrata in vigore dell'AI Act
- 2 febbraio 2025: Iniziano ad applicarsi i divieti su determinati sistemi di IA (Capitolo 1 e Capitolo 2). È qui che inizieranno ad applicarsi i requisiti di alfabetizzazione in IA.
- 2 agosto 2025: Iniziano ad applicarsi le seguenti regole: Organismi notificati (Capitolo III, Sezione 4), modelli GPAI (Capitolo V), Governance (Capitolo VII), Riservatezza (Articolo 78), Sanzioni (Articoli 99 e 100)
- 2 agosto 2026: Inizia ad applicarsi il resto dell'AI Act, tranne l'Articolo 6(1).
- 2 agosto 2027: L'articolo 6(1) e i corrispondenti obblighi del Regolamento iniziano ad applicarsi.
In sintesi, l'atto non sarà pienamente attuato fino al 2027, dando a imprese e stati membri il tempo di adattarsi e conformarsi alle nuove normative.
Per una timeline completa, visita laTimeline di attuazione dell'AI Act dell'UE.
AI Act dell'UE: requisiti di alfabetizzazione in IA
Oltre a regolamentare come vengono sviluppati i modelli di IA, l'AI Act dell'UE pone anche enfasi sulla formazione del personale in alfabetizzazione in IA.
Secondo il Capitolo I: Disposizioni generali, Articolo 4: Alfabetizzazione in IA:
"I fornitori e i deployer di sistemi di IA adottano misure per garantire, nella misura migliore possibile, un livello sufficiente di alfabetizzazione in IA del proprio personale e delle altre persone che si occupano del funzionamento e dell'uso dei sistemi di IA per loro conto, tenendo conto delle loro conoscenze tecniche, esperienza, istruzione e formazione, del contesto in cui i sistemi di IA devono essere utilizzati e delle persone o gruppi di persone su cui i sistemi di IA devono essere utilizzati."
In parole semplici, ciò significa che le aziende devono garantire che i dipendenti e chiunque sia coinvolto nello sviluppo o nell'uso dei sistemi di IA ricevano una formazione adeguata per comprendere la tecnologia, le sue applicazioni e i potenziali rischi.
Questo orientamento rispecchia quanto emerge dal Report 2024 sullo stato dell'alfabetizzazione in dati e IA di DataCamp. Il 62% dei leader che abbiamo intervistato ritiene che l'alfabetizzazione in IA sia importante per le attività quotidiane dei propri team. Allo stesso modo, il 70% dei leader indica una comprensione di base dei concetti di IA come l'aspetto più importante per il proprio team, sottolineando la necessità che i team comprendano i principi fondamentali alla base delle tecnologie IA.
Nonostante ciò, la formazione su dati e IA è ancora agli inizi nelle organizzazioni. Il 26% dei leader dichiara di non offrire alcuna forma di formazione sull'IA. Un ulteriore 26% segnala che la formazione sull'IA è riservata ai soli ruoli tecnici, mentre solo il 18% la estende al personale non tecnico.
Preoccupante è che solo il 25% dei leader appartiene a organizzazioni che hanno istituito programmi di alfabetizzazione in IA completi e a livello aziendale.
Con DataCamp For Business puoi iniziare a costruire un programma di alfabetizzazione in IA che copra le competenze necessarie in dati e IA per assicurarti la conformità all'AI Act dell'UE, che tu stia formando un team di 2 persone o di oltre 10.000. Oltre a trattare come lavorare e costruire strumenti di IA, puoi creare un programma di formazione completo che copra etica dell'IA, gestione del rischio e deployment dei modelli di IA, a partire dal nostro percorso di competenze EU AI Act Fundamentals.




