
EU AI अधिनियम क्या है?
EU AI अधिनियम एक व्यापक विनियामक ढांचा है जो यूरोपीय बाज़ार में AI प्रणालियों की तैनाती और उपयोग को नियंत्रित करता है। इसका उद्देश्य व्यक्तिगत अधिकारों की रक्षा करना और AI प्रौद्योगिकियों की सुरक्षा व पारदर्शिता सुनिश्चित करना है, साथ ही यूरोपीय संघ भर में नवाचार को बढ़ावा देना भी। कड़े मानक और अनुपालन आवश्यकताएं तय करके, यह अधिनियम EU को AI गवर्नेंस में वैश्विक अग्रणी के रूप में स्थापित करने की आकांक्षा रखता है।
यह अधिनियम AI प्रणालियों को चार जोखिम स्तरों में वर्गीकृत करता है: अस्वीकार्य, उच्च, सीमित और न्यूनतम। यह सरकार संचालित सोशल स्कोरिंग जैसी अस्वीकार्य जोखिम वाली एप्पलीकेशनों पर रोक लगाता है और उच्च-जोखिम प्रणालियों पर कड़े प्रावधान लागू करता है। अधिनियम में सामान्य-उद्देश्य AI के लिए सेफगार्ड, बायोमेट्रिक पहचान पर प्रतिबंध, और उपयोगकर्ता की कमजोरियों का शोषण करने वाले AI पर पाबंदियां भी शामिल हैं।
यूरोपीय संसद और EU परिषद की मंजूरी के बाद 1 अगस्त 2024 को प्रकाशित, इस अधिनियम की चरणबद्ध क्रियान्वयन समयरेखा AI प्रणाली के प्रकार पर आधारित है—"अस्वीकार्य जोखिम" पर छह महीने बाद से पाबंदियां और सामान्य-उद्देश्य AI पर 12 महीने बाद से नियम लागू होंगे। अनुपालन न करने पर अधिकतम €35 मिलियन या वैश्विक वार्षिक राजस्व के 7% (जो भी अधिक हो) तक का जुर्माना लग सकता है।
AI विनियमन की आवश्यकता
हमने ब्रूस श्नाइयर के साथ AI में भरोसा और विनियमन पर DataFramed पॉडकास्ट में AI में विनियमों की अवधारणा का अन्वेषण किया है। हाल के वर्षों में AI की स्थिति में बड़े बदलाव देखे गए हैं, और परिवर्तन की रफ्तार तेज़ होती जा रही है।
समाज के रूप में, हमें इन नवाचारों के साथ तालमेल बैठाना होगा ताकि अंतिम उपयोगकर्ताओं को उनके जोखिमों से सुरक्षित रखा जा सके। हमें AI की नैतिकता पर विचार करना चाहिए और ऐसे ढांचे होने चाहिए जो इसके जवाबदेह उपयोग को सुनिश्चित करें। ज़ोर उन संगठनों पर होना चाहिए जो इन शक्तिशाली AI टूल्स का निर्माण और कार्यान्वयन कर रहे हैं—वे यह नैतिक रूप से और जनहित में करें, न कि केवल लाभ के लिए।
जैसा कि क्रिप्टोग्राफर, कंप्यूटर सुरक्षा विशेषज्ञ और गोपनीयता विशेषज्ञ ब्रूस श्नाइयर बताते हैं,
AI इंसान होने का दिखावा करता है। AI आपके साथ संबंध होने का दिखावा करता है। ऐसा नहीं है। और यह सामाजिक भरोसे से जुड़ा है। ठीक उसी तरह जैसे आप अपने फ़ोन, सर्च इंजन, ईमेल प्रदाता पर भरोसा करते हैं। यह एक औज़ार है, और बाकी सब की तरह, यह भी काफ़ी अविश्वसनीय औज़ार है, सही? आपका फ़ोन, आपका ईमेल प्रदाता, आपका सोशल नेटवर्किंग प्लेटफ़ॉर्म—ये सभी आप पर नज़र रखते हैं, है न? ये सभी आपके सर्वोत्तम हितों के विरुद्ध काम करते हैं। मेरी चिंता यह है कि AI भी वैसा ही होगा, कि AI मूलतः बड़ी लाभ-उन्मुख कंपनियों द्वारा नियंत्रित है।
EU AI अधिनियम के प्रमुख प्रावधान
EU AI अधिनियम के प्रमुख घटक हैं:
1. जोखिम-आधारित वर्गीकरण
EU AI अधिनियम के तहत AI प्रणालियाँ सामान्यतः चार प्रमुख जोखिम श्रेणियों में आती हैं:
- अस्वीकार्य जोखिम
- उच्च जोखिम
- सीमित जोखिम
- न्यूनतम/कोई जोखिम नहीं
के अनुसार यूरोपीय आयोग की AI अधिनियम पर रिपोर्ट, इन प्रत्येक श्रेणियों का वर्गीकरण दो प्रमुख कारकों के आधार पर होता है:
- शामिल डाटा की संवेदनशीलता
- विशिष्ट AI उपयोग मामला या अनुप्रयोग
प्रत्येक जोखिम श्रेणी के लिए आवश्यकताएँ भिन्न हैं, और अधिनियम का अधिकांश पाठ उच्च-जोखिम AI प्रणालियों पर केंद्रित है।
2. उच्च-जोखिम AI प्रणालियों के लिए आवश्यकताएँ
उच्च-जोखिम श्रेणी के संदर्भ में, EU AI अधिनियम ऐसे प्रावधान लागू करता है जिन्हें संगठनों को EU बाज़ार में इन प्रणालियों की तैनाती के लिए पूरा करना होगा।
इनमें शामिल हैं:
- प्रणाली के जीवनचक्र के लिए एक जोखिम प्रबंधन प्रणाली होना।
- प्रशिक्षण, मान्यकरण और परीक्षण डेटासेट की प्रासंगिकता और पर्याप्त प्रतिनिधित्व सुनिश्चित करने के लिए डेटा गवर्नेंस कार्यक्रमों का निर्माण। इच्छित उद्देश्य के अनुसार अधिकतम सीमा तक त्रुटिरहित और संपूर्णता सुनिश्चित करने के लिए यह कार्य किया जाना चाहिए।
- अनुपालन आकलन के समय अधिकारियों को अनुपालन दिखाने हेतु तकनीकी दस्तावेज़ीकरण दर्ज करना।
- ऐसा सिस्टम डिज़ाइन करना जो राष्ट्रीय-स्तर के जोखिमों की पहचान और रिकॉर्ड-कीपिंग हेतु महत्वपूर्ण संशोधनों के लिए प्रासंगिक घटनाओं को स्वत: रिकॉर्ड करे। यह पूरे जीवनचक्र में किया जाना चाहिए।
- डाउनस्ट्रीम डिप्लॉयर्स को अनुपालन सक्षम करने हेतु उपयोग निर्देश प्रदान करना।
- डिप्लॉयर्स को मानव पर्यवेक्षण लागू करने की सुविधा देने के लिए डिज़ाइन करना।
- उचित स्तर की सटीकता, मज़बूती और साइबर सुरक्षा हासिल करने के लिए डिज़ाइन करना।
- अनुपालन के लिए एक गुणवत्ता प्रबंधन प्रणाली स्थापित करना।
ये आवश्यकताएँ आवश्यकताओं के अनुपालन (अनुच्छेद 8–17) में निर्दिष्ट हैं।
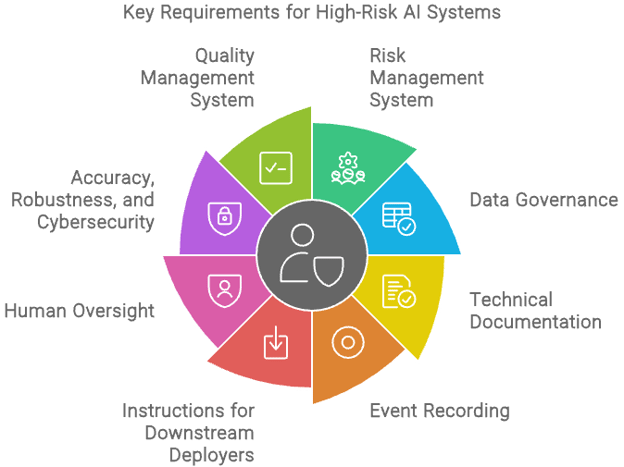
उच्च-जोखिम AI प्रणालियों के लिए आवश्यकताएँ - Napkin.ai का उपयोग करके बनाई गई
इसके अतिरिक्त, अधिनियम यह अनिवार्य करता है कि संगठन यह सुनिश्चित करें कि उनके कर्मचारी और AI प्रणालियों के विकास या उपयोग में शामिल अन्य लोग पर्याप्त AI साक्षरता रखते हों। इसमें तकनीक, उसके अनुप्रयोगों और संभावित जोखिमों की समझ शामिल है।
कंपनियाँ उपयुक्त प्रशिक्षण प्रदान करने के लिए ज़िम्मेदार हैं ताकि AI प्रणालियों को उनके उपयोग के विशिष्ट संदर्भों के अनुरूप, जिम्मेदारी और नैतिकता के साथ संभाला जाए। आगे इस लेख में, हम देखेंगे कि DataCamp for Business आपकी संस्था की AI साक्षरता को कैसे बढ़ा सकती है।
3. प्रतिबंधित AI प्रथाएँ
EU AI अधिनियम स्पष्ट रूप से कुछ ऐसी प्रथाओं पर रोक लगाता है जिन्हें अस्वीकार्य माना जाता है और जो व्यक्तियों या समाज के लिए अत्यधिक जोखिम पैदा करती हैं। इनमें शामिल हैं:
- ऐसी AI प्रणालियाँ जो विशिष्ट समूहों की कमजोरियों का शोषण करती हैं (जैसे, बच्चे, विकलांग व्यक्ति)
- व्यवहार के AI विश्लेषण पर आधारित सोशल स्कोरिंग
- व्यवहार को प्रभावित करने के लिए अवचेतन तकनीकों का उपयोग
ये प्रथाएँ प्रतिबंधित प्रथाएँ (अनुच्छेद 5) के अंतर्गत निर्दिष्ट हैं।
EU AI अधिनियम के तहत जोखिम श्रेणियाँ
EU AI अधिनियम AI प्रणालियों को चार जोखिम स्तरों—अस्वीकार्य जोखिम, उच्च जोखिम, सीमित जोखिम, और न्यूनतम या शून्य जोखिम—में वर्गीकृत करता है। प्रत्येक श्रेणी की अलग-अलग आवश्यकताएँ और विनियामक उपाय हैं। सामान्यतः, जितना अधिक जोखिम, उतनी अधिक विनियामक बाध्यताएँ।
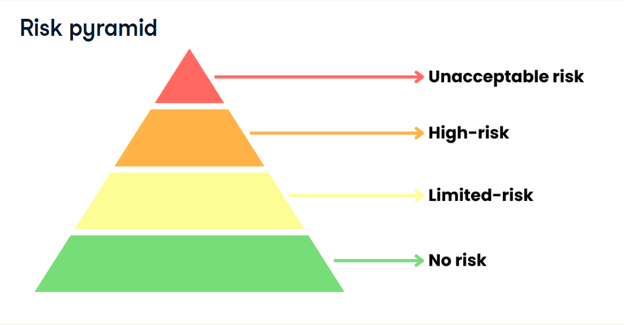
स्रोत: Introduction to EU AI Act कोर्स, DataCamp
1. अस्वीकार्य जोखिम
ऐसी AI प्रणालियाँ जिन्हें लोगों की सुरक्षा या अधिकारों के लिए अस्वीकार्य जोखिम पैदा करने वाली माना जाता है, प्रतिबंधित हैं। उदाहरणों में वे AI अनुप्रयोग शामिल हैं जो मानव व्यवहार में हेरफेर करते हैं, कमजोरियों का शोषण करते हैं, या सरकारों द्वारा सोशल स्कोरिंग सक्षम करते हैं।
के अनुसार अनुच्छेद 5, प्रतिबंधित AI प्रथाएँ, इन प्रणालियों को यूरोपीय संघ में बाज़ार में रखना या उपयोग करना अनुमन्य नहीं है।
प्रतिबंधित AI प्रथाओं का सारांश:
- ऐसी AI प्रणालियों की तैनाती जो अवचेतन तकनीकों के माध्यम से मानव व्यवहार, निर्णयों या मतों में हेरफेर कर सकती हैं
- विशेष समूहों (जैसे, बच्चे, दिव्यांग वरिष्ठजन) की कमजोरियों का शोषण करने हेतु AI प्रणालियों का उपयोग
- व्यवहार के AI विश्लेषण पर आधारित सोशल स्कोरिंग की तैनाती
- व्यक्तिगत या व्यक्तियों के समूहों का वर्गीकरण करने वाले AI मॉडल
- किसी प्राकृतिक व्यक्ति द्वारा आपराधिक अपराध करने के जोखिम की भविष्यवाणी
- चेहरा पहचानने के लिए इंटरनेट या CCTV फ़ुटेज से चेहरों की अंधाधुंध स्क्रैपिंग करने वाली AI प्रणालियों का उपयोग
- कार्यस्थल और शैक्षणिक संस्थानों में किसी प्राकृतिक व्यक्ति की भावनाओं का अनुमान लगाने हेतु AI का उपयोग
- व्यक्तिगत रूप से प्राकृतिक व्यक्तियों का उनके बायोमेट्रिक डाटा के आधार पर वर्गीकरण
- कानून प्रवर्तन के अलावा 'रियल-टाइम' रिमोट बायोमेट्रिक पहचान प्रणालियों का उपयोग
2. उच्च जोखिम
एक उच्च-जोखिम AI प्रणाली, उच्च-जोखिम AI प्रणालियों के वर्गीकरण नियम (अनु. 6) के अनुसार, वह है जहाँ AI प्रणाली किसी उत्पाद के सुरक्षा घटक के रूप में प्रयोजित है और जिसे तृतीय-पक्ष अनुरूपता आकलन से गुजरना आवश्यक है।
इसके अतिरिक्त, कोई भी AI प्रणाली, जैसा कि अनुबंध III में उल्लिखित है, निम्नलिखित उपयोग मामलों में आने पर उच्च-जोखिम AI प्रणाली मानी जाएगी:
- बायोमेट्रिक्स
- महत्त्वपूर्ण अवसंरचना
- शिक्षा
- रोज़गार
- आवश्यक सेवाएँ
- कानून प्रवर्तन
- प्रवासन
- न्याय
3. सीमित जोखिम
"सीमित जोखिम" के रूप में वर्गीकृत AI प्रणालियाँ वे हैं जिनमें व्यक्तियों या समाज के लिए कुछ संभावित जोखिम होते हैं, पर वे उच्च-जोखिम या अस्वीकार्य नहीं मानी जातीं। इन प्रणालियों पर उच्च-जोखिम AI जैसी कड़ी निगरानी आवश्यक नहीं, लेकिन इन्हें विशिष्ट पारदर्शिता दायित्वों का पालन करना होगा।
सीमित जोखिम AI प्रणालियों के लिए, अधिनियम आमतौर पर प्रदाताओं से अपेक्षा करता है कि वे उपयोगकर्ताओं को यह सुनिश्चित करें कि वे AI प्रणाली के साथ संवाद कर रहे हैं। उदाहरण के लिए, चैटबॉट्स या अन्य AI-संचालित इंटरफेस को स्पष्ट रूप से बताना चाहिए कि उपयोगकर्ता मनुष्य नहीं बल्कि AI के साथ संलग्न है। यह पारदर्शिता उपाय भ्रम को रोकने और उपयोगकर्ताओं को उस तकनीक की प्रकृति के बारे में सूचित रखने के लिए है जिसके साथ वे संवाद कर रहे हैं।
हालाँकि सीमित जोखिम AI प्रणालियाँ इन पारदर्शिता दायित्वों के अधीन हैं, उन पर उच्च-जोखिम प्रणालियों जैसी कठोर अनुपालन आवश्यकताएँ—जैसे विस्तृत दस्तावेज़ीकरण, जोखिम प्रबंधन प्रक्रियाएँ, या अनिवार्य आकलन—लागू नहीं होतीं। यह श्रेणी उपयोगकर्ता जागरूकता की आवश्यकता और डेवलपर्स/प्रदाताओं पर अत्यधिक विनियमन का बोझ न डालते हुए नवाचार को प्रोत्साहित करने के बीच संतुलन बनाती है।
GPT-4, Midjourney और Meta के LLaMA मॉडलों जैसे जनरल पर्पस AI (GPAI) का उपयोग करने वाली AI प्रणालियाँ भी इस श्रेणी में विनियमित हैं।
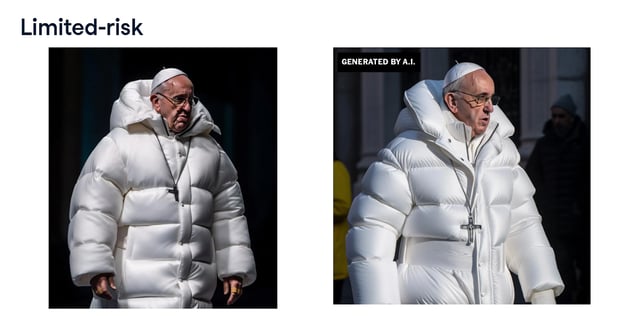
स्रोत: Introduction to EU AI Act कोर्स, DataCamp
GPAI मॉडल वह AI मॉडल है जिसे बड़े पैमाने पर डाटा के साथ सेल्फ-सुपरविजन द्वारा प्रशिक्षित किया गया हो, जो उल्लेखनीय सामान्यता प्रदर्शित करता हो और डाउनस्ट्रीम प्रणालियों या अनुप्रयोगों के विविध एकीकरणों के साथ अलग-अलग प्रकार के अनेक कार्य कर सकता हो।
इन GPAI मॉडलों के उपयोग मामलों से इतर, EU AI अधिनियम के नियम लागू होते हैं।
ये आवश्यकताएँ हैं:
- तकनीकी दस्तावेज़ीकरण दर्ज किया जाना चाहिए।
- डाउनस्ट्रीम प्रदाताओं को जानकारी और दस्तावेज़ीकरण उपलब्ध कराए जाने चाहिए।
- कॉपीराइट निर्देश का सम्मान करने हेतु नीति का मसौदा तैयार होना चाहिए।
- GPAI मॉडल के प्रशिक्षण में उपयोग की गई सामग्री का विस्तृत सारांश लिखा जाना चाहिए।
अधिक जानकारी के लिए देखें अनुच्छेद 53: जनरल पर्पस AI मॉडलों के प्रदाताओं के दायित्व।
यदि GPAI को सिस्टमिक जोखिम वाले जनरल पर्पस AI मॉडल के रूप में पाया जाता है, तो अनुच्छेद 55: सिस्टमिक जोखिम वाले जनरल पर्पस AI मॉडलों के प्रदाताओं के दायित्व के अनुसार अलग दायित्व लागू होते हैं।
4. न्यूनतम जोखिम
न्यूनतम जोखिम श्रेणी अविनियमित श्रेणी है।
ऐसी AI प्रणालियों के कुछ उदाहरण हो सकते हैं:
- AI-सक्षम वीडियो गेम्स
- स्पैम फ़िल्टर्स
EU AI अधिनियम में इस श्रेणी की AI प्रणालियों के लिए फिलहाल कोई विनियमन नहीं है।
AI बाज़ार पर समग्र प्रभाव
EU AI अधिनियम से व्यक्तियों और संगठनों पर व्यापक प्रभाव पड़ने की उम्मीद है। अधिनियम पर भविष्य के EU नियम-निर्माण और नियामकों द्वारा जारी मार्गदर्शन का भी प्रभाव पड़ सकता है।
यहाँ EU AI अधिनियम के कार्यान्वयन से संभावित प्रभाव दिए गए हैं:
ChatGPT/जेनरेटिव AI के लिए
इंटरनेट सामग्री और उपयोगकर्ता व्यवहार पर व्यापक प्रभाव वाले मौजूदा बड़े भाषा मॉडल्स, जैसे OpenAI का ChatGPT, Google का Gemini, Meta का Llama 3.1, और Claude AI, के लिए नैतिक उपयोग सुनिश्चित करने हेतु कड़े अनुपालन उपायों की आवश्यकता हो सकती है। इससे इन मॉडलों के उपयोग पर अधिक निगरानी और सीमाएँ लग सकती हैं, जो उनकी लोकप्रियता और लाभप्रदता को प्रभावित कर सकती हैं।
इसके अलावा, OpenAI को अपना ChatGPT मॉडल संशोधित करना पड़ सकता है ताकि EU AI अधिनियम के अनुच्छेद 5 में उल्लिखित किसी भी निषिद्ध प्रथा के अंतर्गत न आए, यदि वह किसी प्रतिबंधित उपयोग मामले में आता है।
व्यवसायों के लिए
यह नया अधिनियम ऐसे LLM मॉडलों से इतर व्यवसायों में भी कुछ बदलाव लाएगा।
उच्च-जोखिम AI प्रणालियाँ विकसित या उपयोग करने वाली कंपनियों को कड़े प्रावधानों का पालन करना होगा और परीक्षण से गुजरना होगा, जिससे अनुपालन लागत बढ़ सकती है। व्यवसायों को अनुपालन सुनिश्चित करने के लिए कानूनी और तकनीकी विशेषज्ञता में अधिक निवेश करना होगा। परिणामस्वरूप, स्टार्टअप्स उच्च-जोखिम अनुप्रयोगों से जुड़े किसी भी AI मॉडल को अपनाने में हिचक सकते हैं, क्योंकि AI के व्यावसायीकरण की अनुपालन लागतें बाधा हैं।
यह AI मॉडल को स्केल करने की उच्च लागत "बिग टेक" कंपनियों में बाज़ार एकाग्रता की ओर ले जा सकती है, जिससे उद्योग में एकाधिकार बन सकते हैं।
एक अन्य प्रभाव कंपनियों में व्यापार रहस्यों की सुरक्षा पर होगा, खासकर जिनका मुख्य उत्पाद AI मॉडल हैं। यह नया अधिनियम AI मॉडलों के प्रशिक्षण में प्रयुक्त डाटा के बारे में पारदर्शिता को बाध्य करता है, जो कंपनियों के संचालन के लिए महत्वपूर्ण है।
साथ ही, ये कड़े क़ानून नवाचार और नई तकनीकों के यूरोपीय बाज़ार में प्रवेश में भी बाधा डाल सकते हैं। उदाहरण के लिए, Meta ने अपना नवीनतम मल्टीमॉडल AI मॉडल यूरोपीय संघ से रोक लिया, जो नवाचार के प्रति संभावित प्रतिरोध को दर्शाता है।
चुनौतियों के बावजूद, अधिनियम नवाचार के अवसर भी प्रदान करता है। ये नए और स्पष्ट मानक व्यवसायों को नैतिकता और सुरक्षा के मानदंडों को पूरा करने वाली AI तकनीकों के विकास के लिए समान अवसर देते हैं।
जो संगठन अनुपालन और नैतिक AI प्रथाओं को प्राथमिकता देते हैं, वे प्रतिस्पर्धात्मक बढ़त हासिल कर सकते हैं, उपभोक्ताओं का भरोसा जीत सकते हैं, और नैतिक AI में अग्रणी के रूप में अपनी स्थिति बना सकते हैं। यह भिन्नता सामाजिक रूप से जागरूक उपभोक्ताओं और निवेशकों को आकर्षित कर सकती है, जिससे ब्रांड साख और बाज़ार हिस्सेदारी बढ़ती है।
हालाँकि, इन परिवर्तनों के साथ, AI साक्षरता की आवश्यकता और भी बढ़ जाती है, जैसा कि हम आगे चर्चा करेंगे।
उपभोक्ताओं के लिए
उपभोक्ताओं के लिए, अधिनियम से सबसे अधिक लाभ इन क्षेत्रों में हैं:
- AI प्रणालियों की पारदर्शिता और व्याख्येयता में वृद्धि
- स्वीकृत AI उत्पादों में अधिक भरोसा
- भेदभावपूर्ण AI प्रथाओं से विश्वसनीय सुरक्षा
- चिंताओं को उठाने के लिए एक माध्यम होना
भविष्य में, उपभोक्ता उच्च-जोखिम AI प्रणालियाँ विकसित या उपयोग करने वाली कंपनियों से EU AI अधिनियम के अनुपालन की माँग कर सकेंगे। इससे वे अपनी डाटा गोपनीयता की रक्षा कर पाएँगे और सुनिश्चित कर पाएँगे कि उनकी व्यक्तिगत जानकारी का किसी भी अनैतिक तरीके से उपयोग न हो।
EU सदस्य राज्यों के लिए
EU सदस्य राज्यों को अपने मौजूदा राष्ट्रीय विनियामक ढाँचों को नए EU AI अधिनियम के अनुरूप ढालना होगा। EU आयोग सदस्य राज्यों के लिए और अधिक विशिष्ट दिशानिर्देश और निर्देश भी जारी कर सकता है।
हालाँकि, हाल की एक Reuters रिपोर्ट में बताया गया है,
"पिछले साल AI के त्वरित अपनाने ने यूरोप को उसके डिजिटल दशक लक्ष्यों की राह पर ला दिया है।"—तनूजा रांडेरी, प्रबंध निदेशक, AWS
वैश्विक देशों के लिए
EU AI अधिनियम संभवतः वैश्विक मानक के रूप में AI विनियमन को प्रभावित करेगा। सबसे पहले व्यापक AI विनियामक ढाँचों में से एक होने के नाते, यह एक मिसाल कायम करता है जिसे अन्य क्षेत्र अपना सकते हैं। अंतरराष्ट्रीय स्तर पर कार्यरत कंपनियों को प्रतिस्पर्धी बने रहने के लिए इन विकासों से अवगत रहना चाहिए।
EU AI अधिनियम कब प्रभावी है? कार्यान्वयन समयरेखा
यहाँ EU AI अधिनियम के कार्यान्वयन की एक संभावित समयरेखा है:
- 1 अगस्त 2024: AI अधिनियम के प्रभाव में आने की तिथि
- 2 फ़रवरी 2025: कुछ AI प्रणालियों पर प्रतिबंध लागू होना शुरू (अध्याय 1 और अध्याय 2)। यहीं से AI साक्षरता आवश्यकताएँ लागू होना शुरू होंगी।
- 2 अगस्त 2025: निम्न नियम लागू होना शुरू: अधिसूचित निकाय (अध्याय III, अनुभाग 4), GPAI मॉडल (अध्याय V), गवर्नेंस (अध्याय VII), गोपनीयता (अनुच्छेद 78), दंड (अनुच्छेद 99 और 100)
- 2 अगस्त 2026: AI अधिनियम का शेष भाग लागू होना शुरू, सिवाय अनुच्छेद 6(1) के।
- 2 अगस्त 2027: अनुच्छेद 6(1) और विनियम में संबद्ध दायित्व लागू होना शुरू।
संक्षेप में, अधिनियम 2027 तक पूरी तरह लागू नहीं होगा, जिससे कंपनियों और सदस्य राज्यों को नए नियमों के अनुरूप ढलने और अनुपालन करने का समय मिल सके।
पूर्ण समयरेखा के लिए देखें EU AI Act Implementation Timeline।
EU AI अधिनियम: AI साक्षरता आवश्यकताएँ
AI मॉडलों के विकास को विनियमित करने के साथ, EU AI अधिनियम कर्मचारियों के AI साक्षरता में प्रशिक्षण पर भी ज़ोर देता है।
के अनुसार अध्याय I: सामान्य प्रावधान, अनुच्छेद 4: AI साक्षरता:
"AI प्रणालियों के प्रदाता और डिप्लॉयर अपने स्टाफ और उन अन्य व्यक्तियों की, जो उनकी ओर से AI प्रणालियों के संचालन और उपयोग से संबंधित हैं, तकनीकी ज्ञान, अनुभव, शिक्षा और प्रशिक्षण तथा जिन संदर्भों में AI प्रणालियों का उपयोग होना है, और उन व्यक्तियों या व्यक्तियों के समूहों को ध्यान में रखते हुए, जिन पर AI प्रणालियों का उपयोग होना है, अपनी सर्वोत्तम क्षमता तक पर्याप्त AI साक्षरता सुनिश्चित करने के लिए उपाय करेंगे।"
सरल शब्दों में, इसका अर्थ है कि कंपनियाँ यह सुनिश्चित करें कि उनके कर्मचारी और AI प्रणालियों के विकास या उपयोग में शामिल अन्य व्यक्ति तकनीक, उसके अनुप्रयोगों और संभावित जोखिमों को समझने हेतु पर्याप्त रूप से प्रशिक्षित हों।
यह भावना DataCamp की State of Data & AI Literacy Report 2024 में भी परिलक्षित होती है। हमारे सर्वेक्षित नेताओं में से 62% का मानना है कि AI साक्षरता उनकी टीमों के दैनिक कार्यों के लिए महत्वपूर्ण है। इसी तरह, 70% नेताओं ने AI अवधारणाओं की बुनियादी समझ को अपनी टीम के लिए सबसे महत्वपूर्ण माना, जो AI प्रौद्योगिकियों के मूल सिद्धांतों को समझने की आवश्यकता पर बल देता है।
इसके बावजूद, संगठनों में डाटा और AI प्रशिक्षण अभी प्रारंभिक अवस्था में है। 26% नेता बताते हैं कि वे किसी भी प्रकार का AI प्रशिक्षण प्रदान नहीं करते। अतिरिक्त 26% नेता बताते हैं कि AI प्रशिक्षण केवल तकनीकी भूमिकाओं के लिए आरक्षित है, जबकि केवल 18% ऐसा प्रशिक्षण गैर-तकनीकी स्टाफ तक बढ़ाते हैं।
चिंताजनक रूप से, केवल 25% नेता ऐसी संस्थाओं से हैं जिन्होंने व्यापक, संगठन-व्यापी AI साक्षरता कार्यक्रम स्थापित किए हैं।
DataCamp For Business के साथ आप ऐसा AI साक्षरता कार्यक्रम बनाना शुरू कर सकते हैं जो आवश्यक डाटा और AI कौशलों को कवर करता हो, ताकि आप EU AI अधिनियम के अनुरूप हों—चाहे आप 2 या 10,000+ की टीम को प्रशिक्षित कर रहे हों। AI टूल्स के साथ काम करने और उन्हें बनाने के अलावा, आप AI नैतिकता, जोखिम प्रबंधन, और AI मॉडलों की तैनाती को कवर करने वाला एक व्यापक प्रशिक्षण कार्यक्रम बना सकते हैं, जिसकी शुरुआत हमारे EU AI Act Fundamentals स्किल ट्रैक से करें।
निष्कर्ष
EU AI अधिनियम कृत्रिम बुद्धिमत्ता के विनियमन में एक महत्वपूर्ण मील का पत्थर है। यह नवाचार को बढ़ावा देने और AI प्रौद्योगिकी के नैतिक व सुरक्षित उपयोग को सुनिश्चित करने के बीच संतुलन प्रस्तुत करता है।
जहाँ यह व्यवसायों के लिए चुनौतियाँ पेश कर सकता है, वहीं यह विकास और भिन्नता के अवसर भी प्रदान करता है। उपभोक्ताओं के लिए, यह कंपनियों पर भरोसा करने और उन्हें AI के उपयोग के लिए जवाबदेह ठहराने का ढांचा देता है। वैश्विक समुदाय के लिए, यह AI विनियमन के लिए एक ऐसी मिसाल तय करता है जिसे भविष्य में अन्य क्षेत्र अपना सकते हैं।
क्या आप अपनी टीम में EU AI अधिनियम की जागरूकता बढ़ाने के विकल्प तलाश रहे हैं? हमारे व्यापक Understanding the EU AI Act कोर्स में नए अधिनियम के बारे में अधिक जानें और हमारे EU AI Act Fundamentals स्किल ट्रैक में जिम्मेदार AI के साथ विनियमों को कैसे नेविगेट करें और भरोसा बढ़ाएँ, इसकी पूरी समझ हासिल करें।
EU AI अधिनियम FAQs
EU AI अधिनियम का शासक कौन है?
फ़रवरी 2024 में आयोग के भीतर स्थापित यूरोपीय AI कार्यालय, सदस्य राज्यों के साथ मिलकर AI अधिनियम के प्रवर्तन और कार्यान्वयन की देखरेख करता है।
EU AI अधिनियम कब प्रभाव में आएगा?
यह अधिनियम 1 अगस्त 2024 को प्रभाव में आया, और कुछ AI प्रणालियों पर प्रतिबंध 2 फ़रवरी 2025 से शुरू होंगे,
2 अगस्त 2025 को अधिसूचित निकायों (अध्याय III, अनुभाग 4), GPAI मॉडल (अध्याय V), गवर्नेंस (अध्याय VII), गोपनीयता (अनुच्छेद 78), दंड (अनुच्छेद 99 और 100) के नियम लागू होंगे, और शेष 2 अगस्त 2026 को।
EU AI अधिनियम के अनुपालन न करने के संभावित परिणाम क्या हैं?
कुछ AI प्रथाओं का अनुपालन न करने पर 35 मिलियन यूरो या कंपनी के वार्षिक टर्नओवर के 7% तक का जुर्माना हो सकता है।
EU AI अधिनियम के अनुपालन का आकलन कौन करेगा?
EU AI अधिनियम में कहा गया है कि प्रत्येक सदस्य देश में कम से कम एक प्राधिकरण होगा जो AI अनुरूपता आकलन निकायों का आकलन और निगरानी करेगा।
AI अधिनियम किन पर लागू होगा?
EU AI अधिनियम उन पर लागू होगा जो AI प्रणालियों के संचालन, वितरण या उपयोग में शामिल हैं।

मैं ऑस्टिन हूँ—एक ब्लॉगर और टेक राइटर, जिसके पास स्वास्थ्य सेवा क्षेत्र में डेटा वैज्ञानिक और डेटा विश्लेषक के रूप में वर्षों का अनुभव है। जीवविज्ञान की पृष्ठभूमि से अपनी टेक यात्रा शुरू करने के बाद, अब मैं अपने टेक ब्लॉग के माध्यम से दूसरों को भी यही बदलाव करने में मदद करता हूँ। प्रौद्योगिकी के प्रति मेरे जुनून ने मुझे दर्जनों SaaS कंपनियों के लिए लिखने के लिए प्रेरित किया है, जहाँ मैं अपनी अनुभूतियाँ साझा करता हूँ और दूसरों को प्रेरित करता हूँ।
कृत्रिम बुद्धिमत्ता (AI) यूरोप को तेज़ी से बदल रही है, जहां 2023 में यूरोपीय व्यवसायों के एक-तिहाई से अधिक ने AI अपनाया। इस तीव्र विकास के साथ, मज़बूत विनियामक ढांचों की सख्त आवश्यकता है ताकि AI प्रौद्योगिकियां नैतिक, सुरक्षित और लाभकारी हों।
अमेरिका में US Blueprint for AI Bill of Rights प्रकाशित किया गया, और चीन में जेनरेटिव AI उपाय जारी किए गए। अब EU (यूरोपीय संघ) ने EU AI अधिनियम प्रकाशित कर एक महत्वपूर्ण कदम आगे बढ़ाया है।
EU AI अधिनियम EU AI कार्यालय द्वारा तैयार की गई एक क्रांतिकारी पहल है, जो यूरोप में AI के भविष्य को विनियमित करती है।
इस सारांश मार्गदर्शिका में, हम EU AI अधिनियम, इसकी प्रमुख धाराओं, और इसका EU और वैश्विक स्तर पर व्यवसायों व व्यक्तियों पर क्या प्रभाव होगा, उस पर चर्चा करेंगे। यदि आप व्यावहारिक रूप से सीखना चाहते हैं, तो हमारा EU AI Act Fundamentals स्किल ट्रैक देखें और हमारे वेबिनार में पंजीकरण करें: अमेरिका, EU और विश्वभर में AI विनियमों को समझना।