
AI giả vờ là một con người. AI giả vờ có mối quan hệ với bạn. Nhưng không phải vậy. Và đó là niềm tin xã hội. Tương tự, bạn tin tưởng điện thoại, công cụ tìm kiếm, nhà cung cấp email của mình. Đó là một công cụ, và như tất cả những thứ đó, nó là một công cụ khá khó tin cậy. Đúng không? Điện thoại, nhà cung cấp email, nền tảng mạng xã hội của bạn. Tất cả đều theo dõi bạn, đúng chứ? Tất cả đều hoạt động đi ngược lại lợi ích tốt nhất của bạn. Tôi lo rằng AI sẽ giống như vậy, rằng về cơ bản AI do các tập đoàn lớn vì lợi nhuận kiểm soát.
Bruce Schneier, Security Technologist
Các điều khoản chính của EU AI Act
Các thành phần chính của EU AI Act gồm:
1. Phân loại dựa trên rủi ro
Nhìn chung, hệ thống AI thuộc bốn nhóm rủi ro chính theo EU AI Act:
- Rủi ro không thể chấp nhận
- Rủi ro cao
- Rủi ro hạn chế
- Rủi ro tối thiểu/không đáng kể.
Theo báo cáo của Ủy ban châu Âu về Đạo luật AI, mỗi nhóm được phân loại theo hai yếu tố chính:
- Mức độ nhạy cảm của dữ liệu liên quan
- Trường hợp sử dụng hay ứng dụng AI cụ thể
Yêu cầu sẽ khác nhau theo từng nhóm rủi ro, với phần lớn nội dung của đạo luật tập trung vào hệ thống AI rủi ro cao.
2. Yêu cầu đối với hệ thống AI rủi ro cao
Đối với nhóm rủi ro cao, EU AI Act đưa ra các yêu cầu mà tổ chức phải đáp ứng để được triển khai trong thị trường EU.
Bao gồm:
- Có hệ thống quản lý rủi ro cho toàn bộ vòng đời hệ thống.
- Xây dựng chương trình quản trị dữ liệu để đảm bảo bộ dữ liệu huấn luyện, xác thực và kiểm thử phù hợp và đủ đại diện. Việc thực hiện phải ở mức tốt nhất có thể để không có lỗi và đầy đủ theo mục đích dự định.
- Ghi chép tài liệu kỹ thuật để chứng minh tuân thủ với cơ quan chức năng khi đánh giá.
- Thiết kế hệ thống tự động ghi lại các sự kiện liên quan nhằm nhận diện rủi ro cấp quốc gia và các sửa đổi đáng kể để lưu trữ hồ sơ. Việc này phải được thực hiện xuyên suốt vòng đời hệ thống.
- Cung cấp hướng dẫn sử dụng cho các bên triển khai hạ nguồn để đảm bảo tuân thủ.
- Thiết kế để cho phép bên triển khai thực hiện giám sát của con người.
- Thiết kế để đạt mức độ phù hợp về độ chính xác, độ bền vững và an ninh mạng.
- Thiết lập hệ thống quản lý chất lượng để tuân thủ.
Các yêu cầu này được nêu dưới phần Tuân thủ Yêu cầu (Điều 8–17).
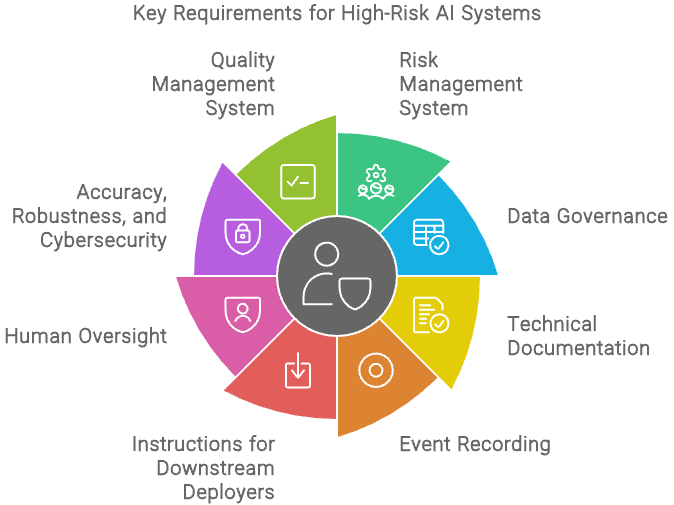
Yêu cầu đối với hệ thống AI rủi ro cao - Tạo bằng Napkin.ai
Ngoài ra, đạo luật yêu cầu các tổ chức đảm bảo nhân sự và những người tham gia phát triển hoặc sử dụng hệ thống AI có đủ hiểu biết về AI. Điều này bao gồm hiểu về công nghệ, các ứng dụng và rủi ro tiềm ẩn.
Các công ty có trách nhiệm cung cấp đào tạo phù hợp để đảm bảo hệ thống AI được xử lý có trách nhiệm và có đạo đức, phù hợp với bối cảnh sử dụng cụ thể của chúng. Ở phần sau bài viết, chúng tôi sẽ khám phá cách DataCamp for Business có thể giúp tổ chức của bạn nâng cao mức độ hiểu biết về AI.
3. Các thực tiễn AI bị cấm
EU AI Act nêu rõ các thực tiễn bị cấm do không thể chấp nhận và gây rủi ro cực lớn cho cá nhân hoặc xã hội. Gồm có:
- Hệ thống AI lợi dụng điểm yếu của các nhóm cụ thể (ví dụ: trẻ em, người khuyết tật)
- Chấm điểm xã hội dựa trên phân tích hành vi bằng AI
- Sử dụng kỹ thuật tác động tiềm ẩn để thao túng hành vi
Các thực tiễn này được quy định tại phần Thực tiễn bị cấm (Điều 5).
Các nhóm rủi ro theo EU AI Act
EU AI Act phân loại hệ thống AI thành bốn mức rủi ro—rủi ro không thể chấp nhận, rủi ro cao, rủi ro hạn chế và rủi ro tối thiểu hoặc không đáng kể. Mỗi nhóm có yêu cầu và biện pháp quản lý riêng. Nhìn chung, rủi ro càng cao thì nghĩa vụ quản lý càng nhiều.
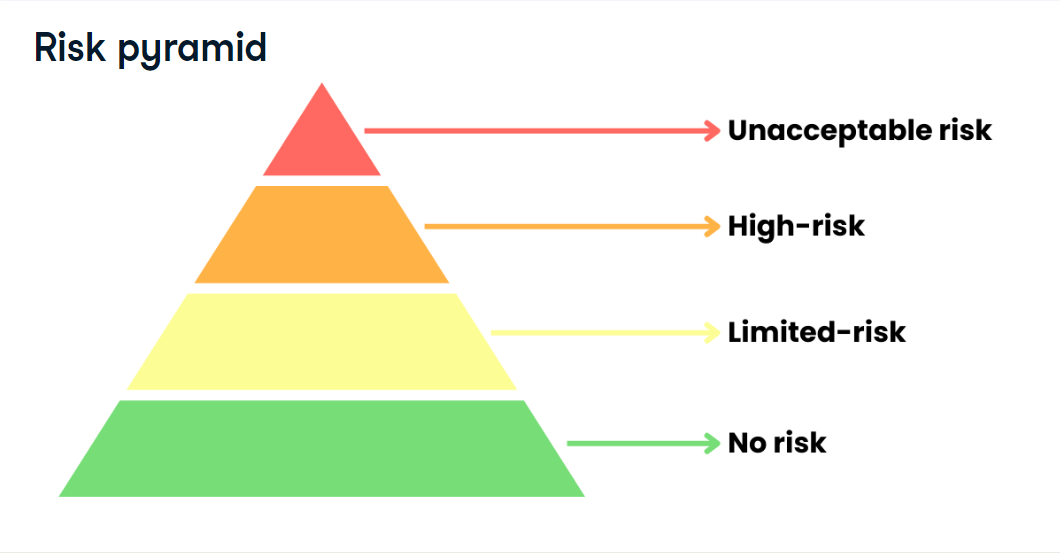
Nguồn: Khóa học Giới thiệu EU AI Act, DataCamp
1. Rủi ro không thể chấp nhận
Các hệ thống AI bị coi là gây rủi ro không thể chấp nhận đối với an toàn hoặc quyền của con người sẽ bị cấm. Ví dụ gồm các ứng dụng AI thao túng hành vi con người, lợi dụng điểm yếu hoặc cho phép chính phủ chấm điểm xã hội.
Theo Điều 5, Các thực tiễn AI bị cấm, các hệ thống này không được phép đưa ra thị trường hoặc sử dụng trong Liên minh châu Âu.
Tóm tắt các thực tiễn AI bị cấm:
- Triển khai hệ thống AI có thể thao túng hành vi, quyết định hoặc ý kiến của con người thông qua kỹ thuật tác động tiềm ẩn
- Sử dụng hệ thống AI để lợi dụng điểm yếu của các nhóm cụ thể (ví dụ: trẻ em, người cao tuổi khuyết tật)
- Triển khai chấm điểm xã hội dựa trên phân tích hành vi bằng AI
- Mô hình AI liên quan đến phân loại cá nhân tự nhiên hoặc nhóm người
- Dự đoán nguy cơ một cá nhân thực hiện hành vi phạm tội
- Sử dụng hệ thống AI quét tràn lan hình ảnh khuôn mặt từ internet hoặc CCTV cho nhận dạng khuôn mặt
- Dùng AI suy luận cảm xúc của cá nhân trong môi trường làm việc và giáo dục
- Phân loại cá thể dựa trên dữ liệu sinh trắc học
- Sử dụng hệ thống nhận dạng sinh trắc học từ xa "theo thời gian thực" ngoài mục đích thực thi pháp luật
2. Rủi ro cao
Hệ thống AI rủi ro cao, theo Quy tắc phân loại cho hệ thống AI rủi ro cao (Điều 6), là hệ thống AI dự định dùng như một thành phần an toàn của sản phẩm và phải trải qua đánh giá phù hợp do bên thứ ba thực hiện.
Ngoài ra, mọi hệ thống AI, như nêu trong Phụ lục III, thuộc các trường hợp sử dụng sau cũng được coi là hệ thống AI rủi ro cao:
- Sinh trắc học
- Hạ tầng thiết yếu
- Giáo dục
- Việc làm
- Dịch vụ thiết yếu
- Thực thi pháp luật
- Di cư
- Tư pháp
3. Rủi ro hạn chế
Hệ thống AI được phân loại là "rủi ro hạn chế" là những hệ thống có thể gây một số rủi ro cho cá nhân hoặc xã hội nhưng không bị coi là rủi ro cao hay không thể chấp nhận. Các hệ thống này không cần giám sát quản lý nghiêm ngặt như hệ thống rủi ro cao nhưng vẫn phải tuân thủ các nghĩa vụ minh bạch cụ thể.
Đối với hệ thống AI rủi ro hạn chế, đạo luật thường yêu cầu nhà cung cấp đảm bảo người dùng nhận biết họ đang tương tác với hệ thống AI. Điều này có nghĩa, chẳng hạn, chatbot hoặc giao diện vận hành bởi AI khác phải nêu rõ ràng rằng người dùng đang tương tác với AI chứ không phải con người. Biện pháp minh bạch này nhằm tránh nhầm lẫn và đảm bảo người dùng được thông tin về bản chất công nghệ họ đang tương tác.
Mặc dù hệ thống AI rủi ro hạn chế chịu các nghĩa vụ minh bạch này, chúng không phải tuân theo các yêu cầu tuân thủ nghiêm ngặt hơn áp dụng cho hệ thống rủi ro cao, như tài liệu hóa sâu, quy trình quản lý rủi ro hoặc đánh giá bắt buộc. Nhóm này nhằm cân bằng giữa nhu cầu nhận thức của người dùng và khuyến khích đổi mới bằng cách không gây gánh nặng quy định quá mức cho nhà phát triển và nhà cung cấp.
Các hệ thống AI sử dụng AI mục đích chung (GPAI), như GPT-4, Midjourney và các mô hình LLaMA của Meta, cũng được điều chỉnh trong nhóm này.
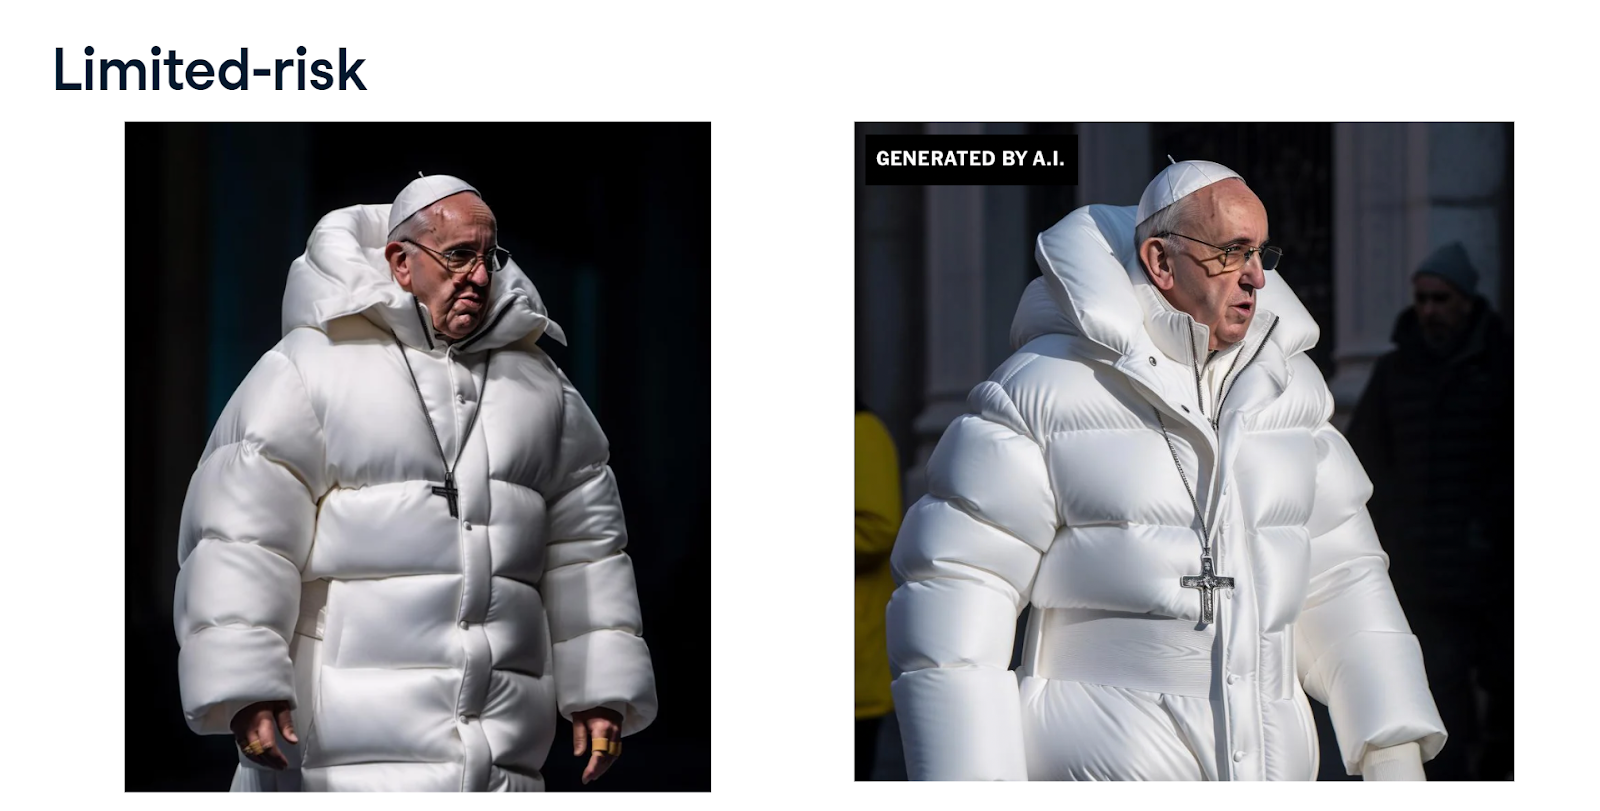
Nguồn: Khóa học Giới thiệu EU AI Act, DataCamp
Mô hình GPAI là mô hình AI được huấn luyện với lượng dữ liệu lớn bằng tự giám sát ở quy mô rộng, thể hiện tính tổng quát đáng kể và có thể thực hiện nhiều tác vụ khác nhau với nhiều tích hợp vào các hệ thống hoặc ứng dụng hạ nguồn.
Bất kể trường hợp sử dụng của các mô hình GPAI này, các quy định của EU AI Act vẫn áp dụng.
Các yêu cầu gồm:
- Phải ghi chép tài liệu kỹ thuật.
- Cung cấp thông tin và tài liệu cho các nhà cung cấp hạ nguồn.
- Xây dựng chính sách tuân thủ Chỉ thị Bản quyền.
- Viết bản tóm tắt chi tiết về nội dung dùng để huấn luyện mô hình GPAI.
Xem thêm tại Điều 53: Nghĩa vụ đối với Nhà cung cấp Mô hình AI Mục đích Chung.
Nếu GPAI được xác định là Mô hình AI Mục đích Chung có Rủi ro Hệ thống, một bộ nghĩa vụ khác sẽ được áp dụng theo Điều 55: Nghĩa vụ đối với Nhà cung cấp Mô hình AI Mục đích Chung có Rủi ro Hệ thống.
4. Rủi ro tối thiểu
Nhóm rủi ro tối thiểu là nhóm không bị điều chỉnh.
Một số ví dụ về hệ thống AI như vậy gồm:
- Trò chơi điện tử có hỗ trợ AI
- Bộ lọc thư rác
Hiện không có quy định nào cho các hệ thống AI trong nhóm này theo EU AI Act.
Tác động tổng thể đến thị trường AI
EU AI Act dự kiến sẽ có tác động sâu rộng đến cả cá nhân và tổ chức. Đạo luật cũng có thể bị ảnh hưởng bởi các quy định EU trong tương lai theo đạo luật và hướng dẫn do cơ quan quản lý EU ban hành.
Dưới đây là một số tác động có thể phát sinh từ việc triển khai EU AI Act:
Đối với ChatGPT/AI sinh tạo
Đối với các mô hình ngôn ngữ lớn hiện có có ảnh hưởng đáng kể đến nội dung internet và hành vi người dùng như ChatGPT của OpenAI, Gemini của Google, Llama 3.1 của Meta và Claude AI, có thể sẽ cần các biện pháp tuân thủ nghiêm ngặt hơn để đảm bảo sử dụng có đạo đức. Điều này có thể dẫn đến giám sát nhiều hơn và hạn chế cách các mô hình này được sử dụng, từ đó ảnh hưởng đến mức độ phổ biến và lợi nhuận.
Ngoài ra, OpenAI có thể phải điều chỉnh mô hình ChatGPT để bảo đảm không có thực tiễn bị cấm như nêu tại Điều 5 của EU AI Act nếu rơi vào các trường hợp sử dụng bị cấm.
Đối với doanh nghiệp
Đạo luật mới này cũng sẽ mang lại một số thay đổi cho doanh nghiệp ngoài các mô hình LLM như trên.
Các công ty phát triển hoặc sử dụng hệ thống AI rủi ro cao sẽ phải tuân thủ các yêu cầu nghiêm ngặt và trải qua kiểm thử, có thể làm tăng chi phí tuân thủ. Doanh nghiệp phải đầu tư nhiều hơn vào chuyên môn pháp lý và kỹ thuật để đảm bảo tuân thủ. Do đó, các startup có thể ngần ngại áp dụng các mô hình AI liên quan đến ứng dụng rủi ro cao do chi phí tuân thủ khi thương mại hóa AI.
Điều này chi phí cao để mở rộng một mô hình AI có thể dẫn đến sự tập trung thị trường vào các công ty “big tech” độc chiếm ngành.
Một tác động khác là vấn đề bảo vệ bí mật thương mại trong các công ty có mô hình AI là sản phẩm chính. Đạo luật mới buộc phải minh bạch về dữ liệu dùng để huấn luyện mô hình AI, vốn là cốt lõi hoạt động của doanh nghiệp.
Ngoài ra, các luật nghiêm ngặt này cũng có thể cản trở đổi mới và việc đưa công nghệ mới vào thị trường châu Âu. Ví dụ, Meta đã không phát hành mô hình AI đa phương thức mới nhất của mình tại Liên minh châu Âu, cho thấy khả năng kháng cự với đổi mới.
Bất chấp thách thức, đạo luật cũng mở ra cơ hội cho đổi mới. Các tiêu chuẩn mới và rõ ràng này tạo sân chơi bình đẳng để doanh nghiệp phát triển công nghệ AI đáp ứng các tiêu chí đạo đức và an toàn.
Những tổ chức ưu tiên tuân thủ và thực hành AI có đạo đức có thể giành lợi thế cạnh tranh, xây dựng niềm tin với người tiêu dùng và định vị mình là người dẫn đầu về AI có trách nhiệm. Sự khác biệt này có thể thu hút người tiêu dùng và nhà đầu tư quan tâm đến xã hội, nâng cao danh tiếng thương hiệu và thị phần.
Tuy nhiên, cùng với những thay đổi này, nhu cầu về hiểu biết AI càng trở nên cấp thiết, như chúng ta sẽ bàn thêm bên dưới.
Đối với người tiêu dùng
Đối với người tiêu dùng, đạo luật mang lại nhiều lợi ích nhất ở:
- Tăng cường minh bạch và khả năng giải thích của hệ thống AI
- Gia tăng niềm tin vào sản phẩm AI đã được phê duyệt
- Bảo vệ đáng tin cậy khỏi các thực tiễn AI mang tính phân biệt đối xử
- Có kênh để giải quyết mối quan ngại
Trong tương lai, người tiêu dùng có thể yêu cầu các công ty phát triển hoặc sử dụng hệ thống AI rủi ro cao tuân thủ EU AI Act. Điều này giúp họ bảo vệ quyền riêng tư dữ liệu và đảm bảo thông tin cá nhân không bị sử dụng một cách phi đạo đức.
Đối với các quốc gia thành viên EU
Các quốc gia thành viên EU sẽ phải điều chỉnh khuôn khổ pháp lý quốc gia hiện có theo EU AI Act mới. Ủy ban EU cũng có thể ban hành hướng dẫn và chỉ thị cụ thể hơn để các nước thành viên tuân theo.
Tuy nhiên, như được nêu trong một báo cáo của Reuters gần đây,
"Việc ứng dụng AI tăng tốc trong năm qua đã giúp đưa châu Âu đi đúng hướng để đạt các mục tiêu Kỷ nguyên Số."—Tanuja Randery, Giám đốc Điều hành tại AWS
Đối với các quốc gia toàn cầu
EU AI Act có khả năng ảnh hưởng tới việc xây dựng tiêu chuẩn toàn cầu cho quản lý AI. Là một trong những khuôn khổ quản lý AI toàn diện đầu tiên, đạo luật đặt tiền lệ để các khu vực khác có thể noi theo. Các công ty hoạt động quốc tế cần theo sát các diễn biến này để duy trì năng lực cạnh tranh.
Khi nào EU AI Act có hiệu lực? Lộ trình triển khai
Dưới đây là lộ trình dự kiến để triển khai EU AI Act:
- 1 tháng 8 năm 2024: Ngày có hiệu lực của AI Act
- 2 tháng 2 năm 2025: Bắt đầu áp dụng các lệnh cấm đối với một số hệ thống AI (Chương 1 và Chương 2). Đây cũng là thời điểm bắt đầu áp dụng yêu cầu về hiểu biết AI.
- 2 tháng 8 năm 2025: Bắt đầu áp dụng các quy định sau: Tổ chức được chỉ định (Chương III, Mục 4), các mô hình GPAI (Chương V), Quản trị (Chương VII), Bảo mật (Điều 78), Chế tài (Các điều 99 và 100)
- 2 tháng 8 năm 2026: Phần còn lại của AI Act bắt đầu áp dụng, ngoại trừ Điều 6(1).
- 2 tháng 8 năm 2027: Điều 6(1) và các nghĩa vụ tương ứng trong Quy định bắt đầu áp dụng.
Tóm lại, đạo luật sẽ chưa được triển khai đầy đủ cho đến năm 2027, tạo thời gian để doanh nghiệp và các quốc gia thành viên thích ứng và tuân thủ quy định mới.
Để xem lộ trình đầy đủ, hãy truy cập EU AI Act Implementation Timeline.
EU AI Act: Yêu cầu về hiểu biết AI
Bên cạnh việc điều chỉnh cách phát triển mô hình AI, EU AI Act cũng nhấn mạnh việc đào tạo nhân sự về hiểu biết AI.
Theo Chương I: Các quy định chung, Điều 4: Hiểu biết AI:
"Các nhà cung cấp và triển khai hệ thống AI phải áp dụng biện pháp để đảm bảo, trong khả năng tốt nhất của họ, mức độ hiểu biết AI đủ của nhân sự và những người khác xử lý vận hành và sử dụng hệ thống AI thay mặt họ, có tính đến kiến thức kỹ thuật, kinh nghiệm, giáo dục, đào tạo và bối cảnh mà hệ thống AI được sử dụng, cũng như xem xét các cá nhân hoặc nhóm người mà hệ thống AI sẽ được áp dụng."
Nói một cách đơn giản, điều này có nghĩa các công ty phải đảm bảo nhân viên và mọi cá nhân khác tham gia phát triển hoặc sử dụng hệ thống AI được đào tạo đầy đủ để hiểu công nghệ, ứng dụng và rủi ro tiềm ẩn.
Quan điểm này phản ánh những gì chúng tôi đã thấy trong Báo cáo Tình trạng Hiểu biết về Dữ liệu & AI 2024 của DataCamp. 62% lãnh đạo mà chúng tôi khảo sát tin rằng hiểu biết AI quan trọng đối với nhiệm vụ hằng ngày của đội ngũ. Tương tự, 70% lãnh đạo xác định hiểu biết cơ bản về các khái niệm AI là quan trọng nhất cho đội ngũ, nhấn mạnh sự cần thiết phải nắm bắt các nguyên lý cốt lõi của công nghệ AI.
Mặc dù vậy, đào tạo về dữ liệu và AI trong các tổ chức vẫn còn sơ khai. 26% lãnh đạo cho biết họ không cung cấp bất kỳ hình thức đào tạo AI nào. Thêm 26% lãnh đạo cho biết đào tạo AI chỉ dành cho vai trò kỹ thuật, trong khi chỉ 18% mở rộng đào tạo cho nhân sự phi kỹ thuật.
Đáng lo ngại, chỉ 25% lãnh đạo thuộc các tổ chức đã thiết lập chương trình hiểu biết AI toàn diện trên toàn tổ chức.
Với DataCamp For Business bạn có thể bắt đầu xây dựng chương trình hiểu biết AI bao quát các kỹ năng dữ liệu và AI cần thiết để đảm bảo tuân thủ EU AI Act, dù bạn đào tạo đội ngũ 2 hay hơn 10.000 người. Bên cạnh việc học cách làm việc với và xây dựng công cụ AI, bạn có thể tạo chương trình đào tạo toàn diện bao gồm đạo đức AI, quản lý rủi ro và triển khai mô hình AI, bắt đầu với lộ trình kỹ năng EU AI Act Fundamentals.

