
Qu'est-ce que l'AI Act de l'UE ?
L'AI Act de l'UE est un cadre réglementaire complet qui encadre le déploiement et l'utilisation des systèmes d'IA sur le marché européen. Il vise à protéger les droits des individus et à garantir la sûreté et la transparence des technologies d'IA, tout en favorisant l'innovation au sein de l'Union européenne. En fixant des normes et des exigences de conformité strictes, le texte entend positionner l'UE comme leader mondial de la gouvernance de l'IA.
Le texte classe les systèmes d'IA en quatre niveaux de risque : inacceptable, élevé, limité et minimal. Il interdit les applications présentant des risques inacceptables, comme le scoring social opéré par l'État, et impose des exigences strictes aux systèmes à haut risque. L'Act inclut également des garde-fous pour l'IA à usage général, des restrictions sur l'identification biométrique et des interdictions visant l'IA qui exploite les vulnérabilités des utilisateurs.
Publié le 1er août 2024 après approbation par le Parlement européen et le Conseil de l'UE, le texte prévoit une mise en œuvre échelonnée selon le type de système d'IA, avec les interdictions visant les "risques inacceptables" applicables après six mois et la réglementation des IA à usage général après 12 mois. Le non-respect peut entraîner des amendes allant jusqu'à 35 millions € ou 7 % du chiffre d'affaires annuel mondial, le montant le plus élevé étant retenu.
Pourquoi réguler l'IA
Nous avons abordé la notion de régulation de l'IA dans le podcast DataFramed sur la confiance et la régulation de l'IA avec Bruce Schneier. Ces dernières années, l'IA a connu une profonde mutation, avec un rythme d'innovation croissant.
Collectivement, nous devons suivre ces avancées pour protéger les utilisateurs finaux des risques associés. Il faut aussi considérer l'éthique de l'IA et mettre en place des cadres garantissant un usage responsable. La responsabilité doit d'abord peser sur les organisations qui conçoivent et déploient ces outils puissants, afin qu'elles agissent de manière éthique et dans l'intérêt général, et non dans une logique purement lucrative.
Comme l'explique Bruce Schneier, cryptographe, spécialiste de la sécurité informatique et de la vie privée,
L'IA prétend être une personne. L'IA prétend avoir une relation avec vous. Ce n'est pas le cas. Et cela touche à la confiance sociale. De la même façon, vous faites confiance à votre téléphone, à votre moteur de recherche, à votre fournisseur d'e-mails. C'est un outil et, comme tous ces outils, il est plutôt peu fiable. N'est-ce pas ? Votre téléphone, votre fournisseur d'e-mails, votre réseau social. Tous vous espionnent, non ? Ils agissent tous contre vos intérêts. Ma crainte est que l'IA soit identique, fondamentalement contrôlée par de grandes entreprises à but lucratif.
Dispositions clés de l'AI Act de l'UE
Les éléments essentiels de l'AI Act de l'UE sont les suivants :
1. Classification fondée sur le risque
Les systèmes d'IA relèvent généralement de quatre grandes catégories de risque dans l'AI Act de l'UE :
- Risque inacceptable
- Haut risque
- Risque limité
- Risque minimal/aucun risque
D'après le rapport de la Commission européenne sur l'AI Act, ces catégories sont déterminées selon deux facteurs principaux :
- La sensibilité des données utilisées
- Le cas d'usage ou l'application de l'IA
Les exigences varient selon la catégorie de risque, la majeure partie du texte visant les systèmes d'IA à haut risque.
2. Exigences pour les systèmes d'IA à haut risque
Pour la catégorie à haut risque, l'AI Act de l'UE impose des exigences à respecter pour pouvoir déployer ces systèmes sur le marché européen.
Cela inclut :
- Mettre en place un système de gestion des risques couvrant tout le cycle de vie du système.
- Déployer des programmes de gouvernance des données pour garantir que les jeux de données d'entraînement, de validation et de test sont pertinents et suffisamment représentatifs, et qu'ils sont, dans la mesure du possible, exempts d'erreurs et complets au regard de l'objectif poursuivi.
- Tenir une documentation technique permettant de démontrer la conformité lors des contrôles par les autorités.
- Concevoir le système pour enregistrer automatiquement les événements pertinents afin d'identifier les risques au niveau national et les modifications substantielles, tout au long du cycle de vie, à des fins de traçabilité.
- Fournir aux déployeurs en aval des instructions d'utilisation permettant d'assurer la conformité.
- Permettre la mise en place d'une supervision humaine par les déployeurs.
- Atteindre des niveaux appropriés de précision, de robustesse et de cybersécurité.
- Établir un système de management de la qualité dédié à la conformité.
Ces exigences figurent sous « Conformité aux exigences » (art. 8–17).
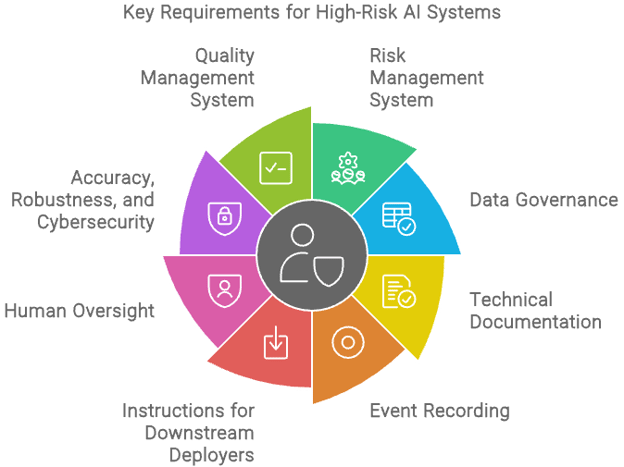
Exigences pour les systèmes d'IA à haut risque - Créé avec Napkin.ai
En outre, le texte impose aux organisations de garantir que leurs équipes et toute personne impliquée dans le développement ou l'utilisation des systèmes d'IA disposent d'une culture de l'IA suffisante. Cela inclut la compréhension de la technologie, de ses usages et de ses risques potentiels.
Les entreprises sont responsables de proposer des formations adaptées pour que les systèmes d'IA soient utilisés de manière responsable et éthique, en phase avec leurs contextes d'usage. Plus loin dans cet article, nous verrons comment DataCamp for Business peut aider votre organisation à renforcer sa culture de l'IA.
3. Pratiques d'IA interdites
L'AI Act de l'UE interdit explicitement certaines pratiques jugées inacceptables et présentant des risques extrêmes pour les individus ou la société. Parmi elles :
- Systèmes d'IA exploitant les vulnérabilités de groupes spécifiques (par exemple, enfants, personnes en situation de handicap)
- Scoring social fondé sur l'analyse du comportement par l'IA
- Recours à des techniques subliminales pour manipuler les comportements
Ces pratiques sont listées sous « Pratiques interdites » (art. 5).
Catégories de risques dans l'AI Act de l'UE
L'AI Act de l'UE classe les systèmes d'IA en quatre niveaux de risque — risque inacceptable, haut risque, risque limité, et risque minimal ou nul. Chaque catégorie entraîne des exigences et des mesures de contrôle distinctes. En règle générale, plus le risque est élevé, plus les obligations réglementaires le sont aussi.
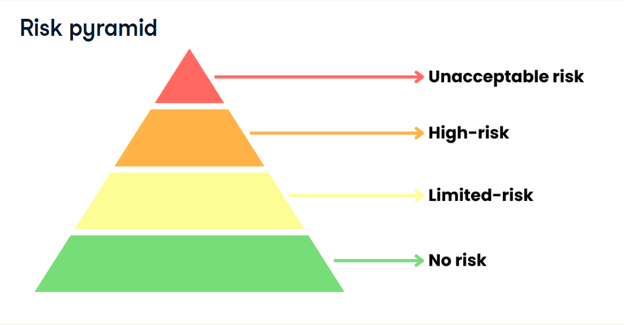
Source : Introduction to EU AI Act Course, DataCamp
1. Risque inacceptable
Les systèmes d'IA présentant un risque inacceptable pour la sécurité ou les droits des personnes sont interdits. Par exemple, des applications d'IA qui manipulent le comportement humain, exploitent des vulnérabilités ou permettent le scoring social par des gouvernements.
Selon l'Article 5, pratiques d'IA interdites, ces systèmes ne peuvent pas être mis sur le marché ni utilisés dans l'Union européenne.
Voici un résumé des pratiques d'IA interdites :
- Déployer des systèmes d'IA capables de manipuler les comportements, décisions ou opinions par des techniques subliminales
- Exploiter les vulnérabilités de certains groupes (par exemple enfants, personnes âgées ou en situation de handicap)
- Mettre en place du scoring social fondé sur l'analyse de comportements
- Utiliser des modèles d'IA pour classer des personnes physiques ou des groupes de personnes
- Prédire le risque qu'une personne physique commette une infraction pénale
- Recourir à l'aspiration non ciblée d'images faciales sur Internet ou des CCTV pour la reconnaissance faciale
- Déduire les émotions d'une personne physique dans les milieux professionnels et éducatifs
- Catégoriser individuellement des personnes physiques à partir de leurs données biométriques
- Utiliser des systèmes d'identification biométrique à distance « en temps réel » en dehors des finalités de l'application de la loi
2. Haut risque
Un système d'IA à haut risque, selon les règles de classification des systèmes d'IA à haut risque (art. 6), est un système destiné à être utilisé comme composant de sécurité d'un produit et soumis à une évaluation de conformité par un tiers.
En outre, tout système d'IA relevant, comme indiqué à l' annexe III, des cas d'usage suivants est également considéré comme à haut risque :
- Biométrie
- Infrastructures critiques
- Éducation
- Emploi
- Services essentiels
- Application de la loi
- Migration
- Justice
3. Risque limité
Les systèmes d'IA classés « risque limité » présentent certains risques potentiels pour les individus ou la société, sans relever pour autant des catégories « haut risque » ou « risque inacceptable ». Ils ne sont pas soumis aux contrôles stricts des systèmes à haut risque, mais doivent respecter des obligations spécifiques de transparence.
Pour les systèmes à risque limité, le texte exige en général que les fournisseurs informent les utilisateurs qu'ils interagissent avec un système d'IA. Ainsi, les chatbots ou autres interfaces pilotées par l'IA doivent clairement indiquer que l'interaction se fait avec une IA et non un humain. Cette transparence vise à éviter toute confusion et à informer les utilisateurs de la nature de la technologie utilisée.
Bien que soumis à ces obligations de transparence, ces systèmes n'ont pas à satisfaire les exigences de conformité plus lourdes des systèmes à haut risque (documentation étendue, gestion des risques, évaluations obligatoires, etc.). Cette catégorie cherche à concilier sensibilisation des utilisateurs et encouragement de l'innovation, sans surcharger développeurs et fournisseurs.
Les systèmes recourant à des modèles d'IA à usage général (GPAI), tels que GPT-4, Midjourney ou les modèles LLaMA de Meta, sont également régulés dans cette catégorie.
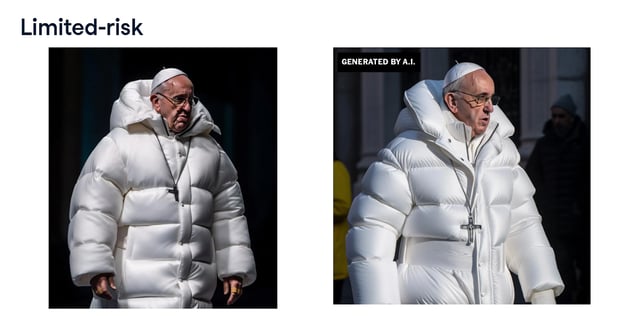
Source : Introduction to EU AI Act Course, DataCamp
Un modèle GPAI est un modèle d'IA entraîné sur un volume massif de données par auto-supervision à l'échelle, présentant une grande généricité et capable d'exécuter un large éventail de tâches distinctes via diverses intégrations avec des systèmes ou applications en aval.
Quel que soit leur cas d'usage, ces modèles GPAI sont soumis aux règles de l'AI Act de l'UE.
Voici les exigences :
- Enregistrer une documentation technique.
- Fournir des informations et une documentation aux fournisseurs en aval.
- Rédiger une politique de respect de la directive sur le droit d'auteur.
- Établir un résumé détaillé des contenus utilisés pour entraîner le modèle GPAI.
Plus d'informations sont disponibles à l' Article 53 : obligations des fournisseurs de modèles d'IA à usage général.
Si un GPAI est considéré comme un modèle d'IA à usage général présentant un risque systémique, un ensemble d'obligations différent s'applique conformément à l' Article 55 : obligations des fournisseurs de modèles d'IA à usage général présentant un risque systémique.
4. Risque minimal
La catégorie « risque minimal » n'est pas régulée.
Exemples de systèmes concernés :
- Jeux vidéo dopés à l'IA
- Filtres anti-spam
Aucune réglementation spécifique n'est prévue pour cette catégorie dans l'AI Act de l'UE.
Impact global sur le marché de l'IA
L'AI Act de l'UE aura des répercussions majeures, tant pour les individus que pour les organisations. Le texte pourra aussi évoluer avec les futurs actes d'exécution et les lignes directrices publiées par les régulateurs européens.
Voici quelques impacts possibles liés à sa mise en œuvre :
Pour ChatGPT / l'IA générative
Pour les grands modèles de langage qui influencent fortement les contenus en ligne et les comportements des utilisateurs, comme ChatGPT d'OpenAI, Gemini de Google, Llama 3.1 de Meta et Claude AI, des mesures de conformité plus strictes pourraient être requises pour garantir un usage éthique. Cela peut entraîner davantage de supervision et de limites d'usage, avec un impact potentiel sur leur popularité et leur rentabilité.
OpenAI pourrait en outre devoir adapter son modèle ChatGPT pour s'assurer qu'il n'entre pas dans les pratiques prohibées prévues à l' Article 5 de l'AI Act de l'UE si certaines utilisations interdites s'appliquent.
Pour les entreprises
Cette nouvelle réglementation entraînera aussi des changements au-delà des seuls LLM.
Les entreprises qui développent ou utilisent des systèmes d'IA à haut risque devront se conformer à des exigences strictes et subir des tests, ce qui peut accroître les coûts de conformité. Elles devront investir davantage dans l'expertise juridique et technique pour rester conformes. Par conséquent, les startups pourraient hésiter à adopter des modèles d'IA impliquant des usages à plus haut risque en raison des coûts de conformité liés à leur mise sur le marché.
Ce coût élevé de passage à l'échelle des modèles d'IA pourrait favoriser la concentration du marché au profit des « big tech » qui monopoliseront l'industrie.
Un autre impact concerne la protection des secrets d'affaires des entreprises dont les modèles d'IA sont le cœur de l'activité. Le texte impose davantage de transparence sur les données d'entraînement, essentielles au fonctionnement des modèles.
Ces règles strictes peuvent aussi freiner l'innovation et l'arrivée de nouvelles technologies sur le marché européen. Par exemple, Meta a renoncé à lancer son dernier modèle d'IA multimodale dans l'Union européenne, signe de possibles résistances à l'innovation.
Malgré ces défis, le texte crée aussi des opportunités d'innovation. Des normes claires et partagées établissent un terrain de jeu équitable pour développer des technologies d'IA conformes aux exigences éthiques et de sécurité.
Les organisations qui privilégient la conformité et l'éthique peuvent prendre l'avantage, gagner la confiance des consommateurs et s'affirmer comme des références en IA responsable. Cette différenciation attire des consommateurs et des investisseurs sensibles à ces enjeux, renforçant la réputation et la part de marché.
Avec ces évolutions, la culture de l'IA devient plus que jamais indispensable, comme nous le verrons plus loin.
Pour les consommateurs
Pour les consommateurs, le texte apporte principalement :
- Plus de transparence et d'explicabilité des systèmes d'IA
- Une confiance renforcée dans les produits d'IA approuvés
- Une protection fiable contre les pratiques d'IA discriminatoires
- Des voies de recours pour signaler des préoccupations
À terme, les consommateurs pourraient exiger des entreprises développant ou utilisant des systèmes d'IA à haut risque qu'elles se conforment à l'AI Act de l'UE. Ils pourront ainsi mieux protéger leurs données et empêcher des usages non éthiques de leurs informations personnelles.
Pour les États membres de l'UE
Les États membres devront adapter leurs cadres réglementaires nationaux à l'AI Act. La Commission européenne pourra également publier des lignes directrices et directives plus précises à suivre.
Cependant, comme le souligne un récent rapport de Reuters,
« L'adoption accélérée de l'IA l'an dernier a remis l'Europe sur la bonne trajectoire pour atteindre ses objectifs de la décennie numérique. » — Tanuja Randery, Managing Director chez AWS
Pour le reste du monde
L'AI Act de l'UE pourrait s'imposer comme une référence mondiale en matière de régulation de l'IA. En tant que premier cadre global, il crée un précédent que d'autres régions pourraient suivre. Les entreprises internationales doivent rester vigilantes pour rester compétitives.
Quand l'AI Act de l'UE entre-t-il en vigueur ? Calendrier de mise en œuvre
Voici un calendrier indicatif de mise en œuvre de l'AI Act de l'UE :
- 1er août 2024 : entrée en vigueur de l'AI Act
- 2 février 2025 : début d'application des interdictions relatives à certains systèmes d'IA (chapitre 1 et chapitre 2). C'est aussi à ce moment que commencent à s'appliquer les exigences en matière de culture de l'IA.
- 2 août 2025 : entrée en vigueur des règles relatives aux organismes notifiés (chapitre III, section 4), aux modèles GPAI (chapitre V), à la gouvernance (chapitre VII), à la confidentialité (article 78), et aux sanctions (articles 99 et 100)
- 2 août 2026 : entrée en vigueur du reste de l'AI Act, à l'exception de l'article 6(1).
- 2 août 2027 : l'article 6(1) et les obligations correspondantes du règlement commencent à s'appliquer.
En bref, la mise en œuvre complète n'interviendra qu'en 2027, laissant le temps aux entreprises et aux États membres de s'adapter et de se conformer.
Pour le calendrier détaillé, consultez la page « EU AI Act Implementation Timeline ».
AI Act de l'UE : exigences en matière de culture de l'IA
Au-delà de l'encadrement du développement des modèles, l'AI Act de l'UE met l'accent sur la formation des équipes à la culture de l'IA.
Conformément au chapitre I : dispositions générales, article 4 : culture de l'IA :
« Les fournisseurs et les déployeurs de systèmes d'IA prennent des mesures pour garantir, dans toute la mesure du possible, un niveau suffisant de culture de l'IA chez leurs employés et les autres personnes chargées de l'exploitation et de l'utilisation de ces systèmes en leur nom, en tenant compte de leurs connaissances techniques, de leur expérience, de leur formation et du contexte d'utilisation, ainsi que des personnes ou groupes de personnes sur lesquels ces systèmes s'appliquent. »
En clair, les entreprises doivent s'assurer que leurs collaborateurs et toute personne impliquée dans le développement ou l'utilisation de systèmes d'IA sont suffisamment formés pour comprendre la technologie, ses applications et ses risques potentiels.
Ce constat fait écho à notre rapport 2024 sur l'état de la culture des données et de l'IA chez DataCamp. 62 % des dirigeants interrogés estiment que la culture de l'IA est importante pour les tâches quotidiennes de leurs équipes. De même, 70 % jugent essentiel que leurs équipes comprennent les concepts de base de l'IA, soulignant la nécessité d'assimiler les principes fondamentaux de ces technologies.
Pourtant, la formation aux données et à l'IA en entreprise reste balbutiante. 26 % des dirigeants déclarent ne proposer aucune formation à l'IA. 26 % supplémentaires réservent ces formations aux seuls profils techniques, tandis que seulement 18 % les étendent aux fonctions non techniques.
Fait préoccupant, seuls 25 % des dirigeants appartiennent à des organisations disposant de programmes complets et transverses de culture de l'IA.
Avec DataCamp for Business, vous pouvez bâtir un programme de culture de l'IA couvrant les compétences data et IA nécessaires pour rester conforme à l'AI Act de l'UE, que vous formiez une équipe de 2 ou de 10 000+. Outre l'apprentissage de l'usage et de la conception d'outils d'IA, vous pouvez créer un programme complet couvrant l'éthique de l'IA, la gestion des risques et le déploiement de modèles, en commençant par notre parcours de compétences EU AI Act Fundamentals.
Conclusion
L'AI Act de l'UE marque une étape décisive dans la régulation de l'intelligence artificielle. Il cherche à concilier promotion de l'innovation et exigence d'un usage éthique et sûr des technologies d'IA.
S'il pose des défis aux entreprises, il ouvre aussi des perspectives de croissance et de différenciation. Pour les consommateurs, il constitue un cadre de confiance et de responsabilisation des entreprises dans l'usage de l'IA. À l'échelle mondiale, il crée un précédent que d'autres régions pourraient adopter.
Vous souhaitez sensibiliser davantage vos équipes à l'AI Act de l'UE ? Approfondissez le sujet avec notre formation Understanding the EU AI Act et obtenez une vision complète pour naviguer la réglementation et instaurer la confiance grâce à une IA responsable avec notre parcours de compétences EU AI Act Fundamentals.
FAQ sur l'AI Act de l'UE
Qui gouverne l'AI Act de l'UE ?
L'European AI Office, créé en février 2024 au sein de la Commission, supervise l'application et la mise en œuvre de l'AI Act avec les États membres.
Quand l'AI Act de l'UE entrera-t-il en vigueur ?
Le texte est entré en vigueur le 1er août 2024. Les interdictions visant certains systèmes d'IA s'appliquent à partir du 2 février 2025, les règles concernant les organismes notifiés (chapitre III, section 4), les modèles GPAI (chapitre V), la gouvernance (chapitre VII), la confidentialité (article 78), et les sanctions (articles 99 et 100) s'appliquent à compter du 2 août 2025, et le reste du texte le 2 août 2026.
Quelles sont les conséquences possibles en cas de non-conformité à l'AI Act de l'UE ?
Le non-respect de certaines obligations peut entraîner des amendes allant jusqu'à 35 millions d'euros ou 7 % du chiffre d'affaires annuel de l'entreprise.
Qui évaluera la conformité au regard de l'AI Act de l'UE ?
L'AI Act de l'UE prévoit qu'au moins une autorité par État membre soit chargée d'évaluer et de superviser les organismes d'évaluation de la conformité en matière d'IA.
À qui s'appliquera l'AI Act ?
L'AI Act de l'UE s'applique aux acteurs impliqués dans l'exploitation, la distribution ou l'utilisation de systèmes d'IA.

Je m'appelle Austin, je suis blogueur et rédacteur technique et j'ai des années d'expérience en tant que data scientist et data analyst dans le domaine de la santé. J'ai commencé mon parcours technologique avec une formation en biologie et j'aide maintenant les autres à faire la même transition grâce à mon blog technologique. Ma passion pour la technologie m'a conduit à écrire pour des dizaines d'entreprises SaaS, inspirant les autres et partageant mes expériences.




L'intelligence artificielle (IA) transforme l'Europe à une vitesse fulgurante, avec plus d'un tiers des entreprises européennes ayant adopté l'IA en 2023. Cette évolution rapide s'accompagne d'un besoin pressant de cadres réglementaires solides pour garantir des technologies d'IA éthiques, sûres et bénéfiques.
Aux États-Unis, la US Blueprint for AI Bill of Rights a été publiée, et en Chine, les mesures sur l'IA générative ont vu le jour. Désormais, l'Union européenne a franchi une étape majeure en publiant l'AI Act de l'UE.
L'AI Act de l'UE est une initiative pionnière rédigée par le EU AI Office pour encadrer l'avenir de l'IA en Europe.
Dans ce guide synthétique, nous passons en revue l'AI Act de l'UE, ses dispositions clés et ses impacts pour les entreprises et les citoyens au sein de l'UE et au-delà. Envie de passer à la pratique ? Découvrez notre parcours de compétences EU AI Act Fundamentals et inscrivez-vous à notre webinaire Understanding Regulations for AI in the USA, the EU, and Around the World