
Cursus
AWS-concepten
2 uur
52.5K
Amazon Simple Queue Service (SQS) is een volledig beheerde berichtwachtrijdienst van Amazon Web Services (AWS). Het maakt het ontkoppelen en schalen van gedistribueerde systemen, microservices en serverloze applicaties mogelijk.
Deze gids biedt een helder begrip van AWS SQS, met de belangrijkste features en het proces voor het opzetten en beheren van queues. We behandelen ook hoe je berichten verstuurt en ontvangt, bekijken de prijsmodellen, verkennen monitoring en metrics, vergelijken SQS met SNS en delen best practices voor optimaal gebruik.
Voor wie geen AWS-achtergrond heeft, is onze cursus Introduction to AWS een goed startpunt. Die helpt je de wereld van Amazon Web Services te ontdekken en te begrijpen waarom het vooroploopt in cloud computing.
Voordat we de details induiken, bekijken we eerst wat AWS SQS is en waarom het zo waardevol is in het AWS-ecosysteem.
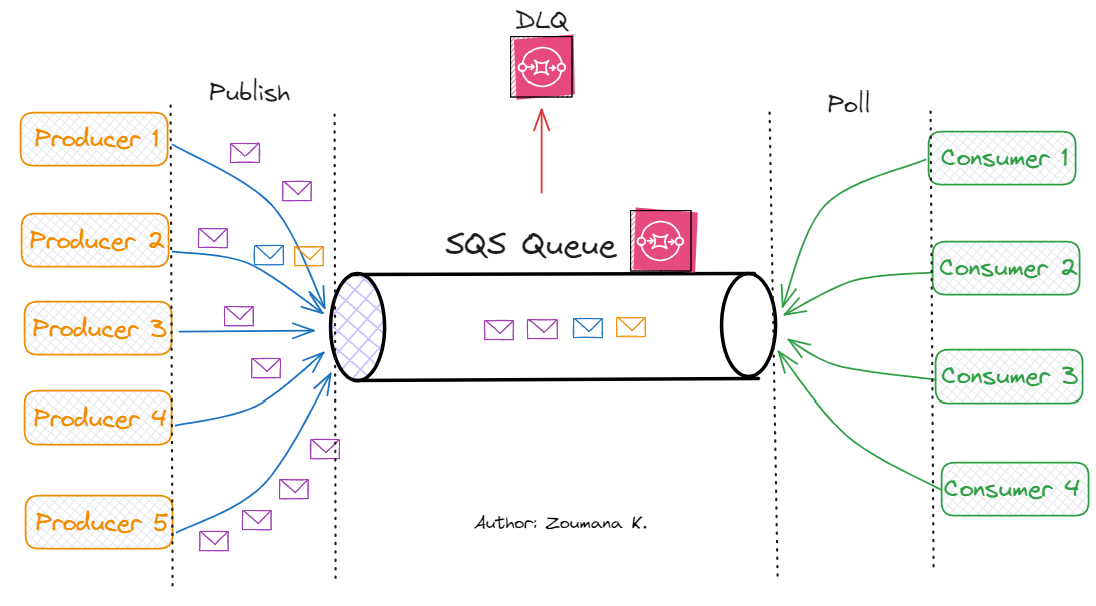
Architectuurschema van Amazon SQS
AWS SQS is een gedistribueerd wachtrijsysteem waarmee webservice-applicaties snel en betrouwbaar berichten die door producers worden gegenereerd, in de rij kunnen zetten om te worden opgehaald door consumers.
Een queue fungeert als tijdelijke opslagplaats voor berichten die op verwerking wachten. Amazon SQS biedt ook retry-mogelijkheden via het redrive-beleid, waarmee meerdere retries mogelijk zijn en dead letter queues (DLQ's) kunnen worden gebruikt om foutgevoelige berichten te beheren door ontwikkelaars te informeren over problemen en de berichten desgewenst op te slaan voor latere herverwerking.
SQS gebruiken heeft diverse voordelen, waaronder de volgende:
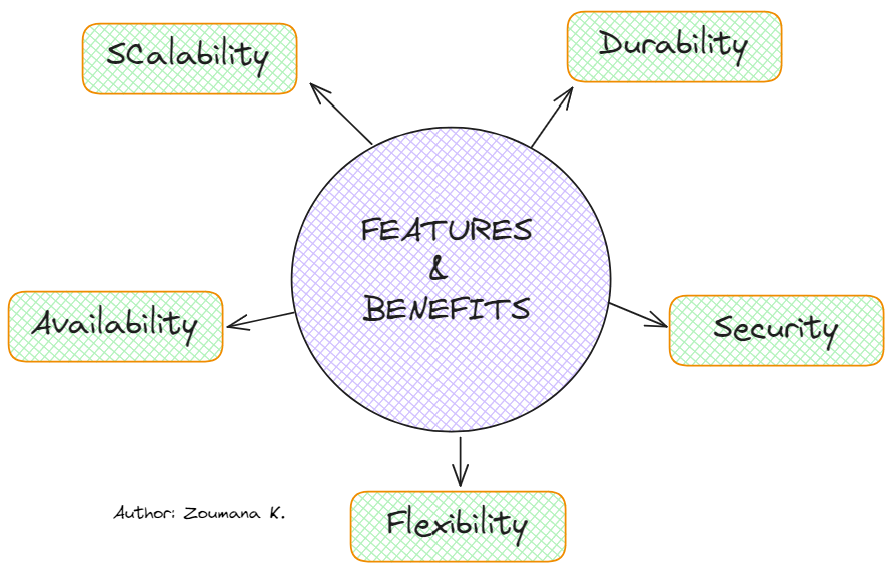
Belangrijkste functies en voordelen van AWS SQS
Er zijn verschillende use-cases in de industrie die profiteren van SQS. Enkele zijn hieronder geïllustreerd:
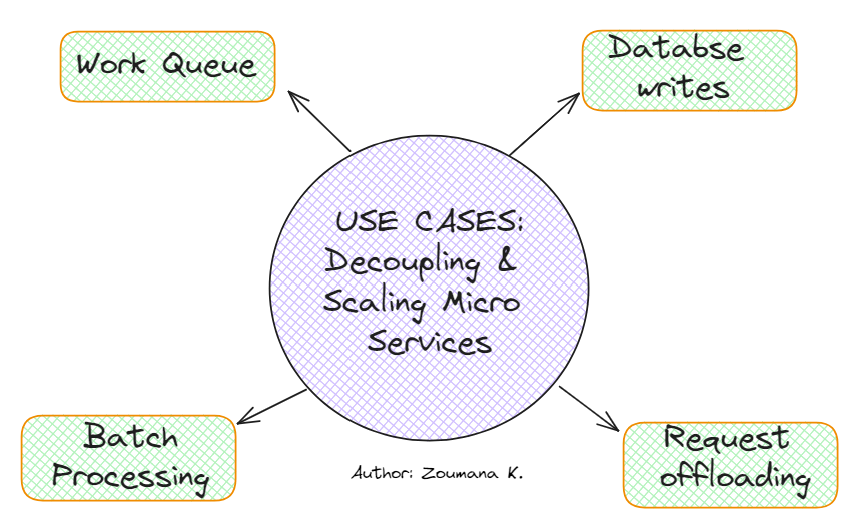
AWS SQS-use-cases bij ontkoppelen en schalen van microservices
Nu we weten wat SQS is, gaan we kijken hoe je het instelt. In dit deel behandelen we de vereisten en hoe je de SQS-console opent.
Voordat je AWS SQS gaat gebruiken, zorg dat je het volgende hebt:
Zo stel je IAM-machtigingen in:
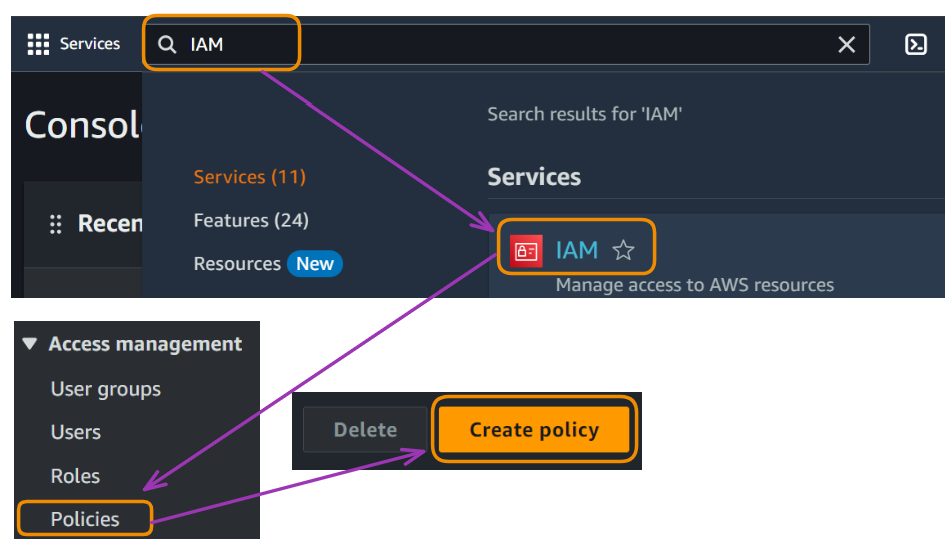
AWS SQS instellen
sqs:CreateQueue, sqs:DeleteQueue, sqs:SendMessage, sqs:ReceiveMessage, sqs:DeleteMessage.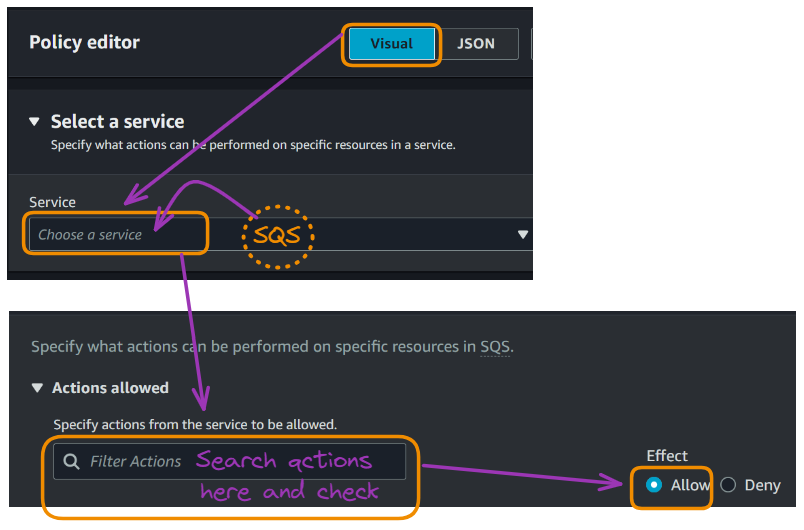
AWS SQS instellen
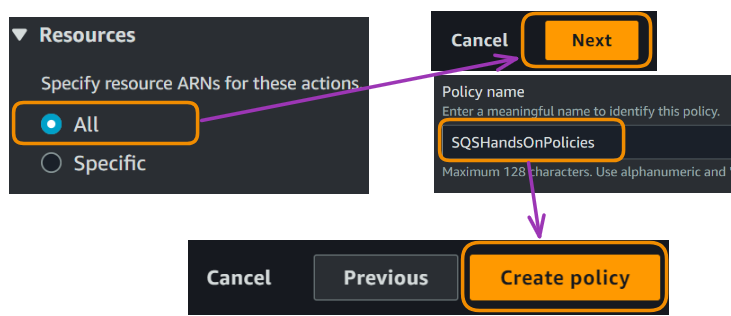
AWS SQS instellen
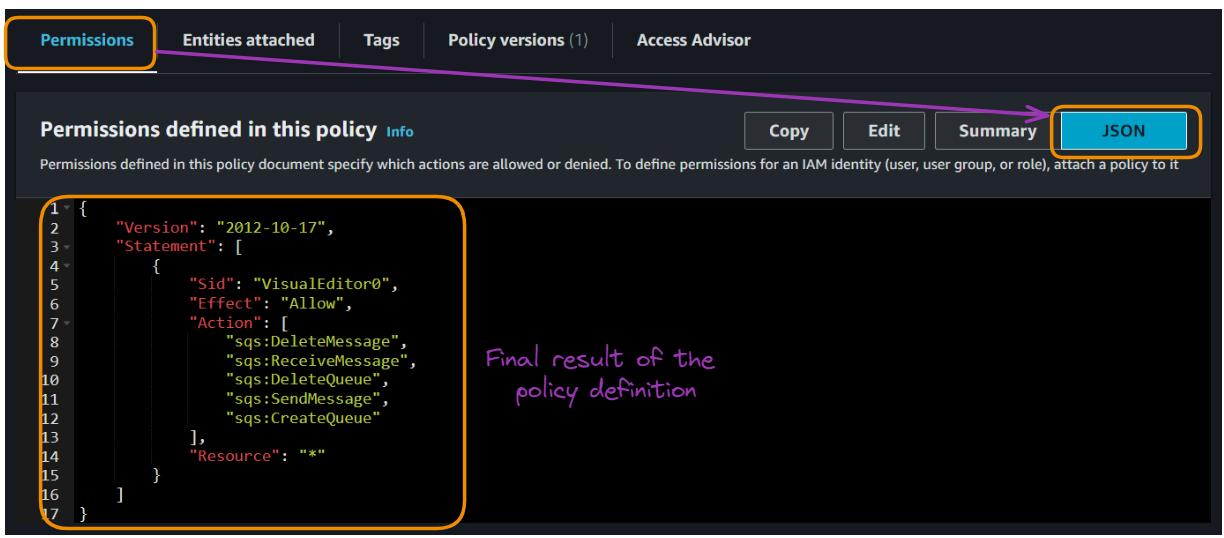
Het uiteindelijke beleid ziet er als volgt uit in JSON-indeling:
AWS SQS instellen
Laten we kort onze policy-definitie doornemen:
“Version”: “2012-10-17” is de huidige versie van de IAM-policytaal.“Statement” met een set permissies.“Sid”: “VisualEditor0” betekent dat deze policy via een visuele editor is gemaakt.“Effect”: “Allow” betekent dat deze acties zijn toegestaan.“Action”: Deze lijst specificeert de hierboven genoemde SQS-operaties die zijn toegestaan:“Resource”: “*” betekent dat deze acties zijn toegestaan op alle SQS-resources in het account.Deze policy geeft volledige toegang om berichten te maken, te verwijderen, te verzenden en te ontvangen uit elke SQS-queue in het account. Hij is vrij ruim, dus in een productieomgeving wil je dit waarschijnlijk beperken tot specifieke queue-ARN's voor betere beveiliging.
Wil je meer weten over IAM-configuratie? De tutorial The Complete Guide to AWS Identity and Access Management (IAM) leert je hoe je je AWS-omgeving beveiligt, toegang beheert met users, groups en roles, en best practices implementeert voor robuuste security.
Om je kennis van AWS-configuratie te verdiepen, is How to Setup and Configure AWS: A Comprehensive Tutorial handig om essentiële instellingen te ontdekken, best practices voor beveiliging en hoe je AWS-services inzet voor data-analyse en machine learning.
Als de vereisten op orde zijn, is de volgende stap de SQS-console openen om queues te maken en te beheren. Zo ga je naar de console:
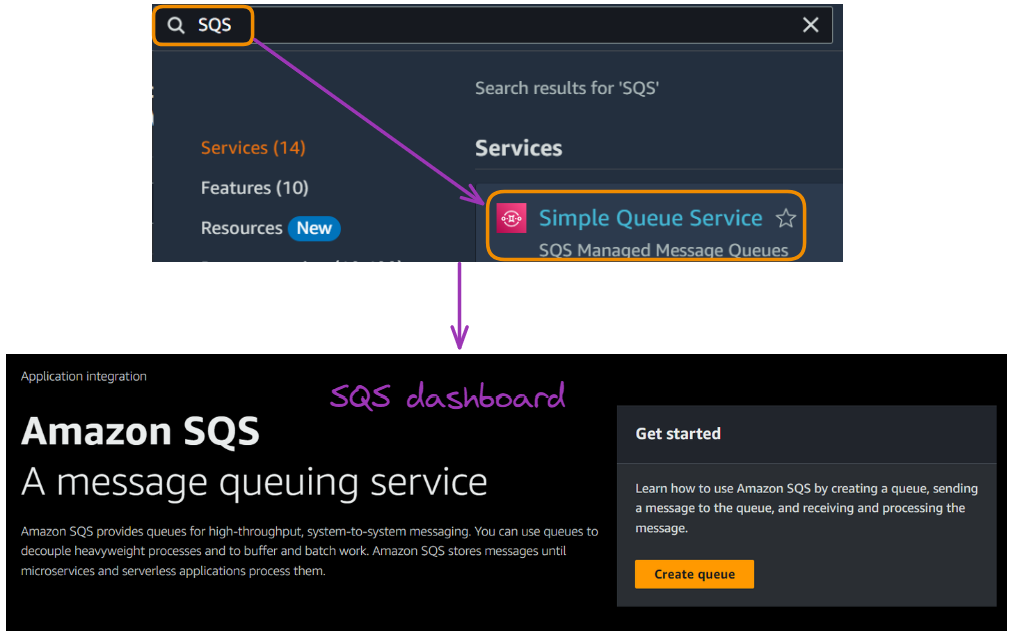
Toegang tot de Amazon SQS-console
Vanaf het SQS-dashboard kunnen we queues maken en beheren. In dit deel lopen we door het maken van zowel standaard- als FIFO-queues.
Maar wacht, waar komt onze IAM-policy om de hoek kijken?
De IAM-policy die we bij de vereisten hebben gemaakt, is cruciaal voor het aanmaken en beheren van queues. Zo speelt die mee:
sqs:CreateQueue in onze policy staat het aanmaken van een queue toe. Zonder dit krijg je een "Access Denied"-fout bij het maken van een queue.sqs:SendMessage, sqs:ReceiveMessage, sqs:DeleteMessage, sqs:DeleteQueue) laten je na creatie diverse bewerkingen op de queue uitvoeren.Met dat in gedachten gaan we verder met het maken van onze queues, te beginnen met een standaardqueue.
Standaardqueues zijn het standaardtype in SQS. Zo maak je er een:
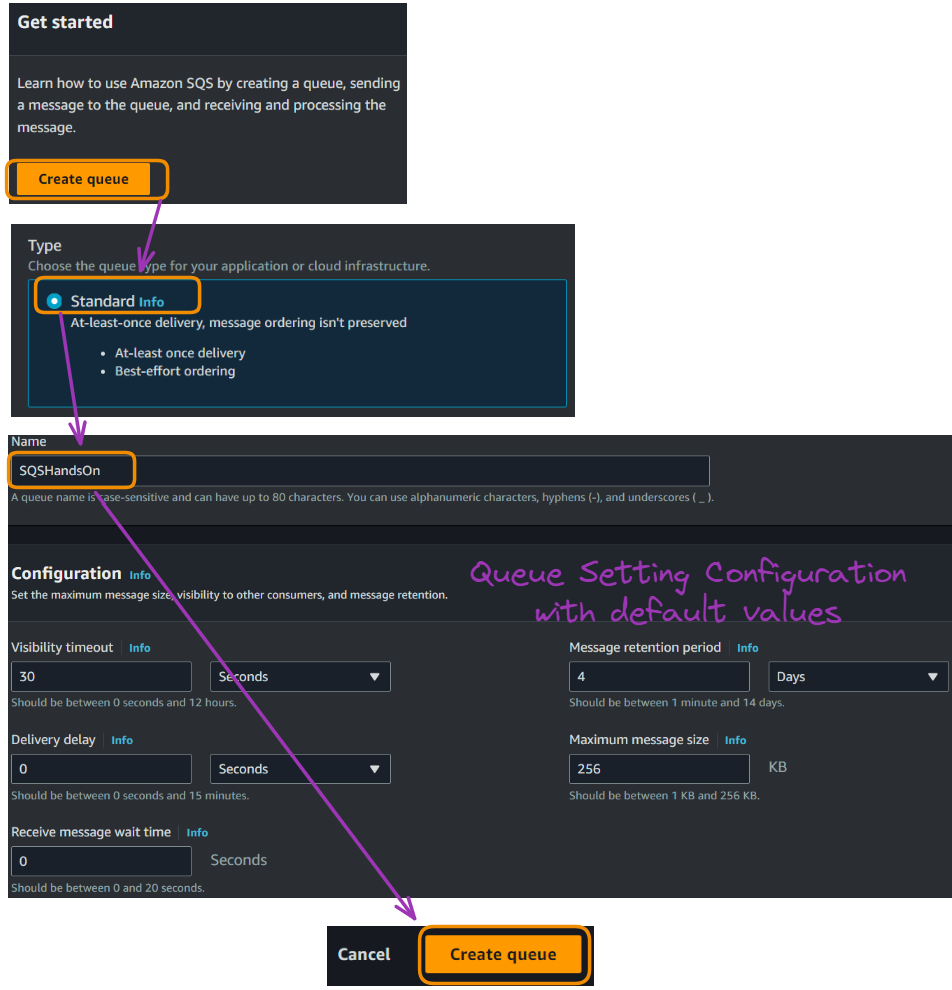
Een standaardqueue maken
Een succesvolle creatie levert een bevestiging op, zoals hieronder, met extra informatie over de queue.
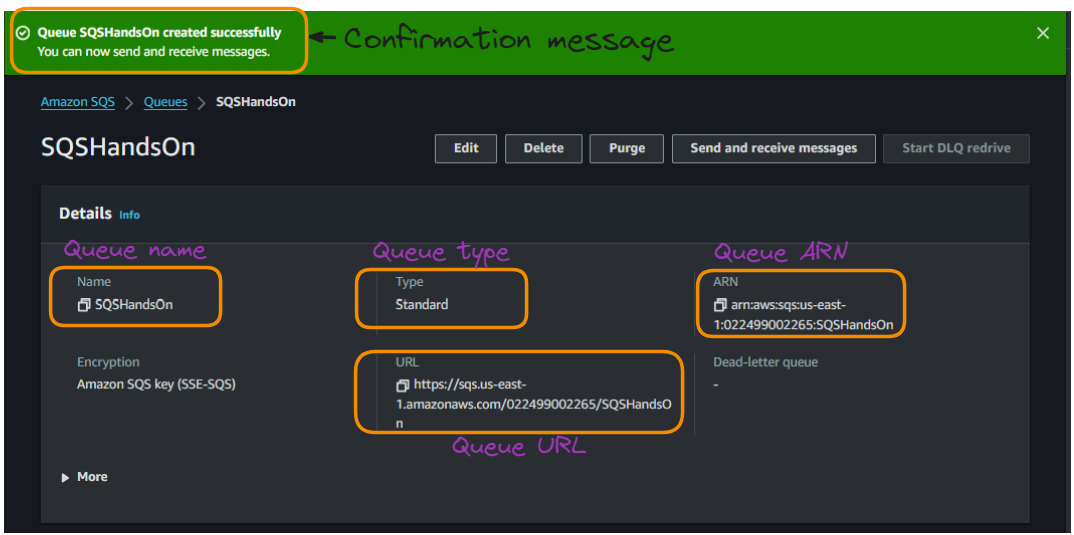
Een standaardqueue maken
FIFO-queues garanderen de verwerkingsvolgorde van berichten. Zo maak je er een:
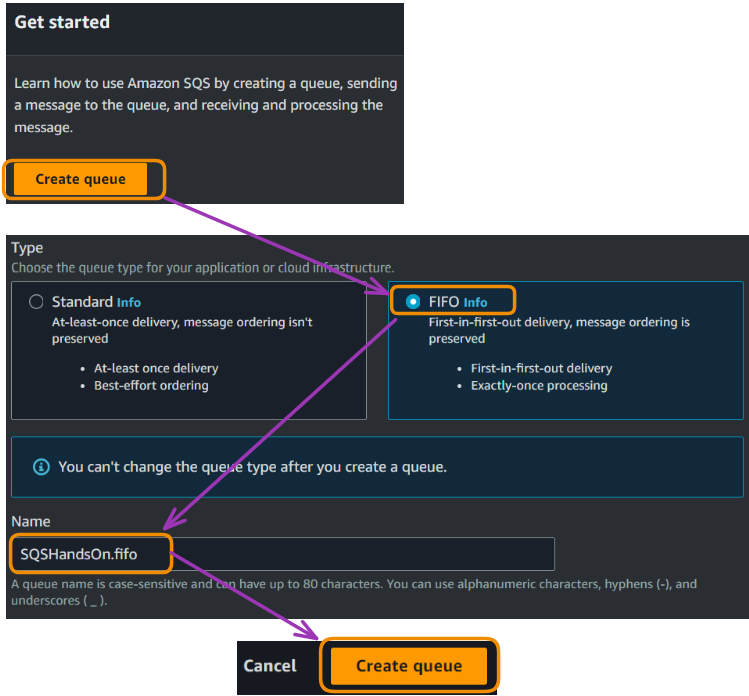
Een FIFO-queue maken
Net als bij de standaardqueue, levert de succesvolle creatie van de FIFO dezelfde details op die je gebruikt om berichten te verzenden.
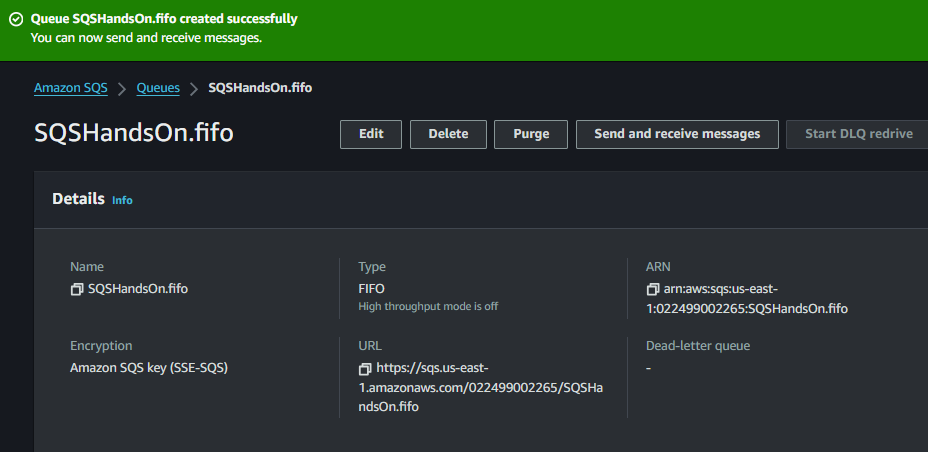
Een FIFO-queue maken
Bij de keuze tussen standaard- en FIFO-queues in Amazon SQS is het belangrijk hun specifieke kenmerken en mogelijkheden te begrijpen.
De volgende tabel geeft een vergelijking om te helpen bepalen welk queuetype het beste past bij de behoeften van je applicatie:
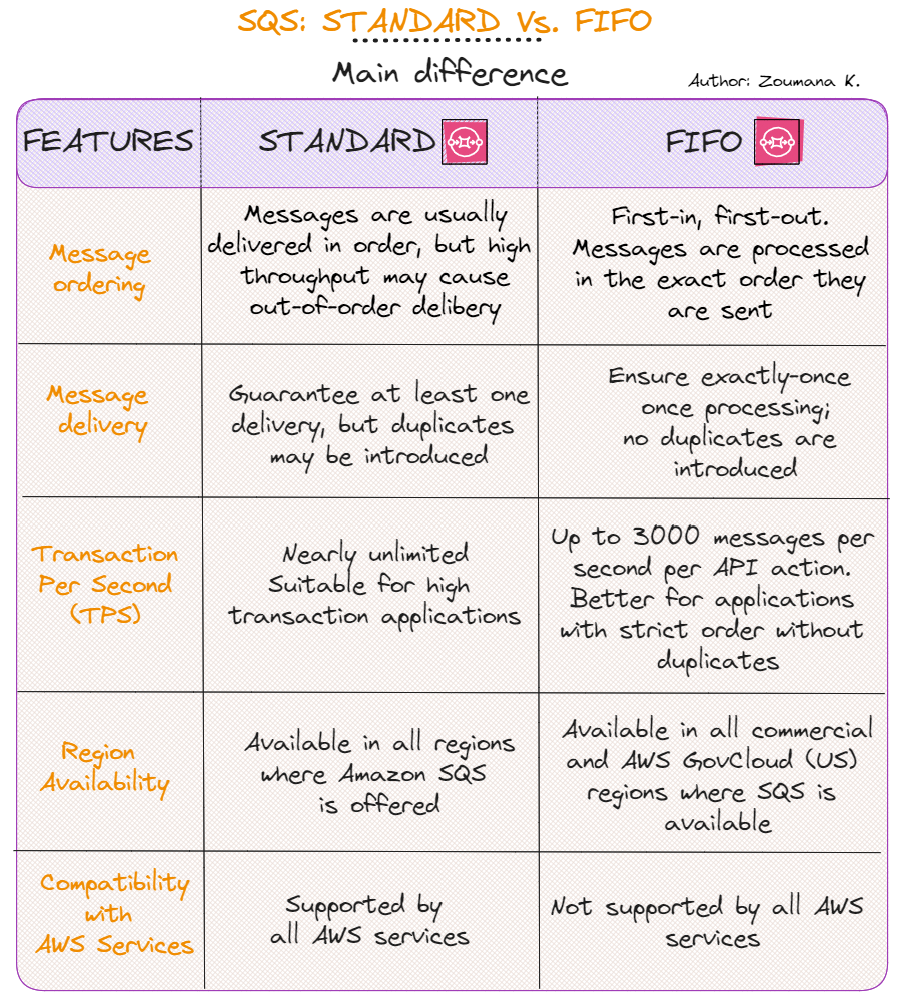
Verschillen tussen standaard- en FIFO-queues
Nu onze queues klaarstaan, gaan we berichten verzenden en ontvangen. In dit deel zie je hoe dat werkt via de AWS Management Console en de AWS Command Line Interface (CLI).
Het verzenden van berichten tonen we met zowel de standaard- als FIFO-queue.
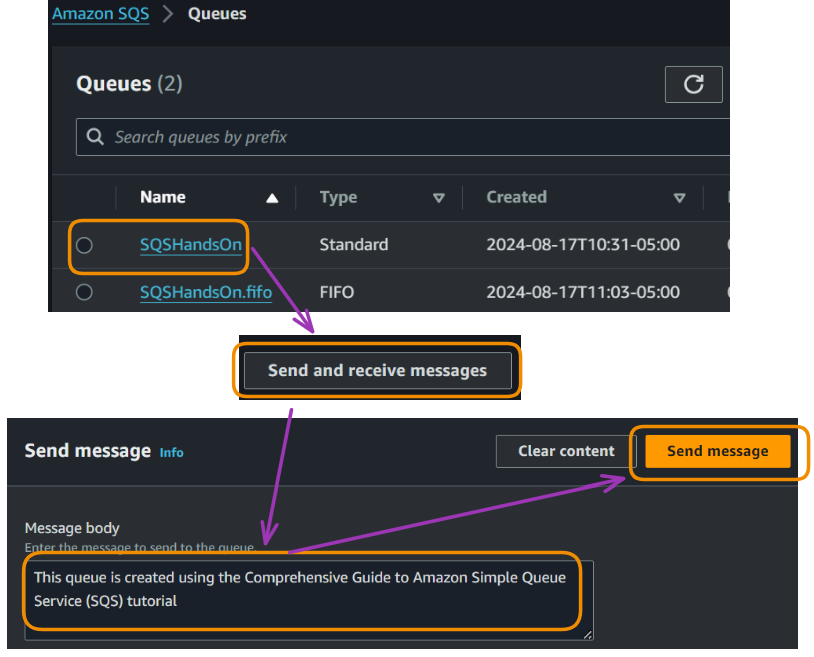
Berichten verzenden via de AWS Management Console
Na het verzenden bevestigt een pop-up dat het bericht is verstuurd. Klik op “View details” om de details van je bericht te zien, zoals hieronder.
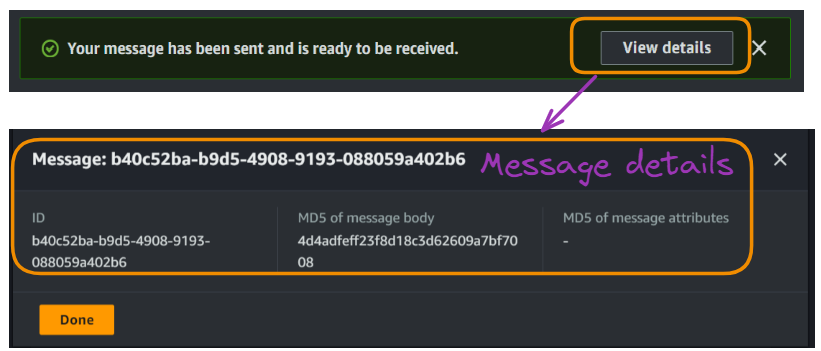
Berichten verzenden via de AWS Management Console
In de sectie “Receive messages” zie je vervolgens dat er één bericht beschikbaar is.
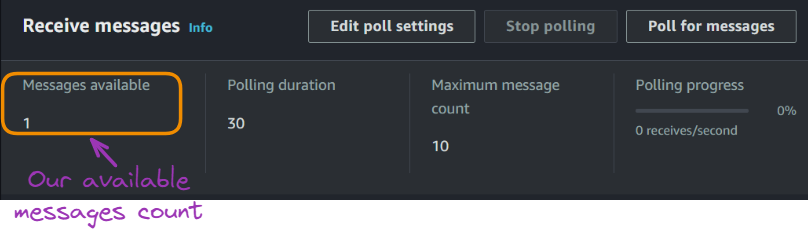
Berichten verzenden via de AWS Management Console
De hoofdzaken voor het verzenden van een bericht via de CLI volgen onderstaand sjabloon.
aws sqs send-message --queue-url [YOUR URL]--message-body "YOUR MESSAGE"Voor de standaardqueue staat onze URL in de bijbehorende screenshot hierboven. Voor de CLI gebruiken we een ander bericht:
De eerste stap om de CLI te gebruiken is configuratie, zodat deze met onze AWS-resources kan communiceren. Daarvoor heb je de volgende gegevens nodig:
aws configureNa de configuratie voer je het volgende commando uit met de juiste argumentwaarden:
aws sqs send-message --queue-url https://sqs.us-east-1.amazonaws.com/022499002265/SQSHandsOn --message-body "Message sent via AWS CLI"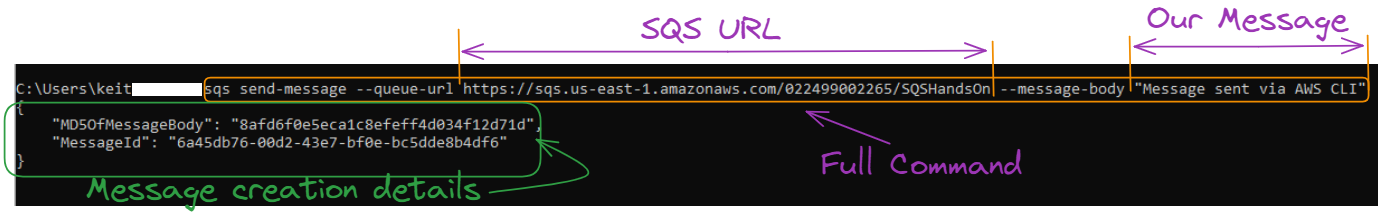
Berichten verzenden via de CLI
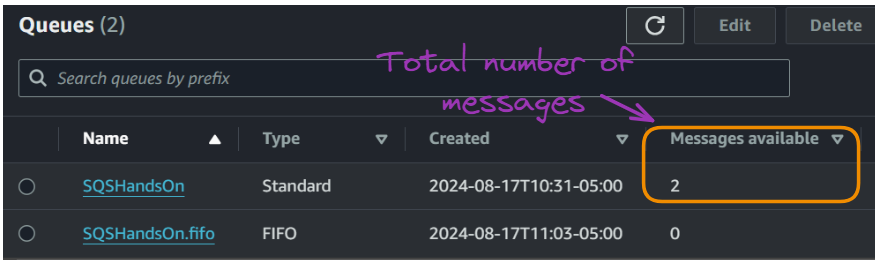
De JSON-output van het commando komt overeen met de details van het zojuist verzonden bericht. We zien dat er nu twee berichten in de SQSHandsOn-queue staan.
Berichten verzenden via de CLI
Het verzendproces bij FIFO wijkt iets af van de standaardqueue-aanpak.
Stel je voor dat je een e-commerceplatform runt dat elektronische apparaten verkoopt.
Je systeem moet diverse operaties afhandelen, zoals orders verwerken, voorraad bijwerken en betalingen beheren. In dit geval kun je een SQS FIFO-queue gebruiken om ervoor te zorgen dat deze operaties in de juiste volgorde en zonder duplicaten worden verwerkt.
Met een FIFO-queue voor deze operaties zorg je ervoor dat:
Onthoud bij het verzenden van berichten naar een SQS FIFO-queue twee kernelementen:
Met dat in het achterhoofd gaan we door met de CLI-aanpak.
We kunnen de volgende commando's uitvoeren om de eerste twee berichten naar de FIFO-queue te sturen.
aws sqs send-message --queue-url https://sqs.us-east-1.amazonaws.com/022499002265/SQSHandsOn.fifo --message-body "Process customer order: #A1001" --message-group-id "CustomerOrders" --message-deduplication-id "Order-A1001-20240817-1"De output van deze eerste uitvoering staat hieronder.
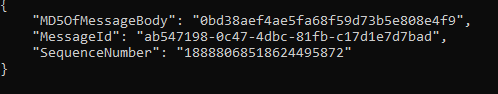
Voorbeeld 1 - Resultaat van berichten verzenden met de CLI en FIFO
aws sqs send-message --queue-url https://sqs.us-east-1.amazonaws.com/022499002265/SQSHandsOn.fifo --message-body "Update inventory: ProductX -5 units" --message-group-id "InventoryUpdates" --message-deduplication-id "Inventory-ProductX-20240817-1"De output staat hieronder.
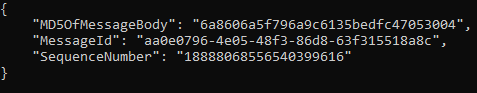
Voorbeeld 2 - Resultaat van berichten verzenden met de CLI en FIFO
Tot nu toe zijn er twee berichten naar de FIFO-queue verzonden, zoals hieronder te zien is.
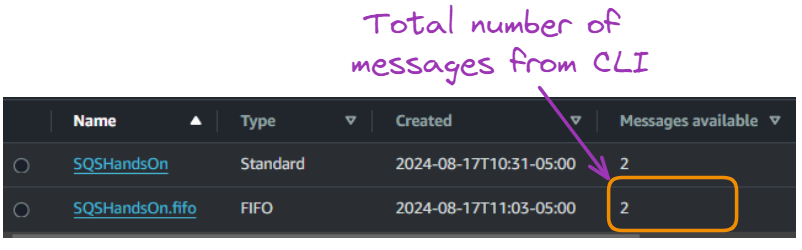
Resultaat van berichten verzenden met de CLI en FIFO-queues - Aantal berichten
Net als bij de standaardqueue kunnen we berichten verzenden vanuit de managementconsole als volgt:
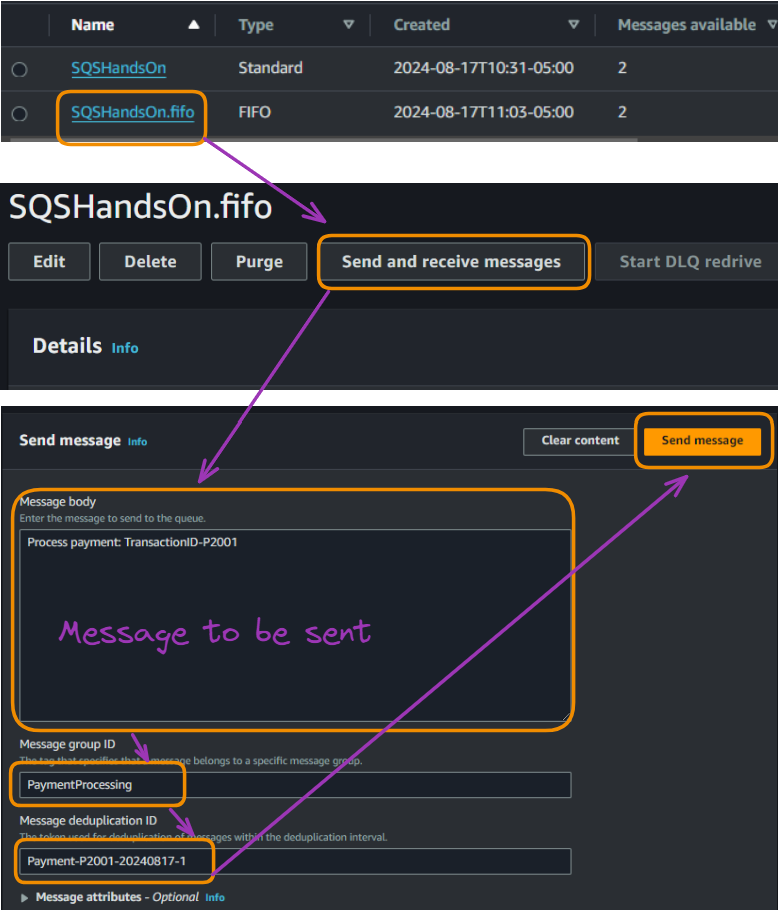
Resultaat van berichten verzenden via de managementconsole met FIFO-queues
Nu zien we dat het totale aantal berichten in de FIFO-queue drie is.
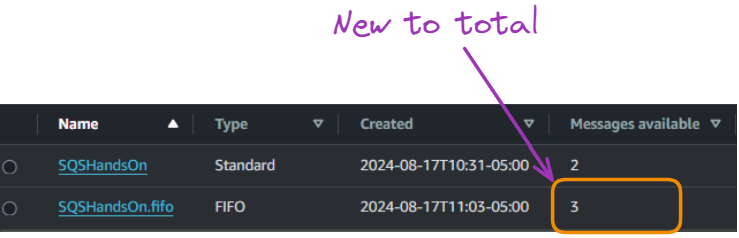
Resultaat van berichten verzenden via de managementconsole met FIFO-queues - Totaal aantal berichten
Berichten ontvangen en verwijderen is net zo belangrijk als ze versturen. Zo doe je beide.
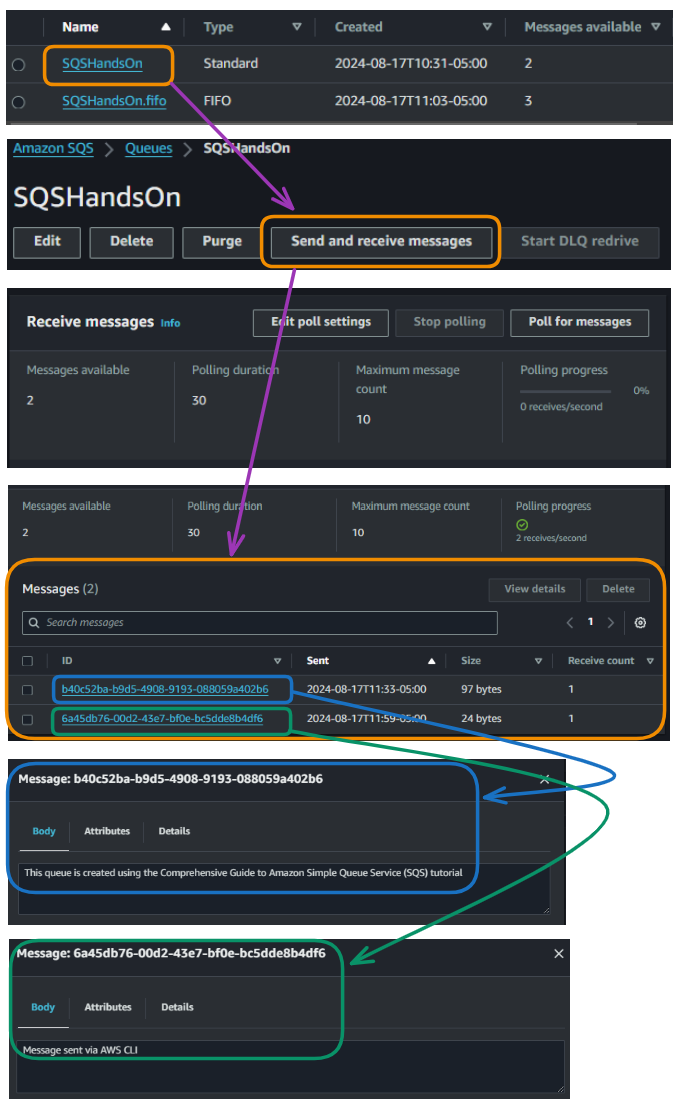
Berichten ontvangen via de AWS Management Console met een standaardqueue
Beide berichten in de standaardqueue zijn hierboven te zien.
Hieronder staat het algemene commando om berichten uit een standaardqueue op te halen.
aws sqs receive-message --queue-url [YOUR URL]Voor onze standaardqueue wordt het volledige commando:
aws sqs receive-message --queue-url https://sqs.us-east-1.amazonaws.com/022499002265/SQSHandsOnHet ophalen van berichten via de managementconsole verloopt hetzelfde als bij de standaardqueue.
Om berichten uit een FIFO-queue te ontvangen met de AWS CLI, gebruik je het commando aws sqs receive-message. De basisstructuur:
aws sqs receive-message --queue-url https://sqs.us-east-1.amazonaws.com/022499002265/SQSHandsOn.fifo --attribute-names All --message-attribute-names All --max-number-of-messages 3-attribute-names All: Haalt alle berichtattributen op.-message-attribute-names All: Haalt alle aangepaste berichtattributen op.--max-number-of-messages 3: Geeft het maximale aantal berichten op om teDe uitvoering van het bovenstaande commando geeft alle drie berichten in de FIFO-queue terug.
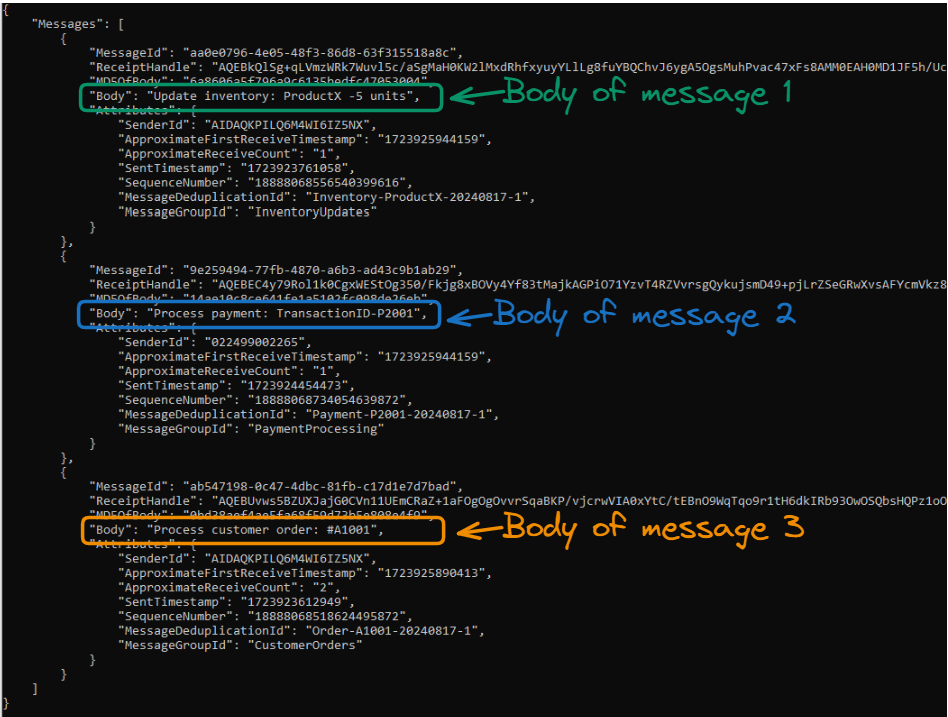
Resultaat van berichten ontvangen met de CLI en FIFO-queues
Inzicht in het prijsmodel is cruciaal om SQS kosteneffectief te gebruiken. In dit deel splitsen we de prijzen uit en geven we tips voor kostenbeheer.
In het algemeen zijn de AWS SQS-kosten gebaseerd op het aantal API-requests, datatransfer en gebruikte optionele features.
De volgende tabellen geven een overzicht van de SQS-prijzen per request:
|
Standaardqueues (per miljoen requests) |
FIFO-queues (per miljoen requests) |
|
|
Eerste 1 miljoen requests/maand |
Gratis |
Gratis |
|
Van 1 miljoen tot 100 miljard requests/maand |
$0.40 |
$0.5 |
|
Van 100 miljard tot 200 miljard requests/maand |
$0.30 |
$0.40 |
|
Meer dan 200 miljard requests/maand |
0.24 |
$0.35 |
Prijzen van de AWS SQS-pagina
Voor inzicht in datatransferprijzen, zie de volgende tabel:
|
Datatransfer IN |
Prijs |
|
Alle inkomende datatransfer |
$0.00 per GB |
|
Datatransfer OUT |
Prijs |
|
Eerste 10 TB/maand |
$0.09 per GB |
|
Volgende 40 TB/maand |
$0.085 per GB |
|
Volgende 100 TB/maand |
$0.07 per GB |
|
Meer dan 150 TB/maand |
$0.05 per GB |
Prijzen van de AWS SQS-pagina
Hier zijn een paar snelle tips om je SQS-kosten te beheren:
Effectieve monitoring is essentieel om een gezonde SQS-implementatie te behouden. In dit deel behandelen we belangrijke metrics en het instellen van alarms.
Dit zijn enkele van de belangrijkste metrics om in de gaten te houden:
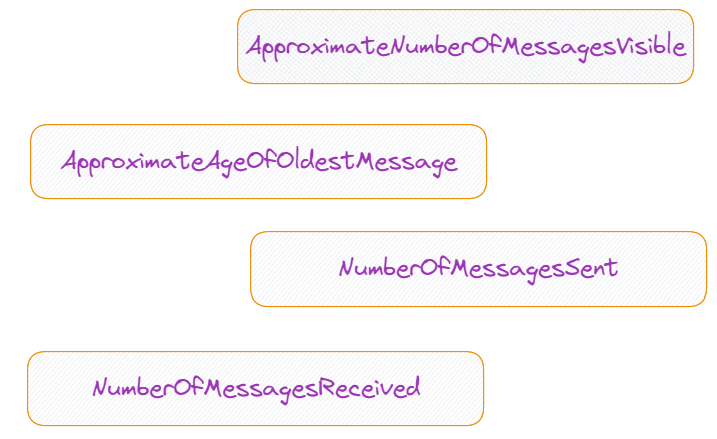
Belangrijke AWS SQS-metrics
Deze metric geeft het aantal berichten weer dat beschikbaar is om uit de queue op te halen. Het is een indicator voor de wachtrijachterstand en de verwerkings-efficiëntie. Een hoog aantal kan wijzen op verwerkingsknelpunten.
Deze metric laat zien hoelang het oudste, niet-verwijderde bericht al in de queue staat. Dit helpt mogelijke problemen met berichtverwerking te identificeren, zoals vastgelopen berichten of trage consumers. Voor FIFO-queues is deze metric cruciaal, omdat deze op geblokkeerde berichtgroepen kan duiden.
Houdt bij hoeveel berichten aan de queue zijn toegevoegd. Handig om de inputrate te monitoren en pieken in berichtproductie te herkennen. Merk op dat handmatig naar dead-letter queues verzonden berichten hierin zijn opgenomen.
Deze metric geeft aan hoeveel berichten aan consumers zijn geretourneerd vanuit de queue. Vergelijk dit met NumberOfMessagesSent om de verwerkings-efficiëntie te meten. Net als NumberOfMessagesSent omvat dit niet de berichten die automatisch naar dead-letter queues zijn verplaatst door mislukte verwerking
Het aanmaken van een CloudWatch-alarm wordt geïllustreerd voor de vier bovenstaande metrics. Het proces is hetzelfde voor al deze metrics. Daarom focussen we voor de eenvoud op één metric en alleen de Standard SQS (SQSHandsOn).
De belangrijkste stappen voor het instellen van alarms voor ApproximateNumberOfMessagesVisible staan hieronder.
CloudWatch-alarms kunnen je waarschuwen voor potentiële problemen. Zo stel je ze in via de managementconsole:
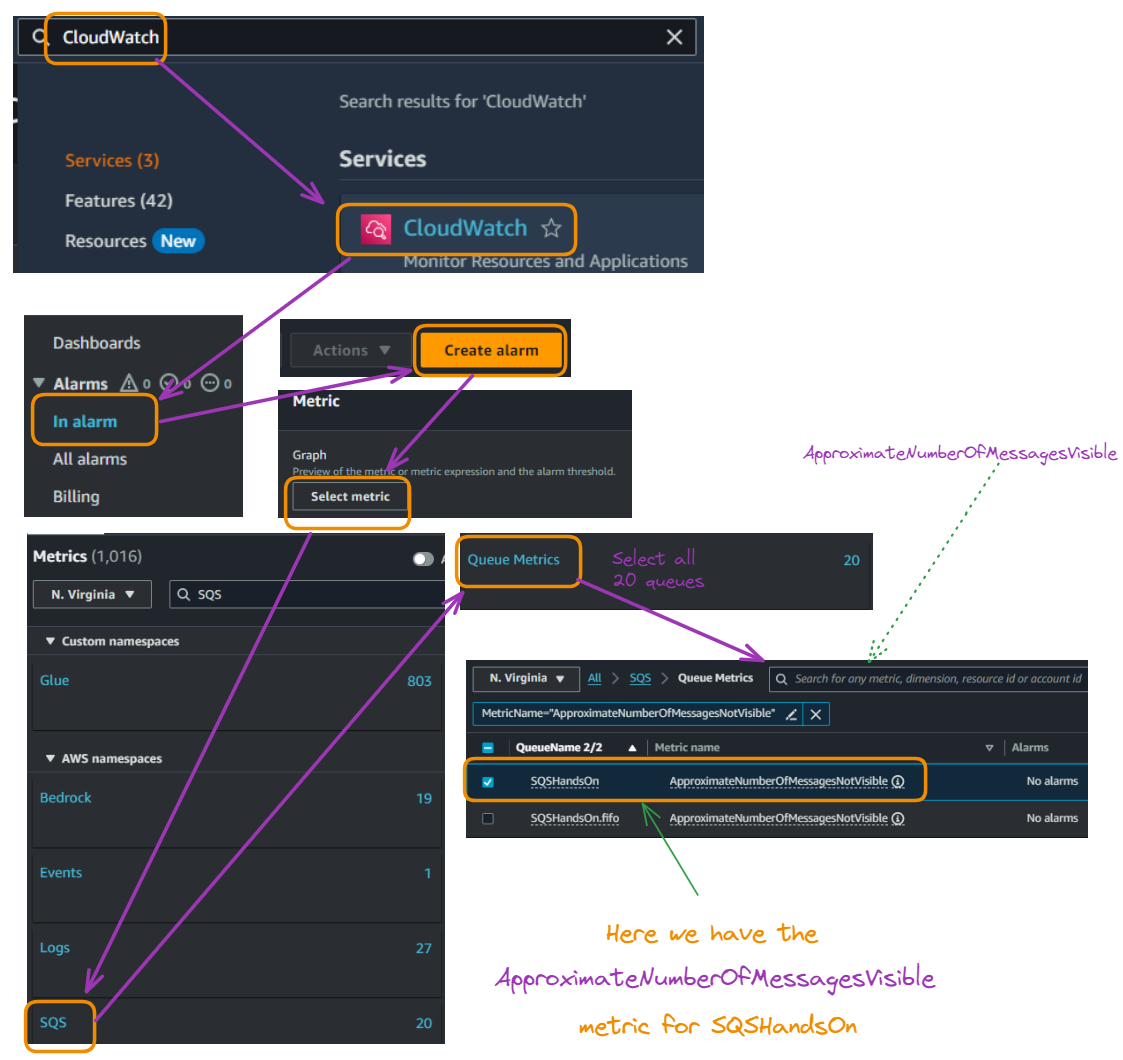
CloudWatch-alarms instellen
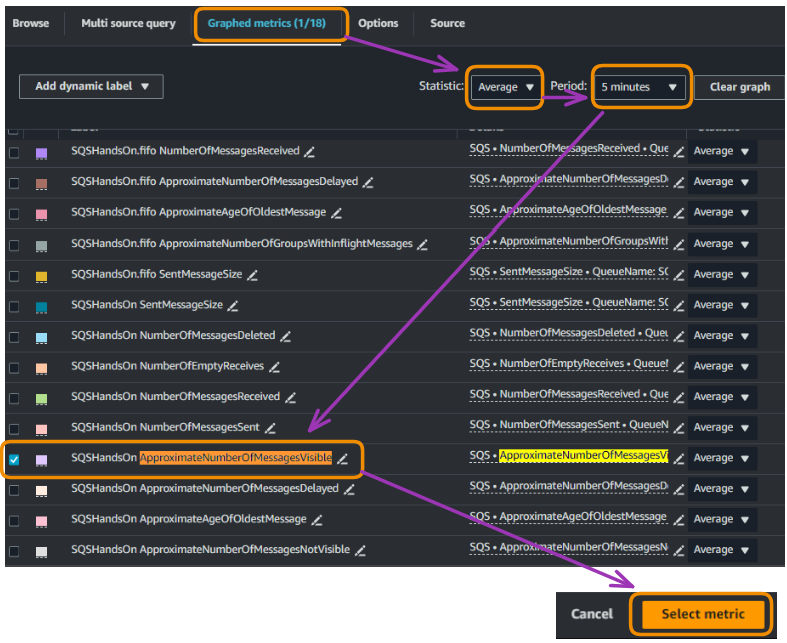
CloudWatch-alarms instellen
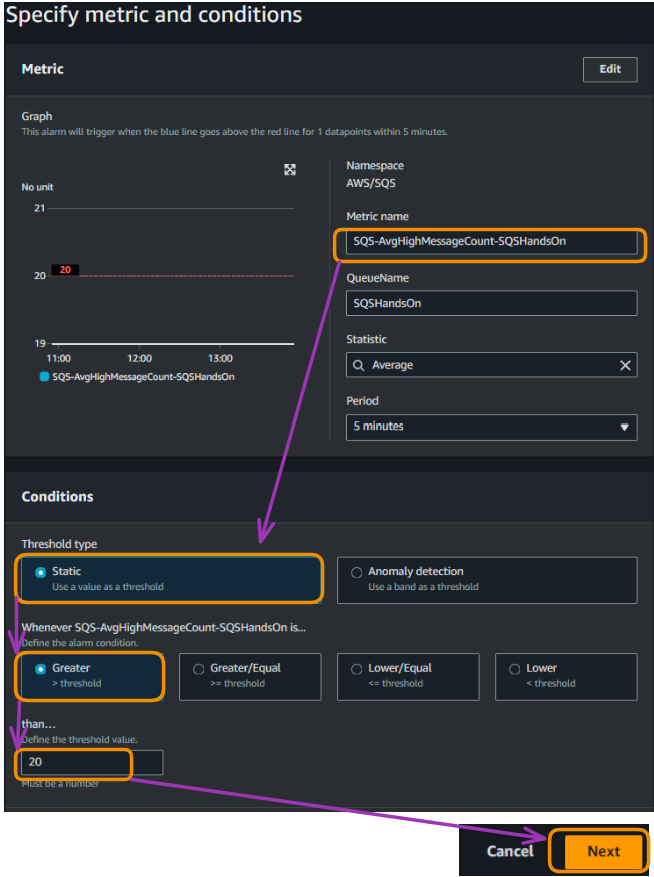
CloudWatch-alarms instellen
Bovenstaande configuratie betekent dat dit alarm afgaat wanneer het gemiddelde aantal zichtbare berichten in je SQSHandsOn-queue boven 20 komt voor minstens één datapunt binnen 5 minuten. De grafiek toont het huidige aantal berichten (blauwe lijn) ten opzichte van de drempel (rode lijn op 20).
Deze setup helpt monitoren of onze queue te veel onverwerkte berichten verzamelt, wat kan wijzen op vertragingsproblemen of issues bij de consumers.
Consumers zijn al onze applicaties of systeemcomponenten die berichten uit de queue ophalen en verwerken.
Als het gemiddelde aantal berichten boven 20 uitkomt, ontvang je een melding zodat je kunt onderzoeken en passende maatregelen nemen om achterstanden te voorkomen.
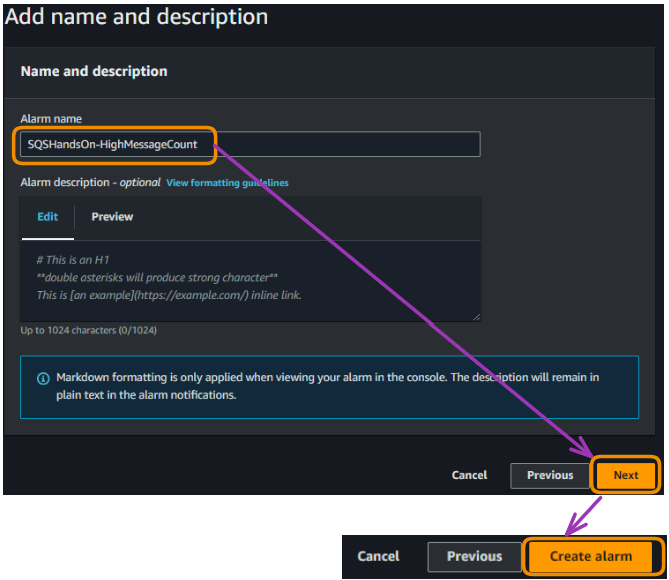
CloudWatch-alarms instellen
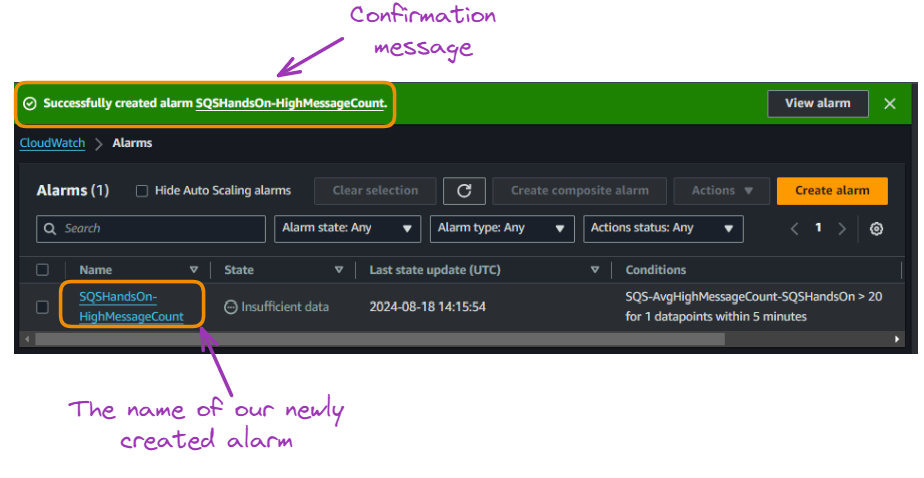
CloudWatch-alarms instellen
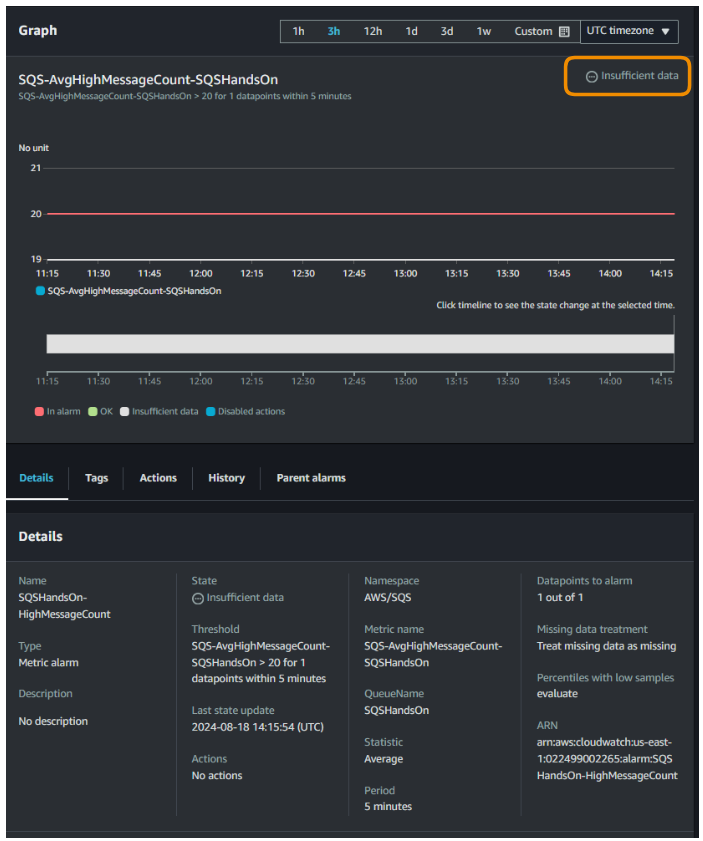
CloudWatch-alarms instellen
Het alarm voor onze SQSHandsOn-queue staat momenteel op "Insufficient data". Dit betekent dat CloudWatch onvoldoende informatie heeft om te bepalen of het alarm moet afgaan.
De grafiek toont geen datapunten, wat aangeeft dat de queue nieuw is. Het alarm gaat af wanneer het gemiddelde aantal berichten binnen 5 minuten boven 20 uitkomt.
Naarmate de queue actief wordt en berichten worden verwerkt, verzamelt CloudWatch data en werkt de alarmstatus bij.
Hoewel SQS en SNS beide messagingservices zijn, dienen ze verschillende doelen. In dit deel verduidelijken we de verschillen en use-cases voor elk.
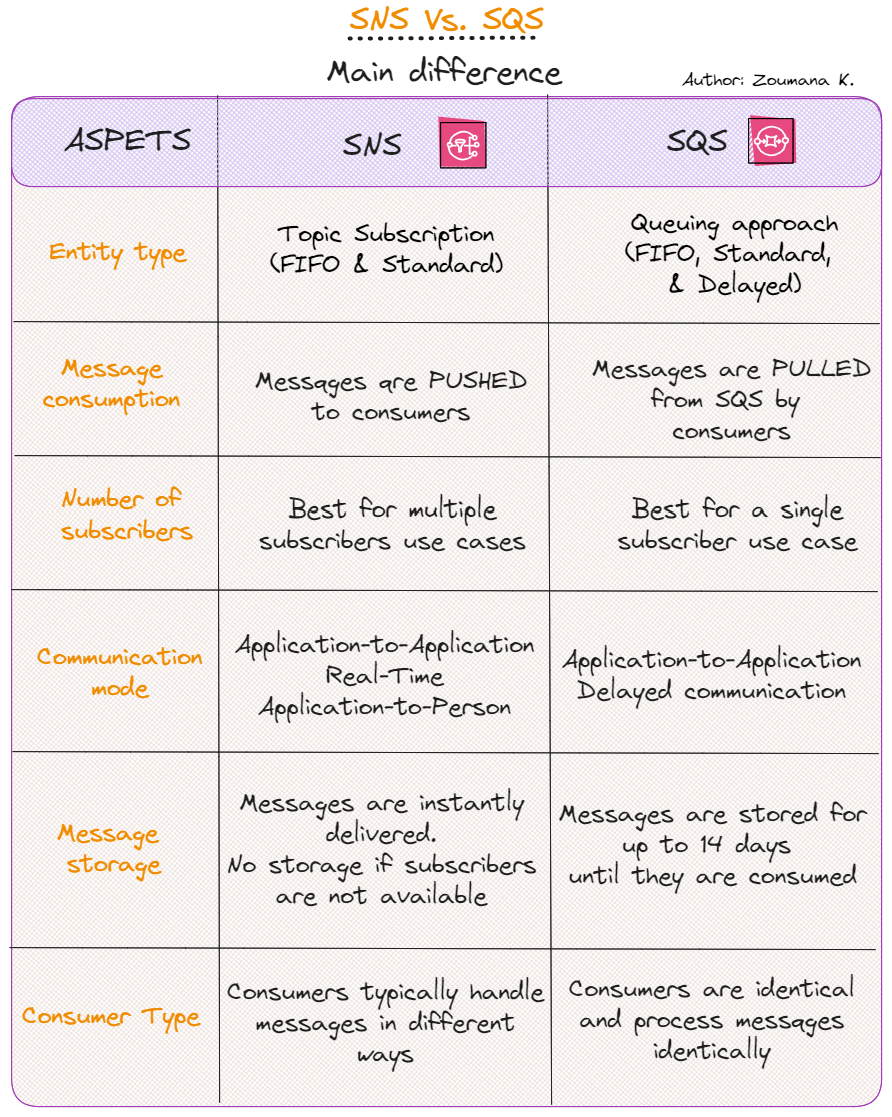
Vergelijkingstabel SNS versus SQS
Het volgen van best practices is belangrijk om het maximale uit SQS te halen. Dit zijn enkele tips voor optimaal gebruik:
AWS SQS is een krachtig hulpmiddel voor het bouwen van schaalbare en veerkrachtige cloudapplicaties. Door componenten van je applicatie te ontkoppelen, bereik je meer flexibiliteit, fouttolerantie en schaalbaarheid. Dankzij het gebruiksgemak, de robuuste feature set en de integratie met andere AWS-services is SQS een essentiële service voor moderne cloudarchitecturen.
Houd je gebruik in de gaten, optimaliseer je implementatie en volg best practices om het meeste uit AWS SQS te halen. Naarmate je applicatie groeit en evolueert, kan SQS zich aanpassen aan je veranderende behoeften, waardoor het een waardevolle aanwinst is in je AWS-toolkit.
Zet je AWS-reis voort door je in te schrijven voor onze cursus AWS Cloud Technology and Services. Deze eerste stap helpt je carrière vooruit en later met het behalen van AWS-certificeringen.
Leer meer AWS met deze cursussen!
Cursus
Cursus
Leerpad
blog
Adel Nehme
15 min

