
{count, plural, one {Cursus} other {Cursussen}}
Concepten van AWS-cloudtechnologie en -services
{hours} uur
22K
Amazon Web Services (AWS) is een platform dat verschillende cloudcomputingdiensten aanbiedt. Eigenlijk is het alsof je rekenkracht, opslag en andere technologische resources van Amazon huurt in plaats van je eigen hardware te kopen en te beheren.
Voor data-analyse en data science kun je met AWS snel omgevingen opzetten om grote hoeveelheden data op te slaan en te analyseren, zonder je zorgen te maken over de onderliggende infrastructuur.
Het platform biedt tools voor dataopslag, verwerking en machine learning, waardoor werken met data op schaal eenvoudiger wordt. Dus als je een enorme dataset moet opslaan, complexe analyses wilt draaien of zelfs machinelearningmodellen wilt bouwen en uitrollen, dan heeft AWS voor bijna alles een dienst.
In deze tutorial bespreken we hoe je je AWS-account voor het eerst instelt en configureert. We behandelen een paar essentiële instellingen en best practices om je account veilig te houden.
Als je nieuw bent met AWS, overweeg dan onze Introductie tot AWS-cursus om vertrouwd te raken met de basis.
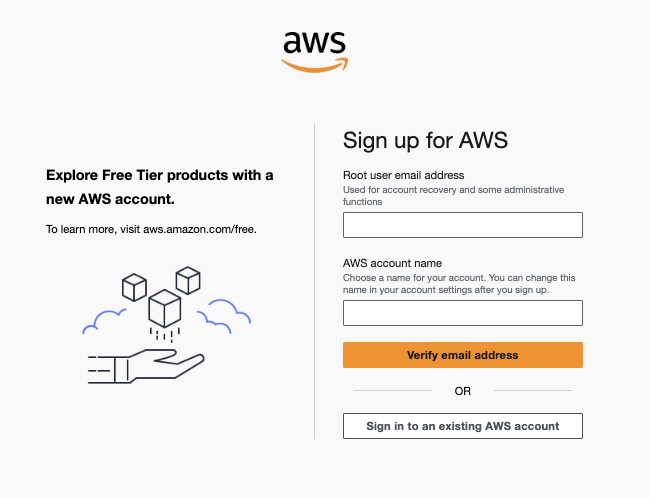
Ga eerst naar de AWS-website en klik op "Create an AWS Account".
Voer je e-mailadres in en kies je AWS-accountnaam. Geen zorgen: je kunt je accountnaam later altijd wijzigen. Je moet je e-mailadres verifiëren en daarna kun je een wachtwoord kiezen.
Aanmelden voor AWS
Kies je accounttype–persoonlijk of professioneel. Qua features is er geen verschil, maar kies professioneel als je AWS voor zakelijke doeleinden gebruikt.
Vul daarna je contactgegevens in en voeg je betaalgegevens toe. Voor het aanmaken van een account is een geldige creditcard of betaalpas vereist, maar je kunt de AWS Free Tier gebruiken om kosten voor bepaalde diensten te vermijden.
Kies tot slot je ondersteuningsplan. AWS biedt drie hoofdplannen: basic (gratis), developer en business. Het basic-plan is voor de meeste beginners voldoende. Kies het plan dat het beste bij je past.
Aanmelden voor AWS - Gefeliciteerd
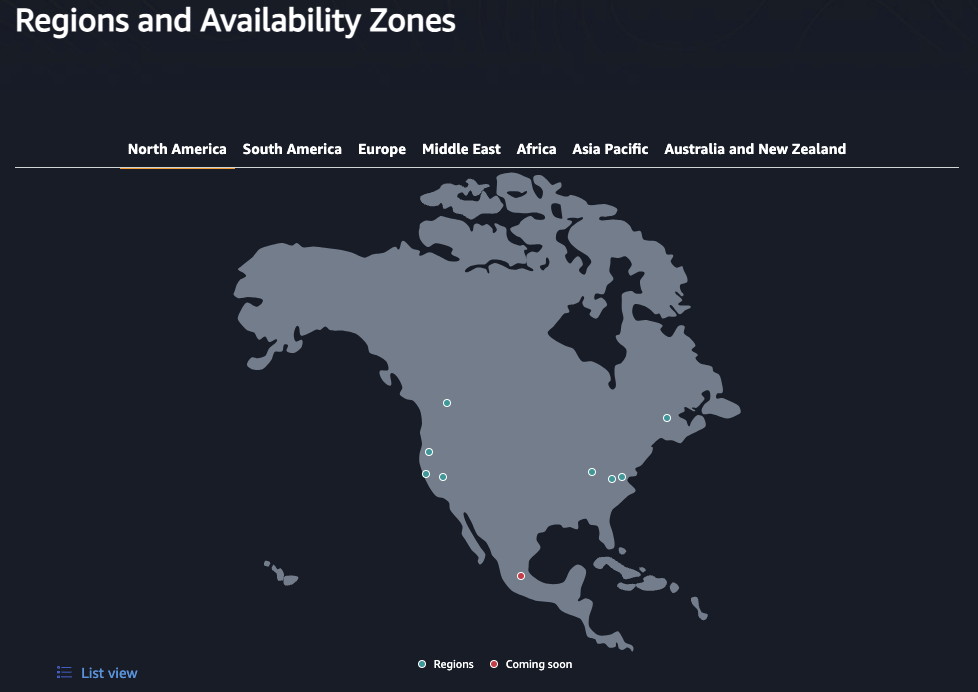
Dit is meer een keuze dan een algemene instelling, want je moet per dienst een regio selecteren. Toch is het handig om hier vanaf het begin over na te denken.
AWS - Regio's en beschikbaarheidszones in Noord-Amerika
Hoe dichter jij of je klanten bij een datacenter zijn, hoe lager de latentie voor je applicaties en hoe beter de prestaties.
Een andere belangrijke factor bij het kiezen van een regio is de beschikbaarheid van diensten. Niet alle AWS-diensten zijn in elke regio beschikbaar, dus het is essentieel om te controleren of de diensten die je wilt gebruiken in jouw voorkeursregio worden aangeboden. Je kunt dit verifiëren in de lijst met regionale AWS-diensten. Als je bijvoorbeeld Amazon SageMaker voor machine learning nodig hebt, controleer dan of dit in je gekozen regio beschikbaar is.
Noteer de shortcode voor je gekozen regio (bijvoorbeeld “eu-east-1” voor de US East-regio). Deze heb je later nodig bij het configureren van de AWS CLI.
Toen je je AWS-account aanmaakte, kreeg je een rootgebruikersaccount. De rootgebruiker heeft onbeperkte toegang tot alle AWS-resources en -diensten. Als dit account wordt gecompromitteerd, loopt je hele account risico.
Door IAM-gebruikers en -groepen (Identity and Access Management) aan te maken, kun je het principe van minimale rechten volgen en alleen de permissies toekennen die elke gebruiker nodig heeft om zijn of haar taken uit te voeren.
Voor dagelijks gebruik van AWS is het sterk aan te raden om een IAM-admingroep te maken met een of meer admingebruikers. Je kunt de admingroep volledige beheerdersrechten geven, wat betekent dat je bijna alles met AWS kunt doen, behalve een paar zeldzame taken waarvoor rootrechten nodig zijn.
Het is best practice om de root-inloggegevens weg te bergen en ze alleen te gebruiken voor de initiële accountconfiguratie of als het echt nodig is.
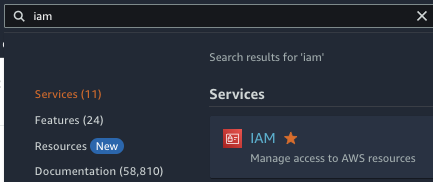
Om groepen en gebruikers te maken, typ je “IAM” in de zoekbalk bovenaan de AWS-console en klik je op het eerste resultaat voor IAM.
AWS - Zoeken naar de IAM-service
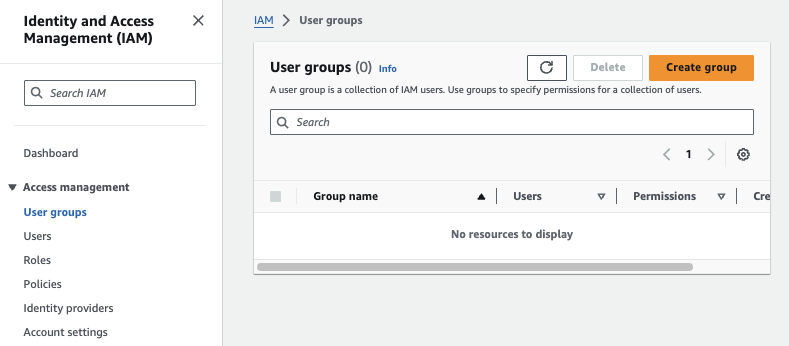
Selecteer onder “Access management” in de linkerzijbalk “User groups” en daarna “Create group”. Voer een naam in voor de groep.
AWS IAM - Een nieuwe gebruikersgroep maken
Vervolgens moet je beleidsregels (policies) aan de groep koppelen. Je kunt eigen policies schrijven of kiezen uit de door AWS gemaakte lijst. Selecteer de policy “AdministratorAccess” voor de admingroep en kies daarna “Create user group”.
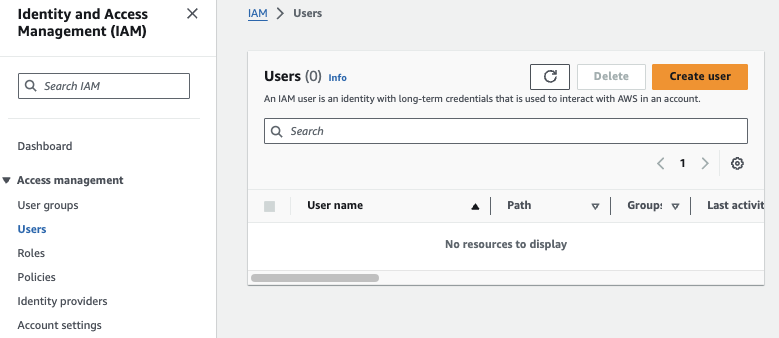
Ga terug naar het IAM-dashboard, selecteer “Users” onder “Access management” in de linkerzijbalk en kies vervolgens “Create user”. Voer een naam in voor de gebruiker.
AWS IAM - Een nieuwe gebruiker maken
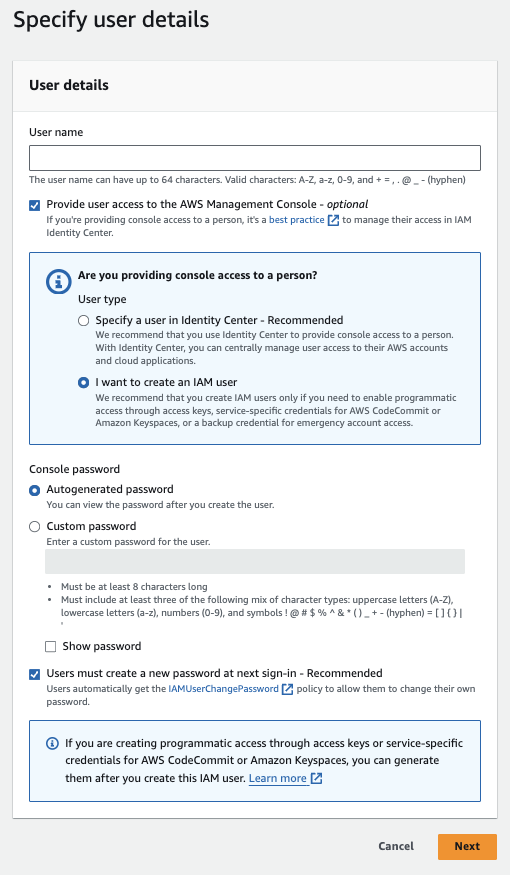
AWS wijst je hier op enkele beveiligingsoverwegingen en best practices. Lees deze door en zorg dat je de best practices en de beveiligingsimplicaties van elke keuze begrijpt.
Vink voor nu het vakje aan om toegang te geven tot de AWS Management Console en selecteer als gebruikerstype IAM user (dit schakelt ook programmeermatige toegang via access keys in—daarover zo meer).
AWS IAM - Gebruikersdetails opgeven
Klik op “Next” en zorg dat je het CSV-bestand met je gebruikersgegevens downloadt voordat je deze pagina verlaat.
Een accountalias is een gebruiksvriendelijke naam die je aan je AWS-account kunt toewijzen, zodat het makkelijker te onthouden en te beheren is.
Standaard wordt je AWS-account geïdentificeerd door een lange numerieke ID, die lastig te onthouden en te herkennen kan zijn, zeker als je meerdere AWS-accounts beheert.
Een accountalias maakt inloggen een stuk eenvoudiger. In plaats van de numerieke account-ID kun je inloggen met een betekenisvollere naam die je zelf kiest. Dit is vooral handig als je meerdere AWS-accounts hebt voor verschillende projecten of omgevingen.
Je kunt je accountalias wijzigen via het IAM-dashboard.
Hier zijn vijf van de belangrijkste beveiligingsbest practices die je zou moeten volgen om je AWS-account te beschermen:
De AWS Free Tier is een uitstekende manier om AWS-diensten te verkennen en te leren kennen zonder je zorgen te maken over de kosten.
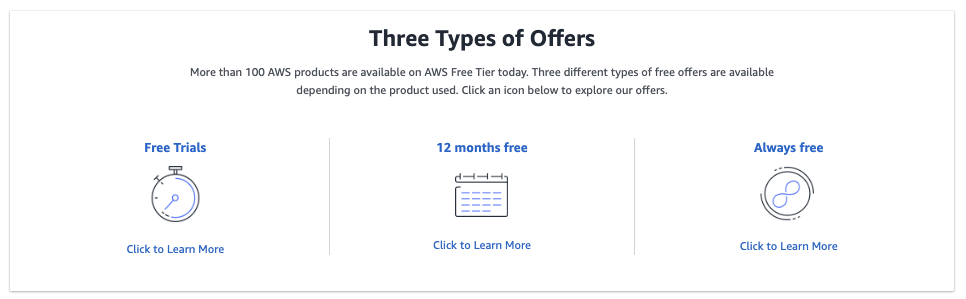
AWS Free Tier - drie soorten aanbiedingen
De Free Tier biedt drie typen diensten:
Om kosten te vermijden, moet je altijd resources opruimen die je niet meer nodig hebt. Zo blijf je binnen de grenzen van de Free Tier en voorkom je onnodige kosten.
Maak gebruik van de uitgebreide documentatie en hands-on tutorials van AWS, die zijn ontworpen om je te helpen de Free Tier effectief te benutten. Deze resources bieden stapsgewijze handleidingen die perfect zijn voor beginners en laten je zien hoe je na afloop van de tutorial de gebruikte resources opruimt.
Als je zelfstandig aan de slag gaat, begin dan met kleine projecten die binnen de Free Tier-limieten passen. Bekijk onze blogpost met 13 praktische AWS-projecten die je kunt uitvoeren om je vaardigheden te verbeteren en te tonen in je portfolio.
Met budgets in AWS kun je financiële doelen instellen voor je gebruik en kosten. Ze helpen je je uitgaven te monitoren en te beheersen door inzicht te geven in je AWS-kosten en -verbruik.
Budgetwaarschuwingen zijn meldingen die je waarschuwen wanneer je kosten of verbruik de ingestelde drempels overschrijden (of zullen overschrijden volgens de prognose). Dit is enorm handig voor beginners om onverwachte kosten te vermijden tijdens het leren en experimenteren met verschillende AWS-diensten.
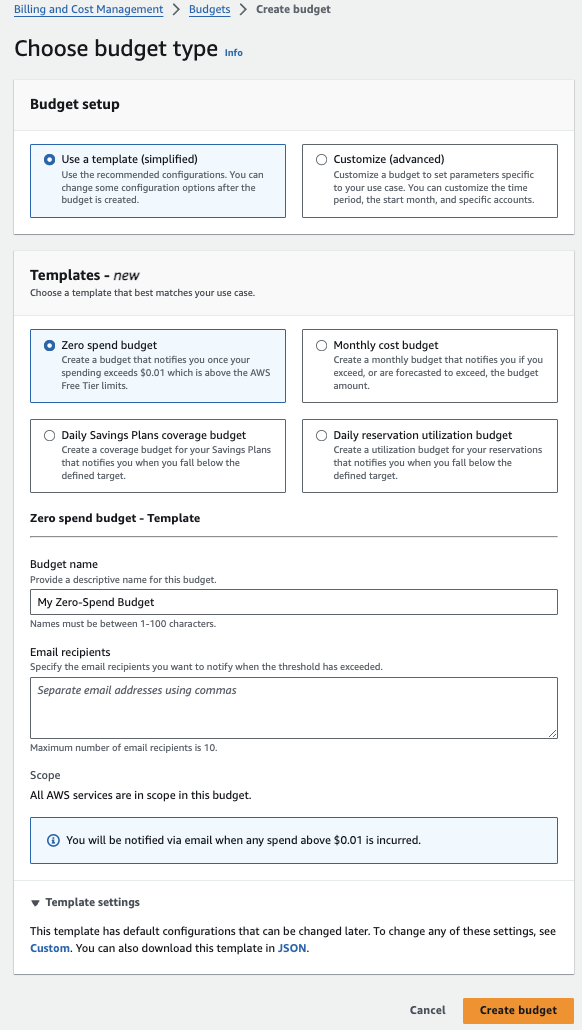
AWS heeft dit proces ook heel eenvoudig gemaakt met sjablonen. De “Zero spend budget”-sjabloon is perfect om binnen de Free Tier-limieten te blijven voor alle diensten die je gebruikt. Je krijgt een e-mailmelding zodra je uitgaven meer dan $0,01 bedragen, precies wat we willen!
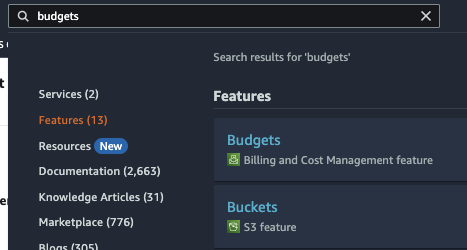
Om dit in te schakelen, typ je het trefwoord “budgets” in de zoekbalk bovenaan de pagina en selecteer je “Budgets” bij de dienst Billing and Cost Management.
AWS - Zoeken naar de budgets-service
Selecteer “Create budget” en zoek vervolgens de “Zero spend budget”-sjabloon. Geef het e-mailadres op waarop je de waarschuwingen wilt ontvangen en kies “Create budget”.
AWS - Een zero-spendbudget maken
De AWS Management Console kan in het begin overweldigend lijken, maar met wat begeleiding wordt navigeren al snel makkelijker.
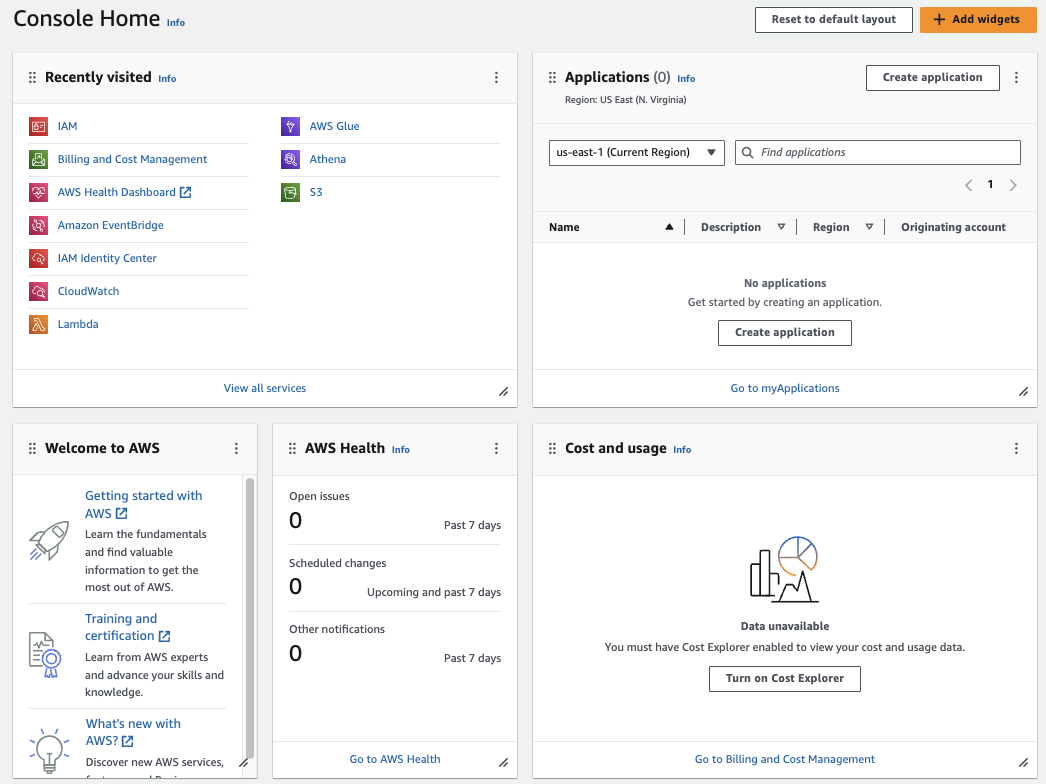
De console home is de hoofdlandingspagina wanneer je inlogt op de AWS Management Console. Deze geeft een globaal overzicht van je AWS-resources en recente activiteit.
AWS - Console home
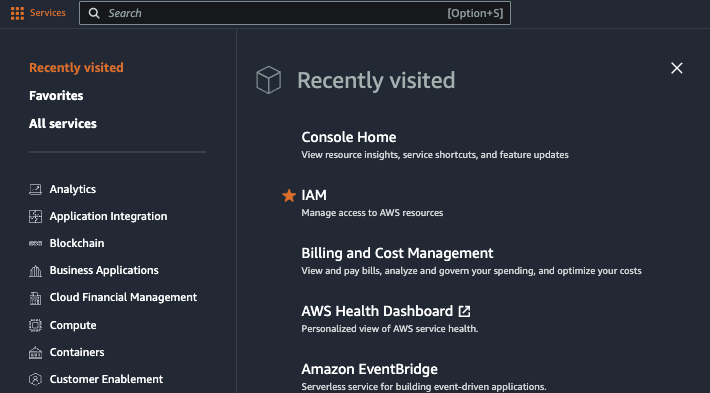
Linksboven vind je het servicesmenu. Dat gebruik je waarschijnlijk het vaakst tijdens het navigeren in AWS.
AWS - Servicesmenu
Er zijn drie hoofdonderdelen in het servicesmenu:
Rechtsboven krijg je ook toegang tot je accountgegevens, instellingen, AWS-documentatie en andere nuttige opties.
Hieronder staat een tabel met de belangrijkste AWS-diensten die je als dataprofessional zou gebruiken, gegroepeerd naar gerelateerde functionaliteiten.
|
Categorie |
Dienst |
Beschrijving |
|
Storage |
Schaalbare opslag voor data, geschikt voor het opslaan van ruwe data, verwerkte resultaten en back-ups. |
|
|
Amazon Glacier |
Goedkope opslag voor archivering en langetermijnback-ups van data die zelden wordt geraadpleegd. |
|
|
AWS Storage Gateway |
Koppel on-premises software-appliances met cloudopslag voor naadloze integratie. |
|
|
Compute |
Amazon EC2 |
Schaalbare virtuele servers voor het uitvoeren van dataverwerkingstaken, analyses en applicaties. |
|
AWS Lambda |
Serverless compute-dienst waarmee je code kunt draaien als reactie op events zonder servers te beheren. |
|
|
Database |
Amazon RDS |
Beheerde relationele databasedienst die meerdere engines ondersteunt (bijv. MySQL, PostgreSQL). |
|
Snelle, schaalbare datawarehouse-dienst voor het uitvoeren van complexe queries op grote datasets. |
||
|
Amazon DynamoDB |
Beheerde NoSQL-databasedienst voor snelle en flexibele dataopslag. |
|
|
Data-integratie |
AWS Glue |
Beheerde ETL-dienst (Extract, Transform, Load) voor het voorbereiden en transformeren van data. |
|
AWS Data Pipeline |
Automatiseer het verplaatsen en transformeren van data tussen verschillende AWS-diensten en on-premises. |
|
|
Analytics |
Amazon Athena |
Serverless interactieve querydienst voor het analyseren van data in S3 met SQL. |
|
Amazon EMR |
Beheerd Hadoop-framework dat het verwerken van grote hoeveelheden data eenvoudig maakt. |
|
|
Amazon QuickSight |
Business-analyticadienst voor het bouwen van visualisaties en dashboards. |
|
|
Machine learning |
Beheerde dienst voor het bouwen, trainen en uitrollen van machinelearningmodellen. |
|
|
AWS Deep Learning AMI's |
Vooraf geconfigureerde omgevingen voor deep learning-frameworks zoals TensorFlow en PyTorch. |
|
|
AWS Comprehend |
Natural language processing-dienst voor het extraheren van inzichten uit tekst. |
|
|
Amazon Rekognition |
Dienst voor beeld- en videoanalyse. |
|
|
Monitoring en beveiliging |
AWS CloudWatch |
Monitoring- en observability-dienst voor AWS-resources en -applicaties. |
|
AWS CloudTrail |
Volgt gebruikersactiviteit en API-gebruik in je AWS-infrastructuur voor auditing en compliance. |
|
|
AWS IAM |
Beheer veilig de toegang tot AWS-diensten en -resources. |
Met de AWS Command Line Interface (CLI) kun je meerdere AWS-diensten aansturen en automatiseren via scripts, waardoor taken zoals deployment, configuratie en monitoring efficiënter worden.
Het instellen van de CLI is eenvoudig, en je kunt met basiscommando's beginnen om ermee vertrouwd te raken.
Volg de officiële installatie-instructies voor de AWS CLI voor jouw besturingssysteem om de nieuwste AWS CLI te installeren.
Vergeet niet je installatie te bevestigen met het volgende commando in je terminal:
aws --versionBij het configureren van de AWS CLI wordt gevraagd om je AWS access key ID en secret access key, dus laten we die alvast klaarzetten.
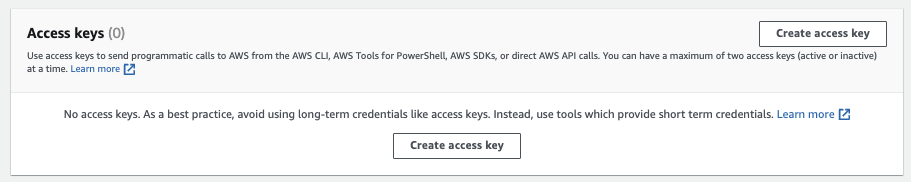
Ga terug naar de admingebruiker die je eerder in het IAM-dashboard hebt aangemaakt en selecteer “Create access key.”
AWS IAM - Access keys aanmaken
Kies hier een geschikte usecase of “Other” onderaan. De usecase-opties geven je de best practices per scenario. Ongeacht je keuze: lees en begrijp de beveiligingsbest practices bij het gebruik van access keys.
Maak je access key aan en download het CSV-bestand met je inloggegevens. Bewaar deze goed!
Voer simpelweg het configure-commando uit en volg de prompts:
aws configureJe wordt gevraagd je AWS access key ID en secret access key in te voeren en je standaardregio en uitvoerformaat op te geven (JSON is het meest gebruikte formaat).
De volgende stap is oefenen met Python, AWS en de boto3-bibliotheek. Bekijk onze webinar voor een praktische demonstratie van hoe je deze diensten kunt combineren om krachtige datasolutions te bouwen.
Tot slot, hier zijn enkele tips en best practices om het meeste uit AWS te halen.
Door deze best practices te volgen, haal je het meeste uit AWS terwijl je een veilige, kostenefficiënte en efficiënte cloudomgeving behoudt.
Je zou je AWS-account nu klaar moeten hebben voor gebruik. Wil je meer leren over AWS, schrijf je dan in voor onze cursus AWS cloudtechnologie en -diensten. Daarna kun je je carrière verder uitbouwen door je te laten certificeren in AWS.
Bekijk daarnaast onze gedetailleerde gids over carrière- en salarisopties voor een AWS Cloud Practitioner-rol. Als je klaar bent om te solliciteren naar AWS-functies, helpt onze blogpost met de top 32 AWS-sollicitatievragen je met de voorbereiding!
Leer meer over AWS en data engineering met deze cursussen!
{count, plural, one {Cursus} other {Cursussen}}
{count, plural, one {Cursus} other {Cursussen}}
{count, plural, one {Cursus} other {Cursussen}}
{count, plural, one {blog} other {blogs}}
Adel Nehme
15 min

