
课程
面向开发者的 AI 辅助编码
1 小时 30 分钟
10.8K
到 2026 年为止,OpenClaw 可谓最受欢迎的代理工具之一。不过,正如我们在OpenClaw 指南中所强调的,它存在一些企业与个人都不能忽视的严重安全漏洞。
许多问题源于这样一个事实:在没有限制的情况下赋予任何自主代理对您系统的广泛访问权限,可能会导致严重后果。我们已经见过 OpenClaw 失控并删除某位 Meta AI 高管整个收件箱的情况。
包括 CrowdStrike 在内的一流安全公司也提出了 OpenClaw 的安全挑战。鉴于该工具的巨大热度,NVIDIA 将此视为打造解决方案并继续巩固其在 AI 领域主导地位的机会。他们将该工具命名为 NemoClaw。
在本文中,我将带您了解这款工具是什么、能做什么,以及 NVIDIA 对安全代理工具的愿景。
NemoClaw 是位于 OpenClaw 之上的安全运行时层,用于管控代理的行为。代理仍然可以写代码、浏览网页和管理文件,但其行为会通过由 NVIDIA 的 OpenShell 运行时强制执行的策略检查。
OpenShell 提供沙盒化的执行环境,使用在 YAML 文件中定义的策略来保护您的数据和基础设施。这些策略可阻止未授权的网络活动、访问特定文件以及数据外泄。
先来看企业级安全。借助 OpenShell,代理的行为必须通过既有策略检查。若某条特定命令不被允许,就会被标记为需人工审核。
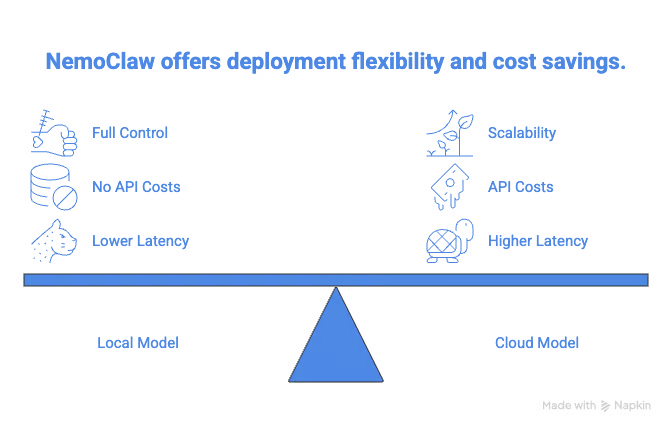
接下来是安装时的混合部署。NemoClaw 允许您在本地模型与基于 API 的云提供商(如 OpenAI 和 Anthropic)之间进行选择。
NemoClaw 还原生集成了 NVIDIA 的 Nemotron 模型家族。他们在安装过程中提供Nemotran 3 Super 12b-a12 作为选项,且可通过 NVIDIA API 密钥免费使用。
您可以在我们的Nemotron 3:架构、基准与开源模型对比教程中了解 Nemotron 3 的架构如何实现高效的 AI 代理协同并降低推理成本。
SecurityScorecard 在 2026 年 2 月的研究发现,存在数以万计暴露在外的 OpenClaw 实例。这一研究验证了以安全方式配置 OpenClaw 的必要性。
通过 OpenShell 提供的安全层,NemoClaw 可确保您的代理不会执行任何未被允许的任务。
如下面的图片所示,NemoClaw 在设置时允许您通过预设来选择一些策略。
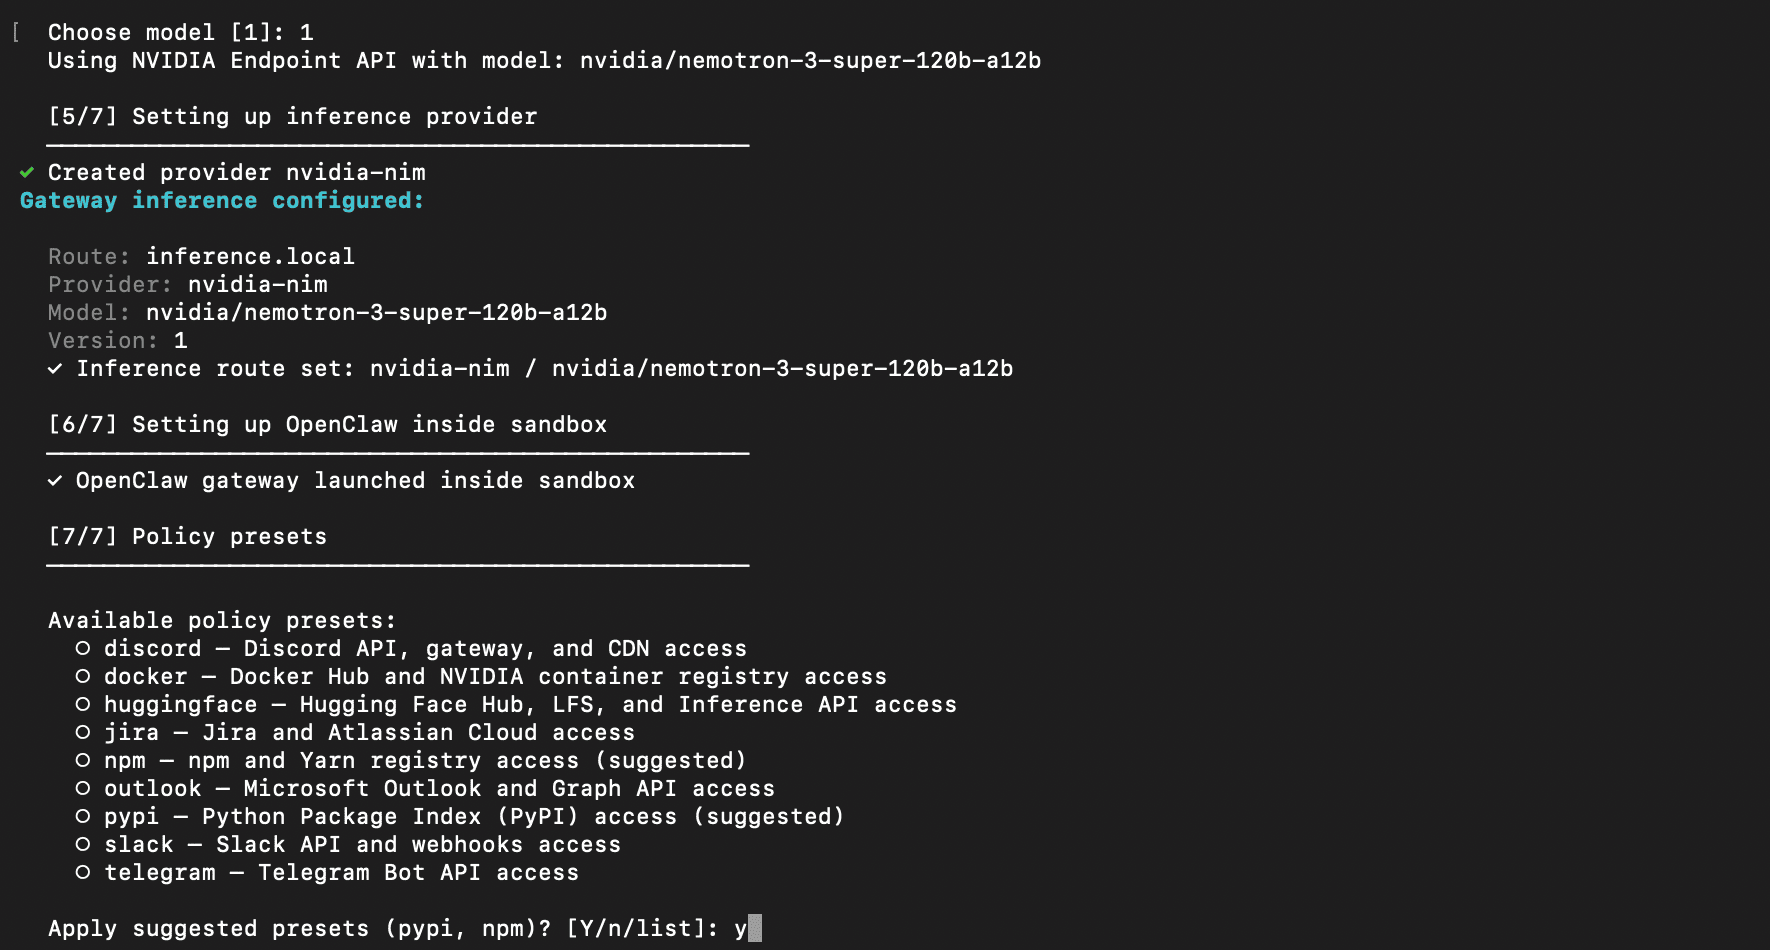
此外,能够用一条命令来搭建安全的 OpenClaw,使人们更容易配置他们的代理。
建议您查看我们的OpenClaw 教程,了解如何设置 OpenClaw,并通过 WhatsApp 与代理对话。
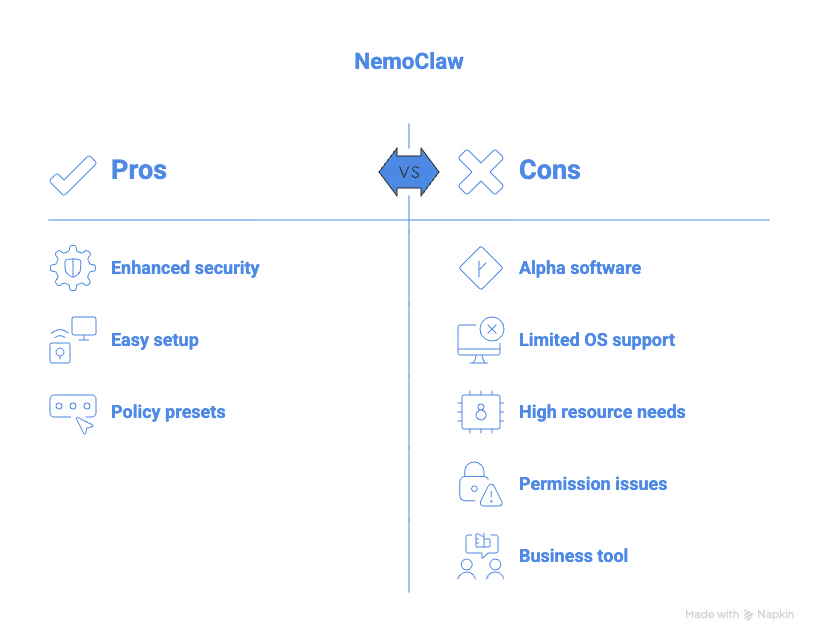
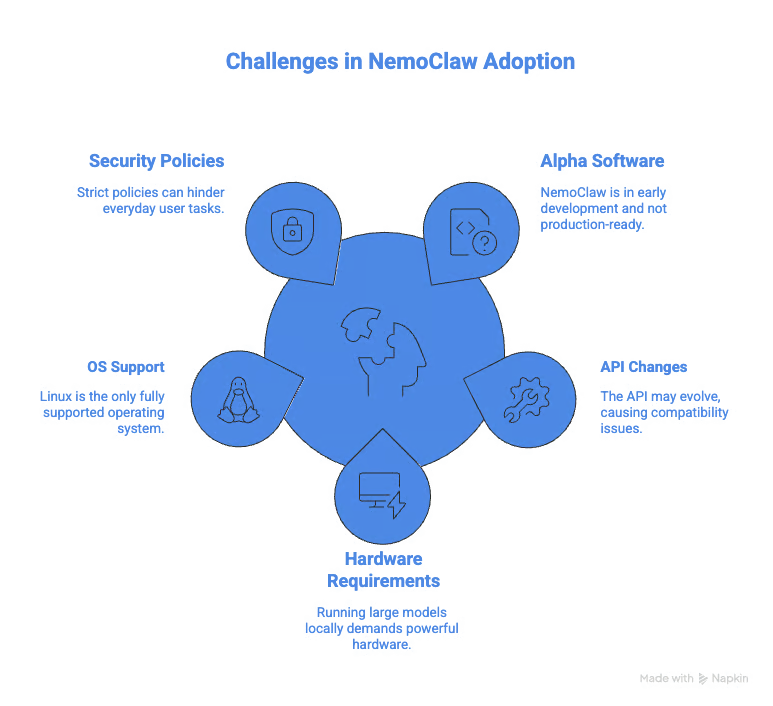
目前 NemoClaw 仍处于 alpha 阶段,因此尚不适合生产环境。其沙盒环境仅在 Linux 上获得完整支持,对 macOS 和 Windows 的支持为部分支持,且 Windows 需要 WSL2。
NemoClaw 还需要至少 8GB 内存和至少 4 个 vCPU 才能避免内存问题。尽管原生支持,但在本地运行 120B 的 Nemotron 模型需要强大的 GPU,普通用户难以获得。
将 NemoClaw 用于日常场景也非常困难。在运行过程中,我遇到了许多权限问题,一般的 OpenClaw 用户并不知道如何解决。它更像是一款由专人配置和监控权限策略的企业工具。
下面看看如何安装 NemoClaw。
在终端运行一条命令即可完成 NemoClaw 的安装:
curl -fsSL https://www.nvidia.com/nemoclaw.sh | bash该命令将下载并运行安装脚本,完成所有所需依赖的设置。
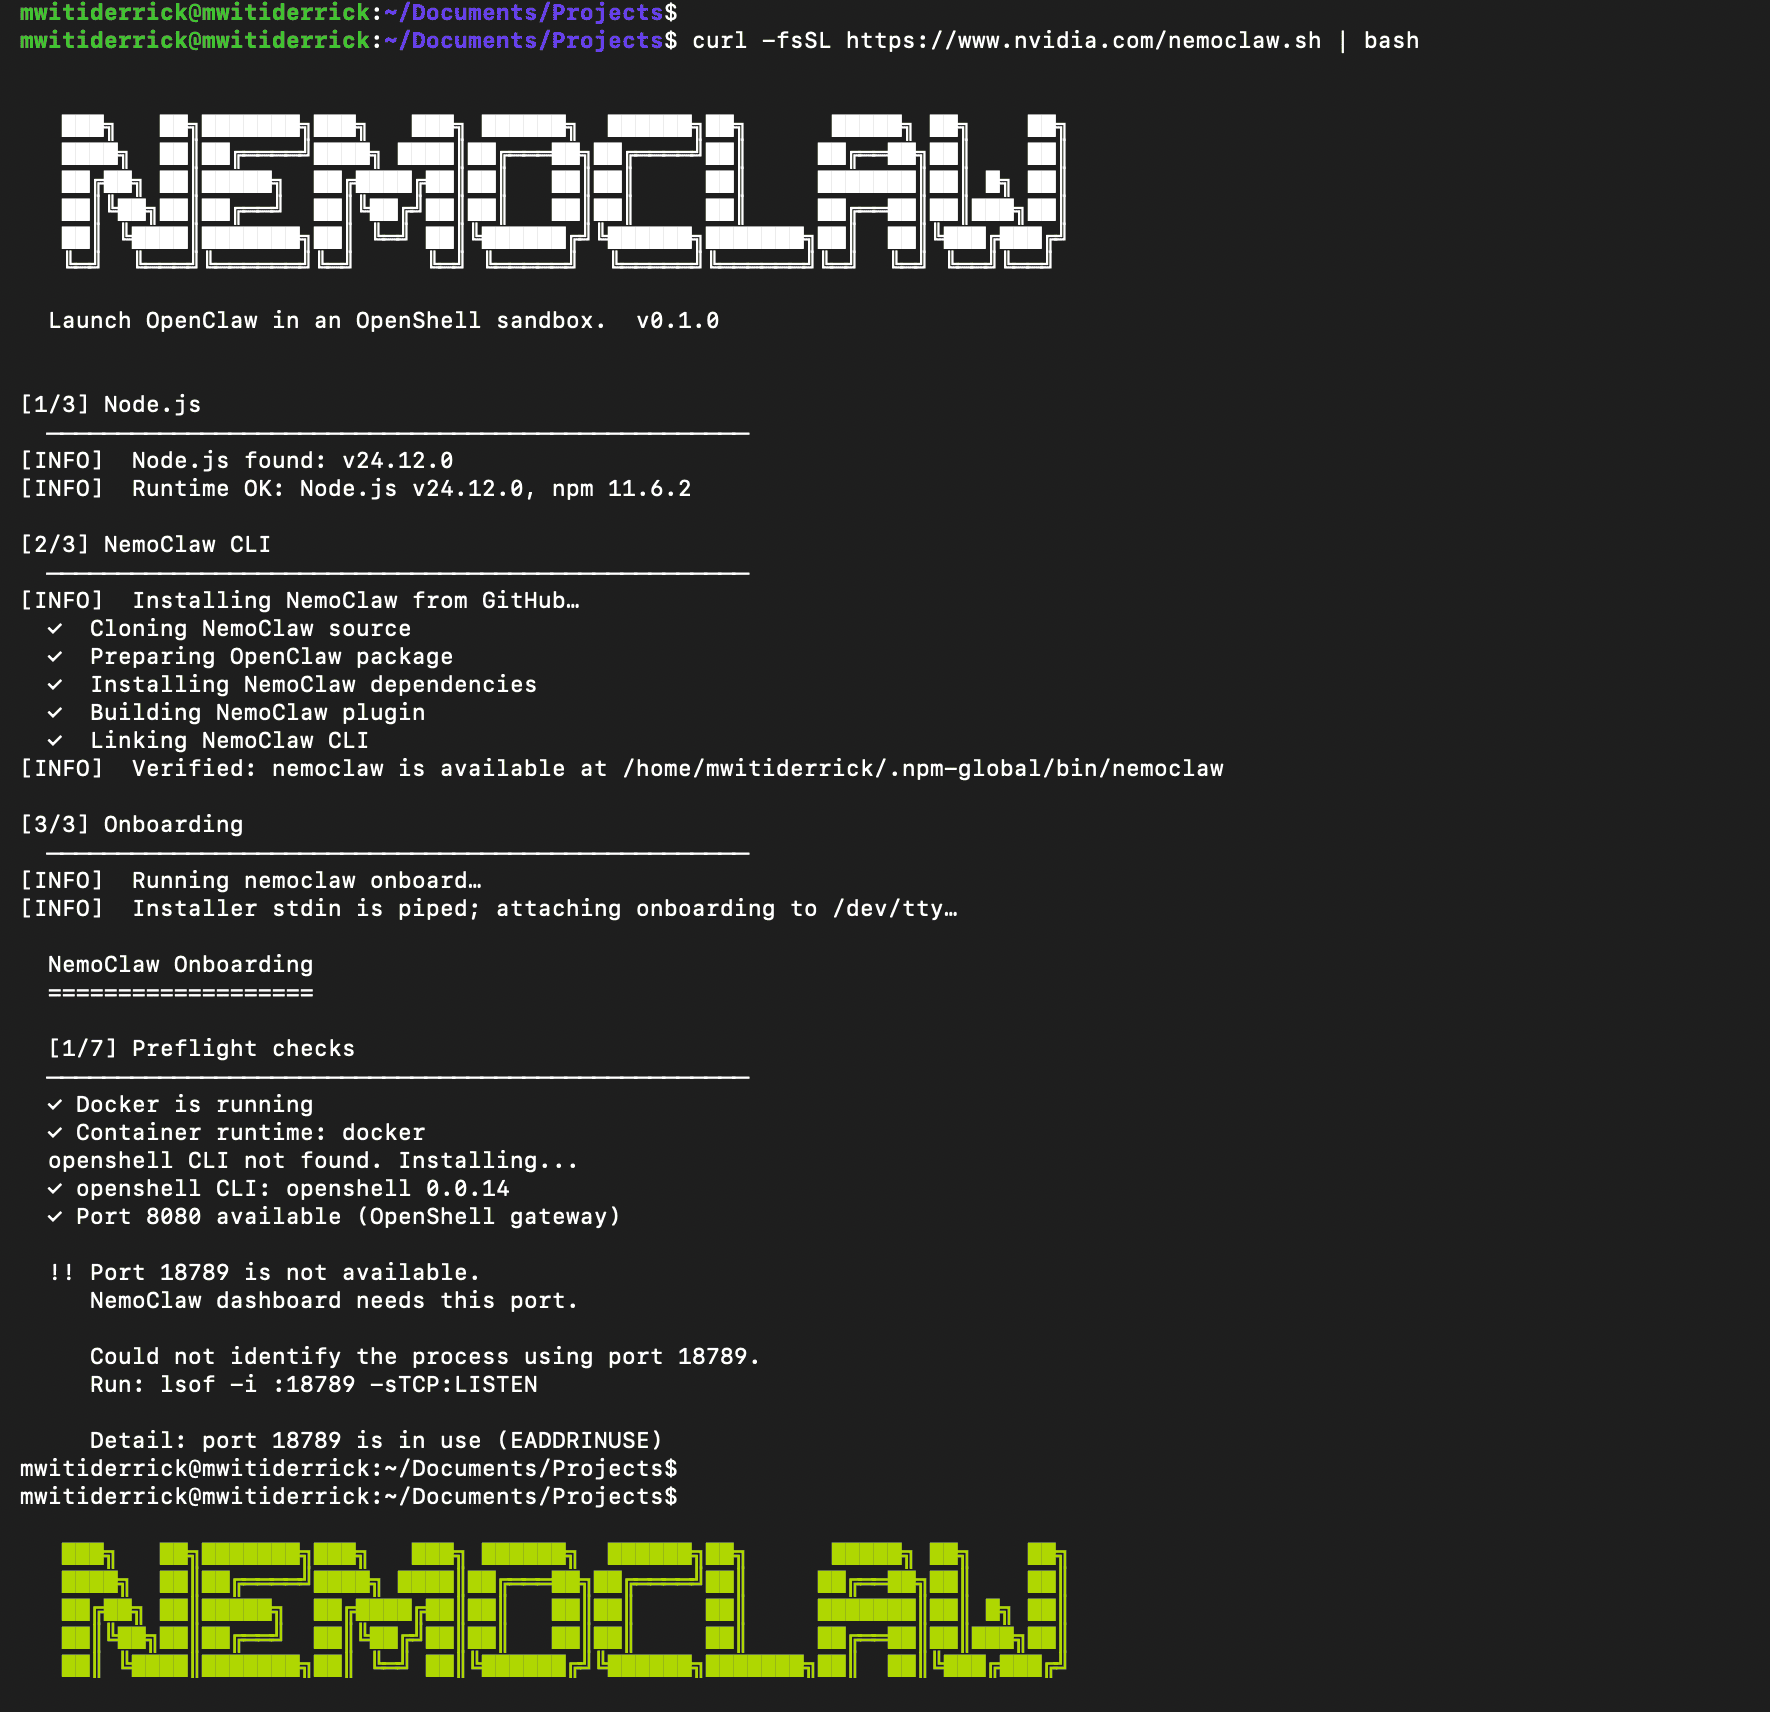
安装完成后,输入 nemoclaw onboard 启动引导向导,引导您配置沙盒并设置安全策略。它将允许您:
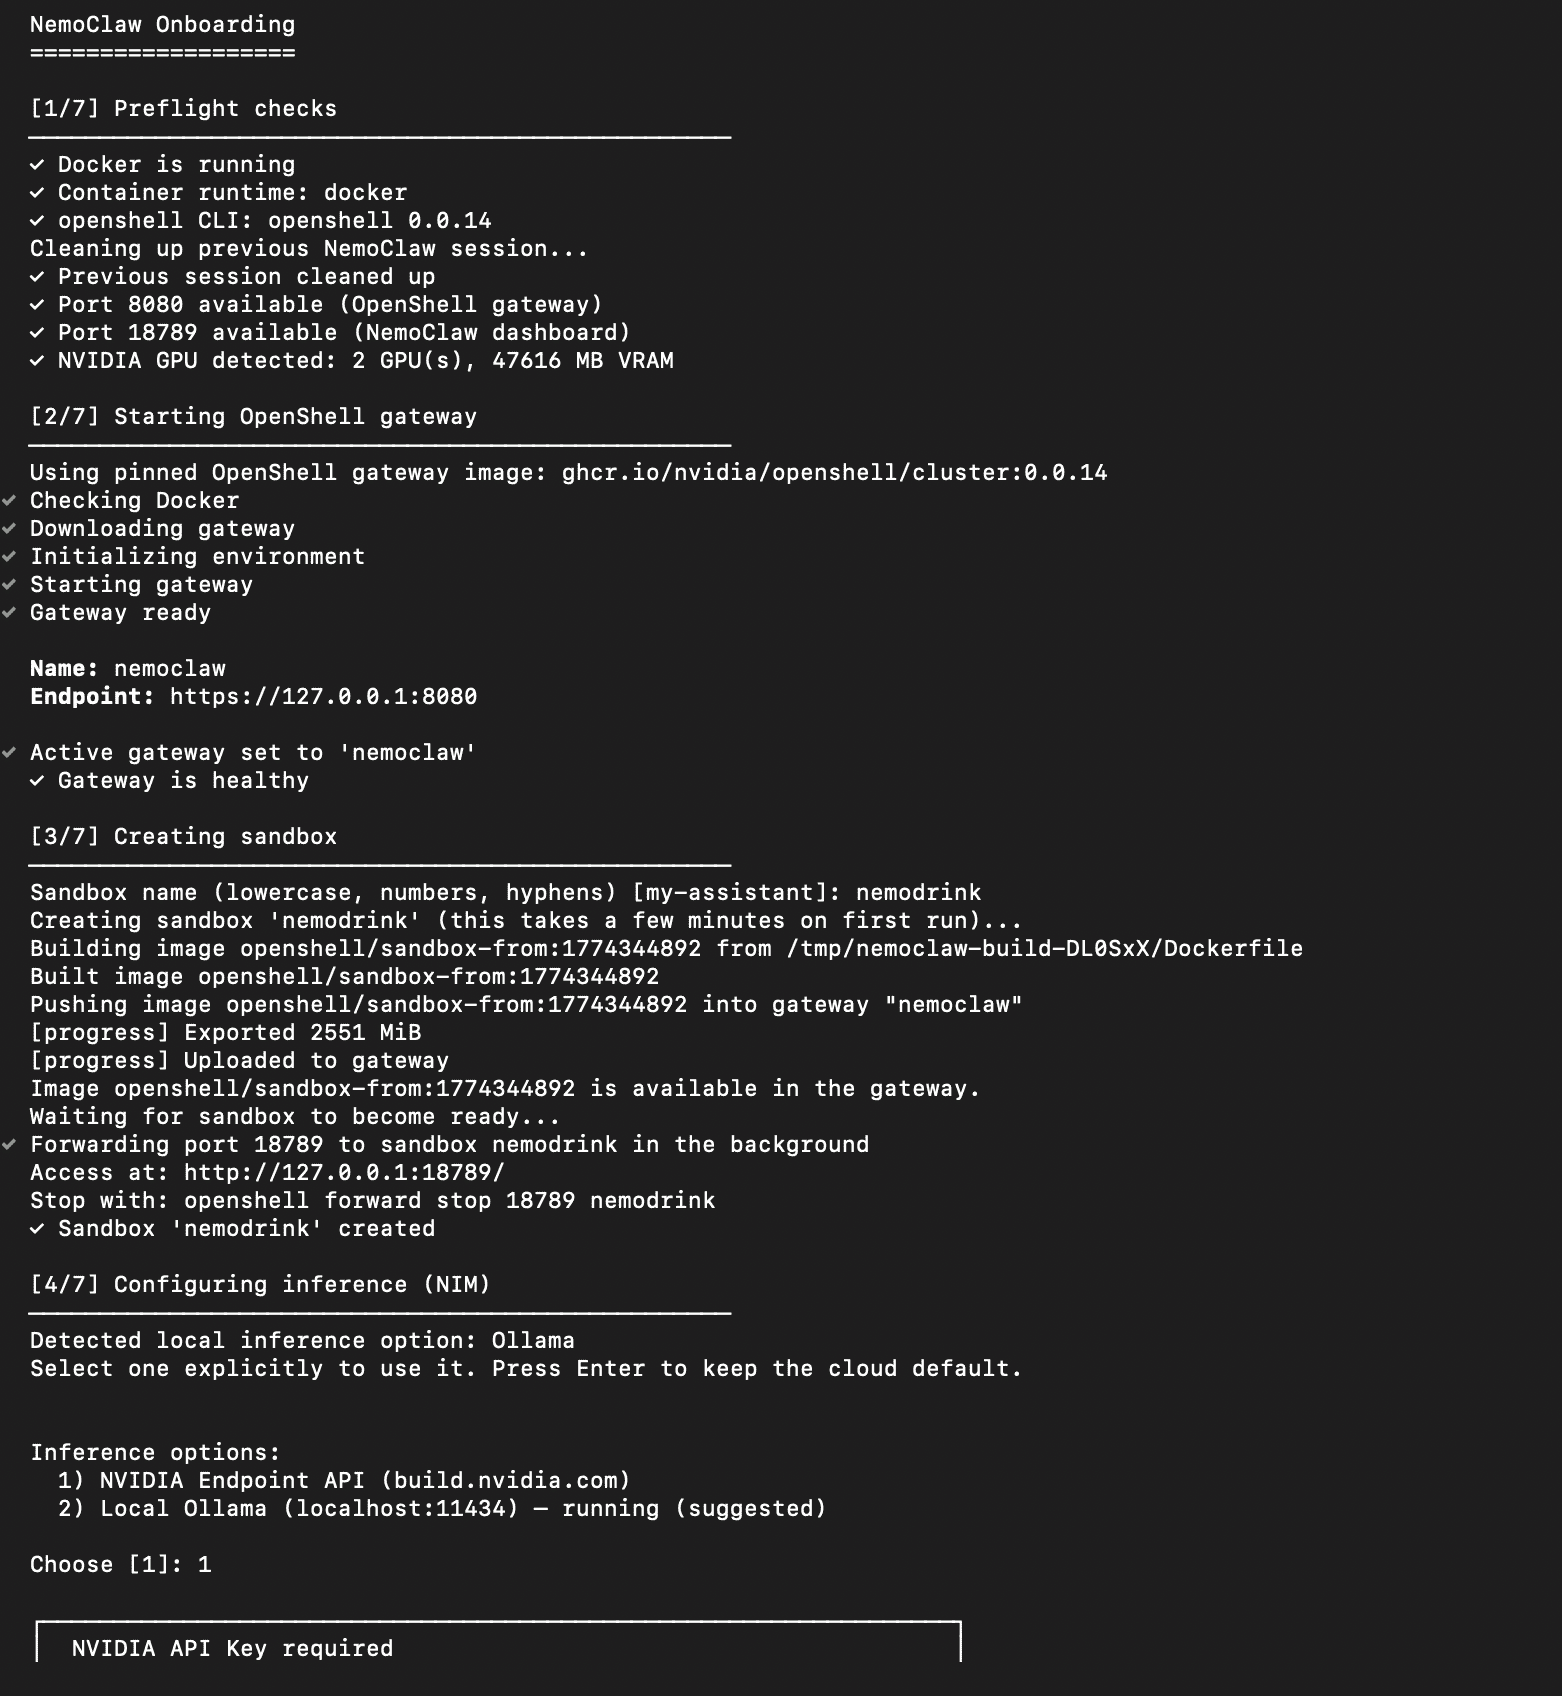
在我们的OpenClaw 搭配 Ollama 教程中,了解如何在 OpenClaw 中设置并使用本地模型。
完成引导后,您可以使用上面配置的沙盒与代理交互。首先需要连接到它:
nemoclaw sand_box_name connect现在,您可以在沙盒中与 OpenClaw 代理对话:
 openclaw agent --agent main --local -m "Who is the founder of NVIDIA?"
🦞 OpenClaw 2026.3.11 (29dc654) — Hot reload for config, cold sweat for deploys.
NVIDIA was founded in 1993 by three engineers:
- **Jensen Huang** (CEO)
- **Chris Malachowsky**
- **Curtis Priem**
Jensen Huang is the most publicly recognized co‑founder and has served as the company’s CEO since its inception.
您也可以在沙盒内运行 openclaw onboard 来配置您常用的消息平台,例如 Telegram。
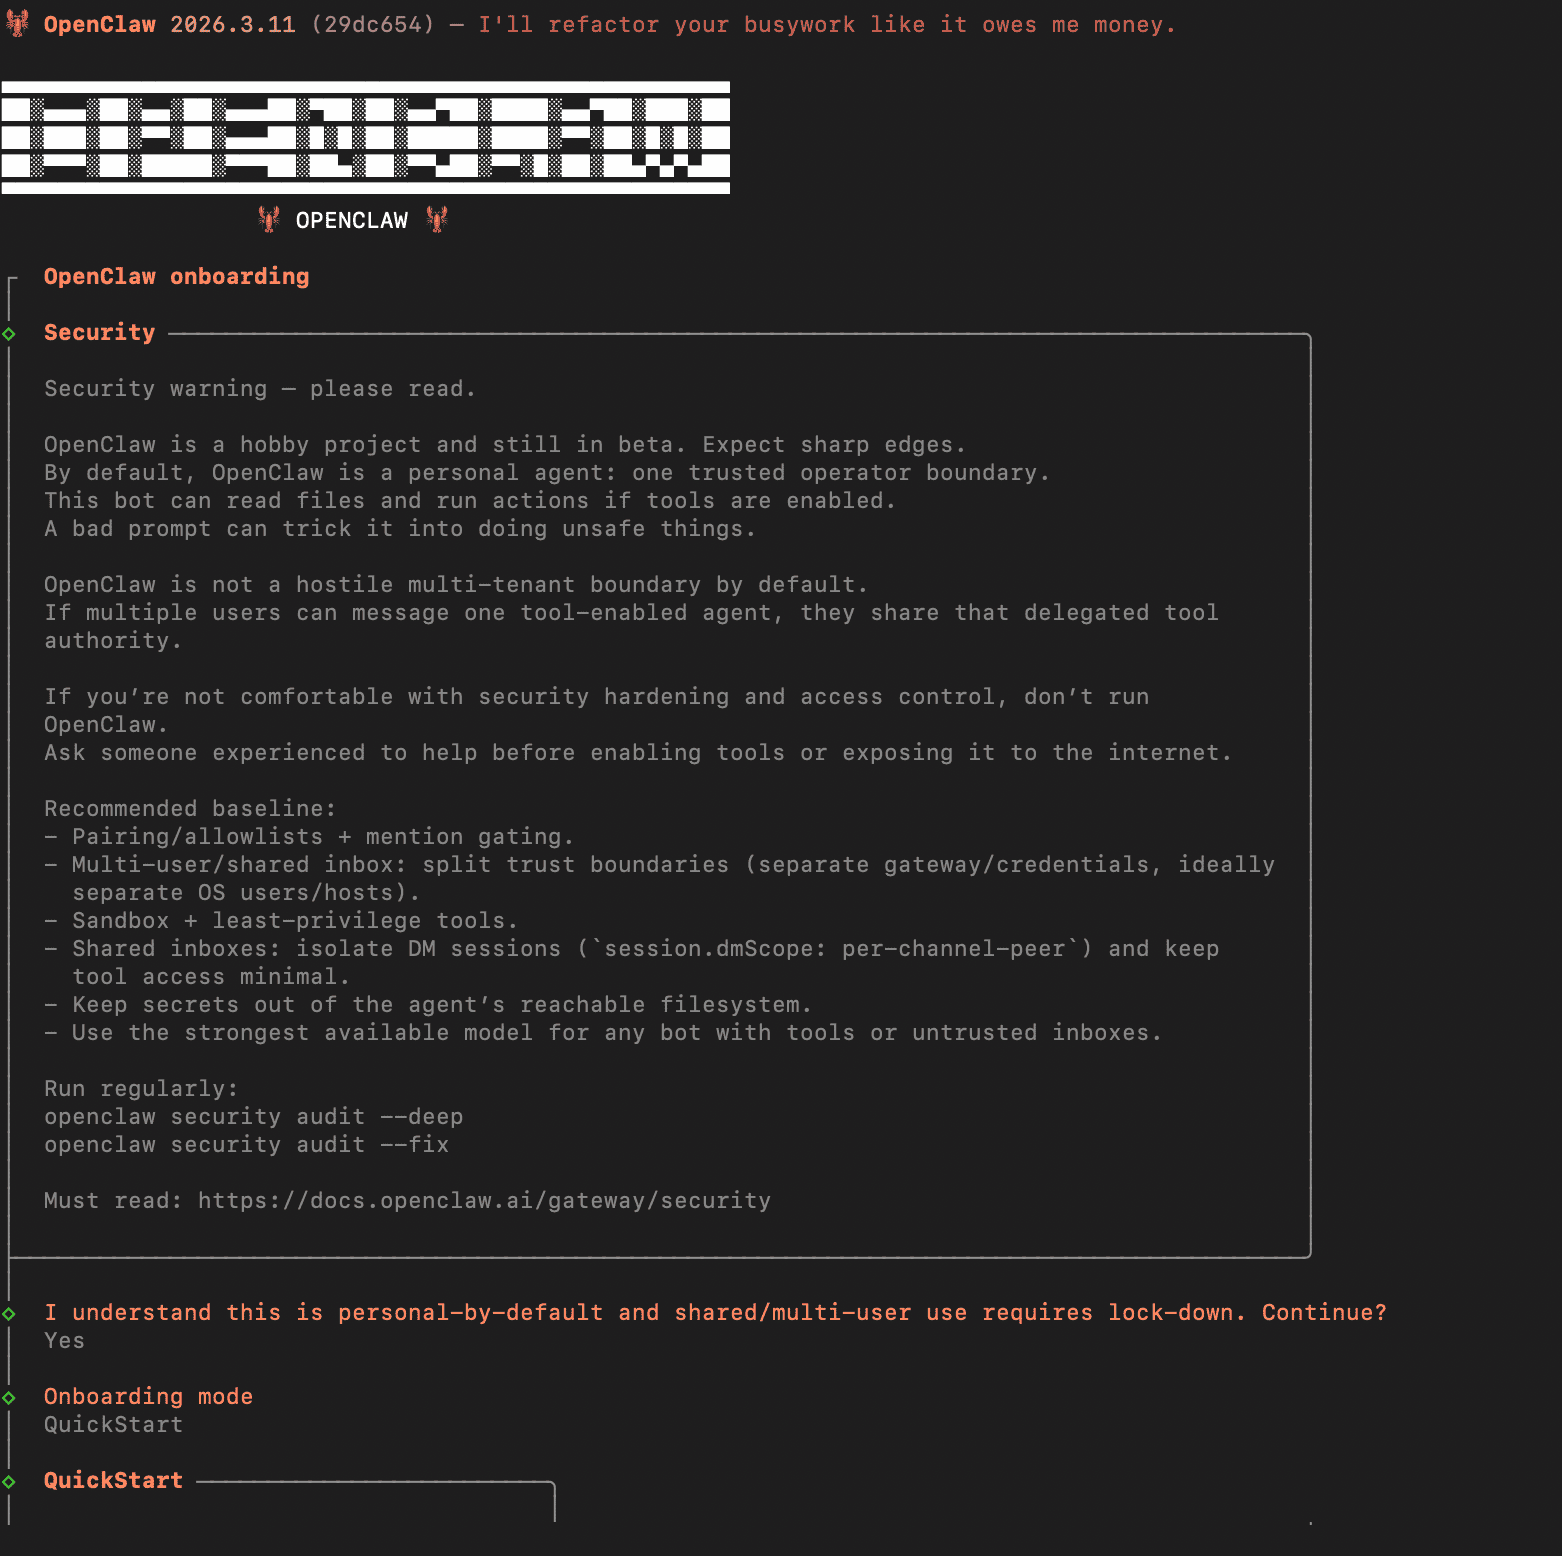 NemoClaw 的亮点能力
NemoClaw 与 OpenClaw 之间有几处关键差异。本节将进行讨论。
NemoClaw 使用 OpenShell 运行时来阻止未授权的网络连接,并将文件输入输出操作限制到特定文件夹。除您允许的连接外,它还会阻止全部出站连接。这可防止代理从恶意网站获取提示注入。
NemoClaw 还将读写限制在沙盒环境中,并防止权限提升。
此功能确保代理无法尝试授予超出既有范围的新权限。您也可以在 Docker 环境中使用 OpenClaw 达到类似效果,但 NemoClaw 的方式更为严格,同时提供对单个请求逐一审批的选项。
使用 NemoClaw,任何未被策略预先允许的请求都需要您手动批准。举例来说,当 OpenClaw 尝试 ping 一个未被允许的端点时,OpenShell 会阻止请求,并在终端提供提示供您批准。
在设置 NemoClaw 时,您可以选择在本地使用 Nemotron 3 Super 120B,或使用 NVIDIA API。这意味着如果您有相应硬件在本地运行它,就可以免费使用该模型。
NVIDIA API 也提供有限的免费使用额度。本地模型对具有严格隐私诉求的行业(如医疗)极具吸引力。与 OpenClaw 一样,NemoClaw 对模型持中立态度,意味着您可以与任一受支持的本地或基于 API 的提供商配合使用。
默认情况下,NemoClaw 具有严格的策略,防止代理执行危险代码或泄露敏感数据。
这些策略在 YAML 文件中定义,您可以编辑以调整或新增策略。当某个动作被拒绝时,您可以临时允许,它只会在当次会话中生效。若需永久生效,您需要编辑策略。
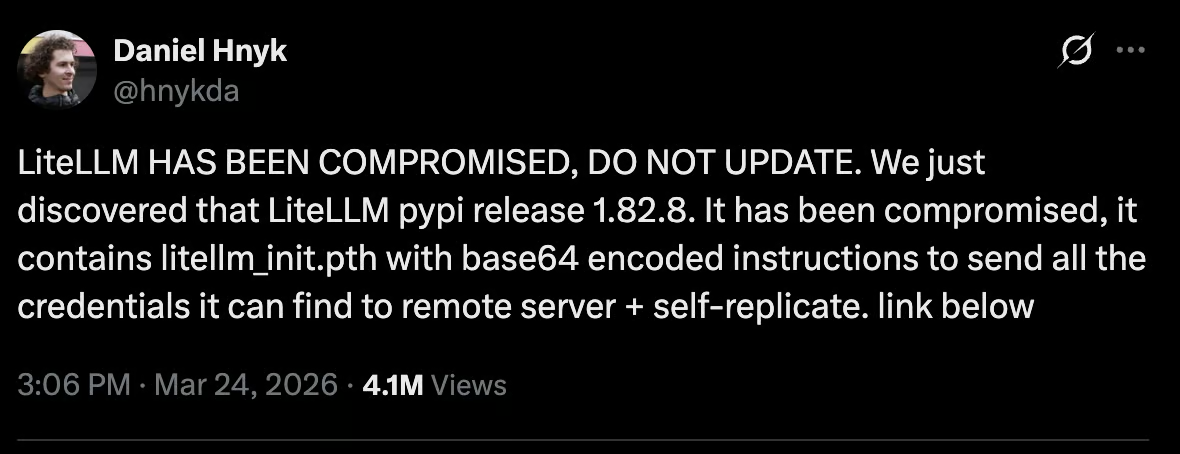
例如,如下图所示,LiteLLM Python 软件包曾遭入侵,导致数千名用户面临风险。
在启用 NemoClaw 沙盒并使用控制计算机特定文件夹访问权限的策略后,这样的受损软件包将无法窃取您的所有凭证并将其泄露到网上。
NemoClaw 可用于利用敏感企业数据自动化开展研究。代理可以在数据不离开沙盒的前提下,概括内部文档并生成报告。
网络策略确保代理只能访问经批准的服务,文件系统限制则可防止其访问沙盒之外的文件。
然而,NemoClaw 存在以下限制:
在今年的 GTC 主题演讲中,黄仁勋将 OpenClaw 与 Linux 相提并论,称 OpenClaw 在数周内取得了 Linux 用 30 年才实现的成就。他认为,每家公司都应该有一套 OpenClaw 战略。
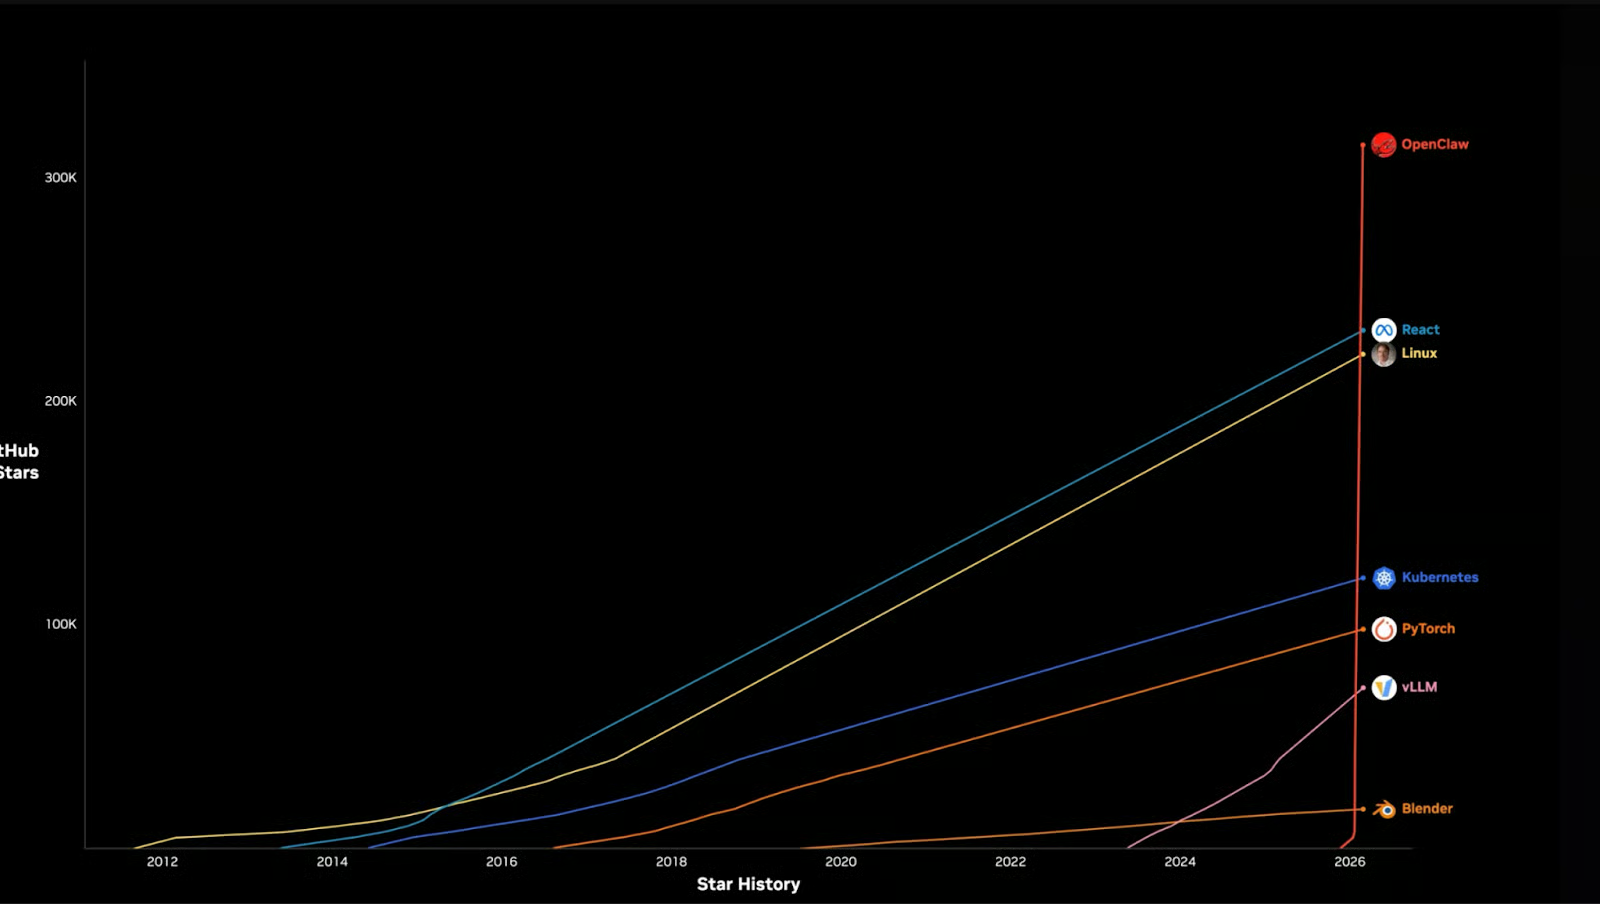
既然每家公司都需要一套代理计算战略,OpenClaw 的潜力无疑巨大。
但这也伴随着严峻的安全挑战。
当我搭建自己的 OpenClaw 时,不得不在 Docker 中进行设置,限制权限并禁止权限提升。
OpenClaw 的安全问题不仅局限于企业;普通用户也必须认真对待 OpenClaw 的安全性。
因此,NemoClaw 很可能发展成一款连普通用户也能用来保护其安装环境的产品,而不仅面向企业。这样,人们就能在个人电脑上放心运行 OpenClaw,而无需为保护主力设备再购置一台电脑。
像 OpenClaw 这样的代理工具需要护栏来防止其执行危险命令,这一点毋庸置疑。
我们最近已经见到诸多供应链攻击,例如 LiteLLM 事件,这足以让每个人都明白:绝不能在无任何限制的情况下运行代理。
唯一的问题在于,NemoClaw 是否会成为我们用来保护 OpenClaw 安装的那款工具。随着该工具进一步开发并进入稳定版本,这一点还有待观察。
如需进一步了解如何使用 AI 工具,建议查看 我们的最佳免费 AI 工具指南。想要全面提升 AI 编码技能,欢迎学习我们的面向开发者的 AI 辅助编码课程,掌握让 AI 助手成为您开发流程中更可靠伙伴的技能。
您还可以通过我们的使用 LangChain 开发 LLM 应用课程,学习如何在 LangChain 中利用 LLM、提示、链与代理来构建 AI 驱动应用。
顶级 AI 课程
课程
课程
课程