Corso
Programmazione assistita dall'AI per sviluppatori
1 ore 30 min
10.7K
OpenClaw è con ogni probabilità lo strumento agentico più popolare del 2026. Tuttavia, come evidenziamo nella nostra guida a OpenClaw, presenta vulnerabilità di sicurezza serie che aziende e singoli non possono permettersi di ignorare.
Molti problemi nascono dal fatto che dare a un agente autonomo ampio accesso al tuo sistema senza restrizioni può portare a gravi conseguenze, come abbiamo visto quando OpenClaw è andato fuori controllo e ha eliminato l’intera casella di posta di un dirigente di Meta AI.
Le sfide di sicurezza di OpenClaw sono state sollevate anche da primarie società di sicurezza come CrowdStrike. Dato l’enorme successo dello strumento, NVIDIA ha visto l’opportunità di creare una soluzione e continuare ad affermare la sua leadership nell’AI. Hanno chiamato lo strumento NemoClaw.
In questo articolo ti spiegherò cos’è lo strumento, cosa fa e la visione di NVIDIA per uno strumento agentico sicuro.
NemoClaw è un livello di runtime sicuro che si sovrappone a OpenClaw per controllare le azioni dell’agente. L’agente può comunque scrivere codice, navigare sul web e gestire file, ma le sue azioni passano ora attraverso controlli di policy applicati dal runtime OpenShell di NVIDIA.
OpenShell fornisce ambienti di esecuzione in sandbox per proteggere i tuoi dati e la tua infrastruttura usando policy definite in file YAML. Le policy impediscono attività di rete non autorizzate, l’accesso a determinati file e l’esfiltrazione di dati.
Cominciamo dalla sicurezza di livello enterprise. Con OpenShell, le azioni dell’agente devono superare le policy esistenti. Se un comando specifico non è consentito, viene segnalato per una revisione manuale.
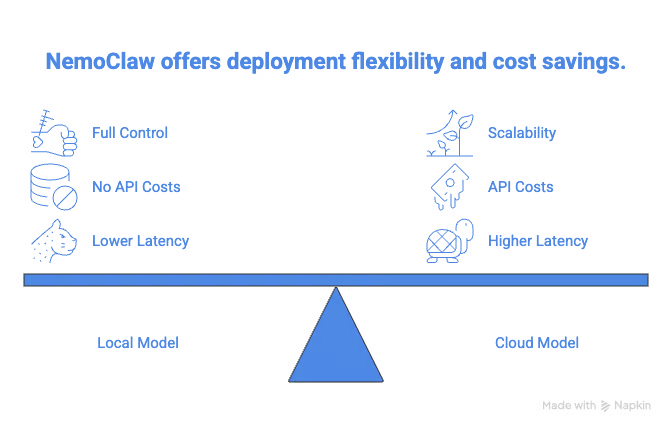
Segue il deployment ibrido durante la configurazione. NemoClaw ti consente di scegliere tra l’uso di un modello locale e provider cloud basati su API come OpenAI e Anthropic.
NemoClaw si integra anche nativamente con la famiglia di modelli Nemotron di NVIDIA. Forniscono Nemotran 3 Super 12b-a12 come opzione durante la configurazione, e puoi usarlo gratuitamente con una chiave API NVIDIA.
Scopri come l’architettura di Nemotron 3 abilita un coordinamento efficiente degli agenti AI e riduce i costi di inferenza nel nostro tutorial su Nemotron 3: architettura, benchmark e confronti con modelli open.
Le ricerche di SecurityScorecard del febbraio 2026 hanno trovato decine di migliaia di istanze OpenClaw esposte. Questa analisi conferma che serve un modo sicuro per configurare OpenClaw.
Il livello di sicurezza di NemoClaw tramite OpenShell garantisce che il tuo agente non eseguirà attività non già consentite.
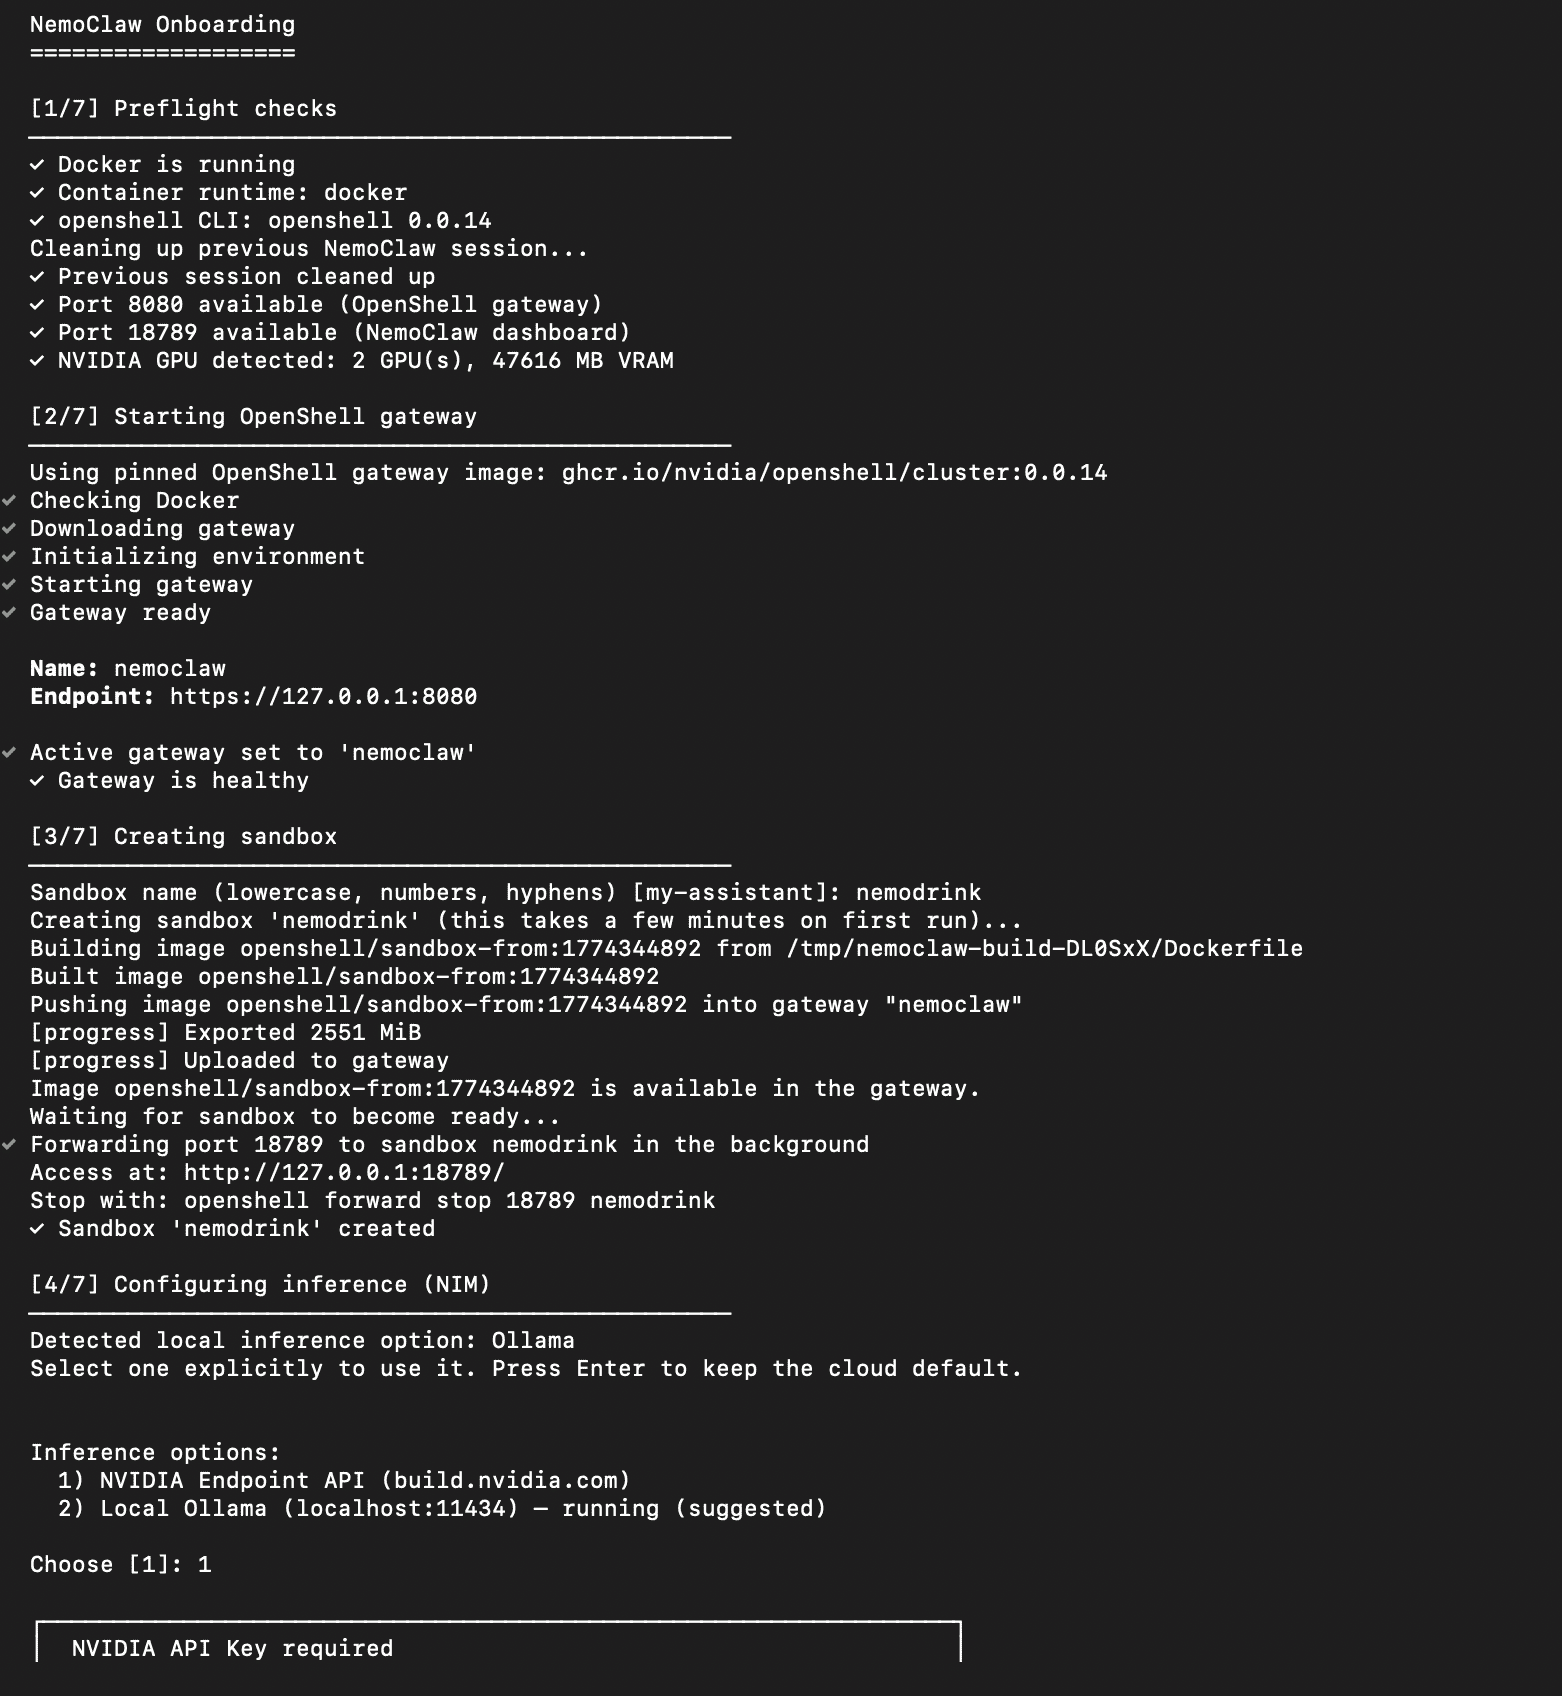
Come si vede dall’immagine qui sotto, NemoClaw ti permette di scegliere alcune policy tramite preset forniti in fase di setup.
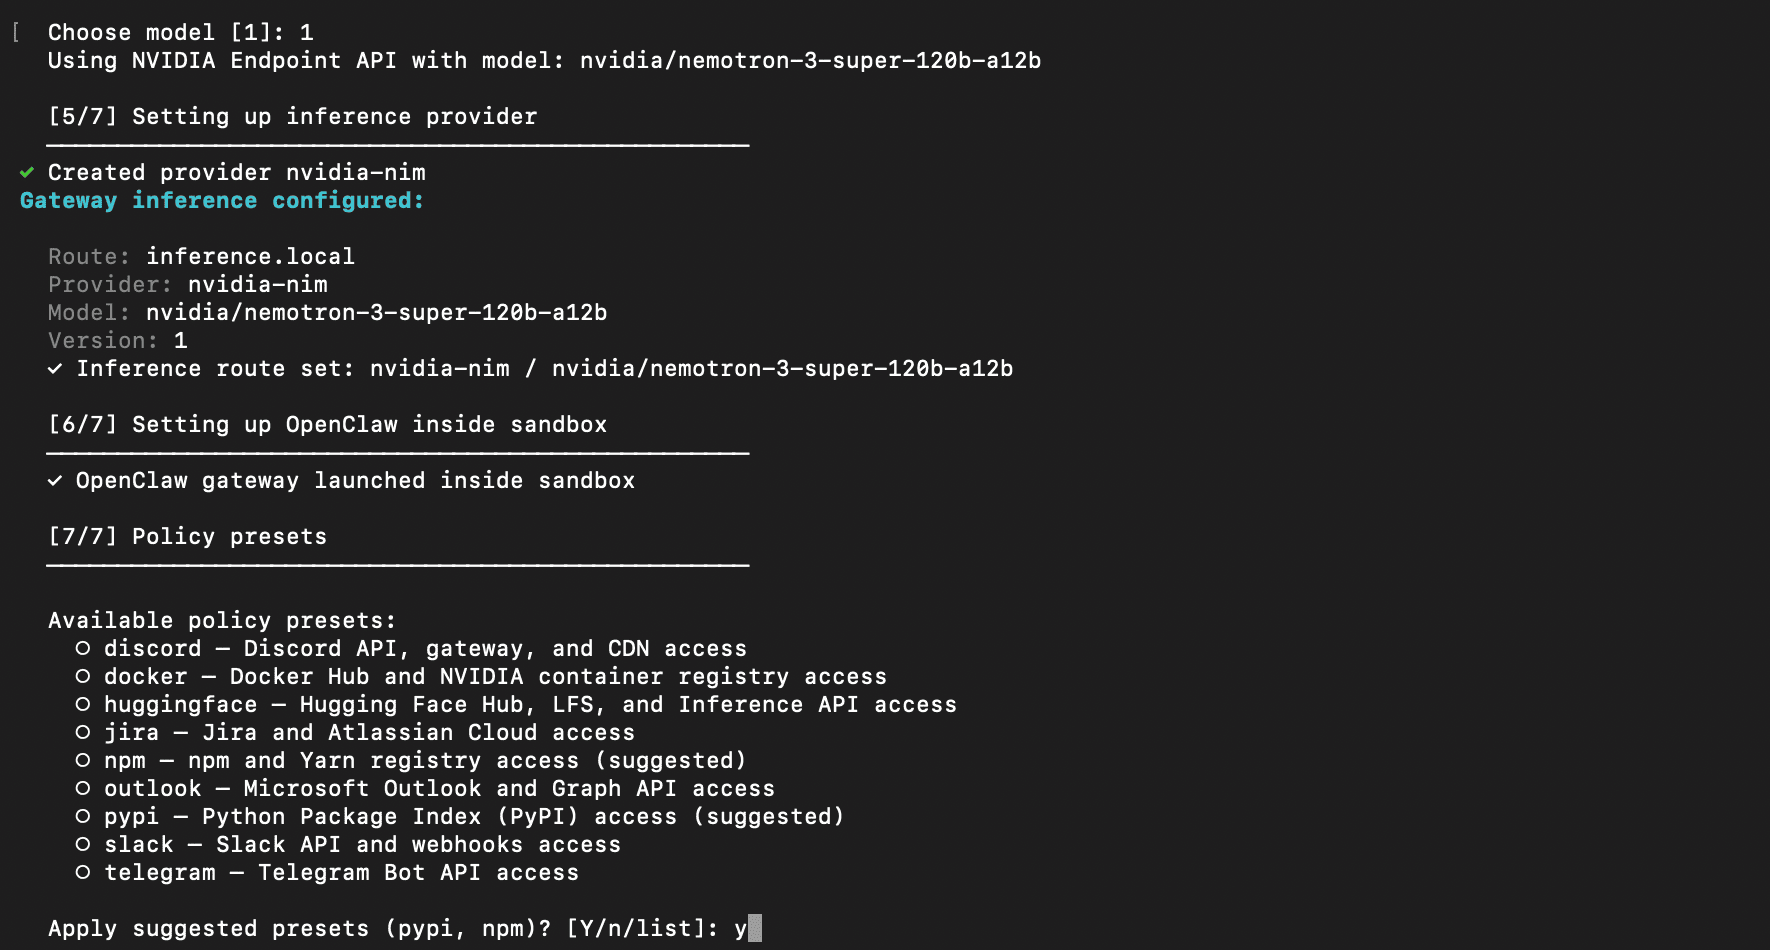
Inoltre, l’idea di poter impostare un’installazione sicura di OpenClaw con un singolo comando rende semplice la configurazione degli agenti per tutti.
Ti consiglio di dare un’occhiata a come configurare OpenClaw e parlare con l’agente su WhatsApp nella nostra Guida a OpenClaw.
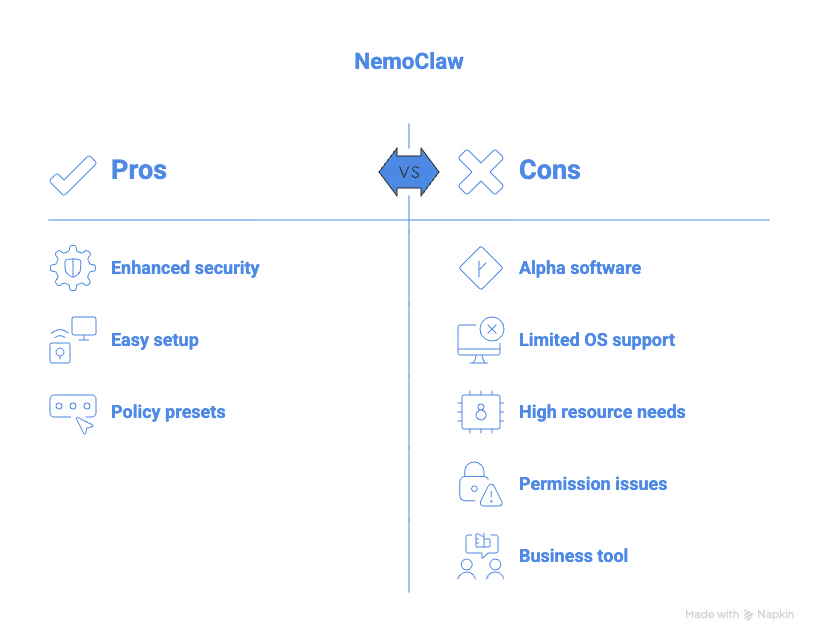
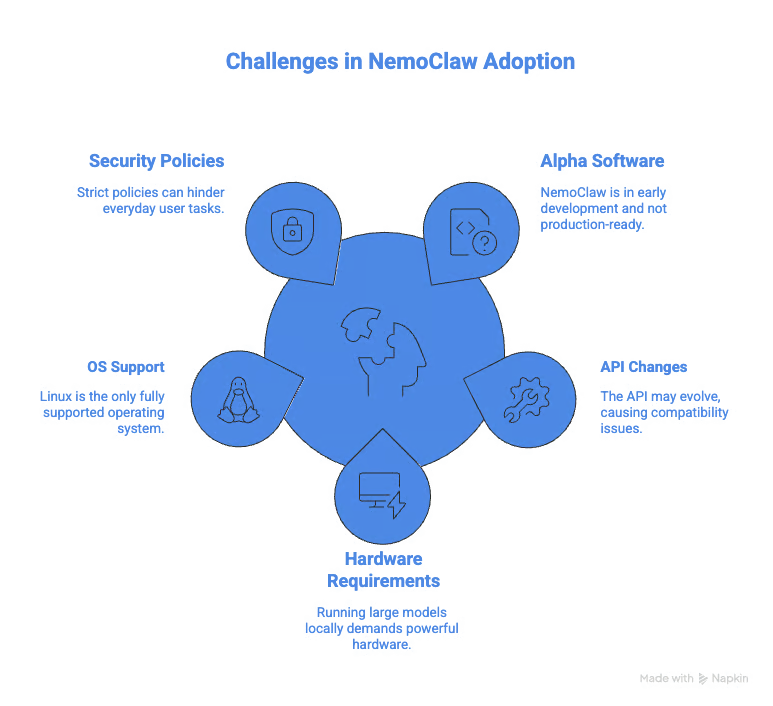
Al momento NemoClaw è software in alpha, quindi non è pronto per la produzione. L’ambiente sandbox è pienamente supportato solo su Linux, con supporto parziale su macOS e Windows, che richiede WSL2.
NemoClaw richiede inoltre almeno 8 GB di RAM e almeno 4 vCPU per funzionare senza problemi di memoria. Sebbene sia supportato nativamente, eseguire localmente il modello Nemotron 120B richiede GPU potenti non alla portata degli utenti comuni.
Usare NemoClaw quotidianamente è anche estremamente complesso. Durante l’uso, mi sono imbattuto in numerosi problemi di permessi che un normale utente di OpenClaw non saprebbe come risolvere. È più uno strumento aziendale, dove c’è chi configura e monitora queste policy di autorizzazione.
Vediamo come installare NemoClaw.
L’installazione di NemoClaw può essere effettuata eseguendo un singolo comando nel terminale:
curl -fsSL https://www.nvidia.com/nemoclaw.sh | bashQuesto comando scaricherà ed eseguirà lo script di installazione, che configura tutte le dipendenze necessarie.
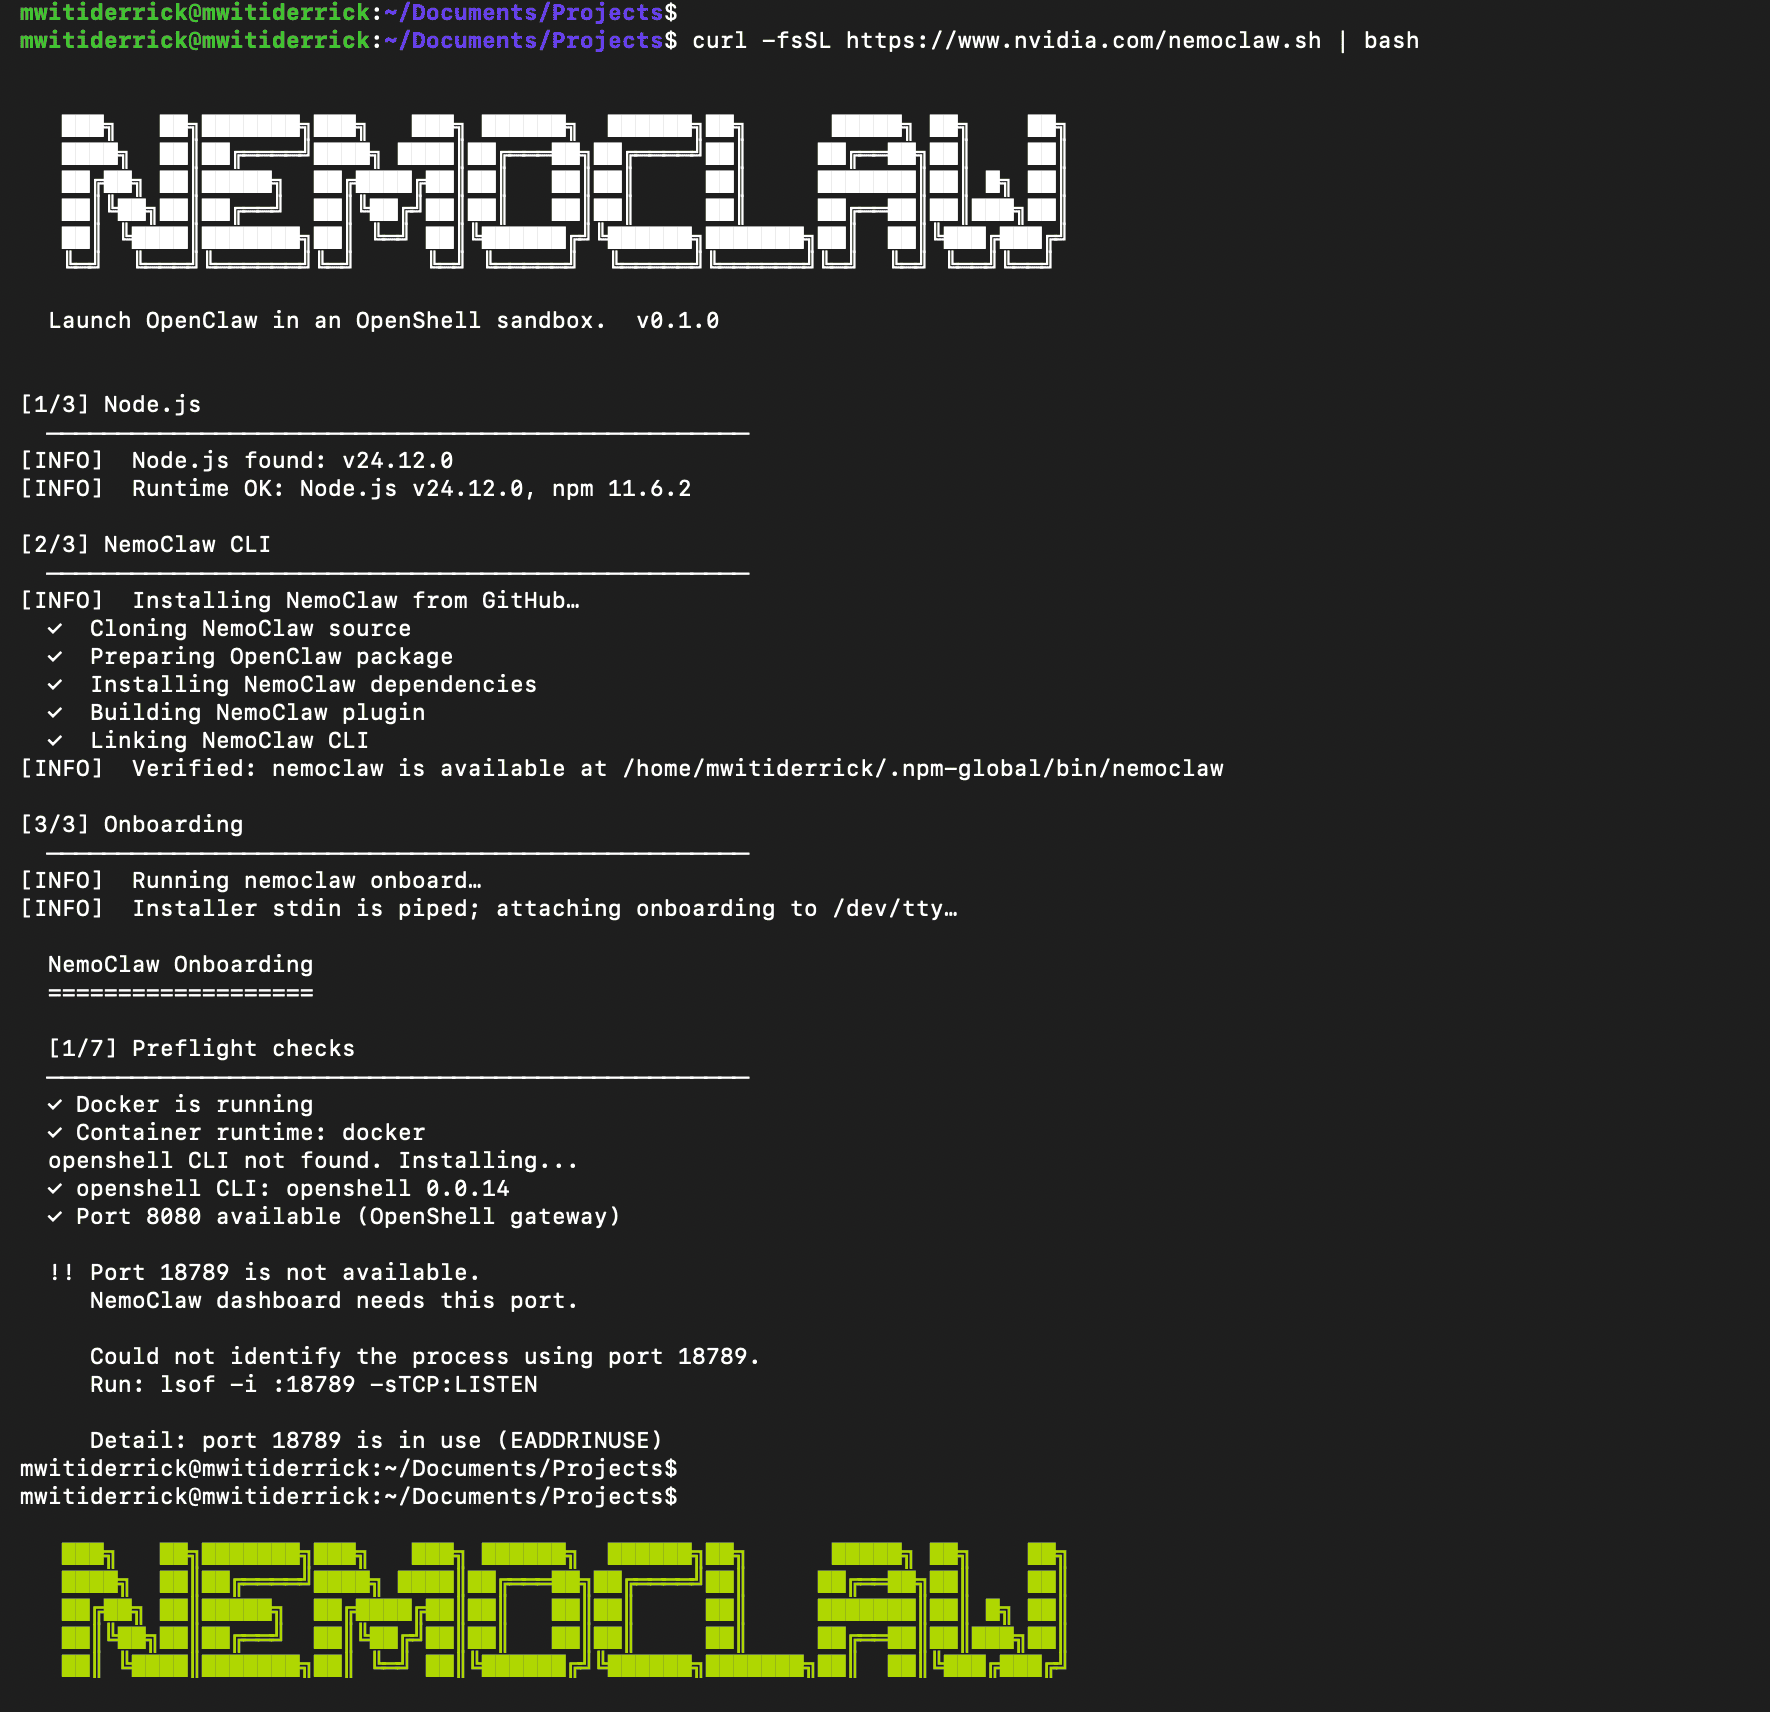
Una volta completata l’installazione, digita nemoclaw onboard per avviare una procedura guidata che ti accompagna nella configurazione della sandbox e nell’impostazione delle policy di sicurezza. Ti permetterà di:
Scopri come configurare e usare modelli locali con OpenClaw nel nostro tutorial Usare OpenClaw con Ollama.
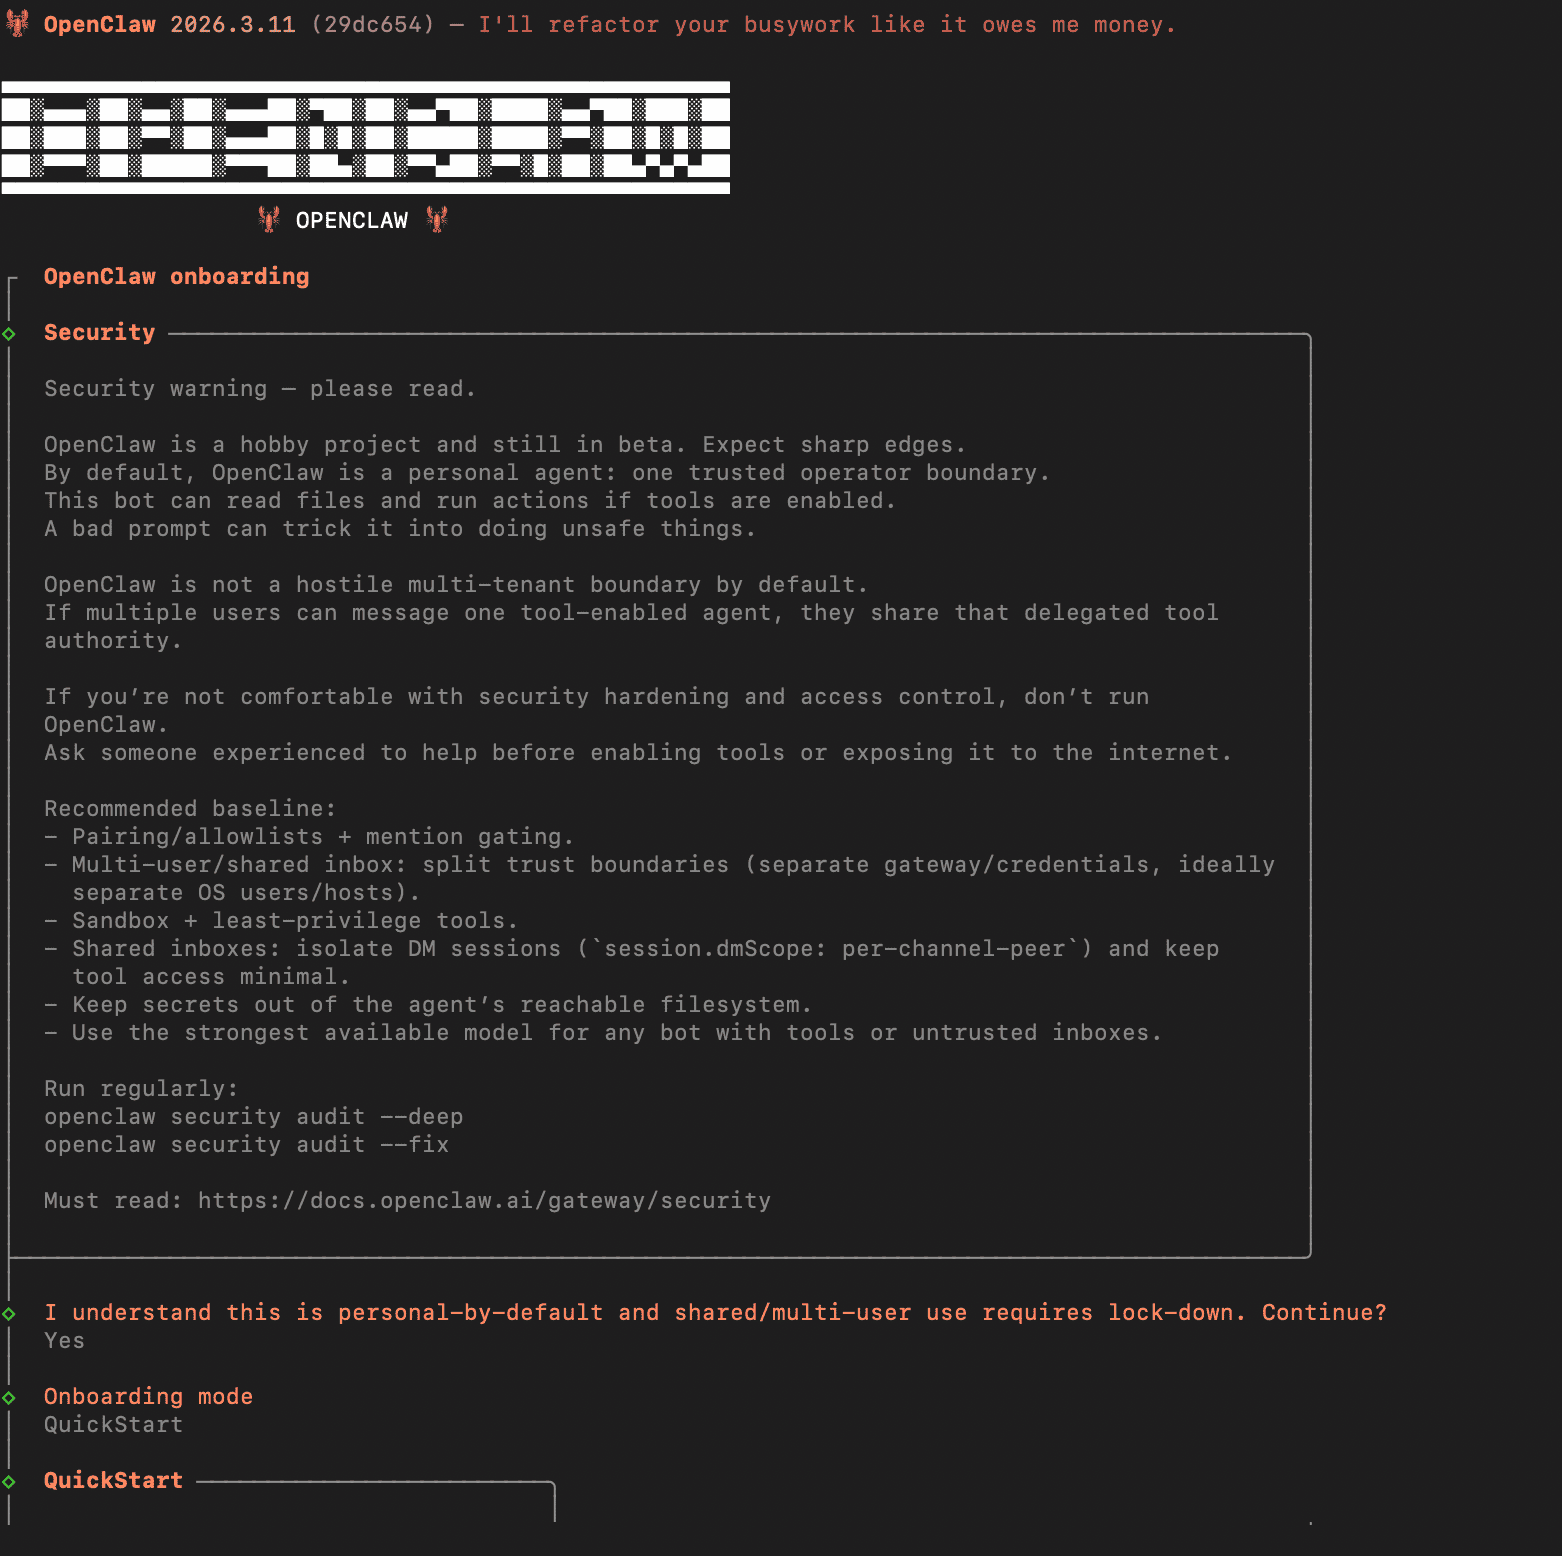
Una volta completato l’onboarding, puoi interagire con il tuo agente usando la sandbox che hai configurato. Per prima cosa, devi connetterti:
nemoclaw sand_box_name connectOra puoi parlare con l’agente OpenClaw all’interno della sandbox:
 openclaw agent --agent main --local -m "Who is the founder of NVIDIA?"
🦞 OpenClaw 2026.3.11 (29dc654) — Hot reload for config, cold sweat for deploys.
NVIDIA was founded in 1993 by three engineers:
- **Jensen Huang** (CEO)
- **Chris Malachowsky**
- **Curtis Priem**
Jensen Huang is the most publicly recognized co‑founder and has served as the company’s CEO since its inception.
Puoi anche eseguire openclaw onboard all’interno della sandbox per configurare la tua piattaforma di messaggistica preferita, come Telegram.
 Funzionalità distintive di NemoClaw
Ci sono alcune differenze chiave tra NemoClaw e OpenClaw. Vediamole in questa sezione.
NemoClaw utilizza il runtime OpenShell per bloccare connessioni di rete non autorizzate e limitare le operazioni di input e output dei file a specifiche cartelle. Blocca anche tutte le connessioni in uscita tranne quelle consentite. Questo impedisce che l’agente possa subire una prompt injection da un sito malevolo.
NemoClaw limita inoltre letture e scritture all’ambiente sandbox e impedisce l’escalation dei privilegi.
Questa funzionalità assicura che l’agente non possa provare a ottenere nuovi permessi oltre quelli già concessi. Risultati simili si possono ottenere usando OpenClaw in un ambiente Docker, ma l’approccio di NemoClaw è più restrittivo e offre la possibilità di approvare singole richieste.
Con NemoClaw devi approvare manualmente qualsiasi richiesta non già consentita dalla policy. Quando, per esempio, OpenClaw tenta di raggiungere un endpoint non ammesso, OpenShell blocca la richiesta e mostra un prompt nel terminale per l’approvazione.
Durante il setup di NemoClaw, puoi scegliere di usarlo con Nemotron 3 Super 120B in locale o con un’API NVIDIA. Questo significa che puoi usare il modello gratuitamente se hai l’hardware per eseguirlo in locale.
L’API NVIDIA offre anche un utilizzo gratuito limitato. I modelli locali sono un forte punto a favore per settori con requisiti di privacy stringenti, come l’healthcare. Come OpenClaw, NemoClaw è model-agnostic, cioè puoi usarlo con qualsiasi provider supportato, locale o basato su API.
Per impostazione predefinita, NemoClaw applica policy rigorose che impediscono all’agente di eseguire codice pericoloso o di divulgare dati sensibili.
Le policy sono definite in file YAML, che puoi modificare per adattare o aggiungere nuove regole. Quando un’azione viene respinta, puoi consentirla e la deroga persisterà solo in quella sessione. Per renderla permanente, dovrai modificare le policy.
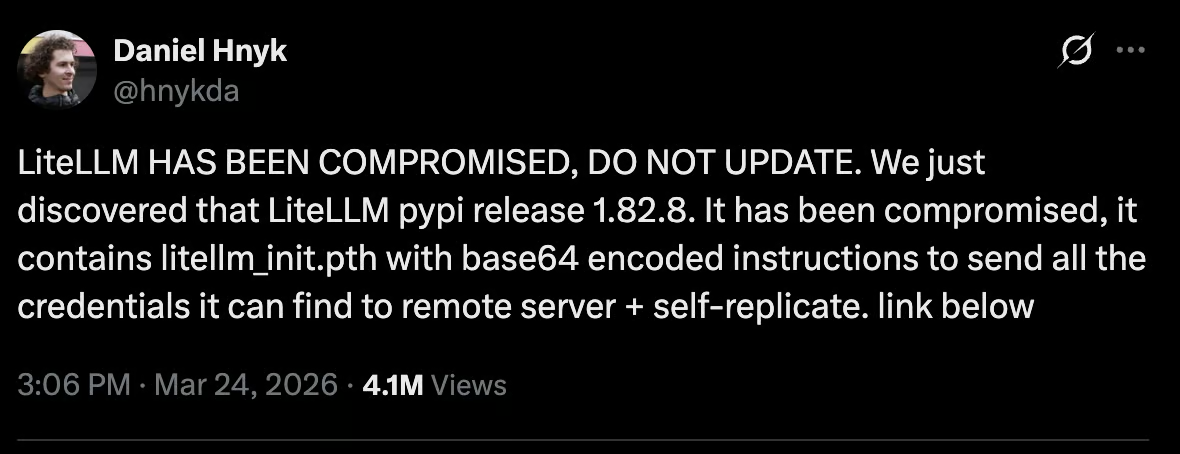
Ad esempio, come si vede nell’immagine qui sotto, il pacchetto Python LiteLLM è stato compromesso, lasciando migliaia di utenti vulnerabili.
Con NemoClaw in esecuzione in una sandbox e policy che controllano l’accesso a determinate cartelle del computer, sarebbe impossibile per quel pacchetto compromesso sottrarre tutte le tue credenziali e pubblicarle online.
NemoClaw può essere usato per automatizzare la ricerca utilizzando dati aziendali sensibili. L’agente può riassumere documenti interni e creare report senza che i dati escano mai dalla sandbox.
Le policy di rete assicurano che l’agente possa accedere solo ai servizi approvati e le restrizioni al file system impediscono l’accesso a file al di fuori della sandbox.
Tuttavia, NemoClaw presenta le seguenti limitazioni:
Durante il keynote del GTC di quest’anno, Jensen Huang ha paragonato OpenClaw a Linux, affermando che OpenClaw ha raggiunto in poche settimane ciò che Linux ha fatto in 30 anni. Secondo lui, ogni azienda dovrebbe avere una strategia per OpenClaw.
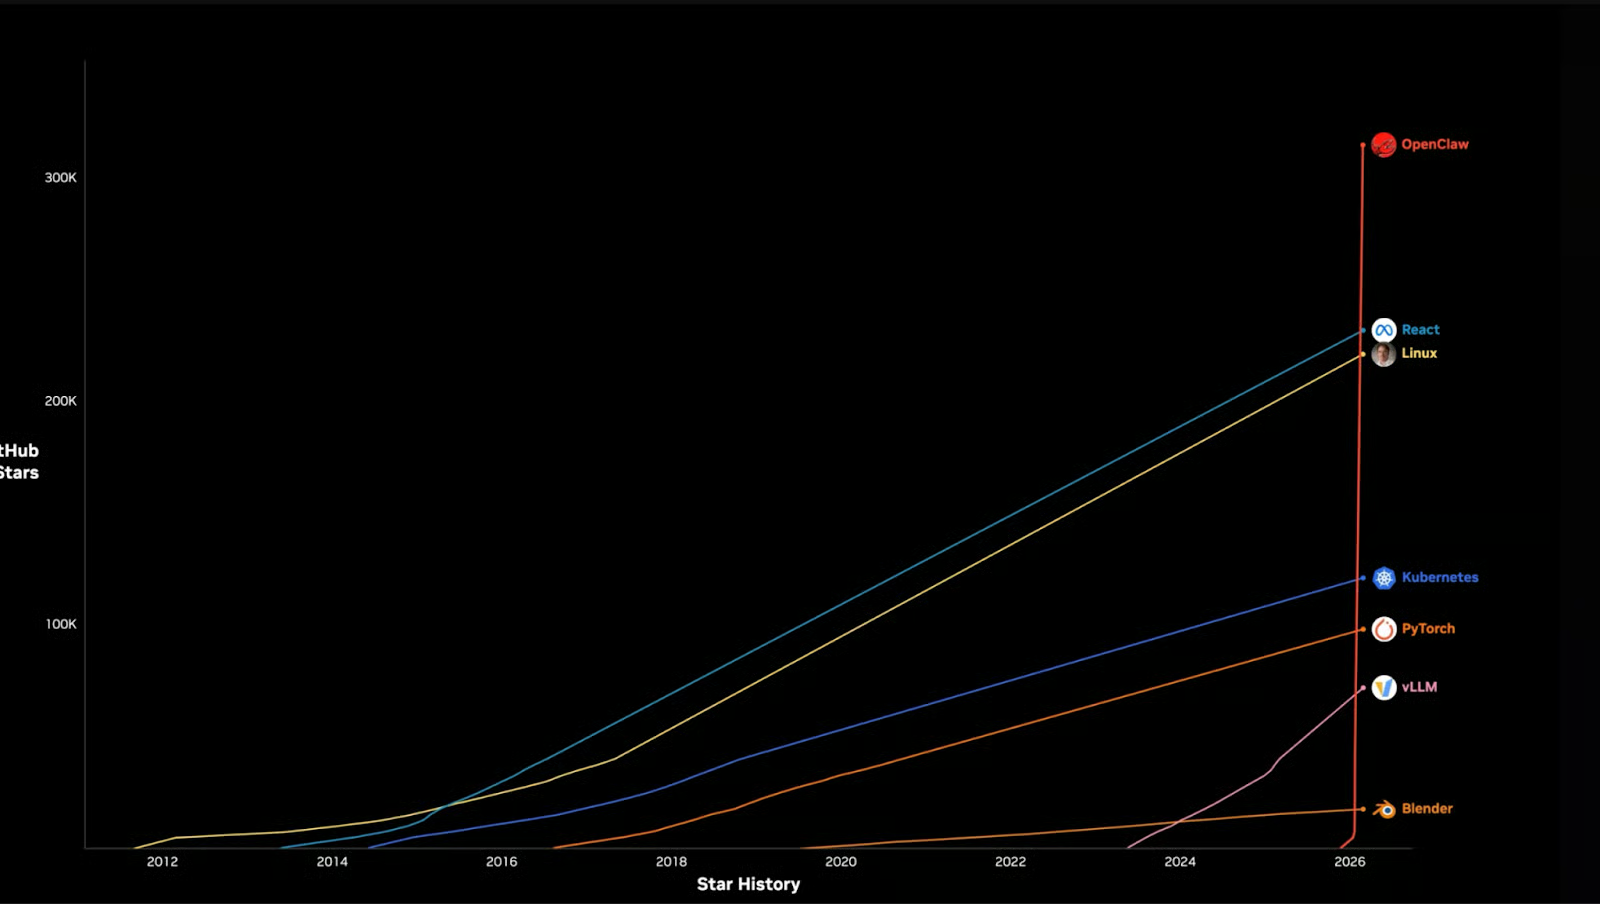
Dato che ogni azienda ha bisogno di una strategia per il computing agentico, il potenziale di OpenClaw è enorme.
Ma ciò comporta sfide serie sul fronte della sicurezza.
Quando ho configurato il mio OpenClaw, ho dovuto eseguirlo in Docker con permessi limitati e impossibilità di aumentare i privilegi.
I problemi di sicurezza di OpenClaw non riguardano solo le aziende; anche gli utenti comuni devono prendere sul serio la sicurezza di OpenClaw.
Pertanto, è probabile che NemoClaw evolva in un prodotto che anche gli utenti comuni possano usare per mettere in sicurezza le proprie installazioni, non solo le imprese. Questo renderà possibile eseguire OpenClaw in tutta tranquillità sui propri computer personali senza dover acquistare un altro dispositivo per evitare danni alla macchina principale.
Il fatto che uno strumento agentico come OpenClaw abbia bisogno di guardrail per impedirgli di eseguire comandi pericolosi non è in discussione.
Gli attacchi alla supply chain visti di recente, come quello a LiteLLM, bastano a convincere chiunque che non ci si può permettere di eseguire un agente senza restrizioni.
L’unica domanda è se NemoClaw sarà lo strumento che tutti useremo per mettere in sicurezza quelle installazioni di OpenClaw. Lo vedremo man mano che lo strumento si evolverà ed entrerà in una release stabile.
Per saperne di più sul lavoro con gli strumenti di AI, ti consiglio di dare un’occhiata alla nostra guida ai migliori strumenti AI gratuiti. Per competenze più ampie di coding con l’AI, prova il nostro corso AI-Assisted Coding for Developers per sviluppare le abilità che rendono gli assistenti AI partner più affidabili nel tuo flusso di lavoro di sviluppo.
Puoi anche scoprire come creare applicazioni basate su AI utilizzando LLM, prompt, chain e agent in LangChain con il nostro corso Developing LLM Applications with LangChain .
I migliori corsi di AI
Corso
Corso
Corso
blog
Abid Ali Awan
15 min
blog
Tim Lu
12 min
blog
Abid Ali Awan
10 min