Cours
Coder avec l’aide de l’IA pour les développeurs
1 h 30 min
10.8K
OpenClaw est sans doute l’outil agentique le plus populaire à ce jour en 2026. Toutefois, comme nous le soulignons dans notre guide OpenClaw, il présente des vulnérabilités de sécurité majeures que les entreprises comme les particuliers ne peuvent pas se permettre d’ignorer.
Nombre de ces problèmes viennent du fait qu’accorder à un agent autonome un large accès à votre système sans restrictions peut entraîner de sérieux dégâts, comme on l’a vu lorsque OpenClaw a déraillé et supprimé l’intégralité de la boîte de réception d’un cadre de Meta AI.
Les défis de sécurité d’OpenClaw ont même été soulevés par des sociétés de cybersécurité de premier plan comme CrowdStrike. Compte tenu de l’immense popularité de l’outil, NVIDIA y a vu l’occasion d’apporter une réponse et de consolider sa domination dans l’IA. L’outil s’appelle NemoClaw.
Dans cet article, je vous présente l’outil, ses fonctionnalités, et la vision de NVIDIA pour un agent sécurisé.
NemoClaw est une couche d’exécution sécurisée qui se greffe sur OpenClaw pour contrôler les actions de l’agent. L’agent peut toujours écrire du code, naviguer sur le web et gérer des fichiers, mais ses actions passent désormais par des contrôles de politiques appliqués par le runtime OpenShell de NVIDIA.
OpenShell fournit des environnements d’exécution en sandbox pour protéger vos données et votre infrastructure à l’aide de politiques définies dans des fichiers YAML. Ces politiques empêchent l’activité réseau non autorisée, l’accès à certains fichiers et l’exfiltration de données.
Commençons par la sécurité de niveau entreprise. Avec OpenShell, les actions de l’agent doivent respecter les politiques en place. Si une commande n’est pas autorisée, elle est signalée pour examen manuel.
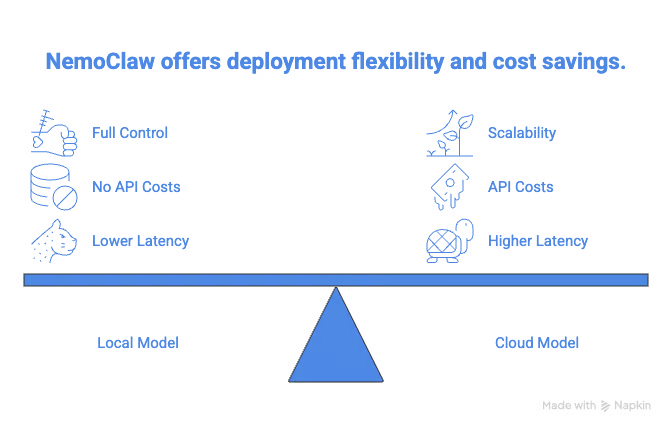
Vient ensuite le déploiement hybride lors de la configuration. NemoClaw vous permet de choisir entre un modèle local et des fournisseurs cloud via API tels qu’OpenAI et Anthropic.
NemoClaw s’intègre aussi nativement à la famille de modèles Nemotron de NVIDIA. Ils proposent Nemotran 3 Super 12b-a12 comme option à l’installation, accessible gratuitement avec une clé API NVIDIA.
Découvrez comment l’architecture de Nemotron 3 permet une coordination efficace des agents IA et réduit les coûts d’inférence dans notre tutoriel Nemotron 3 : architecture, benchmarks et comparaison avec les modèles ouverts.
Les recherches de SecurityScorecard en février 2026 ont mis au jour des dizaines de milliers d’instances OpenClaw exposées. Cela confirme la nécessité d’une mise en place sécurisée d’OpenClaw.
La couche de sécurité de NemoClaw via OpenShell garantit que votre agent n’exécutera aucune tâche non autorisée par les politiques en vigueur.
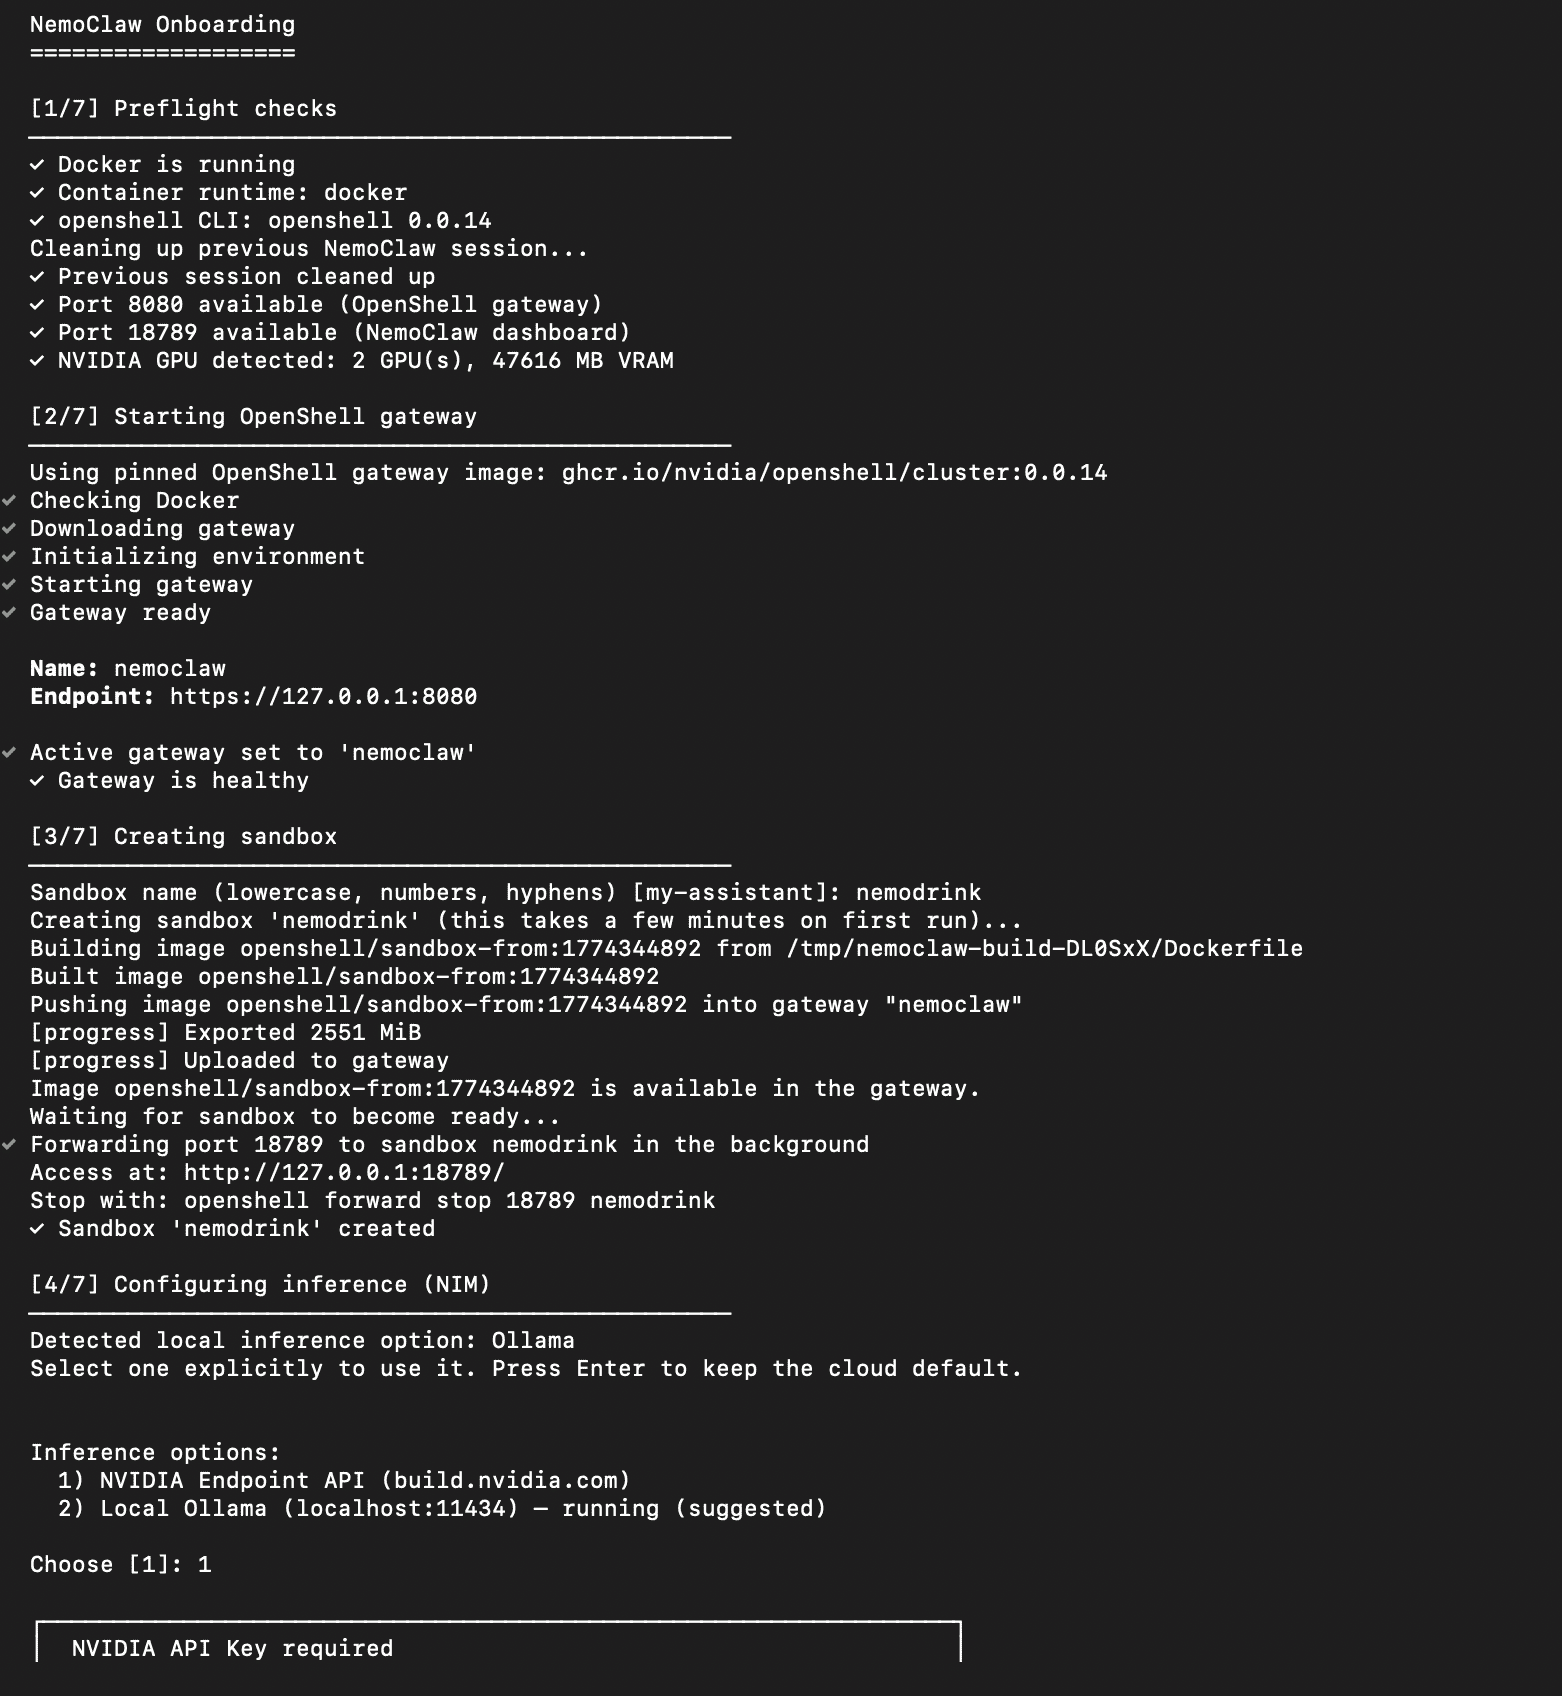
Comme vous pouvez le voir ci-dessous, NemoClaw vous permet de choisir certaines politiques via des préréglages lors de la configuration.
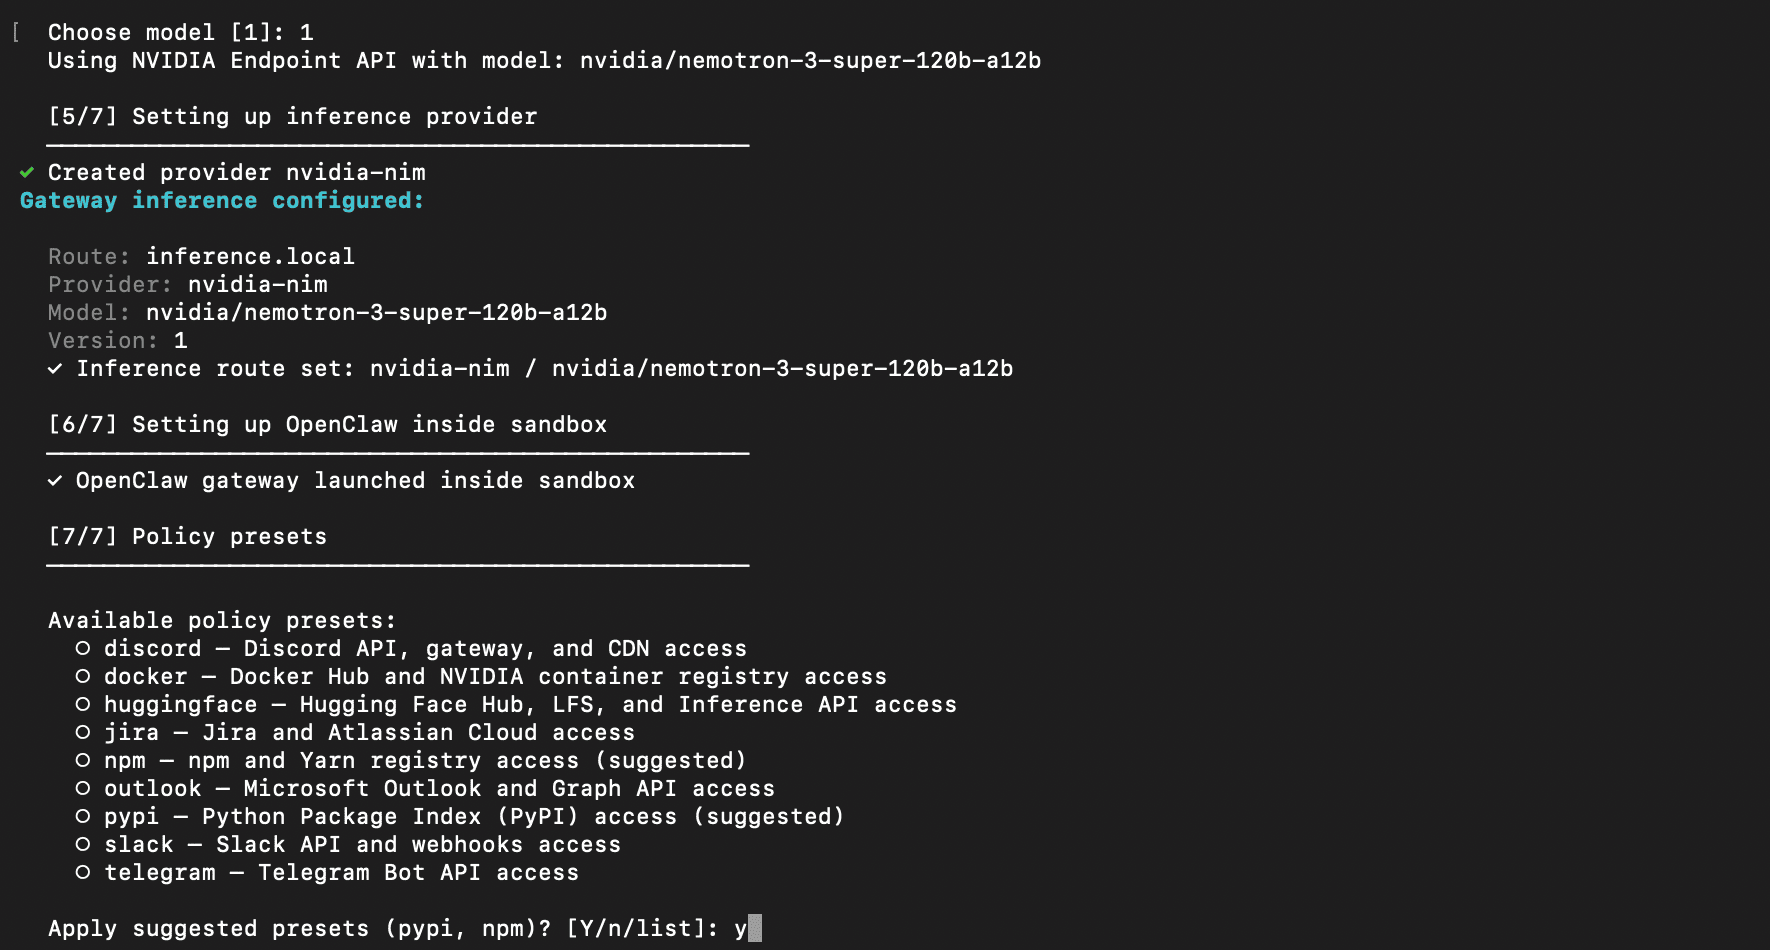
Par ailleurs, la possibilité de sécuriser OpenClaw via une simple commande facilite la configuration pour tous.
Je vous recommande de consulter notre tutoriel OpenClaw pour apprendre à configurer OpenClaw et dialoguer avec l’agent sur WhatsApp.
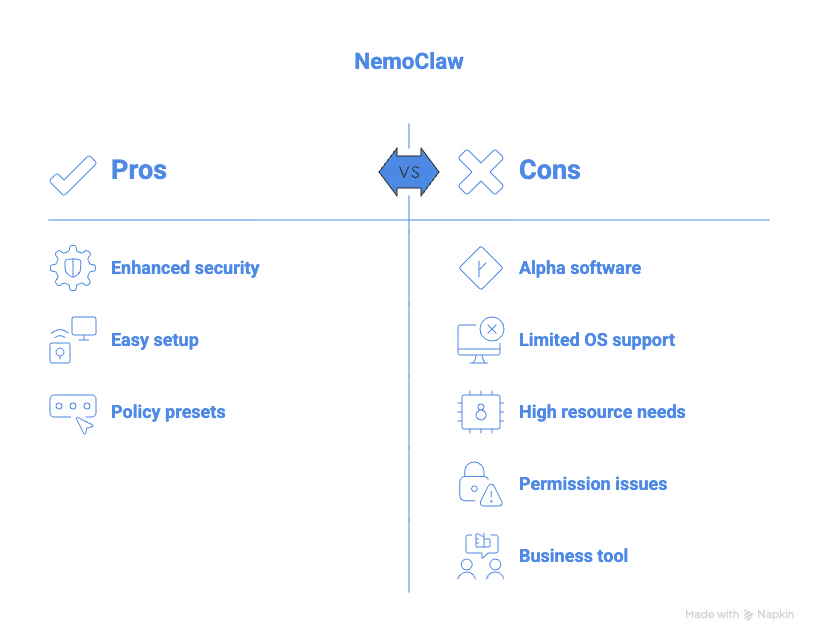
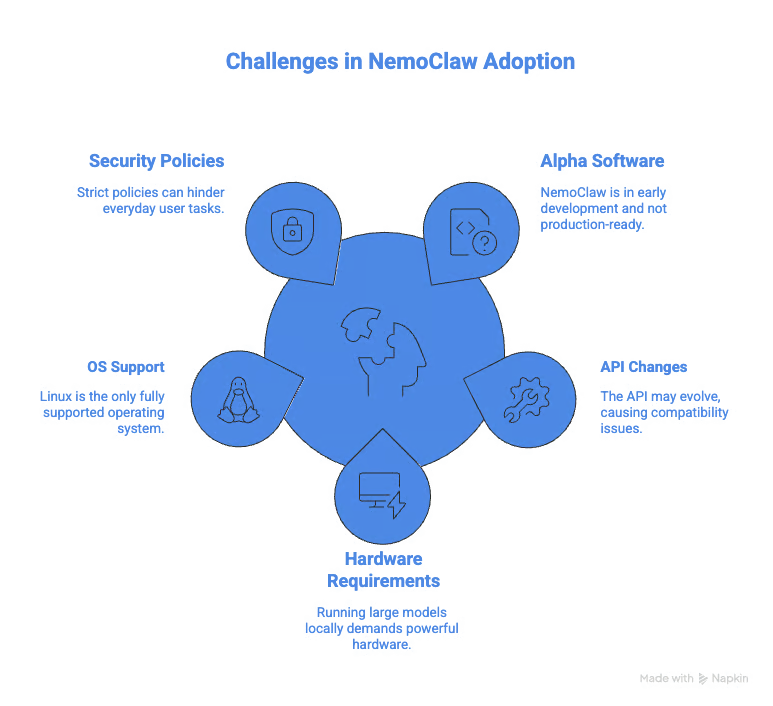
NemoClaw est aujourd’hui en version alpha, donc non prêt pour la production. L’environnement sandbox n’est pleinement pris en charge que sous Linux, avec un support partiel pour macOS et Windows (via WSL2).
NemoClaw nécessite également au minimum 8 Go de RAM et 4 vCPU pour fonctionner sans problèmes de mémoire. Bien que pris en charge nativement, exécuter localement le modèle Nemotron 120B demande des GPU puissants, généralement inaccessibles aux utilisateurs grand public.
L’utiliser au quotidien est aussi particulièrement délicat. Lors de mes essais, j’ai rencontré de nombreux problèmes de permissions que l’utilisateur moyen d’OpenClaw ne saurait pas résoudre. Il s’agit davantage d’un outil pour les organisations, où des équipes peuvent configurer et surveiller ces politiques d’autorisation.
Voyons comment installer NemoClaw.
L’installation de NemoClaw se fait en lançant une seule commande dans le terminal :
curl -fsSL https://www.nvidia.com/nemoclaw.sh | bashCelle-ci télécharge et exécute le script d’installation qui met en place toutes les dépendances requises.
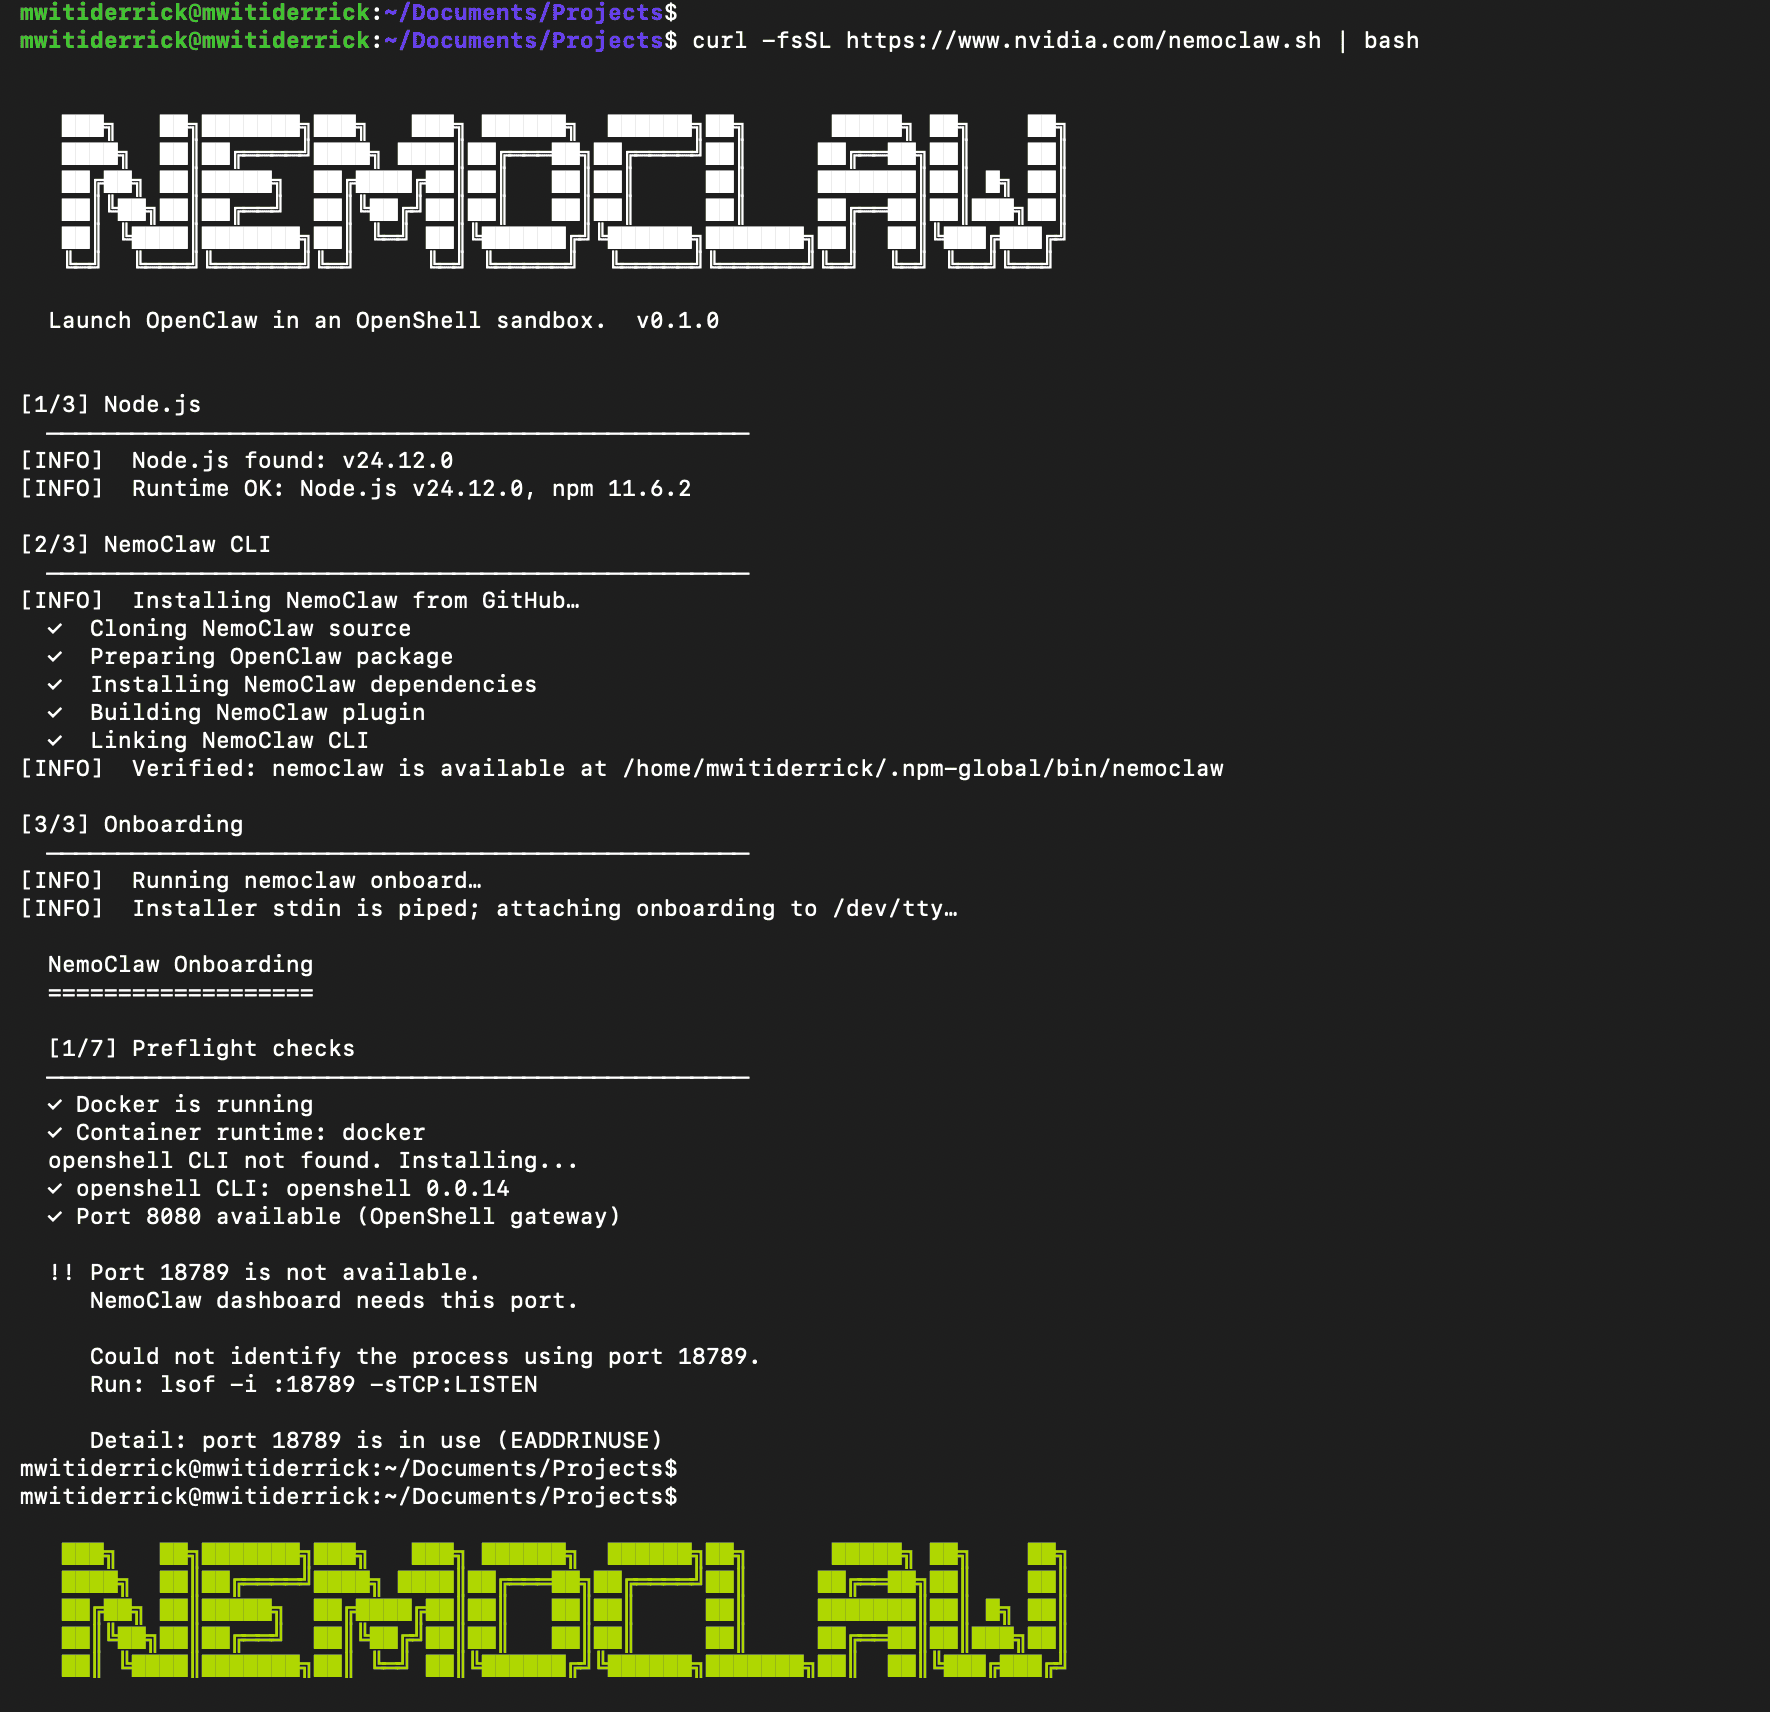
Une fois l’installation terminée, saisissez nemoclaw onboard pour lancer l’assistant qui vous guide dans la configuration du sandbox et des politiques de sécurité. Il vous permettra de :
Apprenez à configurer et utiliser des modèles locaux avec OpenClaw dans notre tutoriel OpenClaw avec Ollama.
Une fois l’onboarding terminé, vous pouvez interagir avec votre agent dans le sandbox que vous venez de configurer. D’abord, connectez-vous :
nemoclaw sand_box_name connectVous pouvez maintenant dialoguer avec l’agent OpenClaw à l’intérieur du sandbox :
 openclaw agent --agent main --local -m "Who is the founder of NVIDIA?"
🦞 OpenClaw 2026.3.11 (29dc654) — Hot reload for config, cold sweat for deploys.
NVIDIA was founded in 1993 by three engineers:
- **Jensen Huang** (CEO)
- **Chris Malachowsky**
- **Curtis Priem**
Jensen Huang is the most publicly recognized co‑founder and has served as the company’s CEO since its inception.
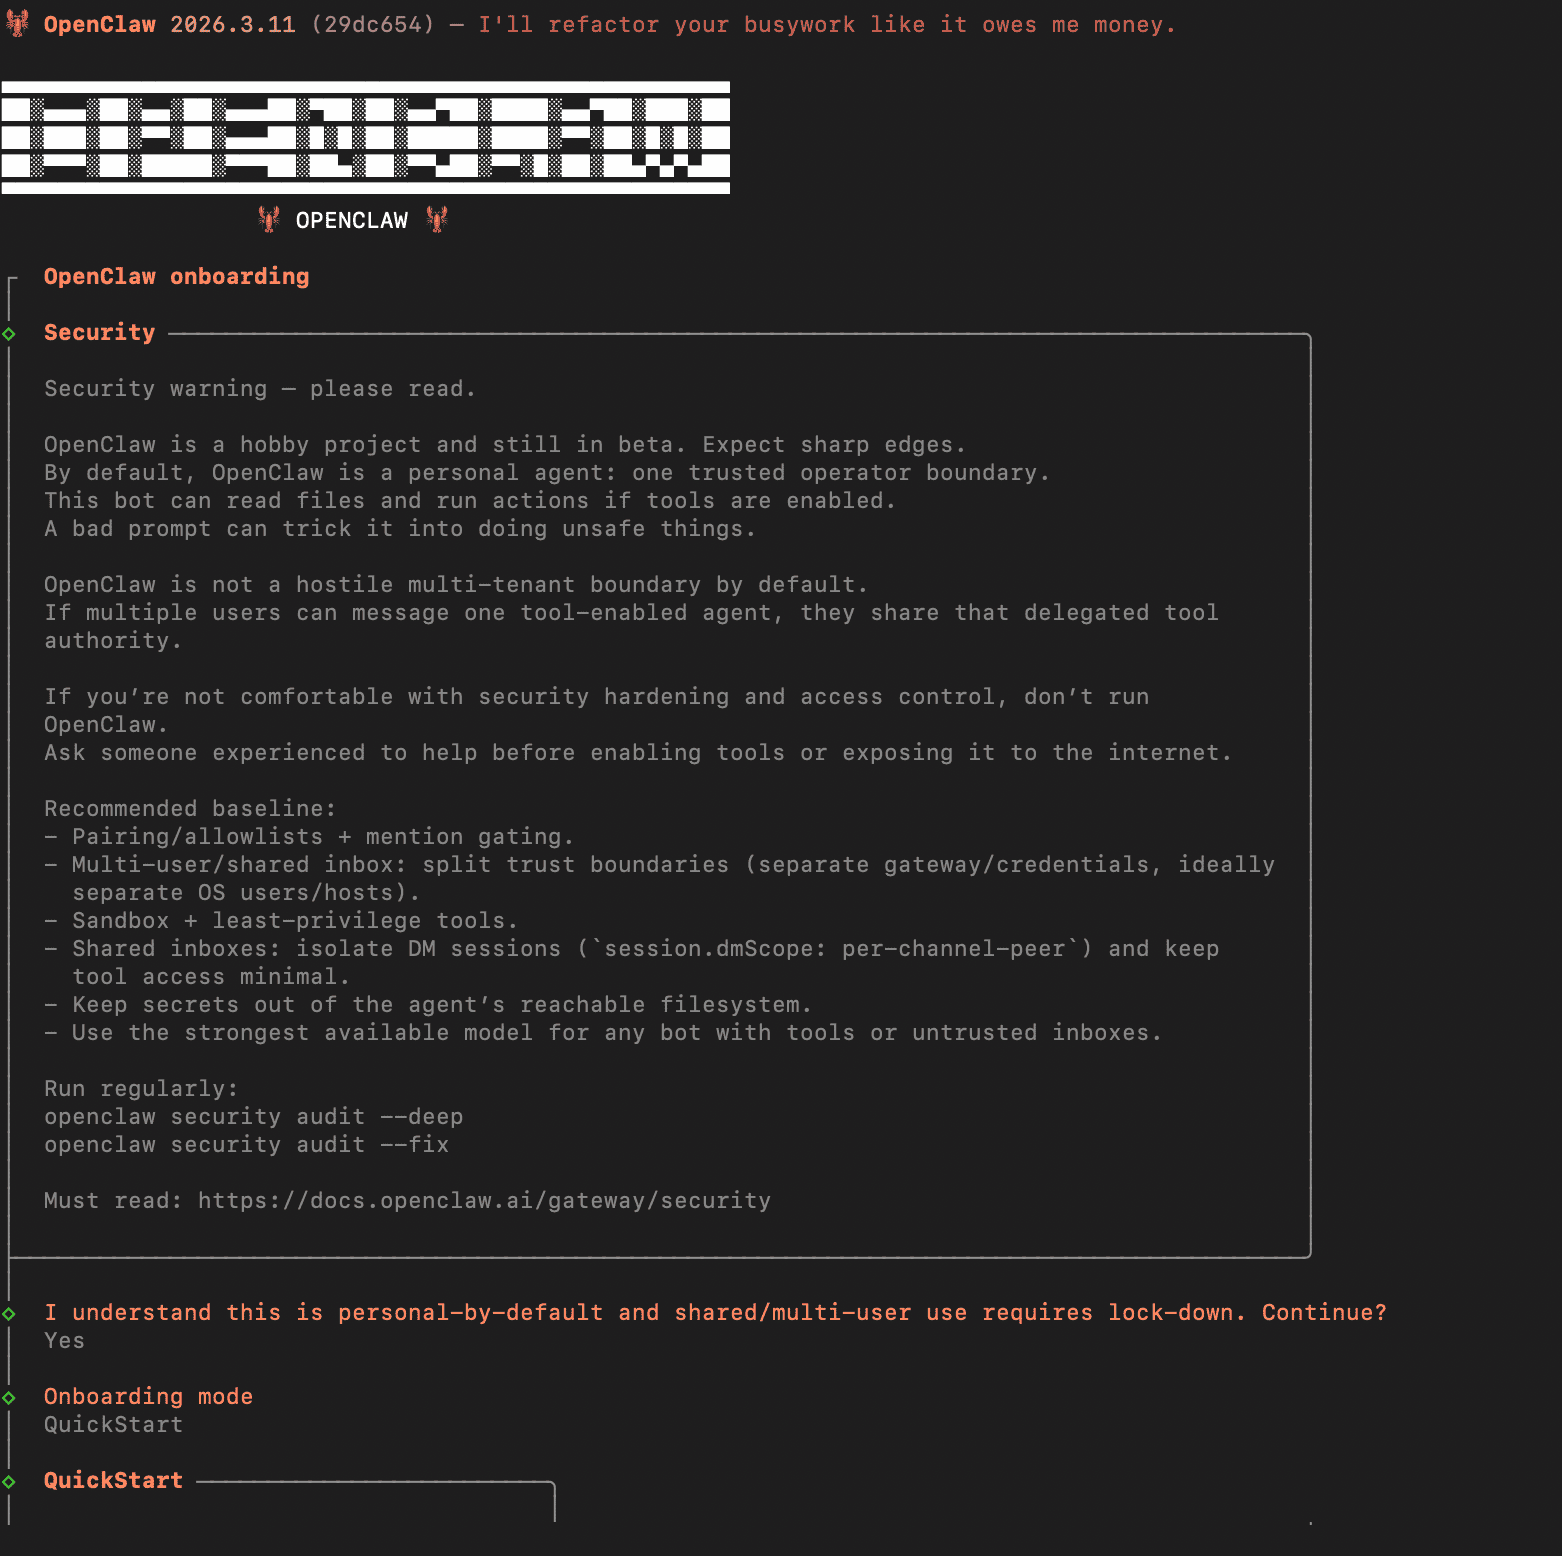
Vous pouvez également exécuter openclaw onboard dans le sandbox pour configurer votre plateforme de messagerie préférée, comme Telegram.
 Les points forts de NemoClaw
NemoClaw et OpenClaw présentent quelques différences clés. Voyons-les dans cette section.
NemoClaw s’appuie sur le runtime OpenShell pour bloquer les connexions réseau non autorisées et restreindre les opérations de lecture/écriture de fichiers à des dossiers spécifiques. Il bloque également toutes les connexions sortantes, sauf celles que vous avez explicitement autorisées. Cela évite que l’agent ne soit victime d’une injection de prompt via un site malveillant.
NemoClaw limite aussi les lectures et écritures à l’environnement sandbox et empêche toute élévation de privilèges.
Cette fonctionnalité garantit que l’agent ne peut pas s’octroyer de nouveaux droits au-delà de ceux qui lui ont été accordés. Vous pourriez obtenir un résultat similaire en utilisant OpenClaw dans un environnement Docker, mais l’approche de NemoClaw est plus stricte tout en vous laissant la possibilité d’approuver des requêtes au cas par cas.
Avec NemoClaw, vous devez approuver manuellement toute requête qui n’est pas déjà autorisée par la politique. Si, par exemple, OpenClaw tente d’atteindre un endpoint non autorisé, OpenShell bloquera la requête et affichera une invite dans le terminal pour que vous l’approuviez.
Lors de la configuration de NemoClaw, vous pouvez l’utiliser avec Nemotron 3 Super 120B en local ou via une API NVIDIA. Autrement dit, si vous disposez du matériel adéquat, vous pouvez exploiter le modèle gratuitement en local.
L’API NVIDIA offre également un usage gratuit limité. Les modèles locaux sont un atout majeur pour les secteurs soumis à de fortes contraintes de confidentialité, comme la santé. À l’instar d’OpenClaw, NemoClaw est agnostique côté modèle : vous pouvez l’utiliser avec n’importe quel fournisseur local ou via API pris en charge.
Par défaut, NemoClaw applique des politiques strictes qui empêchent l’agent d’exécuter du code dangereux ou de divulguer des données sensibles.
Les politiques sont définies dans des fichiers YAML, que vous pouvez modifier pour les ajuster ou en ajouter de nouvelles. Lorsqu’une action est rejetée, vous pouvez l’autoriser : cette autorisation ne durera que pour la session en cours. Pour la rendre permanente, il faut modifier les politiques.
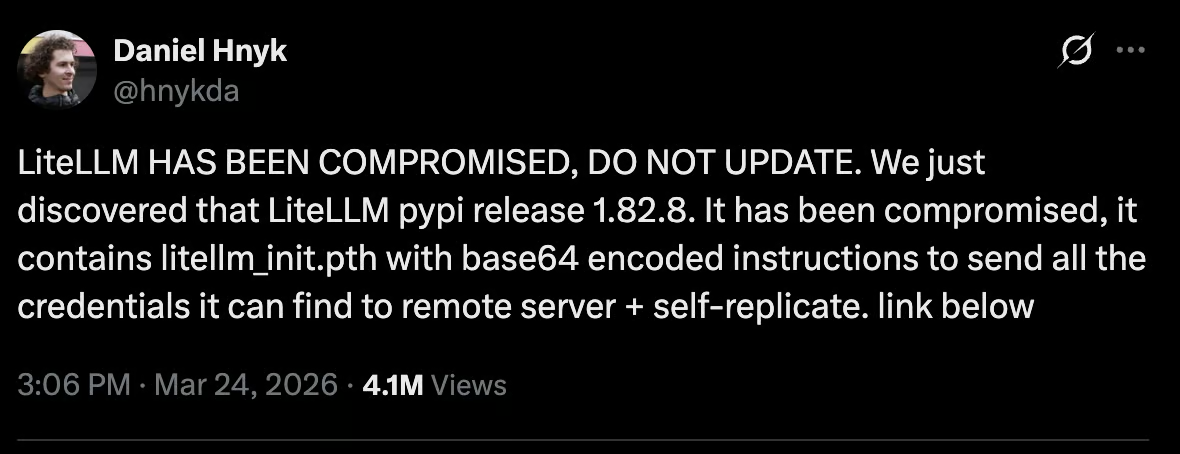
Par exemple, comme illustré ci-dessous, le paquet Python LiteLLM a été compromis, exposant des milliers d’utilisateurs.
Avec NemoClaw exécuté dans un sandbox et des politiques qui contrôlent l’accès à certains dossiers de l’ordinateur, il serait impossible pour ce paquet compromis de collecter vos identifiants et de les publier en ligne.
NemoClaw peut automatiser des recherches impliquant des données sensibles d’entreprise. L’agent peut résumer des documents internes et produire des rapports sans que les données ne quittent le sandbox.
Les politiques réseau garantissent que l’agent n’accède qu’aux services approuvés, et les restrictions du système de fichiers l’empêchent d’atteindre des fichiers hors du sandbox.
Cependant, NemoClaw présente les limites suivantes :
Lors du keynote GTC de cette année, Jensen Huang a comparé OpenClaw à Linux, affirmant qu’OpenClaw avait accompli en quelques semaines ce que Linux a mis 30 ans à réaliser. Selon lui, chaque entreprise devrait avoir une stratégie OpenClaw.
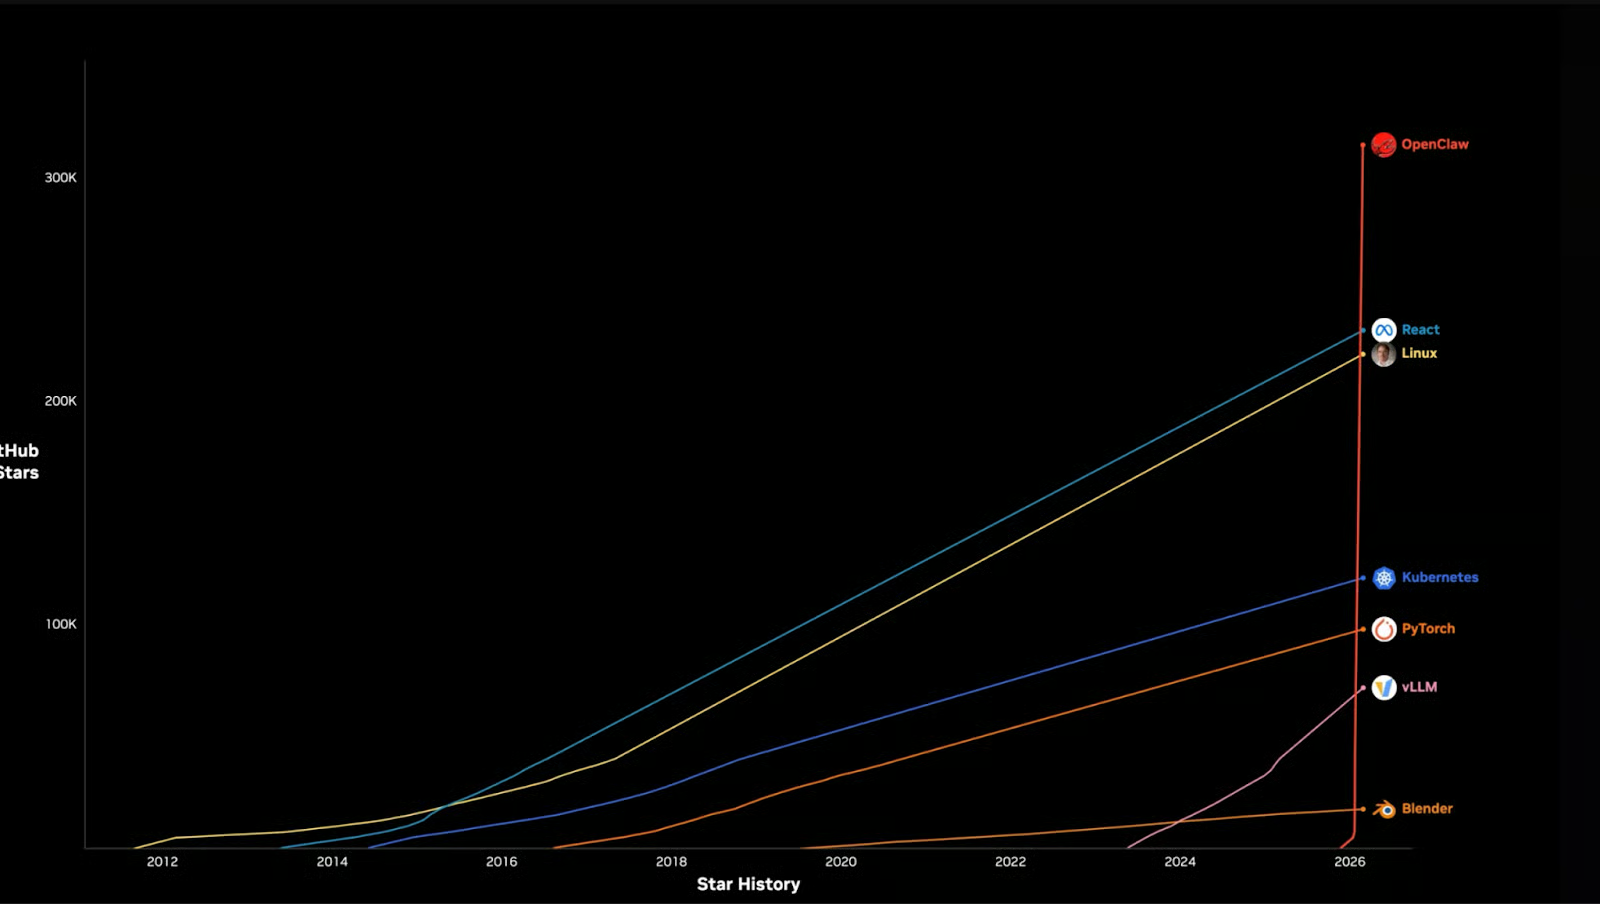
Étant donné que chaque entreprise a besoin d’une stratégie d’informatique agentique, le potentiel d’OpenClaw est immense.
Mais cela s’accompagne de défis de sécurité très sérieux.
Lorsque j’ai configuré mon propre OpenClaw, j’ai dû le faire dans un Docker avec des permissions limitées et sans possibilité d’élévation de privilèges.
Les enjeux de sécurité d’OpenClaw ne concernent pas que les entreprises : les utilisateurs individuels doivent eux aussi prendre la sécurité d’OpenClaw très au sérieux.
Par conséquent, NemoClaw devrait évoluer vers un produit que les particuliers pourront également utiliser pour sécuriser leurs installations, et pas uniquement les entreprises. Cela permettra à chacun d’exécuter OpenClaw sereinement sur son ordinateur personnel, sans devoir s’équiper d’une machine dédiée pour protéger son poste principal.
Le fait qu’un outil agentique comme OpenClaw ait besoin de garde-fous pour empêcher l’exécution de commandes dangereuses ne fait aucun doute.
Les récentes attaques sur la chaîne d’approvisionnement, comme celle ayant visé LiteLLM, montrent clairement qu’on ne peut pas se permettre d’exécuter un agent sans restrictions.
La seule question est de savoir si NemoClaw sera l’outil que nous utiliserons tous pour sécuriser ces installations OpenClaw. La réponse viendra avec l’évolution du projet et l’arrivée d’une version stable.
Pour en savoir plus sur l’utilisation des outils d’IA, nous vous recommandons de consulter notre guide des meilleurs outils IA gratuits. Pour aller plus loin en code avec l’IA, suivez notre cours AI-Assisted Coding for Developers pour développer les compétences qui rendent les assistants IA plus fiables dans votre flux de développement.
Vous pouvez également apprendre à créer des applications pilotées par l’IA avec des LLM, des prompts, des chaînes et des agents dans LangChain grâce à notre cours Developing LLM Applications with LangChain.
Les meilleurs cours d’IA
Cours
Cours
Cours
blog
Kurtis Pykes
9 min
blog
blog
Kurtis Pykes
15 min
blog
Zoumana Keita
15 min
Tutoriel
Tutoriel
Josef Waples
8 min