Cursus
AI-ondersteund coderen voor developers
1 uur 30 min
10.7K
OpenClaw is waarschijnlijk het populairste agentische hulpmiddel tot nu toe in 2026. Maar zoals we benadrukken in onze OpenClaw-gids, heeft het serieuze beveiligingslekken die bedrijven en individuen zich niet kunnen veroorloven te negeren.
Veel van de problemen komen voort uit het feit dat een autonome agent brede, onbegrensde toegang tot je systeem geven tot ernstige problemen kan leiden, zoals we zagen toen OpenClaw ontspoorde en de volledige inbox van een Meta AI-directeur verwijderde.
De beveiligingsuitdagingen van OpenClaw zijn zelfs aangekaart door toonaangevende beveiligingsbedrijven zoals CrowdStrike. Gezien de enorme populariteit van de tool zag NVIDIA hierin een kans om een oplossing te bouwen en zijn dominantie in AI te versterken. Die tool heet NemoClaw.
In dit artikel neem ik je mee door wat de tool is, wat hij doet en NVIDIA’s visie op een veilige agentische tool.
NemoClaw is een veilige runtime-laag bovenop OpenClaw die de acties van de agent controleert. De agent kan nog steeds code schrijven, op het web browsen en bestanden beheren, maar zijn acties gaan nu door beleidscontroles die worden afgedwongen door NVIDIA’s OpenShell-runtime.
OpenShell biedt sandboxed uitvoeringsomgevingen om je data en infrastructuur te beschermen met beleidsregels die in YAML-bestanden zijn gedefinieerd. De policies voorkomen ongeautoriseerde netwerkactiviteit, toegang tot bepaalde bestanden en data-exfiltratie.
Laten we beginnen met beveiliging op ondernemingsniveau. Met OpenShell moeten de acties van de agent langs bestaande policies. Als een specifiek commando niet is toegestaan, wordt het gemarkeerd voor handmatige review.
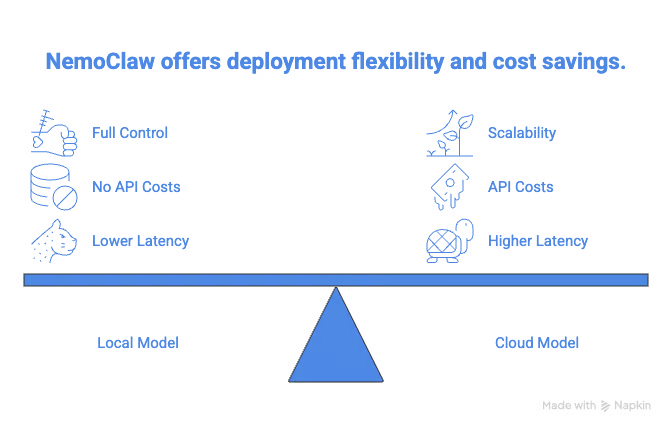
Vervolgens is er hybride deployment tijdens de setup. Met NemoClaw kun je kiezen tussen een lokaal model en API-gebaseerde cloudproviders zoals OpenAI en Anthropic.
NemoClaw integreert ook native met NVIDIA’s Nemotron-modelfamilie. Ze bieden Nemotran 3 Super 12b-a12 als optie tijdens de setup, en je kunt het gratis gebruiken met een NVIDIA API-sleutel.
Ontdek in onze Nemotron 3: Architecture, Benchmarks, and Open-Model Comparisons-tutorial hoe de architectuur van Nemotron 3 efficiënte coördinatie van AI-agents mogelijk maakt en de inference-kosten verlaagt.
Onderzoek van SecurityScorecard uit februari 2026 vond tienduizenden blootgestelde OpenClaw-instanties. Dit bevestigt dat er een veilige manier nodig is om OpenClaw op te zetten.
De beveiligingslaag van NemoClaw via OpenShell zorgt ervoor dat je agent geen taken uitvoert die niet al zijn toegestaan.
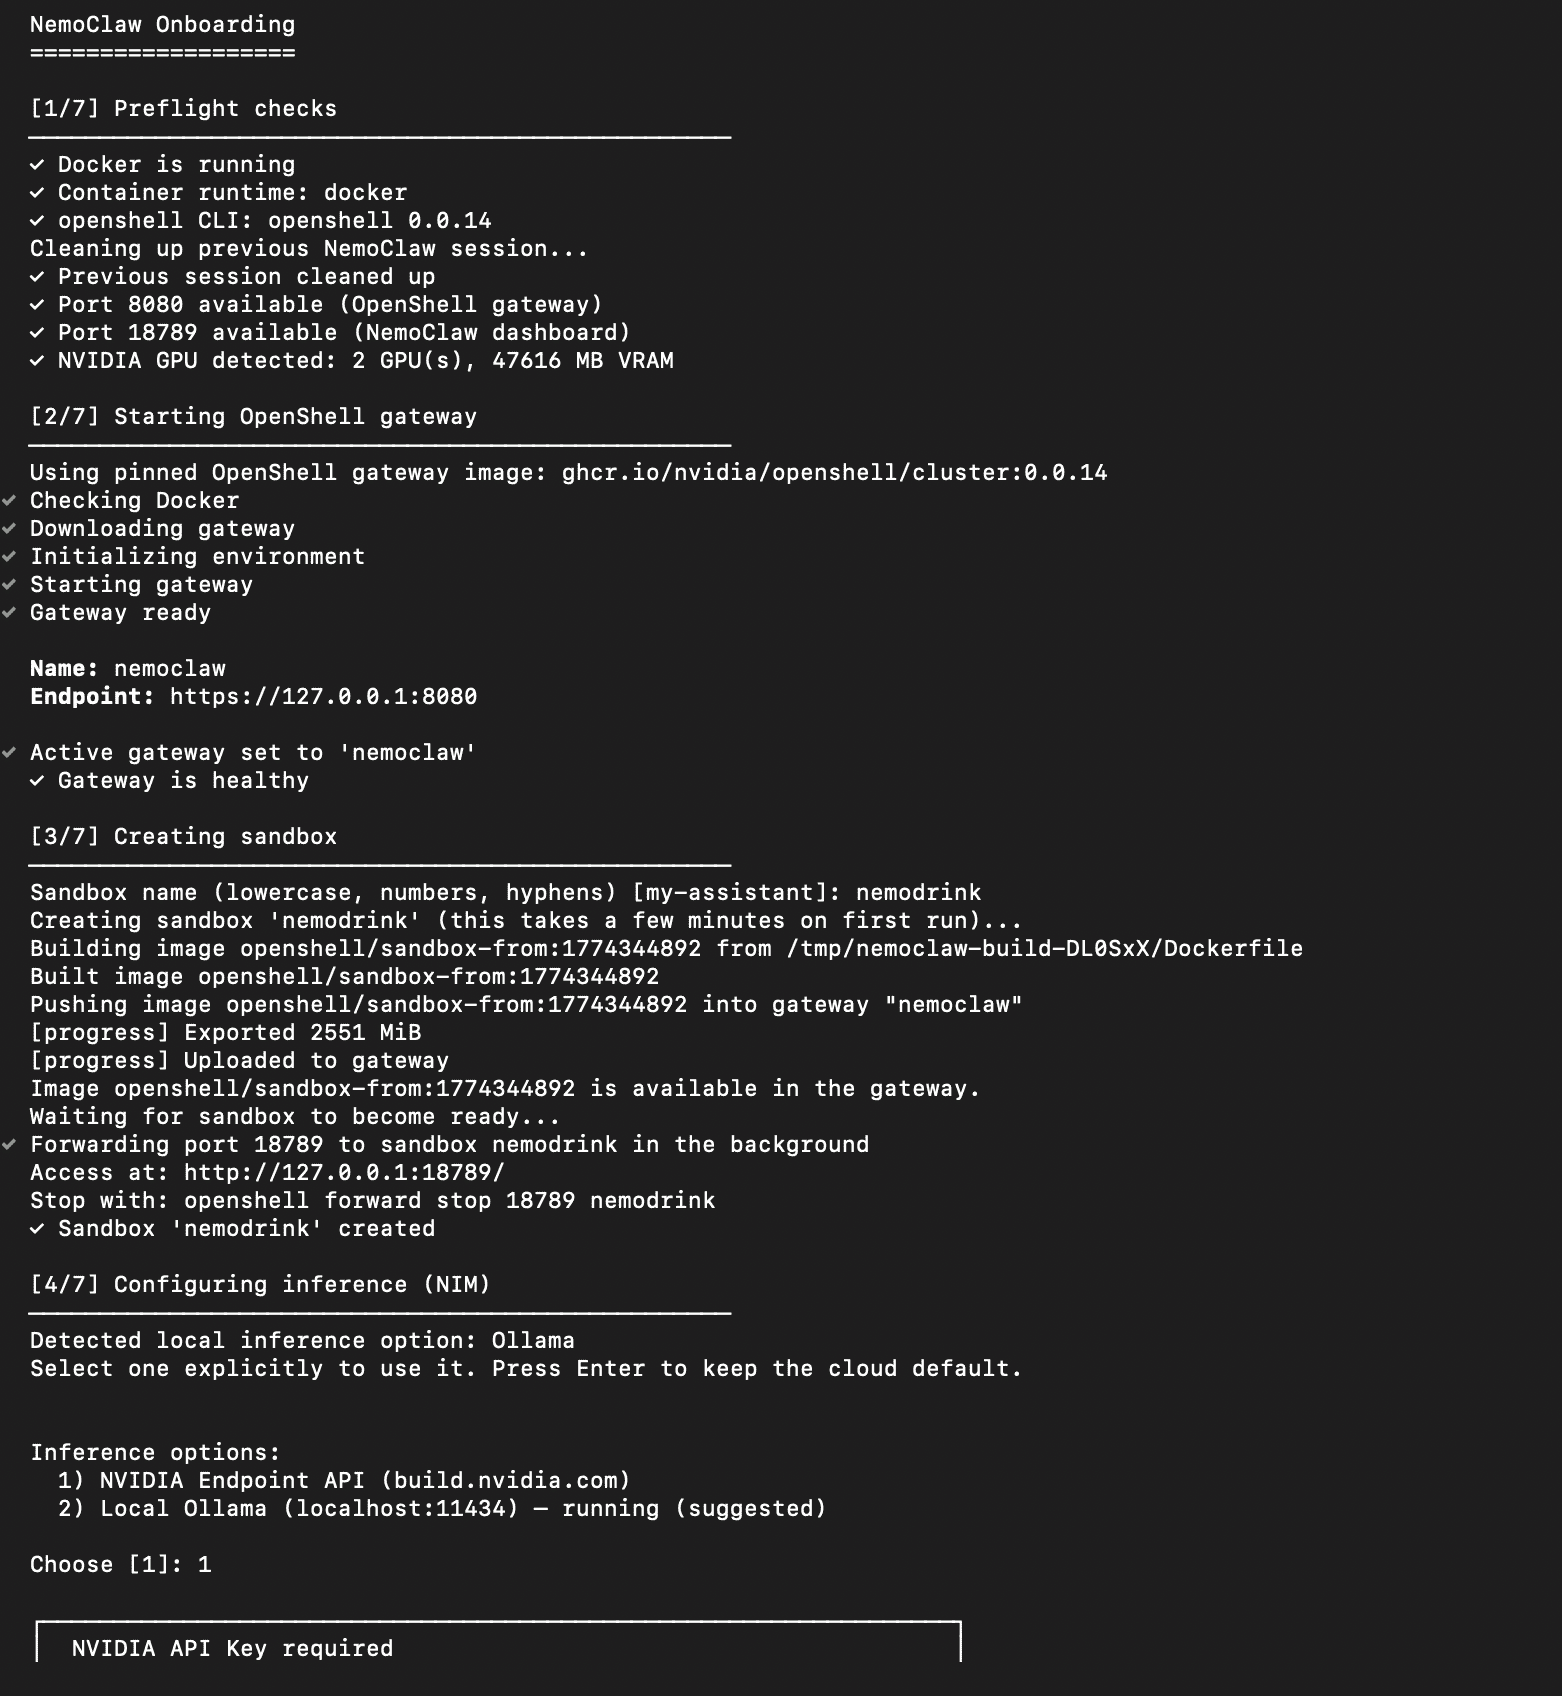
Zoals je in de afbeelding hieronder ziet, kun je tijdens de setup enkele policies kiezen via de meegeleverde presets.
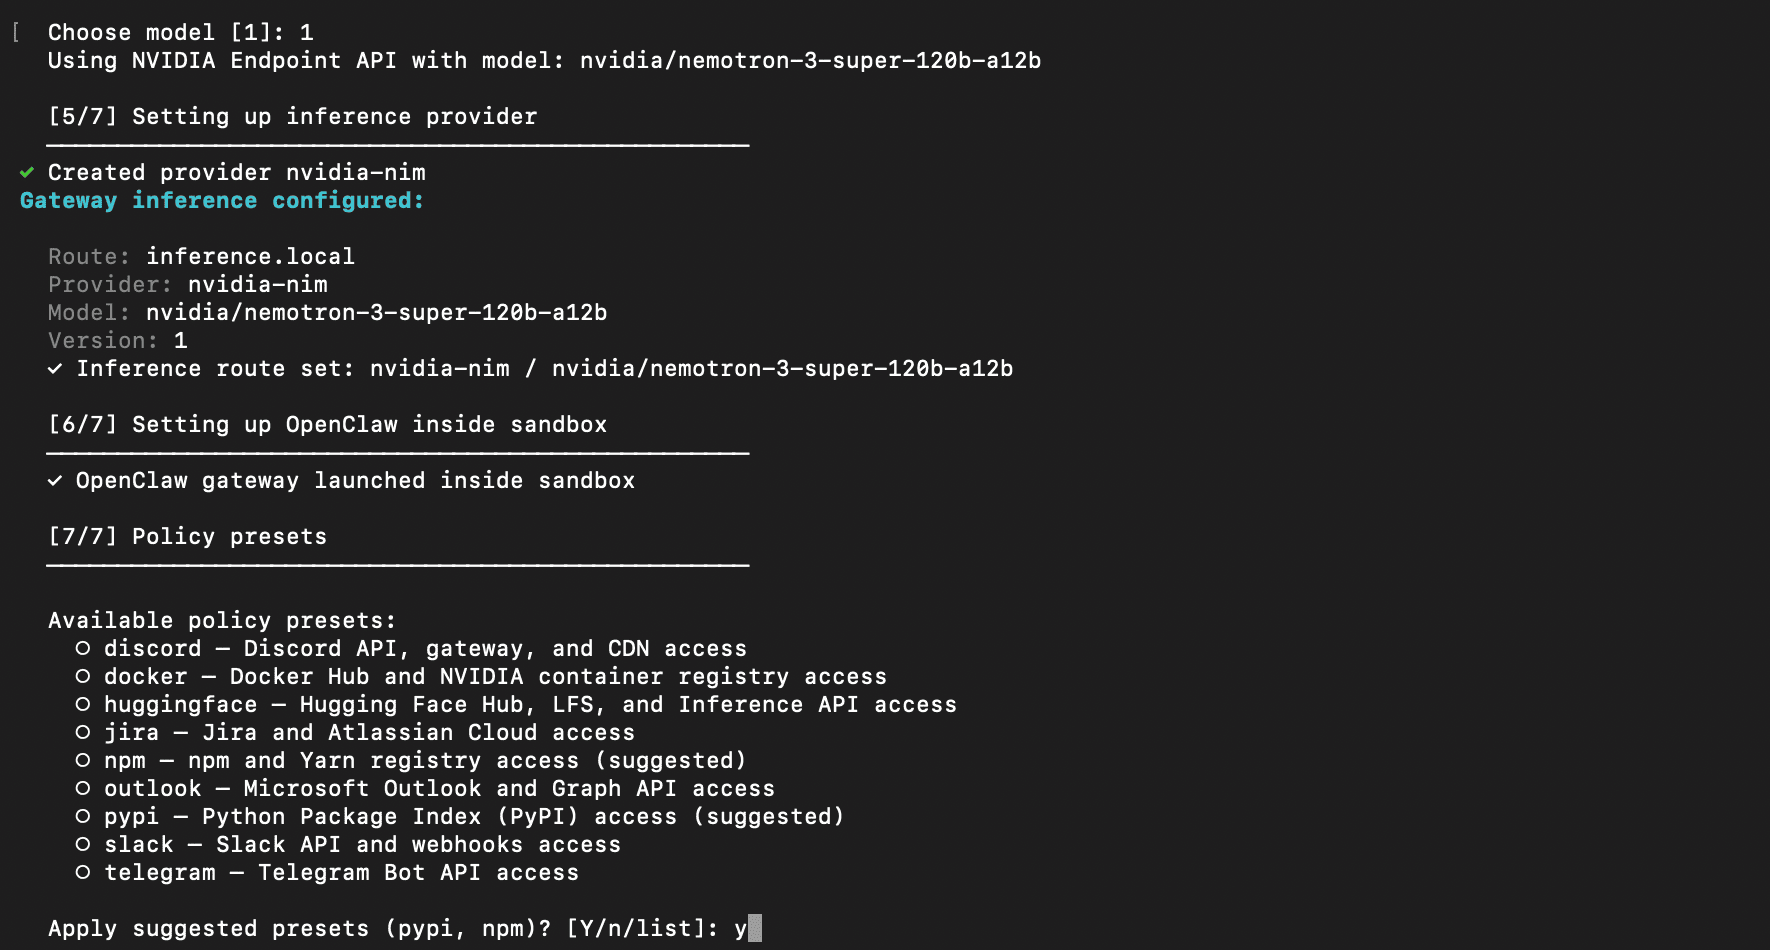
Daarnaast maakt het idee dat je met één commando een veilige OpenClaw-omgeving kunt opzetten het makkelijk om agents te configureren.
Ik raad aan om te bekijken hoe je OpenClaw instelt en met de agent praat via WhatsApp in onze OpenClaw-tutorial.
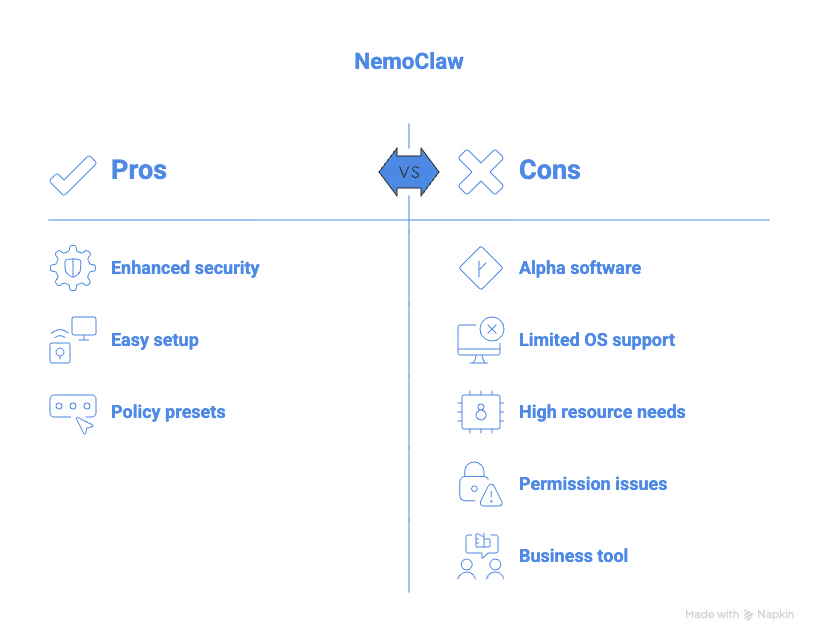
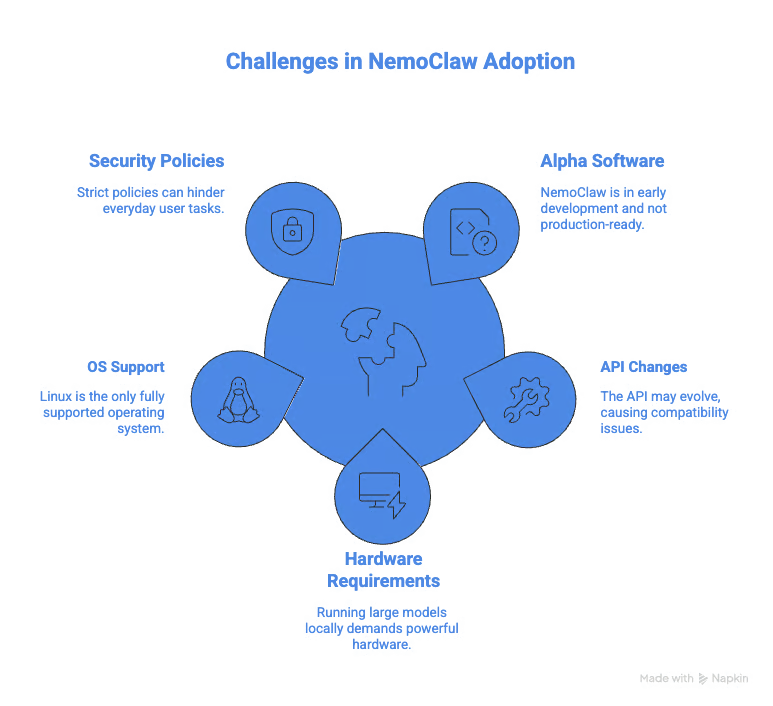
NemoClaw is op dit moment alpha-software en dus niet productie‑klaar. De sandbox-omgeving wordt bovendien volledig ondersteund op Linux, met gedeeltelijke ondersteuning voor macOS en Windows, waarbij WSL2 vereist is.
NemoClaw vereist ook minimaal 8 GB RAM en ten minste 4 vCPU’s om zonder geheugengebreken te draaien. Hoewel het native wordt ondersteund, vereist het lokaal draaien van het 120B Nemotron-model krachtige GPU’s die voor doorsnee gebruikers niet haalbaar zijn.
NemoClaw dagelijks draaien is bovendien erg lastig. Tijdens het gebruik stuitte ik op tal van toestemmingsproblemen die een normale OpenClaw-gebruiker niet zomaar kan oplossen. Dit is vooral een zakelijke tool, waarbij er mensen zijn om deze permission policies te configureren en te monitoren.
Laten we kijken hoe je NemoClaw installeert.
De installatie van NemoClaw kan met één commando in de terminal worden uitgevoerd:
curl -fsSL https://www.nvidia.com/nemoclaw.sh | bashDit downloadt en voert het installatiescript uit, dat alle vereiste afhankelijkheden instelt.
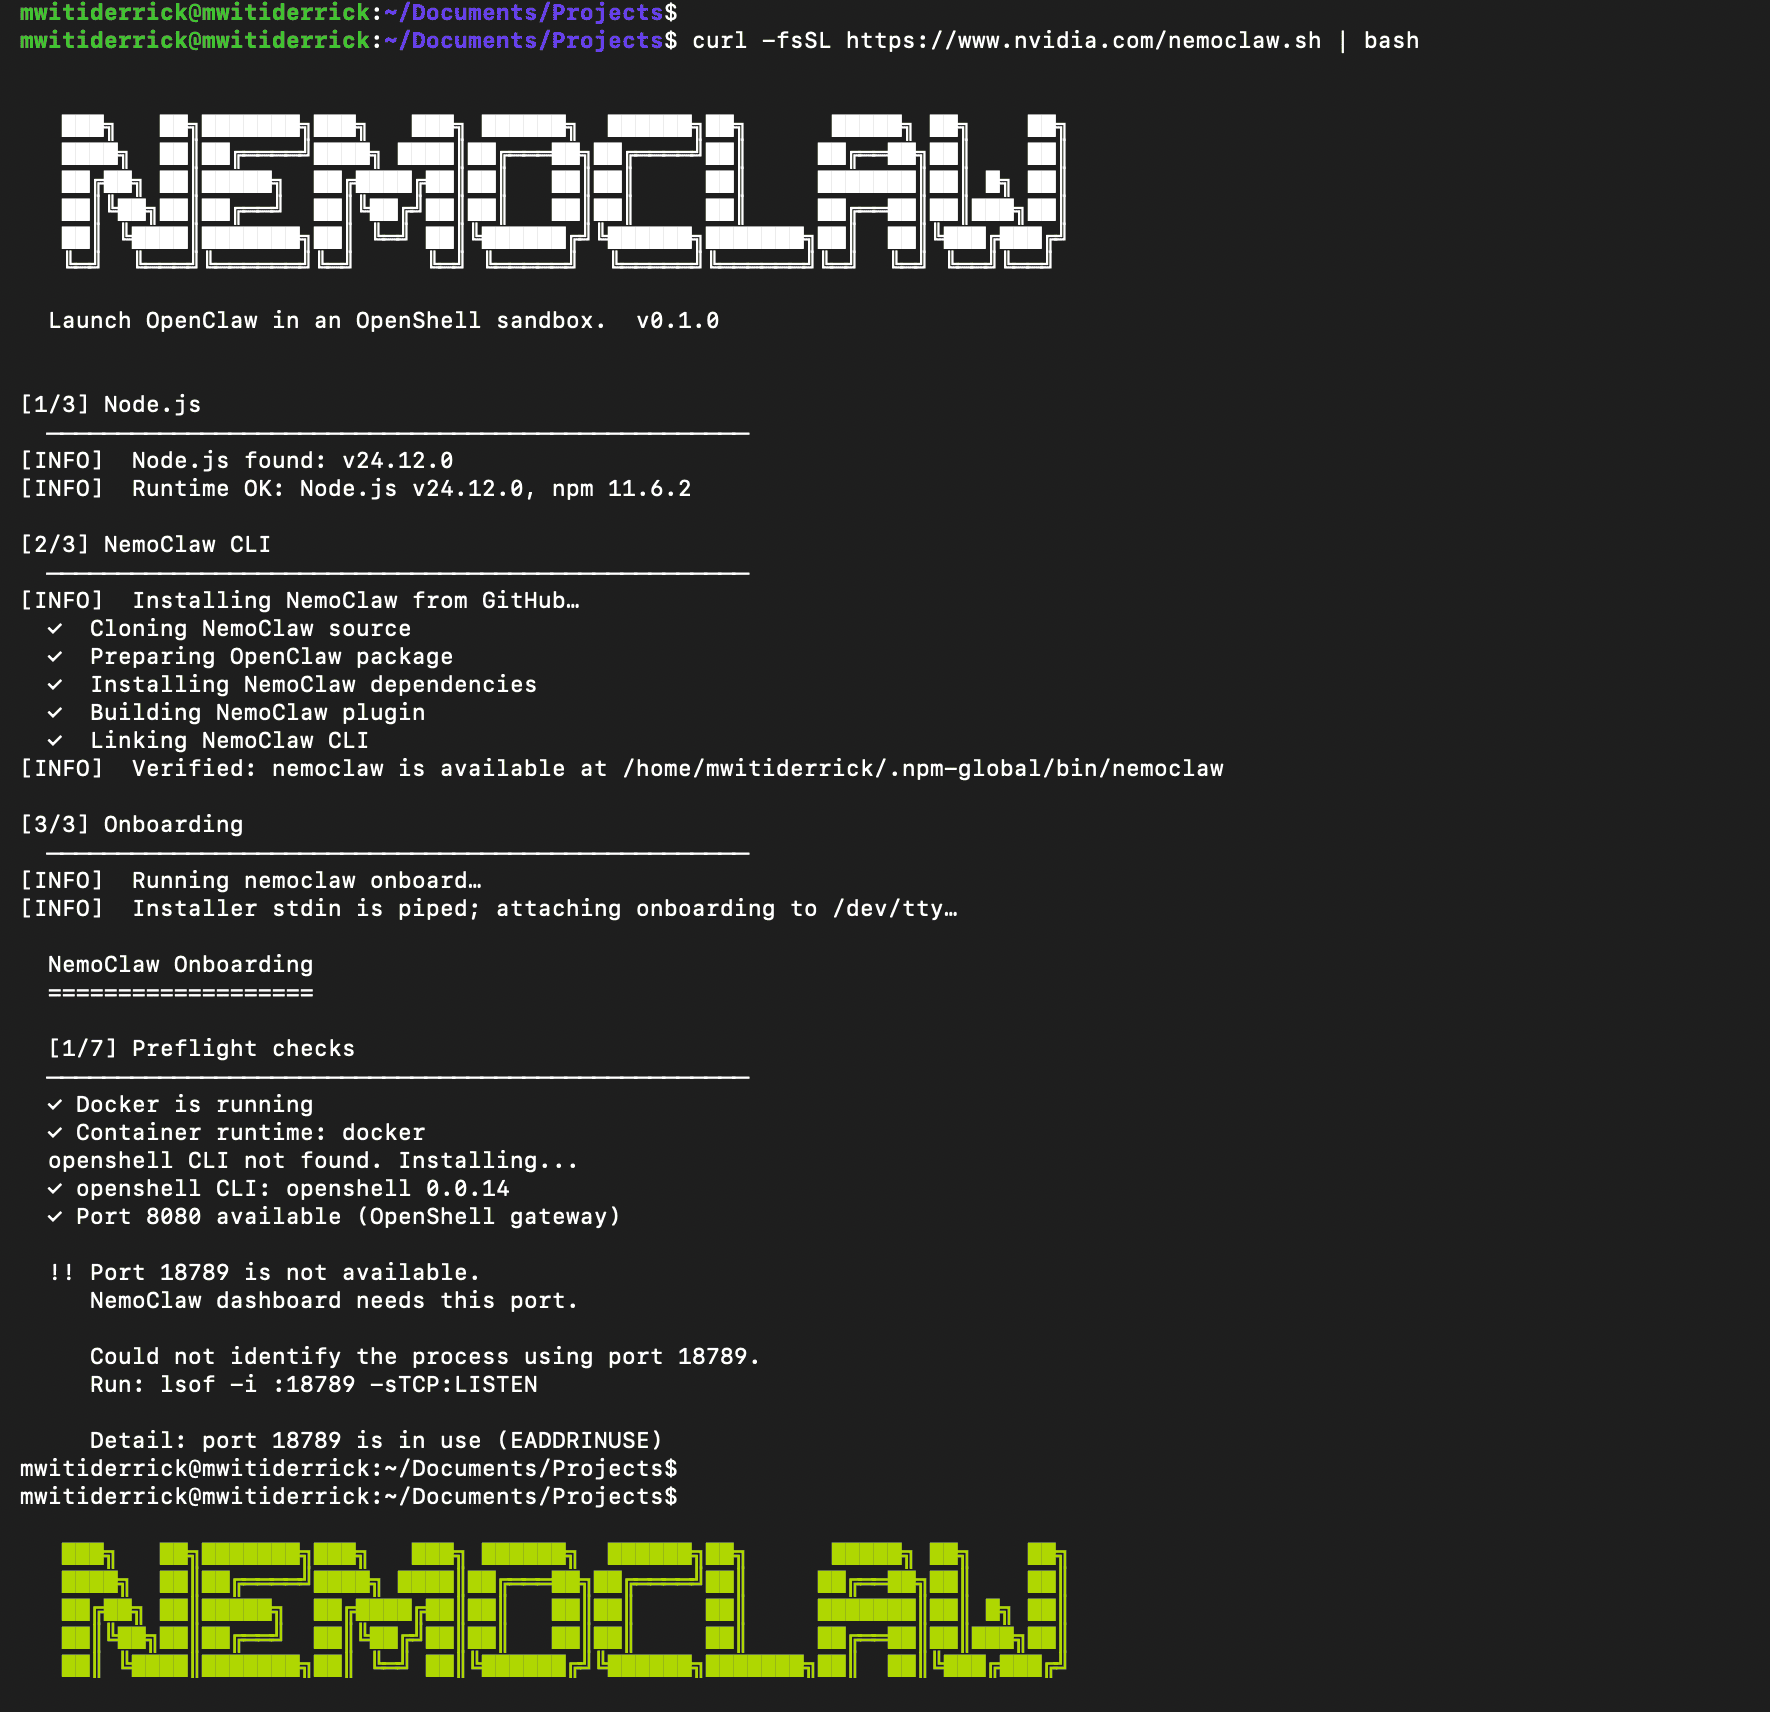
Zodra de installatie is voltooid, typ je nemoclaw onboard om een onboardingwizard te starten die je stap voor stap helpt bij het configureren van je sandbox en het instellen van beveiligingspolicies. Je kunt hiermee:
Ontdek hoe je lokale modellen met OpenClaw instelt en gebruikt in onze Using OpenClaw with Ollama-tutorial.
Na het onboarden kun je met je agent communiceren via de sandbox die je hierboven hebt geconfigureerd. Je moet er eerst verbinding mee maken:
nemoclaw sand_box_name connectJe kunt nu praten met de OpenClaw-agent binnen de sandbox:
 openclaw agent --agent main --local -m "Who is the founder of NVIDIA?"
🦞 OpenClaw 2026.3.11 (29dc654) — Hot reload for config, cold sweat for deploys.
NVIDIA was founded in 1993 by three engineers:
- **Jensen Huang** (CEO)
- **Chris Malachowsky**
- **Curtis Priem**
Jensen Huang is the most publicly recognized co‑founder and has served as the company’s CEO since its inception.
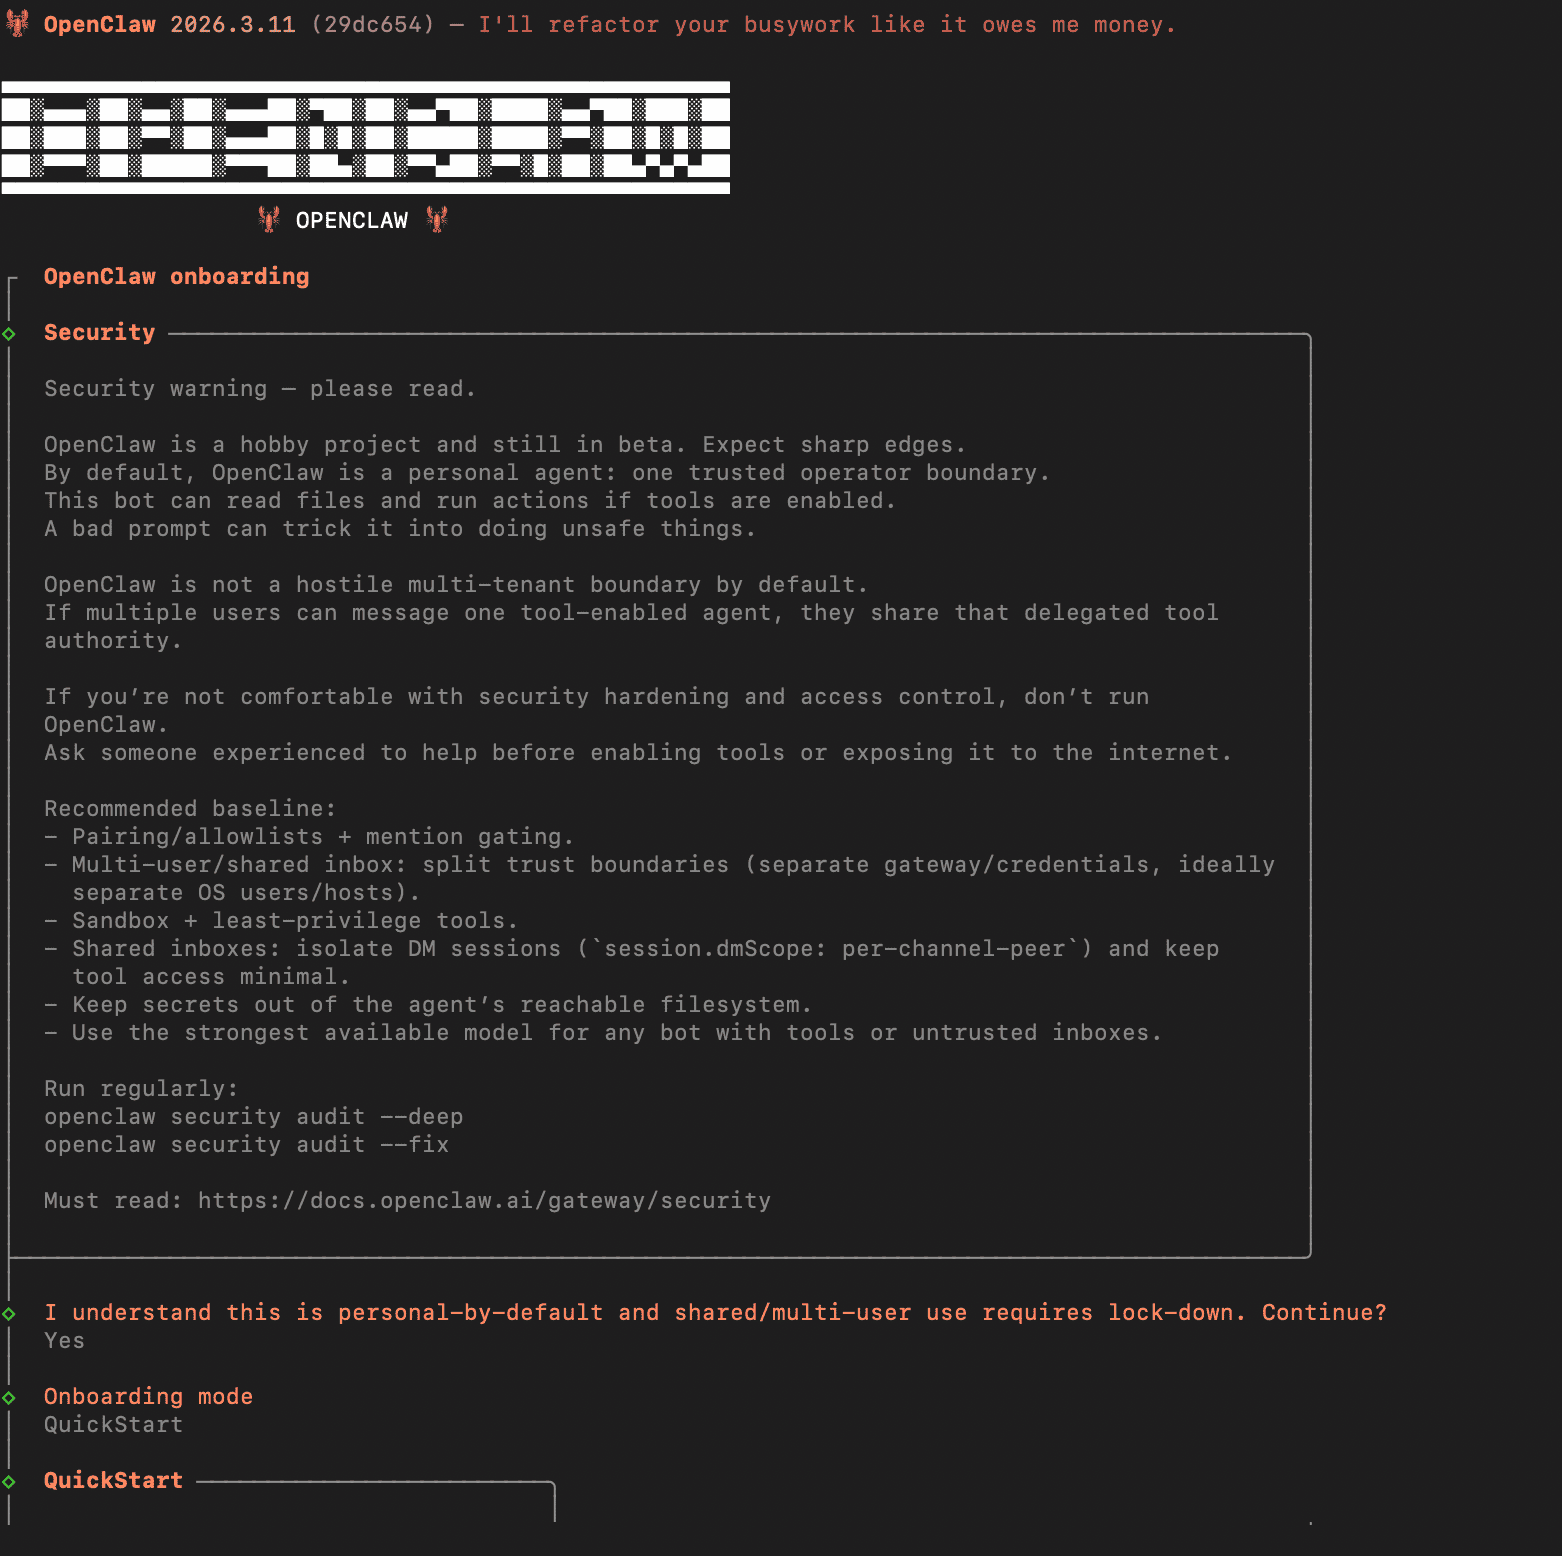
Je kunt binnen de sandbox ook openclaw onboard uitvoeren om je favoriete berichtendienst, zoals Telegram, te configureren.
 Opvallende mogelijkheden van NemoClaw
Er zijn een paar belangrijke verschillen tussen NemoClaw en OpenClaw. Laten we die in deze sectie bespreken.
NemoClaw gebruikt de OpenShell-runtime om ongeautoriseerde netwerkverbindingen te blokkeren en bestandsin- en -uitvoer te beperken tot specifieke mappen. Het blokkeert ook alle uitgaande verbindingen behalve de door jou toegestane. Dit voorkomt dat de agent mogelijk een prompt injection oploopt via een kwaadaardige website.
NemoClaw beperkt bovendien lezen en schrijven tot de sandbox-omgeving en voorkomt privilege‑escalatie.
Deze feature zorgt ervoor dat de agent geen nieuwe rechten kan aanvragen buiten wat al is toegekend. Je kunt iets soortgelijks bereiken door OpenClaw in een Docker-omgeving te gebruiken, maar de aanpak van NemoClaw is strenger en geeft je de optie om individuele verzoeken goed te keuren.
Met NemoClaw moet je elk verzoek dat niet al door het beleid is toegestaan, handmatig goedkeuren. Wanneer OpenClaw bijvoorbeeld een endpoint probeert te pingen dat niet is toegestaan, blokkeert OpenShell het verzoek en krijg je een prompt in de terminal om het te keuren.
Tijdens de setup van NemoClaw krijg je de optie om het lokaal te gebruiken met Nemotron 3 Super 120B of via een NVIDIA API. Dit betekent dat je het model gratis kunt gebruiken als je de hardware hebt om het lokaal te draaien.
De NVIDIA API biedt ook beperkte gratis gebruiksmogelijkheden. Lokale modellen zijn een sterk pluspunt voor sectoren met strikte privacy-eisen, zoals de gezondheidszorg. Net als OpenClaw is NemoClaw model-agnostisch, wat betekent dat je het met elk van de ondersteunde lokale of API‑gebaseerde providers kunt gebruiken.
Standaard heeft NemoClaw strikte policies die voorkomen dat de agent gevaarlijke code uitvoert of gevoelige data lekt.
De policies zijn gedefinieerd in YAML-bestanden, die je kunt bewerken om beleid aan te passen of nieuw beleid toe te voegen. Wanneer een actie wordt afgewezen, kun je deze toestaan, maar dat geldt dan alleen voor die sessie. Om het permanent te maken, moet je de policies bewerken.
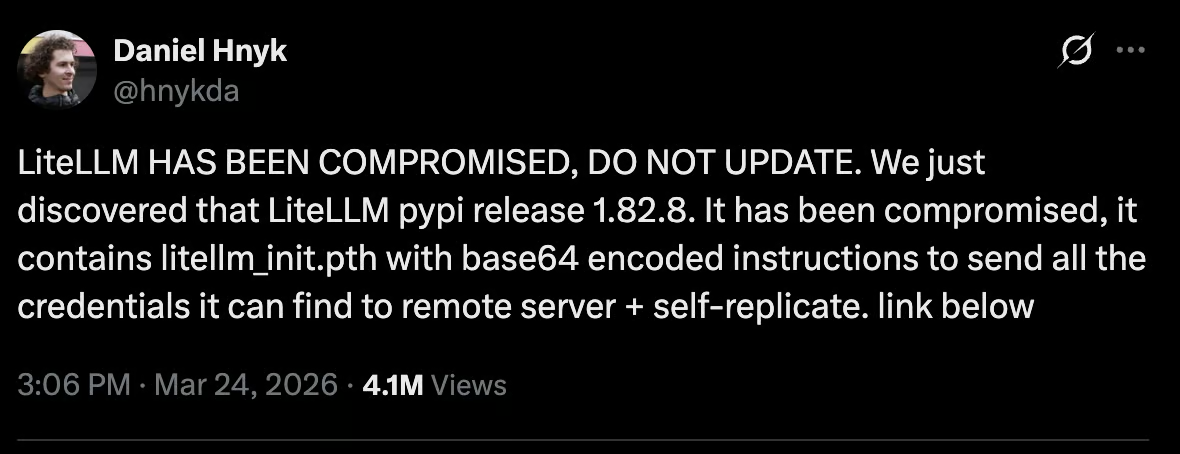
Zoals je in de afbeelding hieronder ziet, werd het LiteLLM Python‑pakket gecompromitteerd, waardoor duizenden gebruikers kwetsbaar waren.
Met NemoClaw in een sandbox en policies die de toegang tot bepaalde mappen op een computer regelen, zou het voor dit gecompromitteerde pakket onmogelijk zijn om al je inloggegevens te verzamelen en online te dumpen.
NemoClaw kan worden gebruikt om onderzoek te automatiseren met gevoelige bedrijfsdata. De agent kan interne documenten samenvatten en rapporten maken zonder dat de data ooit de sandbox verlaat.
Netwerkpolicies zorgen ervoor dat de agent alleen toegang heeft tot goedgekeurde services, en bestandsbeperkingen voorkomen toegang tot bestanden buiten de sandbox.
Toch heeft NemoClaw de volgende beperkingen:
Tijdens de GTC‑keynote van dit jaar vergeleek Jensen Huang OpenClaw met Linux en zei dat OpenClaw in een paar weken bereikte wat Linux in 30 jaar deed. Volgens hem zou elk bedrijf een OpenClaw‑strategie moeten hebben.
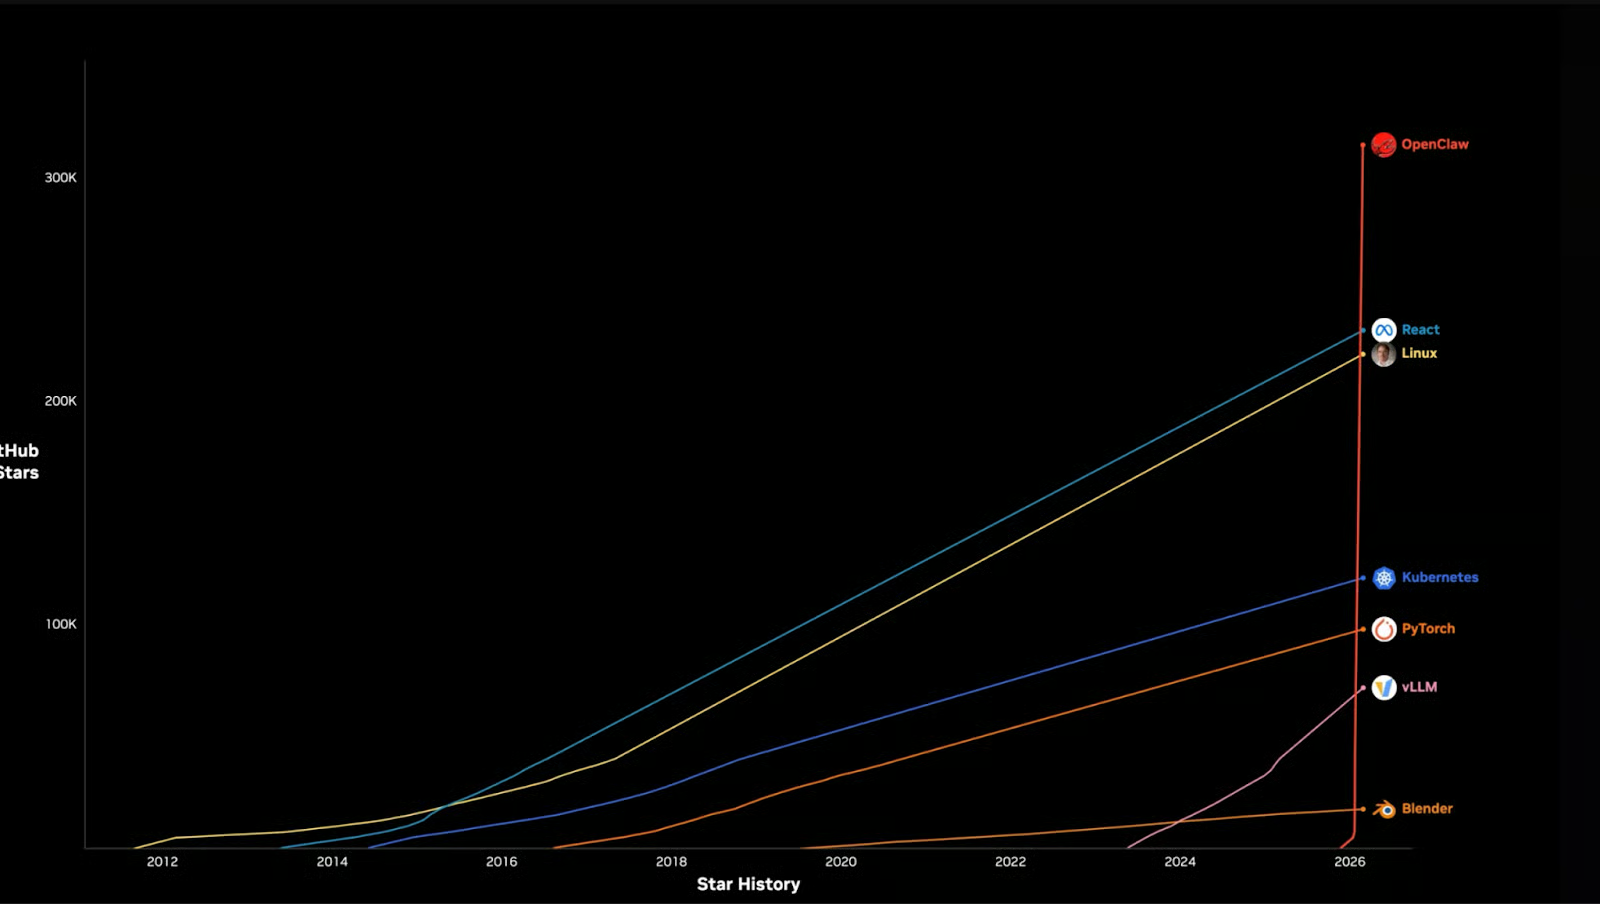
Aangezien elk bedrijf een agentische computingstrategie nodig heeft, is het potentieel voor OpenClaw enorm.
Maar dat brengt serieuze beveiligingsuitdagingen met zich mee.
Toen ik mijn eigen OpenClaw instelde, moest ik dit doen in Docker met beperkte permissies en zonder mogelijkheid tot privilege‑escalatie.
De beveiligingsproblemen van OpenClaw beperken zich niet tot bedrijven; ook gewone gebruikers moeten de beveiliging van OpenClaw serieus nemen.
Daarom zal NemoClaw waarschijnlijk uitgroeien tot een product dat ook gewone gebruikers kunnen inzetten om hun installaties te beveiligen, niet alleen bedrijven. Zo kunnen mensen OpenClaw met een gerust hart op hun persoonlijke computer draaien zonder een tweede computer te hoeven aanschaffen om schade aan hun hoofdcomputer te voorkomen.
Dat een agentische tool zoals OpenClaw vangrails nodig heeft om te voorkomen dat er gevaarlijke commando’s worden uitgevoerd, staat buiten kijf.
We hebben recent talloze supply‑chainaanvallen gezien, zoals die op LiteLLM, wat iedereen ervan zou moeten overtuigen dat je geen agent zonder beperkingen kunt draaien.
De enige vraag is of NemoClaw de tool wordt die we allemaal gebruiken om die OpenClaw‑installaties te beveiligen. Dat moet blijken naarmate de tool verder wordt ontwikkeld en een stabiele release bereikt.
Wil je meer leren over het werken met AI‑tools, bekijk dan onze gids met de beste gratis AI‑tools. Voor bredere AI‑codeervaardigheden kun je onze AI‑Assisted Coding for Developers‑cursus proberen om vaardigheden te ontwikkelen die AI‑assistenten betrouwbaardere partners maken in je ontwikkelworkflow.
Je kunt ook ontdekken hoe je AI‑gedreven applicaties bouwt met LLM’s, prompts, chains en agents in LangChain in onze Developing LLM Applications with LangChain -cursus.
Top AI-cursussen
Cursus
Cursus
Cursus
blog
Adel Nehme
15 min