Curso
Codificação com IA para Desenvolvedores
1 h 30 min
10.7K
O OpenClaw é, sem dúvida, a ferramenta agentic mais popular até agora em 2026. No entanto, como destacamos no nosso guia de OpenClaw, ele tem vulnerabilidades sérias de segurança que empresas e indivíduos não podem ignorar.
Muitos dos problemas surgem do fato de que dar a qualquer agente autônomo acesso amplo ao seu sistema, sem restrições, pode gerar dores de cabeça — como vimos quando o OpenClaw saiu do controle e apagou toda a caixa de entrada de um executivo da Meta AI.
Os desafios de segurança do OpenClaw já foram levantados por empresas de ponta, como a CrowdStrike. Diante da enorme popularidade da ferramenta, a NVIDIA viu nisso uma oportunidade de criar uma solução e reforçar sua liderança em IA. Essa solução recebeu o nome de NemoClaw.
Neste artigo, vou explicar o que é a ferramenta, como ela funciona e a visão da NVIDIA para um ecossistema de agentes seguro.
O NemoClaw é uma camada de runtime segura que fica por cima do OpenClaw para controlar as ações do agente. O agente continua podendo escrever código, navegar na web e gerenciar arquivos, mas suas ações passam por verificações de políticas aplicadas pelo runtime OpenShell da NVIDIA.
O OpenShell fornece ambientes de execução em sandbox para proteger seus dados e sua infraestrutura usando políticas definidas em arquivos YAML. As políticas impedem atividade de rede não autorizada, acesso a certos arquivos e exfiltração de dados.
Comecemos pela segurança de nível empresarial. Com o OpenShell, as ações do agente precisam passar por políticas existentes. Se um comando específico não é permitido, ele é sinalizado para revisão manual.
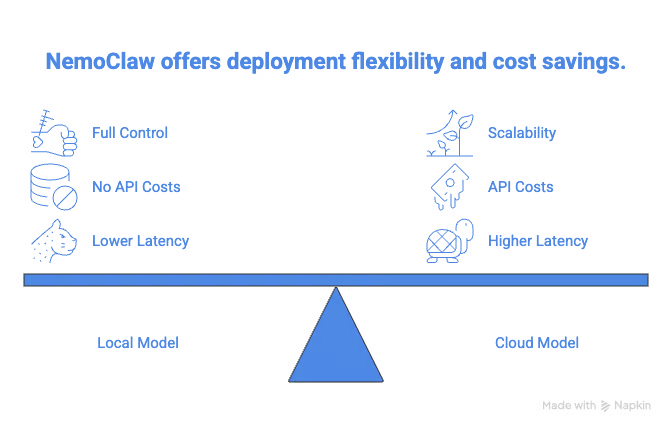
Depois há a implantação híbrida na configuração. O NemoClaw permite escolher entre um modelo local e provedores em nuvem via API, como OpenAI e Anthropic.
O NemoClaw também se integra nativamente à família de modelos Nemotron da NVIDIA. Eles oferecem Nemotran 3 Super 12b-a12 como opção na configuração, e você pode usá-lo gratuitamente com uma chave de API da NVIDIA.
Você pode entender como a arquitetura do Nemotron 3 permite coordenar agentes de IA com eficiência e diminuir custos de inferência no nosso tutorial Nemotron 3: arquitetura, benchmarks e comparação com modelos abertos.
A pesquisa da SecurityScorecard, de fevereiro de 2026, encontrou dezenas de milhares de instâncias de OpenClaw expostas. Isso confirma a necessidade de uma forma segura de configurar o OpenClaw.
A camada de segurança do NemoClaw via OpenShell garante que seu agente não executará nenhuma tarefa que já não esteja permitida.
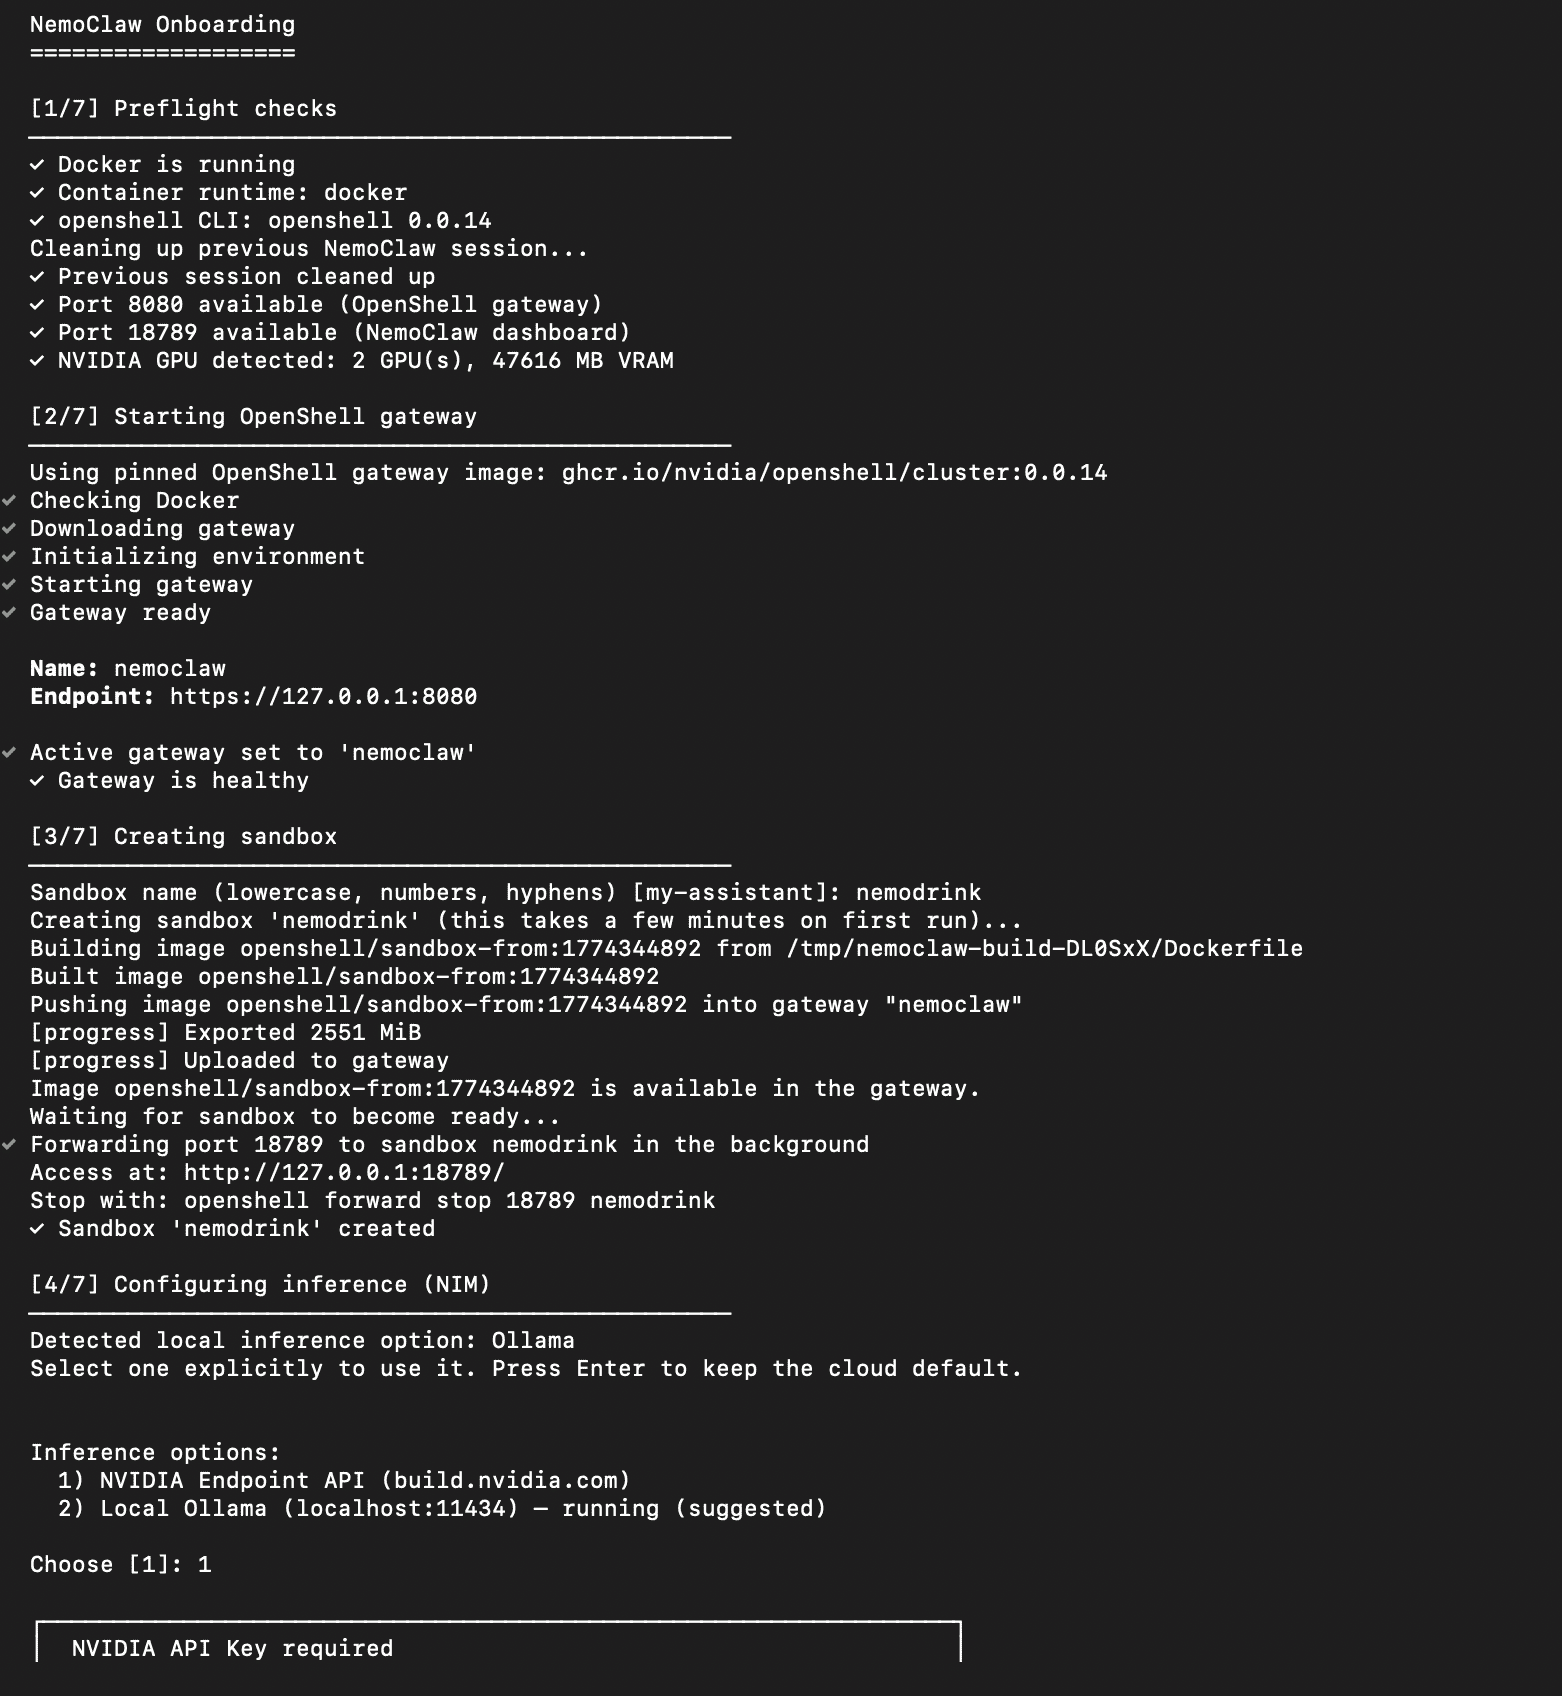
Como você pode ver na imagem abaixo, o NemoClaw permite escolher algumas políticas por meio de presets durante a configuração.
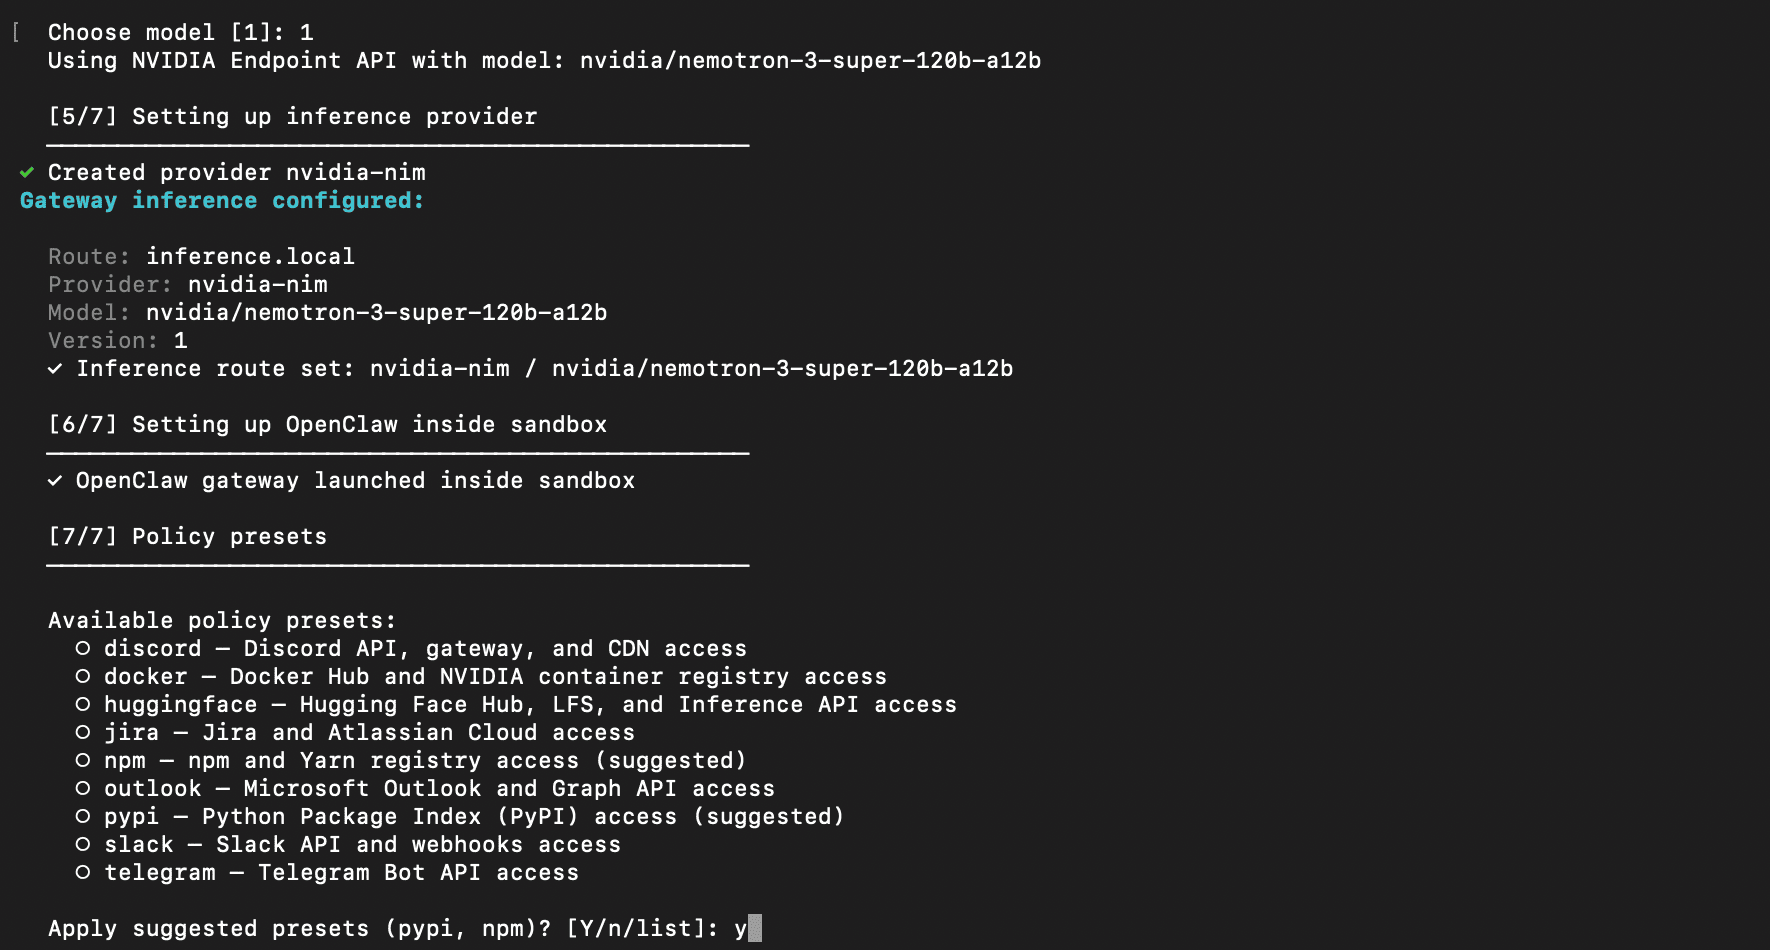
Além disso, a possibilidade de configurar um OpenClaw seguro com um único comando facilita a vida de quem precisa preparar seus agentes.
Recomendo conferir como configurar o OpenClaw e conversar com o agente no WhatsApp no nosso tutorial de OpenClaw.
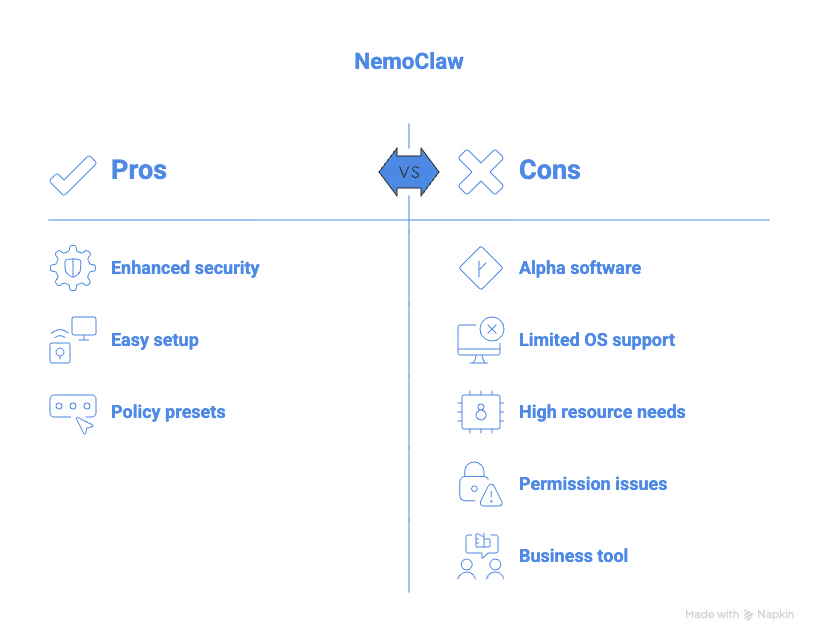
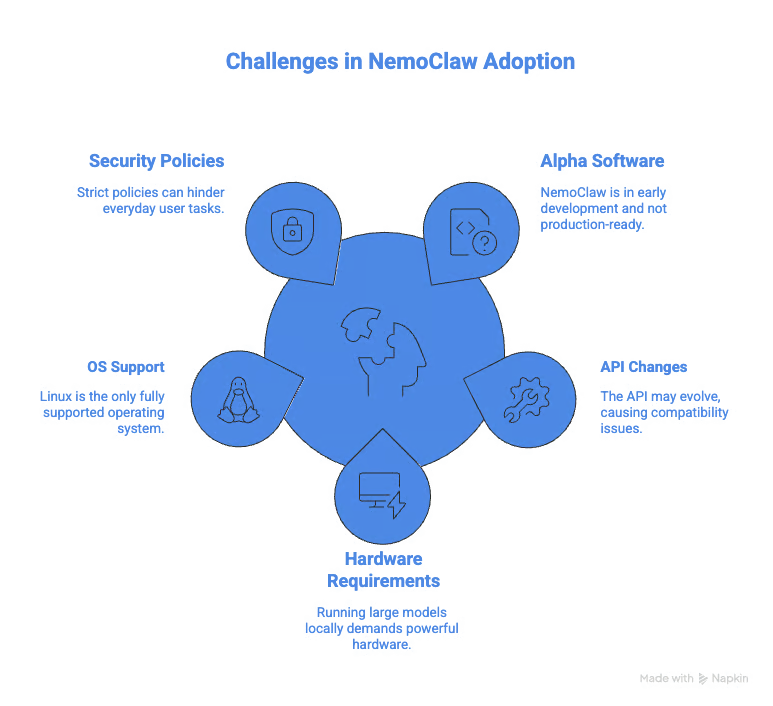
O NemoClaw é um software em fase alpha no momento, portanto ainda não está pronto para produção. O ambiente sandbox também é totalmente compatível apenas no Linux, com suporte parcial para macOS e Windows (neste caso, requer WSL2).
O NemoClaw também exige pelo menos 8 GB de RAM e 4 vCPUs para rodar sem problemas de memória. Embora haja suporte nativo, executar localmente o modelo Nemotron de 120B requer GPUs potentes, inacessíveis para a maioria dos usuários.
Rodar o NemoClaw no dia a dia também é bastante difícil. Ao usá-lo, esbarrei em vários problemas de permissão que um usuário comum do OpenClaw não saberia resolver. É uma ferramenta mais voltada a negócios, onde há pessoas para configurar e monitorar essas políticas de permissão.
Vamos ver como instalar o NemoClaw.
A instalação do NemoClaw pode ser feita executando um único comando no terminal:
curl -fsSL https://www.nvidia.com/nemoclaw.sh | bashIsso fará o download e executará o script de instalação, que configura todas as dependências necessárias.
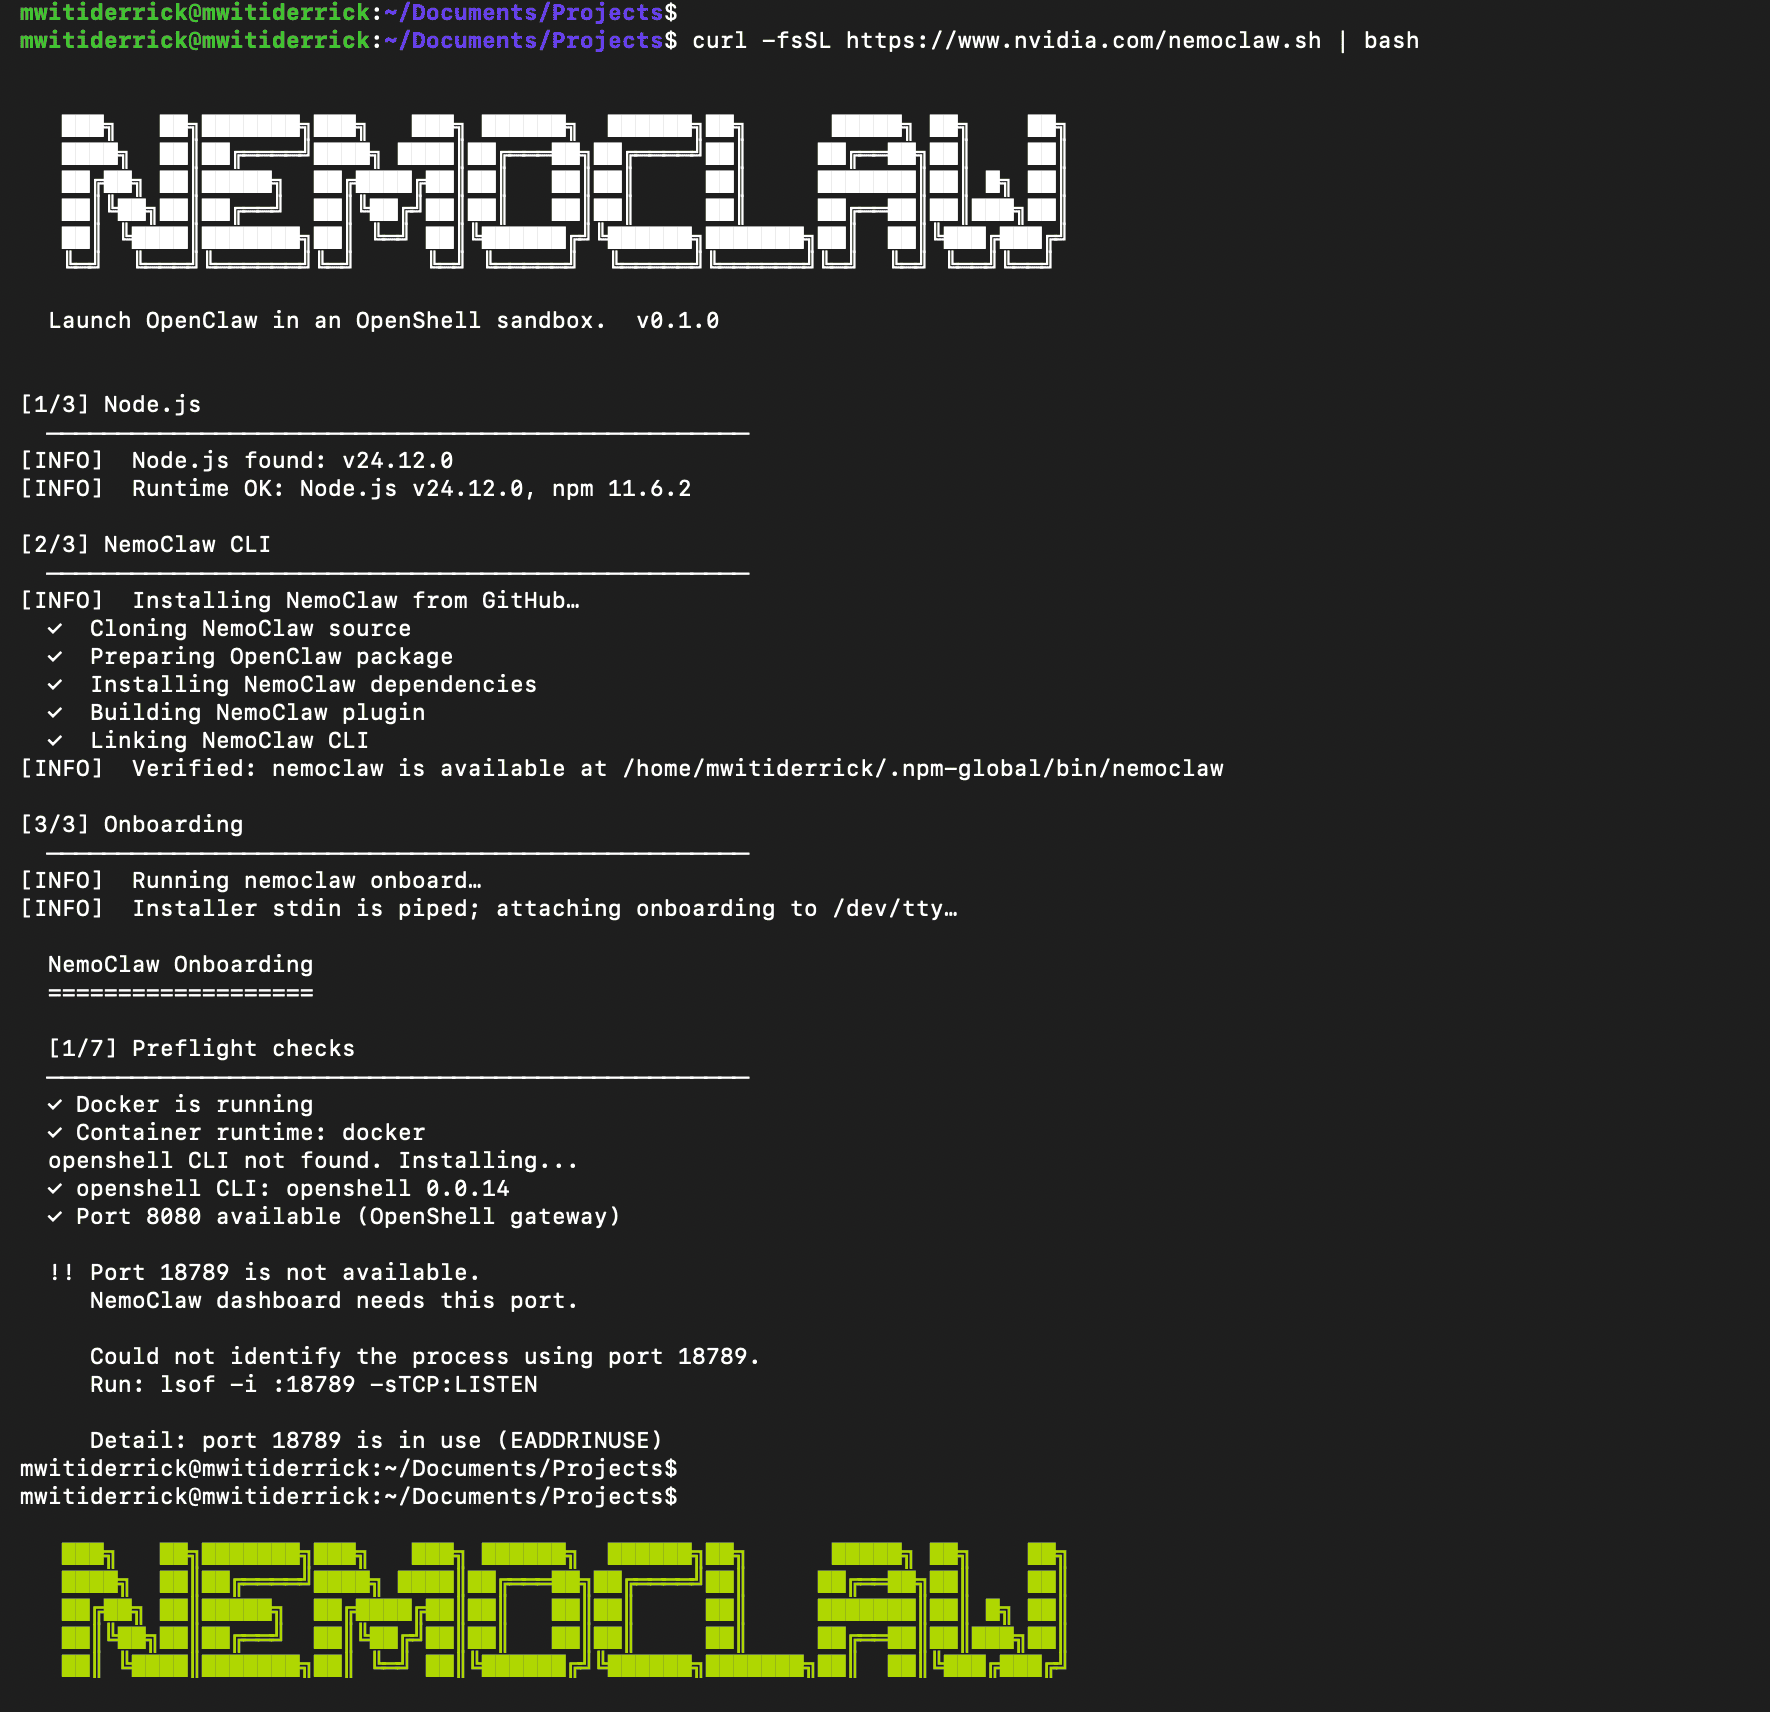
Quando a instalação terminar, digite nemoclaw onboard para iniciar o assistente que orienta você a configurar seu sandbox e definir políticas de segurança. Ele permite:
Aprenda a configurar e usar modelos locais com o OpenClaw no nosso tutorial OpenClaw com Ollama.
Concluída a integração, você pode interagir com o seu agente usando o sandbox configurado. Primeiro, é preciso se conectar a ele:
nemoclaw sand_box_name connectAgora você pode conversar com o agente do OpenClaw dentro do sandbox:
 openclaw agent --agent main --local -m "Who is the founder of NVIDIA?"
🦞 OpenClaw 2026.3.11 (29dc654) — Hot reload for config, cold sweat for deploys.
NVIDIA was founded in 1993 by three engineers:
- **Jensen Huang** (CEO)
- **Chris Malachowsky**
- **Curtis Priem**
Jensen Huang is the most publicly recognized co‑founder and has served as the company’s CEO since its inception.
Você também pode executar openclaw onboard dentro do sandbox para configurar sua plataforma de mensagens favorita, como o Telegram.
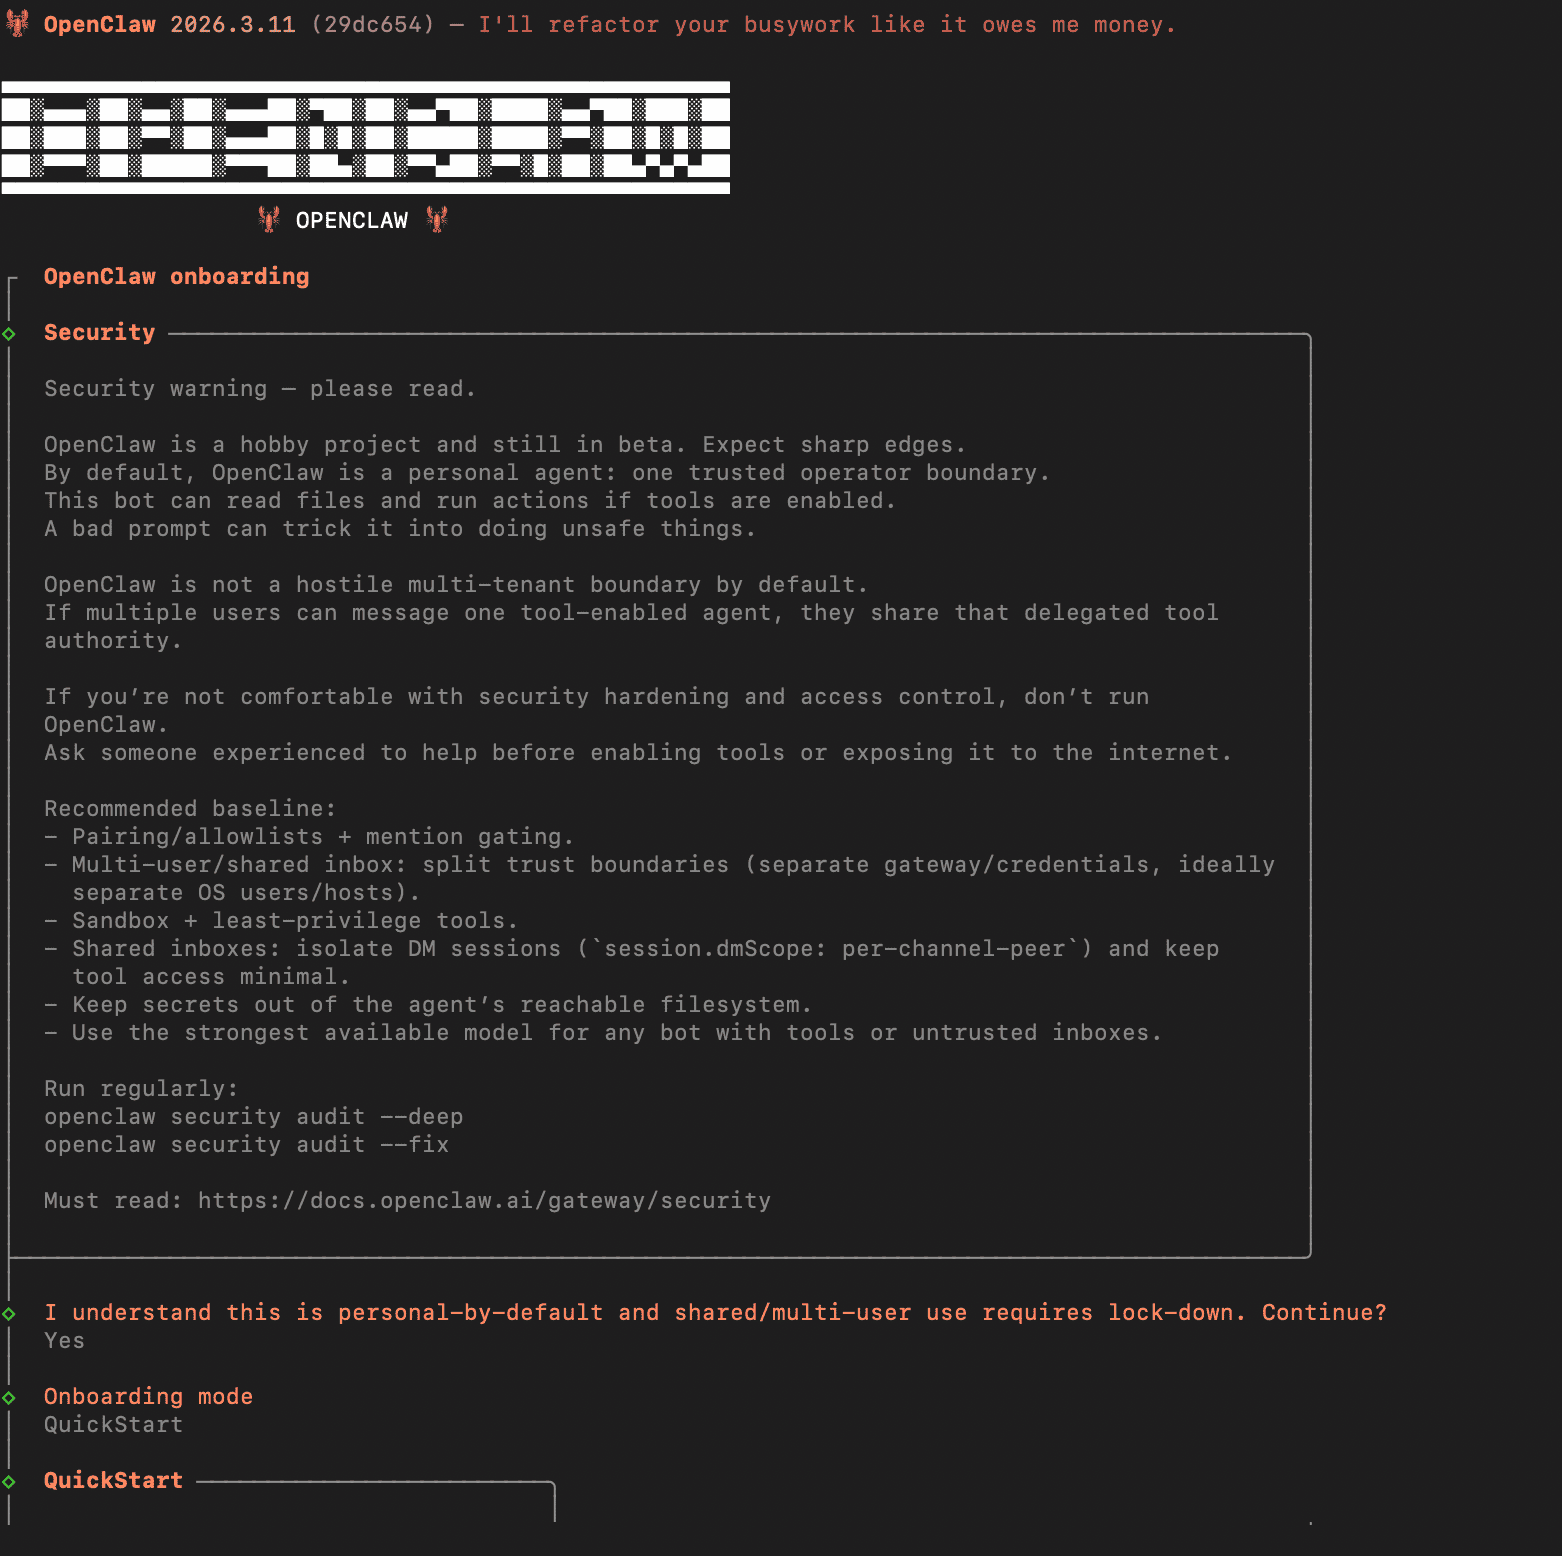 Destaques do NemoClaw
Há algumas diferenças importantes entre o NemoClaw e o OpenClaw. Vamos falar delas nesta seção.
O NemoClaw usa o runtime OpenShell para bloquear conexões de rede não autorizadas e restringir operações de leitura e escrita de arquivos a pastas específicas. Ele também bloqueia todas as conexões de saída, exceto as que você liberou. Isso evita que o agente sofra prompt injection vindo de sites maliciosos.
O NemoClaw também restringe leituras e escritas ao ambiente do sandbox e impede elevação de privilégios.
Esse recurso garante que o agente não tente conceder novas permissões além das já atribuídas. Você pode obter resultados parecidos usando o OpenClaw em um ambiente Docker, mas a abordagem do NemoClaw é mais rigorosa, além de oferecer a opção de aprovar solicitações individualmente.
Com o NemoClaw, você precisa aprovar manualmente qualquer solicitação que não esteja permitida pela política. Quando, por exemplo, o OpenClaw tenta pingar um endpoint não autorizado, o OpenShell bloqueia a solicitação e exibe um prompt no terminal para você aprovar.
Na configuração do NemoClaw, você pode optar por usá-lo com o Nemotron 3 Super 120B localmente ou via API da NVIDIA. Isso significa que você pode usar o modelo gratuitamente se tiver o hardware para rodá-lo localmente.
A API da NVIDIA também oferece uso gratuito limitado. Modelos locais são um grande diferencial para setores com exigências rígidas de privacidade, como saúde. Assim como o OpenClaw, o NemoClaw é agnóstico ao modelo, ou seja, você pode usá-lo com qualquer provedor local ou baseado em API compatível.
Por padrão, o NemoClaw aplica políticas rígidas que impedem o agente de executar código perigoso ou vazar dados sensíveis.
As políticas são definidas em arquivos YAML, que você pode editar para ajustar ou adicionar novas regras. Quando uma ação é rejeitada, você pode liberá-la e ela valerá apenas para aquela sessão. Para tornar a mudança permanente, será preciso editar as políticas.
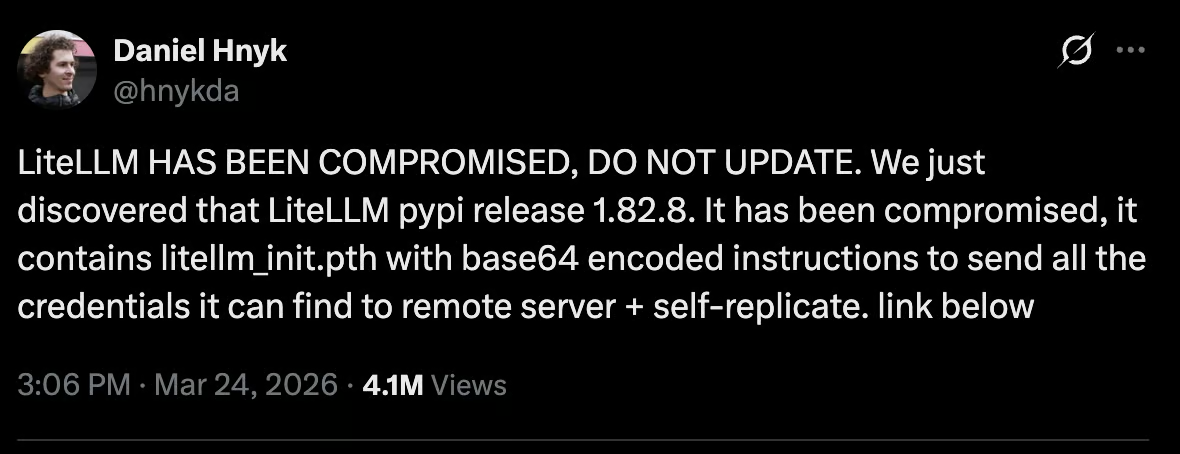
Por exemplo, como você vê na imagem abaixo, o pacote Python LiteLLM foi comprometido, deixando milhares de usuários vulneráveis.
Com o NemoClaw rodando em sandbox e políticas que controlam o acesso a determinadas pastas do computador, seria impossível para esse pacote comprometido capturar todas as suas credenciais e publicá-las online.
O NemoClaw pode ser usado para automatizar pesquisas com dados sensíveis da empresa. O agente consegue resumir documentos internos e criar relatórios sem que os dados saiam do sandbox.
As políticas de rede garantem que o agente acesse apenas serviços aprovados, e as restrições ao sistema de arquivos impedem o acesso a itens fora do sandbox.
No entanto, o NemoClaw tem as seguintes limitações:
No keynote do GTC deste ano, Jensen Huang comparou o OpenClaw ao Linux, afirmando que o OpenClaw alcançou em poucas semanas o que o Linux levou 30 anos para fazer. Segundo ele, toda empresa deveria ter uma estratégia para o OpenClaw.
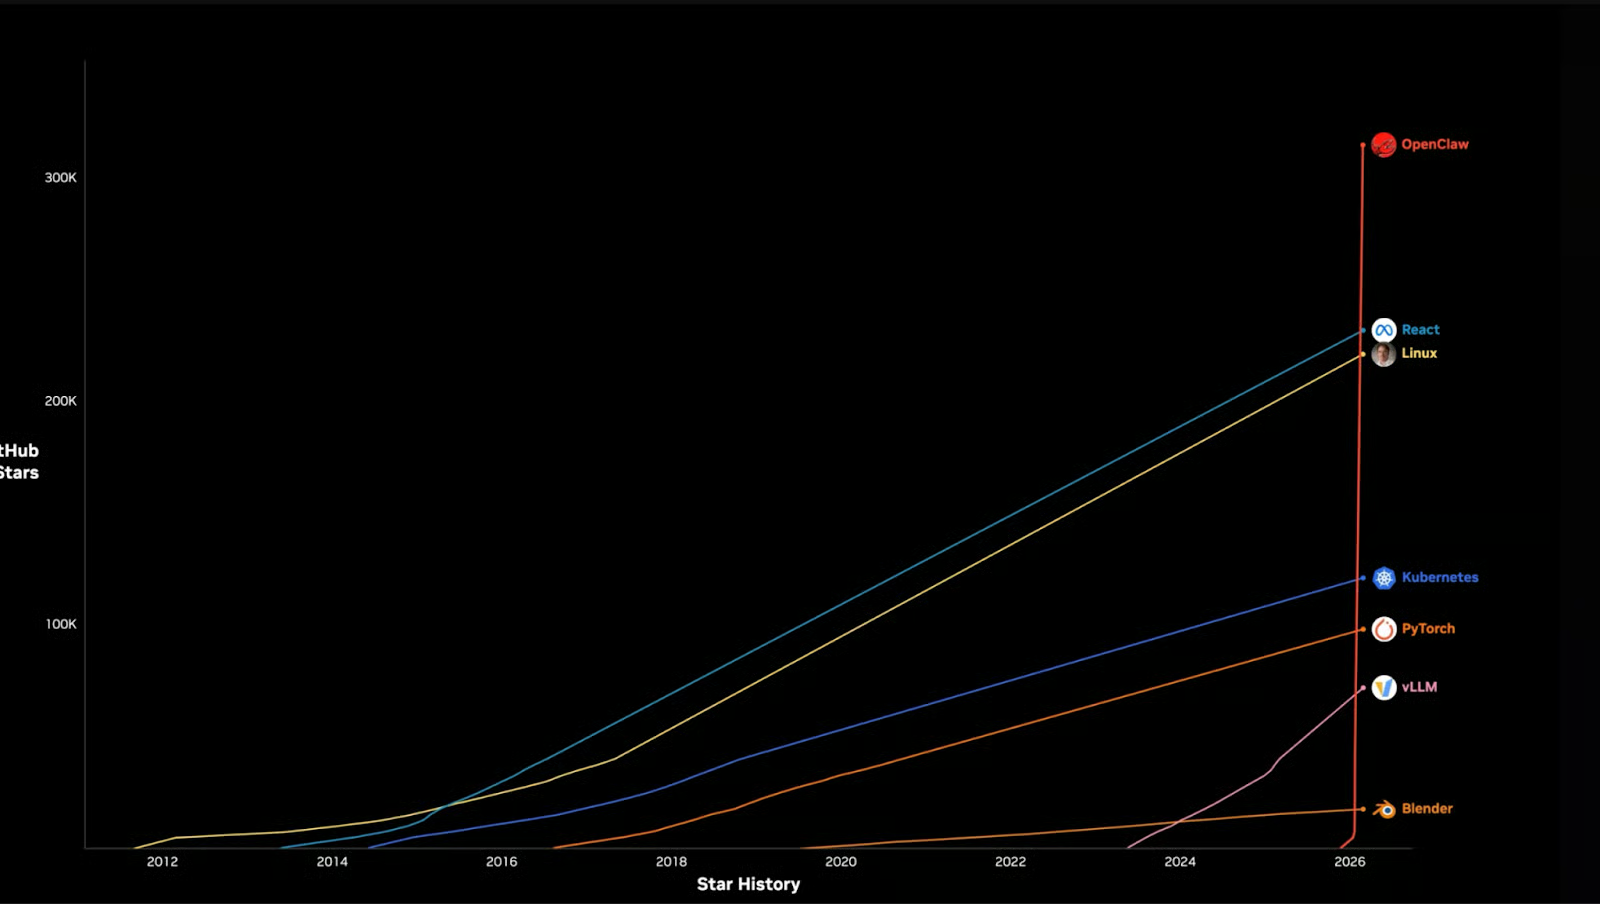
Considerando que toda empresa precisa de uma estratégia de computação com agentes, o potencial do OpenClaw é enorme.
Mas isso traz desafios sérios de segurança.
Ao configurar meu próprio OpenClaw, precisei rodá-lo em Docker com permissões limitadas e sem possibilidade de escalar privilégios.
As questões de segurança do OpenClaw não se limitam às empresas; usuários comuns também precisam levar a segurança do OpenClaw a sério.
Por isso, é provável que o NemoClaw evolua para um produto que até usuários comuns possam usar para proteger suas instalações, não apenas empresas. Isso permitirá que as pessoas rodem o OpenClaw com tranquilidade em seus computadores pessoais, sem precisar comprar outra máquina para evitar riscos ao computador principal.
O fato de uma ferramenta agentic como o OpenClaw precisar de guardrails para impedir a execução de comandos perigosos não está em discussão.
Vimos recentemente inúmeros ataques à cadeia de suprimentos, como o do LiteLLM, o que deveria convencer todo mundo de que não dá para rodar um agente sem restrições.
A única dúvida é se o NemoClaw será a ferramenta que todos vamos usar para proteger instalações do OpenClaw. Isso ainda vamos descobrir, à medida que o projeto evolui e chega a uma versão estável.
Para aprender mais sobre como trabalhar com ferramentas de IA, recomendo conferir o nosso guia com as melhores ferramentas de IA grátis. Para desenvolver habilidades mais amplas de codificação com IA, experimente nosso curso AI-Assisted Coding for Developers e desenvolva as competências para tornar assistentes de IA parceiros mais confiáveis no seu fluxo de desenvolvimento.
Você também pode aprender a criar aplicações com IA usando LLMs, prompts, chains e agentes no LangChain no nosso curso Developing LLM Applications with LangChain .
Principais cursos de IA
Curso
Curso
Curso
blog
Natasha Al-Khatib
14 min
Tutorial
Tutorial
Zoumana Keita
14 min
Tutorial
Abid Ali Awan
12 min
Tutorial
Zoumana Keita
12 min
Tutorial
Dimitri Didmanidze
8 min