
कोर्स
डेवलपर्स के लिए AI-असिस्टेड कोडिंग
1 घंटा 30 मिनट
10.8K
OpenClaw 2026 तक अब तक का शायद सबसे लोकप्रिय एजेंटिक टूल है। हालांकि, जैसा कि हम अपने OpenClaw गाइड में रेखांकित करते हैं, इसमें कुछ गंभीर सुरक्षा कमजोरियाँ हैं जिन्हें उद्यमों और व्यक्तियों के लिए नज़रअंदाज़ करना संभव नहीं है।
इनमें से कई समस्याएँ इस तथ्य से उपजती हैं कि किसी भी स्वायत्त एजेंट को बिना प्रतिबंध आपके सिस्टम तक व्यापक पहुँच देना गंभीर मुद्दों को जन्म दे सकता है—जैसा कि हमने देखा जब OpenClaw बेकाबू हो गया और एक Meta AI एग्ज़ीक्यूटिव का पूरा इनबॉक्स हटा दिया।
OpenClaw की सुरक्षा चुनौतियों की ओर CrowdStrike जैसी शीर्ष सुरक्षा कंपनियों ने भी ध्यान दिलाया है। टूल की भारी लोकप्रियता को देखते हुए, NVIDIA ने इसे एक समाधान बनाने और AI क्षेत्र में अपनी बढ़त बनाए रखने का अवसर माना। उन्होंने इस टूल का नाम NemoClaw रखा।
इस लेख में, मैं आपको बताऊँगा कि यह टूल क्या है, क्या करता है, और एक सुरक्षित एजेंटिक टूल के लिए NVIDIA की दृष्टि क्या है।
NemoClaw एक सुरक्षित रनटाइम लेयर है जो OpenClaw के ऊपर बैठकर एजेंट की कार्रवाइयों को नियंत्रित करती है। एजेंट अब भी कोड लिख सकता है, वेब ब्राउज़ कर सकता है और फाइलें मैनेज कर सकता है, लेकिन इसकी सभी कार्रवाइयाँ अब NVIDIA के OpenShell रनटाइम द्वारा लागू नीतियों की जाँच से होकर गुजरती हैं।
OpenShell YAML फाइलों में परिभाषित नीतियों का उपयोग करके आपके डेटा और इन्फ्रास्ट्रक्चर की सुरक्षा हेतु सैंडबॉक्स्ड एक्ज़िक्यूशन एन्वायरनमेंट प्रदान करता है। ये नीतियाँ अनधिकृत नेटवर्क गतिविधि, कुछ फाइलों तक पहुँच और डेटा एक्सफिल्ट्रेशन को रोकती हैं।
चलें एंटरप्राइज़-ग्रेड सुरक्षा से शुरुआत करें। OpenShell के साथ, एजेंट की कार्रवाइयों को मौजूदा नीतियों से गुजरना पड़ता है। यदि कोई विशिष्ट कमांड अनुमत नहीं है, तो उसे मैनुअल समीक्षा के लिए फ़्लैग किया जाता है।
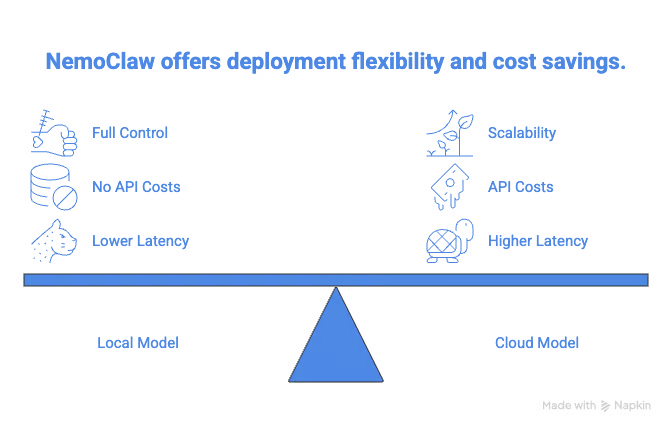
अगली है सेटअप के दौरान हाइब्रिड डिप्लॉयमेंट। NemoClaw आपको लोकल मॉडल और OpenAI व Anthropic जैसे API-आधारित क्लाउड प्रदाताओं में से चुनने की सुविधा देता है।
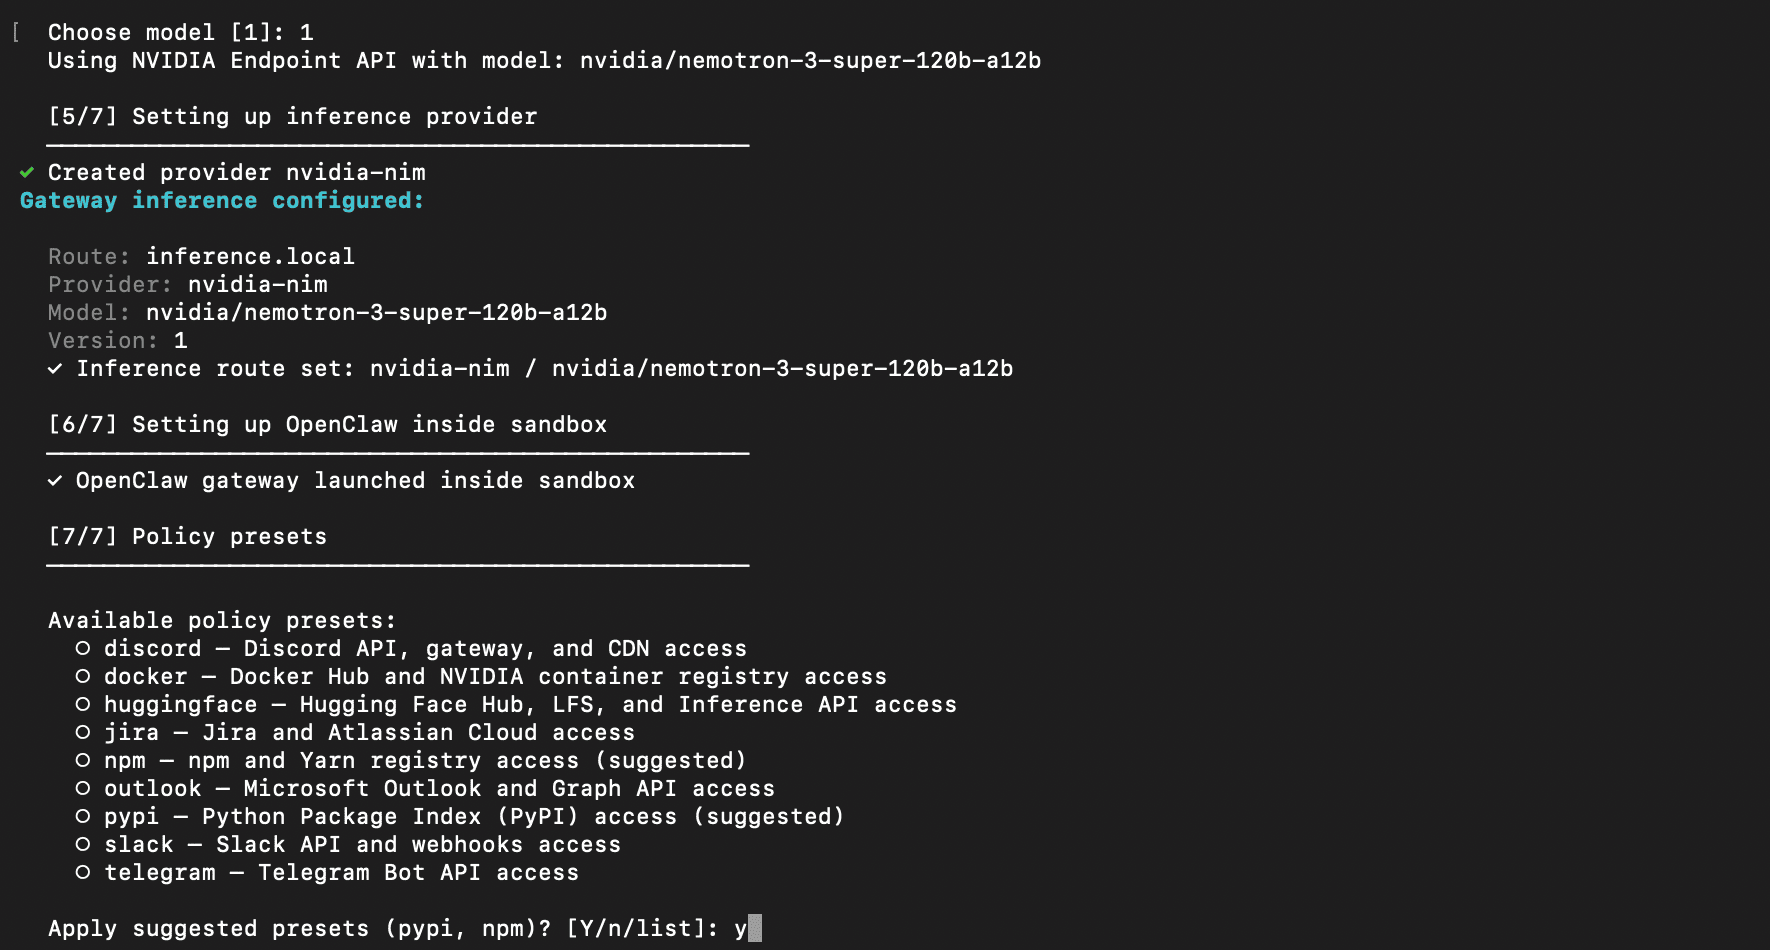
NemoClaw, NVIDIA के Nemotron मॉडल परिवार के साथ नैटिव रूप से एकीकृत होता है। वे सेटअप के दौरान Nemotran 3 Super 12b-a12 एक विकल्प के रूप में प्रदान करते हैं, और आप इसे NVIDIA API कुंजी के साथ निःशुल्क उपयोग कर सकते हैं।
हमारे Nemotron 3: आर्किटेक्चर, बेंचमार्क्स, और ओपन-मॉडल तुलना ट्यूटोरियल से जानें कि Nemotron 3 की आर्किटेक्चर कैसे प्रभावी AI एजेंट समन्वय सक्षम करती है और इंफरेंस लागत घटाती है।
फरवरी 2026 की SecurityScorecard रिसर्च में दसियों हज़ार एक्सपोज़्ड OpenClaw इंस्टेंसेज़ पाए गए। यह शोध यह पुष्टि करता है कि OpenClaw को सुरक्षित तरीक़े से सेटअप करना आवश्यक है।
OpenShell के माध्यम से NemoClaw की सुरक्षा लेयर सुनिश्चित करती है कि आपका एजेंट उन कार्यों के अलावा कुछ नहीं करेगा जो पहले से अनुमति प्राप्त हैं।
जैसा कि आप नीचे की तस्वीर में देख सकते हैं, NemoClaw सेटअप के समय प्रीसेट्स के माध्यम से कुछ नीतियाँ चुनने की अनुमति देता है।
अगला, यह विचार कि आप एक ही कमांड से सुरक्षित OpenClaw सेटअप कर सकते हैं, लोगों के लिए अपने एजेंट कॉन्फ़िगर करना आसान बनाता है।
मैं अनुशंसा करता हूँ कि आप हमारा OpenClaw ट्यूटोरियल देखें कि OpenClaw कैसे सेटअप करें और WhatsApp पर एजेंट से कैसे बात करें।
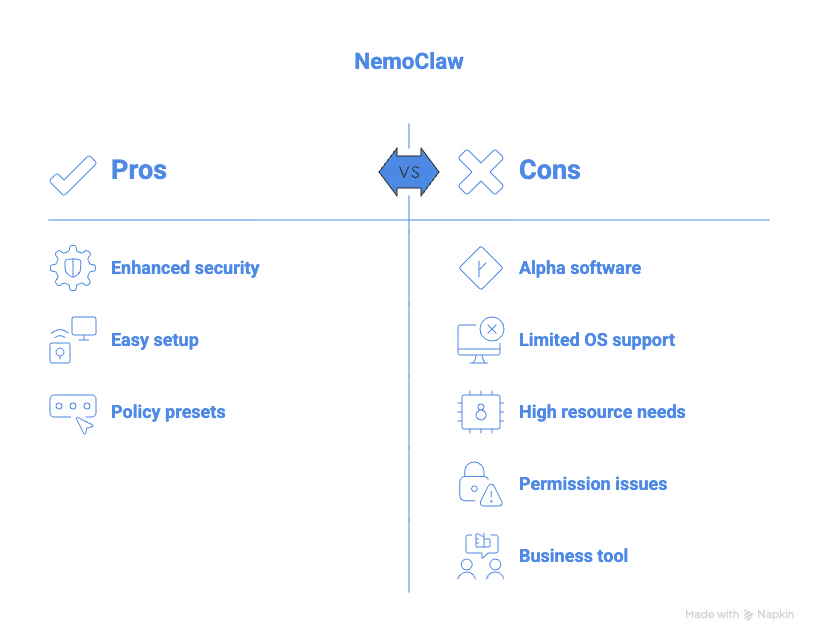
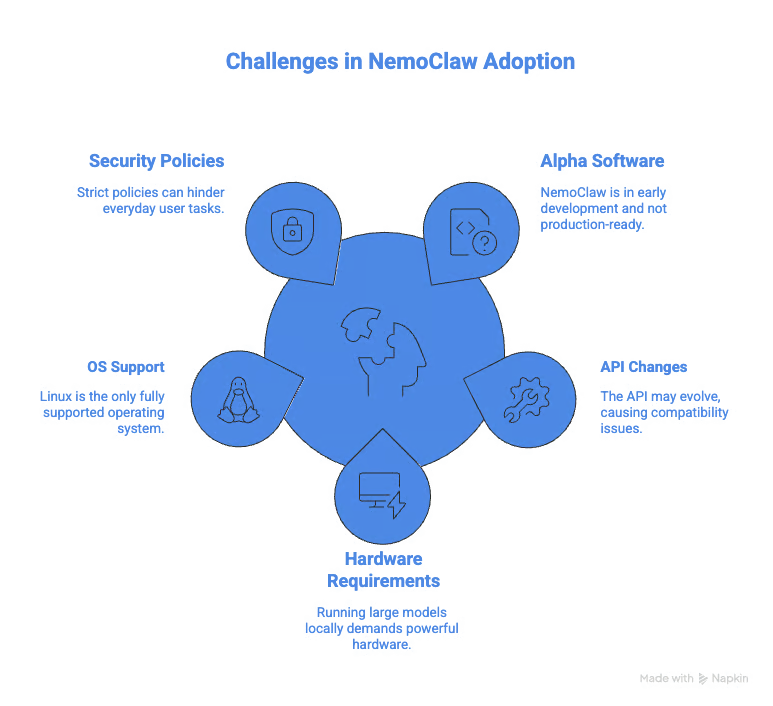
वर्तमान में NemoClaw अल्फ़ा सॉफ़्टवेयर है, इसलिए यह प्रोडक्शन-रेडी नहीं है। सैंडबॉक्स एन्वायरनमेंट भी केवल Linux में पूर्ण रूप से समर्थित है, जबकि macOS और Windows में आंशिक समर्थन है और WSL2 की आवश्यकता पड़ती है।
NemoClaw चलाने के लिए कम से कम 8GB RAM और कम से कम 4 vCPU की आवश्यकता होती है ताकि मेमोरी संबंधी समस्याएँ न हों। यद्यपि नैटिव समर्थन मौजूद है, 120B Nemotron मॉडल को लोकल रूप से चलाने के लिए शक्तिशाली GPUs चाहिए जो आम उपयोगकर्ताओं की पहुँच से बाहर हैं।
रोज़मर्रा के उपयोग के लिए NemoClaw चलाना भी काफी कठिन है। इसे चलाते समय मुझे कई परमिशन समस्याएँ मिलीं जिन्हें एक सामान्य OpenClaw उपयोगकर्ता ठीक करना नहीं जानता होगा। यह अधिकतर एक बिज़नेस टूल है जहाँ लोग इन परमिशन नीतियों को कॉन्फ़िगर और मॉनिटर करते हैं।
आइए देखें कि NemoClaw कैसे इंस्टॉल करें।
NemoClaw की इंस्टॉलेशन टर्मिनल में एक ही कमांड चलाकर की जा सकती है:
curl -fsSL https://www.nvidia.com/nemoclaw.sh | bashयह इंस्टॉलेशन स्क्रिप्ट को डाउनलोड और रन करेगा, जो सभी आवश्यक डिपेंडेंसियाँ सेटअप करता है।
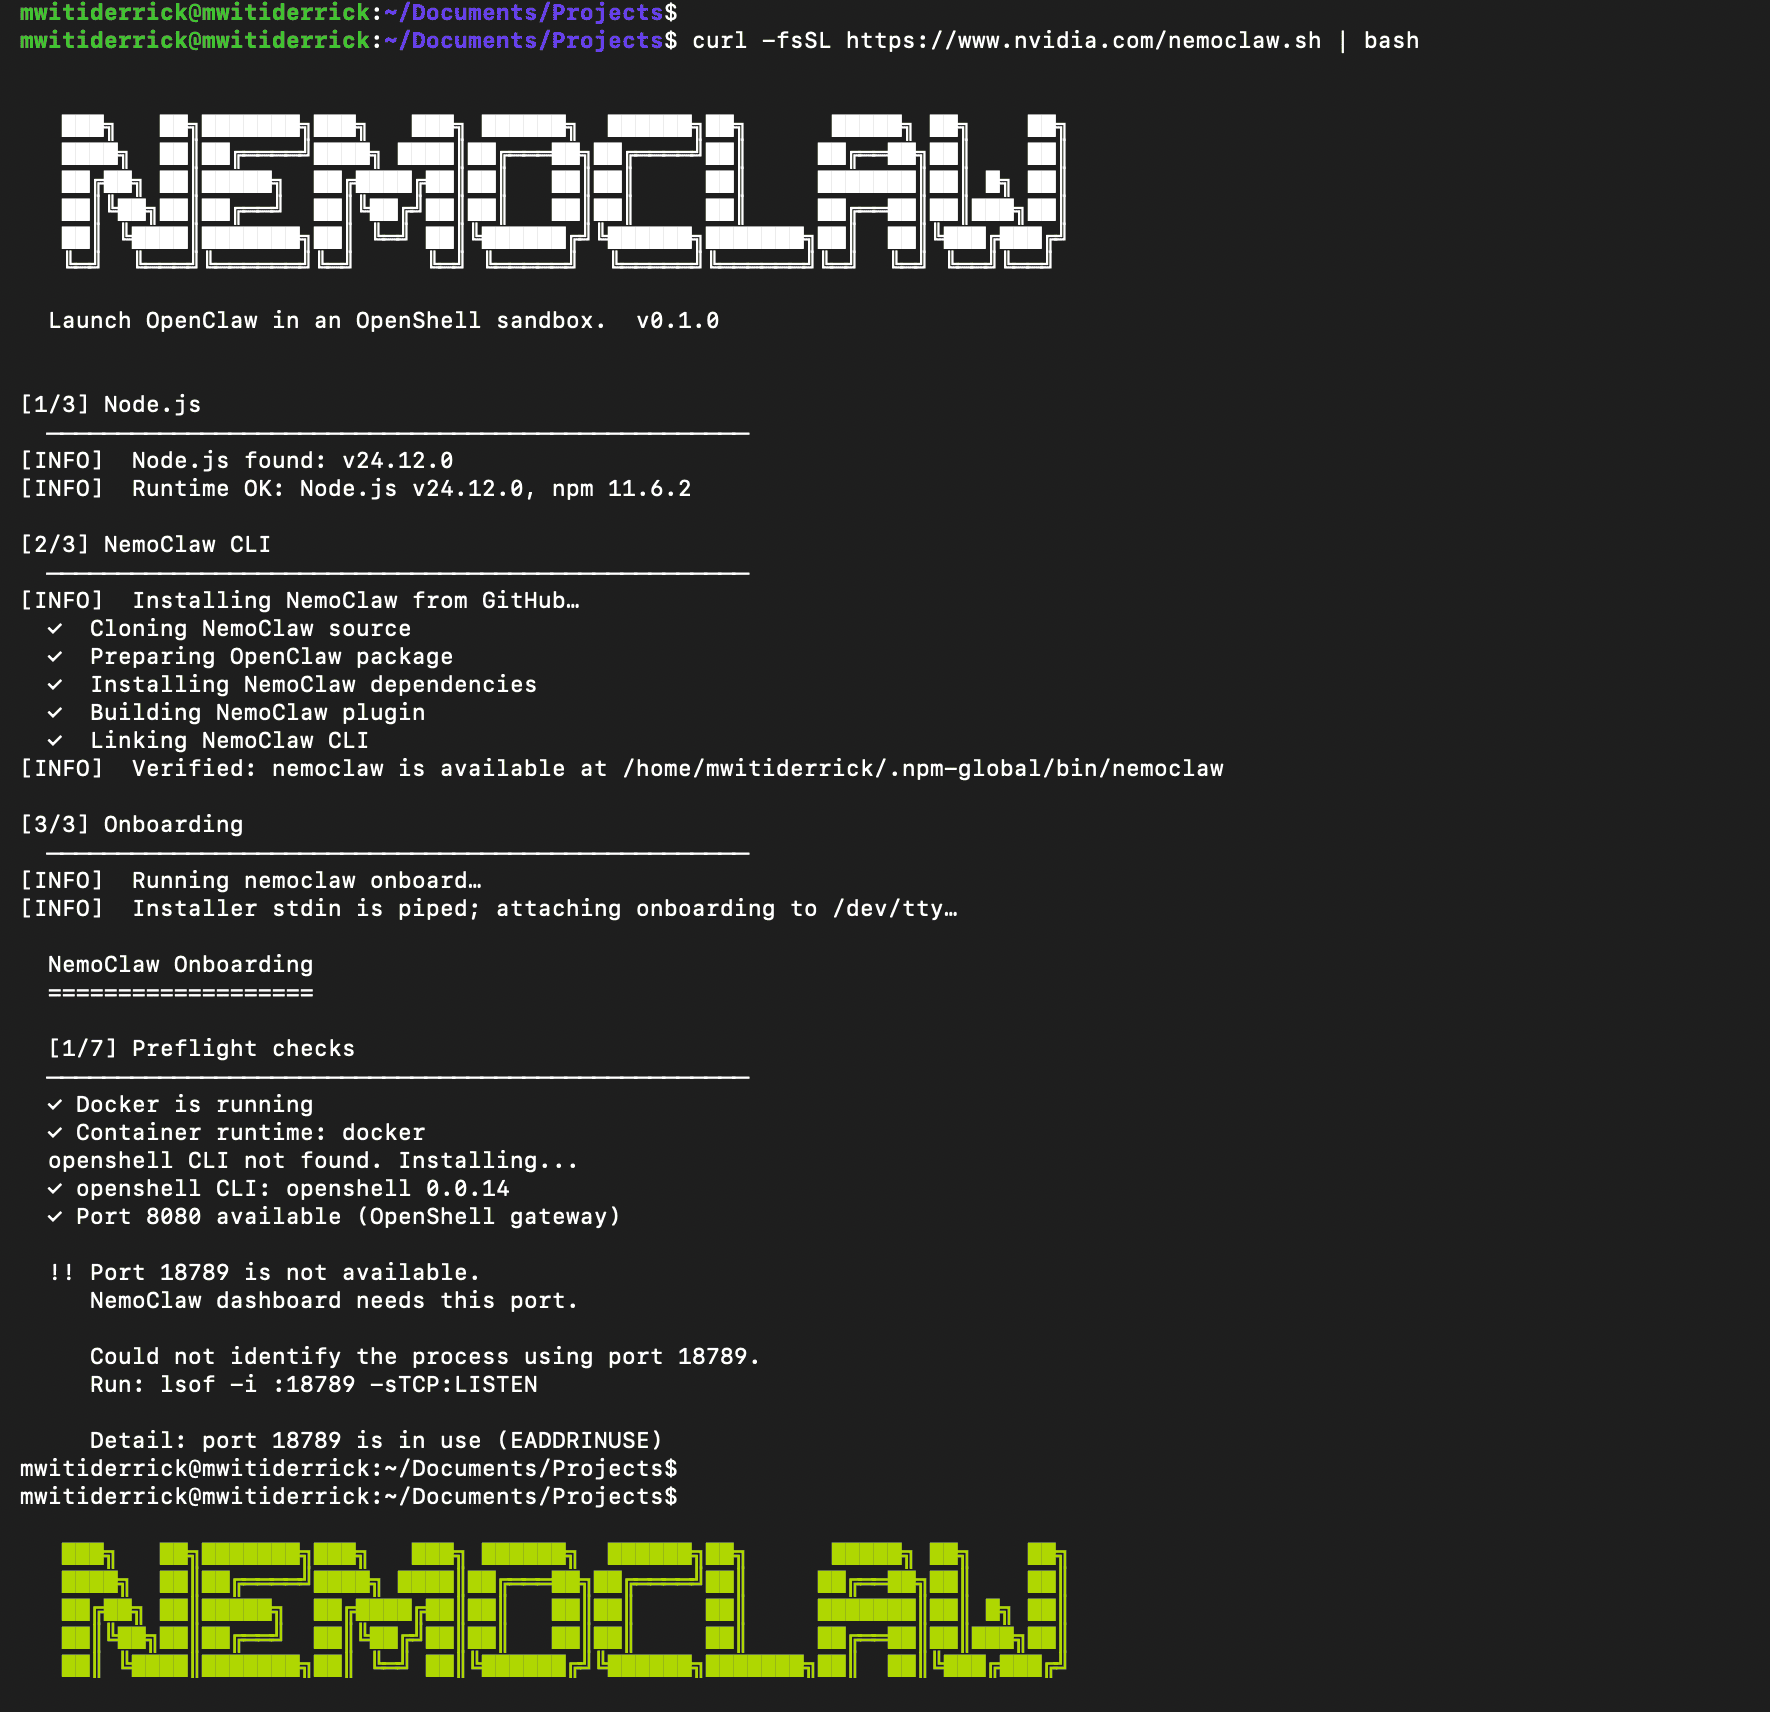
इंस्टॉलेशन पूरा होने पर, nemoclaw onboard टाइप करें ताकि एक ऑनबोर्डिंग विज़ार्ड लॉन्च हो जो आपको अपने सैंडबॉक्स को कॉन्फ़िगर करने और सुरक्षा नीतियाँ सेट करने की प्रक्रिया से गुज़ारे। यह आपको निम्न करने देगा:
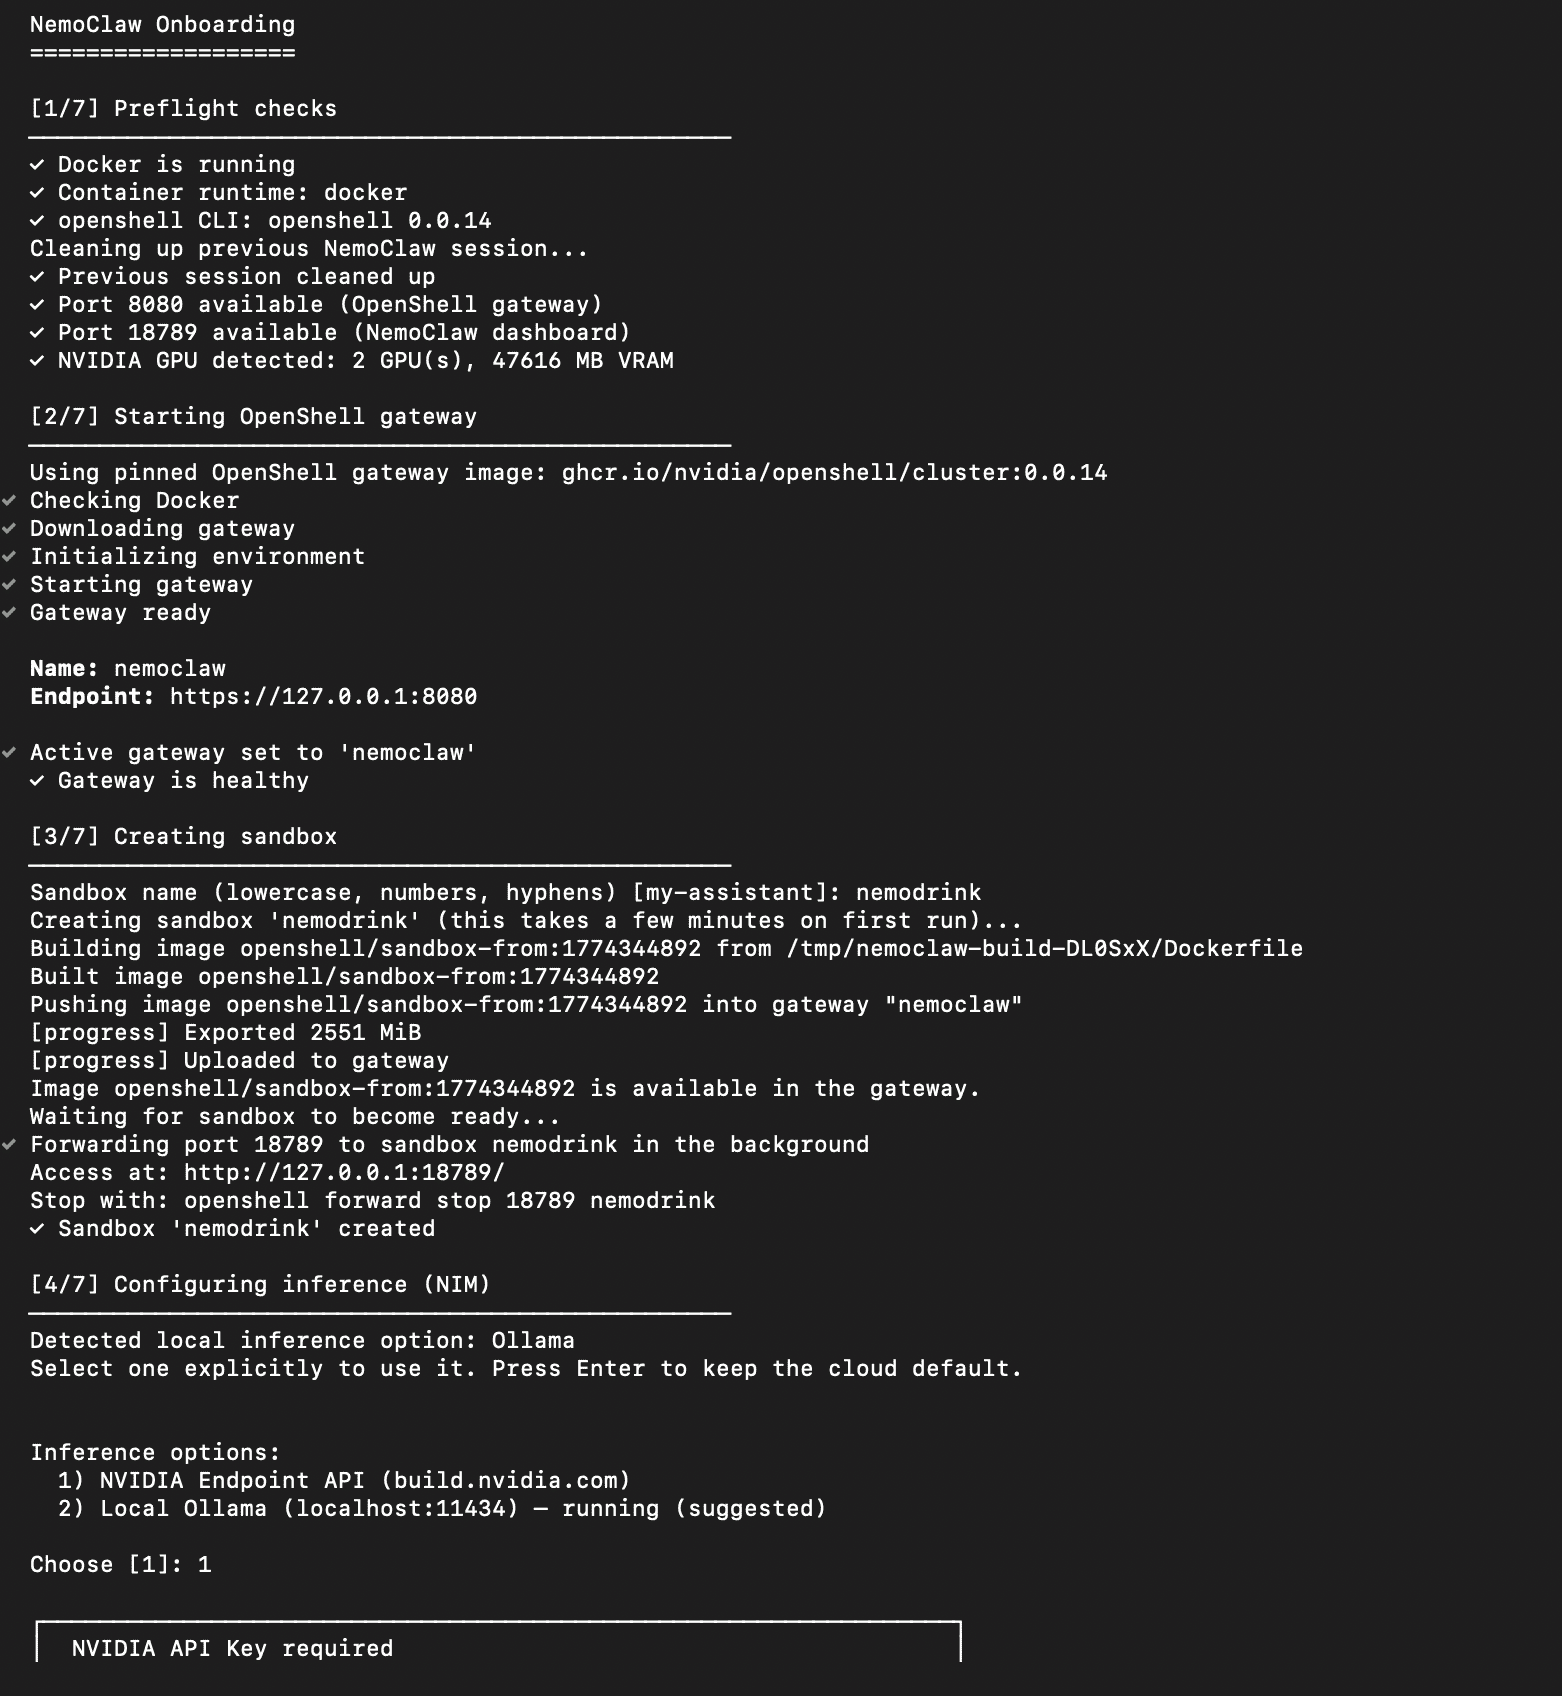
हमारे OpenClaw with Ollama ट्यूटोरियल में जानें कि लोकल मॉडल्स को OpenClaw के साथ कैसे सेटअप और उपयोग करें।
ऑनबोर्डिंग पूरी होने पर, आप ऊपर कॉन्फ़िगर किए गए सैंडबॉक्स का उपयोग करके अपने एजेंट के साथ इंटरैक्ट कर सकते हैं। पहले, आपको उससे कनेक्ट करना होगा:
nemoclaw sand_box_name connectअब आप सैंडबॉक्स के अंदर OpenClaw एजेंट से बात कर सकते हैं:
 openclaw agent --agent main --local -m "Who is the founder of NVIDIA?"
🦞 OpenClaw 2026.3.11 (29dc654) — Hot reload for config, cold sweat for deploys.
NVIDIA was founded in 1993 by three engineers:
- **Jensen Huang** (CEO)
- **Chris Malachowsky**
- **Curtis Priem**
Jensen Huang is the most publicly recognized co‑founder and has served as the company’s CEO since its inception.
आप सैंडबॉक्स के अंदर openclaw onboard भी चला सकते हैं ताकि अपनी पसंदीदा मैसेजिंग प्लेटफ़ॉर्म, जैसे Telegram, को कॉन्फ़िगर कर सकें।
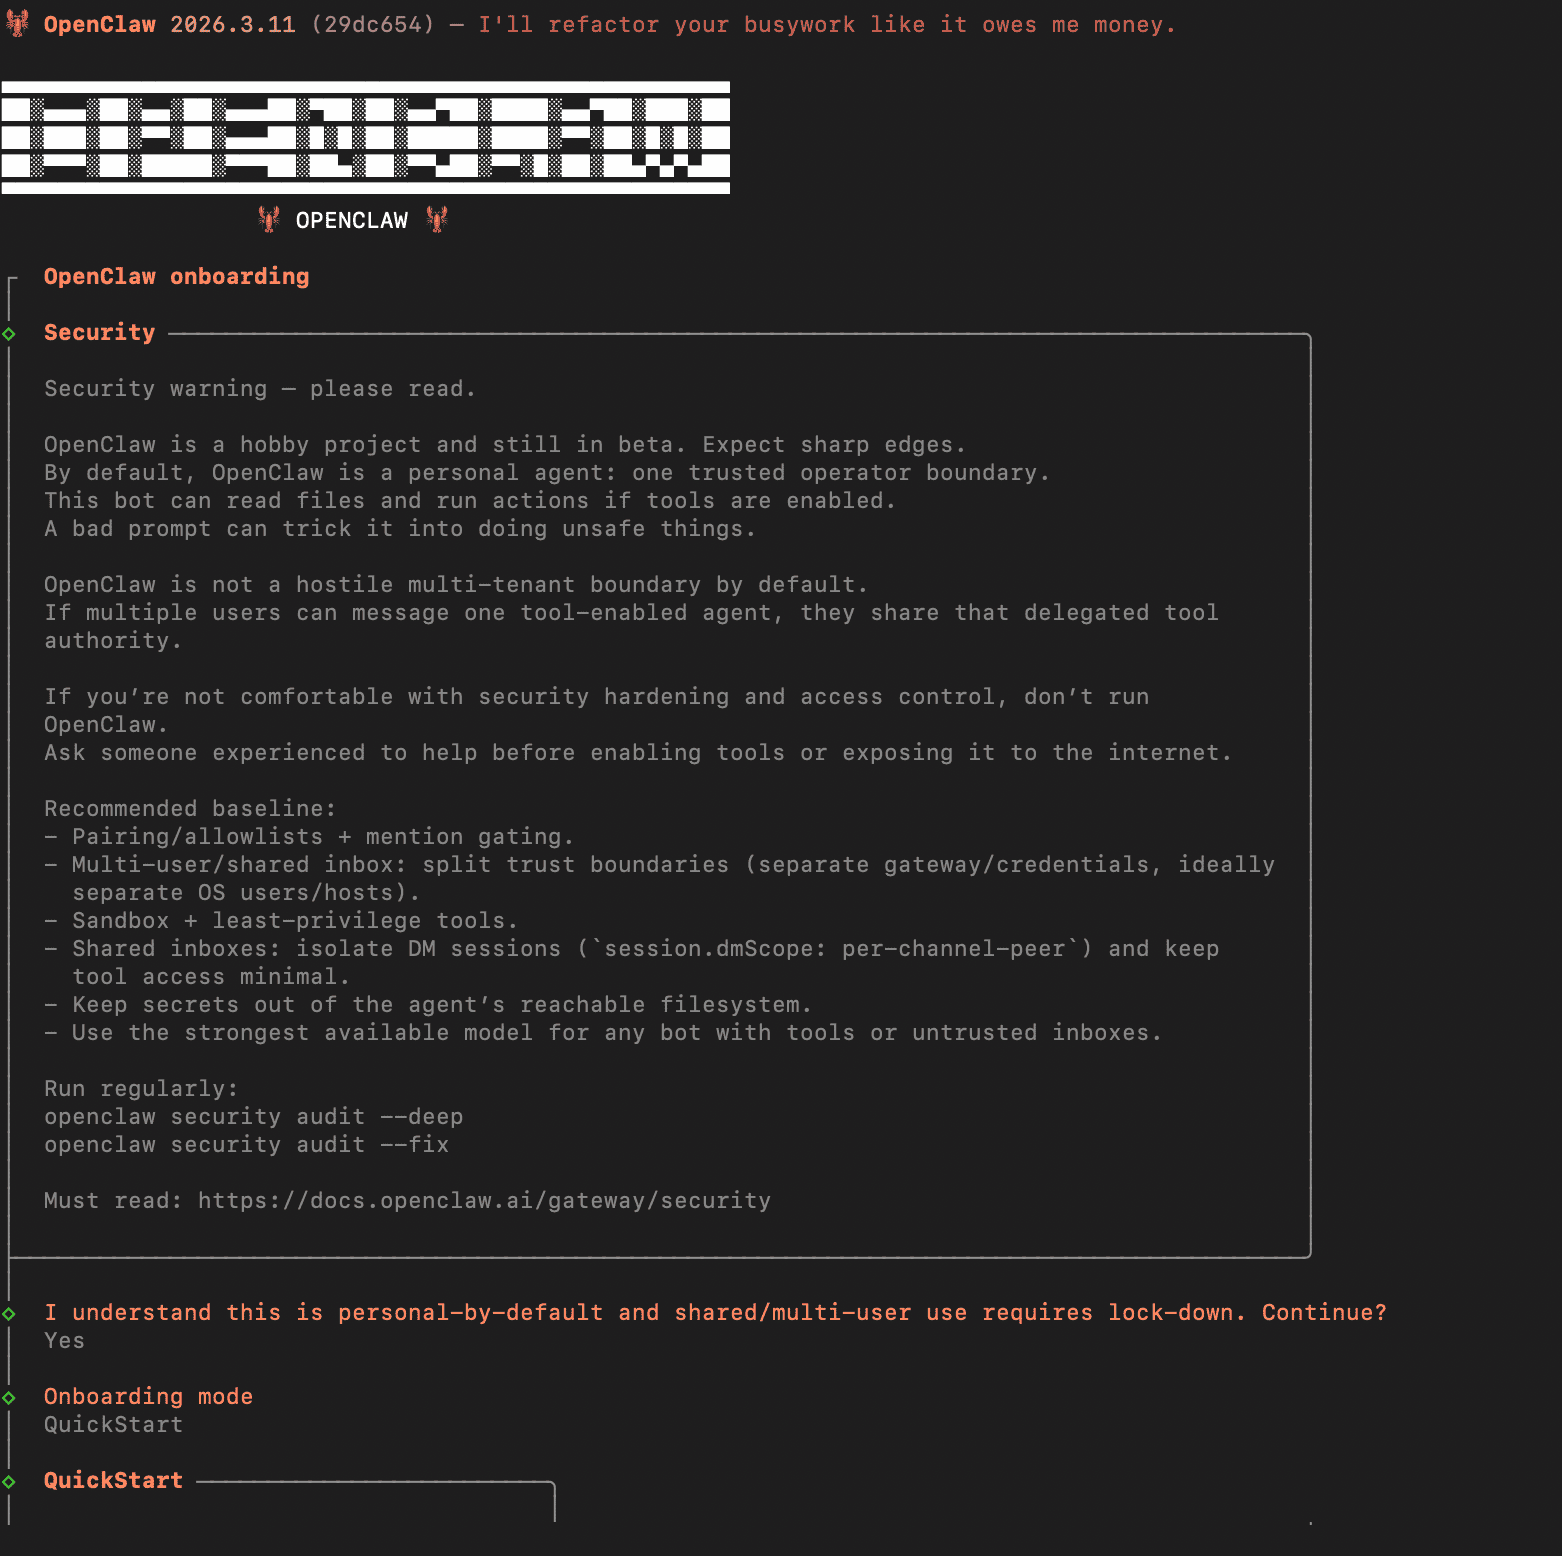 NemoClaw की खास क्षमताएँ
NemoClaw और OpenClaw के बीच कुछ मुख्य अंतर हैं। आइए इस खंड में उन पर चर्चा करें।
NemoClaw अनधिकृत नेटवर्क कनेक्शनों को ब्लॉक करने और फाइल इनपुट व आउटपुट ऑपरेशंस को विशिष्ट फोल्डर्स तक सीमित करने के लिए OpenShell रनटाइम का उपयोग करता है। यह उन सभी आउटबाउंड कनेक्शनों को भी ब्लॉक करता है जिन्हें आपने अनुमत नहीं किया है। इससे एजेंट को किसी दुर्भावनापूर्ण वेबसाइट से संभावित प्रॉम्प्ट इंजेक्शन मिलने से रोका जा सकता है।
NemoClaw पढ़ने और लिखने की कार्रवाइयों को सैंडबॉक्स एन्वायरनमेंट तक सीमित करता है और प्रिविलेज एस्केलेशन को रोकता है।
यह सुविधा सुनिश्चित करती है कि एजेंट पहले से दी गई अनुमतियों के अलावा नई परमिशन देने की कोशिश न कर सके। आप Docker एन्वायरनमेंट में OpenClaw का उपयोग करते हुए भी इसी तरह के परिणाम प्राप्त कर सकते हैं, लेकिन NemoClaw का तरीका अधिक सख्त है और यह आपको अलग-अलग अनुरोधों को स्वीकृत करने का विकल्प देता है।
NemoClaw में आपको उन सभी अनुरोधों को मैन्युअली स्वीकृत करना होता है जो नीति द्वारा पहले से अनुमत नहीं हैं। उदाहरण के लिए, जब OpenClaw किसी गैर-अनुमत एंडपॉइंट को पिंग करने की कोशिश करता है, तो OpenShell उस अनुरोध को ब्लॉक कर देगा और टर्मिनल पर आपको स्वीकृति के लिए प्रॉम्प्ट देगा।
जब आप NemoClaw सेटअप कर रहे होते हैं, तो आपको इसे Nemotron 3 Super 120B को लोकल रूप से या NVIDIA API के साथ उपयोग करने का विकल्प मिलता है। इसका मतलब है कि यदि आपके पास इसे लोकल रूप से चलाने के लिए हार्डवेयर है, तो आप मॉडल को निःशुल्क उपयोग कर सकते हैं।
NVIDIA API भी सीमित निःशुल्क उपयोग प्रदान करता है। सख्त गोपनीयता आवश्यकताओं वाले उद्योगों, जैसे हेल्थकेयर, के लिए लोकल मॉडल एक बड़ी आवश्यकता हैं। OpenClaw की तरह, NemoClaw भी मॉडल एग्नॉस्टिक है, यानी आप इसे किसी भी समर्थित लोकल या API-आधारित प्रदाता के साथ उपयोग कर सकते हैं।
डिफ़ॉल्ट रूप से, NemoClaw में सख्त नीतियाँ होती हैं जो एजेंट को खतरनाक कोड चलाने या संवेदनशील डेटा लीक करने से रोकती हैं।
नीतियाँ YAML फाइलों में परिभाषित होती हैं, जिन्हें आप समायोजित करने या नई नीतियाँ जोड़ने के लिए एडिट कर सकते हैं। जब कोई कार्रवाई अस्वीकृत की जाती है, तो आप उसे इस सत्र के लिए अनुमति दे सकते हैं। उसे स्थायी बनाने के लिए, आपको नीतियों को एडिट करना होगा।
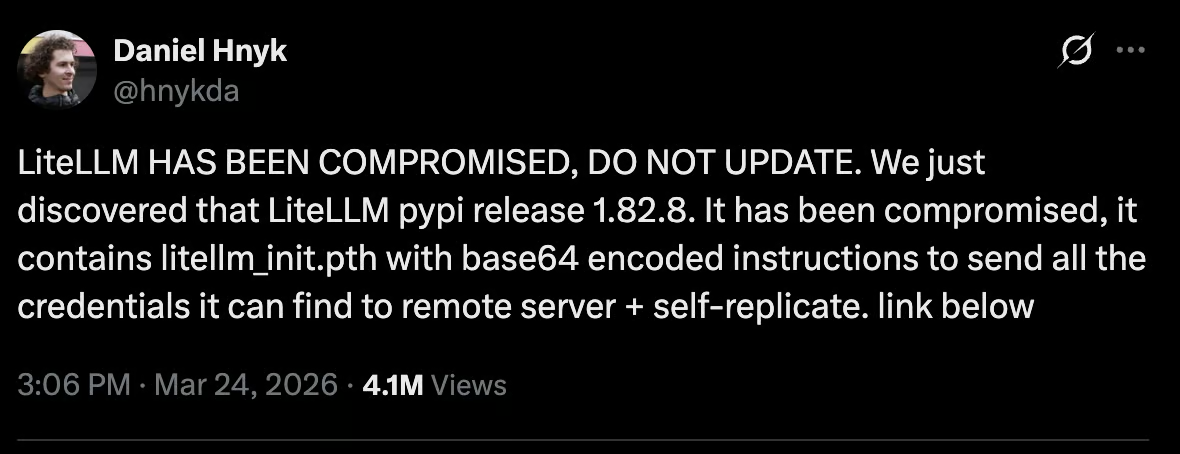
उदाहरण के लिए, जैसा कि आप नीचे की तस्वीर में देख सकते हैं, LiteLLM Python पैकेज से छेड़छाड़ की गई थी, जिससे हज़ारों उपयोगकर्ता असुरक्षित हो गए।
NemoClaw को सैंडबॉक्स में चलाने और कंप्यूटर में कुछ फोल्डर्स तक पहुँच नियंत्रित करने वाली नीतियों के साथ, इस समझौता-ग्रस्त पैकेज के लिए आपके सभी क्रेडेंशियल्स को पकड़कर उन्हें ऑनलाइन डंप करना असंभव हो जाता।
NemoClaw का उपयोग संवेदनशील एंटरप्राइज़ डेटा के साथ रिसर्च को स्वचालित करने के लिए किया जा सकता है। एजेंट आंतरिक दस्तावेज़ों का सारांश बना सकता है और रिपोर्ट तैयार कर सकता है—वह भी बिना डेटा को सैंडबॉक्स से बाहर भेजे।
नेटवर्क नीतियाँ सुनिश्चित करती हैं कि एजेंट केवल अनुमोदित सेवाओं तक पहुँच सके, और फाइल सिस्टम प्रतिबंध उसे सैंडबॉक्स के बाहर की फाइलों तक पहुँचने से रोकते हैं।
हालाँकि, NemoClaw की निम्न सीमाएँ हैं:
इस वर्ष के GTC कीनोट में, Jensen Huang ने OpenClaw की तुलना Linux से की, यह कहते हुए कि OpenClaw ने कुछ हफ्तों में वह हासिल किया जो Linux ने 30 वर्षों में किया। उनके अनुसार, हर कंपनी के पास OpenClaw रणनीति होनी चाहिए।
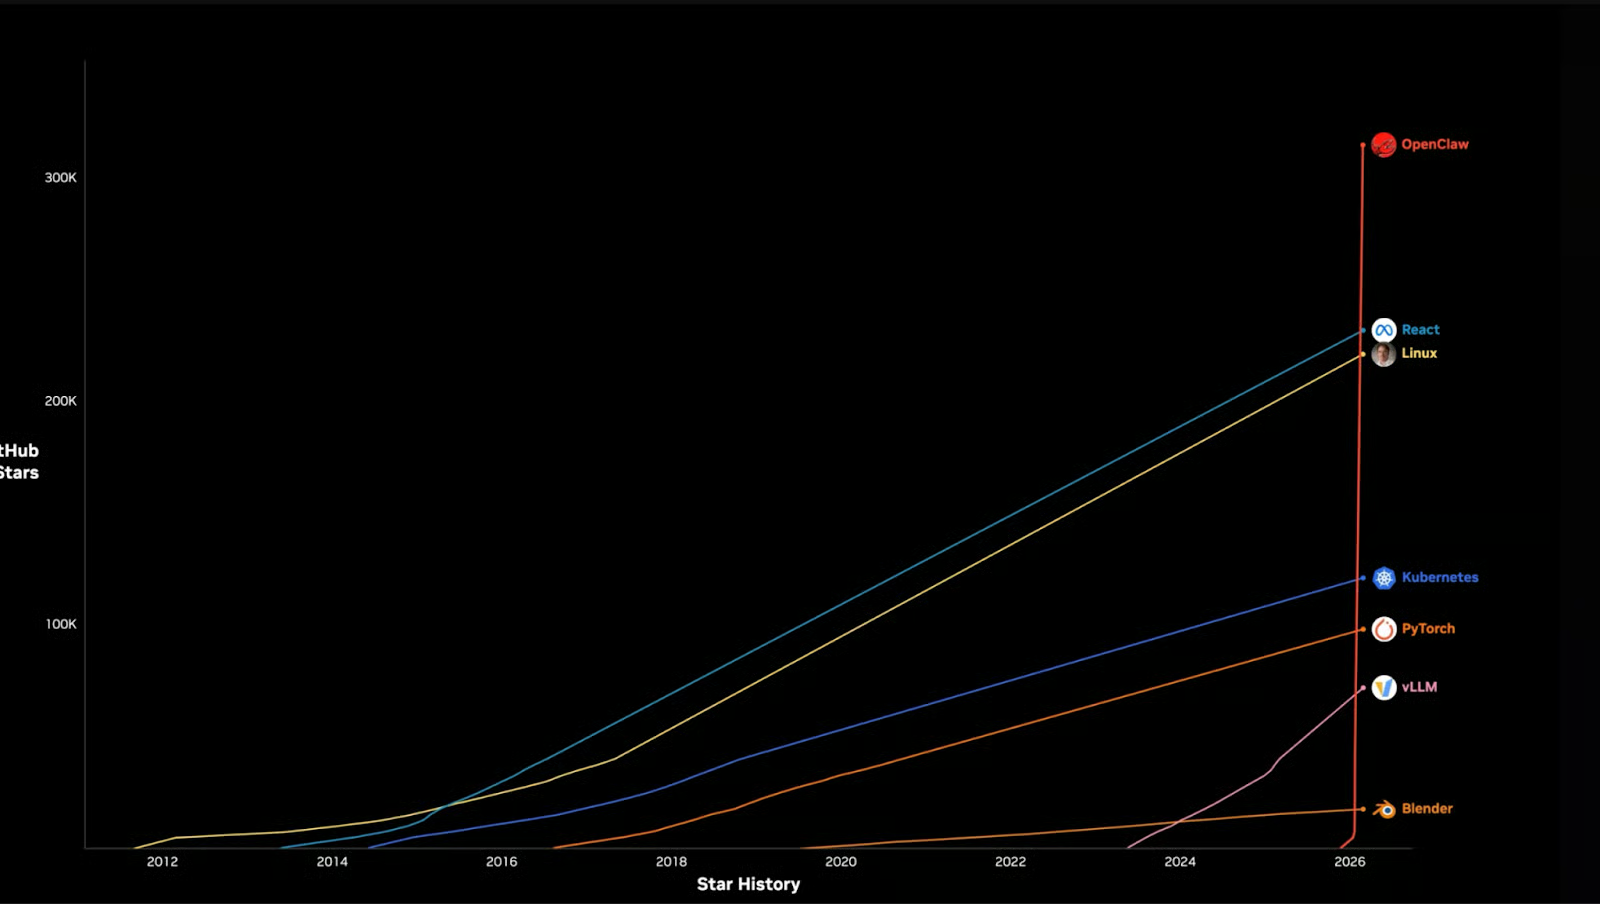
चूँकि हर कंपनी को एजेंटिक कंप्यूटिंग रणनीति की ज़रूरत है, OpenClaw की संभावनाएँ बहुत बड़ी हैं।
लेकिन इसके साथ सुरक्षा से संबंधित गंभीर चुनौतियाँ आती हैं।
जब मैं अपना OpenClaw सेटअप कर रहा था, तो मुझे इसे Docker में सीमित अनुमतियों और प्रिविलेज एस्केलेशन की अक्षमता के साथ सेटअप करना पड़ा।
OpenClaw की सुरक्षा समस्याएँ केवल व्यवसायों तक सीमित नहीं हैं; सामान्य उपयोगकर्ताओं को भी OpenClaw की सुरक्षा को गंभीरता से लेना चाहिए।
अतः संभव है कि NemoClaw ऐसा उत्पाद बन जाए जिसे साधारण उपयोगकर्ता भी अपनी इंस्टॉलेशनों को सुरक्षित करने के लिए उपयोग कर सकें—सिर्फ़ व्यवसाय ही नहीं। इससे लोग अपने पर्सनल कंप्यूटर पर OpenClaw को आराम से चला पाएँगे, बिना अपने मुख्य कंप्यूटर को नुकसान से बचाने के लिए कोई दूसरा कंप्यूटर खरीदने की ज़रूरत के।
यह तथ्य विवादित नहीं है कि OpenClaw जैसे एजेंटिक टूल को खतरनाक कमांड्स के निष्पादन से रोकने के लिए गार्डरेल्स की आवश्यकता होती है।
हमने हाल में कई सप्लाई चेन हमले देखे हैं—जैसे LiteLLM वाला—जो सभी को यह विश्वास दिलाने के लिए पर्याप्त हैं कि वे बिना प्रतिबंधों के किसी एजेंट को नहीं चला सकते।
केवल सवाल यह है कि क्या NemoClaw वही टूल होगा जिसका उपयोग हम सब उन OpenClaw इंस्टॉलेशनों को सुरक्षित करने के लिए करेंगे। यह तो टूल के आगे विकसित होने और स्थिर रिलीज़ में आने पर ही स्पष्ट होगा।
AI टूल्स के साथ काम करने के बारे में अधिक जानने के लिए, मैं सुझाव दूँगा कि आप हमारा सर्वश्रेष्ठ नि:शुल्क AI टूल्स गाइड देखें। व्यापक AI कोडिंग कौशलों के लिए, हमारा AI-Assisted Coding for Developers कोर्स आज़माएँ ताकि आप ऐसे कौशल विकसित कर सकें जो आपके विकास वर्कफ़्लो में AI असिस्टेंट्स को अधिक विश्वसनीय साथी बनाते हैं।
आप LangChain में LLMs, प्रॉम्प्ट्स, चेन्स, और एजेंट्स का उपयोग करके AI-संचालित एप्लिकेशन बनाना भी हमारे Developing LLM Applications with LangChain कोर्स से सीख सकते हैं।
शीर्ष AI कोर्स
कोर्स
कोर्स
कोर्स