Curso
Programación asistida por IA para desarrolladores
1 h 30 min
10.8K
OpenClaw es, probablemente, la herramienta agentic más popular de 2026. Sin embargo, como destacamos en nuestra guía de OpenClaw, arrastra vulnerabilidades serias de seguridad que empresas y particulares no pueden pasar por alto.
Muchos de estos problemas parten de dar a un agente autónomo acceso amplio y sin restricciones a tu sistema, algo que puede provocar incidentes graves, como vimos cuando OpenClaw se descontroló y borró por completo la bandeja de entrada de un ejecutivo de Meta AI.
Los retos de seguridad de OpenClaw incluso han sido señalados por firmas líderes como CrowdStrike. Dada la enorme popularidad de la herramienta, NVIDIA vio la oportunidad de crear una solución y seguir afianzando su liderazgo en el ámbito de la IA. A esta herramienta la llamaron NemoClaw.
En este artículo te cuento qué es la herramienta, qué hace y cuál es la visión de NVIDIA para un agente seguro.
NemoClaw es una capa de ejecución segura que se coloca sobre OpenClaw para controlar las acciones del agente. El agente sigue pudiendo escribir código, navegar por la web y gestionar archivos, pero ahora sus acciones pasan por verificaciones de políticas aplicadas por el runtime OpenShell de NVIDIA.
OpenShell proporciona entornos de ejecución en sandbox para proteger tus datos e infraestructura mediante políticas definidas en archivos YAML. Estas políticas evitan actividad de red no autorizada, el acceso a ciertos archivos y la exfiltración de datos.
Empecemos por la seguridad de nivel empresarial. Con OpenShell, las acciones del agente deben superar las políticas existentes. Si un comando concreto no está permitido, se marca para revisión manual.
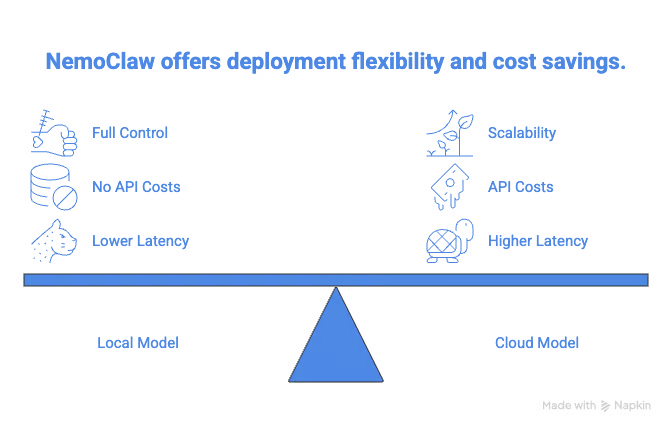
A continuación, está el despliegue híbrido durante la configuración. NemoClaw te permite elegir entre usar un modelo local y proveedores en la nube vía API como OpenAI y Anthropic.
NemoClaw también se integra de forma nativa con la familia de modelos Nemotron de NVIDIA. Ofrecen Nemotran 3 Super 12b-a12 como opción durante la configuración, y puedes usarlo gratis con una clave de API de NVIDIA.
En nuestro tutorial Nemotron 3: arquitectura, benchmarks y comparación con modelos abiertos puedes ver cómo su arquitectura habilita una coordinación eficiente de agentes de IA y reduce los costes de inferencia.
La investigación de SecurityScorecard de febrero de 2026 detectó decenas de miles de instancias de OpenClaw expuestas. Este hallazgo confirma que se necesita una forma segura de configurar OpenClaw.
La capa de seguridad de NemoClaw, vía OpenShell, garantiza que tu agente no ejecutará ninguna tarea que no esté previamente autorizada.
Como ves en la imagen inferior, NemoClaw te permite elegir algunas políticas a través de los presets que ofrece durante la configuración.
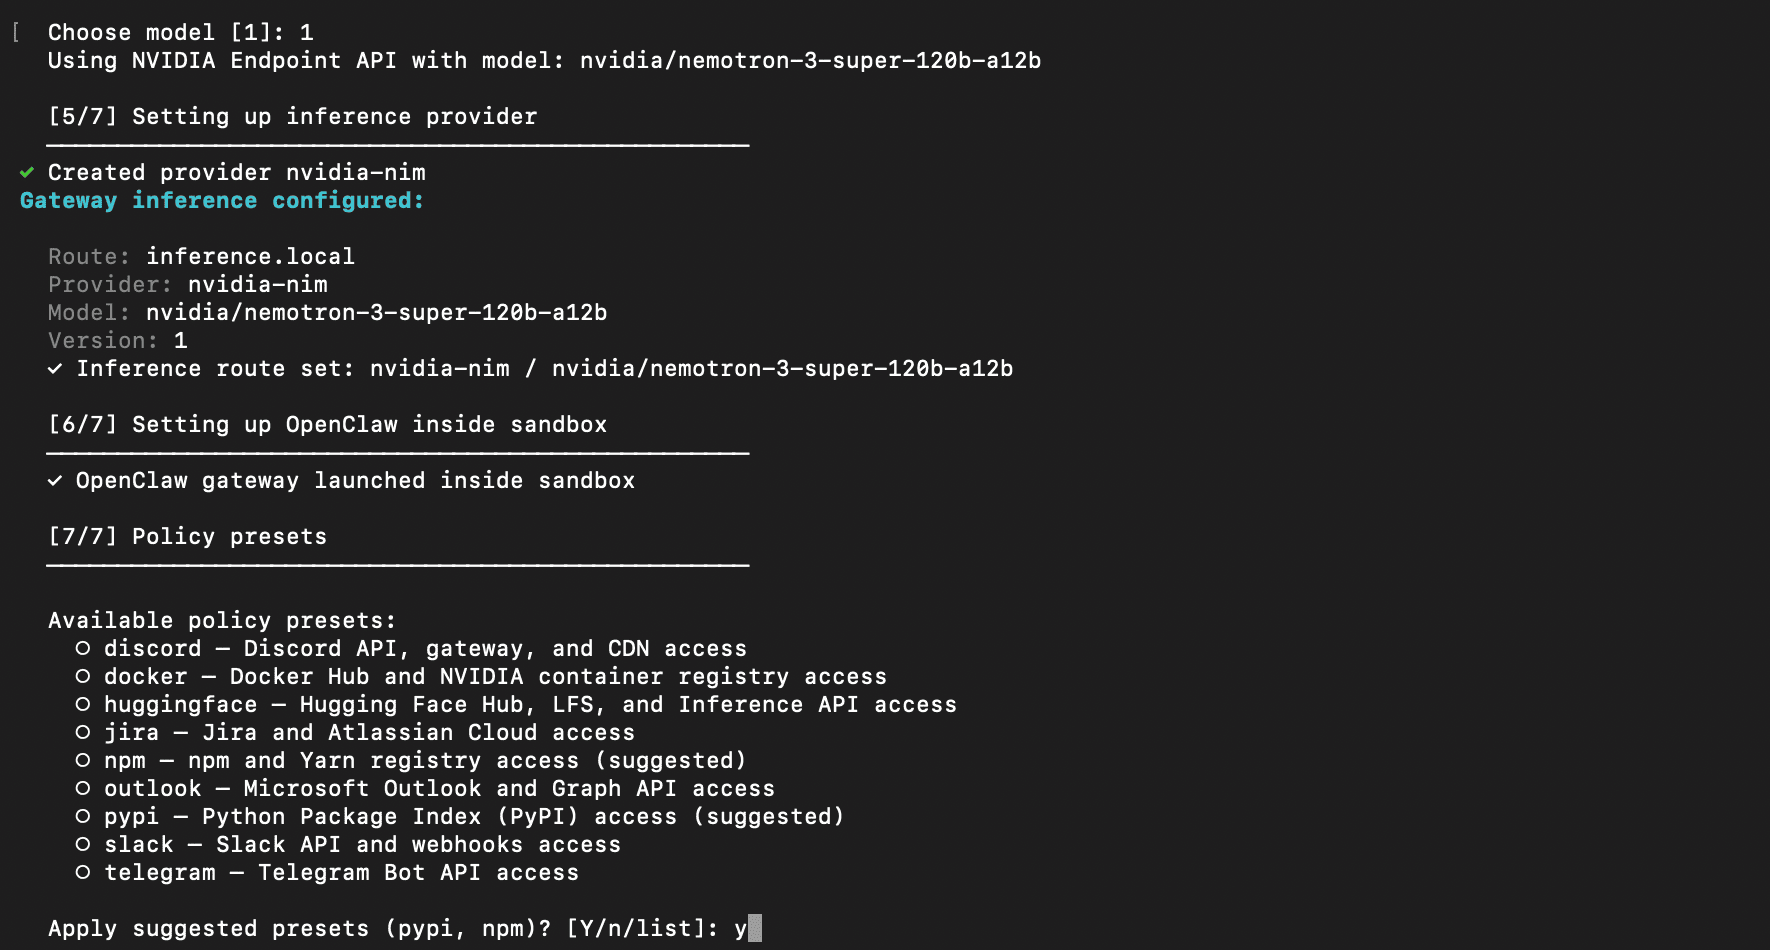
Además, poder configurar un OpenClaw seguro con un único comando facilita que cualquiera ponga en marcha sus agentes.
Te recomiendo consultar cómo configurar OpenClaw y hablar con el agente por WhatsApp en nuestro tutorial de OpenClaw.
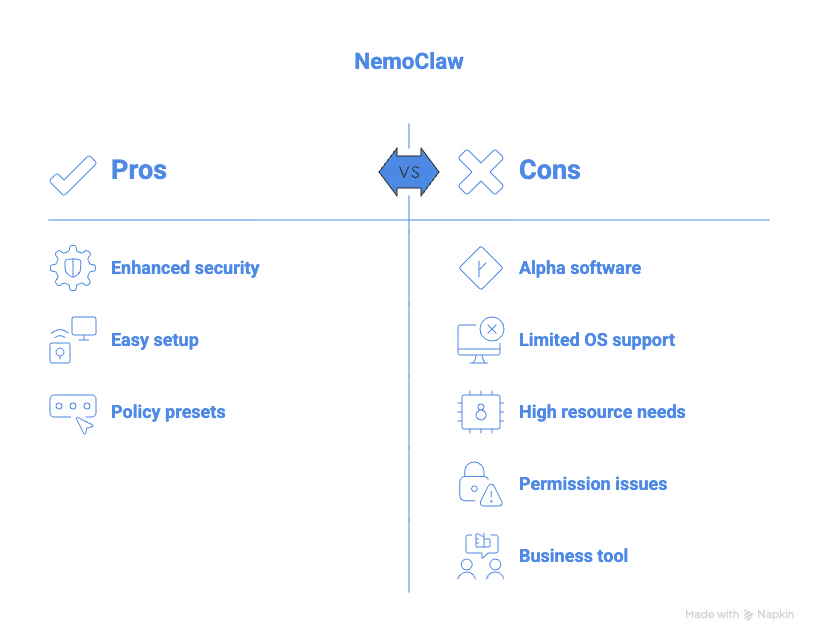
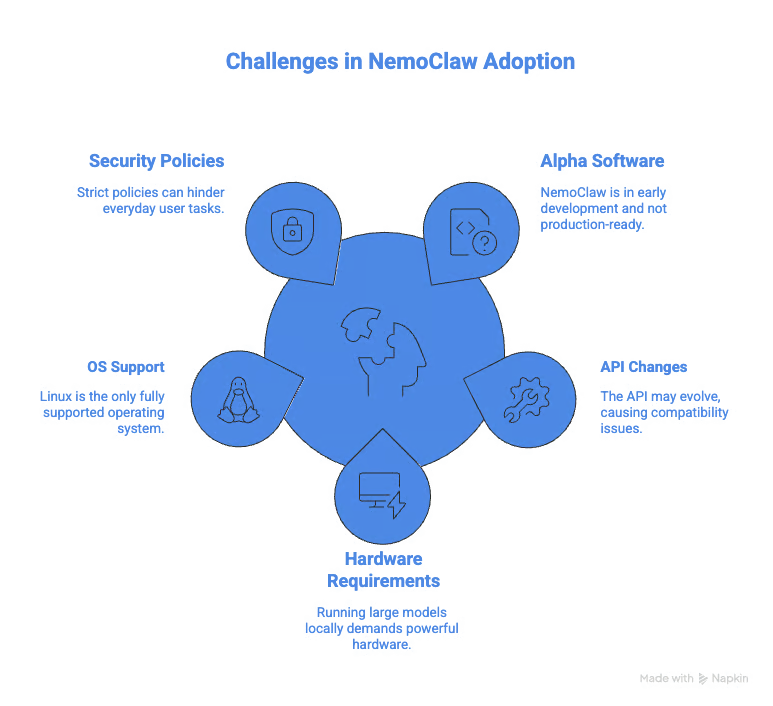
NemoClaw está en fase alpha por ahora, así que no está listo para producción. El entorno sandbox también solo está totalmente soportado en Linux, con soporte parcial en macOS y Windows, donde requiere WSL2.
NemoClaw también requiere al menos 8 GB de RAM y 4 vCPUs para funcionar sin problemas de memoria. Aunque está soportado de forma nativa, ejecutar localmente el modelo Nemotron de 120B exige GPUs potentes que no están al alcance de cualquier usuario.
Usar NemoClaw a diario también resulta muy complejo. Al ejecutarlo me encontré con numerosos problemas de permisos que un usuario habitual de OpenClaw no sabría resolver. Es más bien una herramienta para empresas, donde hay personas que configuran y supervisan estas políticas de permisos.
Veamos cómo instalar NemoClaw.
La instalación de NemoClaw puede hacerse ejecutando un único comando en el terminal:
curl -fsSL https://www.nvidia.com/nemoclaw.sh | bashEsto descargará y ejecutará el script de instalación, que configura todas las dependencias necesarias.
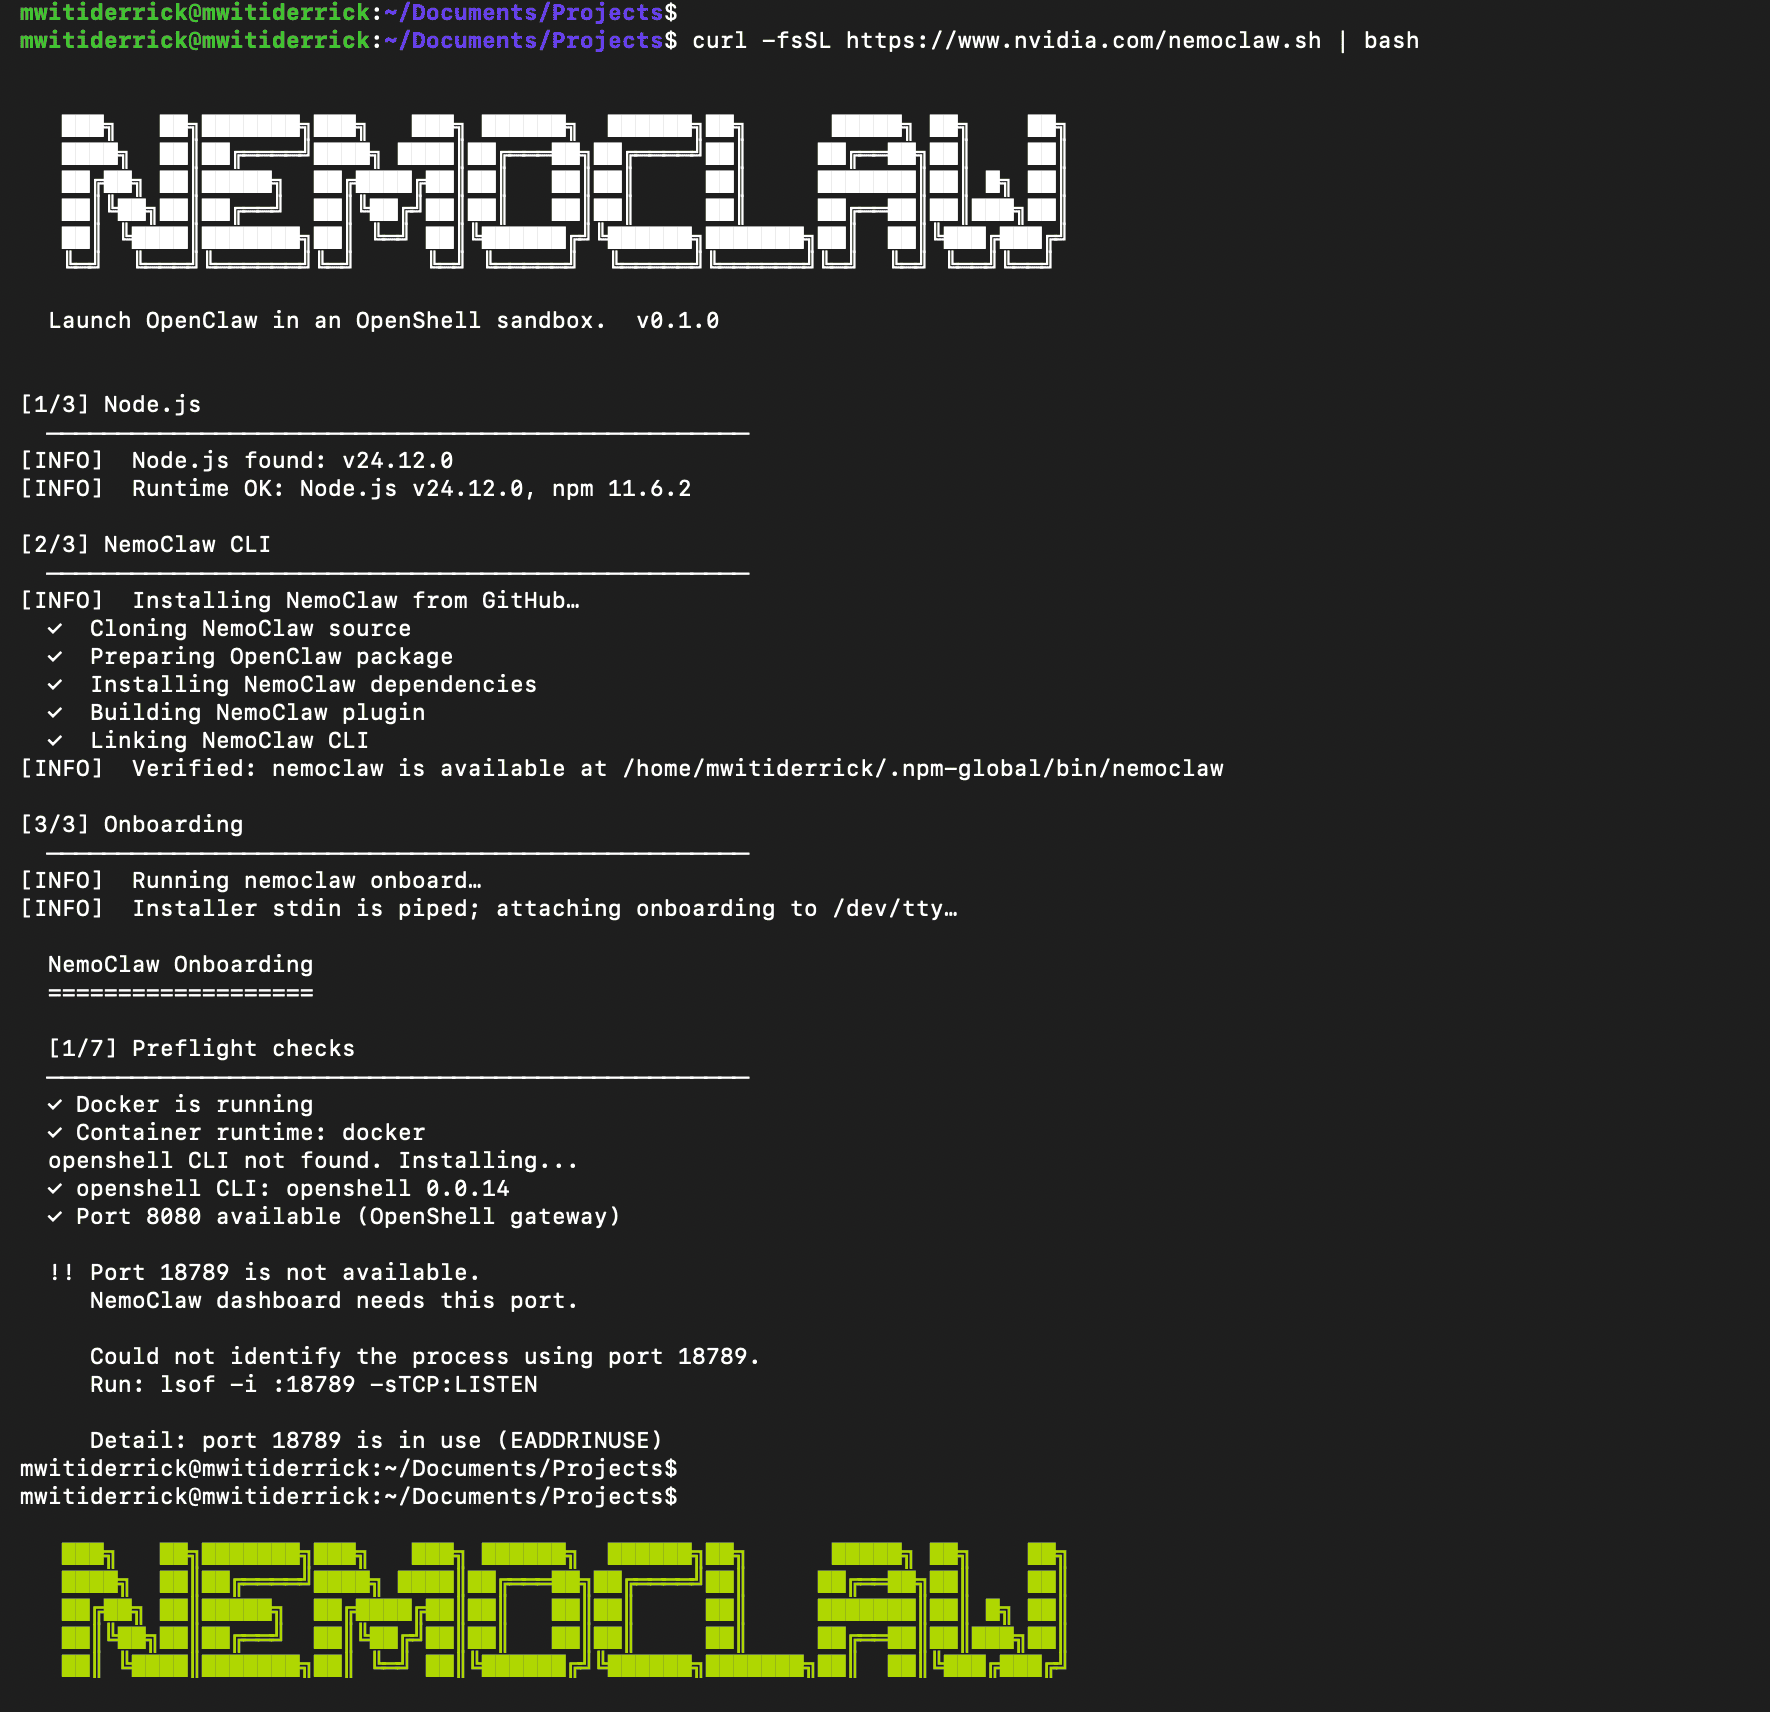
Cuando termine la instalación, escribe nemoclaw onboard para abrir un asistente que te guía paso a paso para configurar tu sandbox y definir las políticas de seguridad. Te permitirá:
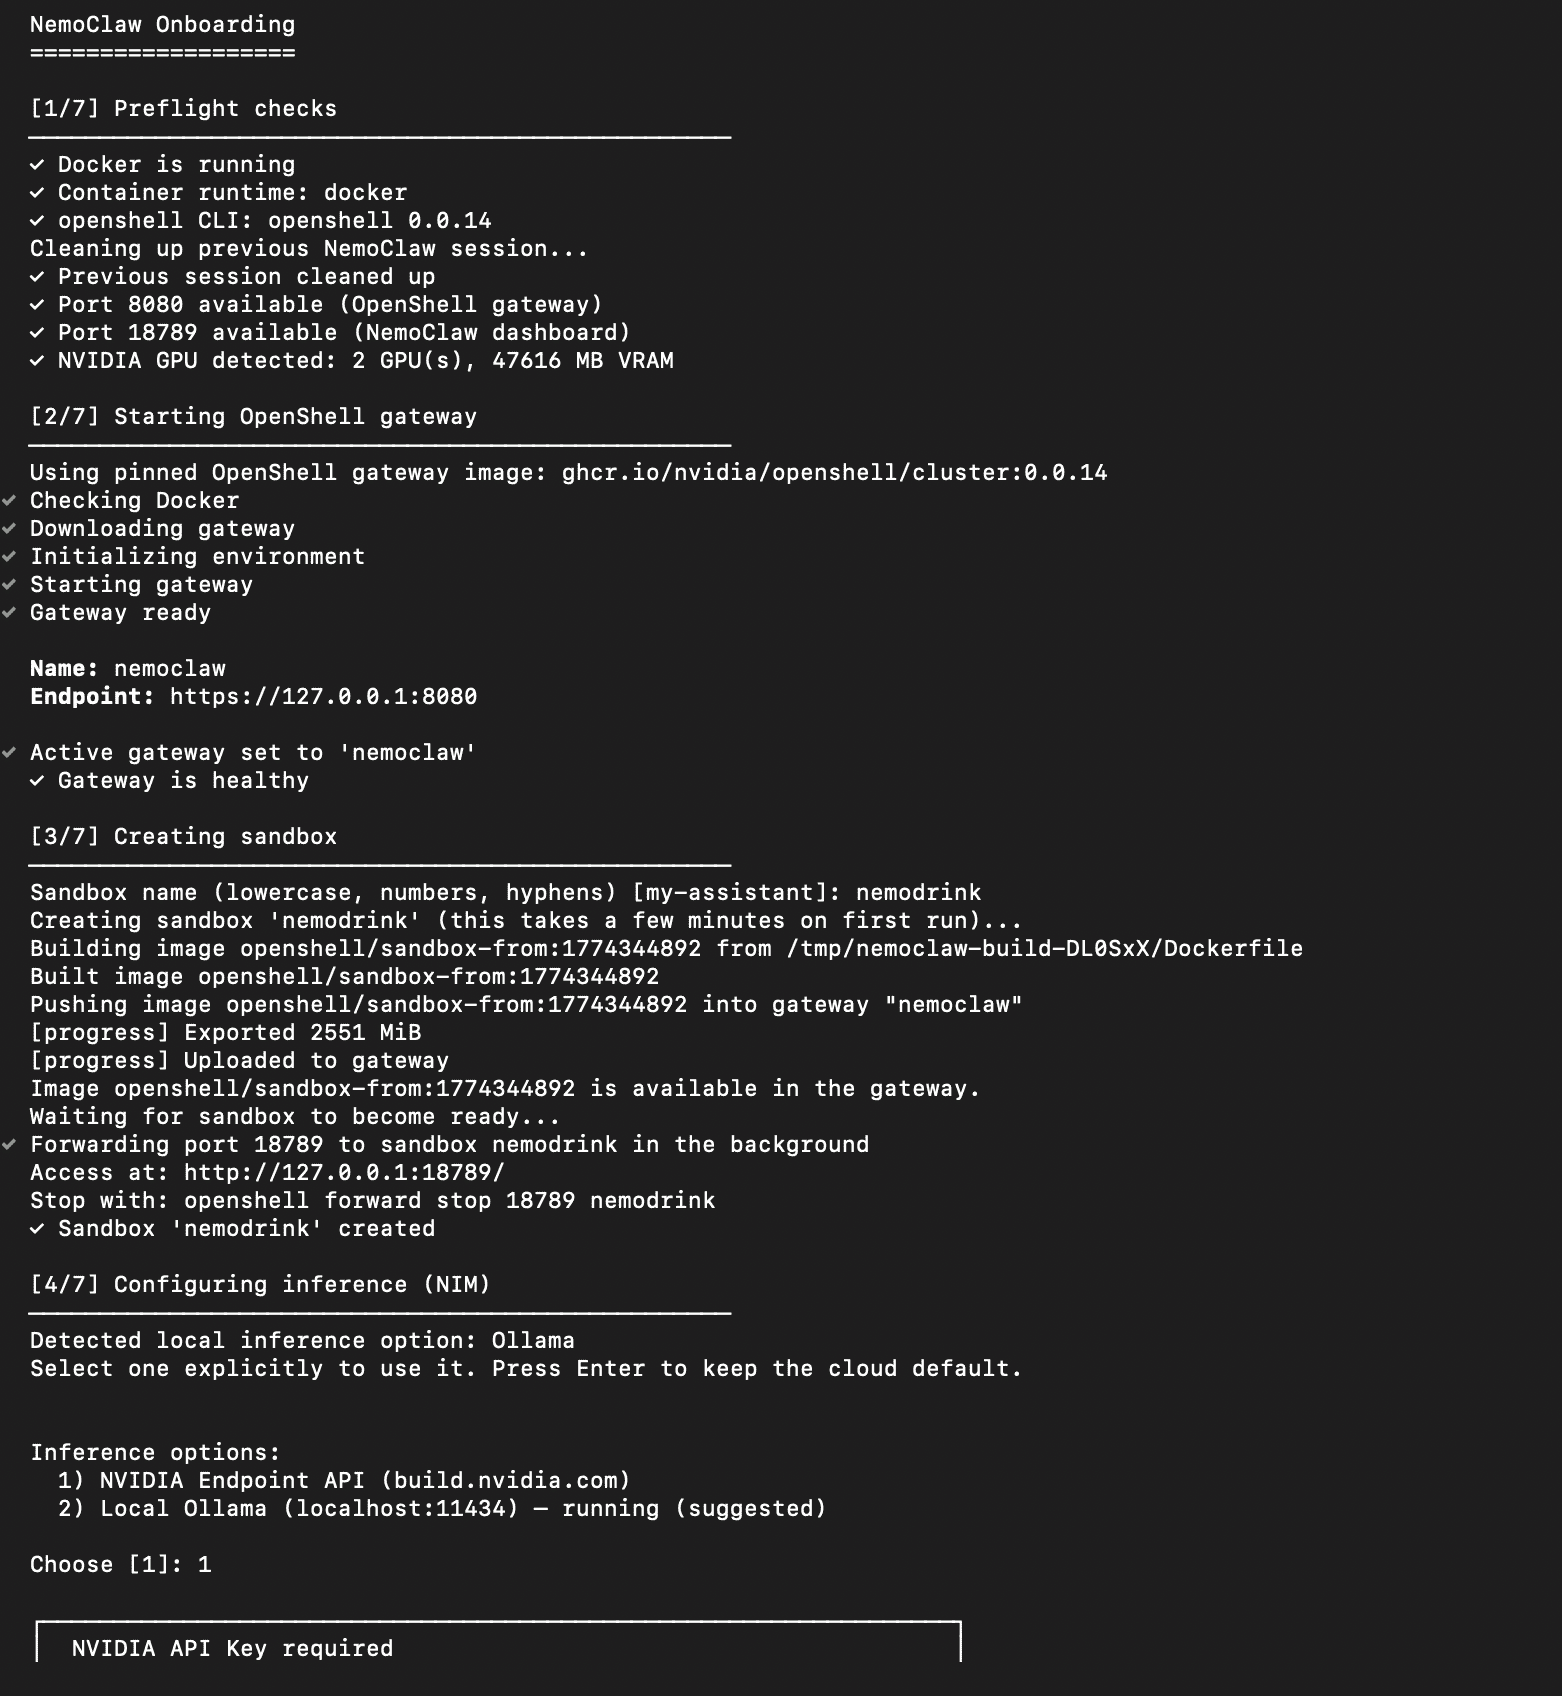
Descubre cómo configurar y usar modelos locales con OpenClaw en nuestro tutorial OpenClaw con Ollama.
Una vez completado el onboarding, puedes interactuar con tu agente usando el sandbox que configuraste. Primero, debes conectarte:
nemoclaw sand_box_name connectAhora puedes hablar con el agente de OpenClaw dentro del sandbox:
 openclaw agent --agent main --local -m "Who is the founder of NVIDIA?"
🦞 OpenClaw 2026.3.11 (29dc654) — Hot reload for config, cold sweat for deploys.
NVIDIA was founded in 1993 by three engineers:
- **Jensen Huang** (CEO)
- **Chris Malachowsky**
- **Curtis Priem**
Jensen Huang is the most publicly recognized co‑founder and has served as the company’s CEO since its inception.
También puedes ejecutar openclaw onboard dentro del sandbox para configurar tu plataforma de mensajería favorita, como Telegram.
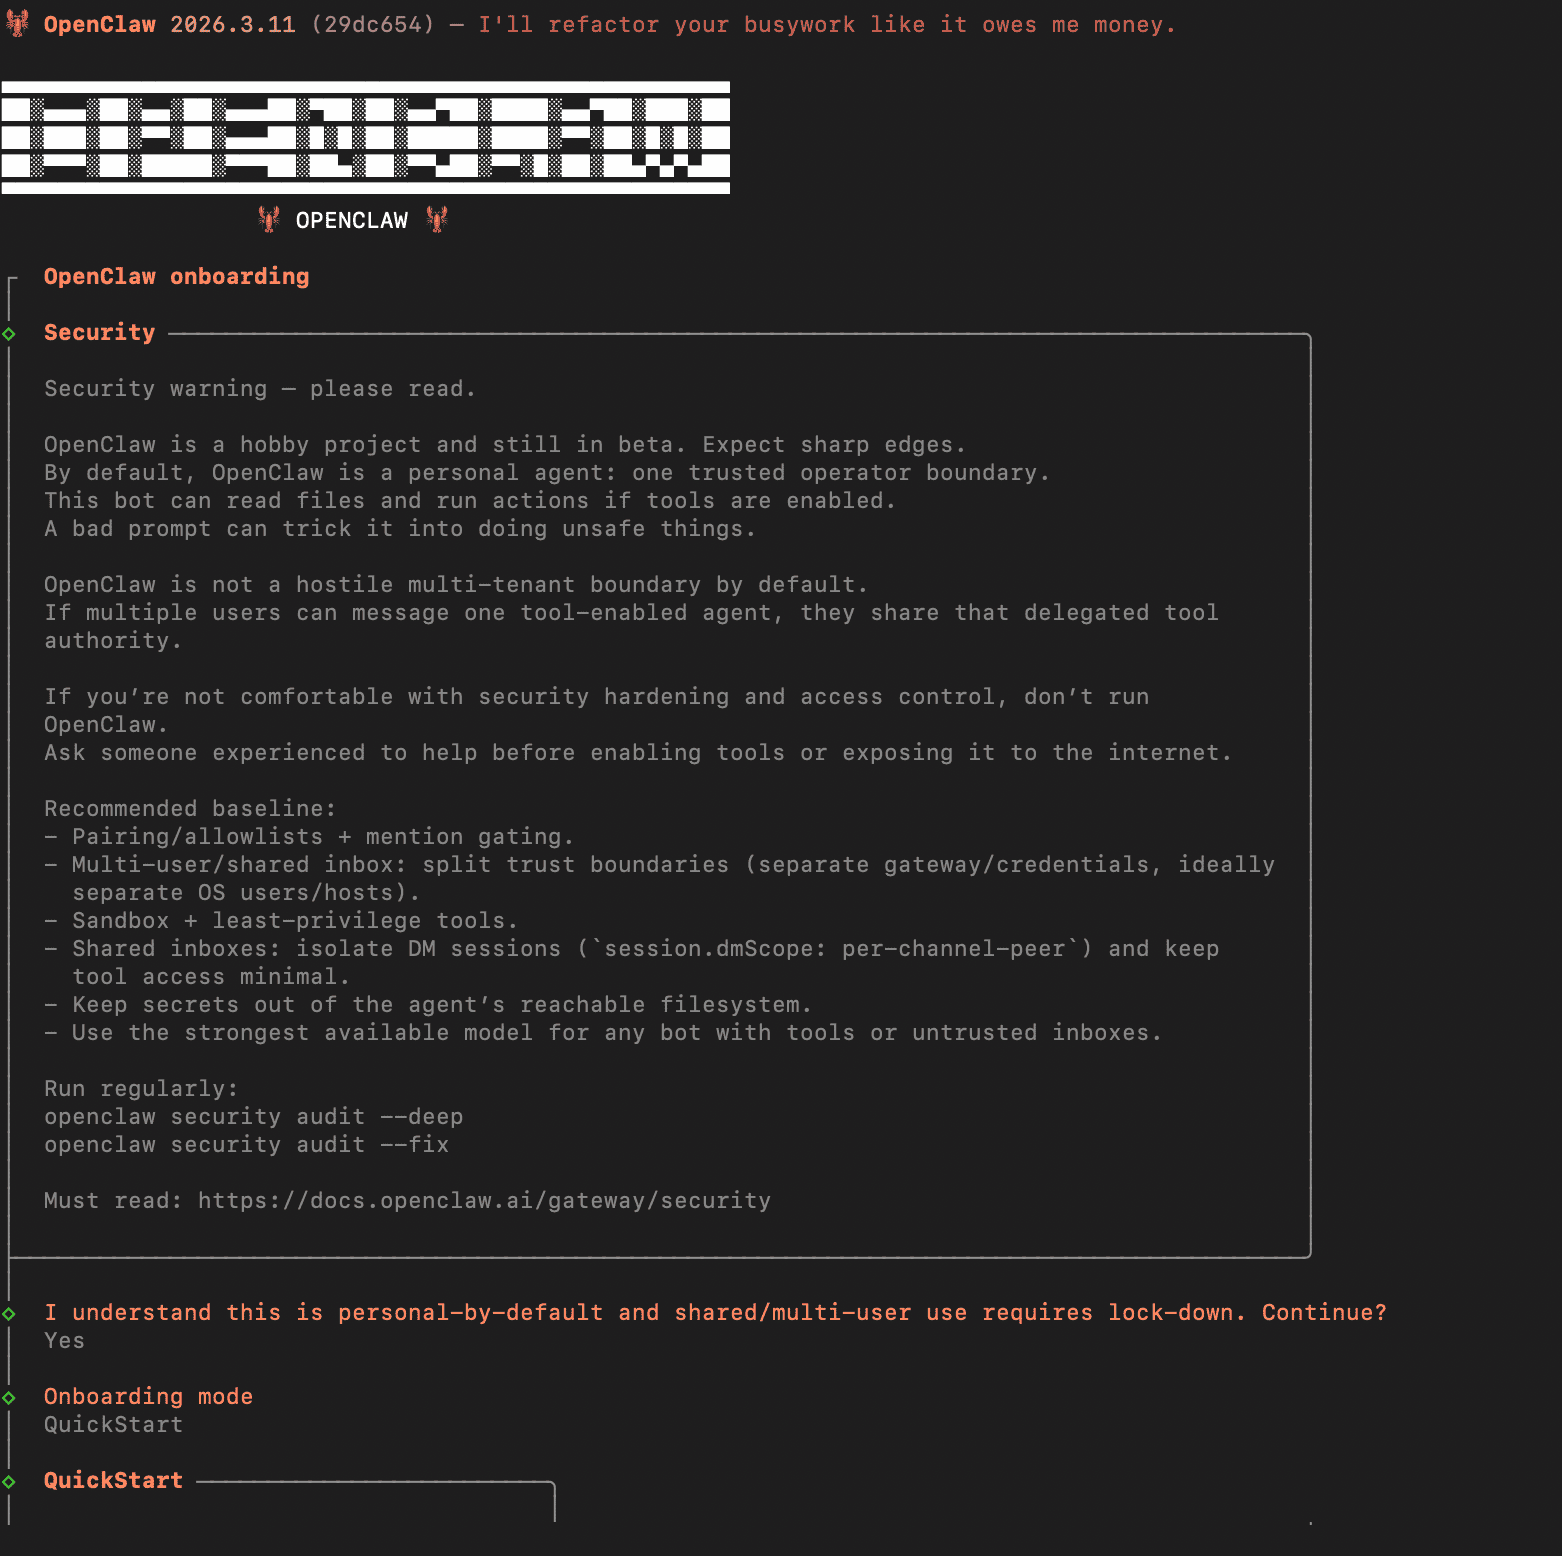 Capacidades destacadas de NemoClaw
Hay varias diferencias clave entre NemoClaw y OpenClaw. Vamos a comentarlas en esta sección.
NemoClaw utiliza el runtime OpenShell para bloquear conexiones de red no autorizadas y restringir las operaciones de entrada y salida de archivos a carpetas específicas. También bloquea todas las conexiones salientes excepto las que hayas permitido. Esto evita que el agente sufra inyecciones de prompt desde sitios maliciosos.
NemoClaw también restringe lecturas y escrituras al entorno sandbox e impide la escalada de privilegios.
Esta función garantiza que el agente no pueda otorgarse nuevos permisos más allá de los ya concedidos. Puedes lograr resultados similares usando OpenClaw en un entorno Docker, pero el enfoque de NemoClaw es más estricto y, además, te permite aprobar solicitudes individuales.
Con NemoClaw, debes aprobar manualmente cualquier solicitud que no esté permitida por la política. Cuando, por ejemplo, OpenClaw intenta hacer ping a un endpoint no autorizado, OpenShell bloqueará la petición y mostrará un aviso en el terminal para que la apruebes.
Al configurar NemoClaw, puedes optar por usar Nemotron 3 Super 120B de forma local o a través de una API de NVIDIA. Esto significa que puedes usar el modelo gratis si tienes el hardware necesario para ejecutarlo localmente.
La API de NVIDIA también ofrece un uso gratuito limitado. Los modelos locales son un gran reclamo para sectores con requisitos estrictos de privacidad, como la sanidad. Al igual que OpenClaw, NemoClaw es agnóstico al modelo, es decir, puedes usarlo con cualquiera de los proveedores locales o vía API que estén soportados.
Por defecto, NemoClaw aplica políticas estrictas que impiden que el agente ejecute código peligroso o filtre datos sensibles.
Las políticas se definen en archivos YAML, que puedes editar para ajustarlas o añadir nuevas. Cuando se rechaza una acción, puedes permitirla, pero solo persistirá en esa sesión. Para que sea permanente, tendrás que editar las políticas.
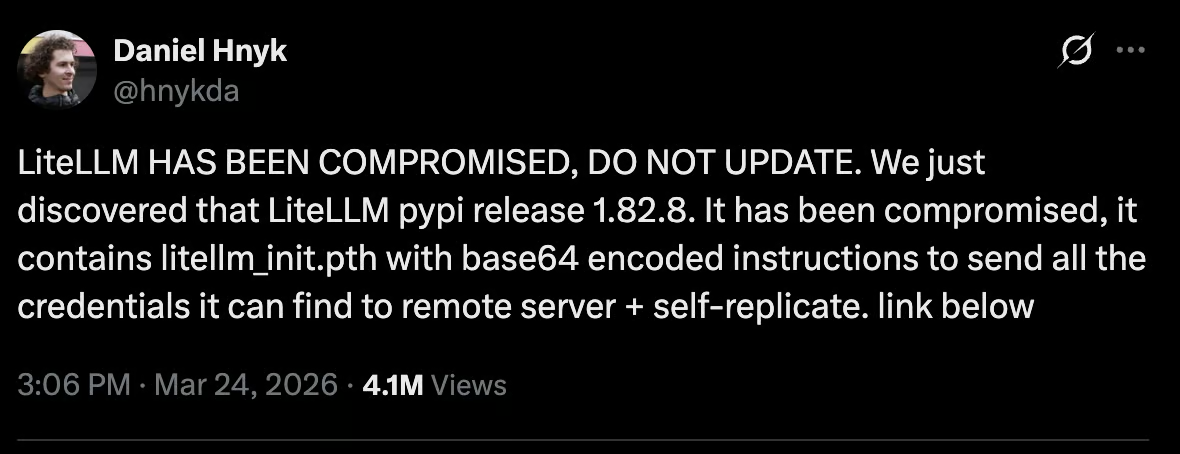
Por ejemplo, como ves en la imagen inferior, el paquete de Python LiteLLM fue comprometido, dejando a miles de usuarios expuestos.
Con NemoClaw ejecutándose en un sandbox y políticas que controlan el acceso a determinadas carpetas del ordenador, sería imposible que ese paquete comprometido capturase todas tus credenciales y las publicase en línea.
NemoClaw puede utilizarse para automatizar investigaciones con datos sensibles de la empresa. El agente puede resumir documentos internos y crear informes sin que los datos salgan del sandbox.
Las políticas de red garantizan que el agente solo acceda a servicios aprobados, y las restricciones del sistema de archivos le impiden acceder a ficheros fuera del sandbox.
Sin embargo, NemoClaw presenta las siguientes limitaciones:
Durante el keynote del GTC de este año, Jensen Huang comparó OpenClaw con Linux, afirmando que OpenClaw logró en unas semanas lo que Linux en 30 años. Según él, todas las empresas deberían tener una estrategia para OpenClaw.
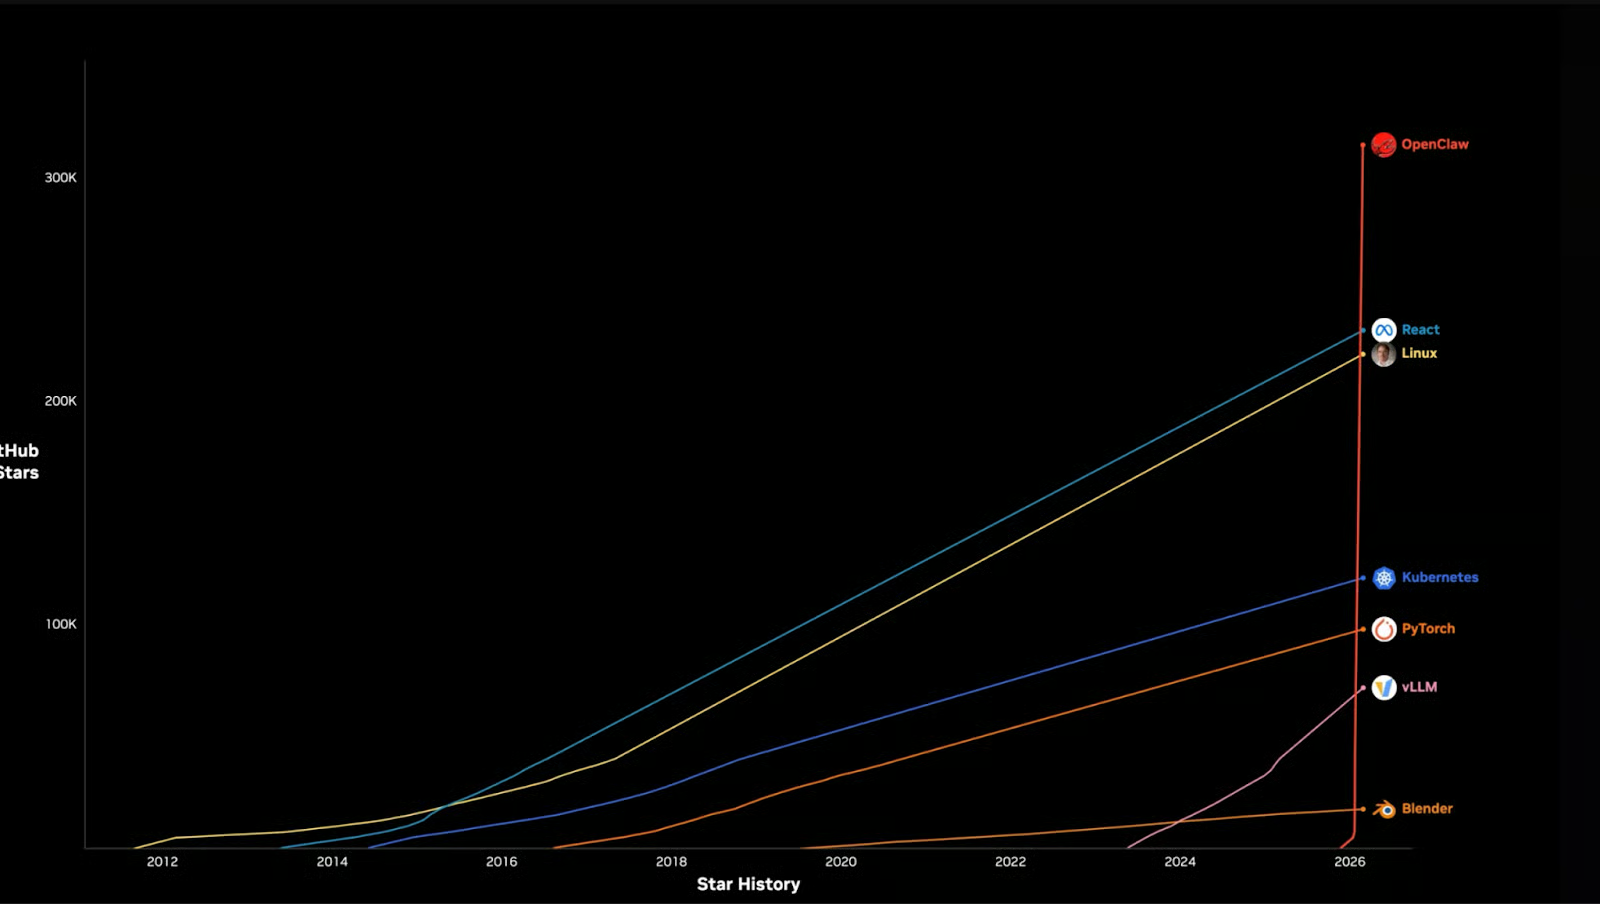
Si toda empresa necesita una estrategia de computación basada en agentes, el potencial de OpenClaw es enorme.
Pero esto trae consigo desafíos serios de seguridad.
Cuando configuré mi propio OpenClaw, tuve que montarlo en Docker con permisos limitados y sin posibilidad de escalar privilegios.
Los problemas de seguridad de OpenClaw no afectan solo a empresas; incluso los usuarios habituales deben tomarse muy en serio la seguridad de OpenClaw.
Por tanto, es probable que NemoClaw evolucione hacia un producto que también puedan usar usuarios no técnicos para asegurar sus instalaciones, no solo las empresas. Esto permitirá ejecutar OpenClaw con tranquilidad en ordenadores personales sin necesidad de comprar otro equipo para proteger el principal.
Que una herramienta agentic como OpenClaw necesite guardarraíles para evitar la ejecución de comandos peligrosos no admite discusión.
Hemos visto numerosos ataques a la cadena de suministro recientemente, como el de LiteLLM, suficientes para convencer a cualquiera de que no puede permitirse ejecutar un agente sin restricciones.
La única duda es si NemoClaw será la herramienta que usemos todos para asegurar esas instalaciones de OpenClaw. Eso aún está por ver, a medida que la herramienta madure y alcance una versión estable.
Para aprender más sobre cómo trabajar con herramientas de IA, te recomiendo consultar nuestra guía de las mejores herramientas de IA gratuitas. Si quieres ampliar tus habilidades de programación con IA, prueba nuestro curso AI-Assisted Coding for Developers para desarrollar las competencias que convierten a los asistentes de IA en aliados fiables dentro de tu flujo de desarrollo.
También puedes aprender a crear aplicaciones con IA usando LLMs, prompts, cadenas y agentes en LangChain en nuestro curso Developing LLM Applications with LangChain .
Los mejores cursos de IA
Curso
Curso
Curso
blog
Abid Ali Awan
8 min
Tutorial
Tutorial
Zoumana Keita
14 min
Tutorial
Dimitri Didmanidze
8 min
Tutorial
Abid Ali Awan
12 min
Tutorial
Arunn Thevapalan
13 min