
Kursus
Pengantar Kubernetes
3 jam
19.8K
Kubernetes telah menjadi teknologi standar untuk mengelola aplikasi terkontainerisasi di lingkungan cloud modern. Saat organisasi beralih ke arsitektur microservices dan cloud-native, Kubernetes menyediakan semua yang dibutuhkan untuk mengotomatisasi deployment, melakukan penskalaan aplikasi, dan memastikan ketersediaan tinggi.
Kubernetes adalah orkestrator kontainer open-source yang menyederhanakan proses kompleks pengelolaan kontainer dalam skala besar. Ia mengabstraksikan kekhawatiran terkait infrastruktur, memungkinkan developer fokus membangun aplikasi alih-alih mengurus server di bawahnya.
Memahami arsitektur Kubernetes sangat penting bagi siapa pun yang ingin menerapkan dan mengelola aplikasi berskala, tangguh, dan siap produksi.
Hari ini, saya ingin berbagi wawasan lebih mendalam tentang arsitektur Kubernetes untuk pembelajar tingkat menengah yang sudah familier dengan konsep dasar Kubernetes.
Kubernetes adalah sistem terdistribusi yang kuat, dirancang untuk mengorkestrasi dan mengelola aplikasi terkontainerisasi dalam skala besar. Ia memungkinkan organisasi menerapkan beban kerja di beberapa mesin fisik atau virtual, yang disebut Node, memastikan aplikasi tetap tersedia, dapat diskalakan, dan tangguh terhadap kegagalan.
Salah satu kekuatan inti Kubernetes adalah kemampuannya menangani beban kerja dinamis secara efisien. Dengan mendistribusikan kontainer secara otomatis ke seluruh node, Kubernetes memastikan aplikasi dapat diskalakan secara horizontal, menyeimbangkan beban kerja berdasarkan sumber daya yang tersedia. Jika sebuah node kelebihan beban, Kubernetes menjadwalkan ulang beban kerja ke node tetangga yang sehat, meminimalkan downtime dan menjaga kinerja.
Jika Anda masih pemula dengan teknologi ini, lihat kursus Introduction to Kubernetes untuk mulai belajar.
Google awalnya mengembangkan Kubernetes sebagai penerus open-source dari Borg, sistem internal mereka untuk pengelolaan kontainer. Dirilis pada 2014, Kubernetes dengan cepat menjadi standar industri untuk orkestrasi kontainer, didukung oleh ekosistem luas alat dan penyedia cloud. Saat ini, Kubernetes dikelola oleh Cloud Native Computing Foundation (CNCF) dan banyak diadopsi lintas industri untuk mengelola aplikasi cloud-native.
Diagram berikut merepresentasikan arsitektur Kubernetes secara visual:
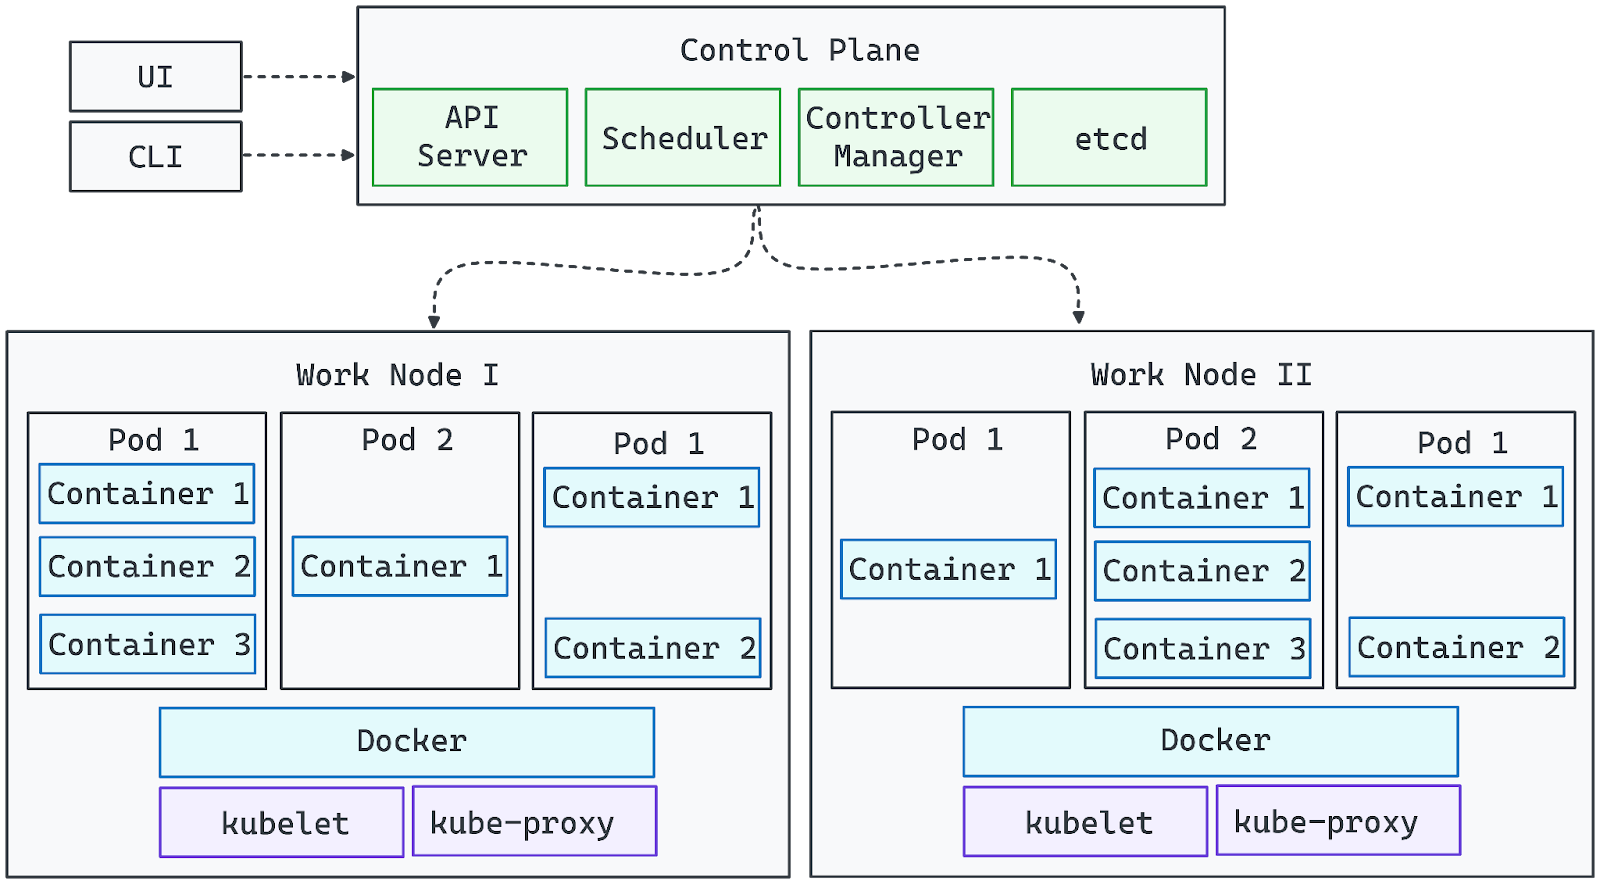
Gambar oleh Penulis. Arsitektur Kubernetes.
Dengan fondasi ini, kita kini dapat mengeksplorasi peran detail setiap komponen dalam arsitektur klaster Kubernetes.
Kubernetes terdiri dari dua lapisan utama: Control Plane dan Komponen Node. Mari kita bahas satu per satu:
Control Plane Kubernetes adalah lapisan manajemen pusat yang bertanggung jawab menjaga state klaster yang diinginkan, menjadwalkan beban kerja, dan menangani otomatisasi. Ia memastikan aplikasi berjalan sesuai harapan dengan terus memantau kondisi klaster dan melakukan penyesuaian yang diperlukan.
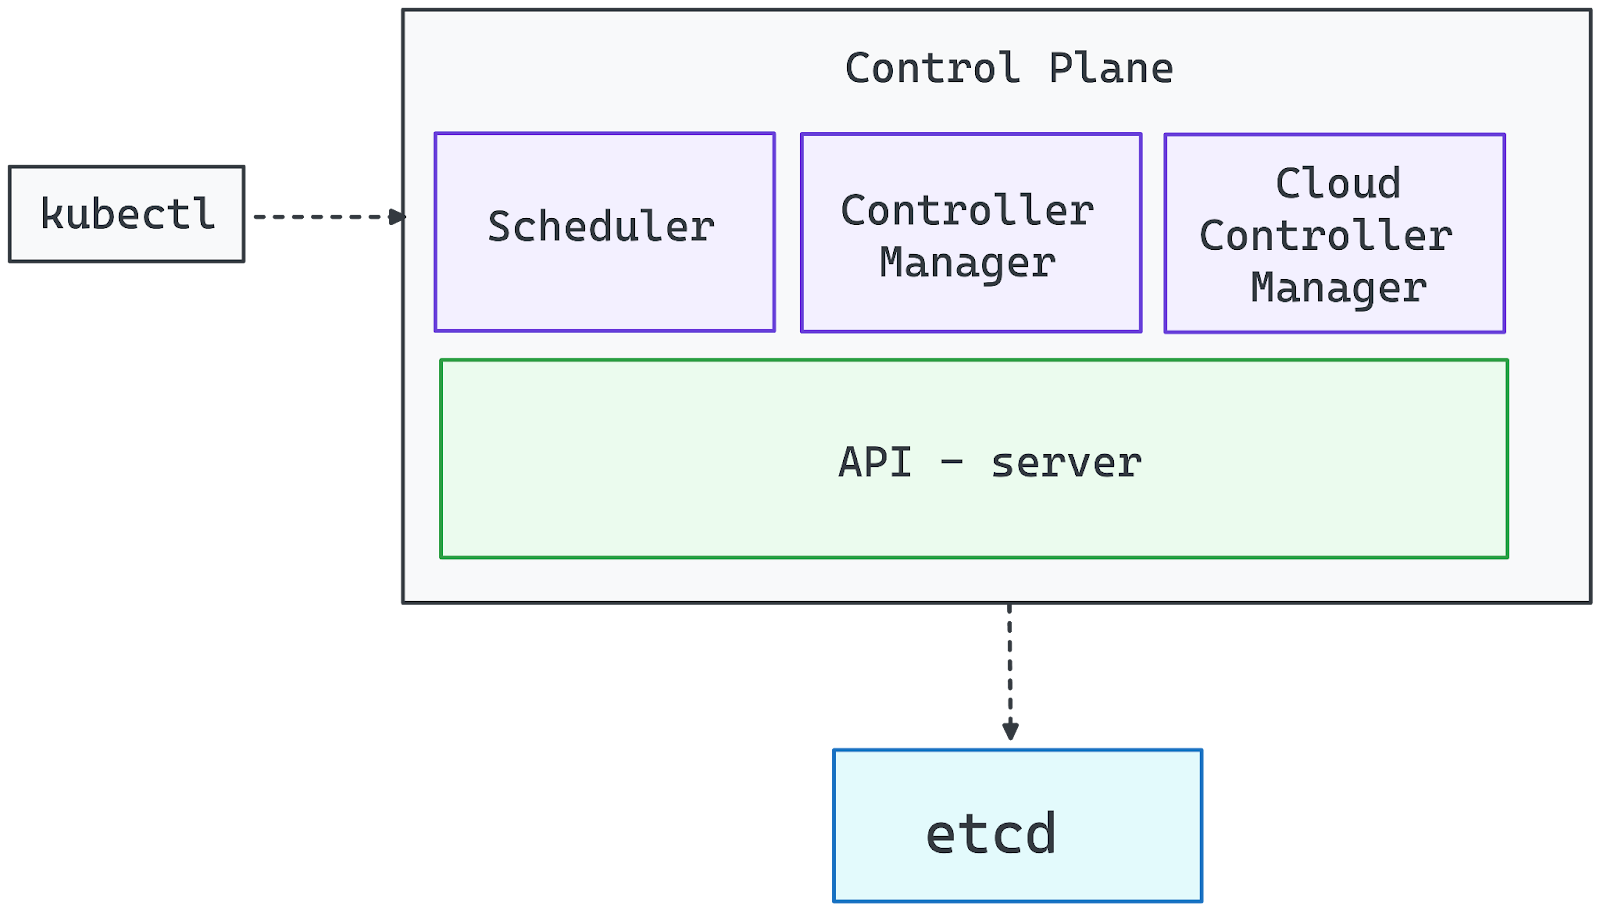
Gambar oleh Penulis. Komponen Control Plane.
API Server adalah gerbang ke klaster Kubernetes. Ia memproses semua permintaan manajemen, baik dari CLI (kubectl), dasbor UI, maupun alat otomatisasi. Tanpa API Server yang berjalan, klaster tetap fungsional, tetapi administrator kehilangan kendali langsung atas deployment dan konfigurasi.
Kubernetes beroperasi dengan pola controller, di mana controller memantau state sistem dan mengambil tindakan korektif. Controller Manager mengawasi controller-controller ini, memastikan fungsi penting seperti:
Scheduler menempatkan Pod ke worker node, dengan mempertimbangkan faktor seperti:
Ia mengikuti proses penyaringan dan pemeringkatan untuk memilih node optimal bagi setiap Pod baru, memastikan pemanfaatan sumber daya yang seimbang.
etcd berfungsi sebagai sumber kebenaran tunggal Kubernetes, menyimpan seluruh data klaster, termasuk:
Karena kompromi terhadap dll dll etcd memberikan kendali penuh atas klaster, ia harus diamankan dan diberi sumber daya perangkat keras yang memadai untuk menjaga kinerja dan keandalannya.
Untuk deployment Kubernetes berbasis cloud, Cloud Controller Manager mengintegrasikan klaster dengan layanan penyedia cloud, menangani:
Worker Node adalah tulang punggung komputasi dari sebuah klaster Kubernetes, bertanggung jawab menjalankan beban kerja aplikasi. Setiap node beroperasi secara independen sambil menjaga komunikasi konstan dengan control plane untuk memastikan orkestrasi yang lancar.
Kubernetes secara dinamis menjadwalkan Pod ke worker node berdasarkan ketersediaan sumber daya dan kebutuhan beban kerja. Node dapat berupa mesin fisik atau virtual, dan klaster siap produksi biasanya terdiri dari banyak node untuk memungkinkan penskalaan horizontal dan ketersediaan tinggi. Setiap worker node mencakup komponen penting berikut:
Kubelet adalah agen tingkat node utama yang mengelola eksekusi kontainer. Ia:
Tanpa Kubelet, node akan terputus dari klaster, dan beban kerja terjadwal tidak akan dikelola dengan semestinya.
Kube-Proxy bertanggung jawab mengelola komunikasi jaringan antar layanan yang berjalan di node berbeda. Ia:
Jika Kube-Proxy gagal, Pod pada node yang terpengaruh mungkin tidak dapat dijangkau, mengganggu lalu lintas jaringan dalam klaster.
Container runtime adalah perangkat lunak yang mengeksekusi aplikasi terkontainerisasi di dalam Pod. Kubernetes mendukung beberapa opsi runtime, termasuk:
Runtime berinteraksi dengan sistem operasi untuk mengisolasi beban kerja menggunakan teknologi seperti cgroups dan namespace, memastikan pemanfaatan sumber daya yang efisien.
Dengan menggabungkan Kubelet, Kube-Proxy, dan container runtime, worker node membentuk lapisan eksekusi yang skalabel dan tangguh yang menggerakkan aplikasi Kubernetes.
Kubernetes dirancang sangat dapat diperluas, memungkinkan Anda menyesuaikan dan meningkatkan fungsionalitasnya melalui add-on. Meski control plane dan worker node membentuk infrastruktur inti, add-on menyediakan kemampuan jaringan, penyimpanan, pemantauan, dan otomatisasi yang membuat Kubernetes lebih kuat dan siap produksi.
Jaringan Kubernetes mengikuti pendekatan berbasis plugin, memerlukan plugin Container Network Interface (CNI) yang kompatibel untuk mengaktifkan komunikasi mulus antar Pod. Beberapa solusi jaringan yang banyak digunakan meliputi:
Sebagian besar distribusi Kubernetes terkelola sudah dikonfigurasi dengan solusi jaringan, tetapi klaster yang dikelola sendiri memerlukan pemasangan plugin CNI secara manual.
Kubernetes menyediakan penyediaan penyimpanan dinamis melalui Storage Class, memungkinkan beban kerja berinteraksi dengan berbagai backend penyimpanan:
Karena Kubernetes tidak menyertakan container registry bawaan, Anda harus menggunakan registry eksternal (mis., Docker Hub, Harbor, atau Amazon ECR) untuk menyimpan dan mendistribusikan image kontainer.
Pemantauan dan pencatatan yang efektif sangat penting untuk mengelola beban kerja Kubernetes. Solusi populer meliputi:
Alat-alat ini membantu melacak kesehatan klaster, mendiagnosis masalah, dan mengoptimalkan kinerja.
Ingress controller mengelola akses eksternal ke aplikasi di dalam klaster, menangani lalu lintas HTTP/HTTPS dan load balancing. Opsi populer meliputi:
Kubernetes memungkinkan pengguna memperluas API melalui Custom Resource Definitions (CRD), sehingga dapat membuat objek kustom dan alur kerja otomatisasi.
Operator dan controller dapat mengotomatiskan tugas kompleks, seperti:
Dengan memanfaatkan CRD, Kubernetes dapat diubah menjadi platform yang sepenuhnya dapat dikustomisasi, beradaptasi dengan kebutuhan bisnis spesifik.
Kubernetes memperkenalkan beberapa lapisan abstraksi untuk membantu mendefinisikan dan mengelola aplikasi secara efisien. Abstraksi ini menyederhanakan deployment, penskalaan, dan manajemen di lingkungan terdistribusi.
Sebuah klaster Kubernetes terdiri dari dua jenis node utama:
Bersama-sama, master dan worker node membentuk infrastruktur yang self-healing dan skalabel tempat aplikasi dapat berjalan mulus. Jika Anda ingin lebih memahami kontainerisasi dan virtualisasi, ikuti jalur pembelajaran Containerization and Virtualization yang dipandu pakar ini.
Inti dari Kubernetes adalah Pod, unit terkecil yang dapat dideploy dalam sistem. Sebuah Pod mengenkapsulasi satu atau beberapa kontainer yang berbagi penyimpanan, jaringan, dan pengaturan konfigurasi.
Pod bersifat ephemeral, artinya dapat dijadwalkan ulang atau di-restart sesuai kebutuhan. Kubernetes mengelola Pod melalui Deployment, StatefulSet, dan DaemonSet, memastikan skalabilitas dan ketersediaan.
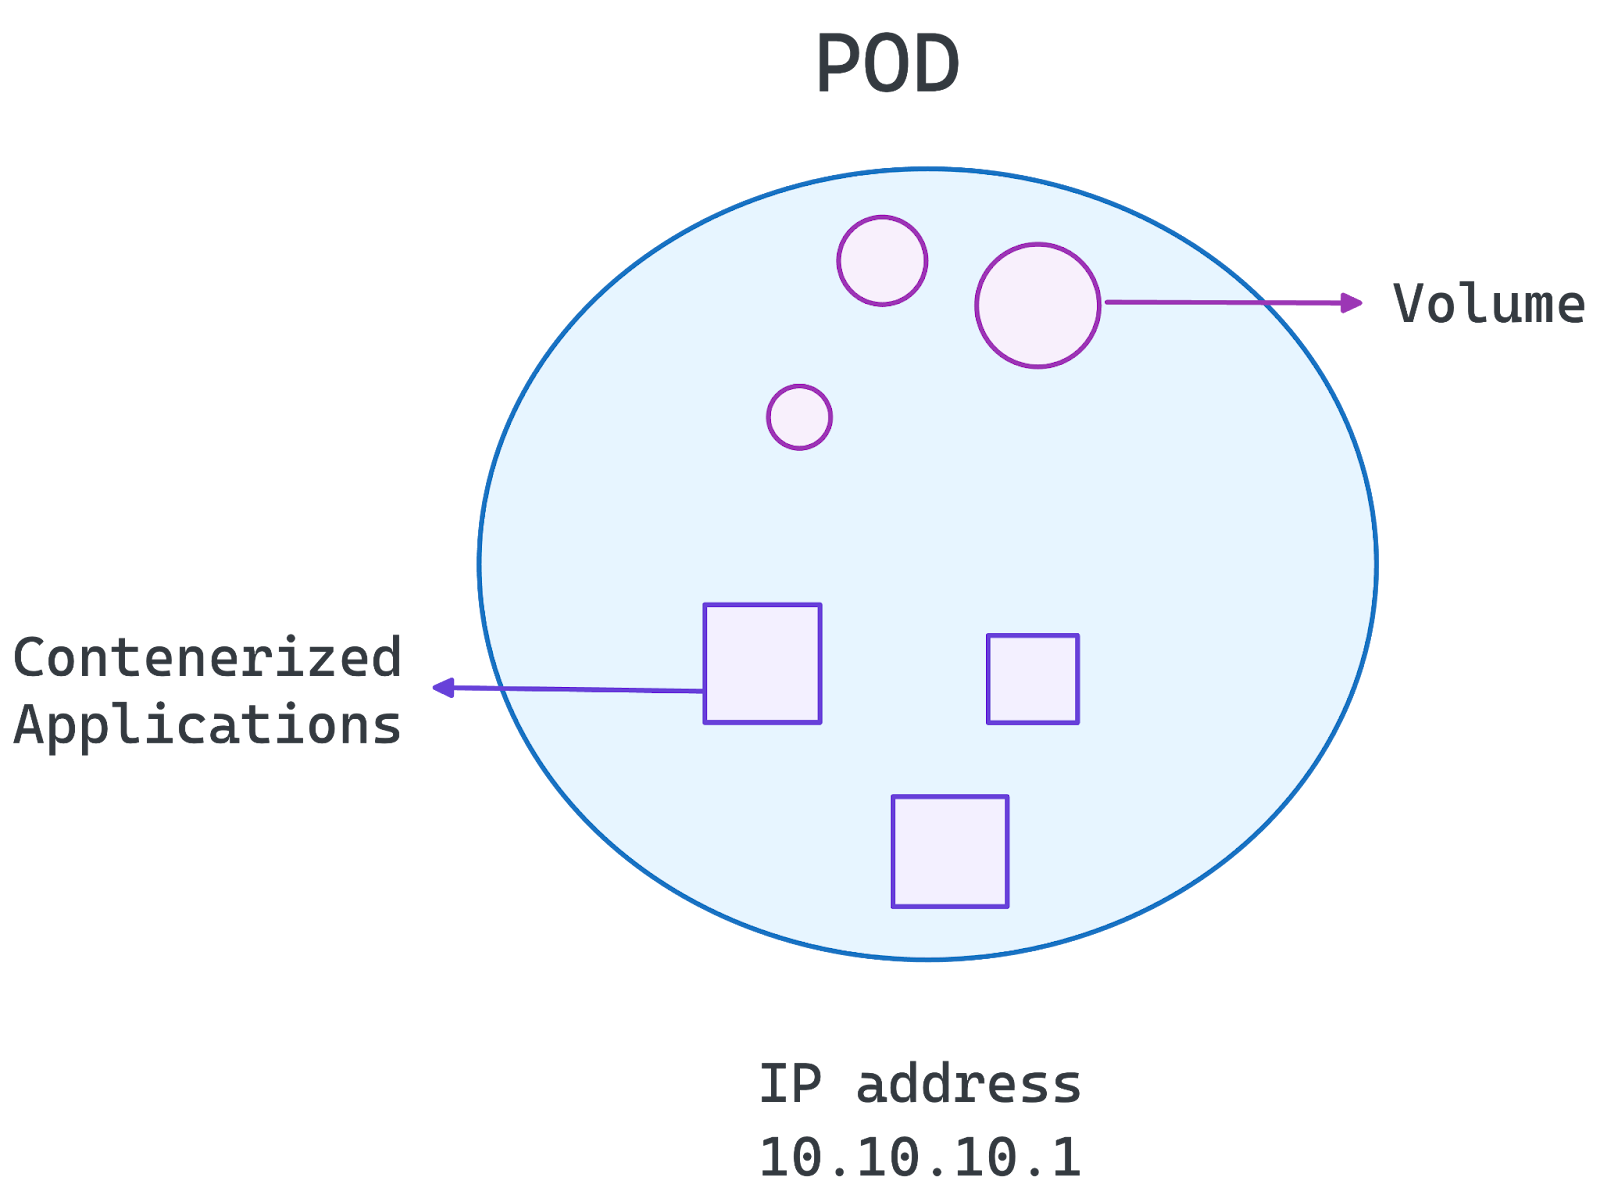
Gambar oleh Penulis. Arsitektur Pod.
Namespace memungkinkan segmentasi logis dalam sebuah klaster Kubernetes. Namespace membantu:
Dengan mengorganisasi beban kerja ke dalam namespace, Kubernetes memungkinkan keamanan, pengelolaan sumber daya, dan skalabilitas yang lebih baik dalam satu klaster.
Dengan fondasi ini, kita kini dapat mengeksplorasi bagaimana arsitektur Kubernetes mendukung deployment microservices pada bagian berikutnya.
Kubernetes ideal untuk microservices, menawarkan skalabilitas, ketangguhan, dan otomatisasi untuk aplikasi terdistribusi. Ia memungkinkan:
Salah satu pertanyaan umum para profesional adalah apakah sebaiknya menggunakan Kubernetes atau Docker Compose untuk microservices Anda. Jika itu kasus Anda, saya merekomendasikan panduan berikut Docker Compose vs Kubernetes untuk memahaminya lebih jauh.
Di bawah ini, kami menyoroti beberapa praktik terbaik yang perlu diikuti:
Dengan mengikuti praktik ini, Kubernetes merampingkan deployment microservices, memastikan fleksibilitas dan ketersediaan tinggi.
Kubernetes banyak diadopsi lintas industri karena kemampuannya menskalakan aplikasi, memastikan ketersediaan tinggi, dan mendukung lingkungan multi-cloud. Arsitekturnya memungkinkan pengelolaan beban kerja yang mulus, menjadikannya pilihan utama untuk aplikasi cloud-native modern.
Kubernetes memungkinkan penskalaan horizontal, sehingga aplikasi dapat menangani beban kerja yang bervariasi secara efisien:
Ini membuat Kubernetes ideal untuk aplikasi dengan trafik yang fluktuatif, seperti platform e-commerce, layanan streaming, dan aplikasi SaaS.
Kubernetes memastikan operasi berkelanjutan dengan cara:
Fitur-fitur ini membuat Kubernetes cocok untuk aplikasi misi-kritis yang membutuhkan downtime nyaris nol.
Kubernetes mengabstraksikan kompleksitas infrastruktur, sehingga lebih mudah menerapkan beban kerja di lingkungan on-premises, hybrid, dan multi-cloud:
Kubernetes telah merevolusi orkestrasi kontainer, menjadi standar industri untuk menerapkan, mengelola, dan menskalakan aplikasi di lingkungan cloud modern. Arsitekturnya memungkinkan penskalaan otomatis, ketersediaan tinggi, dan kompatibilitas lintas cloud, menjadikannya alat yang kuat bagi organisasi yang mengadopsi strategi microservices dan cloud-native.
Dengan memahami arsitektur Kubernetes, developer dan tim TI dapat:
Dari manajemen control plane hingga eksekusi worker node dan add-on yang dapat dikustomisasi, Kubernetes memberikan fleksibilitas yang dibutuhkan untuk menjalankan aplikasi berskala besar yang bersifat misi-kritis. Seiring ekosistem cloud berkembang, Kubernetes tetap berada di garis depan—memberdayakan bisnis untuk berinovasi dengan percaya diri.
Kubernetes adalah alat yang kuat untuk mengelola aplikasi modern, tetapi menguasainya memerlukan pengalaman praktik langsung. Lanjutkan pembelajaran Anda dengan:
Kursus Terbaik di DataCamp
Kursus
Program
Kursus
blogs
Dario Radečić
15 mnt
blogs
Hugo Bowne-Anderson
13 mnt
blogs
Javier Canales Luna
14 mnt
blogs
David Woods
13 mnt




