
{count, plural, one {Corso} other {Corsi}}
Introduzione a Kubernetes
{hours} ore
20K
Kubernetes è diventato la tecnologia di riferimento per gestire applicazioni containerizzate negli ambienti cloud moderni. Man mano che le organizzazioni passano ai microservizi e alle architetture cloud-native, Kubernetes offre tutto ciò che serve per automatizzare il deployment, scalare le applicazioni e garantire alta disponibilità.
Kubernetes è un orchestratore di container open-source che semplifica il complesso processo di gestione dei container su larga scala. Astrae le complessità dell’infrastruttura, permettendo agli sviluppatori di concentrarsi sulla creazione delle applicazioni invece che sui server sottostanti.
Capire l’architettura di Kubernetes è essenziale per chiunque voglia distribuire e gestire applicazioni scalabili, resilienti e pronte per la produzione.
Oggi voglio condividere una panoramica più approfondita dell’architettura di Kubernetes con chi ha già una conoscenza intermedia dei concetti di base.
Kubernetes è un potente sistema distribuito progettato per orchestrare e gestire applicazioni containerizzate su larga scala. Consente alle organizzazioni di distribuire carichi di lavoro su più macchine fisiche o virtuali, chiamate Node, garantendo che le applicazioni rimangano disponibili, scalabili e resilienti ai guasti.
Uno dei punti di forza principali di Kubernetes è la capacità di gestire in modo efficiente carichi di lavoro dinamici. Distribuendo automaticamente i container tra i nodi, Kubernetes assicura che le applicazioni possano scalare orizzontalmente, bilanciando i carichi in base alle risorse disponibili. Se un nodo è sovraccarico, Kubernetes ripianifica i carichi di lavoro su nodi vicini in salute, riducendo al minimo i tempi di inattività e mantenendo le prestazioni.
Se sei ancora alle prime armi con questa tecnologia, dai un’occhiata a questo corso Introduction to Kubernetes per iniziare.
Google ha sviluppato originariamente Kubernetes come successore open-source di Borg, il suo sistema interno di gestione dei container. Rilasciato nel 2014, Kubernetes è diventato rapidamente lo standard di settore per l’orchestrazione dei container, supportato da un vasto ecosistema di strumenti e provider cloud. Oggi è mantenuto dalla Cloud Native Computing Foundation (CNCF) ed è ampiamente adottato in diversi settori per la gestione di applicazioni cloud-native.
Il seguente diagramma rappresenta visivamente l’architettura di Kubernetes:
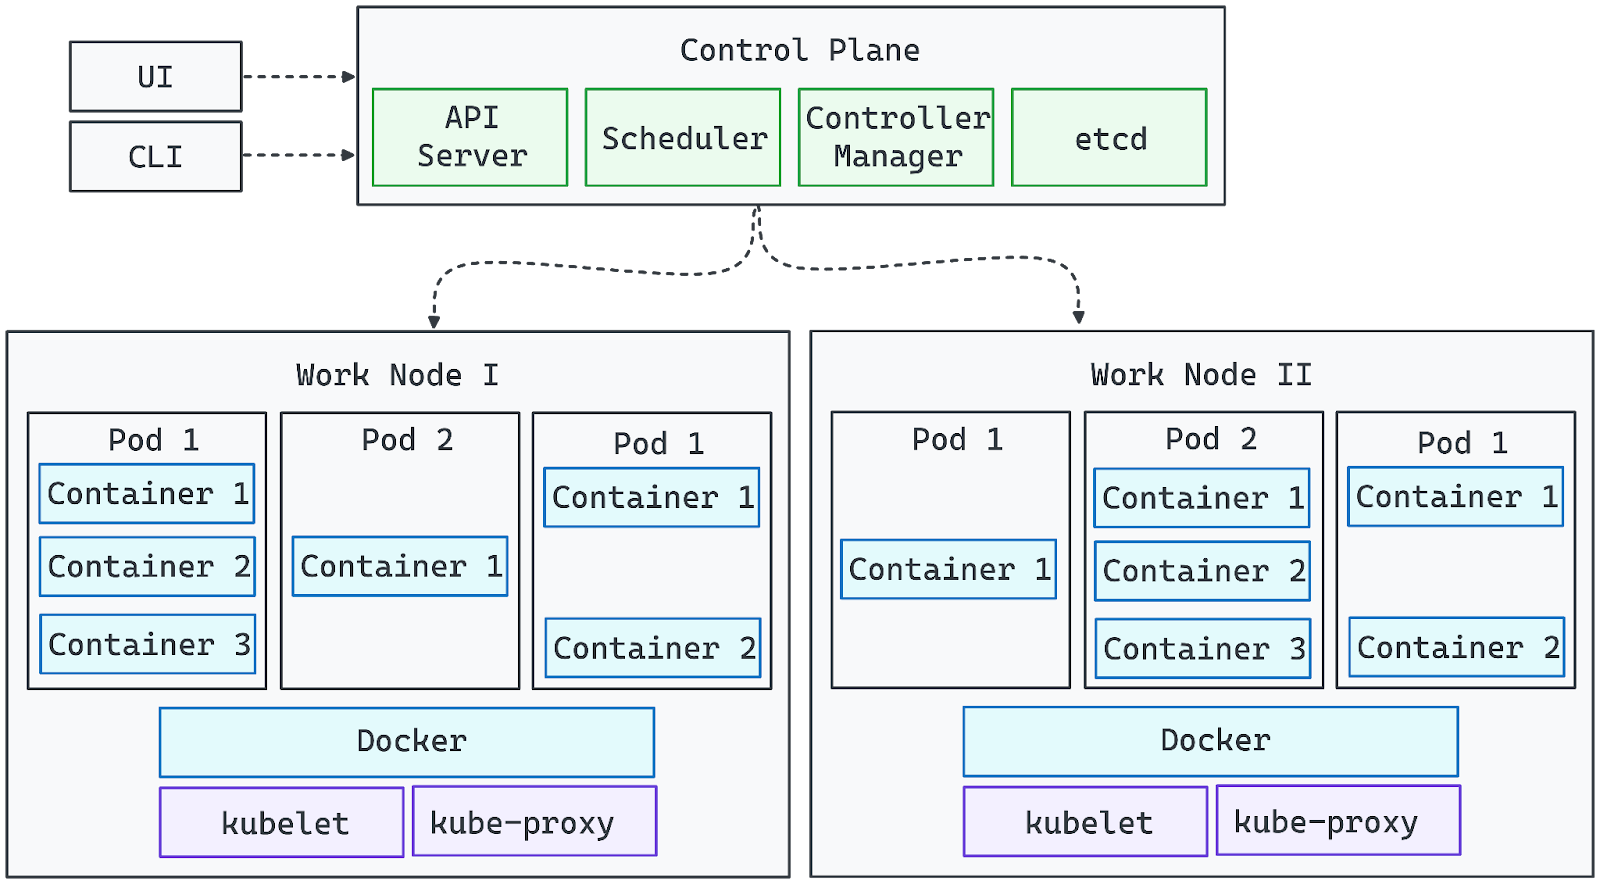
Immagine dell’autore. L’architettura di Kubernetes.
Con queste basi, possiamo ora esplorare i ruoli dettagliati di ogni componente nell’architettura di un cluster Kubernetes.
Kubernetes è composto da due livelli principali: Control Plane e componenti del nodo. Vediamoli uno per uno:
Il Control Plane di Kubernetes è lo strato di gestione centrale responsabile del mantenimento dello stato desiderato del cluster, della pianificazione dei carichi di lavoro e dell’automazione. Garantisce che le applicazioni vengano eseguite come previsto monitorando continuamente le condizioni del cluster e apportando gli aggiustamenti necessari.
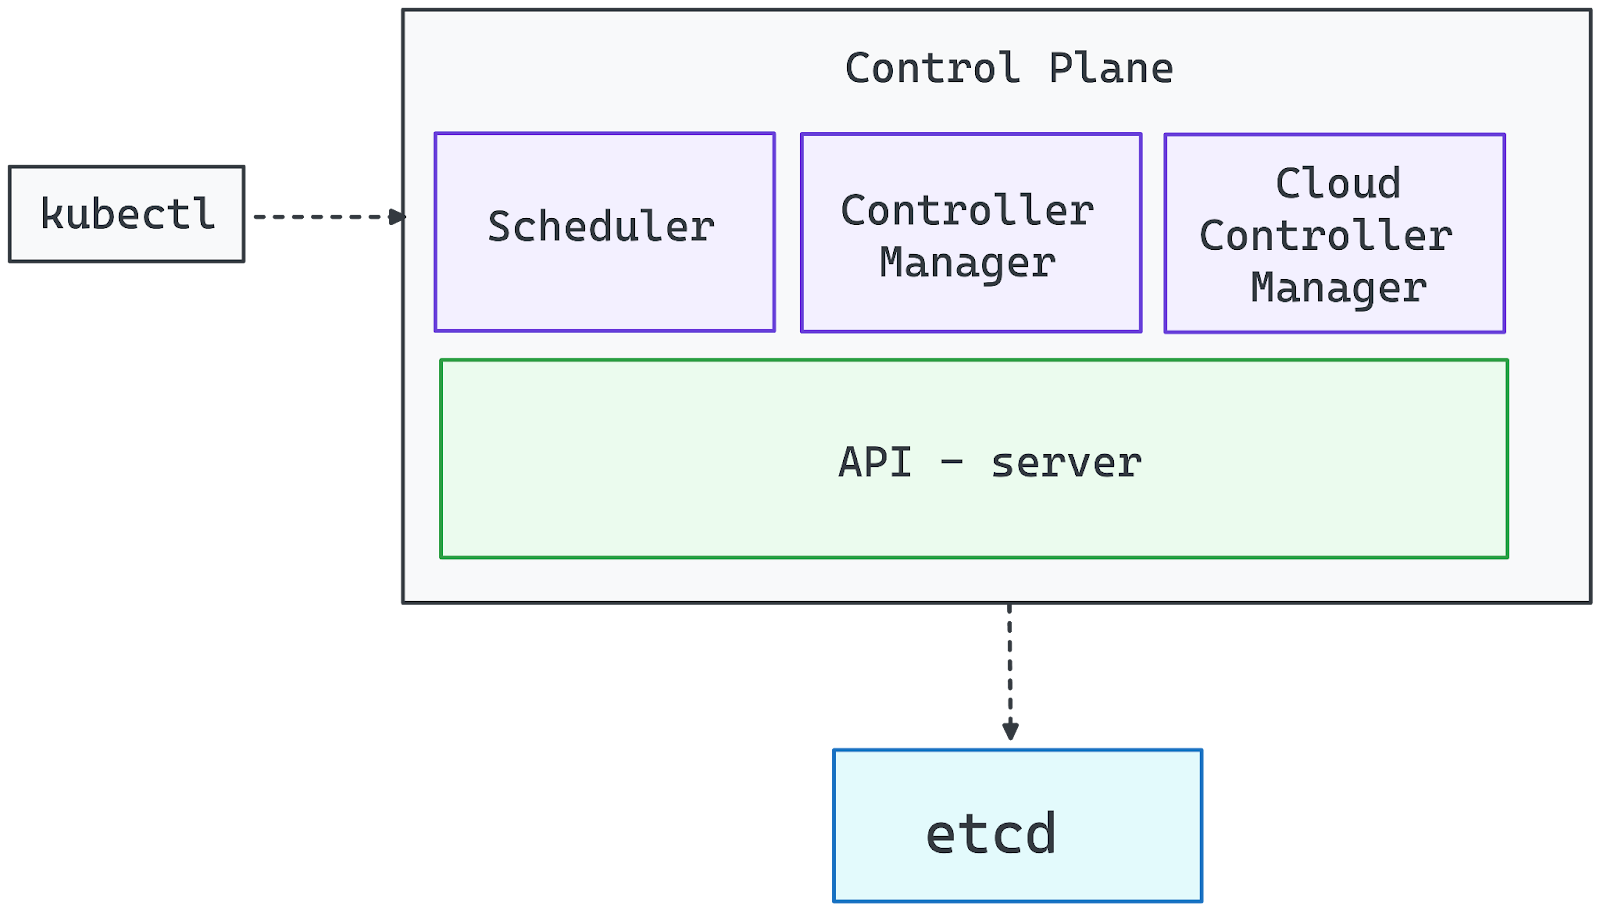
Immagine dell’autore. Componenti del Control Plane.
L’API Server è il gateway verso il cluster Kubernetes. Elabora tutte le richieste di gestione, sia dalla CLI (kubectl), dai dashboard UI o da strumenti di automazione. Senza un API Server in esecuzione, il cluster rimane funzionante, ma gli amministratori perdono il controllo diretto su deployment e configurazioni.
Kubernetes si basa sul pattern dei controller, in cui i controller monitorano lo stato del sistema e intraprendono azioni correttive. Il Controller Manager supervisiona questi controller, garantendo funzioni essenziali come:
Lo Scheduler assegna i Pod ai nodi worker, considerando fattori come:
Segue un processo di filtraggio e punteggio per selezionare il nodo ottimale per ogni nuovo Pod, garantendo un utilizzo bilanciato delle risorse.
etcd funge da unica fonte di verità di Kubernetes, archiviando tutti i dati del cluster, tra cui:
Poiché compromettere etcd garantisce il pieno controllo del cluster, deve essere messo in sicurezza e dotato di risorse hardware adeguate per mantenere prestazioni e affidabilità.
Per i deployment di Kubernetes nel cloud, il Cloud Controller Manager integra il cluster con i servizi del provider cloud, occupandosi di:
I nodi Worker sono la spina dorsale computazionale di un cluster Kubernetes, responsabili dell’esecuzione dei carichi di lavoro applicativi. Ogni nodo opera in modo indipendente, mantenendo al contempo una comunicazione costante con il control plane per garantire un’orchestrazione fluida.
Kubernetes pianifica dinamicamente i Pod sui nodi worker in base alla disponibilità di risorse e alle esigenze del carico. I nodi possono essere macchine fisiche o virtuali, e un cluster pronto per la produzione è tipicamente composto da più nodi per consentire scalabilità orizzontale e alta disponibilità. Ogni nodo worker include i seguenti componenti essenziali:
Kubelet è il principale agente a livello di nodo che gestisce l’esecuzione dei container. Esso:
Senza Kubelet, il nodo sarebbe scollegato dal cluster e i carichi di lavoro pianificati non verrebbero gestiti correttamente.
Kube-Proxy è responsabile della gestione della comunicazione di rete tra i servizi in esecuzione su nodi diversi. In particolare:
Se Kube-Proxy si arresta, i Pod sul nodo interessato potrebbero diventare irraggiungibili, interrompendo il traffico di rete all’interno del cluster.
Il container runtime è il software che esegue le applicazioni containerizzate all’interno dei Pod. Kubernetes supporta diverse opzioni di runtime, tra cui:
Il runtime interagisce con il sistema operativo per isolare i carichi di lavoro usando tecnologie come cgroups e namespace, assicurando un utilizzo efficiente delle risorse.
Combinando Kubelet, Kube-Proxy e un container runtime, i nodi worker costituiscono uno strato di esecuzione scalabile e resiliente che alimenta le applicazioni Kubernetes.
Kubernetes è progettato per essere altamente estensibile, consentendoti di personalizzarne e potenziarne le funzionalità tramite add-on. Sebbene il control plane e i nodi worker costituiscano l’infrastruttura di base, gli add-on forniscono funzionalità di rete, storage, monitoraggio e automazione che rendono Kubernetes più potente e pronto per la produzione.
Il networking in Kubernetes segue un approccio basato su plugin e richiede un plugin compatibile con la Container Network Interface (CNI) per abilitare la comunicazione fluida tra i Pod. Alcune soluzioni di rete ampiamente utilizzate includono:
La maggior parte delle distribuzioni Kubernetes gestite viene fornita preconfigurata con una soluzione di rete, ma i cluster autogestiti richiedono l’installazione manuale di un plugin CNI.
Kubernetes fornisce il provisioning dinamico dello storage tramite StorageClass, consentendo ai carichi di lavoro di interagire con diversi backend di storage:
Poiché Kubernetes non include un registry di container integrato, devi usare un registry esterno (ad es., Docker Hub, Harbor o Amazon ECR) per archiviare e distribuire le immagini dei container.
Un monitoraggio e un logging efficaci sono essenziali per gestire i carichi di lavoro in Kubernetes. Soluzioni popolari includono:
Questi strumenti aiutano a monitorare la salute del cluster, diagnosticare problemi e ottimizzare le prestazioni.
Gli Ingress controller gestiscono l’accesso esterno alle applicazioni all’interno del cluster, occupandosi del traffico HTTP/HTTPS e del bilanciamento del carico. Opzioni popolari includono:
Kubernetes consente di estendere la sua API tramite le Custom Resource Definition (CRD), permettendo la creazione di oggetti personalizzati e flussi di automazione.
Operator e controller possono automatizzare attività complesse, come:
Sfruttando le CRD, Kubernetes può trasformarsi in una piattaforma completamente personalizzabile, adattandosi a esigenze di business specifiche.
Kubernetes introduce diversi livelli di astrazione per aiutare a definire e gestire le applicazioni in modo efficiente. Queste astrazioni semplificano il deployment, la scalabilità e la gestione in ambienti distribuiti.
Un cluster Kubernetes è composto da due tipi principali di nodi:
Insieme, nodi master e worker formano un’infrastruttura auto-riparante e scalabile in cui le applicazioni possono funzionare senza intoppi. Se vuoi approfondire containerizzazione e virtualizzazione, segui questo percorso guidato da esperti Containerization and Virtualization.
Al cuore di Kubernetes c’è il Pod, l’unità più piccola distribuibile nel sistema. Un Pod racchiude uno o più container che condividono storage, rete e impostazioni di configurazione.
I Pod sono effimeri, il che significa che possono essere ripianificati o riavviati secondo necessità. Kubernetes gestisce i Pod tramite Deployment, StatefulSet e DaemonSet, garantendo scalabilità e disponibilità.
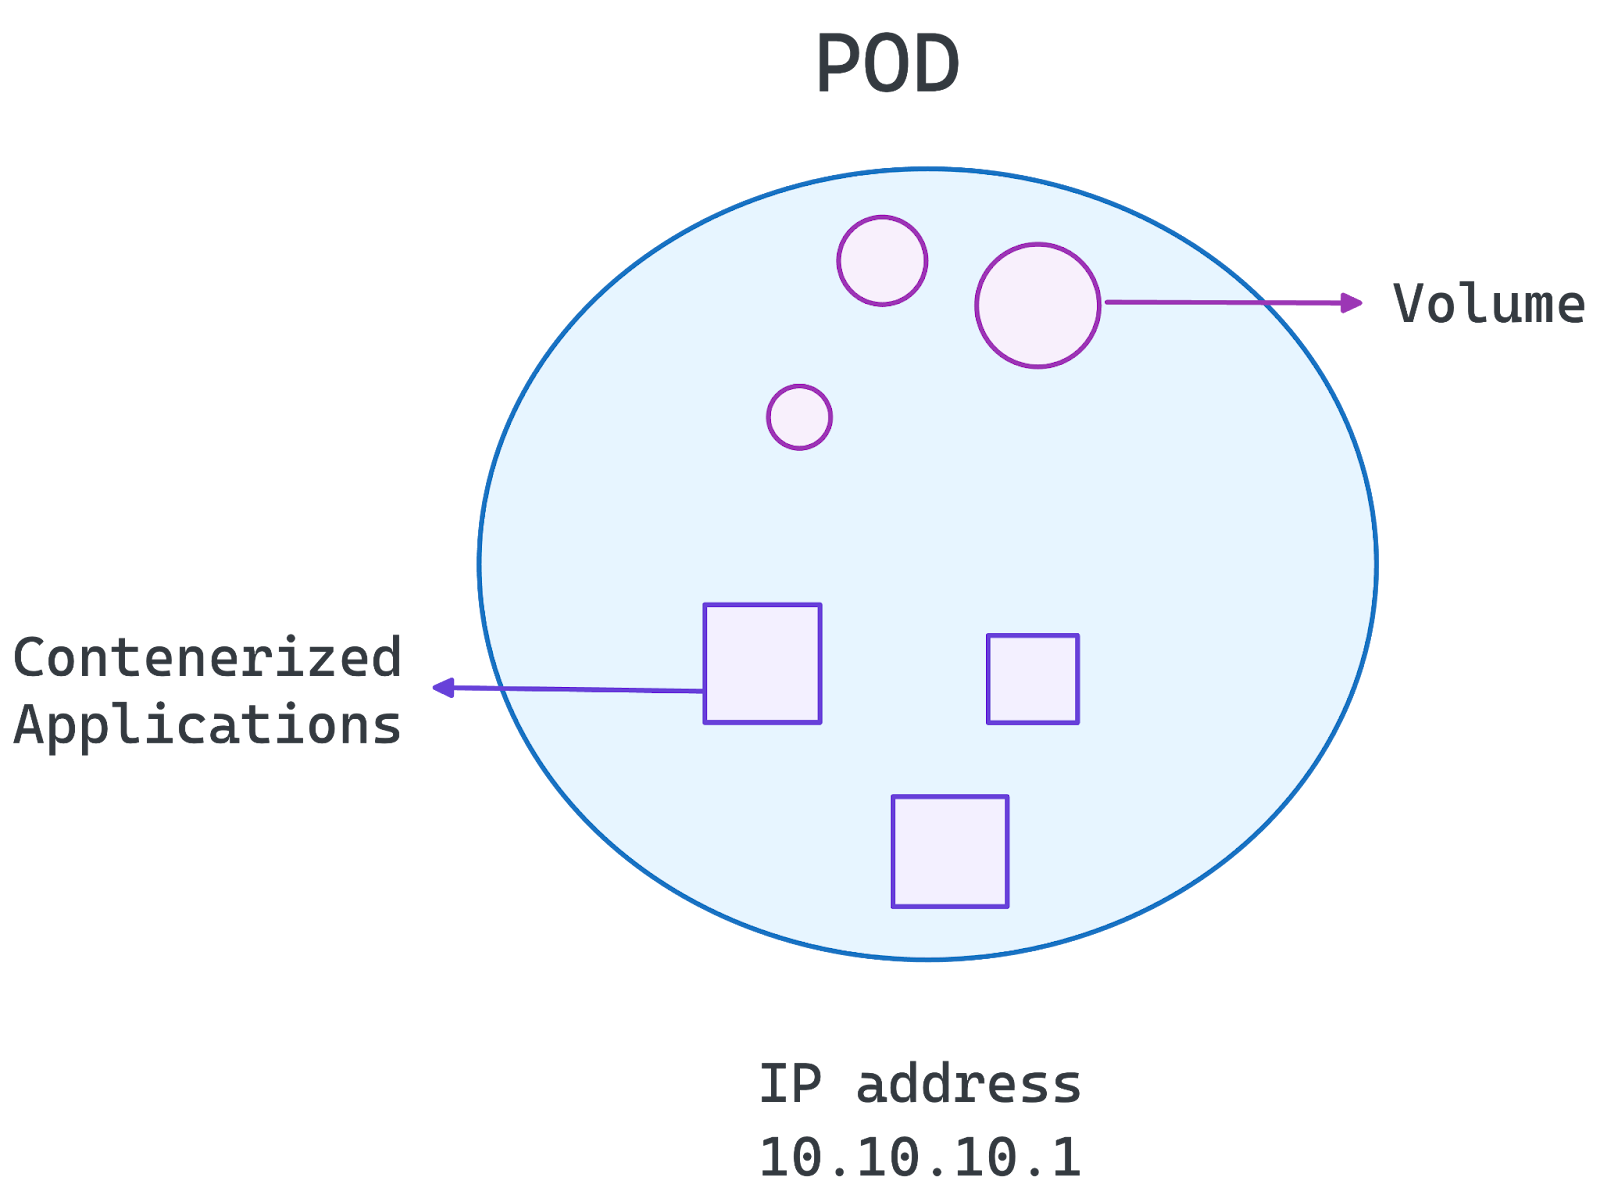
Immagine dell’autore. Architettura del Pod.
I namespace consentono una segmentazione logica all’interno di un cluster Kubernetes. Aiutano a:
Organizzando i carichi di lavoro in namespace, Kubernetes abilita maggiore sicurezza, gestione delle risorse e scalabilità all’interno di un singolo cluster.
Con queste basi, possiamo ora esplorare come l’architettura di Kubernetes supporti i deployment a microservizi nella prossima sezione.
Kubernetes è ideale per i microservizi, offrendo scalabilità, resilienza e automazione per applicazioni distribuite. Consente:
Un dubbio comune tra i professionisti è se usare Kubernetes o Docker Compose per i microservizi. Se è il tuo caso, ti consiglio la seguente guida Docker Compose vs Kubernetes per approfondire.
Di seguito evidenziamo alcune best practice da seguire:
Seguendo queste pratiche, Kubernetes semplifica il deployment dei microservizi, garantendo flessibilità e alta disponibilità.
Kubernetes è ampiamente adottato nei vari settori per la capacità di scalare le applicazioni, garantire alta disponibilità e supportare ambienti multi-cloud. La sua architettura abilita una gestione fluida dei carichi di lavoro, rendendolo la scelta preferita per le moderne applicazioni cloud-native.
Kubernetes abilita la scalabilità orizzontale, permettendo alle applicazioni di gestire carichi variabili in modo efficiente:
Ciò rende Kubernetes ideale per applicazioni con traffico altalenante, come piattaforme e-commerce, servizi di streaming e applicazioni SaaS.
Kubernetes garantisce la continuità operativa grazie a:
Queste caratteristiche rendono Kubernetes adatto ad applicazioni mission-critical che richiedono downtime quasi nullo.
Kubernetes astrae la complessità dell’infrastruttura, facilitando il deployment dei carichi di lavoro tra ambienti on-premise, ibridi e multi-cloud:
Kubernetes ha rivoluzionato l’orchestrazione dei container, diventando lo standard di settore per distribuire, gestire e scalare applicazioni negli ambienti cloud moderni. La sua architettura abilita scalabilità automatizzata, alta disponibilità e compatibilità cross-cloud, rendendolo uno strumento potente per le organizzazioni che adottano strategie a microservizi e cloud-native.
Comprendendo l’architettura di Kubernetes, sviluppatori e team IT possono:
Dal controllo del control plane all’esecuzione sui nodi worker e agli add-on personalizzabili, Kubernetes offre la flessibilità necessaria per eseguire applicazioni su larga scala mission-critical. Con l’evoluzione dell’ecosistema cloud, Kubernetes rimane in prima linea, permettendo alle aziende di innovare con sicurezza.
Kubernetes è uno strumento potente per gestire le applicazioni moderne, ma per padroneggiarlo serve pratica. Continua ad apprendere con:
I migliori corsi DataCamp
{count, plural, one {Corso} other {Corsi}}
{count, plural, one {Programma} other {Programmi}}
{count, plural, one {Corso} other {Corsi}}
{count, plural, one {blog} other {blogs}}
Tim Lu
12 min
{count, plural, one {blog} other {blogs}}
Abid Ali Awan
15 min
{count, plural, one {blog} other {blogs}}
Abid Ali Awan
10 min



