
Khóa học
Nhập môn Kubernetes
3 giờ
20.2K
Luyện tập và Lộ trình tiến trình của bạn.
Tiếp Tục Với GoogleKubernetes đã trở thành công nghệ mặc định để quản lý các ứng dụng dạng container trong môi trường đám mây hiện đại. Khi các tổ chức chuyển dịch sang microservices và kiến trúc cloud‑native, Kubernetes cung cấp mọi thứ họ cần để tự động hóa triển khai, mở rộng ứng dụng và đảm bảo tính sẵn sàng cao.
Kubernetes là một trình điều phối container mã nguồn mở giúp đơn giản hóa quá trình phức tạp khi quản lý container ở quy mô lớn. Nó trừu tượng hóa các mối quan tâm về hạ tầng, cho phép nhà phát triển tập trung xây dựng ứng dụng thay vì lo lắng về máy chủ bên dưới.
Hiểu kiến trúc Kubernetes là điều thiết yếu đối với bất kỳ ai muốn triển khai và quản lý các ứng dụng có khả năng mở rộng, linh hoạt và đạt chuẩn sản xuất.
Hôm nay, tôi muốn chia sẻ cái nhìn sâu hơn về kiến trúc Kubernetes với những người học trình độ trung cấp đã quen với các khái niệm cơ bản của Kubernetes.
Kubernetes là một hệ thống phân tán mạnh mẽ được thiết kế để điều phối và quản lý các ứng dụng dạng container ở quy mô lớn. Nó cho phép các tổ chức triển khai khối lượng công việc trên nhiều máy vật lý hoặc ảo, gọi là Node, đảm bảo ứng dụng luôn sẵn sàng, có khả năng mở rộng và chống chịu lỗi.
Một trong những thế mạnh cốt lõi của Kubernetes là khả năng xử lý hiệu quả các khối lượng công việc động. Bằng cách tự động phân phối container trên các node, Kubernetes đảm bảo ứng dụng có thể mở rộng theo chiều ngang, cân bằng khối lượng công việc dựa trên tài nguyên sẵn có. Nếu một node bị quá tải, Kubernetes sẽ sắp xếp lại khối lượng công việc sang các node lân cận khỏe mạnh, giảm thiểu thời gian chết và duy trì hiệu năng.
Nếu bạn vẫn là người mới với công nghệ này, hãy xem khóa học Introduction to Kubernetes để bắt đầu.
Google ban đầu phát triển Kubernetes như một phiên bản kế nhiệm mã nguồn mở của Borg, hệ thống quản lý container nội bộ của họ. Ra mắt năm 2014, Kubernetes nhanh chóng trở thành tiêu chuẩn công nghiệp cho điều phối container, được hỗ trợ bởi một hệ sinh thái rộng lớn gồm công cụ và nhà cung cấp đám mây. Ngày nay, nó được duy trì bởi Cloud Native Computing Foundation (CNCF) và được ứng dụng rộng rãi trong nhiều ngành để quản lý các ứng dụng cloud‑native.
Sơ đồ sau minh họa trực quan kiến trúc của Kubernetes:
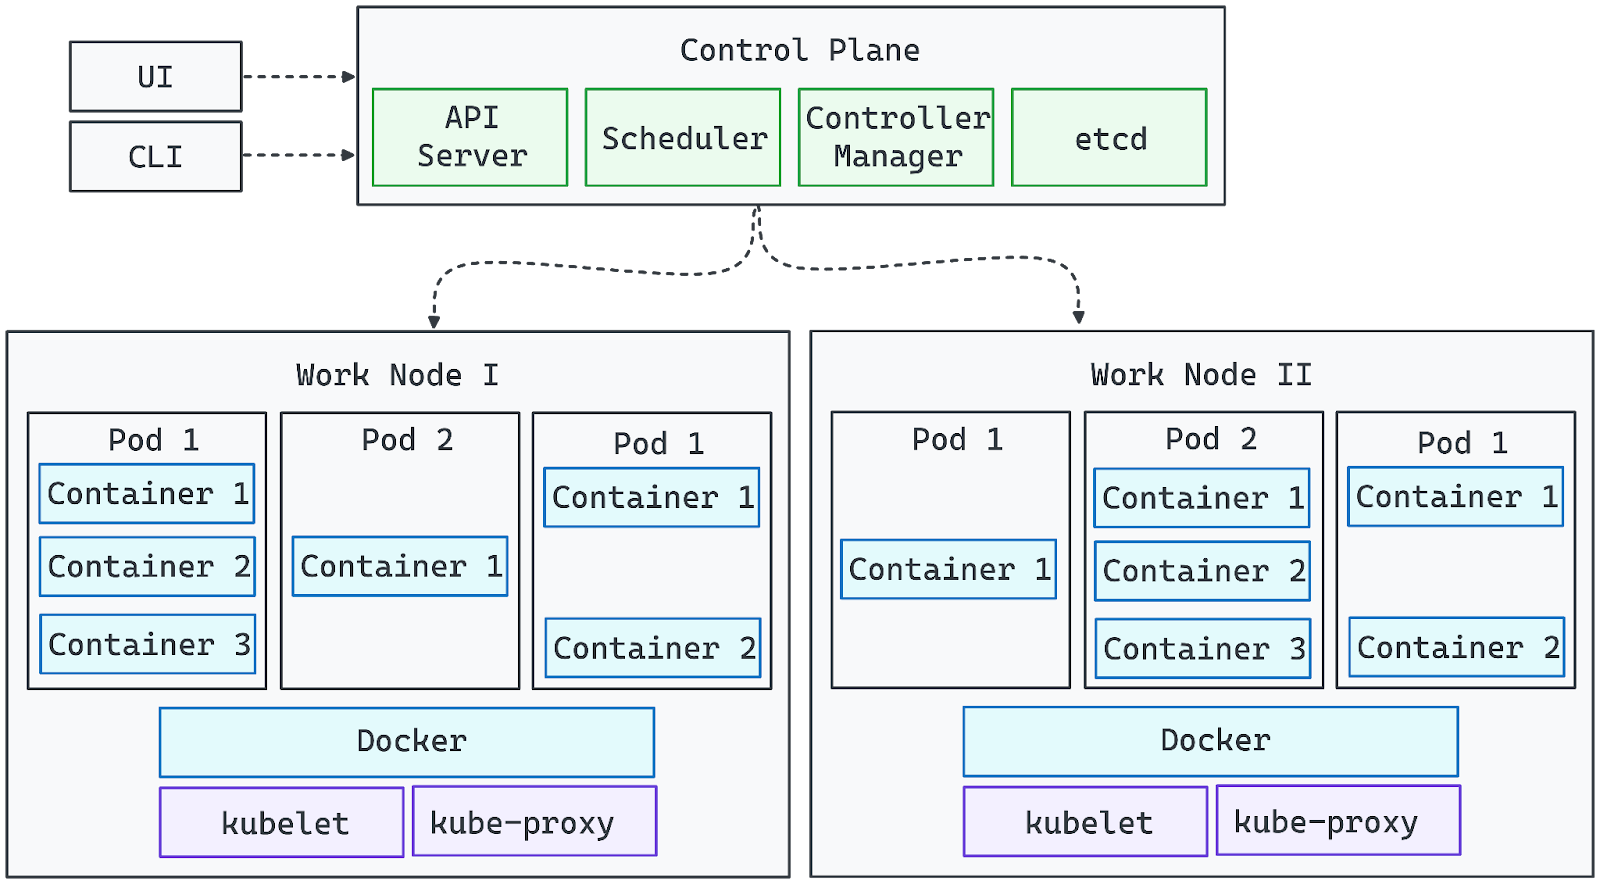
Hình do Tác giả thực hiện. Kiến trúc Kubernetes.
Với nền tảng này, giờ đây chúng ta có thể khám phá vai trò chi tiết của từng thành phần trong kiến trúc cụm của Kubernetes.
Kubernetes gồm hai lớp chính: Control Plane và các thành phần Node. Hãy lần lượt tìm hiểu:
Control Plane của Kubernetes là lớp quản trị trung tâm chịu trách nhiệm duy trì trạng thái mong muốn của cụm, lập lịch khối lượng công việc và xử lý tự động hóa. Nó đảm bảo ứng dụng chạy như kỳ vọng bằng cách liên tục giám sát điều kiện cụm và thực hiện điều chỉnh cần thiết.
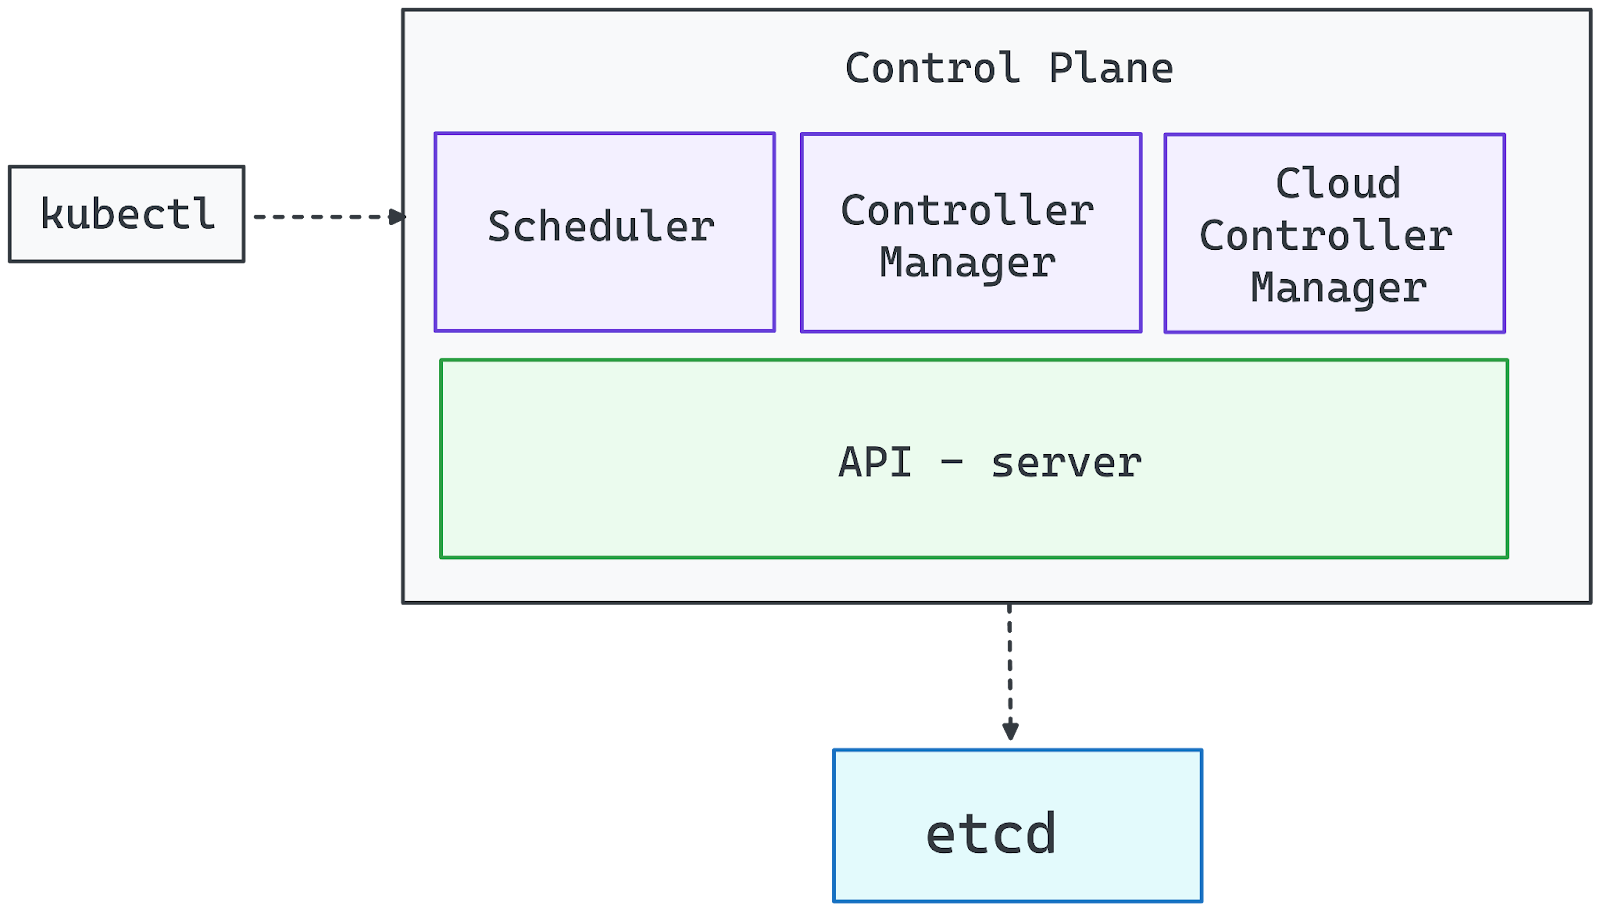
Hình do Tác giả thực hiện. Các thành phần Control Plane.
API Server là cổng vào cụm Kubernetes. Nó xử lý mọi yêu cầu quản trị, dù đến từ CLI (kubectl), bảng điều khiển UI hay công cụ tự động hóa. Nếu không có API Server đang chạy, cụm vẫn hoạt động, nhưng quản trị viên sẽ mất quyền kiểm soát trực tiếp đối với triển khai và cấu hình.
Kubernetes vận hành theo mẫu controller, trong đó các controller giám sát trạng thái hệ thống và thực hiện hành động khắc phục. Controller Manager giám sát các controller này, đảm bảo những chức năng thiết yếu như:
Scheduler gán Pod cho các nút worker, xét đến các yếu tố như:
Nó tuân theo quy trình lọc và chấm điểm để chọn node tối ưu cho mỗi Pod mới, đảm bảo sử dụng tài nguyên cân bằng.
etcd đóng vai trò nguồn dữ liệu chân lý duy nhất của Kubernetes, lưu trữ toàn bộ dữ liệu cụm, bao gồm:
Vì xâm phạm etcd đồng nghĩa với quyền kiểm soát toàn bộ cụm, nên nó phải được bảo mật và cấp đủ tài nguyên phần cứng để duy trì hiệu năng và độ tin cậy.
Đối với các triển khai Kubernetes trên đám mây, Cloud Controller Manager tích hợp cụm với dịch vụ của nhà cung cấp đám mây, xử lý:
Các nút Worker là xương sống tính toán của cụm Kubernetes, chịu trách nhiệm chạy khối lượng công việc của ứng dụng. Mỗi node vận hành độc lập nhưng luôn duy trì liên lạc với control plane để điều phối trơn tru.
Kubernetes động điều phối Pod lên các node worker dựa trên tài nguyên sẵn có và nhu cầu tải. Node có thể là máy vật lý hoặc ảo, và cụm đạt chuẩn sản xuất thường gồm nhiều node để cho phép mở rộng ngang và sẵn sàng cao. Mỗi node worker bao gồm các thành phần thiết yếu sau:
Kubelet là tác nhân cấp node chủ đạo quản lý việc thực thi container. Nó:
Thiếu Kubelet, node sẽ bị tách khỏi cụm và khối lượng công việc được lập lịch sẽ không được quản lý đúng cách.
Kube‑Proxy chịu trách nhiệm quản lý giao tiếp mạng giữa các dịch vụ chạy trên các node khác nhau. Nó:
Nếu Kube‑Proxy gặp sự cố, các Pod trên node bị ảnh hưởng có thể không truy cập được, làm gián đoạn lưu lượng mạng trong cụm.
Container runtime là phần mềm thực thi các ứng dụng dạng container trong Pod. Kubernetes hỗ trợ nhiều tùy chọn runtime, bao gồm:
Runtime tương tác với hệ điều hành để cô lập khối lượng công việc bằng các công nghệ như cgroups và namespace, đảm bảo sử dụng tài nguyên hiệu quả.
Bằng cách kết hợp Kubelet, Kube‑Proxy và một container runtime, các node worker tạo nên lớp thực thi có khả năng mở rộng và linh hoạt để vận hành ứng dụng Kubernetes.
Kubernetes được thiết kế có tính mở rộng cao, cho phép bạn tùy biến và tăng cường chức năng thông qua các add‑on. Trong khi control plane và node worker tạo nên hạ tầng cốt lõi, các add‑on cung cấp năng lực mạng, lưu trữ, giám sát và tự động hóa giúp Kubernetes mạnh mẽ hơn và sẵn sàng cho môi trường sản xuất.
Mạng trong Kubernetes tuân theo cách tiếp cận dựa trên plugin, yêu cầu một plugin tương thích CNI (Container Network Interface) để kích hoạt giao tiếp liền mạch giữa các Pod. Một số giải pháp mạng được dùng rộng rãi gồm:
Hầu hết các bản phân phối Kubernetes quản lý sẵn đều được cấu hình trước với một giải pháp mạng, nhưng các cụm tự quản lý cần cài đặt thủ công plugin CNI.
Kubernetes cung cấp cấp phát lưu trữ động thông qua Storage Class, cho phép khối lượng công việc tương tác với nhiều backend lưu trữ khác nhau:
Vì Kubernetes không bao gồm kho lưu trữ image container tích hợp sẵn, bạn phải sử dụng registry bên ngoài (ví dụ: Docker Hub, Harbor hoặc Amazon ECR) để lưu trữ và phân phối image container.
Giám sát và ghi log hiệu quả là điều thiết yếu để quản lý khối lượng công việc trên Kubernetes. Các giải pháp phổ biến gồm:
Những công cụ này giúp theo dõi sức khỏe cụm, chẩn đoán sự cố và tối ưu hiệu năng.
Ingress controller quản lý truy cập từ bên ngoài vào các ứng dụng bên trong cụm, xử lý lưu lượng HTTP/HTTPS và cân bằng tải. Các lựa chọn phổ biến gồm:
Kubernetes cho phép người dùng mở rộng API thông qua Custom Resource Definition (CRD), cho phép tạo đối tượng tùy chỉnh và quy trình tự động hóa.
Operator và controller có thể tự động hóa các tác vụ phức tạp, như:
Bằng cách tận dụng CRD, Kubernetes có thể được biến thành một nền tảng tùy biến hoàn toàn, thích ứng với nhu cầu kinh doanh cụ thể.
Kubernetes giới thiệu nhiều lớp trừu tượng để giúp định nghĩa và quản lý ứng dụng hiệu quả. Các lớp trừu tượng này đơn giản hóa việc triển khai, mở rộng và quản trị trên môi trường phân tán.
Một cụm Kubernetes gồm hai loại node chính:
Kết hợp lại, master và worker node tạo nên hạ tầng tự phục hồi, có khả năng mở rộng, nơi ứng dụng có thể chạy liền mạch. Nếu bạn muốn hiểu sâu hơn về container hóa và ảo hóa, hãy theo dõi lộ trình Containerization and Virtualization do chuyên gia hướng dẫn.
Trọng tâm của Kubernetes là Pod, đơn vị triển khai nhỏ nhất trong hệ thống. Một Pod bao bọc một hoặc nhiều container chia sẻ lưu trữ, mạng và thiết lập cấu hình.
Pod là dạng ngắn hạn, nghĩa là có thể được sắp xếp lại hoặc khởi động lại khi cần. Kubernetes quản lý Pod thông qua Deployment, StatefulSet và DaemonSet, đảm bảo khả năng mở rộng và sẵn sàng.
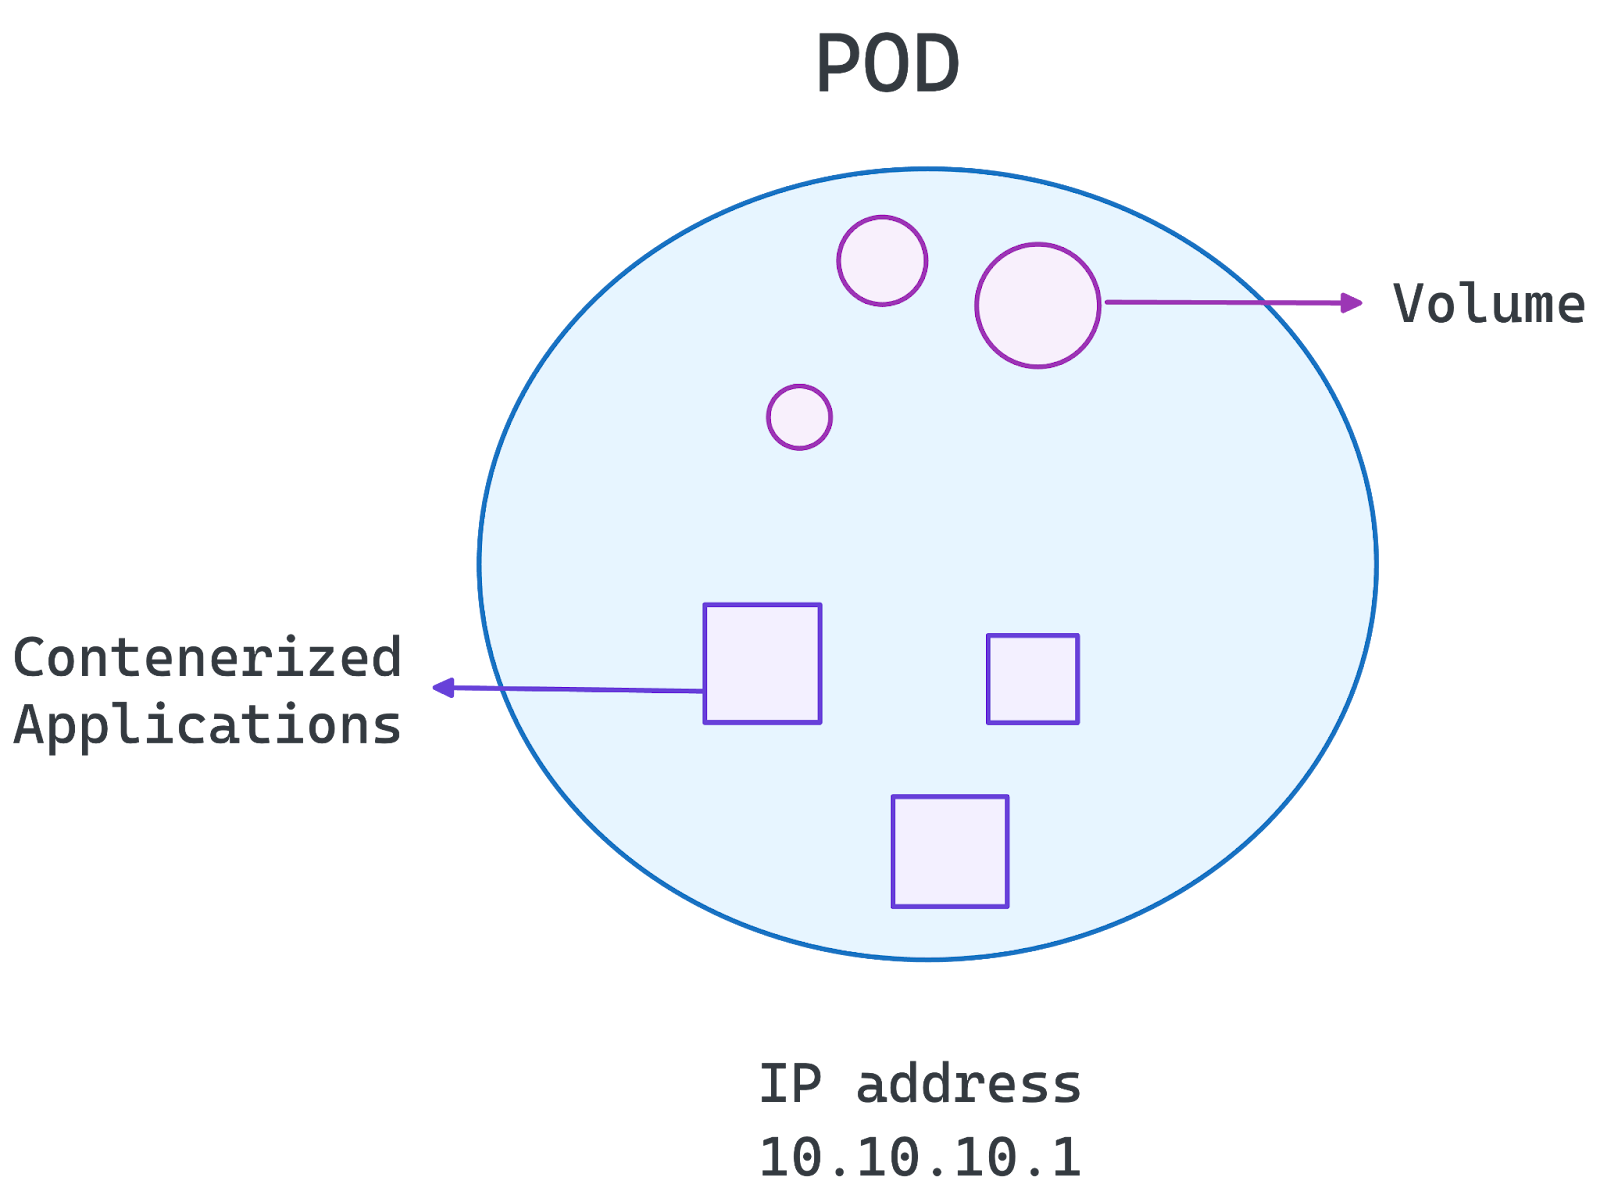
Hình do Tác giả thực hiện. Kiến trúc của Pod.
Namespace cho phép phân đoạn logic bên trong một cụm Kubernetes. Chúng giúp:
Bằng cách tổ chức khối lượng công việc theo namespace, Kubernetes cho phép bảo mật tốt hơn, quản trị tài nguyên hiệu quả và khả năng mở rộng trong một cụm duy nhất.
Với nền tảng này, chúng ta có thể khám phá cách kiến trúc Kubernetes hỗ trợ triển khai microservices trong phần tiếp theo.
Kubernetes lý tưởng cho microservices, mang lại khả năng mở rộng, độ bền và tự động hóa cho các ứng dụng phân tán. Nó cho phép:
Một mối băn khoăn phổ biến là nên dùng Kubernetes hay Docker Compose cho microservices của bạn. Nếu đó là trường hợp của bạn, tôi khuyên bạn nên đọc hướng dẫn Docker Compose vs Kubernetes để hiểu rõ hơn.
Dưới đây, chúng tôi nêu bật một số thực tiễn tốt nhất cần tuân thủ:
Bằng cách làm theo các thực tiễn này, Kubernetes giúp đơn giản hóa triển khai microservices, đảm bảo linh hoạt và sẵn sàng cao.
Kubernetes được ứng dụng rộng rãi trong nhiều ngành nhờ khả năng mở rộng ứng dụng, đảm bảo sẵn sàng cao và hỗ trợ môi trường đa đám mây. Kiến trúc của nó cho phép quản lý khối lượng công việc trơn tru, khiến nó trở thành lựa chọn ưa thích cho các ứng dụng cloud‑native hiện đại.
Kubernetes cho phép mở rộng theo chiều ngang, giúp ứng dụng xử lý hiệu quả các tải thay đổi:
Điều này khiến Kubernetes lý tưởng cho các ứng dụng có lưu lượng biến động, như nền tảng thương mại điện tử, dịch vụ streaming và ứng dụng SaaS.
Kubernetes đảm bảo vận hành liên tục bằng cách:
Những tính năng này khiến Kubernetes phù hợp với các ứng dụng nhiệm vụ trọng yếu yêu cầu thời gian chết gần như bằng không.
Kubernetes trừu tượng hóa độ phức tạp của hạ tầng, giúp dễ dàng triển khai khối lượng công việc trên môi trường tại chỗ, lai và đa đám mây:
Kubernetes đã cách mạng hóa việc điều phối container, trở thành tiêu chuẩn ngành để triển khai, quản lý và mở rộng ứng dụng trong môi trường đám mây hiện đại. Kiến trúc của nó cho phép tự động mở rộng, sẵn sàng cao và tương thích liên đám mây, biến nó thành công cụ mạnh mẽ cho các tổ chức áp dụng microservices và chiến lược cloud‑native.
Bằng cách hiểu kiến trúc Kubernetes, các nhóm phát triển và CNTT có thể:
Từ quản trị control plane đến thực thi trên node worker và các add‑on có thể tùy biến, Kubernetes cung cấp sự linh hoạt cần thiết để vận hành ứng dụng ở quy mô lớn. Khi hệ sinh thái đám mây phát triển, Kubernetes vẫn ở tuyến đầu—trao quyền cho doanh nghiệp đổi mới với sự tự tin.
Kubernetes là công cụ mạnh mẽ để quản lý ứng dụng hiện đại, nhưng để thành thạo cần có trải nghiệm thực hành. Hãy tiếp tục học với:
Các khóa học hàng đầu trên DataCamp
Khóa học
Lộ trình
Luyện tập và Lộ trình tiến trình của bạn.
Tiếp Tục Với Googleblog
Matt Crabtree
10 phút
