
Kurs
Kubernetes’e Giriş
3 sa
19.8K
Kubernetes, modern bulut ortamlarında konteynerleştirilmiş uygulamaları yönetmek için varsayılan teknoloji haline geldi. Kuruluşlar mikro hizmetler ve bulut-yerli mimarilere geçerken, Kubernetes dağıtımı otomatikleştirmek, uygulamaları ölçeklendirmek ve yüksek kullanılabilirliği sağlamak için gereken her şeyi sunar.
Kubernetes, büyük ölçekte konteyner yönetiminin karmaşıklığını basitleştiren açık kaynaklı bir konteyner orkestratörüdür. Altyapı detaylarını soyutlayarak geliştiricilerin alttaki sunucuları düşünmek yerine uygulama geliştirmeye odaklanmasını sağlar.
Kubernetes mimarisini anlamak, ölçeklenebilir, dayanıklı ve üretim seviyesinde uygulamalar dağıtıp yönetmek isteyen herkes için gereklidir.
Bugün, temel Kubernetes kavramlarına zaten aşina olan orta seviye öğrenenler için Kubernetes mimarisi hakkında daha derin bir bakış paylaşmak istiyorum.
Kubernetes, büyük ölçekte konteynerleştirilmiş uygulamaları orkestre etmek ve yönetmek için tasarlanmış güçlü bir dağıtık sistemdir. Kuruluşların, Düğüm (Node) olarak adlandırılan birden çok fiziksel veya sanal makineye iş yükleri dağıtmasına olanak tanır; böylece uygulamalar erişilebilir, ölçeklenebilir ve hatalara karşı dayanıklı kalır.
Kubernetes’in temel güçlerinden biri, dinamik iş yüklerini verimli biçimde yönetebilmesidir. Konteynerleri düğümler arasında otomatik olarak dağıtarak uygulamaların yatayda ölçeklenmesini sağlar; iş yüklerini mevcut kaynaklara göre dengeler. Bir düğüm aşırı yüklenirse, Kubernetes iş yüklerini sağlıklı komşu düğümlere yeniden zamanlar, kesintiyi en aza indirir ve performansı korur.
Bu teknolojiye yeni başlıyorsanız, başlangıç için şu Kubernetes’e Giriş kursuna göz atın.
Google, Kubernetes’i dahili konteyner yönetim sistemi Borg’un açık kaynaklı ardılı olarak geliştirdi. 2014’te yayınlanan Kubernetes, hızla konteyner orkestrasyonunda endüstri standardı haline geldi ve geniş bir araç ile bulut sağlayıcı ekosistemi tarafından desteklendi. Günümüzde Cloud Native Computing Foundation (CNCF) tarafından yönetilmekte ve bulut-yerli uygulamaları yönetmek için sektörler genelinde yaygın biçimde benimsenmektedir.
Aşağıdaki diyagram, Kubernetes’in mimarisini görsel olarak temsil eder:
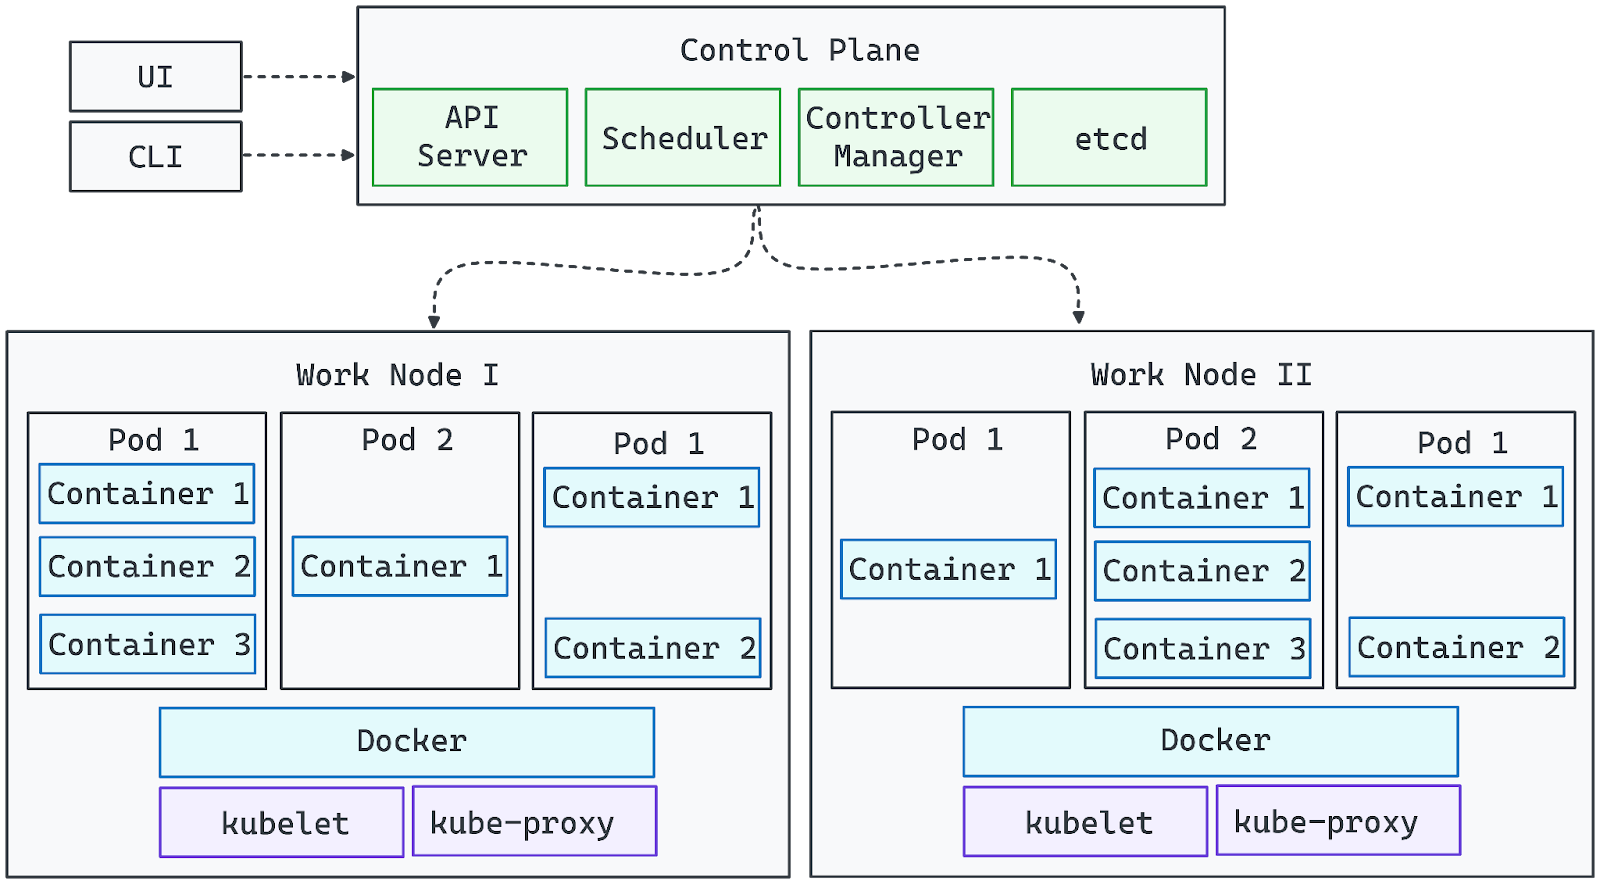
Yazarın görseli. Kubernetes Mimarisi.
Bu temelle birlikte, şimdi Kubernetes’in küme mimarisindeki her bileşenin ayrıntılı rollerini inceleyebiliriz.
Kubernetes iki ana katmandan oluşur: Kontrol Düzlemi ve Düğüm Bileşenleri. Her birini sırayla inceleyelim:
Kubernetes Kontrol Düzlemi, kümenin istenen durumunu korumaktan, iş yüklerini zamanlamaktan ve otomasyonu yönetmekten sorumlu merkezi yönetim katmanıdır. Küme koşullarını sürekli izleyerek ve gerekli ayarlamaları yaparak uygulamaların beklendiği gibi çalışmasını sağlar.
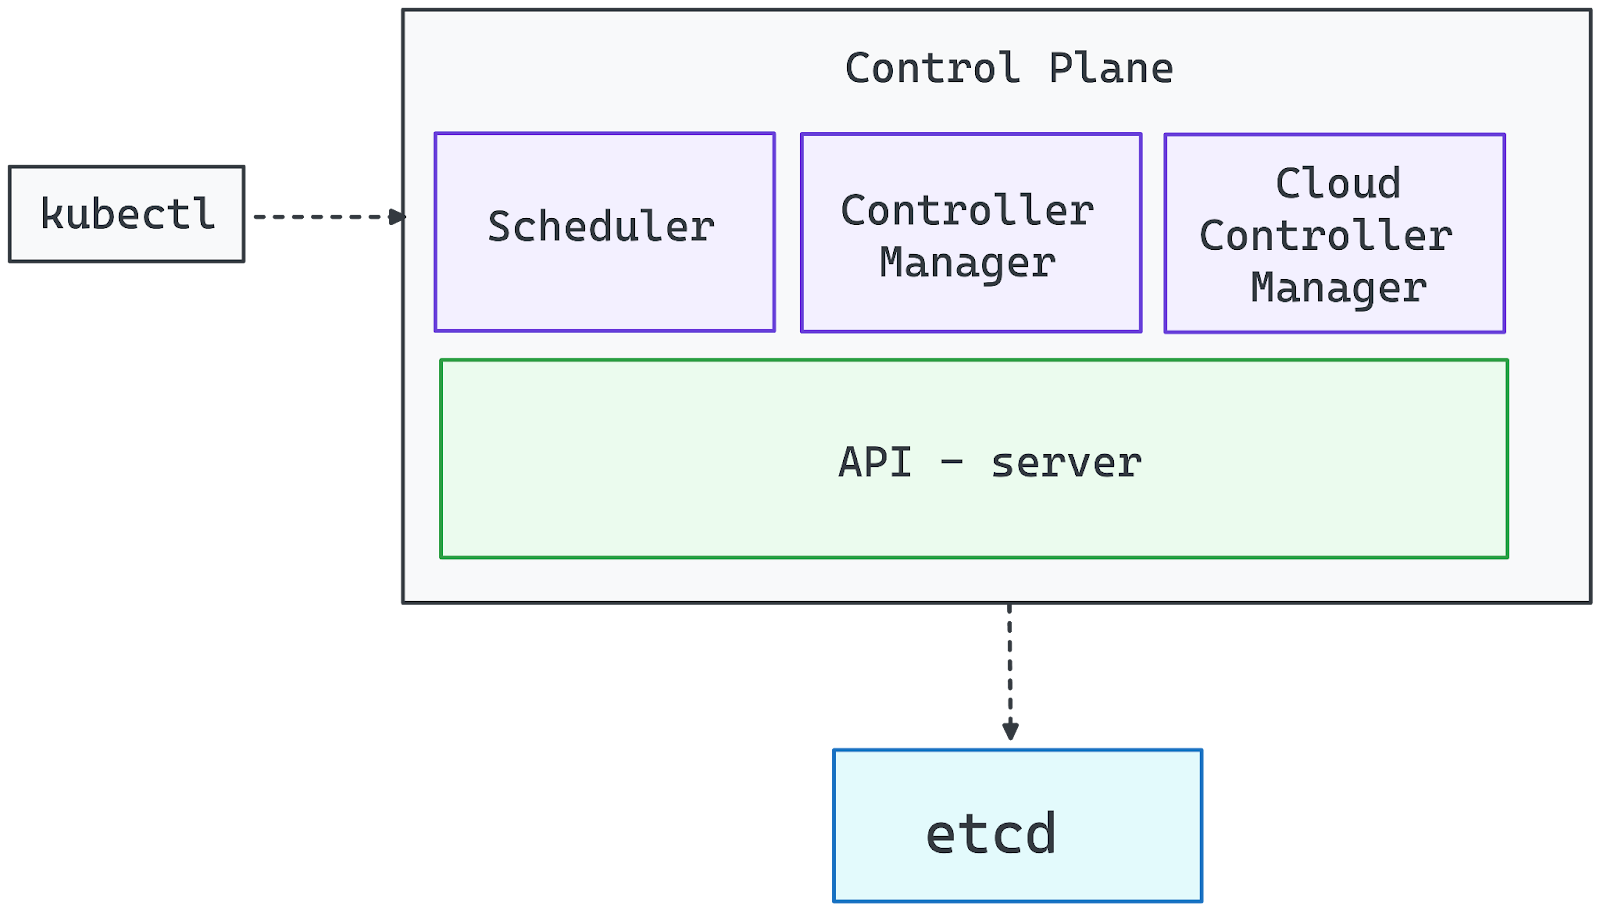
Yazarın görseli. Kontrol Düzlemi bileşenleri.
API Sunucusu, Kubernetes kümesine açılan geçittir. CLI (kubectl), UI panoları veya otomasyon araçlarından gelen tüm yönetim isteklerini işler. API Sunucusu çalışmıyorsa küme işlevsel kalır, ancak yöneticiler dağıtım ve yapılandırmalar üzerinde doğrudan denetimi kaybeder.
Kubernetes, denetleyici desenine göre çalışır; denetleyiciler sistemin durumunu izler ve düzeltici eylemler alır. Denetleyici Yöneticisi bu denetleyicileri gözeterek şu temel işlevlerin yerine getirilmesini sağlar:
Zamanlayıcı, Pod’ları aşağıdaki faktörleri dikkate alarak işçi düğümlere atar:
Yeni her Pod için en uygun düğümü seçmek üzere bir filtreleme ve puanlama süreci izler, böylece dengeli kaynak kullanımı sağlanır.
etcd, Kubernetes’in tek doğruluk kaynağıdır ve aşağıdakiler dahil tüm küme verilerini saklar:
etcd’nin ele geçirilmesi küme üzerinde tam yetki sağladığından, güvenceye alınmalı ve performans ile güvenilirliği korumak için yeterli donanım kaynakları verilmelidir.
Bulut tabanlı Kubernetes dağıtımları için Bulut Denetleyici Yöneticisi, kümeyi bulut sağlayıcı hizmetleriyle entegre eder ve şunları yönetir:
İşçi Düğümler, Kubernetes kümesinin uygulama iş yüklerini çalıştırmaktan sorumlu hesaplama omurgasıdır. Her düğüm bağımsız çalışır; ancak sorunsuz orkestrasyon için kontrol düzlemiyle sürekli iletişim hâlindedir.
Kubernetes, kaynak uygunluğu ve iş yükü taleplerine göre Pod’ları dinamik olarak işçi düğümlere zamanlar. Düğümler fiziksel veya sanal makineler olabilir ve üretime hazır bir küme, yatay ölçekleme ve yüksek kullanılabilirlik için tipik olarak birden çok düğümden oluşur. Her işçi düğüm aşağıdaki temel bileşenleri içerir:
Kubelet, konteynerlerin yürütülmesini yöneten birincil düğüm düzeyi aracıdır. Şunları yapar:
Kubelet olmadan düğüm kümeden kopuk kalır ve zamanlanmış iş yükleri düzgün yönetilemez.
Kube-Proxy, farklı düğümlerde çalışan servisler arasındaki ağ iletişimini yönetir. Şunları yapar:
Kube-Proxy arızalanırsa, etkilenen düğümdeki Pod’lara erişilemeyebilir ve küme içi ağ trafiği aksayabilir.
Konteyner çalışma zamanı, Pod’lar içinde konteynerleştirilmiş uygulamaları çalıştıran yazılımdır. Kubernetes, aşağıdakiler dahil birden fazla çalışma zamanını destekler:
Çalışma zamanı, cgroups ve namespace’ler gibi teknolojilerle iş yüklerini izole etmek için işletim sistemiyle etkileşime girer ve verimli kaynak kullanımını sağlar.
Kubelet, Kube-Proxy ve bir konteyner çalışma zamanını birleştirerek işçi düğümler, Kubernetes uygulamalarını çalıştıran ölçeklenebilir ve dayanıklı bir yürütme katmanı oluşturur.
Kubernetes son derece genişletilebilir olacak şekilde tasarlanmıştır; eklentilerle işlevselliğini özelleştirip geliştirebilirsiniz. Kontrol düzlemi ve işçi düğümler çekirdek altyapıyı oluştururken, eklentiler Kubernetes’i daha güçlü ve üretime hazır hâle getiren ağ, depolama, izleme ve otomasyon yetenekleri sağlar.
Kubernetes ağı, Pod’lar arasında kesintisiz iletişimi etkinleştirmek için CNI (Container Network Interface) uyumlu bir eklenti gerektiren eklenti tabanlı bir yaklaşıma uyar. Yaygın olarak kullanılan bazı ağ çözümleri şunlardır:
Çoğu yönetilen Kubernetes dağıtımı, önceden yapılandırılmış bir ağ çözümüyle gelir; ancak kendi yönettiğiniz kümelerde bir CNI eklentisinin elle kurulması gerekir.
Kubernetes, StorageClass’lar aracılığıyla dinamik depolama sağlama imkânı sunar ve iş yüklerinin çeşitli depolama arka uçlarıyla etkileşime girmesine izin verir:
Kubernetes yerleşik bir konteyner kayıt defteri içermediğinden, konteyner imajlarını depolamak ve dağıtmak için harici bir kayıt defteri (ör. Docker Hub, Harbor veya Amazon ECR) kullanmanız gerekir.
Etkili izleme ve günlükleme, Kubernetes iş yüklerini yönetmek için kritiktir. Popüler çözümler şunlardır:
Bu araçlar, küme sağlığını izlemeye, sorunları teşhis etmeye ve performansı optimize etmeye yardımcı olur.
Ingress denetleyicileri, küme içindeki uygulamalara harici erişimi yönetir; HTTP/HTTPS trafiğini ve yük dengelemeyi ele alır. Popüler seçenekler şunlardır:
Kubernetes, Özel Kaynak Tanımları (CRD’ler) aracılığıyla API’sinin genişletilmesine izin verir; böylece özel nesneler ve otomasyon iş akışları oluşturulabilir.
Operatörler ve denetleyiciler şu gibi karmaşık görevleri otomatikleştirebilir:
CRD’lerden yararlanarak Kubernetes, belirli iş ihtiyaçlarına uyum sağlayan, tamamen özelleştirilebilir bir platforma dönüştürülebilir.
Kubernetes, uygulamaları verimli biçimde tanımlayıp yönetmeye yardımcı olmak için birkaç soyutlama katmanı sunar. Bu soyutlamalar, dağıtık ortamlar genelinde dağıtım, ölçekleme ve yönetimi basitleştirir.
Bir Kubernetes kümesi iki ana düğüm tipinden oluşur:
Birlikte, ana ve işçi düğümler, uygulamaların sorunsuz çalışabildiği kendini iyileştiren ve ölçeklenebilir bir altyapı oluşturur. Konteynerleştirme ve sanallaştırmayı daha iyi anlamak isterseniz, uzmanların hazırladığı şu Containerization and Virtualization eğitim yolunu takip edin.
Kubernetes’in merkezinde, sistemdeki en küçük dağıtılabilir birim olan Pod bulunur. Bir Pod, depolama, ağ ve yapılandırma ayarlarını paylaşan bir veya daha fazla konteynerı kapsüller.
Pod’lar geçicidir; gerektiğinde yeniden zamanlanabilir veya yeniden başlatılabilir. Kubernetes, ölçeklenebilirlik ve kullanılabilirliği sağlamak için Pod’ları Deployments, StatefulSet’ler ve DaemonSet’ler aracılığıyla yönetir.
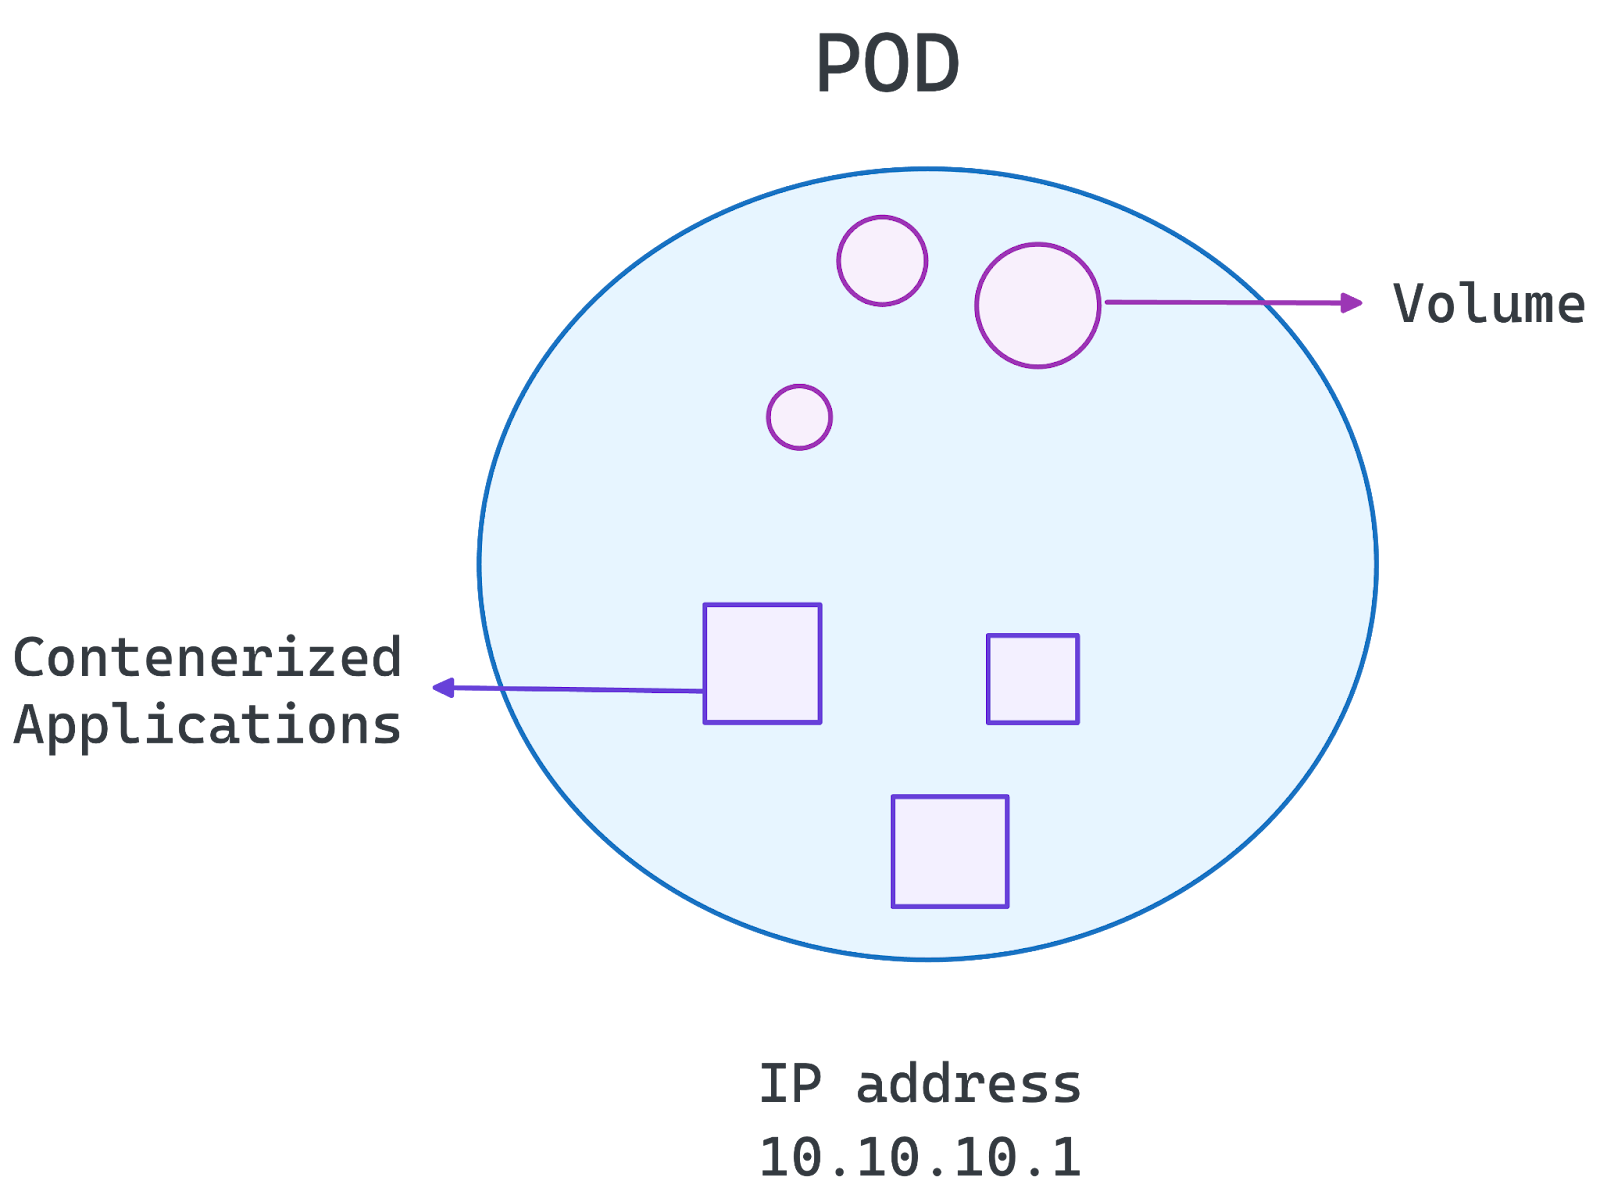
Yazarın görseli. Pod’un Mimarisi.
Ad alanları (Namespace), bir Kubernetes kümesi içinde mantıksal segmentasyona olanak tanır. Şu konularda yardımcı olur:
İş yüklerini ad alanlarında düzenleyerek, Kubernetes tek bir küme içinde daha iyi güvenlik, kaynak yönetimi ve ölçeklenebilirlik sağlar.
Bu temelle birlikte, bir sonraki bölümde Kubernetes mimarisinin mikro hizmet dağıtımlarını nasıl desteklediğini inceleyebiliriz.
Kubernetes, mikro hizmetler için idealdir; dağıtık uygulamalar için ölçeklenebilirlik, dayanıklılık ve otomasyon sunar. Şunları mümkün kılar:
Uzmanların sık sorduğu konulardan biri, mikro hizmetleriniz için Kubernetes mi yoksa Docker Compose mu kullanmanız gerektiğidir. Sizin için de geçerliyse, daha iyi anlamak adına şu rehberi öneririm: Docker Compose vs Kubernetes.
Aşağıda, uyulması gereken bazı en iyi uygulamaları öne çıkardık:
Bu uygulamaları izleyerek Kubernetes, mikro hizmet dağıtımını kolaylaştırır; esneklik ve yüksek kullanılabilirlik sağlar.
Kubernetes, uygulamaları ölçeklendirme, yüksek kullanılabilirliği sağlama ve çoklu bulut ortamlarını destekleme yeteneği sayesinde sektörler genelinde yaygın olarak benimsenmiştir. Mimarisi, iş yüklerinin sorunsuz yönetimini mümkün kılar ve modern bulut-yerli uygulamalar için tercih edilen seçenek hâline gelir.
Kubernetes, yatay ölçeklendirme ile uygulamaların değişen iş yüklerini verimli biçimde ele almasını sağlar:
Bu özellikler, e-ticaret platformları, yayın/streaming servisleri ve SaaS uygulamaları gibi trafiği dalgalanan uygulamalar için Kubernetes’i ideal kılar.
Kubernetes kesintisiz çalışmayı şu yollarla güvence altına alır:
Bu özellikler, sıfıra yakın kesinti süresi gerektiren kritik uygulamalar için Kubernetes’i uygun kılar.
Kubernetes, altyapı karmaşıklığını soyutlayarak iş yüklerini şirket içi, hibrit ve çoklu bulut ortamlarında dağıtmayı kolaylaştırır:
Kubernetes, konteyner orkestrasyonunda devrim yarattı ve modern bulut ortamlarında uygulamaları dağıtma, yönetme ve ölçeklendirmede endüstri standardı oldu. Mimarisi, otomatik ölçekleme, yüksek kullanılabilirlik ve bulutlar arası uyumluluk sağlar; bu da mikro hizmetler ve bulut-yerli stratejiler benimseyen kuruluşlar için güçlü bir araç hâline getirir.
Kubernetes mimarisini anlayan geliştiriciler ve BT ekipleri şunları yapabilir:
Kontrol düzlemi yönetiminden işçi düğüm yürütmesine ve özelleştirilebilir eklentilere kadar Kubernetes, ölçekli uygulamaları çalıştırmak için gereken esnekliği sunar. Bulut ekosistemi evrilmeye devam ederken Kubernetes ön saflarda yerini koruyor—işletmelerin güvenle yenilik yapmasını sağlıyor.
Kubernetes modern uygulamaları yönetmek için güçlü bir araçtır; ancak ustalaşmak pratik deneyim gerektirir. Öğrenmeye devam etmek için şunlara göz atın:
Öne Çıkan DataCamp Kursları
Kurs
Program
Kurs
blog
Abid Ali Awan
14 dk.
blog
Dario Radečić
15 dk.
Eğitim
Kurtis Pykes
8 dk.
Eğitim
Adel Nehme



