
Cursus
Introductie tot Kubernetes
3 uur
19.8K
Kubernetes is uitgegroeid tot de standaardtechnologie voor het beheren van containerized applicaties in moderne cloudomgevingen. Nu organisaties overstappen op microservices en cloud-native architecturen, biedt Kubernetes alles wat ze nodig hebben om deployments te automatiseren, applicaties te schalen en hoge beschikbaarheid te garanderen.
Kubernetes is een open-source containerorchestrator die het complexe proces van het beheren van containers op schaal vereenvoudigt. Het abstraheert infrastructuurzorgen, zodat ontwikkelaars zich kunnen richten op het bouwen van applicaties in plaats van op de onderliggende servers.
Inzicht in de Kubernetes-architectuur is essentieel voor iedereen die schaalbare, veerkrachtige en production-grade applicaties wil deployen en beheren.
Vandaag wil ik een diepere inkijk geven in de Kubernetes-architectuur voor lezers op gemiddeld niveau die de basisconcepten van Kubernetes al kennen.
Kubernetes is een krachtig gedistribueerd systeem dat is ontworpen om containerized applicaties op schaal te orkestreren en te beheren. Het stelt organisaties in staat om workloads te deployen over meerdere fysieke of virtuele machines, zogeheten Nodes, zodat applicaties beschikbaar, schaalbaar en bestand tegen storingen blijven.
Een van de kernkwaliteiten van Kubernetes is het efficiënt omgaan met dynamische workloads. Door containers automatisch over nodes te verdelen, kan Kubernetes applicaties horizontaal schalen en workloads balanceren op basis van beschikbare resources. Als een node overbelast raakt, plant Kubernetes workloads opnieuw in op gezonde buur-nodes, zodat downtime minimaal blijft en prestaties behouden blijven.
Ben je nog beginner met deze technologie? Bekijk dan deze Introduction to Kubernetes-cursus om te beginnen.
Google ontwikkelde Kubernetes oorspronkelijk als open-source opvolger van Borg, hun interne systeem voor containermanagement. Sinds de release in 2014 groeide Kubernetes snel uit tot de industriestandaard voor containerorchestratie, ondersteund door een omvangrijk ecosysteem van tools en cloudproviders. Tegenwoordig wordt het beheerd door de Cloud Native Computing Foundation (CNCF) en breed ingezet in diverse sectoren voor het beheren van cloud-native applicaties.
Het volgende diagram geeft de Kubernetes-architectuur visueel weer:
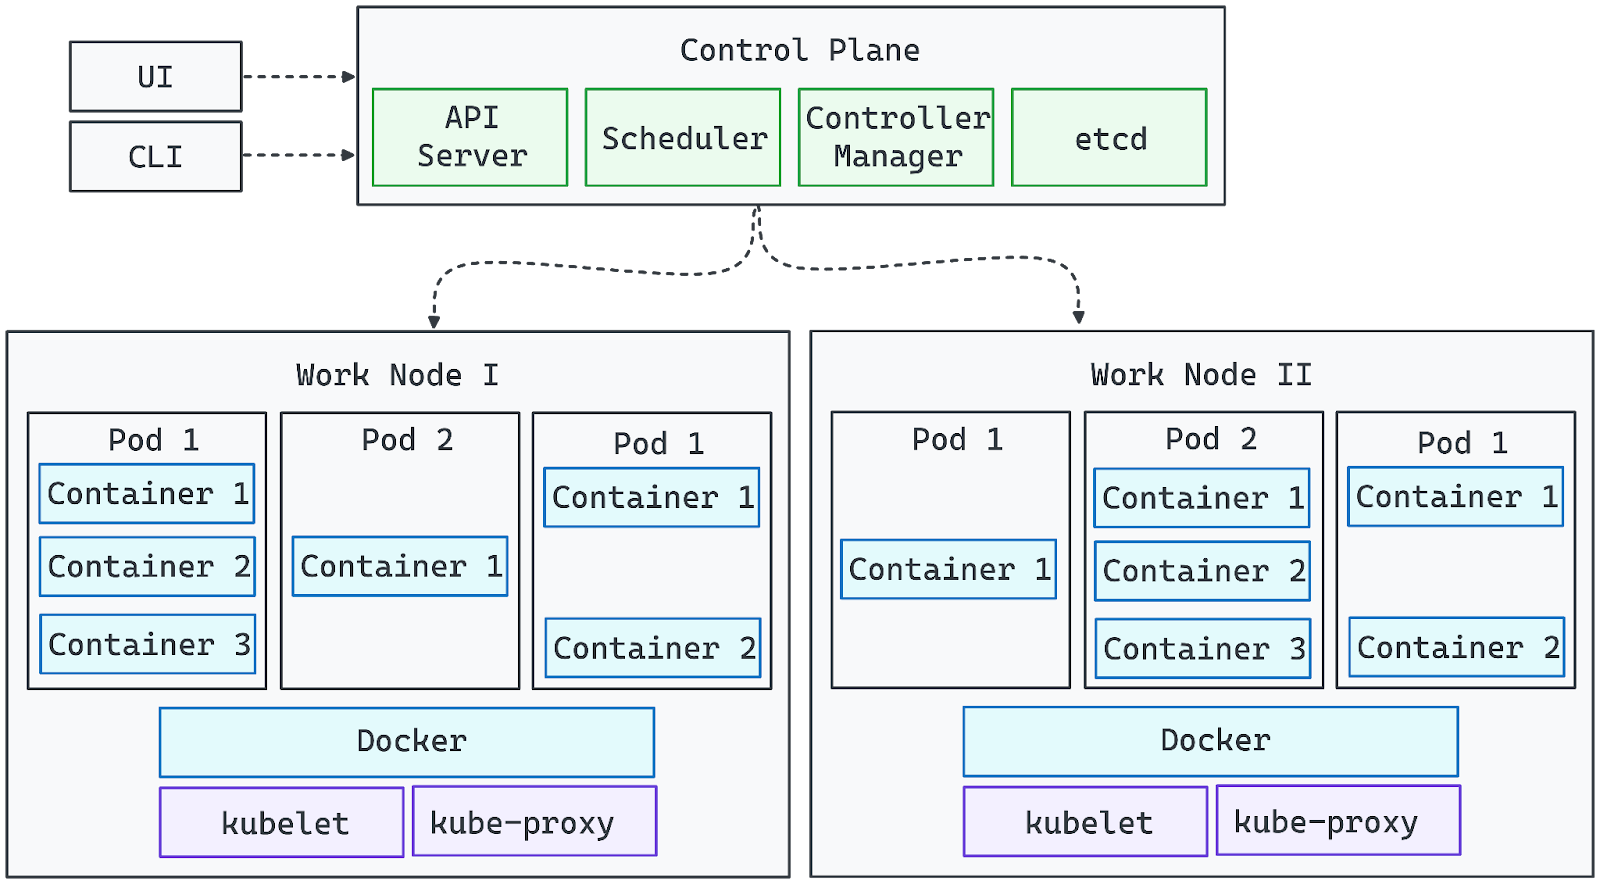
Afbeelding door auteur. De Kubernetes-architectuur.
Met deze basis kunnen we nu de gedetailleerde rollen van elke component in de Kubernetes-clusterarchitectuur verkennen.
Kubernetes bestaat uit twee hoofdlagen: de Control Plane en Node-componenten. Laten we ze één voor één bekijken:
Het Kubernetes Control Plane is de centrale beheerslaag die verantwoordelijk is voor het behouden van de gewenste clusterstatus, het inplannen van workloads en het afhandelen van automatisering. Het zorgt dat applicaties draaien zoals verwacht door de clustercondities continu te monitoren en waar nodig bij te sturen.
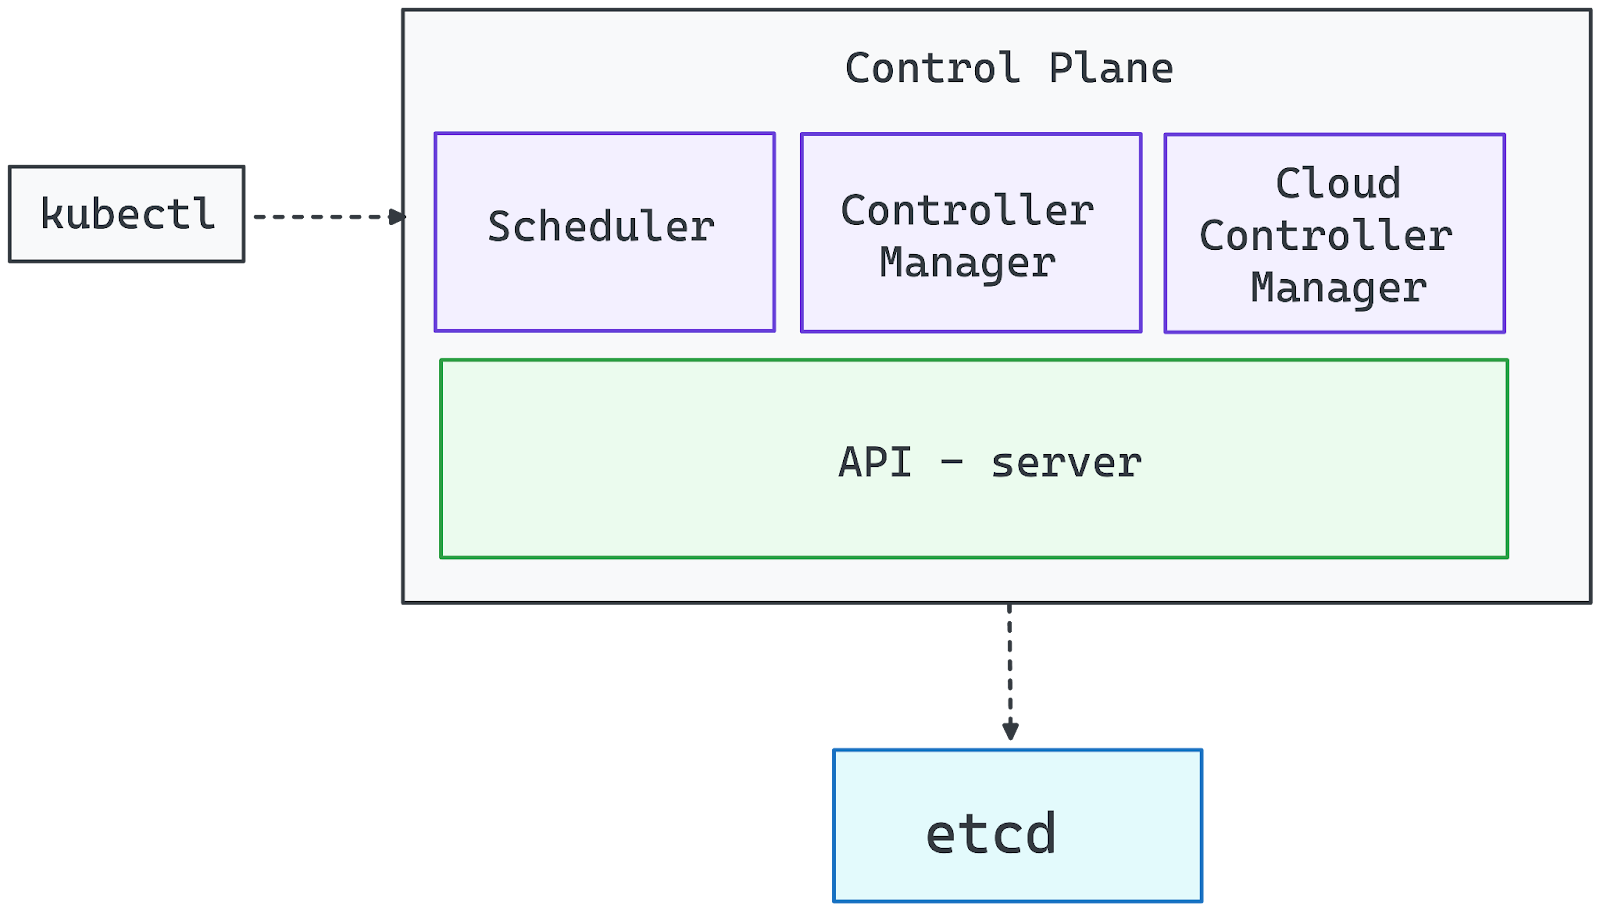
Afbeelding door auteur. Control Plane-componenten.
De API-server is de toegangspoort tot het Kubernetes-cluster. Hij verwerkt alle beheerrequests, of die nu afkomstig zijn van de CLI (kubectl), UI-dashboards of automatiseringstools. Zonder draaiende API-server blijft het cluster functioneel, maar verliezen beheerders directe controle over deployments en configuraties.
Kubernetes werkt volgens het controllerpattern, waarbij controllers de status van het systeem monitoren en corrigerende acties ondernemen. De Controller Manager houdt toezicht op deze controllers en waarborgt essentiële functies zoals:
De Scheduler wijst Pods toe aan worker nodes en houdt daarbij rekening met factoren zoals:
Hij volgt een filter- en scoringsproces om voor elke nieuwe Pod de optimale node te kiezen en zo een gebalanceerd resourcegebruik te garanderen.
etcd fungeert als de single source of truth van Kubernetes en slaat alle clusterdata op, waaronder:
Omdat compromittering van etcd volledige controle over het cluster geeft, moet het goed beveiligd worden en voldoende hardwarebronnen krijgen om prestaties en betrouwbaarheid te waarborgen.
Voor Kubernetes-deployments in de cloud integreert de Cloud Controller Manager het cluster met cloudaanbieders en regelt onder meer:
Worker Nodes vormen de rekenruggengraat van een Kubernetes-cluster en zijn verantwoordelijk voor het draaien van applicatieworkloads. Elke node werkt onafhankelijk, maar staat continu in contact met het control plane om de orkestratie soepel te laten verlopen.
Kubernetes plant Pods dynamisch in op worker nodes op basis van beschikbare resources en werkdruk. Nodes kunnen fysieke of virtuele machines zijn, en een production-ready cluster bestaat doorgaans uit meerdere nodes voor horizontale schaalbaarheid en hoge beschikbaarheid. Elke worker node bevat de volgende essentiële componenten:
Kubelet is de primaire agent op node-niveau die de uitvoering van containers beheert. Het:
Zonder Kubelet zou de node losstaan van het cluster en zouden ingeplande workloads niet goed beheerd worden.
Kube-Proxy beheert de netwerkcommunicatie tussen services die op verschillende nodes draaien. Het:
Als Kube-Proxy uitvalt, kunnen Pods op de getroffen node onbereikbaar worden, wat het netwerkverkeer binnen het cluster verstoort.
De container runtime is de software die containerized applicaties binnen Pods uitvoert. Kubernetes ondersteunt meerdere runtime-opties, waaronder:
De runtime werkt samen met het besturingssysteem om workloads te isoleren met technieken zoals cgroups en namespaces, voor efficiënt resourcegebruik.
Door Kubelet, Kube-Proxy en een container runtime te combineren, vormen worker nodes een schaalbare en veerkrachtige executielaag die Kubernetes-applicaties aandrijft.
Kubernetes is ontworpen om zeer uitbreidbaar te zijn, zodat je de functionaliteit kunt aanpassen en verbeteren met add-ons. Terwijl het control plane en de worker nodes de kerninfrastructuur vormen, bieden add-ons netwerk-, opslag-, monitoring- en automatiseringsmogelijkheden die Kubernetes krachtiger en production-ready maken.
Kubernetes-netwerken volgen een pluginbenadering en vereisen een Container Network Interface (CNI)-compatibele plugin om naadloze communicatie tussen Pods mogelijk te maken. Veelgebruikte netwerkoplossingen zijn onder andere:
De meeste managed Kubernetes-distributies worden vooraf geconfigureerd met een netwerkoplossing, maar bij zelfbeheer moet je handmatig een CNI-plugin installeren.
Kubernetes biedt dynamische opslagvoorziening via StorageClasses, waardoor workloads met diverse opslagbackends kunnen werken:
Omdat Kubernetes geen ingebouwde containerregistry bevat, moet je een externe registry gebruiken (bijv. Docker Hub, Harbor of Amazon ECR) om containerimages op te slaan en te distribueren.
Effectieve monitoring en logging zijn essentieel voor het beheren van Kubernetes-workloads. Populaire oplossingen zijn:
Deze tools helpen om de clustergezondheid te volgen, problemen te diagnosticeren en prestaties te optimaliseren.
Ingress controllers beheren externe toegang tot applicaties binnen het cluster en verwerken HTTP/HTTPS-verkeer en load balancing. Populaire opties zijn:
Kubernetes laat gebruikers de API uitbreiden met Custom Resource Definitions (CRD’s), waarmee je aangepaste objecten en automatiseringsworkflows kunt creëren.
Operators en controllers kunnen complexe taken automatiseren, zoals:
Door CRD’s te benutten kan Kubernetes worden omgevormd tot een volledig aanpasbaar platform dat zich aanpast aan specifieke bedrijfsbehoeften.
Kubernetes introduceert meerdere abstractielagen om applicaties efficiënt te definiëren en te beheren. Deze abstracties vereenvoudigen deployment, schaalbaarheid en beheer in gedistribueerde omgevingen.
Een Kubernetes-cluster bestaat uit twee hoofdtypen nodes:
Samen vormen de master- en workernodes een zelfherstellende, schaalbare infrastructuur waarop applicaties naadloos kunnen draaien. Wil je containerization en virtualisatie verder begrijpen? Volg dan dit door experts samengestelde Containerization and Virtualization-track.
De kern van Kubernetes is de Pod, de kleinste deploybare eenheid in het systeem. Een Pod omvat één of meerdere containers die opslag, netwerk en configuratie-instellingen delen.
Pods zijn ephemeral, wat betekent dat ze opnieuw kunnen worden ingepland of herstart wanneer nodig. Kubernetes beheert Pods via Deployments, StatefulSets en DaemonSets en zorgt zo voor schaalbaarheid en beschikbaarheid.
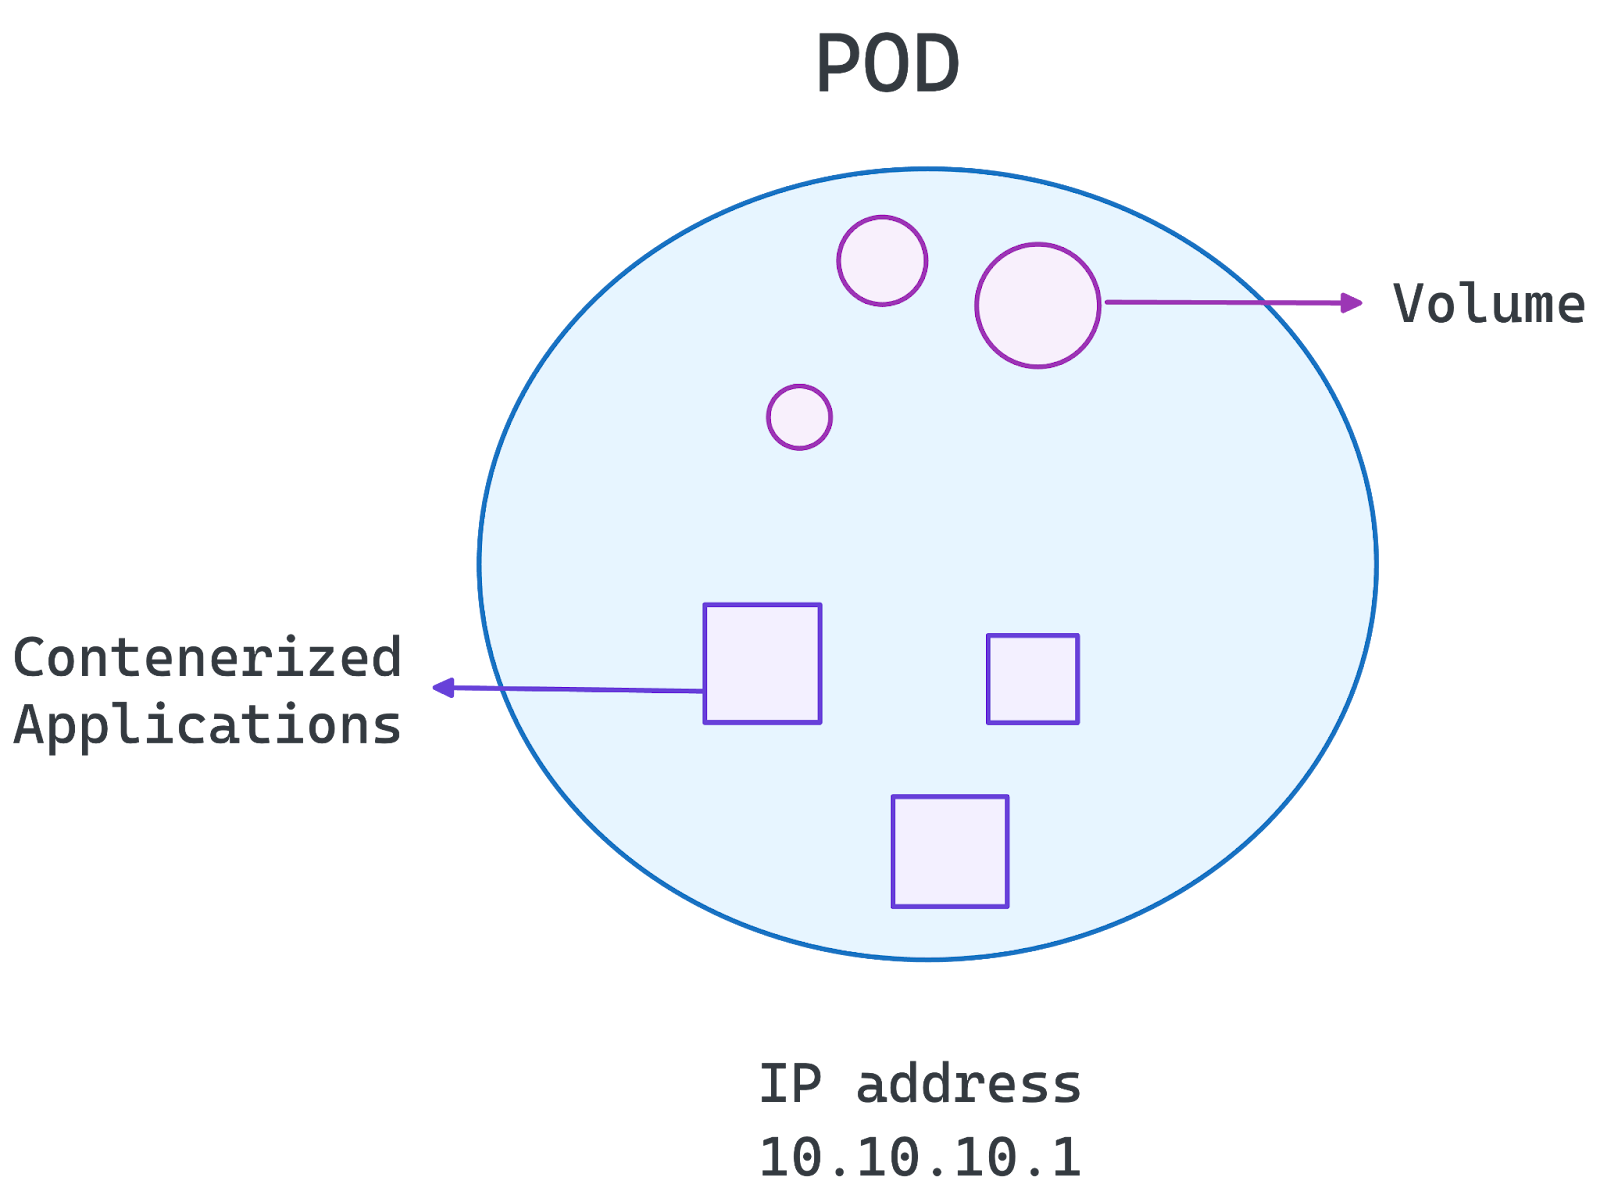
Afbeelding door auteur. Pod-architectuur.
Namespaces zorgen voor logische segmentatie binnen een Kubernetes-cluster. Ze helpen om:
Door workloads in namespaces te organiseren, biedt Kubernetes betere security, resourcemanagement en schaalbaarheid binnen één cluster.
Met deze basis kunnen we nu in de volgende sectie verkennen hoe de Kubernetes-architectuur microservices-deployments ondersteunt.
Kubernetes is ideaal voor microservices en biedt schaalbaarheid, veerkracht en automatisering voor gedistribueerde applicaties. Het maakt mogelijk:
Een veelvoorkomende vraag onder professionals is of je Kubernetes of Docker Compose moet gebruiken voor je microservices. Als dat bij jou speelt, raad ik de volgende gids aan Docker Compose vs Kubernetes om dit beter te begrijpen.
Hieronder lichten we enkele best practices uit om te volgen:
Door deze praktijken te volgen, stroomlijnt Kubernetes de deployment van microservices en borgt het flexibiliteit en hoge beschikbaarheid.
Kubernetes wordt breed ingezet in uiteenlopende sectoren vanwege het vermogen om applicaties te schalen, hoge beschikbaarheid te garanderen en multi-cloudomgevingen te ondersteunen. De architectuur maakt naadloos workloadbeheer mogelijk en is daardoor een voorkeurskeuze voor moderne cloud-native applicaties.
Kubernetes maakt horizontale schaalbaarheid mogelijk, zodat applicaties efficiënt met wisselende workloads kunnen omgaan:
Dit maakt Kubernetes ideaal voor applicaties met fluctuerend verkeer, zoals e-commerceplatforms, streamingdiensten en SaaS-applicaties.
Kubernetes zorgt voor continue werking door:
Deze features maken Kubernetes geschikt voor bedrijfskritische applicaties die vrijwel geen downtime mogen hebben.
Kubernetes abstraheert infrastructuurcomplexiteit, waardoor het eenvoudiger wordt om workloads te deployen in on-premises, hybride en multi-cloudomgevingen:
Kubernetes heeft containerorchestratie getransformeerd en is de industriestandaard geworden voor het deployen, beheren en schalen van applicaties in moderne cloudomgevingen. De architectuur maakt geautomatiseerde schaalbaarheid, hoge beschikbaarheid en cloudoverschrijdende compatibiliteit mogelijk, waardoor het een krachtig hulpmiddel is voor organisaties die microservices en cloud-native strategieën omarmen.
Door de Kubernetes-architectuur te begrijpen kunnen developers en IT-teams:
Van control plane-management tot uitvoering op worker nodes en aanpasbare add-ons: Kubernetes biedt de flexibiliteit die nodig is om bedrijfskritische applicaties op schaal te draaien. Terwijl het cloudecosysteem zich ontwikkelt, blijft Kubernetes vooroplopen—en stelt het bedrijven in staat om met vertrouwen te innoveren.
Kubernetes is een krachtig hulpmiddel voor het beheren van moderne applicaties, maar beheersing vergt hands-on ervaring. Ga verder met leren via:
Top DataCamp-cursussen
Cursus
Leerpad
Cursus
blog
Adel Nehme
15 min

