Last chance! 50% off DataCamp Premium
Sale ends in
Amazon Web Services (AWS) adalah platform yang menawarkan beragam layanan komputasi awan. Sederhananya, ini seperti menyewa daya komputasi, penyimpanan, dan sumber daya teknologi lainnya dari Amazon alih-alih membeli dan mengelola perangkat keras Anda sendiri.
Untuk analisis data dan data science, AWS memungkinkan Anda dengan cepat menyiapkan lingkungan untuk menyimpan dan menganalisis data berukuran besar tanpa perlu khawatir tentang infrastruktur yang mendasarinya.
Platform ini menyediakan alat untuk penyimpanan data, pemrosesan, dan machine learning, sehingga lebih mudah bekerja dengan data dalam skala besar. Jadi, jika Anda perlu menyimpan dataset yang sangat besar, menjalankan analisis kompleks, atau bahkan membangun dan menerapkan model machine learning, AWS memiliki layanan untuk hampir semua kebutuhan.
Dalam tutorial ini, kami membahas cara menyiapkan dan mengonfigurasi akun AWS Anda untuk pertama kali, mencakup beberapa pengaturan penting dan praktik terbaik untuk menjaga keamanan akun.
Jika Anda baru di AWS, pertimbangkan untuk mengikuti kursus Introduction to AWS kami untuk memahami dasar-dasarnya.
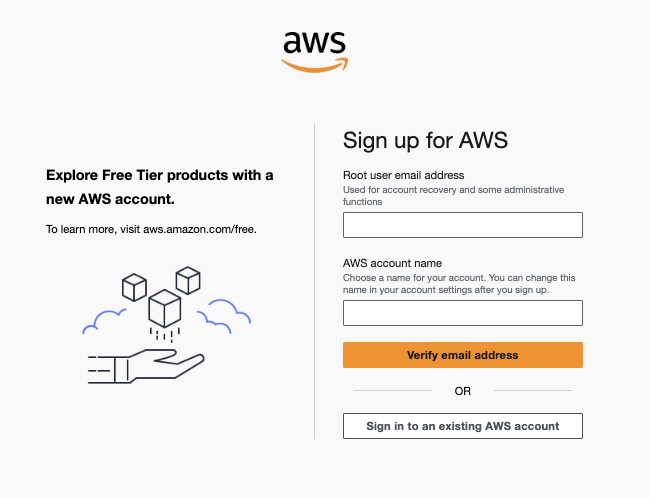
Pertama, kunjungi situs web AWS dan klik "Create an AWS Account."
Masukkan alamat email Anda dan pilih nama akun AWS Anda. Jangan khawatir; Anda selalu dapat mengubah nama akun nanti. Anda perlu memverifikasi alamat email, lalu Anda dapat memilih kata sandi.
Daftar AWS
Pilih jenis akun–personal atau profesional. Tidak ada perbedaan fitur di antara keduanya, tetapi pilih profesional jika Anda menggunakan AWS untuk tujuan bisnis.
Kemudian, masukkan informasi kontak dan tambahkan informasi pembayaran Anda. AWS memerlukan kartu kredit atau debit yang valid untuk pembuatan akun, tetapi Anda dapat menggunakan AWS Free Tier untuk menghindari biaya pada layanan tertentu.
Terakhir, pilih paket dukungan Anda. AWS menawarkan tiga paket dukungan utama: basic (gratis), developer, dan business. Paket basic sudah cukup untuk sebagian besar pemula. Pilih paket yang paling sesuai dengan kebutuhan Anda.
Daftar AWS - Selamat
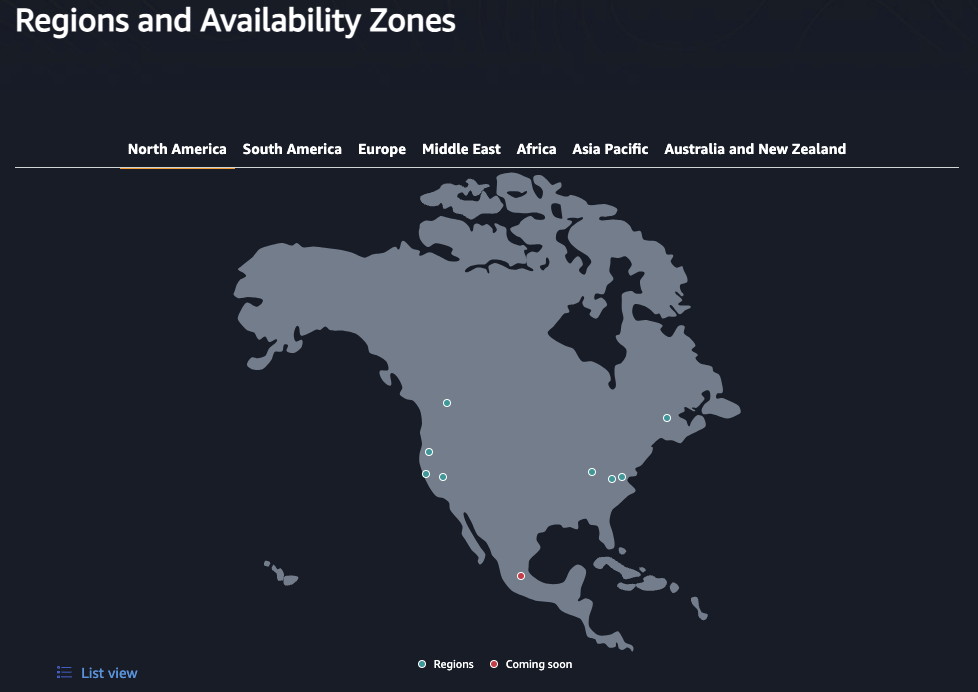
Ini lebih merupakan keputusan daripada pengaturan umum karena Anda harus memilih wilayah untuk setiap layanan yang Anda gunakan. Namun, ada baiknya memiliki wilayah pilihan sejak awal.
AWS - Wilayah dan zona ketersediaan di Amerika Utara
Semakin dekat Anda atau klien Anda ke pusat data, semakin rendah latensi untuk aplikasi Anda dan semakin tinggi kinerjanya.
Faktor penting lain saat memilih wilayah adalah ketersediaan layanan. Tidak semua layanan AWS tersedia di setiap wilayah, jadi penting untuk memastikan bahwa layanan yang Anda rencanakan untuk digunakan tersedia di wilayah pilihan Anda. Anda dapat memeriksa daftar layanan regional AWS untuk memverifikasi hal ini. Misalnya, jika Anda perlu menggunakan Amazon SageMaker untuk machine learning, pastikan layanan tersebut tersedia di wilayah yang Anda pilih.
Catat kode singkat untuk wilayah yang Anda pilih (misalnya, “eu-east-1” untuk wilayah US East). Anda akan memerlukannya nanti saat mengonfigurasi AWS CLI.
Saat Anda membuat akun AWS, Anda diberi akun pengguna root. Pengguna root memiliki akses tanpa batas ke semua sumber daya dan layanan AWS, yang berarti jika akun ini disusupi, seluruh akun berisiko.
Dengan membuat pengguna dan grup Identity and Access Management (IAM), Anda dapat mengikuti prinsip least privilege, hanya memberikan izin yang diperlukan bagi setiap pengguna untuk menjalankan tugasnya.
Untuk penggunaan AWS sehari-hari, sangat disarankan membuat grup admin IAM dengan satu atau lebih pengguna admin. Anda dapat memberikan izin administrator penuh kepada grup admin, artinya Anda dapat melakukan hampir semua hal di AWS kecuali beberapa tugas langka yang memerlukan hak root.
Praktik terbaiknya adalah menyimpan kredensial pengguna root dengan aman dan hanya menggunakannya untuk penyiapan akun awal dan jika benar-benar diperlukan.
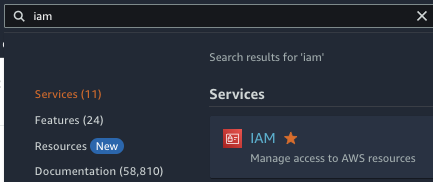
Untuk membuat grup dan pengguna, masukkan “IAM” ke bilah pencarian di bagian atas konsol AWS dan klik hasil pertama untuk IAM.
AWS - Mencari layanan IAM
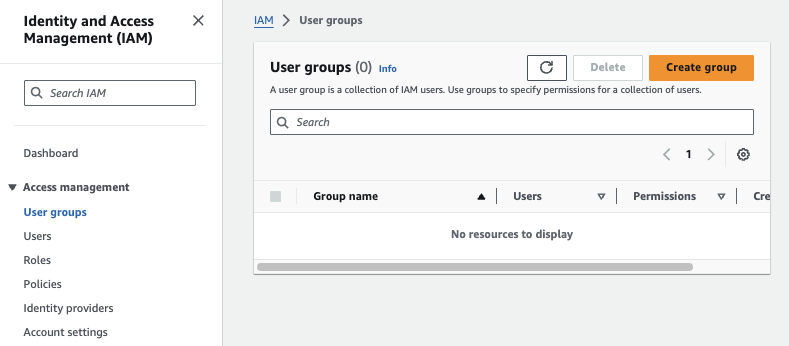
Di bawah “Access management” pada bilah sisi kiri, pilih “User groups” lalu pilih “Create group.” Masukkan nama untuk grup.
AWS IAM - Membuat grup pengguna baru
Berikutnya, Anda perlu melampirkan kebijakan izin ke grup. Anda dapat menulis kebijakan khusus atau memilih salah satu dari daftar kebijakan yang dibuat oleh AWS. Pilih kebijakan “AdministratorAccess” untuk grup Admin lalu pilih “Create user group.”
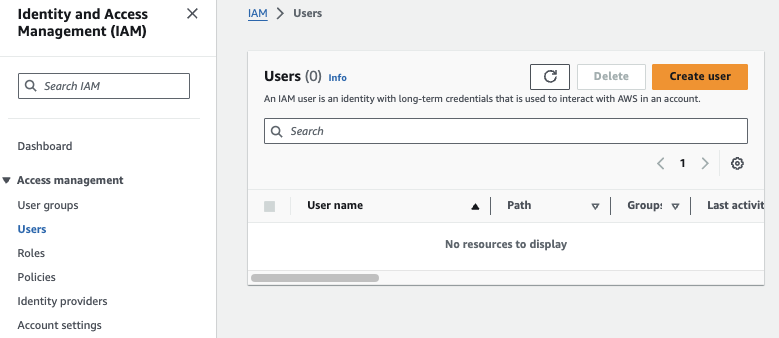
Kembali ke dasbor IAM, pilih “Users” dari “Access management” pada bilah sisi kiri, lalu pilih “Create user.” Masukkan nama untuk pengguna.
AWS IAM - Membuat pengguna baru
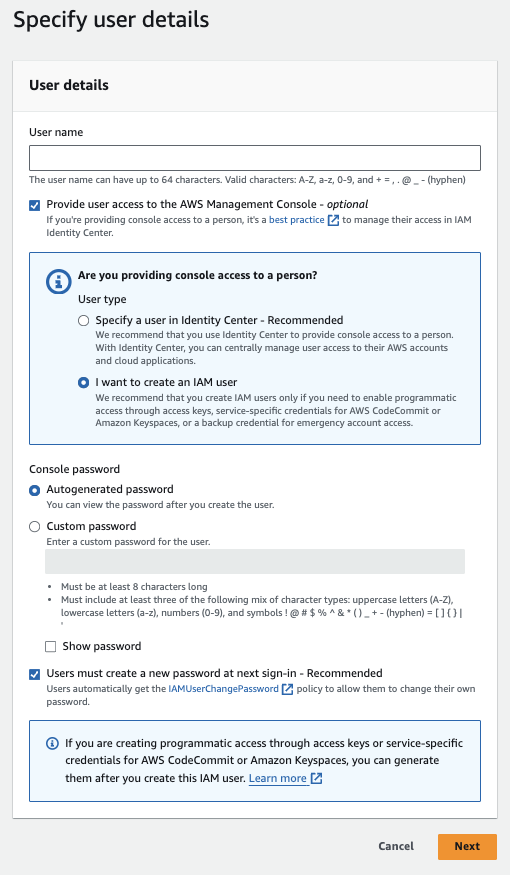
AWS akan menampilkan beberapa pertimbangan keamanan dan praktik terbaik. Anda sebaiknya mempelajarinya dan memastikan memahami praktik terbaik serta implikasi keamanan dari setiap pilihan.
Untuk saat ini, centang kotak untuk memberikan akses ke AWS Management Console dan pilih jenis pengguna sebagai IAM user (ini juga akan mengaktifkan akses terprogram melalui access key—penjelasan lebih lanjut nanti).
AWS IAM - Menentukan detail pengguna
Klik “Next,” dan pastikan untuk mengunduh file CSV yang berisi kredensial pengguna Anda sebelum meninggalkan halaman ini.
Alias akun adalah nama yang mudah diingat yang dapat Anda tetapkan ke akun AWS untuk memudahkan mengingat dan mengelolanya.
Secara default, akun AWS Anda diidentifikasi oleh ID numerik panjang, yang sulit diingat dan dikenali, terutama jika Anda mengelola banyak akun AWS.
Membuat alias akun sangat membantu dalam menyederhanakan proses masuk. Alih-alih menggunakan ID akun numerik, Anda dapat masuk dengan nama yang lebih bermakna sesuai pilihan Anda. Ini sangat membantu untuk mengingat akun mana yang sedang Anda akses jika Anda memiliki beberapa akun AWS untuk berbagai proyek atau lingkungan.
Anda dapat mengubah alias akun melalui dasbor IAM.
Berikut lima praktik terbaik keamanan terpenting yang harus Anda ikuti untuk melindungi akun AWS Anda:
AWS free tier adalah cara yang bagus untuk menjelajahi dan mempelajari layanan AWS tanpa khawatir akan biaya.
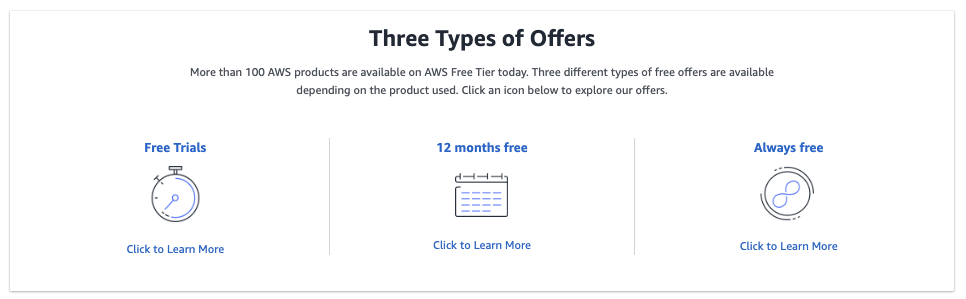
AWS free tier - tiga jenis penawaran
Free tier menawarkan tiga jenis layanan:
Untuk menghindari biaya, Anda harus selalu membersihkan sumber daya yang tidak lagi Anda perlukan. Ini membantu memastikan Anda tetap dalam batas free tier dan menghindari biaya yang tidak perlu.
Manfaatkan dokumentasi dan tutorial praktis AWS yang luas, yang dirancang untuk membantu Anda memahami dan memanfaatkan free tier secara efektif. Sumber daya ini menyediakan panduan langkah demi langkah yang sempurna untuk pemula dan menunjukkan cara membersihkan sumber daya yang Anda gunakan selama tutorial.
Saat Anda mulai bereksplorasi sendiri, mulailah dengan proyek kecil yang sesuai dengan batas free tier. Lihat posting blog kami tentang 13 proyek AWS praktis yang dapat Anda terapkan untuk meningkatkan keterampilan dan menampilkannya dalam portofolio Anda.
Budget di AWS memungkinkan Anda menetapkan target finansial untuk penggunaan dan biaya Anda. Ini membantu Anda memantau dan mengendalikan pengeluaran dengan memberikan visibilitas terhadap biaya dan penggunaan AWS Anda.
Peringatan anggaran adalah notifikasi yang memberi tahu Anda ketika biaya atau penggunaan Anda melampaui (atau diproyeksikan melampaui) ambang batas yang Anda tetapkan. Ini sangat berguna bagi pemula untuk menghindari biaya tak terduga saat mereka belajar dan bereksperimen dengan berbagai layanan AWS.
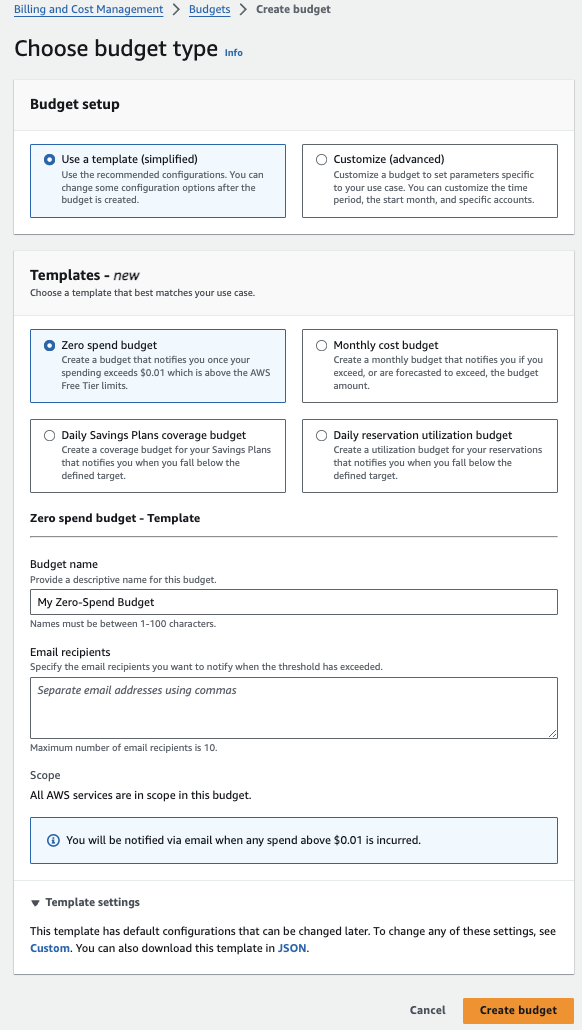
AWS juga mempermudah proses ini dengan memperkenalkan templat. Templat “Zero spend budget” sangat tepat untuk tetap berada dalam batas free tier untuk semua layanan yang Anda gunakan. Anda akan mendapatkan peringatan email ketika pengeluaran Anda melebihi $0,01, persis seperti yang kita inginkan!
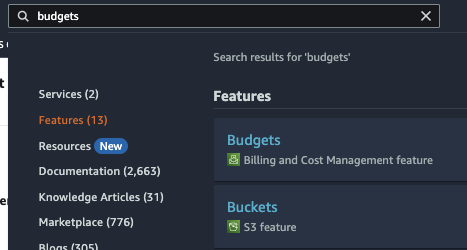
Untuk mengaktifkannya, masukkan kata kunci “budgets” ke bilah pencarian di bagian atas halaman dan pilih “Budgets” dari layanan Billing and Cost Management.
AWS - Mencari layanan budgets
Pilih “Create budget” lalu cari templat “Zero spend budget.” Tentukan alamat email tempat Anda ingin menerima peringatan dan pilih “Create budget”.
AWS - Membuat anggaran zero-spend
AWS Management Console pada awalnya bisa terasa membingungkan, tetapi dengan sedikit panduan, akan jauh lebih mudah untuk dinavigasi.
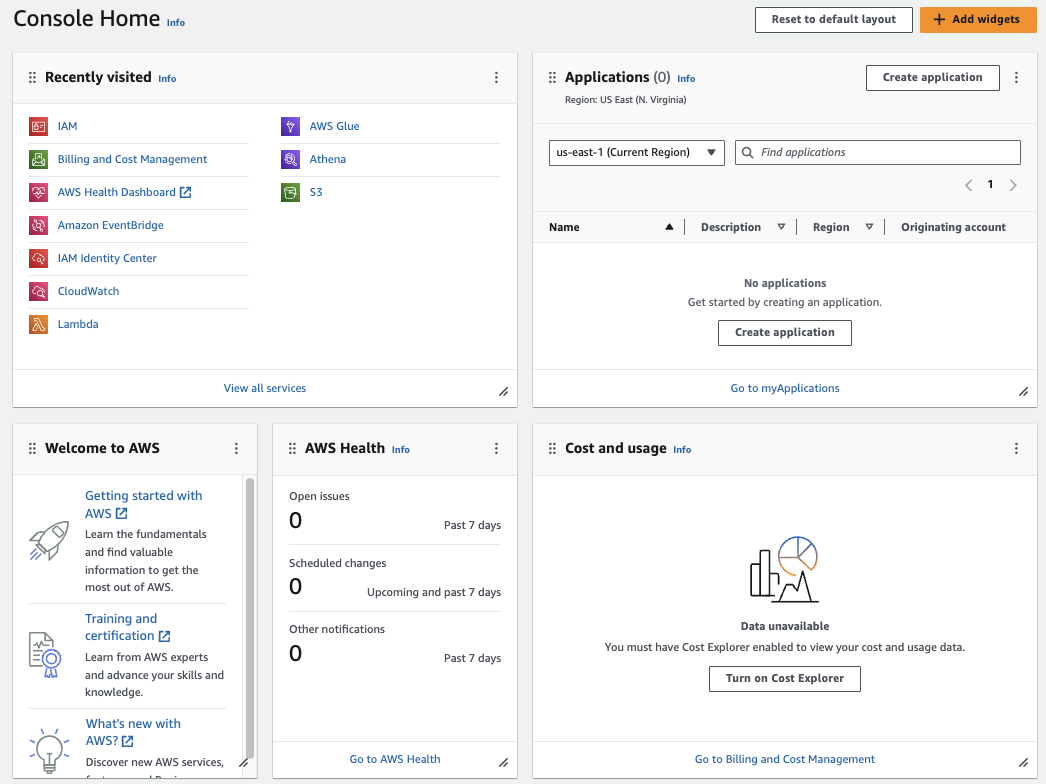
Console home adalah halaman utama saat Anda masuk ke AWS Management Console. Halaman ini memberikan gambaran umum tingkat tinggi tentang sumber daya AWS dan aktivitas terbaru Anda.
AWS - Console home
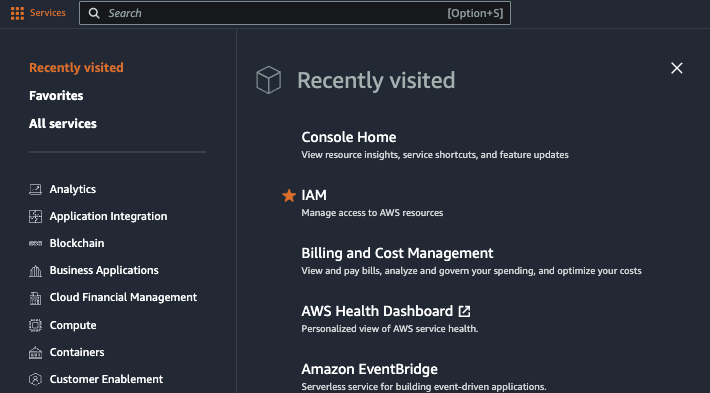
Di pojok kiri atas terdapat menu layanan, yang kemungkinan akan paling sering Anda gunakan saat menavigasi AWS.
AWS - Menu layanan
Ada tiga area utama dalam menu layanan:
Anda juga dapat mengakses detail akun, pengaturan, akses ke dokumentasi AWS, dan opsi berguna lainnya di pojok kanan atas.
Berikut tabel yang merangkum layanan utama AWS yang akan Anda gunakan sebagai profesional data, dikelompokkan berdasarkan fungsionalitas terkait.
|
Kategori |
Layanan |
Deskripsi |
|
Penyimpanan |
Penyimpanan berskala untuk data, cocok untuk menyimpan data mentah, hasil pemrosesan, dan cadangan. |
|
|
Amazon Glacier |
Penyimpanan berbiaya rendah untuk arsip dan cadangan jangka panjang atas data yang jarang diakses. |
|
|
AWS Storage Gateway |
Menghubungkan perangkat lunak di lokasi (on-premises) dengan penyimpanan berbasis cloud untuk integrasi yang mulus. |
|
|
Komputasi |
Amazon EC2 |
Server virtual berskala untuk menjalankan tugas pemrosesan data, analisis, dan aplikasi. |
|
AWS Lambda |
Layanan komputasi tanpa server yang memungkinkan Anda menjalankan kode sebagai respons terhadap peristiwa tanpa mengelola server. |
|
|
Basis data |
Amazon RDS |
Layanan basis data relasional terkelola yang mendukung beberapa mesin basis data (misalnya, MySQL, PostgreSQL). |
|
Layanan gudang data yang cepat dan berskala untuk menjalankan kueri kompleks pada dataset besar. |
||
|
Amazon DynamoDB |
Layanan basis data NoSQL terkelola untuk penyimpanan data yang cepat dan fleksibel. |
|
|
Integrasi data |
AWS Glue |
Layanan ETL (Extract, Transform, Load) terkelola untuk menyiapkan dan mentransformasi data. |
|
AWS Data Pipeline |
Mengotomatiskan pemindahan dan transformasi data antara berbagai layanan AWS dan on-premises. |
|
|
Analitik |
Amazon Athena |
Layanan kueri interaktif tanpa server untuk menganalisis data di S3 menggunakan SQL. |
|
Amazon EMR |
Kerangka kerja Hadoop terkelola yang memudahkan pemrosesan data dalam jumlah besar. |
|
|
Amazon QuickSight |
Layanan analitik bisnis untuk membangun visualisasi dan dasbor. |
|
|
Machine learning |
Layanan terkelola untuk membangun, melatih, dan menerapkan model machine learning. |
|
|
AWS Deep Learning AMIs |
Lingkungan prakonfigurasi untuk menjalankan kerangka kerja deep learning seperti TensorFlow dan PyTorch. |
|
|
AWS Comprehend |
Layanan pemrosesan bahasa alami untuk mengekstrak wawasan dari teks. |
|
|
Amazon Rekognition |
Layanan untuk analisis gambar dan video. |
|
|
Pemantauan dan keamanan |
AWS CloudWatch |
Layanan pemantauan dan observabilitas untuk sumber daya dan aplikasi AWS. |
|
AWS CloudTrail |
Melacak aktivitas pengguna dan penggunaan API di infrastruktur AWS Anda untuk audit dan kepatuhan. |
|
|
AWS IAM |
Mengelola akses ke layanan dan sumber daya AWS secara aman. |
AWS Command Line Interface (CLI) memungkinkan Anda mengendalikan banyak layanan AWS dan mengotomatiskannya melalui skrip, sehingga tugas seperti deployment, konfigurasi, dan pemantauan menjadi lebih efisien.
Menyiapkan CLI cukup mudah, dan Anda dapat mulai dengan perintah dasar untuk membiasakan diri.
Ikuti petunjuk instalasi AWS CLI resmi berdasarkan sistem operasi Anda untuk memasang AWS CLI terbaru.
Jangan lupa mengonfirmasi instalasi di akhir dengan menggunakan perintah berikut di terminal Anda:
aws --versionSaat mengonfigurasi AWS CLI, Anda akan diminta memasukkan AWS access key ID dan secret access key, jadi mari siapkan kredensial ini.
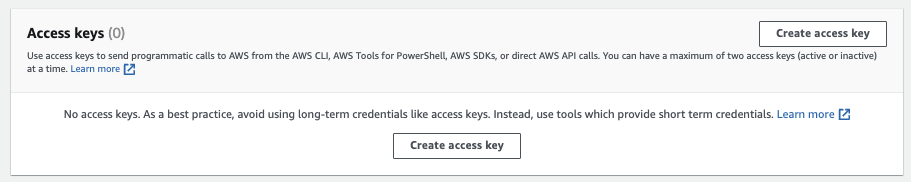
Kembali ke pengguna admin yang Anda buat sebelumnya di dasbor IAM dan pilih “Create access key.”
AWS IAM - Membuat access key
Pilih use case yang sesuai di sini atau “Other” di bagian bawah. Opsi use case memberikan praktik terbaik untuk setiap use case. Apa pun pilihan Anda, pastikan Anda mempelajari dan memahami praktik terbaik keamanan saat menggunakan access key.
Buat access key Anda dan unduh file CSV yang berisi kredensial Anda. Simpan baik-baik!
Cukup jalankan perintah configure dan ikuti petunjuknya:
aws configureAnda akan diminta memasukkan AWS access key ID dan secret access key serta menentukan wilayah bawaan dan format output Anda (JSON adalah format yang paling umum digunakan).
Langkah berikutnya adalah berlatih menggunakan Python, AWS, dan pustaka boto3. Lihat webinar kami untuk demonstrasi praktis tentang cara menggabungkan layanan ini untuk membangun solusi data science yang andal.
Sebagai penutup, berikut beberapa kiat dan praktik terbaik untuk memaksimalkan penggunaan AWS.
Dengan mengikuti praktik terbaik ini, Anda dapat memaksimalkan AWS sekaligus menjaga lingkungan cloud yang aman, hemat biaya, dan efisien.
Sekarang akun AWS Anda seharusnya sudah siap digunakan. Untuk mempelajari lebih lanjut tentang AWS, mulailah dengan mendaftar kursus AWS cloud technology and services kami. Setelah itu, Anda dapat meningkatkan karier Anda dengan mendapatkan sertifikasi AWS.
Selain itu, lihat panduan terperinci kami untuk pilihan karier dan gaji pada peran AWS cloud practitioner. Saat Anda siap untuk wawancara pada peran AWS, posting blog kami tentang 32 pertanyaan wawancara AWS teratas akan membantu Anda bersiap!
Pelajari lebih lanjut tentang AWS dan data engineering dengan kursus-kursus ini!
Kursus
Kursus
Kursus
blogs
Dario Radečić
15 mnt
blogs
David Woods
13 mnt
blogs
Hugo Bowne-Anderson
13 mnt
blogs
Javier Canales Luna
14 mnt